
Secure HDX™
Secure HDX è una soluzione di crittografia a livello di applicazione (ALE) che impedisce a qualsiasi elemento di rete nel percorso del traffico di ispezionare il traffico HDX. Lo fa fornendo una vera crittografia end-to-end (E2EE) a livello di applicazione tra l'app Citrix Workspace™ (client) e il VDA (host di sessione) utilizzando la crittografia AES-256-GCM.
Requisiti di sistema
L'elenco seguente descrive i requisiti di sistema per l'utilizzo di Secure HDX.
-
Piano di controllo
-
Citrix DaaS™
-
Citrix Virtual Apps and Desktops™ 2503 o versioni successive
-
-
Host di sessione
-
Sistema operativo
-
Windows 10 22H2
-
Windows 11 22H2 o versioni successive
-
Windows Server 2019 o versioni successive
-
-
Virtual Delivery Agent (VDA)
-
Windows: versione 2503 o successiva
-
Linux: versione 2407 o versioni successive
-
-
-
App Workspace
-
Windows: versione 2503 o successiva
-
Linux: versione 2408 o successiva
-
Mac: versione 2409 o successiva
-
Chrome OS: versione 2409 o successiva
-
HTML5: versione 2408 o successiva
-
Android: versione 2503 o successiva
-
iOS: versione 2503 o successiva
-
-
Livello di accesso
-
Citrix Workspace
-
Citrix StoreFront™ 2402 o versioni successive
-
NOTA:
Per i dettagli sulla configurazione di Secure HDX con Linux VDA, fare riferimento alla documentazione di Linux VDA.
Configurazione
Secure HDX è disabilitato per impostazione predefinita. È possibile configurare questa funzionalità utilizzando l'impostazione Secure HDX nei criteri Citrix:
Secure HDX: Definisce se abilitare o disabilitare la funzionalità.
IMPORTANTE:
Se si dispone di Secure ICA® abilitato sui gruppi di consegna su cui si desidera abilitare Secure HDX, è necessario prima disabilitare Secure ICA (Modifica gruppo di consegna > Impostazioni utente).
HDX Insight e Smart Control
Di seguito sono riportati i requisiti per utilizzare HDX Insight e SmartControl con NetScaler Gateway quando Secure HDX è abilitato:
-
NetScaler 14.1 Build 47.46 o versioni più recenti.
-
Telemetria di rete deve essere abilitata nella policy Citrix.
-
La Session Reliability deve essere abilitata. Questa impostazione è abilitata per impostazione predefinita, quindi assicurarsi che non ci siano policy che la disabilitano.
Nota:
HDX Insight e SmartControl con Secure HDX sono disponibili solo nei seguenti scenari:
-
Connessioni che utilizzano TCP come protocollo di trasporto
-
Connessioni che utilizzano IPv4
-
Client che utilizzano le seguenti versioni dell'app Workspace:
-
Windows: 2503 o versioni più recenti
-
Mac: 2505 o versioni più recenti
-
Linux: 2508 o versioni più recenti
-
Considerazioni
Di seguito sono riportate le considerazioni per l'utilizzo di Secure HDX:
-
Se un utente tenta di connettersi a un host di sessione con Secure HDX abilitato utilizzando un client che non supporta la funzionalità, la connessione verrà negata.
-
Solo Service Continuity for connector-less workloads è supportato con Secure HDX. Se si utilizza la versione standard di Service Continuity, non sarà possibile connettersi a nessun host di sessione che abbia Secure HDX abilitato in caso di interruzione del servizio Cloud.
-
Multi-Stream ICA non è supportato quando Secure HDX è abilitato.
-
Se si utilizzano soluzioni di terze parti che si basano sull'ispezione del traffico HDX, queste non funzionerebbero più se si abilita Secure HDX, poiché il traffico HDX è crittografato.
Risoluzione dei problemi
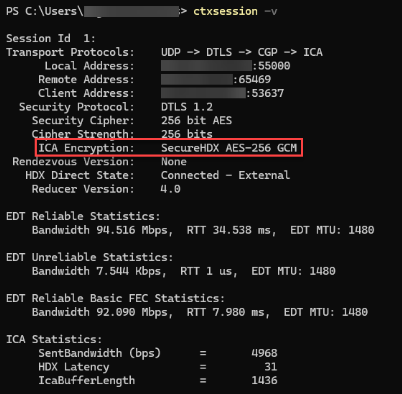
Per confermare che Secure HDX è attivo, è possibile utilizzare l'utilità
ctxsession.exe sulla macchina VDA.
Per utilizzare l'utilità
CtxSession.exe, aprire un prompt dei comandi o PowerShell all'interno della sessione ed eseguire ctxsession.exe -v. Se Secure HDX è in uso, ICA Encryption visualizza SecureHDX AES-256 GCM.
Quando Secure HDX non viene abilitato nella sessione
-
Assicurarsi che la versione VDA in uso supporti la funzionalità in base ai requisiti di sistema.
-
Verificare che sia stata applicata una policy al VDA che abilita Secure HDX e che non ci siano altre policy con priorità più alta che disabilitano la funzionalità.
-
Se l'host di sessione era già in esecuzione quando è stato configurato Secure HDX, riavviare la macchina per assicurarsi che le modifiche abbiano effetto.