
展開アーキテクチャ
はじめに
Federated Authentication Service (FAS) は、Citrix® コンポーネントであり、Active Directory 証明機関と統合することで、ユーザーが Citrix 環境内でシームレスに認証されることを可能にします。このドキュメントでは、展開に適したさまざまな認証アーキテクチャについて説明します。
有効にすると、FAS はユーザー認証の決定を信頼された StoreFront サーバーに委任します。StoreFront には、最新の Web テクノロジーに基づいて構築された包括的な組み込み認証オプションがあり、StoreFront SDK またはサードパーティの IIS プラグインを使用して簡単に拡張できます。基本的な設計目標は、Web サイトにユーザーを認証できるあらゆる認証テクノロジーを、Citrix Virtual Apps または Citrix Virtual Desktops™ 展開へのログインに使用できるようになったことです。
このドキュメントでは、複雑さが増す順に、トップレベルの展開アーキテクチャの例について説明します。
関連する FAS 記事へのリンクが提供されています。すべてのアーキテクチャについて、インストールと構成の記事が FAS のセットアップに関する主要なリファレンスとなります。
アーキテクチャの概要
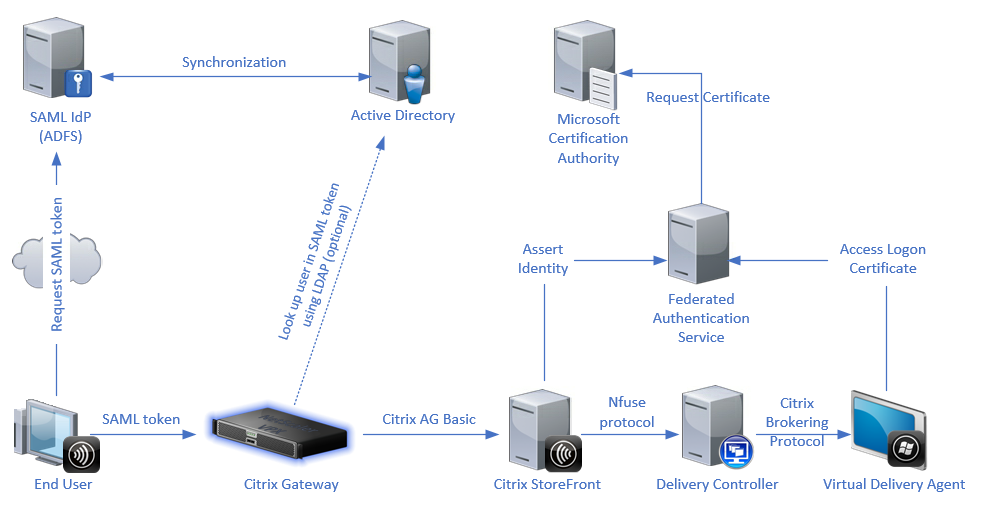
FAS は、StoreFront によって認証された Active Directory ユーザーに代わって、スマートカードクラスの証明書を自動的に発行することを許可されています。これは、管理者が物理スマートカードをプロビジョニングできるツールと同様の API を使用します。ユーザーが Citrix Virtual Apps™ または Citrix Virtual Desktops Virtual Delivery Agent (VDA) に仲介されると、証明書がマシンにアタッチされ、Windows ドメインはログオンを標準のスマートカード認証として認識します。
ユーザーが Citrix 環境へのアクセスを要求すると、信頼された StoreFront™ サーバーは FAS に接続します。FAS は、単一の Citrix Virtual Apps または Citrix Virtual Desktops セッションがそのセッションの証明書で認証することを許可するチケットを付与します。VDA がユーザーを認証する必要がある場合、FAS に接続してチケットを引き換えます。FAS のみがユーザー証明書の秘密キーにアクセスできます。VDA は、証明書で実行する必要がある署名および復号化操作をすべて FAS に送信する必要があります。
次の図は、FAS が Microsoft 証明機関と統合し、StoreFront および Citrix Virtual Apps and Desktops™ Virtual Delivery Agent (VDA) にサポートサービスを提供している様子を示しています。
内部展開
FASにより、ユーザーはさまざまな認証オプション(Kerberosシングルサインオンを含む)を使用してStoreFrontに安全に認証し、完全に認証されたCitrix HDX™セッションに接続できます。
これにより、ユーザー資格情報やスマートカードのPINを入力するプロンプトなしでWindows認証が可能になり、シングルサインオンサービスなどの「保存されたパスワード管理」機能を使用する必要もありません。これは、以前のバージョンのCitrix Virtual Appsで利用可能だったKerberos制約付き委任ログオン機能を置き換えるために使用できます。
すべてのユーザーは、エンドポイントデバイスにスマートカードでログオンしているかどうかにかかわらず、セッション内で公開鍵インフラストラクチャ(PKI)証明書にアクセスできます。これにより、スマートカードリーダーを持たないスマートフォンやタブレットなどのデバイスからでも、二要素認証モデルへのスムーズな移行が可能になります。
この展開では、FASを実行する新しいサーバーが追加され、このサーバーはユーザーに代わってスマートカードクラスの証明書を発行する権限を持っています。これらの証明書は、スマートカードログオンが使用されたかのように、Citrix HDX環境のユーザーセッションにログオンするために使用されます。
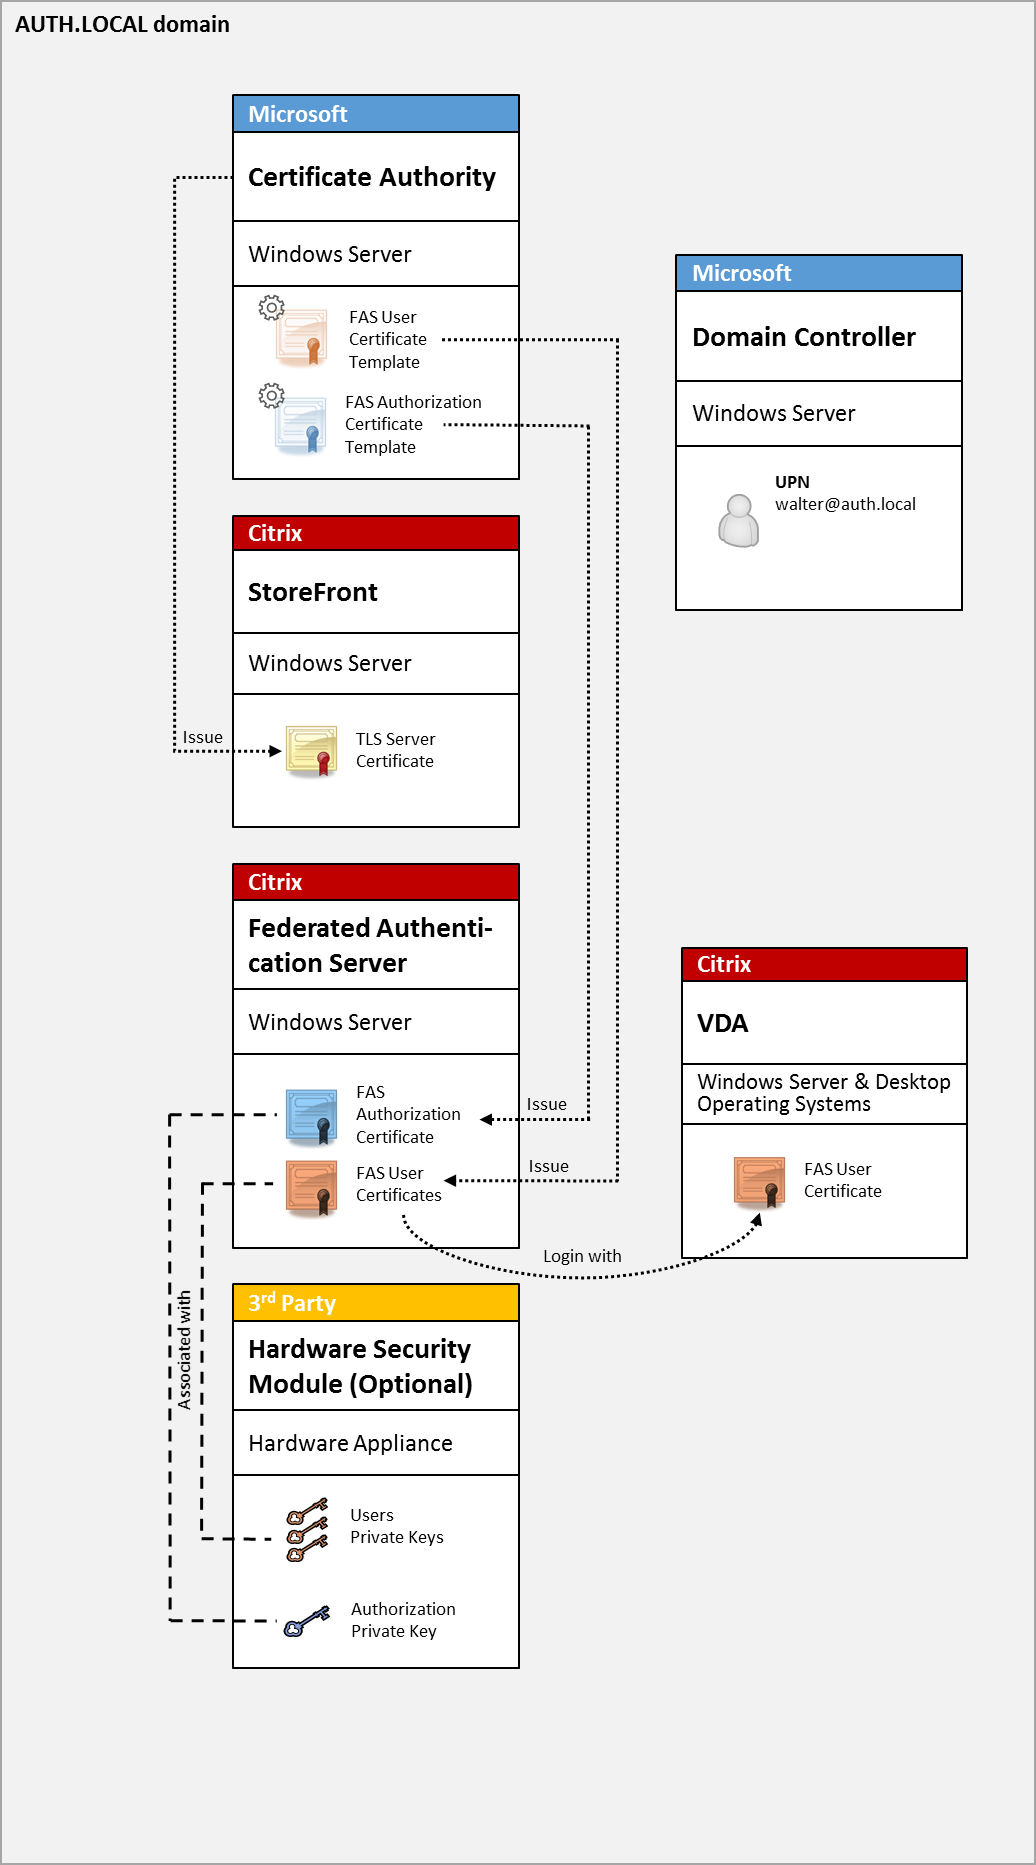
Citrix Virtual AppsまたはCitrix Virtual Desktops環境は、スマートカードログオンと同様の方法で構成する必要があります。これはCTX206156に記載されています。
既存の展開では、通常、ドメインに参加しているMicrosoft証明機関が利用可能であり、ドメインコントローラーにドメインコントローラー証明書が割り当てられていることを確認するだけで済みます。(CTX206156の「ドメインコントローラー証明書の発行」セクションを参照してください。)
関連情報:
シトリックス ゲートウェイの展開
Citrix Gateway展開は内部展開と似ていますが、StoreFrontとペアになったCitrix Gatewayを追加し、認証の主要なポイントをCitrix Gateway自体に移動します。Citrix Gatewayには、企業のWebサイトへのリモートアクセスを保護するために使用できる高度な認証および承認オプションが含まれています。
この展開は、最初にCitrix Gatewayに認証し、その後ユーザーセッションにログオンする際に発生する複数のPINプロンプトを回避するために使用できます。また、ADパスワードやスマートカードを別途必要とせずに、高度なCitrix Gateway認証テクノロジーを使用することも可能にします。
ローカライズされた画像(/en-us/federated-authentication-service/2303/media/fas-architectures-netscaler.png)
Citrix Virtual AppsまたはCitrix Virtual Desktops環境は、スマートカードログオンと同様の方法で構成する必要があります。これはCTX206156に記載されています。
既存の展開では、通常、ドメインに参加しているMicrosoft証明機関が利用可能であり、ドメインコントローラーにドメインコントローラー証明書が割り当てられていることを確認するだけで済みます。(CTX206156の「ドメインコントローラー証明書の発行」セクションを参照)。
Citrix Gatewayをプライマリ認証システムとして構成する場合、Citrix GatewayとStoreFront間のすべての接続がTLSで保護されていることを確認してください。特に、コールバックURLがCitrix Gatewayサーバーを指すように正しく構成されていることを確認してください。これは、この展開でCitrix Gatewayサーバーを認証するために使用できます。
ローカライズされた画像(/en-us/federated-authentication-service/2303/media/fas-architectures-netscaler-auth-settings.png)
関連情報:
-
Citrix Gatewayを構成するには、「NetScaler Gateway 10.5をStoreFront 3.6およびCitrix Virtual Desktops 7.6で使用するように構成する方法」を参照してください。
-
インストールと構成では、FASのインストールと構成方法について説明しています。
ADFS SAML展開
Citrix Gatewayの主要な認証テクノロジーは、SAML IDプロバイダー(IdP)として機能できるMicrosoft ADFSとの統合を可能にします。SAMLアサーションは、信頼されたIdPによって発行される暗号的に署名されたXMLブロックであり、ユーザーがコンピューターシステムにログオンすることを承認します。これは、FASサーバーがユーザーの認証をMicrosoft ADFSサーバー(またはその他のSAML対応IdP)に委任できることを意味します。
ローカライズされた画像(/en-us/federated-authentication-service/2303/media/fas-architectures-adfs-saml.png)
ADFSは、インターネット経由でリモートから企業リソースにユーザーを安全に認証するためによく使用されます。たとえば、Office 365との統合によく使用されます。
関連情報:
-
ADFS展開の記事に詳細が記載されています。
-
インストールと構成の記事では、FASのインストールと構成方法について説明しています。
-
この記事のCitrix Gateway展開セクションには、構成に関する考慮事項が含まれています。
B2Bアカウントマッピング
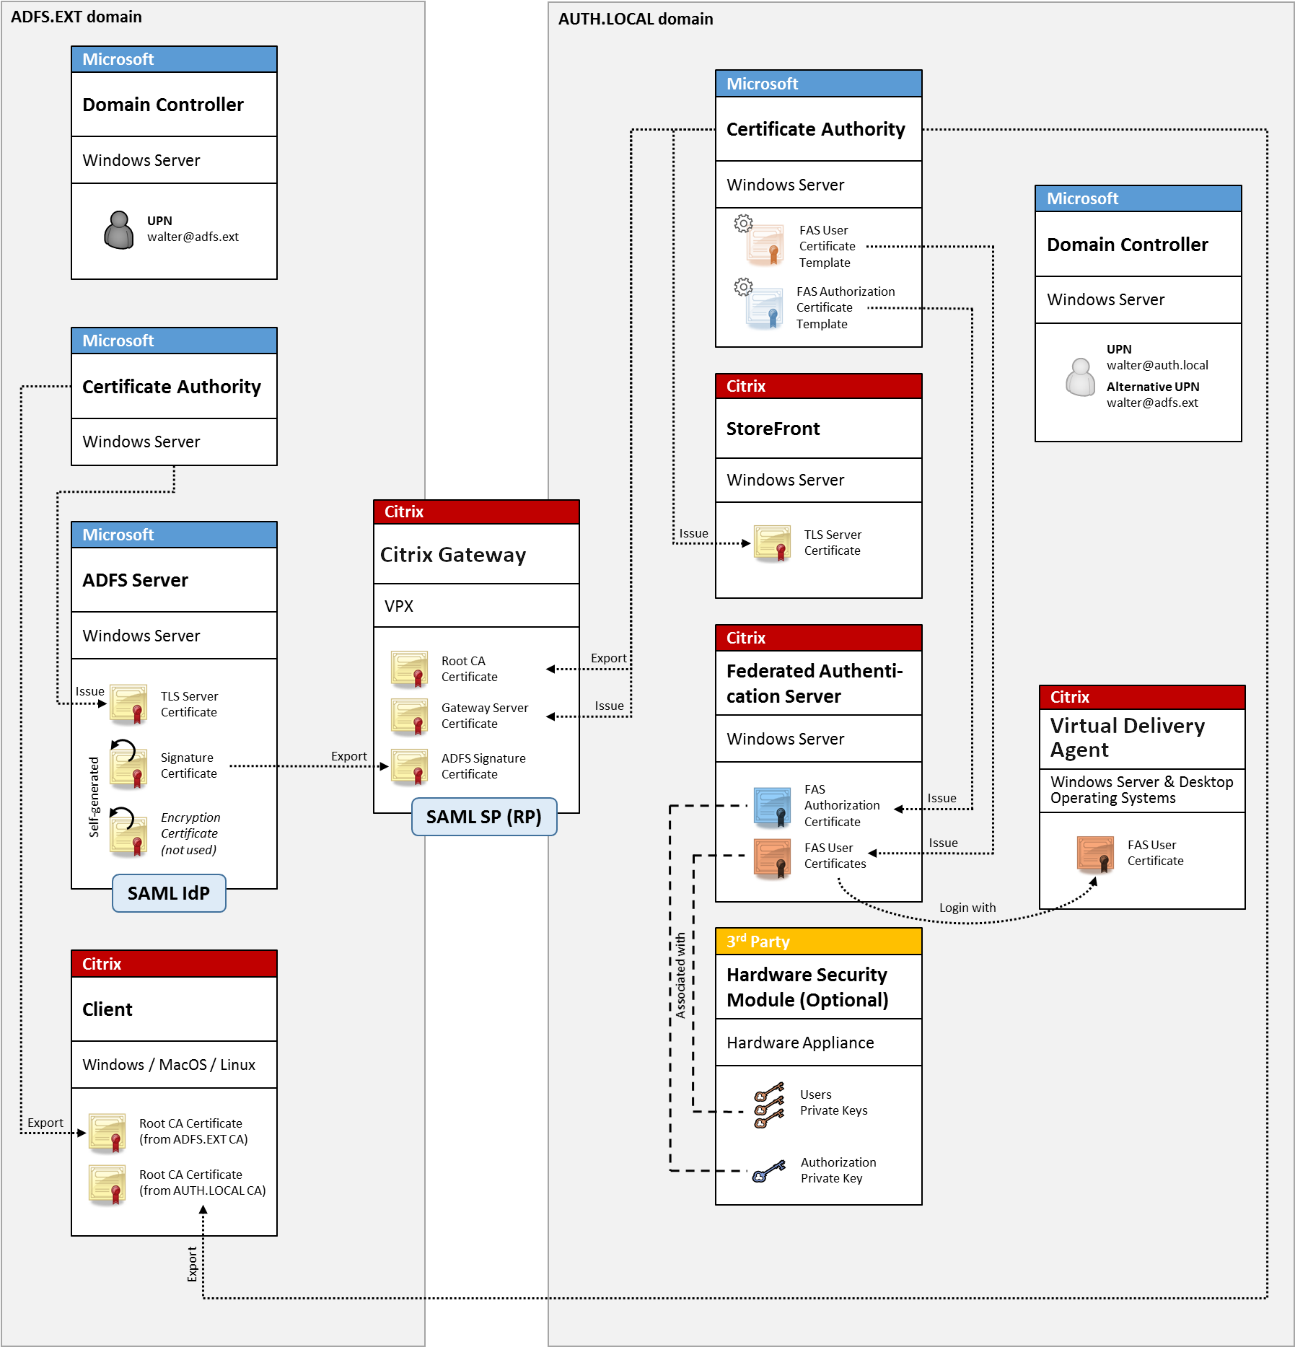
2つの会社が互いのコンピューターシステムを使用したい場合、一般的な選択肢として、信頼関係を持つActive Directory Federation Service (ADFS) サーバーをセットアップする方法があります。これにより、ある会社のユーザーは、別の会社のActive Directory (AD) 環境にシームレスに認証できます。ログオン時、各ユーザーは自身の会社のログオン資格情報を使用し、ADFSはこれをピア会社のAD環境内の「シャドウアカウント」に自動的にマッピングします。
関連情報:
-
インストールと構成の記事では、FASのインストールと構成方法について説明しています。
Windows 10 Azure AD への参加
Windows 10では、「Azure AD Join」という概念が導入されました。これは従来のWindowsドメイン参加と概念的には似ていますが、「インターネット経由」のシナリオを対象としています。これはラップトップやタブレットでうまく機能します。従来のWindowsドメイン参加と同様に、Azure ADには会社のウェブサイトやリソースに対するシングルサインオンモデルを可能にする機能があります。これらはすべて「インターネット対応」であるため、オフィスLANだけでなく、インターネットに接続されたあらゆる場所から機能します。
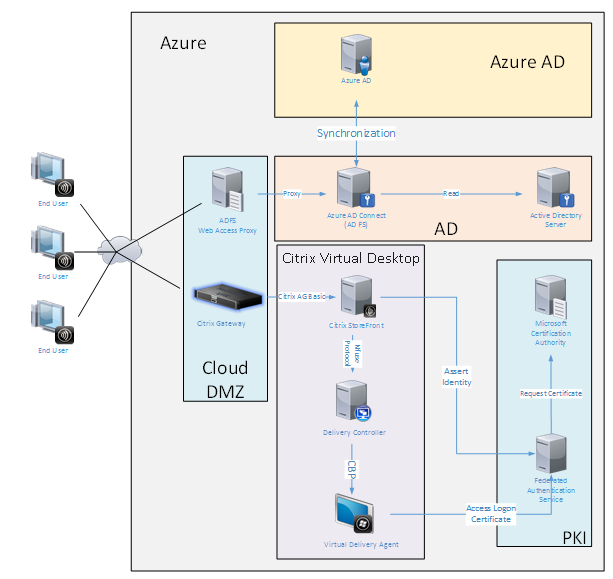
この展開は、「オフィスにエンドユーザーがいる」という概念が実質的にない例です。ラップトップは、最新のAzure AD機能を使用して、完全にインターネット経由で登録および認証されます。
この展開のインフラストラクチャは、IPアドレスが利用可能な場所であればどこでも実行できることに注意してください。オンプレミス、ホスト型プロバイダー、Azure、またはその他のクラウドプロバイダーです。Azure AD Connectシンクロナイザーは、Azure ADに自動的に接続します。例のグラフィックでは、簡素化のためにAzure VMを使用しています。
関連情報:
-
インストールと構成の記事では、FASのインストールと構成方法について説明しています。
-
Azure AD統合の記事に詳細が記載されています。