
セッションシャドウイング
セッションシャドウイングを使用すると、ドメイン管理者はイントラネットでユーザーのICA®セッションを表示できます。この機能はnoVNCを使用してICAセッションに接続します。
注:
この機能を使用するには、
Citrix Director 7.16以降を使用してください。
インストールと構成
依存関係
セッションシャドウイングには、
python-websockify と x11vnc の2つの新しい依存関係が必要です。Linux VDAのインストール後に、python-websockify と x11vnc を手動でインストールしてください。
RHEL 7.xおよびAmazon Linux2の場合:
python-websockify と x11vnc (x11vnc バージョン0.9.13以降) をインストールするには、次のコマンドを実行します。
sudo pip3 install websockify
 sudo yum install x11vnc
(RHEL 7.xの場合) Extra Packages for Enterprise Linux (EPEL) およびオプションのRPMリポジトリを有効にして、
python-websockify と x11vnc を解決します。
-
EPEL
x11vncにはEPELリポジトリが必要です。EPELリポジトリを有効にするには、次のコマンドを実行します。yum install https://dl.fedoraproject.org/pub/epel/epel-release-latest-7.noarch.rpm -
オプションのRPM
x11vncの一部の依存パッケージをインストールするために、オプションのRPMsリポジトリを有効にするには、次のコマンドを実行します。subscription-manager repos --enable rhel-7-server-optional-rpms --enable rhel-7-server-extras-rpms
RHEL 8.x/9.0 および Rocky Linux 8.6/9.0 の場合:
python-websockify と x11vnc (x11vnc バージョン0.9.13以降) をインストールするには、次のコマンドを実行します。
sudo pip3 install websockify
 sudo yum install x11vnc
EPELおよびCodeReady Linux Builderリポジトリを有効にして、
x11vnc を解決します。
dnf install -y --nogpgcheck https://dl.fedoraproject.org/pub/epel/epel-release-latest-8.noarch.rpm

 subscription-manager repos --enable "codeready-builder  -for-rhel-8-x86_64-rpms"
Ubuntu の場合:
python-websockify と x11vnc (x11vnc バージョン 0.9.13 以降) をインストールするには、次のコマンドを実行します:
sudo pip3 install websockify
 sudo apt-get install x11vnc
SUSE の場合:
python-websockify と x11vnc (x11vnc バージョン 0.9.13 以降) をインストールするには、次のコマンドを実行します:
sudo pip3 install websockify
 sudo zypper install x11vnc
Debian の場合:
python-websockify と x11vnc (x11vnc バージョン 0.9.13 以降) をインストールするには、次のコマンドを実行します:
sudo pip3 install websockify
 sudo apt-get install x11vnc
ポート
セッションシャドウイング機能は、Linux VDA から
Citrix Director への接続を確立するために、6001~6099 の範囲で利用可能なポートを自動的に選択します。したがって、同時にシャドウできるICAセッションの数は99に制限されます。特にマルチセッションシャドウイングの場合、要件を満たすのに十分なポートが利用可能であることを確認してください。
レジストリ
次の表に関連するレジストリを示します:
| レジストリ | 説明 | デフォルト値 |
|---|---|---|
| EnableSessionShadowing | セッションシャドウイング機能を有効または無効にします | 1 (有効) |
| ShadowingUseSSL | Linux VDA と Citrix Director 間の接続を暗号化するかどうかを決定します | 0 (無効) |
レジストリ値を変更するには、Linux VDA で
ctxreg コマンドを実行します。たとえば、セッションシャドウイングを無効にするには、次のコマンドを実行します:
/opt/Citrix/VDA/bin/ctxreg update -k "HKLM\Software\Citrix\VirtualDesktopAgent" -v "EnableSessionShadowing" -d 0x00000000
SSL
Linux VDAとCitrix Director間のnoVNC接続はWebSocketプロトコルを使用します。セッションシャドウイングでは、
ws://とwss://のどちらが選択されるかは、前述の「ShadowingUseSSL」レジストリによって異なります。デフォルトでは、ws://が選択されます。ただし、セキュリティ上の理由から、wss://を使用し、各Citrix Directorクライアントと各Linux VDAサーバーに証明書をインストールすることをお勧めします。Citrixは、ws://を使用してLinux VDAセッションシャドウイングを行う場合のセキュリティ責任を一切負いません。
サーバーおよびルートSSL証明書の取得
証明書は、信頼された認証局(CA)によって署名されている必要があります。
SSLを構成する各Linux VDAサーバーには、個別のサーバー証明書(キーを含む)が必要です。サーバー証明書は特定のコンピューターを識別するため、各サーバーの完全修飾ドメイン名(FQDN)を知っている必要があります。代わりに、ドメイン全体にワイルドカード証明書を使用することもできます。この場合、少なくともドメイン名を知っている必要があります。
Linux VDAと通信する各Citrix Directorクライアントにもルート証明書が必要です。ルート証明書は、サーバー証明書を発行するのと同じCAから入手できます。
以下のCAからサーバー証明書とクライアント証明書をインストールできます。
-
オペレーティングシステムにバンドルされているCA
-
エンタープライズCA(組織がアクセスを許可しているCA)
-
オペレーティングシステムにバンドルされていないCA
証明書を取得するために組織がどの方法を要求しているかについては、組織のセキュリティチームに相談してください。
重要:
-
サーバー証明書のコモンネームは、Linux VDAの正確なFQDNであるか、少なくとも正しいワイルドカードとドメイン文字である必要があります。例:vda1.basedomain.comまたは*.basedomain.com。
-
SHA1やMD5を含むハッシュアルゴリズムは、一部のブラウザーがデジタル証明書の署名でサポートするには弱すぎます。そのため、SHA-256が最小標準として指定されています。
各Citrix Directorクライアントにルート証明書をインストールする
セッションシャドウイングはIISと同じレジストリベースの証明書ストアを使用するため、IISまたはMicrosoft管理コンソール (MMC) の証明書スナップインを使用してルート証明書をインストールできます。CAから証明書を受け取ったら、IISでWebサーバー証明書ウィザードを再起動すると、ウィザードが証明書をインストールします。または、MMCを使用してコンピューター上の証明書を表示およびインポートし、スタンドアロンのスナップインとして証明書を追加することもできます。Internet ExplorerとGoogle Chromeは、デフォルトでオペレーティングシステムにインストールされている証明書をインポートします。Mozilla Firefoxの場合、証明書マネージャーの認証局タブでルートSSL証明書をインポートする必要があります。
各Linux VDAサーバーにサーバー証明書とそのキーをインストールする
サーバー証明書には「shadowingcert.*」、キーファイルには「shadowingkey.*」という名前を付けます(*は形式を示します。例:shadowingcert.pem、shadowingkey.key)。サーバー証明書とキーファイルはパス /etc/xdl/shadowingssl の下に置き、制限された権限で適切に保護してください。名前またはパスが正しくないと、Linux VDAは特定の証明書またはキーファイルを見つけることができず、
Citrix Directorとの接続障害が発生します。
使用方法
Citrix Directorから、ターゲットセッションを見つけ、セッションの詳細ビューでシャドウをクリックして、Linux VDAにシャドウイング要求を送信します。
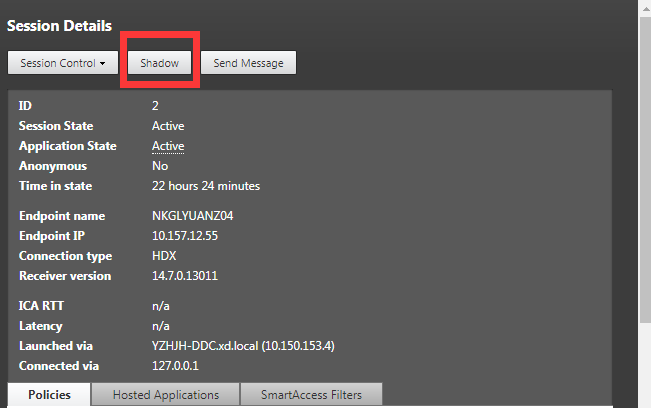
接続が初期化されると、ICAセッションクライアント(
Citrix Directorクライアントではない)に確認が表示され、ユーザーにセッションをシャドウする許可を求めます。
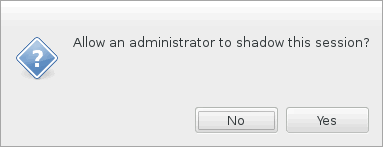
ユーザーがはいをクリックすると、
Citrix Director側にウィンドウが表示され、ICAセッションがシャドウされていることを示します。
使用方法の詳細については、Citrix Directorのドキュメントを参照してください。
制限事項
-
セッションシャドウイングは、イントラネット内でのみ使用するように設計されています。Citrix Gateway経由で接続する場合でも、外部ネットワークでは機能しません。Citrixは、外部ネットワークでのLinux VDAセッションシャドウイングに対するいかなる責任も負いません。
-
セッションシャドウイングが有効になっている場合、ドメイン管理者はICAセッションを表示することしかできず、書き込みや制御の権限はありません。
-
管理者が
Citrix Directorからシャドウをクリックすると、ユーザーにセッションをシャドウする許可を求める確認が表示されます。セッションは、セッションユーザーが許可を与えた場合にのみシャドウできます。 -
前述の確認には20秒のタイムアウト制限があります。時間が経過すると、シャドウイング要求は失敗します。
-
1つのセッションは1人の管理者のみがシャドウできます。たとえば、管理者Bが管理者Aがシャドウしているセッションに対してシャドウイング要求を送信した場合、ユーザーの許可を得るための確認がユーザーデバイスに再表示されます。ユーザーが同意すると、管理者Aのシャドウイング接続は停止し、管理者Bのために新しいシャドウイング接続が確立されます。管理者が同じセッションに対して別のシャドウイング要求を送信した場合も、新しいシャドウイング接続を確立できます。
-
セッションシャドウイングを使用するには、
Citrix Director7.16以降をインストールしてください。 -
A
Citrix Directorクライアントは、ターゲットのLinux VDAサーバーに接続するために、IPアドレスではなくFQDNを使用します。したがって、Citrix DirectorクライアントはLinux VDAサーバーのFQDNを解決できる必要があります。
トラブルシューティング
セッションシャドウイングが失敗した場合は、
Citrix DirectorクライアントとLinux VDAの両方でデバッグを行ってください。
Citrix Directorクライアントで
ブラウザの開発者ツールを使用して、Consoleタブで出力ログを確認します。または、NetworkタブでShadowLinuxSession APIの応答を確認します。ユーザー権限取得の確認が表示されるにもかかわらず接続の確立に失敗する場合は、VDAのFQDNを手動でpingして、
Citrix DirectorがFQDNを解決できることを確認します。wss://接続に問題がある場合は、証明書を確認してください。
リナックスVDAで
シャドウイング要求に応じてユーザー権限取得の確認が表示されることを確認します。表示されない場合は、vda.logおよびhdx.logファイルで手がかりを探してください。vda.logファイルを取得するには、次の手順を実行します。
-
/etc/xdl/ctx-vda.confファイルを見つけます。vda.log構成を有効にするには、次の行のコメントを解除します。
Log4jConfig="/etc/xdl/log4j.xml" -
/etc/xdl/log4j.xmlを開き、com.citrix.dmcの部分を見つけて、「info」を「trace」に次のように変更します。
 <!-- Broker Agent Plugin - Director VDA plugin Logger -->

   <logger name="com.citrix.dmc">

     <level value="trace"/>

</logger> -
service ctxvda restartコマンドを実行して、ctxvdaサービスを再起動します。
接続確立中にエラーが発生した場合:
-
セッションシャドウイングがポートを開くのを妨げるファイアウォールの制限がないか確認します。
-
SSLシナリオの場合、証明書とキーファイルに適切に名前を付け、正しいパスに配置していることを確認します。
-
新しいシャドウイング要求のために、6001~6099の間に十分なポートが残っていることを確認します。