Machine Creation Services™ (MCS) を使用して Google Cloud Platform (GCP) に Linux VDA を作成する
MCS を使用して GCP に Linux VDA を作成するには、次の手順を実行します。
ステップ 1: GCP に Linux VM を作成する
ステップ 1a: Google Cloud コンソールで、Compute Engine > VM instances に移動します。
ステップ 1b: VM instances ページで、CREATE INSTANCE をクリックして VM インスタンスを作成します。
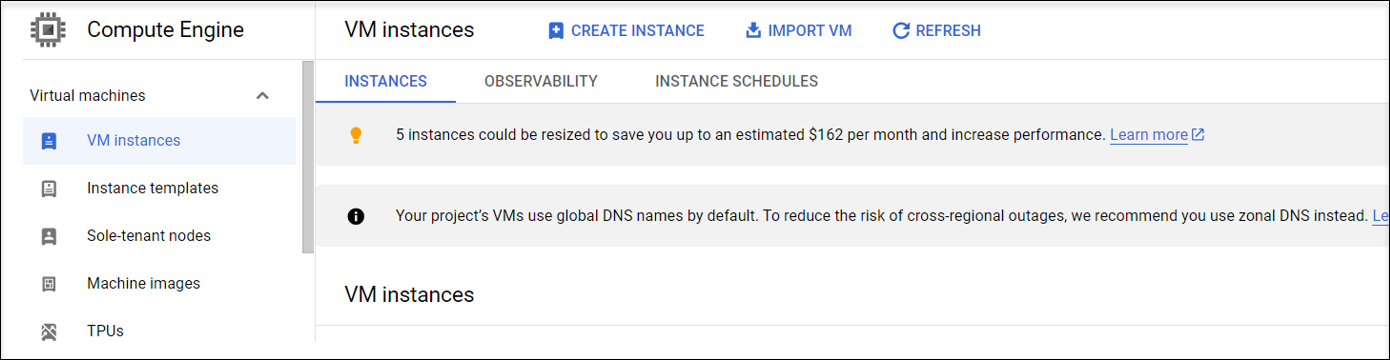
ステップ 1c: 次の設定を行い、その他の設定はデフォルトのままにします。
-
VM インスタンスの名前を入力します。
-
VM をホストするリージョンとゾーンを選択します。
-
(オプション) VMにGPUを追加します。詳細については、この記事の後半にあるStep 4cを参照してください。
-
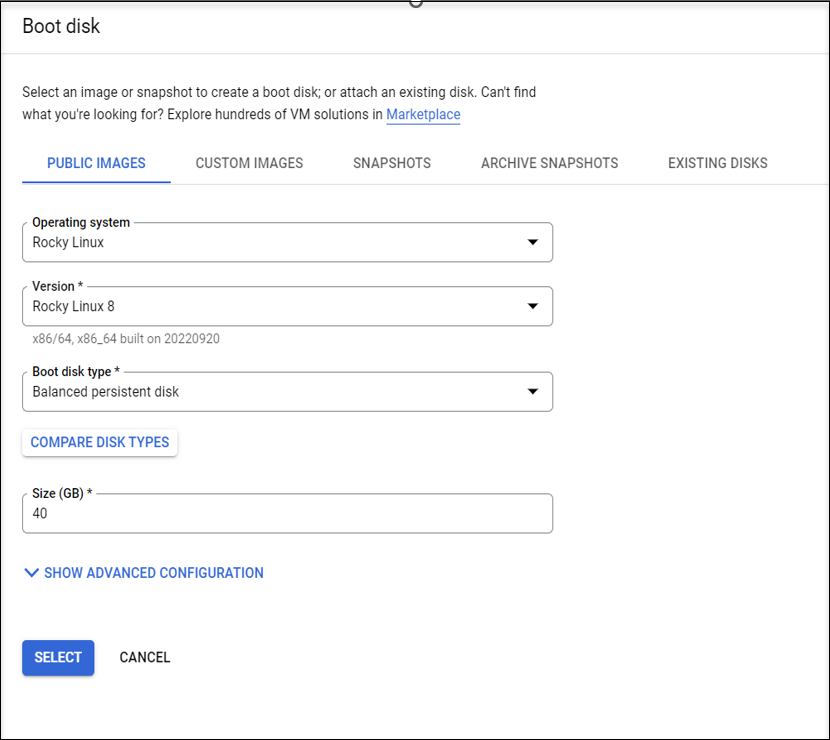
Boot diskセクションで、VMのオペレーティングシステムとディスクサイズを選択します。例:
-
Advanced options > Networkingに移動し、HostnameフィールドをFQDNに設定します。
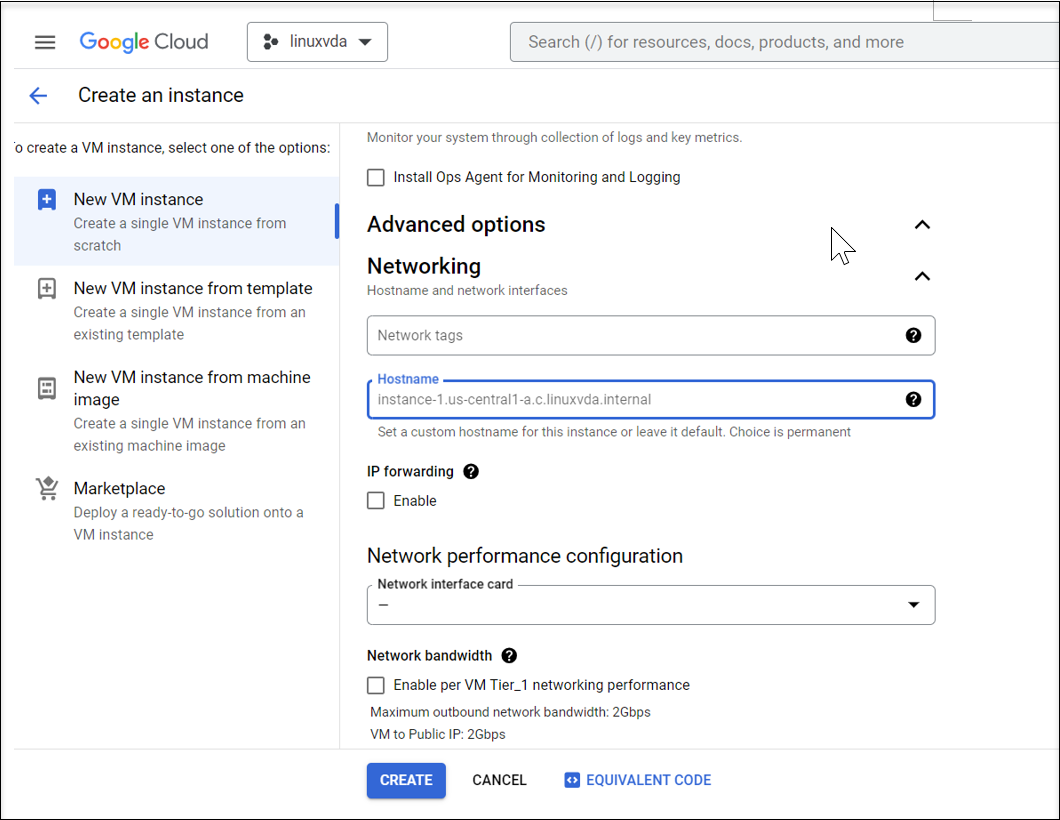
Step 1d: CreateをクリックしてVMインスタンスを作成します。
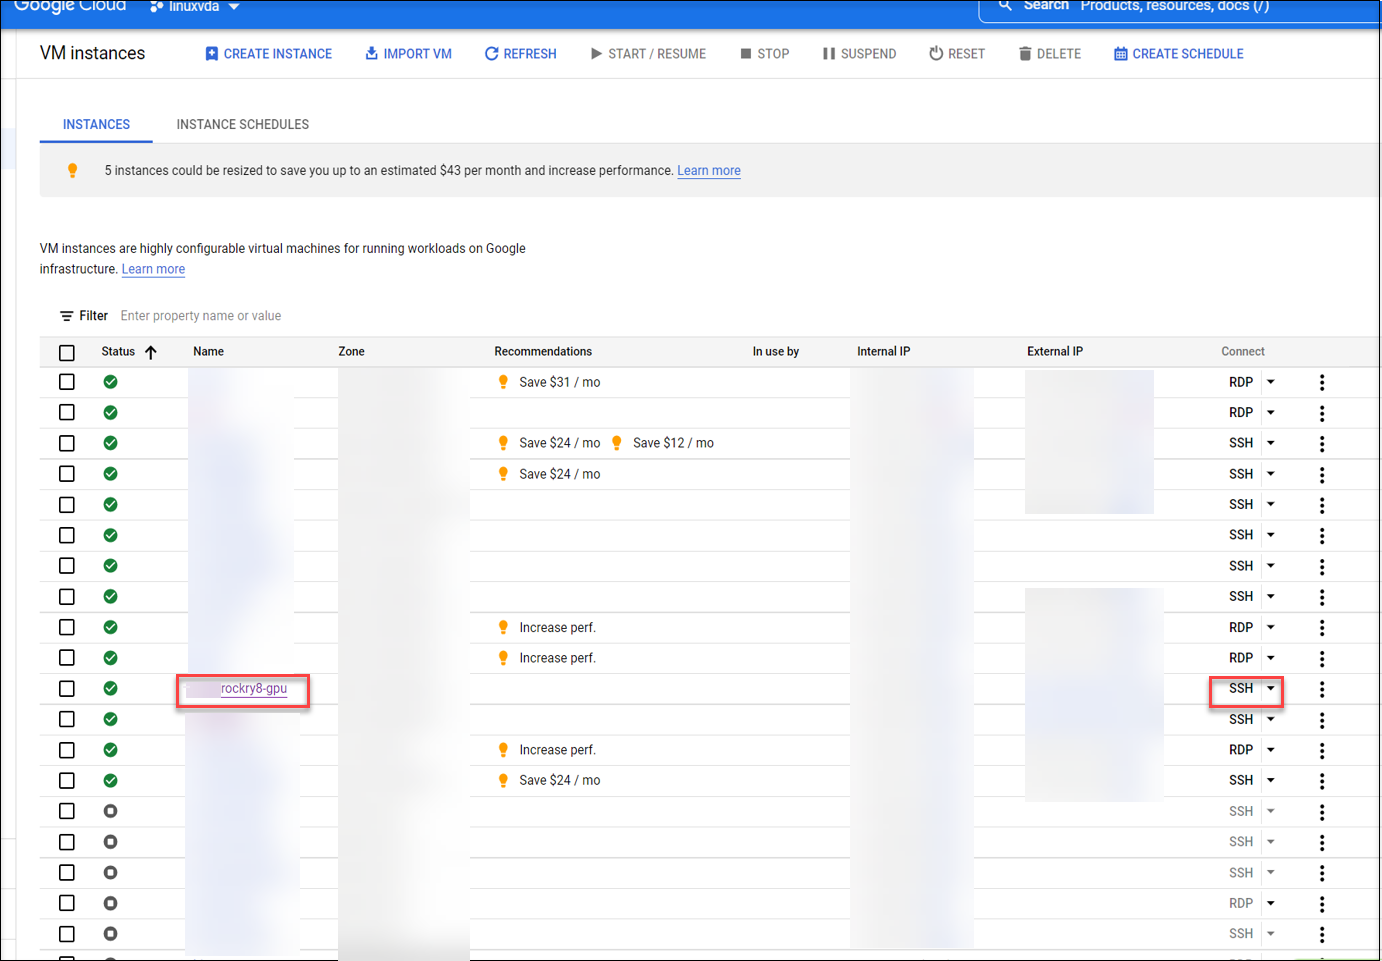
Step 1e: VMが作成されたら、Compute Engineダッシュボードに戻り、リストからVMインスタンスを見つけ、SSHボタンをクリックしてVMに接続します。
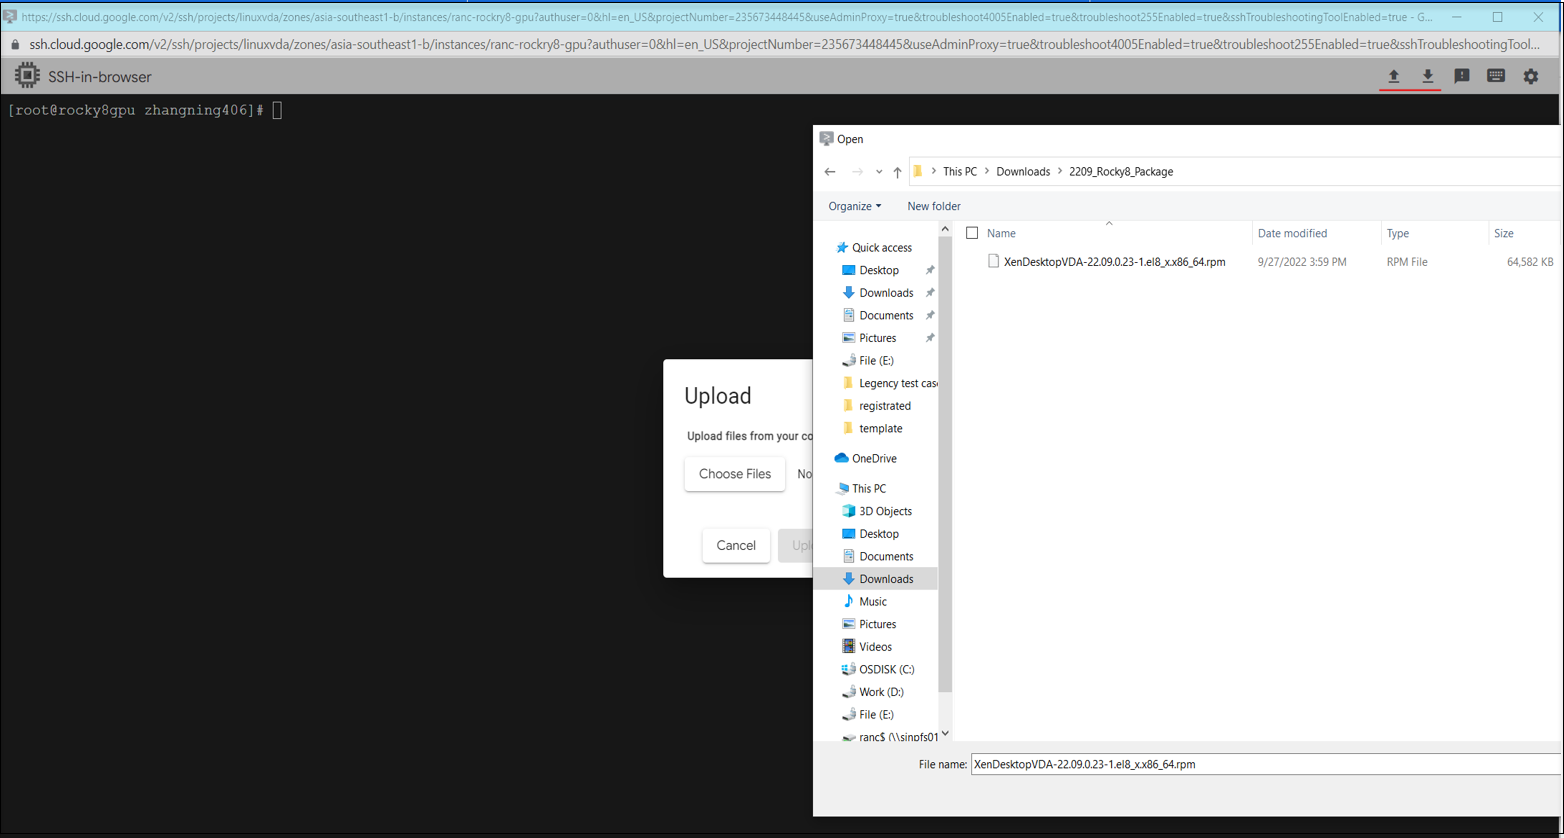
Step 1f: WebベースのSSHクライアントを介してLinux VDAパッケージをVMにアップロードします。
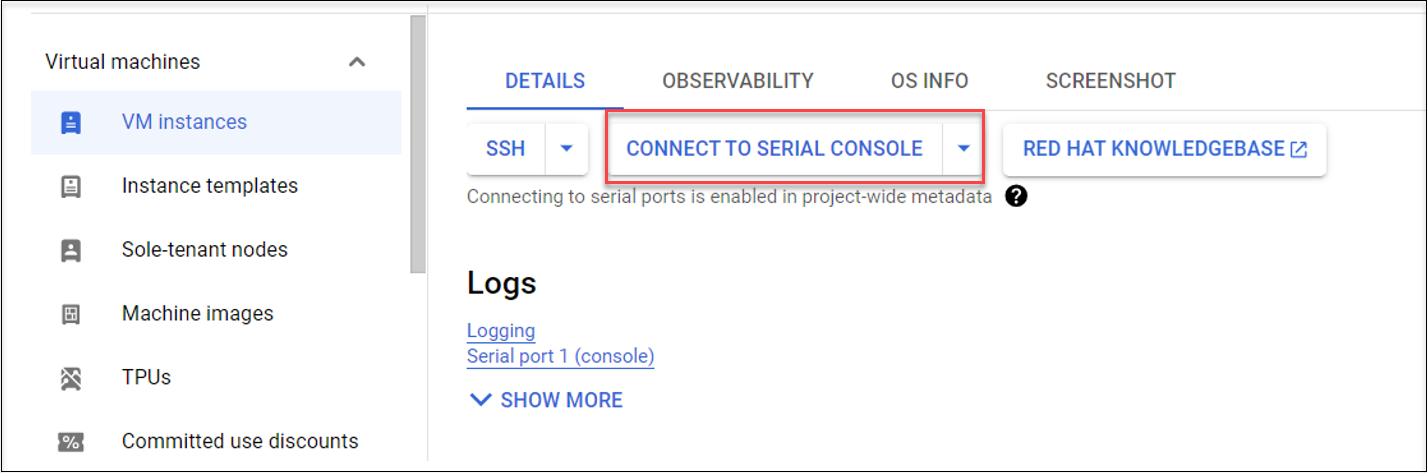
Step 1g: SSHを使用したVMへのアクセス障害を防ぎます。
VMは再起動後に到達不能になる可能性があります。この問題を回避するには、VMに初めてログオンするときにrootパスワードを設定し、rootとしてVMにログオンできることを確認します。その後、VMを再起動した後、コンソールで次のコマンドを実行します。
nmcli dev connect eth0
 systemctl restart NetworkManager
Step 2: GCPサービスアカウントを作成する
このセクションでは、GCPサービスアカウントの作成について説明します。これには、サービスアカウントキーの作成と、サービスアカウントに必要なロールの付与が含まれます。
注:
GCPサービスアカウントを作成するには、Service Account Admin (roles/iam.serviceAccountAdmin) IAMロールが付与されていることを確認してください。
ステップ2a: Google Cloudコンソールで、IAMと管理 > サービスアカウントに移動し、サービスアカウントを作成タブをクリックします。
サービスアカウントを作成タブ(/en-us/linux-virtual-delivery-agent/2411/media/create-service-account-tab.png)
ステップ2b: サービスアカウントの詳細ステップで、フィールドに値を入力し、作成して続行をクリックします。
サービスアカウントの詳細(/en-us/linux-virtual-delivery-agent/2411/media/service-account-details-on-gcp.png)
ステップ2c: オプションの手順をスキップし、下部にある完了をクリックします。
GCPサービスアカウントの作成が完了しました(/en-us/linux-virtual-delivery-agent/2411/media/done-with-creating-a-gcp-service-account.png)
ステップ2d: 再びIAMと管理 > サービスアカウントに移動し、サービスアカウントタブをクリックします。新しく作成したサービスアカウントを見つけ、キータブに移動し、キーを追加 > 新しいキーを作成 > JSON > 作成をクリックします。
GCPサービスアカウントキーを追加(/en-us/linux-virtual-delivery-agent/2411/media/add-a-gcp-service-account-key-new.png)
キーファイルをダウンロード(/en-us/linux-virtual-delivery-agent/2411/media/download-key-file.png)
注:
キーファイルをダウンロードした後、再度ダウンロードすることはできません。
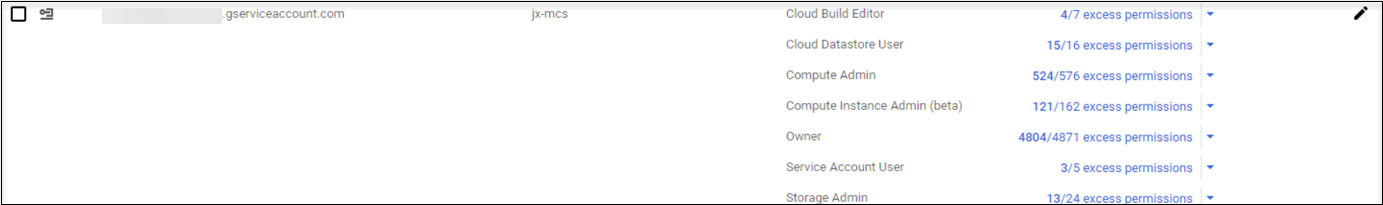
ステップ2e: Google Cloudコンソールで、IAMと管理 > IAMに移動し、追加をクリックします。新しいメンバーフィールドで新しく作成したサービスアカウントを検索して選択し、そのサービスアカウントにリソースへのアクセスを許可するためのロールを選択します。別のロールを追加をクリックしてロールの付与を続け、新しく作成したサービスアカウントに以下のすべてのロールが付与されていることを確認します。
-
Compute 管理者
-
Storage 管理者
-
Cloud Build 編集者
-
サービスアカウントユーザー
-
クラウド データストア ユーザー
-
Compute Instance 管理者 (ベータ版)
-
所有者
例:
ステップ3:Citrix StudioでGCPへのホスト接続を作成する
Google Cloud Platform仮想化環境に従ってGCP環境をセットアップし、以下の手順を実行してGCPへのホスト接続を作成します。
-
オンプレミスのDelivery Controllerの場合、オンプレミスのCitrix Studioで 構成 > ホスティング > 接続とリソースの追加 を選択してホスト接続を作成します。クラウドのDelivery Controllerの場合、Citrix Cloud™上のWebベースのStudioコンソールで 管理 > ホスティング > 接続とリソースの追加 を選択してホスト接続を作成します。
-
接続とリソースの追加 ウィザードで、接続の種類として Google Cloud Platform を選択します。例:Citrix Cloud上のWebベースのStudioコンソールで、:接続の追加イメージ(/en-us/linux-virtual-delivery-agent/2411/media/add-conn-connection.png)
-
GCPアカウントのサービスアカウントキーをインポートし、接続名を入力します。
-
ウィザードの指示に従ってページを進めます。特定のページの内容は、選択した接続の種類によって異なります。各ページを完了したら、次へ を選択して 概要 ページに到達します。詳細については、MCSを使用してドメインに参加していないLinux VDAを作成するの記事のステップ2:ホスト接続を作成するを参照してください。
ステップ4:Linux VDAマスターイメージを準備する
ステップ4a: (RHEL 8.x/9.xおよびRocky Linux 8.x/9.xの場合) イーサネット接続を構成します。
GCPでホストされているRHEL 8.x/9.xおよびRocky Linux 8.x/9.xにLinux VDAをインストールした後、VMの再起動後にイーサネット接続が失われ、Linux VDAに到達できなくなる可能性があります。この問題を回避するには、VMに初めてログオンするときにrootパスワードを設定し、rootとしてVMにログオンできることを確認します。その後、VMを再起動してからコンソールで次のコマンドを実行します。
nmcli dev connect eth0
 systemctl restart NetworkManager
手順4b: テンプレートVMにLinux VDAパッケージをインストールします。
テンプレートVMで、Linux VDAパッケージをインストールするには、次の手順を実行します。
-
.NETをインストールします。.NET Runtimeに加えて、Linux VDAをインストールまたはアップグレードする前に、サポートされているすべてのLinuxディストリビューションに.ASP.NET Core Runtimeをインストールする必要があります。Amazon Linux 2にはバージョン6が必要です。その他のディストリビューションにはバージョン8が必要です。必要な.NETバージョンがLinuxディストリビューションに含まれている場合は、組み込みのフィードからインストールします。含まれていない場合は、Microsoftパッケージフィードから.NETをインストールします。詳細については、
<https://docs.microsoft.com/ja-jp/dotnet/core/install/linux-package-managers>を参照してください。 -
Linux VDAパッケージをインストールします。
sudo yum –y localinstall <PATH>/<Linux VDA RPM> -
EPELリポジトリを有効にします。
sudo rpm -ivh https://dl.fedoraproject.org/pub/epel/epel-release-latest-8.noarch.rpm
手順4c: GCP上のテンプレートVMにグラフィックス処理ユニット(GPU)を追加します(オプション)。
-
Google Cloudコンソールで、テンプレートVMに1つ以上のGPUを追加します。GCPでのGPUの追加と削除については、
<https://cloud.google.com/compute/docs/gpus/add-remove-gpus>を参照してください。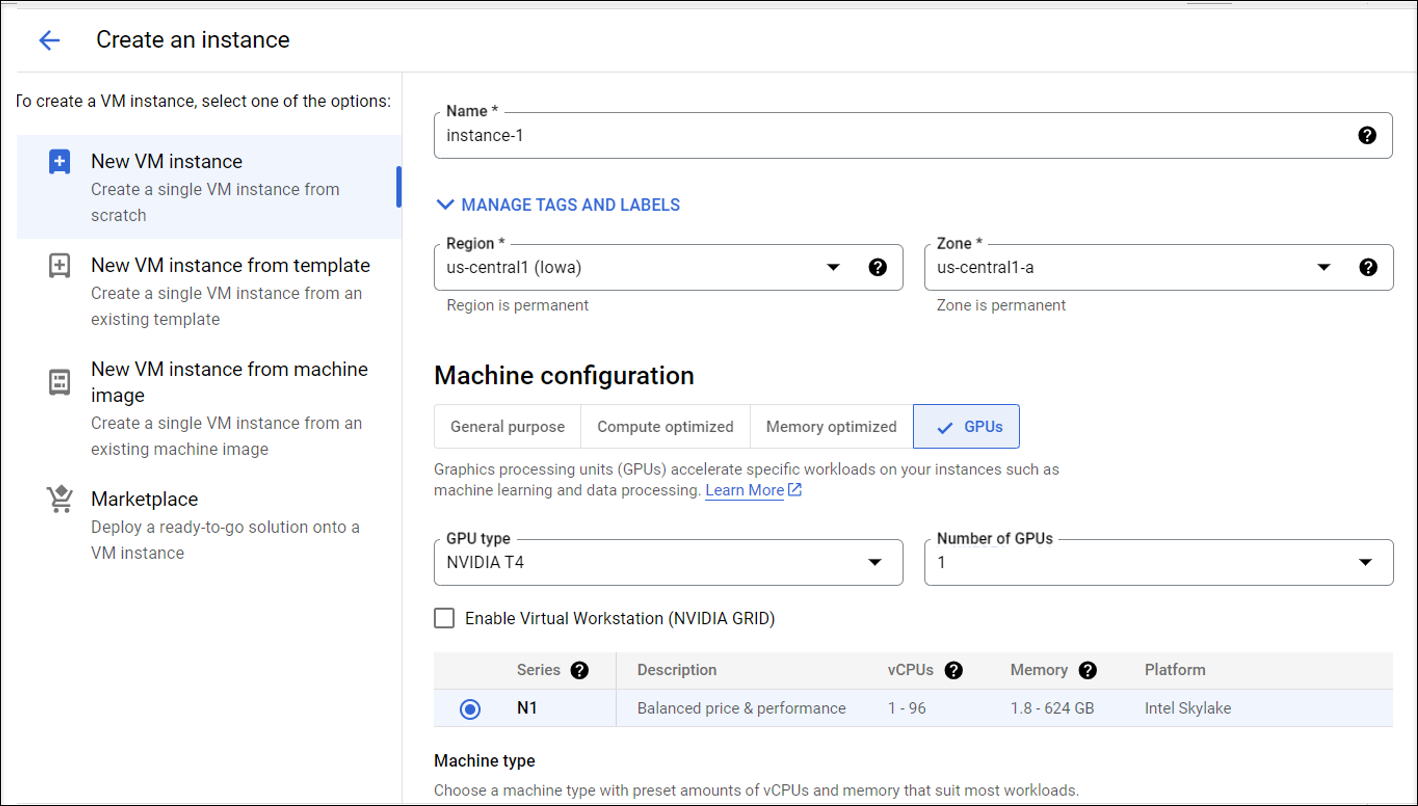
-
テンプレートVMに適切なGPUドライバーをインストールします。詳細については、
<https://cloud.google.com/compute/docs/gpus/install-drivers-gpu>を参照してください。必要なNVIDIAドライバーのバージョン:Compute Engineで実行されているNVIDIA GPUは、次のNVIDIAドライバーバージョンを使用する必要があります。-
L4 GPUの場合:
-
Linux : 525.60.13 以降
-
-
A100 GPUの場合:
-
Linux : 450.80.02 以降
-
-
T4、P4、P100、およびV100 GPUの場合:
-
Linux : 410.79 以降
-
-
K80 GPUの場合 (サポート終了):
-
Linux : 410.79 - 最新のR470バージョン
-
K80 GPUの場合、NVIDIAは、R470 driverブランチがデバッグサポートを受ける最後のドライバーバージョンであると発表しました。この更新を確認するには、NVIDIA Software Support Matrixを参照してください。インストールスクリプト:以下のスクリプトを使用して、インストールプロセスを自動化できます。https://raw.githubusercontent.com/GoogleCloudPlatform/compute-gpu-installation/main/linux/install_gpu_driver.py --output install_gpu_driver.pyサポートされているオペレーティングシステム:インストールスクリプトは、以下のLinuxディストリビューションでテストされました:-
デビアン 11
-
レッドハットエンタープライズリナックス (RHEL) 8
-
ロッキーリナックス 8
-
ウブントゥ 20/22
他のLinuxディストリビューションでこのスクリプトを使用すると、インストールは失敗します。Linux VMの場合、このスクリプトはNVIDIAドライバーのみをインストールします。-
インストールスクリプトをダウンロードします。
curl https://raw.githubusercontent.com/GoogleCloudPlatform/compute-gpu-installation/main/linux/install_gpu_driver.py --output install_gpu_driver.py -
スクリプトに完全なアクセス権を付与します。
chmod 777 install_gpu_driver.py -
インストールスクリプトを実行します。
python3 install_gpu_driver.py -
gdm3でWaylandを無効にします。
-
お使いのディストリビューションのWayland構成ファイルを次のいずれかの場所で見つけます。
-
/etc/gdm3/custom.conf (ウブントゥ)
-
/etc/gdm/custom.conf (CentOS、RHEL、Rocky Linux)
-
-
sudo/root権限でファイルを開きます。
-
行頭の # を削除して、WaylandEnable=false のコメントを解除します。
-
VMを再起動します。
-
-
NVIDIA 510以降のドライバーをインストールした場合は、GSPファームウェアを無効にします。GSPファームウェアが有効になっている場合は、NVIDIAモジュールパラメーター NVreg_EnableGpuFirmware を0に設定して無効にします。/etc/modprobe.d/nvidia.conf ファイルに次のエントリを追加して、このパラメーターを設定します。
-
options nvidia NVreg_EnableGpuFirmware=0
-
「/etc/modprobe.d/nvidia.conf」ファイルが存在しない場合は、作成します。
この手順を完了する際には、次の点に注意してください。-
設定ファイルを作成および更新するコマンドを実行するには、sudoを使用します。
-
VMを再起動するには、Linuxターミナルで sudo reboot を使用するか、VMを停止して起動します。
-
-
ステップ4d: MCS変数を構成します。
/etc/xdl/mcs/mcs.confファイルを編集して、MCS変数を構成します。以下は、ドメインに参加していないシナリオとドメインに参加しているシナリオで構成できるMCS変数です。
-
ドメインに参加していないシナリオの場合デフォルトの変数値を使用するか、必要に応じて変数をカスタマイズできます(オプション):
DOTNET_RUNTIME_PATH=*path-to-install-dotnet-runtime \*DESKTOP_ENVIRONMENT= *gnome | mate \*REGISTER_SERVICE=Y | NADD_FIREWALL_RULES=Y | NVDI_MODE=Y | NSTART_SERVICE=Y | Nドメインに参加していないシナリオのMCS変数(/en-us/linux-virtual-delivery-agent/2411/media/mcs-variables-for-non-domain-joined-scenarios.png) -
ドメインに参加しているシナリオの場合
-
Use_AD_Configuration_Files_Of_Current_VDA: 現在実行中のVDAの既存のAD関連構成ファイル(/etc/krb5.conf、/etc/sssd.conf、および/etc/samba/smb.conf)を使用するかどうかを決定します。Yに設定すると、MCSで作成されたマシンの構成ファイルは、現在実行中のVDAの同等のファイルと同じになります。ただし、dnsおよびAD_INTEGRATION変数を構成する必要があります。デフォルト値はNです。これは、マスターイメージの構成テンプレートがMCSで作成されたマシンの構成ファイルを決定することを意味します。現在実行中のVDAをテンプレートVMとして使用するには、値をYに設定します。それ以外の場合は、Nに設定します。 -
dns: 各DNSサーバーのIPアドレスを設定します。最大4つのDNSサーバーを設定できます。 -
NTP_SERVER: NTPサーバーのIPアドレスを設定します。特に指定がない限り、ドメインコントローラーのIPアドレスです。 -
WORKGROUP: ワークグループ名を、ADで構成したNetBIOS名(大文字と小文字を区別)に設定します。設定しない場合、MCSはマシンホスト名の直後にあるドメイン名の一部をワークグループ名として使用します。たとえば、マシンアカウントがuser1.lvda.citrix.comの場合、MCSはlvdaをワークグループ名として使用しますが、正しい選択はcitrixです。ワークグループ名が正しく設定されていることを確認してください。 -
AD_INTEGRATION: Winbind、SSSD、PBIS、またはCentrifyを設定します。MSCがサポートするLinuxディストリビューションとドメイン参加方法の対応表については、サポートされているディストリビューションを参照してください。 -
CENTRIFY_DOWNLOAD_PATH: Server Suite Free(旧Centrify Express)パッケージをダウンロードするためのパスを設定します。この値は、AD_INTEGRATION変数をCentrifyに設定した場合にのみ有効になります。 -
CENTRIFY_SAMBA_DOWNLOAD_PATH: Centrify Sambaパッケージをダウンロードするためのパスを設定します。この値は、AD_INTEGRATION変数をCentrifyに設定した場合にのみ有効になります。 -
PBIS_DOWNLOAD_PATH: PBISパッケージをダウンロードするためのパスを設定します。この値は、AD_INTEGRATION変数をPBISに設定した場合にのみ有効になります。 -
UPDATE_MACHINE_PW: マシンアカウントのパスワード更新の自動化を有効または無効にします。詳細については、マシンアカウントのパスワード更新を自動化するを参照してください。 -
Linux VDA構成変数:
DOTNET_RUNTIME_PATH=*path-to-install-dotnet-runtime \*DESKTOP_ENVIRONMENT= *gnome | mate \*SUPPORT_DDC_AS_CNAME=Y | NVDA_PORT=port-numberREGISTER_SERVICE=Y | NADD_FIREWALL_RULES=Y | NHDX_3D_PRO=Y | NVDI_MODE=Y | NSITE_NAME=dns-site-name | '<none\>'LDAP_LIST='list-ldap-servers' | '<none\>'SEARCH_BASE=search-base-set | '<none\>'FAS_LIST='list-fas-servers' | '<none\>'START_SERVICE=Y | NTELEMETRY_SOCKET_PORT=port-numberTELEMETRY_PORT=port-number
-
ステップ 4e: マスターイメージを作成する
-
(SSSD + RHEL 8.x/9.xまたはRocky Linux 8.x/9.xのみ)
update-crypto-policies --set DEFAULT:AD-SUPPORTコマンドを実行し、テンプレートVMを再起動します。 -
/opt/Citrix/VDA/sbin/deploymcs.shを実行します。ドメインに参加していないシナリオでは、以下のエラーは正常であり、続行を妨げるものではありません。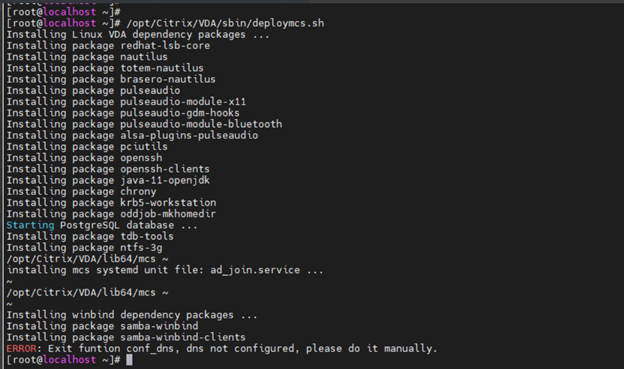
-
テンプレートVMにアプリケーションをインストールし、テンプレートVMをシャットダウンします。マスターイメージのスナップショットを作成して名前を付けます。
ステップ 5: マシンカタログを作成する
-
Citrix Cloudにサインインします。左上のメニューで、My Services > DaaSを選択します。
-
「管理 > 完全な構成」から、左ペインで「マシンカタログ」を選択します。
-
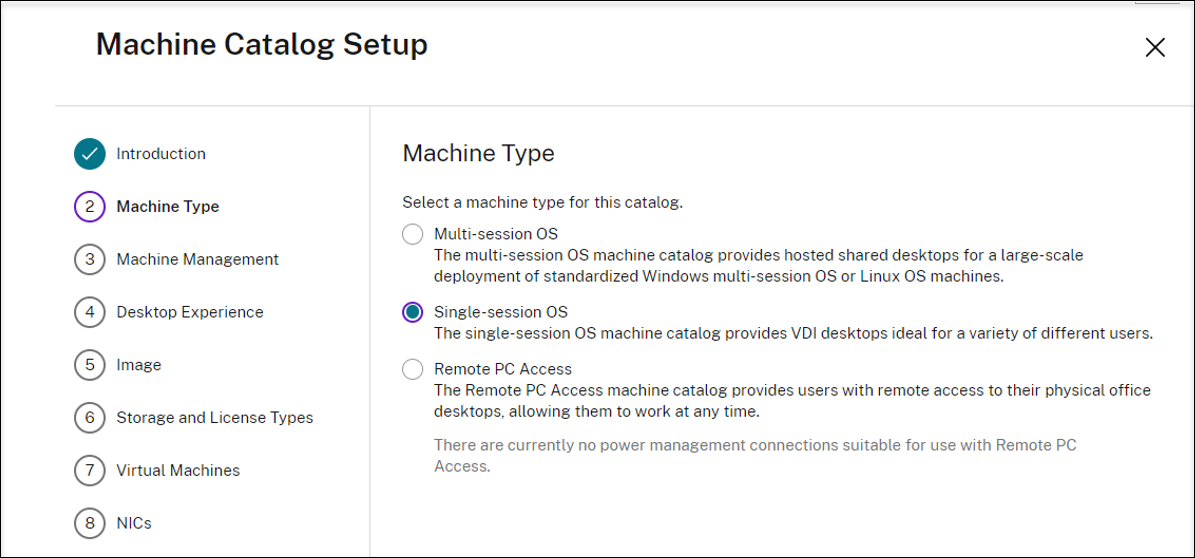
「マシンタイプ」ページで、「マルチセッションOS」または「シングルセッションOS」を選択し、「次へ」を選択します。
-
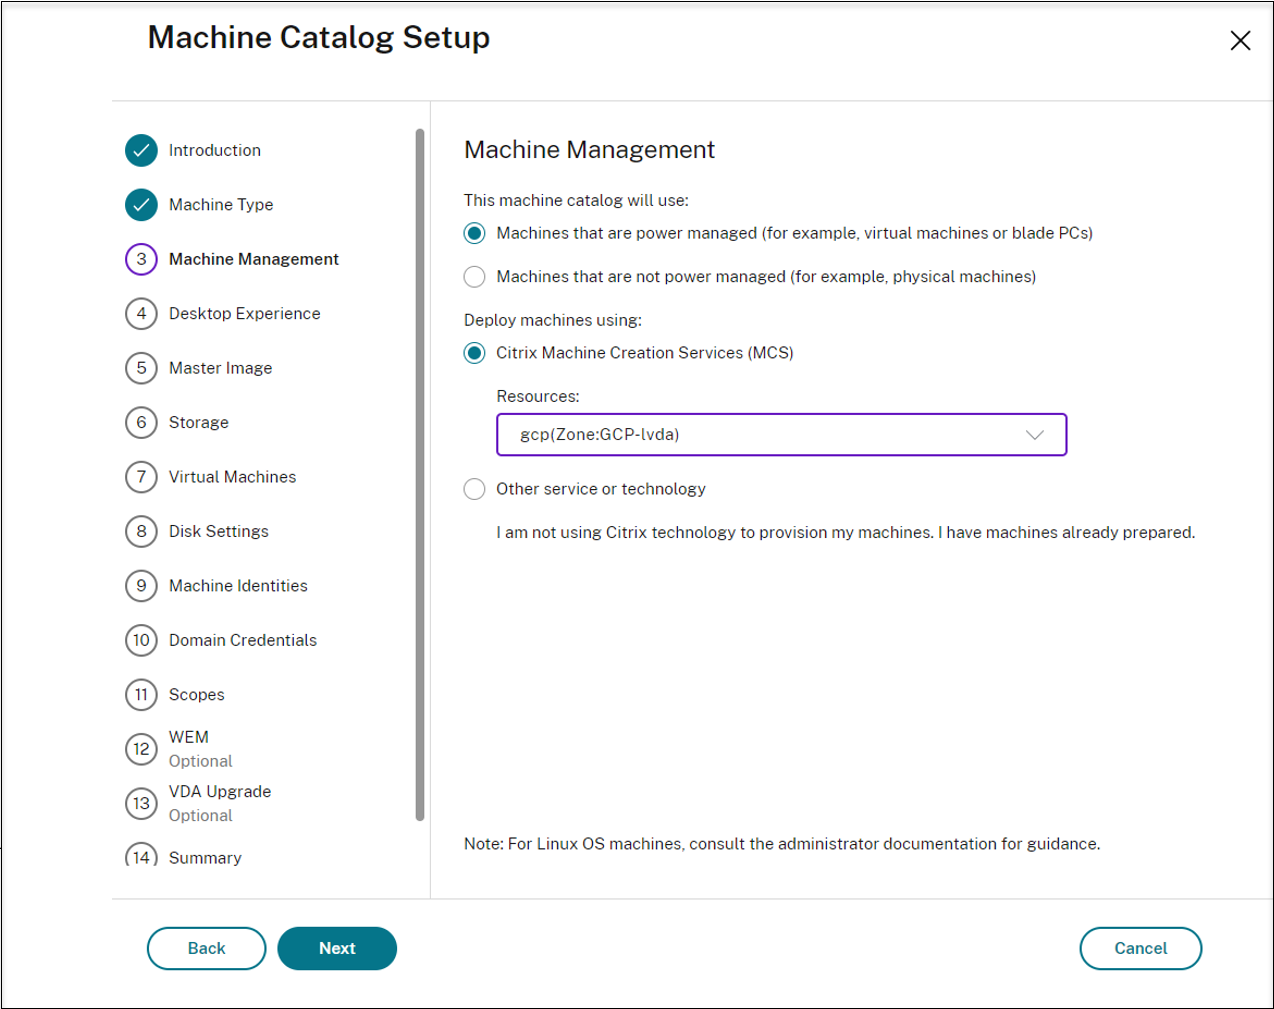
「マシン管理」ページで、「電源管理されているマシン」と「Citrix Machine Creation Services」オプションを選択し、「次へ」を選択します。複数のリソースがある場合は、メニューから1つ選択します。
-
「マスターイメージ」ページで、以前に作成したマスターイメージを選択します。
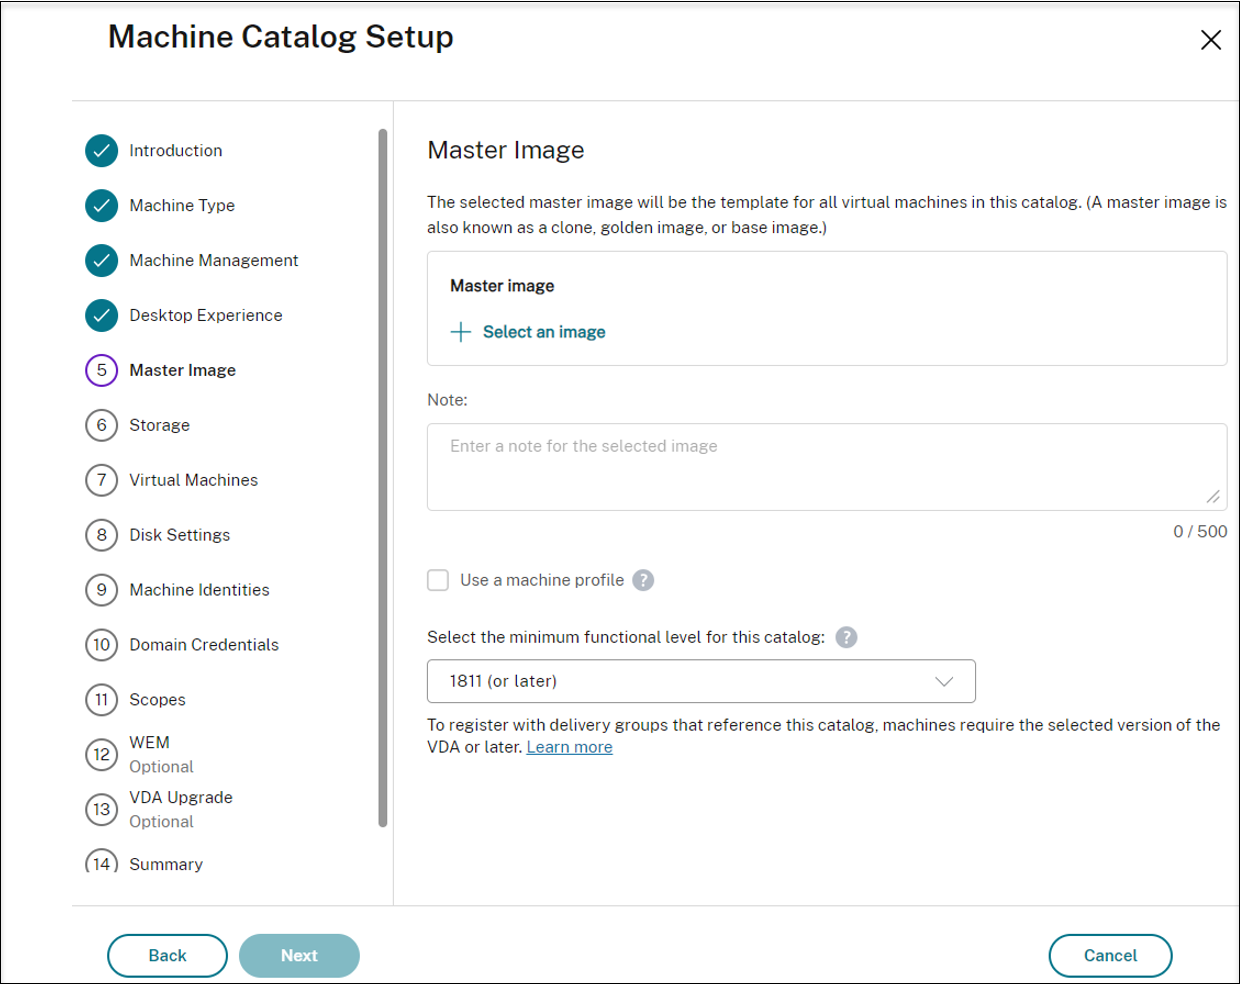
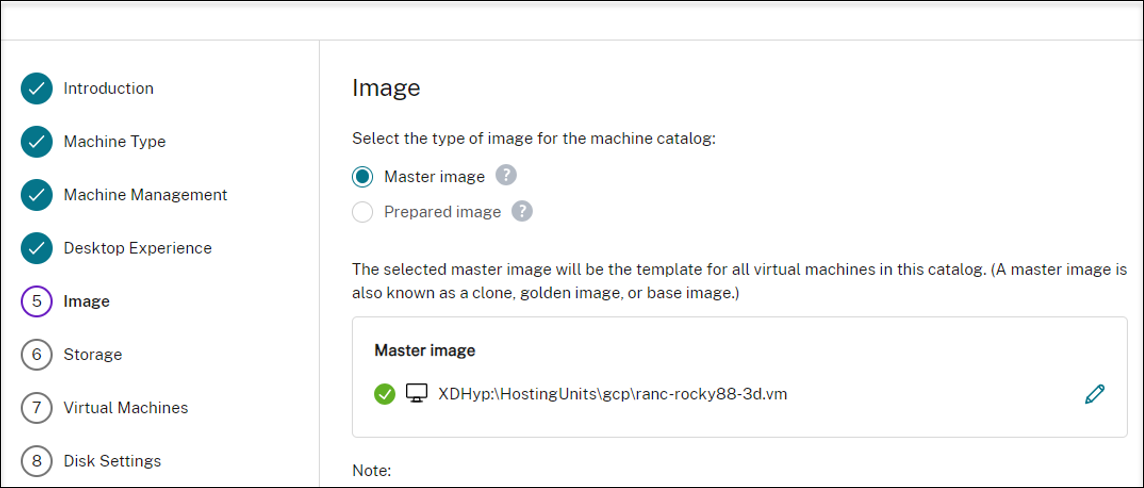
-
「マシンID」ページで、マスターイメージがどのドメインにも参加していなかった場合は「ドメインに参加していない」を選択し、マスターイメージをドメインに参加させた場合はActive Directoryアカウントを選択します。ドメインに参加していないシナリオの場合:
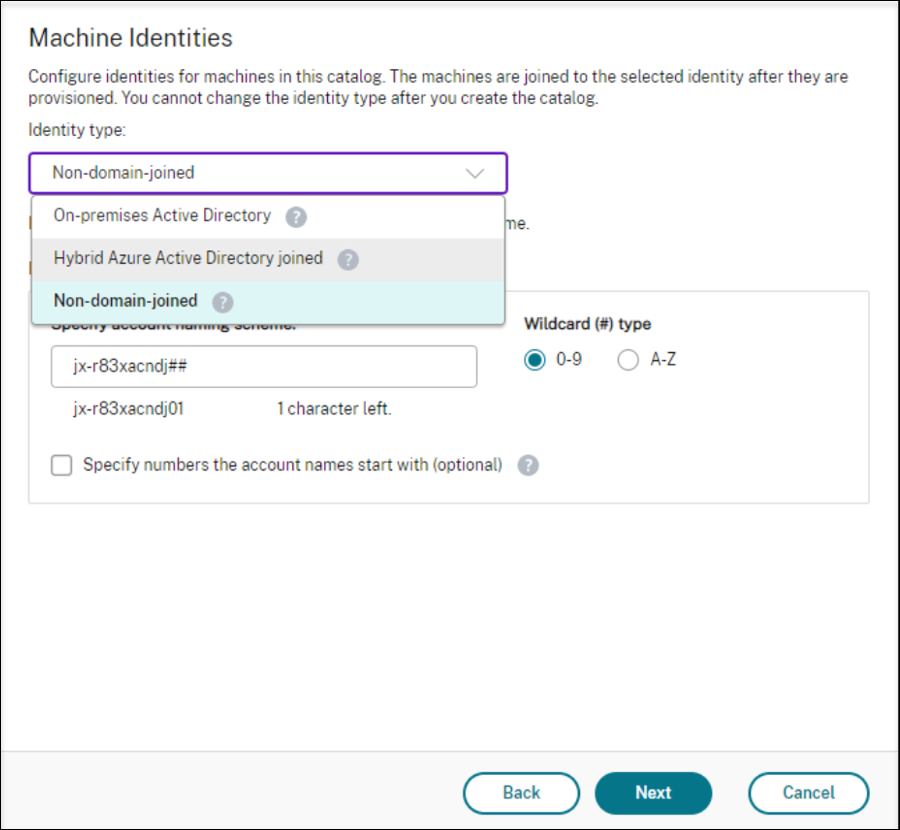 ドメインに参加しているシナリオの場合:
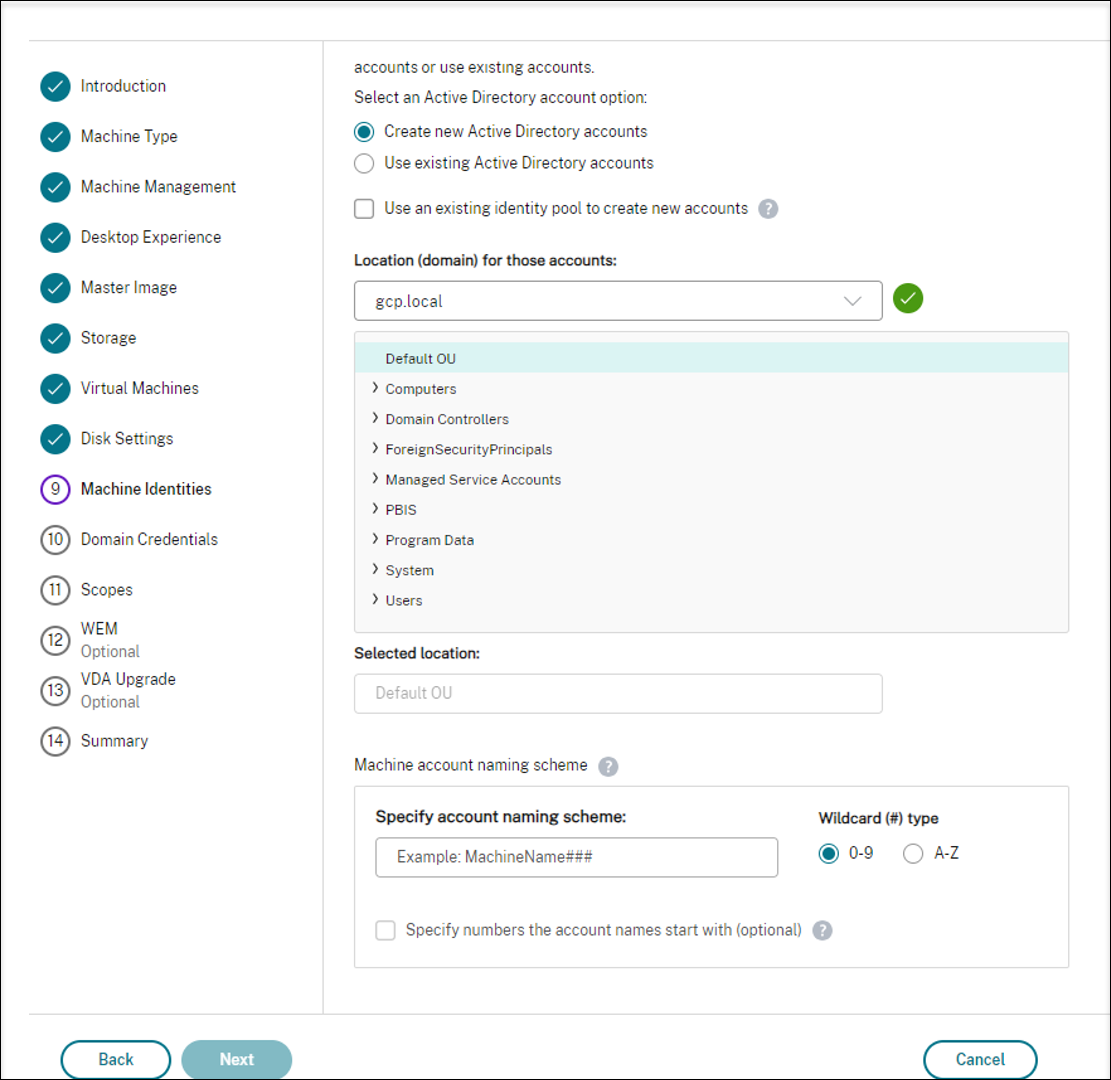
-
新しいActive Directoryアカウントを作成を選択した場合は、ドメインを選択し、Active Directoryで作成されるプロビジョニングされたVMコンピューターアカウントの命名スキームを表す文字のシーケンスを入力します。アカウントの命名スキームは1~64文字で、空白スペース、非ASCII文字、または特殊文字を含めることはできません。
-
既存のActive Directoryアカウントを使用を選択した場合は、参照を選択して、選択したマシン用の既存のActive Directoryコンピューターアカウントに移動します。
-
「ドメイン資格情報」ページで、「資格情報を入力」を選択し、ユーザー名とパスワードを入力して「保存」を選択し、「次へ」を選択します。入力する資格情報には、Active Directoryアカウント操作を実行する権限が必要です。
-
-
他のページで追加設定を構成します。詳細については、Google Cloud Platformカタログの作成を参照してください。
-
概要ページで、情報を確認し、カタログの名前を指定して、完了を選択します。
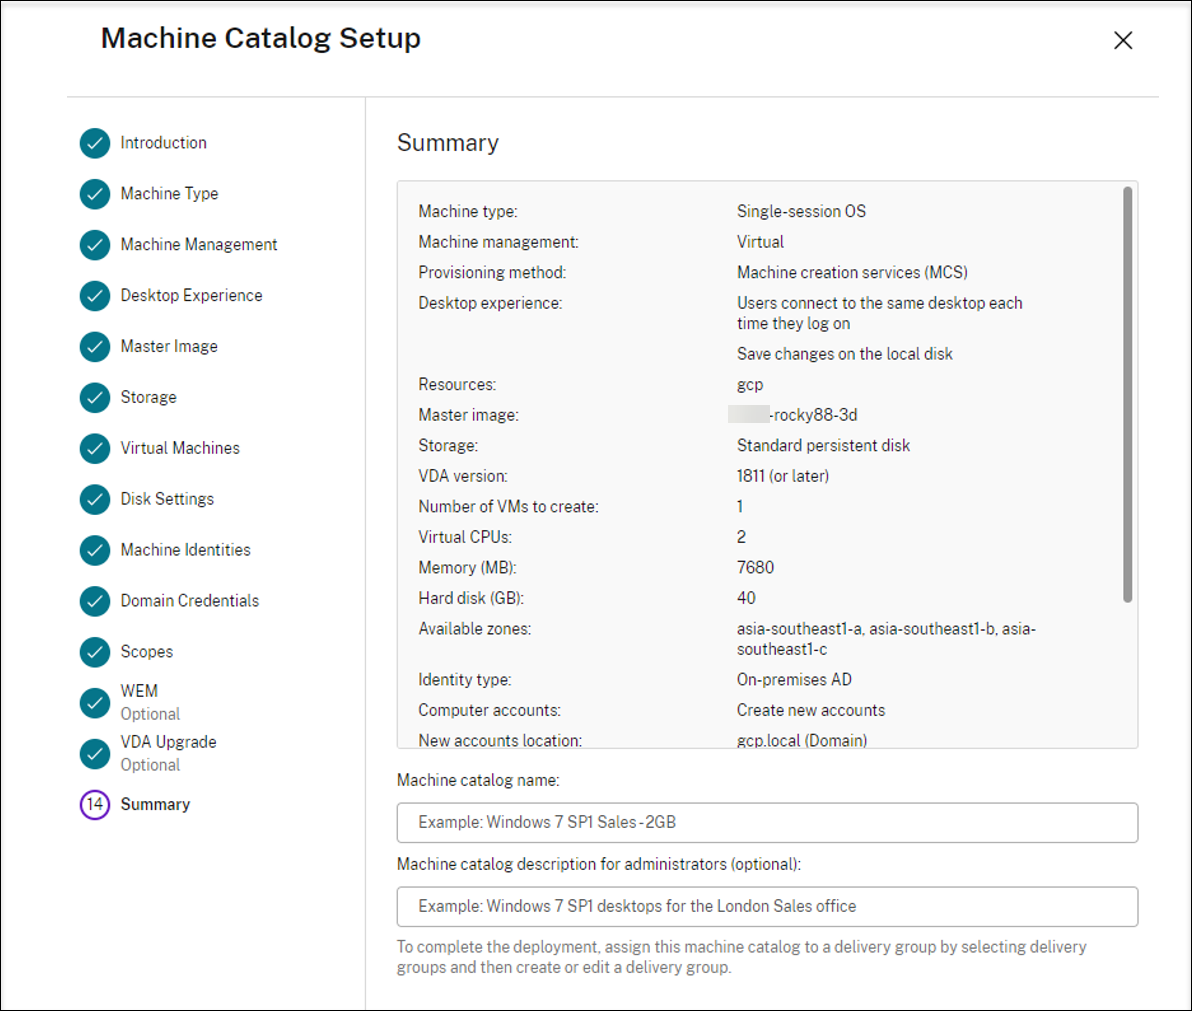
マシンカタログの作成には時間がかかる場合があります。完了すると、カタログが一覧表示されます。Google Cloudコンソールで、マシンがターゲットノードグループに作成されていることを確認できます。
ステップ6:デリバリーグループを作成する
デリバリーグループは、1つ以上のマシンカタログから選択されたマシンのコレクションです。どのユーザーがそれらのマシンを使用できるか、およびそれらのユーザーが利用できるアプリケーションとデスクトップを指定します。
詳しくは、Citrix DaaSドキュメントの「デリバリーグループの作成」を参照してください。
-
Citrix Cloudにサインインします。左上のメニューで、**[マイサービス]>[DaaS]**の順に選択します。
-
**[管理]>[完全な構成]から、左側のペインで[デリバリーグループ]**を選択します。
-
アクションバーで**[デリバリーグループの作成]**を選択します。デリバリーグループ作成ウィザードが開きます。表示されるウィザードページは、選択内容によって異なる場合があります。
-
**[マシン]**ページで、マシンカタログを選択し、そのカタログから使用するマシンの数を選択します。
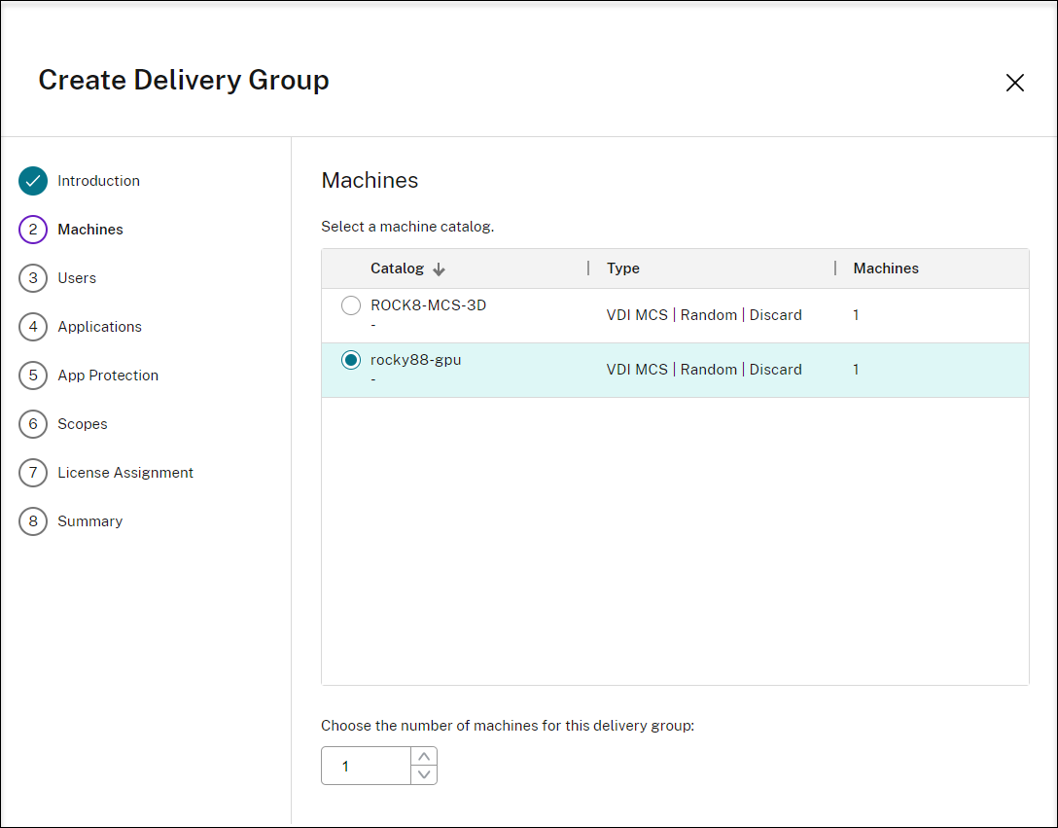
-
その他のページで追加設定を構成します。詳しくは、「デリバリーグループの作成」を参照してください。
-
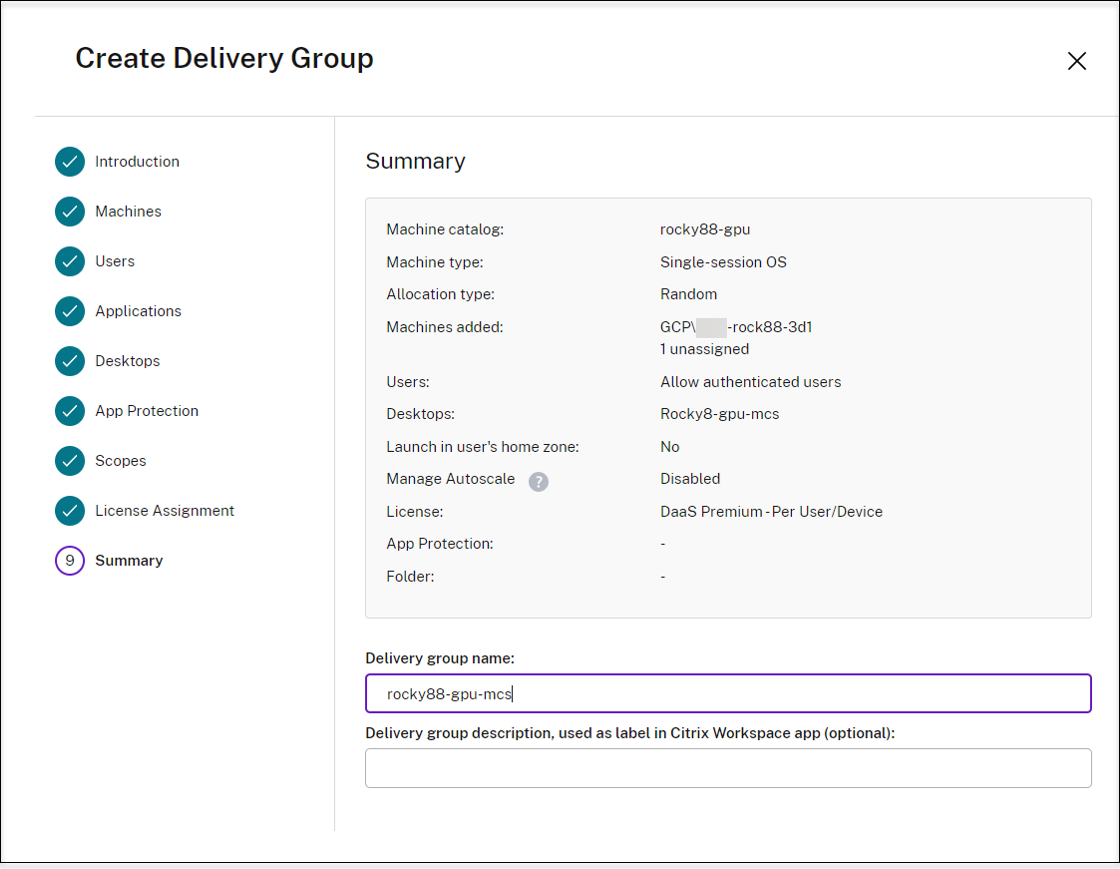
**[概要]ページで、デリバリーグループの名前を入力します。また、Citrix Workspace™アプリおよび[完全な構成]**管理インターフェイスに表示される説明を(オプションで)入力することもできます。例:デリバリーグループの名前を入力します。
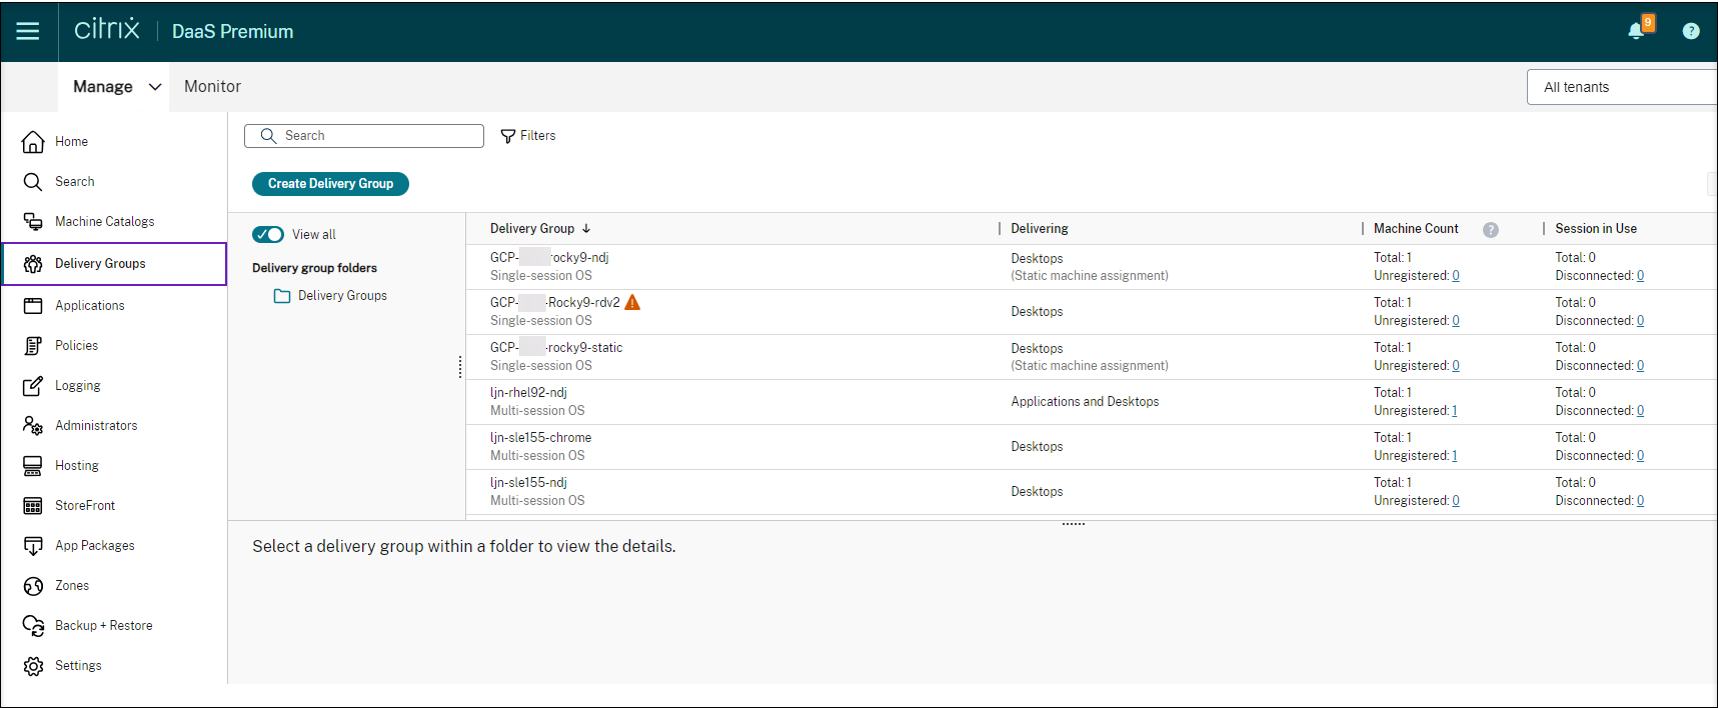
 **[完全な構成]**管理インターフェイスのデリバリーグループのリスト:
 Citrix Workspaceアプリで配信されたマシン