
デリバリーグループの作成
はじめに
デリバリーグループは、1つ以上のマシンカタログから選択されたマシンの集合です。デリバリーグループは、どのユーザーがそれらのマシンにアクセスできるか、および利用可能なアプリケーションとデスクトップを定義します。
デリバリーグループの作成は、サイトとマシンカタログを設定した後の次のステップです。後で初期設定を変更したり、必要に応じて追加のデリバリーグループを作成したりできます。
一部の機能と設定は、既存のデリバリーグループを編集する場合にのみ構成できます。詳細については、「デリバリーグループの管理」を参照してください。
はじめる前に
デリバリーグループを作成する前に:
-
必要な選択肢と情報を理解するために、この記事を確認してください。
-
ハイパーバイザー、クラウドサービス、またはマシンをホストするその他のリソースへの接続が作成されていることを確認してください。
-
仮想マシンまたは物理マシンを含むマシンカタログが利用可能であることを確認してください。
ウィザードのページ
サイトとマシンカタログを作成したが、デリバリーグループを作成していない場合、Web Studioはデリバリーグループを作成するための正しい開始点に案内します。
すでにデリバリーグループを作成しており、別のデリバリーグループを作成したい場合は、次の手順に従ってください。
-
デリバリーグループを整理するには、デフォルトのDelivery Groupsフォルダーの下にフォルダーを作成できます。詳しくは、「フォルダーの作成」を参照してください。
-
グループを作成するフォルダーを選択し、Create Delivery Groupをクリックします。グループ作成ウィザードが開きます。
-
ウィザードはIntroductionページから開始します。このページは、今後起動する際にスキップすることもできます。その後、次の表に示すいくつかのページが表示されます。各ページを完了したら、Nextをクリックして最終ページに進みます。
| マルチセッションOS | シングルセッションOS静的(割り当て済み) | シングルセッションOS共有(プール済み) | リモートPCアクセス | |
|---|---|---|---|---|
| ページ | マシン | マシン | マシン | マシン |
| 負荷分散 | デリバリーの種類 | ユーザー | ユーザー | |
| ユーザー | ユーザー | アプリケーション | アプリケーション | |
| アプリケーション | アプリケーション | デスクトップ | デスクトップ割り当てルール | |
| デスクトップ | デスクトップ割り当てルール | アプリ保護 | アプリ保護 | |
| アプリ保護 | アプリ保護 | スコープ | スコープ | |
| スコープ | スコープ | ライセンス契約 | ライセンス契約 | |
| ライセンス契約 | ライセンス契約 | ポリシーセット | ポリシーセット | |
| ポリシーセット | ポリシーセット | ローカルホストキャッシュ | 概要 | |
| 概要 | 概要 | 概要 |
注:
-
選択したシングルセッションOS静的マシンカタログに利用可能な割り当て済みマシンがある場合、マシン割り当てページ(マシンページの直後)が表示されます。
-
電源管理されたシングルセッションのプールされたマシンを含むデリバリーグループでのみ、ローカルホストキャッシュモードページが利用可能です。
マシンページ
-
シングルセッションのサスペンド対応VMのみでデリバリーグループを作成するには、このデリバリーグループにサスペンド機能を必須にするを選択します。注:この機能は、シングルセッションのサスペンド対応マシンにのみ適用されます。
-
マシンカタログを選択し、そのカタログから使用するマシンの数を選択します。
重要な考慮事項
-
カタログを選択する際、リストには未使用のマシンが少なくとも1台あるカタログのみが表示されます。
-
1つのカタログは複数のデリバリーグループにマシンを提供できます。1つのマシンは1つのデリバリーグループでのみ使用できます。デリバリーグループにマシンを追加すると、Web Studioはデフォルトで同じカタログを提案します。
-
1つのデリバリーグループは複数のカタログのマシンを使用できますが、それらのカタログには同じマシンタイプ(マルチセッションOS、シングルセッションOS、またはリモートPCアクセス)が含まれている必要があります。デリバリーグループ内のすべてのマシンは、同じ割り当てタイプ(プールまたは静的)である必要があります。つまり、デリバリーグループ内でマシンタイプを混在させることはできません。
-
Citrix®は、すべてのマシンで最新のVDAバージョンを使用することを推奨します。
-
リモートPCアクセスの場合、サイトを作成すると、Remote PC Access Machinesという名前のカタログとRemote PC Access Desktopsという名前のデリバリーグループが自動的に作成されます。Remote PC Access Machinesカタログ内の各マシンは、自動的にデリバリーグループに関連付けられます。
-
以下の互換性チェックが実行されます。
-
MinimumFunctionalLevelは互換性がある必要があります
-
SessionSupportは互換性がある必要があります
-
AllocationTypeはSingleSessionと互換性がある必要があります
-
Remote PC Access は Remote PC Access カタログとのみ互換性があります。
-
マシンの割り当てページ
「マシン」ページで選択されたシングルセッションOS静的マシンカタログに、利用可能な割り当て済みマシンがある場合、「マシンの割り当て」ページが表示されます。
このページを使用して、このデリバリーグループ内のマシンについて、ユーザーの割り当てとデスクトップの表示名を管理します。
-
「表示名」フィールドを使用して、デスクトップの表示名を管理します。
-
「参照」をクリックし、ユーザーまたはグループを選択します。
負荷分散ページ
「マシン上のセッションの負荷分散」ページは、マルチセッションOSマシンで利用できます。
このページを使用して、このデリバリーグループで使用する負荷分散設定を構成します。デフォルトでは、デリバリーグループはサイト全体の負荷分散設定を使用します。
-
このデリバリーグループの負荷分散設定を構成するには、「サイト全体の設定を上書き」チェックボックスを選択します。
-
必要に応じて、「水平負荷分散」または「垂直負荷分散」オプションを選択します。水平負荷分散と垂直負荷分散の方法については、マシンの負荷分散を参照してください。
デリバリーグループ作成時の負荷分散設定(/en-us/citrix-daas/media/load-balancing.png)
配信の種類ページ
「配信の種類」ページは、シングルセッションOS静的(割り当て済み)マシンにのみ表示されます。
このページを使用して、カタログ内のマシンを構成し、デスクトップまたはアプリケーションをユーザーに配信します。
-
アプリケーションまたはデスクトップのいずれかを選択します。両方を有効にすることはできません。注:マルチセッションOSまたはシングルセッションOSのランダム(プールされた)カタログからマシンを選択した場合、配信タイプはアプリケーションとデスクトップであると見なされます。アプリケーション、デスクトップ、またはその両方を配信できます。
ユーザーページ
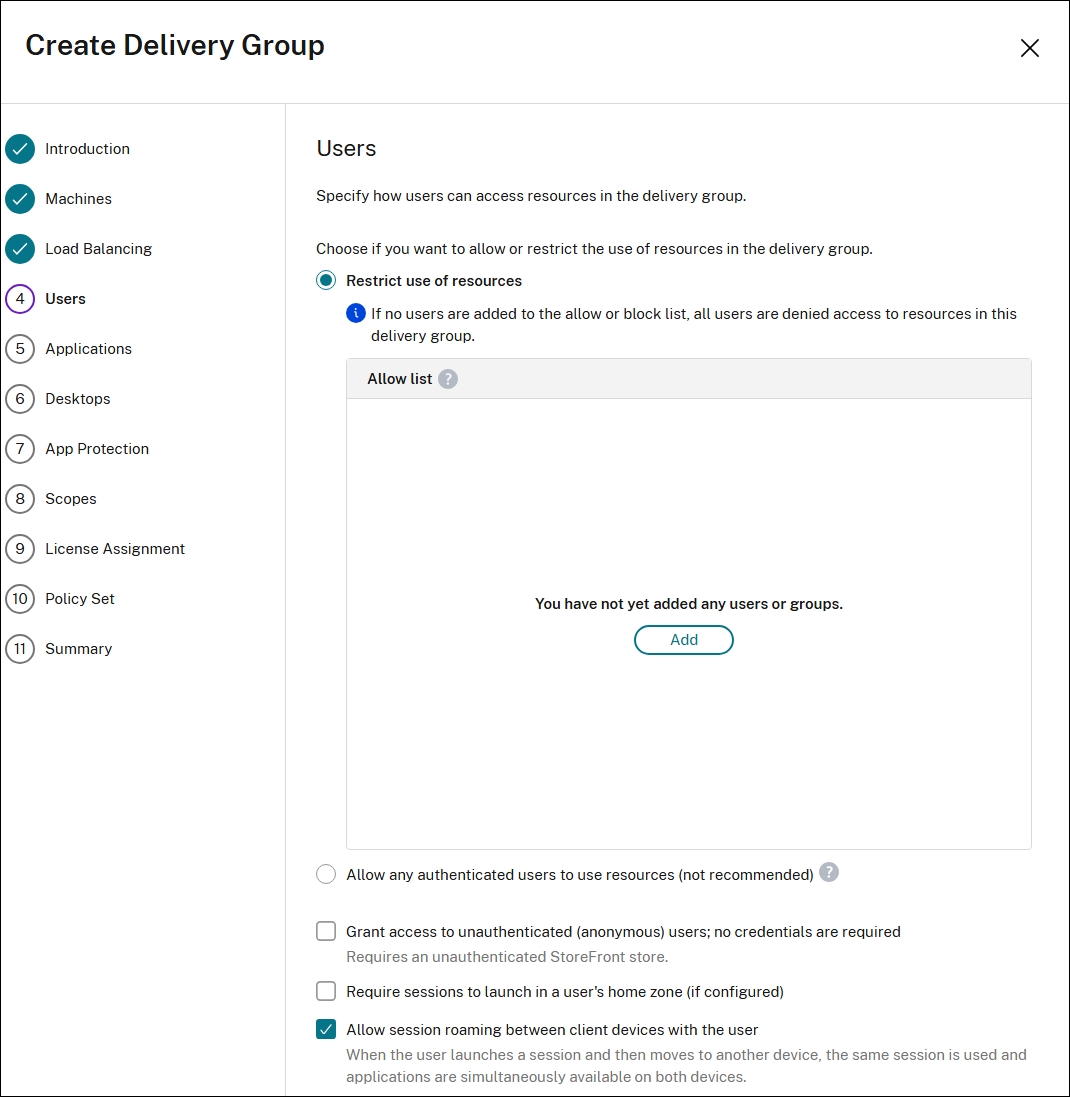
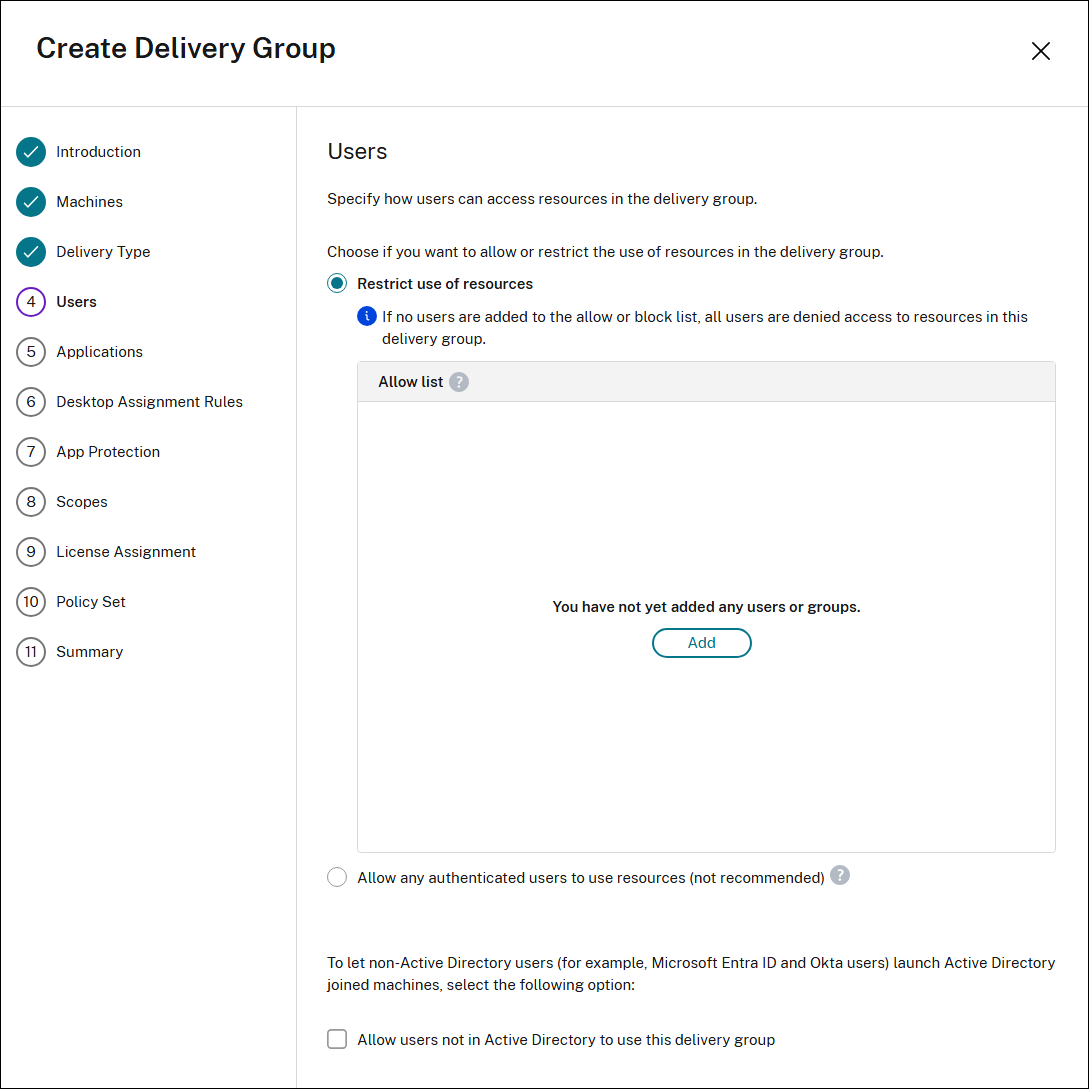
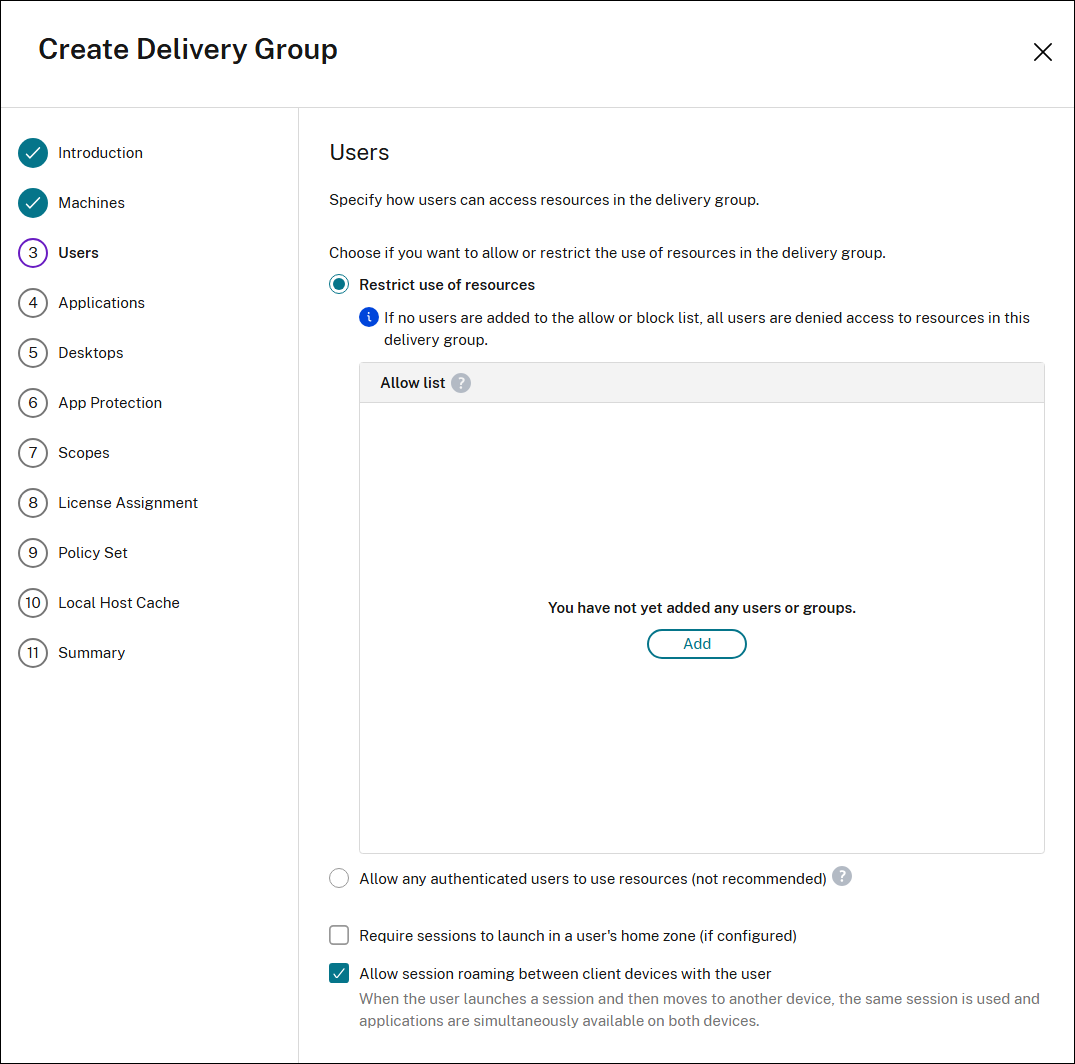
ユーザーページはすべてのマシンタイプで利用できます。ただし、ページ上のオプションはマシンタイプによって異なります。
このページを使用して、ユーザーがデリバリーグループ内のリソースにアクセスする方法を指定します。
マルチセッションOSマシン向け:
シングルセッションOS静的マシン向け:
シングルセッションOS共有マシン向け:
ユーザーアクセス制御の仕組み
デリバリーグループでのユーザーアクセスは、アクセス設定を作成または編集する際に指定されたユーザーリストを通じて制御されます。
-
以下のすべての条件を満たすユーザーは、デリバリーグループ内のアプリケーションにアクセスできます。
-
このデリバリーグループ内のリソース(アプリとデスクトップ)にアクセスできること。デフォルトでは、アクセスは展開のユーザーアクセスリスト(Active Directoryのユーザー)によって決定され、これはStudioでは構成されません。詳細については、「デリバリーグループでのユーザーの追加または削除」を参照してください。
-
このグループ内のアプリケーションにアクセスできること。デフォルトでは、アプリケーションエンタイトルメントポリシー規則にはすべてのユーザーが含まれます。詳細については、PowerShell SDK
BrokerAppEntitlementPolicyRuleコマンドレットを参照してください。必要に応じて、Delivery Groups > Edit Application Assignment Ruleを使用して、デリバリーグループ内のアプリケーションへのユーザーアクセスを制限できます。 -
このアプリケーションを含むアプリケーショングループにアクセスできること。
-
-
以下の両方の条件を満たすユーザーは、デリバリーグループ内のデスクトップにアクセスできます。
-
このデリバリーグループ内のリソース(アプリとデスクトップ)にアクセスできること。デフォルトでは、アクセスは展開のユーザーアクセスリスト(Active Directoryのユーザー)によって決定され、これはStudioでは構成されません。デフォルトのユーザースコープからユーザーを追加または削除できます。詳細については、「デリバリーグループでのユーザーの追加または削除」を参照してください。
-
このグループ内のデスクトップにアクセスできること。詳しくは、「デスクトップ(またはデスクトップ割り当て規則ページ)」を参照してください。
-
注:
-
ユーザーまたはグループリストを指定する場合、Active Directory、Microsoft Entra ID、Oktaなど、接続されている任意のIDタイプからアカウントを選択できます。さらに、同じIDタイプの複数のプロバイダーからアカウントを選択することもできます。
構成手順
-
デリバリーグループ内のリソースの使用を許可または制限するオプションのいずれかを選択します。
-
認証済みユーザーによるリソースの使用を許可する: アプリケーションとデスクトップにアクセスするには、指定したユーザーとグループメンバーが、スマートカードやユーザー名とパスワードなどの資格情報をStoreFront™またはCitrix Workspace™アプリに提示する必要があります。(シングルセッションOSマシンを含むデリバリーグループの場合、後でデリバリーグループを編集してユーザーデータ(ユーザーリスト)をインポートできます。)
-
リソースの使用を制限する: または、ユーザーまたはユーザーグループを許可リストに追加することで、デリバリーグループの使用を制限できます。許可リストのユーザーのみが、デリバリーグループ内のアプリとデスクトップにアクセスできます。また、ブロックリストの追加をクリックして、ユーザーとユーザーグループをブロックリストに追加することもできます。これにより、ユーザーは選択したデリバリーグループ内のアプリとデスクトップを使用できなくなります。ブロックリストは、許可リスト内のユーザーをブロックする場合にのみ意味があります。
-
-
マルチセッションOSマシンの場合、ユーザーがStoreFrontまたはCitrix Workspaceアプリに資格情報を提示せずにアプリケーションとデスクトップにアクセスできるようにするには、認証されていない(匿名)ユーザーへのアクセスを許可する。資格情報は不要を選択します。たとえば、キオスクではアプリケーションに資格情報が必要な場合がありますが、Citrixアクセス ポータルとツールには必要ありません。
-
認証されていないユーザーアカウントは、セッションが起動されるとオンデマンドで作成され、AnonXYZという名前が付けられます。ここでXYZは一意の3桁の値です。
-
認証されていないユーザーセッションには、デフォルトで10分間のアイドルタイムアウトがあり、クライアントが切断されると自動的にログオフされます。再接続、クライアント間のローミング、およびWorkspace Controlはサポートされていません。
-
-
ユーザーのホームゾーンに十分なリソースがある場合に、セッションが他の利用可能なゾーンにデフォルトで設定されるのを防ぐには、**セッションをユーザーのホームゾーンで起動することを要求する(構成されている場合)**を選択します。
-
デバイスや現在のセッションの有無にかかわらず、セッションを追跡させたい場合は、ユーザーと共にクライアントデバイス間でセッションローミングを許可するを選択します。(/ja-jp/citrix-daas/manage-deployment/sessions.html#session-roaming)を参照してください。
-
Active Directory以外のユーザーがローカルアカウントを使用してマシンでセッションを起動できるようにするには、Active Directoryにないユーザーがこのデリバリーグループを使用することを許可するチェックボックスを選択します。この操作により、ローカルのWindowsアカウントがログインユーザーに自動的に作成およびマッピングされます。その結果、このデリバリーグループのすべてのログインは、ログインのためにVDA上のマッピングされたローカルアカウントを使用します。Active Directory以外のユーザーがVDA上のローカルアカウントにアクセスできるようにすることは1つのユースケースですが、この機能はActive Directoryログインにも拡張されます。注:ユーザーのAzure UPNの20文字目にドットが含まれている場合、Windows Server VDAはローカルユーザーアカウントを作成できません。
次の表は、ユーザーページでの選択肢について説明しています。
| アクセスを有効にする対象 | ユーザーとユーザーグループを追加/割り当てますか? | 「認証されていないユーザーにアクセスを許可する」チェックボックスを有効にしますか? |
|---|---|---|
| 認証済みユーザーのみ | はい | いいえ |
| 認証されていないユーザーのみ | いいえ | はい |
| 認証済みユーザーと未認証ユーザーの両方 | はい | はい |
アプリケーションページ
「アプリケーション」ページは、すべてのマシンタイプで利用できます。ただし、追加できるアプリケーションは、マシンタイプによって異なります。
このページを使用して、このグループのデスクトップにパッケージ化されたアプリケーションを追加できます。
マルチセッションおよびシングルセッション共有OSマシン向け:
マルチセッションおよびシングルセッション共有OSのアプリケーションページ(/en-us/citrix-daas/media/random-applications.png)
シングルセッション静的OSマシン向け:
シングルセッション静的OSのアプリケーションページ(/en-us/citrix-daas/media/statis-applications.png)
重要な考慮事項
-
デリバリーグループにパッケージ化されたアプリケーションを追加できます。これらのアプリケーションを含むパッケージは、ユーザーがデスクトップまたはRemote PCにサインインするたびに自動的にマウントされます。
-
デフォルトでは、追加する新しいアプリケーションは「Applications」という名前のフォルダーに配置されます。別のフォルダーを指定することもできます。詳細については、アプリケーションの記事を参照してください。
-
アプリケーションのプロパティは、デリバリーグループに追加するとき、または後で変更できます。詳細については、アプリケーションの記事を参照してください。
-
アプリケーションを追加しようとして、そのフォルダーに同じ名前のアプリケーションが存在する場合、追加しようとしているアプリケーションの名前を変更するよう求められます。拒否した場合、そのアプリケーションは、そのアプリケーションフォルダー内で一意になる接尾辞を付けて追加されます。
-
複数のデリバリーグループにアプリケーションを追加する場合、それらすべてのデリバリーグループでアプリケーションを表示する権限がないと、表示に関する問題が発生する可能性があります。そのような場合は、より高い権限を持つ管理者に相談するか、アプリケーションが追加されたすべてのデリバリーグループを含むようにスコープを拡張してください。
-
同じ名前のアプリケーションを2つ、同じユーザーに公開する場合、アプリケーション名(ユーザー向け)プロパティを変更してください。そうしないと、ユーザーはCitrix Workspaceアプリで重複した名前を目にすることになります。
構成手順
-
アプリケーションソースを表示するには、追加メニューを選択します。
-
スタートメニューから: アプリケーションは、デリバリーグループに割り当てられている現在登録済みのVDAのいずれかを介して検出されます。このソースを選択すると、検出されたアプリケーションのリストが表示された新しいページが起動します。追加したいアプリケーションを選択し、OKを選択します。
-
手動で: 展開内またはネットワーク上の他の場所にあるアプリケーション。このソースを選択すると、実行可能ファイルへのパス、作業ディレクトリ、オプションのコマンドライン引数、管理者およびユーザー向けの表示名を入力する新しいページが起動します。この情報を入力した後、OKを選択します。
-
既存: 以前に展開に追加されたアプリケーション(おそらく別のデリバリーグループ内)。このソースを選択すると、検出されたアプリケーションのリストが表示された新しいページが起動します。追加したいアプリケーションを選択し、OKを選択します。
-
アプリケーションパッケージ: App-V、MSIX、MSIX app attach、またはFlexAppアプリケーションパッケージ内のアプリケーション。このソースを選択すると、パッケージからのアプリケーションの追加ページが起動します。アプリケーションパッケージソースを選択し、表示された結果から追加したいアプリケーションを選択し、OKを選択します。注:
-
サイトにアプリケーションパッケージが構成されていない場合、このオプションは淡色表示されます。
\> - MSIXまたはMSIX app attachアプリを公開するには、デリバリーグループの機能レベルが2106以降である必要があります。FlexAppアプリの場合、機能レベルは2206以降である必要があります。機能レベルの要件が満たされない場合、アプリケーションパッケージソースドロップダウンリストの対応するオプションは淡色表示されます。 -
-
-
アプリケーショングループ: 展開内に存在するアプリケーショングループ。
アプリケーションソースまたはアプリケーションが利用できないか無効な場合、それは表示されないか、選択できません。たとえば、展開にアプリケーションが追加されていない場合、既存ソースは利用できません。または、アプリケーションが選択されたマシンカタログ内のマシンのサポートされているセッションタイプと互換性がない場合があります。
デスクトップ(またはデスクトップ割り当てルール)ページ
このページのタイトルは、ウィザードで以前に選択したマシンカタログによって異なります。
-
マルチセッションまたはプールされたシングルセッションマシンを含むカタログを選択した場合、このページはデスクトップというタイトルになります。
-
シングルセッションの静的マシンを含むカタログを選択し、配信の種類ページで「デスクトップ」を指定した場合、このページはデスクトップ割り当てルールというタイトルになります。注:
-
シングルセッションの静的マシンを含むカタログを選択し、配信の種類ページで「アプリケーション」を指定した場合、このページは表示されません。
-
-
(オプション) 配信グループのデフォルトのデスクトップアイコンを更新するには、変更を選択します。アイコンは
.icoファイルまたは.exeファイルから抽出できます。サポートされるアイコンファイルの最大サイズは500 KBです。このアイコンは、個々のデスクトップに別のアイコンが設定されていない限り、グループ内のすべてのデスクトップに適用されます。 -
追加を選択します。ダイアログボックスで:
-
表示名および説明フィールドに、Citrix Workspaceアプリに表示する情報を入力します。
-
マルチセッションまたはプールされたシングルセッションOSマシンの場合: デスクトップにタグ制限を追加するには、このタグを持つマシンへの起動を制限するを選択し、メニューからタグを選択します。
-
ラジオボタンを使用して、次のいずれかを実行できます。
-
この配信グループへのアクセス権を持つすべてのユーザーがデスクトップを使用できるようにする。 配信グループ内のすべてのユーザーは、デスクトップを起動できます(プールされたマシンを持つグループの場合)、またはデスクトップを起動したときにマシンを割り当てられます(シングルセッションの静的マシンを持つグループの場合)。
-
デスクトップの使用を制限するには、ユーザーとユーザーグループを許可リストに追加します。許可リストのユーザーのみがデスクトップにアクセスできます。ブロックリストの追加をクリックして、ユーザーとユーザーグループをブロックリストに追加することもできます。これにより、選択した配信グループ内のデスクトップをユーザーが使用できなくなります。ブロックリストは、許可リスト内のユーザーをブロックする場合にのみ意味があります。
-
-
グループにシングルセッションの静的マシンが含まれている場合、ユーザーあたりの最大デスクトップ数を指定します。これは1以上の値である必要があります。この設定は必須ではありません。マシンを手動で割り当てるか、RemotePCを使用してマシンを自動的に割り当てることができます。
-
(オプション) プールされたデスクトップのデスクトップアイコン、またはシングルセッションの静的デスクトップのデスクトップ割り当てルールを更新するには、変更を選択します。
.icoまたは.exeファイルからアイコンを参照して選択できます。指定されたアイコンは、配信グループレベルで設定されたデフォルトのアイコンを上書きします。 -
デスクトップ(マルチセッションマシン用)またはデスクトップ割り当てルール(シングルセッション静的マシン用)を有効または無効にします。デスクトップを無効にすると、デスクトップの配信が停止します。デスクトップ割り当てルールを無効にすると、ユーザーへのデスクトップの自動割り当てが停止します。
-
ダイアログボックスでの作業が完了したら、OKを選択します。
-
アプリ保護ページ
アプリ保護ページは、すべてのマシンタイプで利用できます。
このページを使用して、Citrix公開アプリケーションとデスクトップのセキュリティを強化できます。
以下の情報は、Citrix Virtual Apps and Desktopsドキュメントのアプリ保護記事を補足するものです。Citrix DaaS展開でアプリ保護を使用するには、その記事の一般的なガイダンスに従い、以下の詳細に注意してください。
-
有効なCitrix Cloud™サブスクリプションと有効なアプリ保護エンタイトルメントが必要です。アプリ保護機能を購入するには、Citrixの営業担当者にお問い合わせください。(オンプレミスの場合: 有効なアプリ保護エンタイトルメントが必要です。アプリ保護機能を購入するには、Citrixの営業担当者にお問い合わせください。)
-
アプリ保護にはXML信頼が必要です。XML信頼を有効にするには、設定 > サイト設定 > XML信頼を有効にするに移動します。
保護は以下の条件で適用されます。
-
画面キャプチャ防止:
-
WindowsおよびmacOSでは、保護されたコンテンツのウィンドウのみが空白になります。保護されたウィンドウが最小化されていない場合、アプリ保護はアクティブになります。
-
Linuxでは、キャプチャ全体が空白になります。保護されたウィンドウが最小化されているかどうかにかかわらず、アプリ保護はアクティブになります。
-
-
キーロギング防止:保護されたウィンドウがフォーカスされている場合に有効になります。保護を無効にするには、別のウィンドウにフォーカスを変更します。
スコープページ
スコープページは、すべてのマシンタイプで利用できます。
このページを使用して、組織に関連する方法でオブジェクト(接続、カタログ、デリバリーグループなど)をグループ化します。
ライセンス割り当てページ
ライセンス割り当てページは、すべてのマシンタイプで利用できます。
このページを使用して、デリバリーグループが使用するライセンスを指定します。デフォルトでは、デリバリーグループはサイトライセンスを使用します。詳しくは、「ライセンス」を参照してください。
ポリシーセットページ
ポリシーセットページは、すべてのマシンタイプで利用できます。
このページを使用して、このデリバリーグループが使用するポリシーセットを指定します。
ローカルホストキャッシュモードページ
このページは、電源管理されたシングルセッションのプールされたマシンを含むデリバリーグループでのみ利用できます。
デフォルトでは、電源管理されたプールされたマシンは、ローカルホストキャッシュ(LHC)モードの場合、1つのセッションでのみ使用できます。デフォルトの動作を変更し、LHCモードの場合に新しいユーザー接続で常に利用できるようにするには、**「後続のセッションでマシンを使用する」**を選択します。
または、PowerShellコマンドを使用してデフォルトの動作を変更することもできます。詳しくは、「アプリケーションとデスクトップのサポート」を参照してください。
重要:
電源管理されたシングルセッションのプールされたマシンへのアクセスを有効にすると、以前のユーザーセッションからのデータと変更が後続のセッションに存在する可能性があります。
ローカルホストキャッシュでの1回限りの使用のプールされたデスクトップ
ローカルホストキャッシュ(LHC)の停止中、プールされたデスクトップは1回限り使用できます。これは、対応するVDAにハイジーンブロブを発行し、再起動を開始することによって実現されます。このプロセスにより、停止からの復旧時にデスクトップのクリーンな状態が保証されます。対応していないマシンやレガシーマシンの場合、再利用が明示的に有効になっている場合にのみ参加します。 この機能は、停止時の可用性をよりシームレスにすることで、顧客満足度を向上させます。
前提条件
-
完全なハイジーン適用にはVDAバージョン2407以降が必要です。レガシーVDA(VDAバージョン2407以前)は、再利用が有効になっている場合にのみ使用できます。これらのVDAは、ハイジーンブロブや強制再起動を受け取りません。
-
シングルセッションマシンを含むマシンカタログ。
プールされたデスクトップの1回限りの使用を構成する
-
VDAビルド2407以降を使用して、シングルセッションマシンを含むMCSカタログを作成します。
-
対応するデリバリーグループを作成します。Remote PowerShellからデリバリーグループの
ReuseMachinesWithoutShutdownInOutageデスクトップグループ設定をfalseに設定するか、デリバリーグループの作成時にStudioのローカルホストキャッシュモードページでリソースを利用不可にするを選択します。Set-BrokerDesktopGroup -Name "name" -ReuseMachinesWithoutShutdownInOutage $false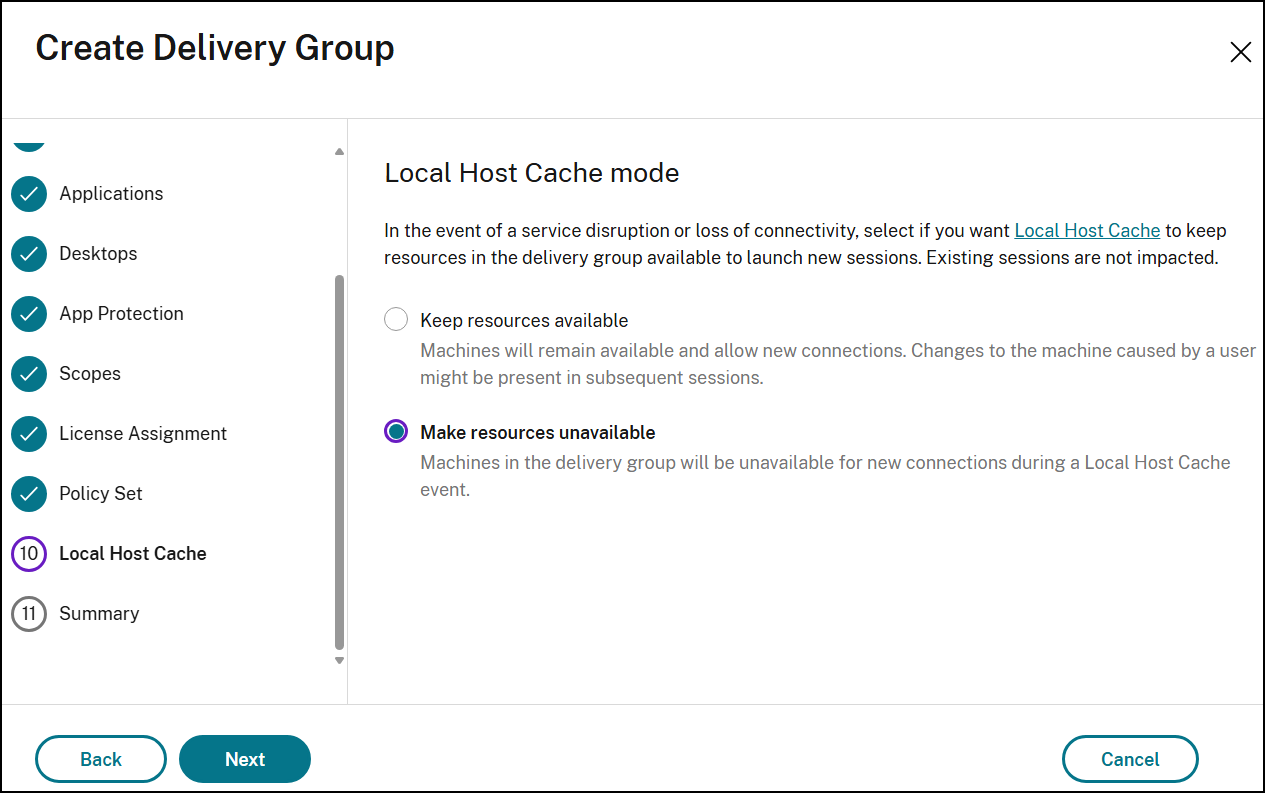
-
構成が完了すると、LHC停止モード中にマシンは1回限りの使用が可能になります。LHC停止モードが解除されると、汚染されたマシンは再起動され、再度使用できるようになります。注:マシンは、最新の電源投入後にユーザーセッションが開始されると、汚染済みとして分類されます。汚染されていないマシンとは、最新の電源投入イベント以降、ユーザーセッションが起動されていないマシンを指します。
概要ページ
デリバリーグループの名前を入力します。オプションで、Citrix WorkspaceアプリとStudioに表示される説明を入力することもできます。
概要情報を確認し、**「完了」**をクリックします。
制限事項
デスクトップのクライアントIPアドレスへの割り当ては、限られたクライアントの種類と構成でのみ機能します。クライアントIPアドレスに基づいてアクセスフィルタリングを実行すると、クラウドクライアントのパブリックIPアドレスが使用されます。