
ランデブー V1
Citrix Gatewayサービスを使用する場合、Rendezvousプロトコルにより、トラフィックはCitrix Cloud™ Connectorをバイパスし、Citrix Cloudコントロールプレーンに直接かつ安全に接続できます。
考慮すべきトラフィックには2つの種類があります。1) VDA登録およびセッションブローカリングのための制御トラフィック、2) HDX™セッションのトラフィック。
Rendezvous V1ではHDXセッションのトラフィックがCloud Connectorをバイパスできますが、VDA登録およびセッションブローカリングのためのすべての制御トラフィックをプロキシするには、引き続きCloud Connectorが必要です。
要件
-
Citrix Workspace™およびCitrix Gatewayサービスを使用した環境へのアクセス。
-
コントロールプレーン: Citrix DaaS(旧Citrix Virtual Apps and Desktops™サービス)。
-
Linux VDAバージョン2112以降。
-
バージョン2112は、非透過型HTTPプロキシに必要な最小バージョンです。
-
バージョン2204は、透過型およびSOCKS5プロキシに必要な最小バージョンです。
-
-
CitrixポリシーでRendezvousプロトコルを有効にします。詳しくは、「Rendezvousプロトコルポリシー設定」を参照してください。
-
VDAは、すべてのサブドメインを含め、
https://*.nssvc.netにアクセスできる必要があります。その方法ですべてのサブドメインを許可リストに追加できない場合は、代わりにhttps://*.c.nssvc.netとhttps://*.g.nssvc.netを使用してください。詳しくは、Citrix Cloudドキュメントのインターネット接続要件セクション(Virtual Apps and Desktopサービスの下)およびKnowledge Centerの記事CTX270584を参照してください。 -
Cloud Connectorは、セッションを仲介する際にVDAのFQDNを取得する必要があります。このタスクは、次のいずれかの方法で実行します。
-
サイトのDNS解決を有効にする。 Full Configuration > Settingsに移動し、Enable DNS resolution設定をオンにします。または、Citrix Virtual Apps and Desktops Remote PowerShell SDKを使用してコマンド
Set-BrokerSite -DnsResolutionEnabled $trueを実行します。Citrix Virtual Apps and Desktops Remote PowerShell SDKについて詳しくは、「SDKとAPI」を参照してください。 -
VDAのPTRレコードを含むDNS逆引き参照ゾーン。 このオプションを選択する場合は、VDAが常にPTRレコードの登録を試行するように構成することをお勧めします。これを行うには、グループポリシーエディターまたはグループポリシーオブジェクトを使用し、Computer Configuration > Administrative Templates > Network > DNS Clientに移動して、Register PTR RecordsをEnabled and Registerに設定します。接続のDNSサフィックスがドメインのDNSサフィックスと一致しない場合は、マシンがPTRレコードを正常に登録できるように、Connection-specific DNS suffix設定も構成する必要があります。
注:DNS解決オプションを使用する場合、Cloud ConnectorはVDAマシンの完全修飾ドメイン名(FQDN)を解決できる必要があります。内部ユーザーがVDAマシンに直接接続する場合、クライアントデバイスもVDAマシンのFQDNを解決できる必要があります。DNS逆引き参照ゾーンを使用する場合、PTRレコード内のFQDNはVDAマシンのFQDNと一致する必要があります。PTRレコードに異なるFQDNが含まれている場合、Rendezvous接続は失敗します。たとえば、マシンのFQDNがvda01.domain.netの場合、PTRレコードにはvda01.domain.netが含まれている必要があります。vda01.sub.domain.netのような異なるFQDNは機能しません。 -
プロキシ構成
VDAは、HTTPおよびSOCKS5プロキシを介したRendezvous接続の確立をサポートしています。
プロキシに関する考慮事項
Rendezvousでプロキシを使用する場合は、次の点を考慮してください。
-
非透過型HTTPプロキシとSOCKS5プロキシがサポートされています。
-
パケットの復号化と検査はサポートされていません。VDAとGateway Service間のICA®トラフィックが傍受、復号化、または検査されないように例外を構成してください。そうしないと、接続が切断されます。
-
HTTPプロキシは、NegotiateおよびKerberos認証プロトコルを使用したマシンベースの認証をサポートしています。プロキシサーバーに接続すると、Negotiate認証スキームが自動的にKerberosプロトコルを選択します。Kerberosは、Linux VDAがサポートする唯一のスキームです。注:Kerberosを使用するには、プロキシサーバーのサービスプリンシパル名(SPN)を作成し、それをプロキシのActive Directoryアカウントに関連付ける必要があります。VDAは、セッションを確立するときに
HTTP/<proxyURL>の形式でSPNを生成します。ここで、プロキシURLはRendezvousプロキシポリシー設定から取得されます。SPNを作成しない場合、認証は失敗します。 -
SOCKS5プロキシでの認証は現在サポートされていません。SOCKS5プロキシを使用する場合は、Gateway Serviceアドレス(要件で指定)宛てのトラフィックが認証をバイパスできるように例外を構成する必要があります。
-
SOCKS5プロキシのみがEDTを介したデータ転送をサポートします。HTTPプロキシの場合は、ICAのトランスポートプロトコルとしてTCPを使用してください。
透過型プロキシ
Rendezvousでは透過型HTTPプロキシがサポートされています。ネットワークで透過型プロキシを使用している場合、VDAに追加の構成は必要ありません。
非透過型プロキシ
ネットワークで非透過型プロキシを使用する場合は、Rendezvousプロキシ構成設定を構成します。この設定が有効になっている場合、VDAが使用するプロキシを認識できるように、HTTPまたはSOCKS5プロキシアドレスを指定します。例:
-
プロキシアドレス:
http://<URL or IP>:<port>またはsocks5://<URL or IP>:<port>
Rendezvousの検証
すべての要件を満たしている場合は、Rendezvousが使用されているかどうかを検証するために、次の手順に従ってください。
-
VDA でターミナルを起動します。
-
/opt/Citrix/VDA/bin/ctxquery -f iPを実行します。 -
TRANSPORT PROTOCOLS は接続の種類を示します。
-
TCP ランデブー: TCP - TLS - CGP - ICA
-
EDT ランデブー: UDP - DTLS - CGP - ICA
-
Cloud Connector 経由のプロキシ: TCP - PROXY - SSL - CGP - ICA または UDP - PROXY - DTLS - CGP - ICA
-
ヒント:
Rendezvous が有効な状態で VDA が Citrix Gateway サービスに直接到達できない場合、VDA は Cloud Connector 経由で HDX セッションをプロキシするようにフォールバックします。
Rendezvous の仕組み
この図は、Rendezvous 接続フローの概要です。
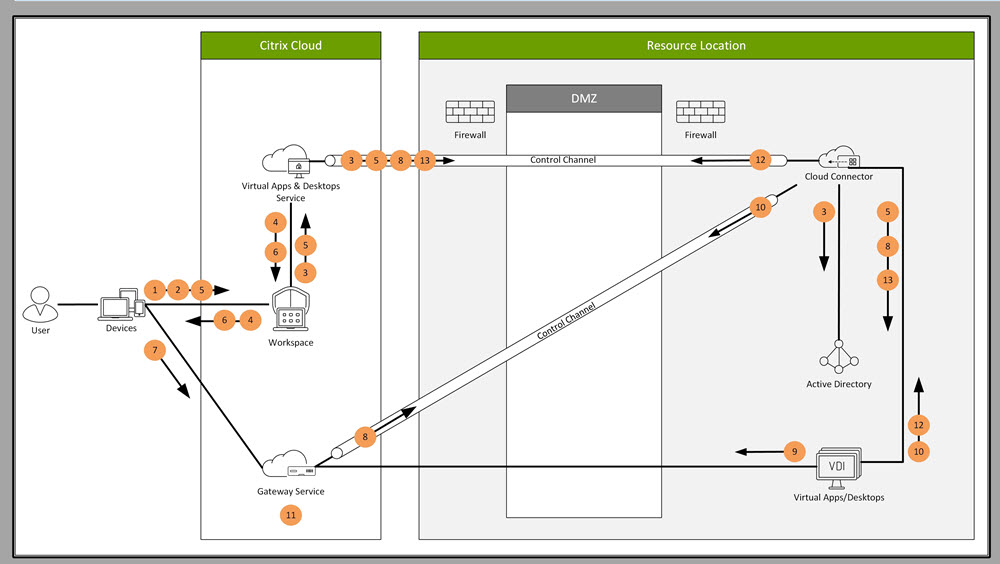
フローを理解するには、次の手順に従ってください。
-
Citrix Workspace に移動します。
-
Citrix Workspace で資格情報を入力します。
-
オンプレミスの Active Directory を使用している場合、Citrix DaaS™ は Cloud Connector チャネルを使用して Active Directory で資格情報を認証します。
-
Citrix Workspace には、Citrix DaaS から列挙されたリソースが表示されます。
-
Citrix Workspace からリソースを選択します。Citrix DaaS は、受信セッションの準備をするよう VDA にメッセージを送信します。
-
Citrix Workspace は、Citrix Cloud によって生成された STA チケットを含む ICA ファイルをエンドポイントに送信します。
-
エンドポイントは Citrix Gateway サービスに接続し、VDA に接続するためのチケットを提供し、Citrix Cloud がそのチケットを検証します。
-
Citrix Gateway サービスは、接続情報を Cloud Connector に送信します。Cloud Connector は、その接続が Rendezvous 接続であるかどうかを判断し、その情報を VDA に送信します。
-
VDA は Citrix Gateway サービスへの直接接続を確立します。
-
VDA と Citrix Gateway サービス間の直接接続が不可能な場合、VDA は Cloud Connector を介して接続をプロキシします。
-
Citrix Gateway サービスは、エンドポイントデバイスと VDA 間の接続を確立します。
-
VDA は、Cloud Connector を介して Citrix DaaS でライセンスを検証します。
-
Citrix DaaS は、Cloud Connector を介してセッションポリシーを VDA に送信します。これらのポリシーが適用されます。