附加功能
用户活动日志记录
用户活动日志记录功能允许客户跟踪和审计 Citrix 远程浏览器隔离 (RBI) 会话期间的用户浏览活动。此功能捕获访问的主机名、访问时间戳、用户标识符和允许列表强制执行状态。所有收集的数据都存储在客户的 Azure 存储帐户中,这提供了完整的数据所有权和控制权。
重要提示:
此功能必须在客户级别和应用程序级别同时启用。浏览活动数据每小时上传一次,并非实时数据。
主要优势
- 合规性和审计: 满足企业审计要求和法规合规性标准。
- 安全分析: 识别异常浏览模式和潜在安全威胁。
- 策略优化: 分析用户行为以优化允许列表配置。
- 数据主权: 在您的 Azure 环境中保持数据受控。
先决条件
在配置用户活动日志记录之前,请确保您具备以下条件:
- 有效的 Azure 订阅。
- 用于存储浏览活动数据的 Azure 存储帐户。
- 在远程浏览器隔离服务下创建的目录。
配置步骤
步骤 1:检索 Azure 存储连接字符串
本指南假设 Azure 存储帐户已存在。要创建一个,请参阅 Azure 存储文档。
- 登录到 Azure 门户 并打开存储帐户。
- 在左侧菜单中,转到 安全 + 网络 并选择 访问密钥。
- 从 key1 或 key2 复制连接字符串。
- 安全地存储连接字符串,以供步骤 3(验证功能是否正常工作)中使用。
注意:
保存配置时,Citrix RBI 会自动创建一个名为
user-activity的容器。无需手动创建容器。
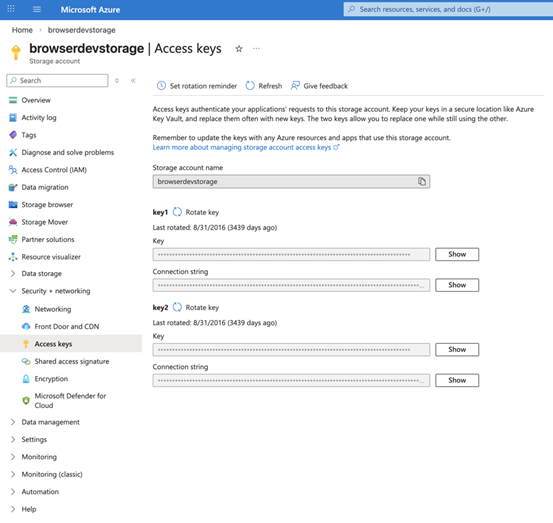
步骤 2:为应用程序配置用户活动日志记录
Azure 存储连接可以按应用程序进行配置。
创建或更新配置
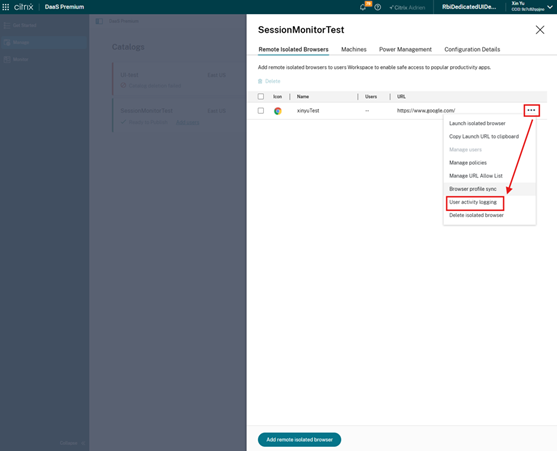
- 在管理控制台中,导航到管理页面。
- 选择需要启用用户活动日志记录的目录和应用程序。
- 找到 用户活动日志记录 设置。
- 启用 用户活动日志记录。
- 粘贴步骤 1 中的 Azure 存储连接字符串。
- 单击 保存。
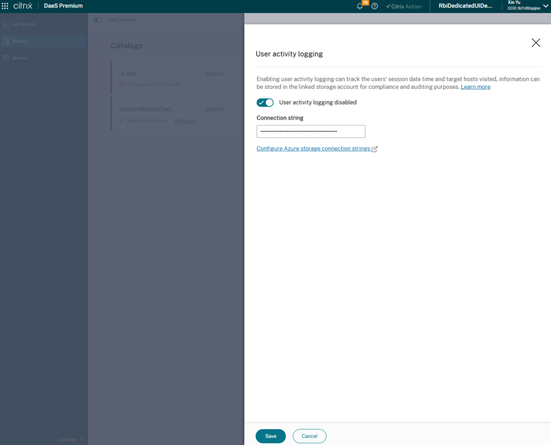
保存配置后,系统将执行以下操作:
- 验证连接字符串。
- 检查与 Azure 存储的连接。
- 如果不存在,则创建名为
user-activity的容器。 - 确认连接权限。
删除配置
要停止跟踪特定应用程序的浏览活动,请执行以下操作:
- 导航到该应用程序的设置页面。
- 找到 用户活动日志记录 设置。
- 禁用用户活动日志记录。
- 点击保存。
删除配置后,新启动的用户会话不再记录浏览活动。已上传到 Azure 存储的历史数据不会被删除。
步骤 3:验证功能是否正常工作
配置完成后,验证该功能:
- 使用配置了用户活动日志记录的应用程序启动新的浏览器会话。
- 访问几个网站,例如
www.google.com和www.microsoft.com。 - 等待上传。浏览活动首先保存在本地,并每小时上传一次。
- 为了进行初步验证,请至少等待 1-2 小时。
- 在 Azure 门户中,打开存储帐户,然后打开
user-activity容器。 - 验证是否出现新的 JSON 文件。
- 下载一个 JSON 文件,并确认其中包含所访问网站的主机名。
查看和分析浏览活动
数据存储结构
浏览活动数据在 Azure Blob 存储中按日期和文件名组织:
Container: user-activity
|- YYYY-MM-DD/
|  |- {VDAHostname}_{GUID}_{AppName}_{YYYY-MM-DD-HH}.json
|  |- {VDAHostname}_{GUID}_{AppName}_{YYYY-MM-DD-HH}.json
|  `- {VDAHostname}_{GUID}_{AppName}_{YYYY-MM-DD-HH}.json
`- YYYY-MM-DD/
    `- ...
<!--NeedCopy-->
文件命名约定
- 文件夹结构:
{YYYY-MM-DD}/(按日期组织)。 - 文件名模式:
{VDAHostname}_{GUID}_{AppName}_{YYYY-MM-DD-HH}.json -
{VDAHostname}:VDA 计算机的主机名。 -
{GUID}:每个上传批次的唯一标识符。 -
{AppName}:安全浏览器应用程序的名称。 -
{YYYY-MM-DD-HH}:24 小时格式的上传时间戳。
每个活动的 VDA 每小时都会生成新文件。
数据格式说明
每个 JSON 文件都包含 NDJSON 格式(换行符分隔的 JSON)的多个记录。每行代表一个访问事件。
{"accessHostEvent":{"hostName":"www.google.com","acceptHost":true},"accessTime":"2026-01-29T14:23:45.123Z","sessionId":"abc123-def456-ghi789","userName":"user@example.com","appName":"MySecureBrowser"}
{"accessHostEvent":{"hostName":"www.microsoft.com","acceptHost":true},"accessTime":"2026-01-29T14:25:10.456Z","sessionId":"abc123-def456-ghi789","userName":"user@example.com","appName":"MySecureBrowser"}
{"accessHostEvent":{"hostName":"malicious.site","acceptHost":false},"accessTime":"2026-01-29T14:30:22.789Z","sessionId":"abc123-def456-ghi789","userName":"user@example.com","appName":"MySecureBrowser"}
<!--NeedCopy-->
字段说明
| 字段 | 描述 | 示例 |
|---|---|---|
accessHostEvent.hostName |
用户访问的网站主机名。 | www.google.com |
accessHostEvent.acceptHost |
访问是否由允许列表允许(true 表示允许,false 表示阻止)。 |
true |
accessTime |
访问时间戳 (UTC)。 | 2026-01-29T14:23:45.123Z |
sessionId |
唯一会话标识符。 | abc123-def456-ghi789 |
userName |
用户标识符。 | user@example.com |
appName |
应用程序名称。 | MySecureBrowser |
隐私保护: 系统仅记录主机名,例如 www.example.com。它不记录完整的 URL 路径、查询参数或用户输入的内容。
查看数据的方法
使用以下方法查看浏览活动记录:
Azure 存储资源管理器
- 下载并安装 Azure 存储资源管理器。
- 连接到 存储帐户。
- 浏览
user-activity容器。 - 下载
JSON文件并查看其内容。
Azure 门户
- 登录 Azure 门户。
- 导航到 存储帐户。
- 选择 容器 >
user-activity。 - 下载文件以查看其内容。
提示:如需更深入的分析,请将数据导入 Excel、Power BI 或其他分析工具。
主要功能和注意事项
功能亮点
- 自动记录: 无需手动干预即可捕获网站访问事件。
-
包含被阻止的尝试: 捕获被阻止的访问尝试 (
acceptHost: false),以便进行允许列表分析。 - 每小时上传: 每小时批量上传数据,以减少网络开销。
- 数据主权: 将所有数据存储在客户的 Azure 环境中。
- 多应用程序支持: 支持跨应用程序的独立或共享存储帐户配置。
限制
- 非实时: 数据可能需要长达一小时才能显示在 Azure 存储中。
- 仅限专用版: 仅适用于专用版应用程序。
-
固定容器名称: 容器名称为
user-activity且无法自定义。 - VDA 重启影响: 如果 VDA 在上传前重启,尚未上传的数据可能会丢失。
故障排除
问题 1:Azure 存储中没有数据
可能的原因:
- 功能开关未启用。
- 连接字符串不正确或已过期。
- 等待时间不足(至少需要一小时)。
- 应用程序不是专用版。
解决方案:
- 检查功能开关状态。
- 重新配置连接字符串并保存。
- 启动新会话,访问网站,并等待 1-2 小时。
- 确认应用程序是专用版。
- 验证
user-activity容器是否已创建。
问题 2:配置连接字符串时验证失败
可能的原因:
- 连接字符串格式不正确。
- 存储帐户网络限制阻止访问。
- 创建容器的权限不足。
解决方案:
- 从 Azure 门户再次复制完整的连接字符串。
- 检查存储帐户防火墙设置。为了测试,请暂时允许更广泛的网络访问。
- 验证连接字符串是否授予了容器创建权限。
- 确保存储帐户未被锁定或以其他方式受限。
问题 3:数据上传后用户会话中断或变慢
不会,数据上传在后台运行,不会中断正常的浏览器使用。上传使用异步 I/O,资源消耗极少。
问题 4:配置是否会立即对活动用户会话生效?
不会,用户必须关闭当前会话并启动新会话,更新的设置才能生效。活动会话将继续使用启动时的配置。
问题 5:多个应用程序可以使用同一个存储帐户吗?
是的,多个应用程序可以共享同一个存储帐户和 user-activity 容器。文件命名和 appName 字段有助于区分不同应用程序之间的数据。
与 Chrome 企业高级版 (CEP) 集成
本主题介绍了 Citrix Remote Browser Isolation (RBI) 与适用于 Linux VDA 的 Google Chrome Enterprise Premium (CEP) 之间的集成。它解释了此功能的作用、工作原理以及管理员在启用此功能之前必须了解的事项。
简介
Google Chrome Enterprise Premium (CEP) 为企业环境提供高级安全性、浏览器管理和策略实施。借助此功能,Citrix RBI 浏览器可以使用 Google 注册令牌注册到 Chrome Enterprise 策略中。管理员随后可以从 Google Admin console 集中管理组织和部门的安全浏览器策略。
此集成提供了一种可扩展的云管理方法,可在无需 EDR 代理的情况下,对不受信任的端点设备强制执行安全性和合规性。
此功能支持什么
借助 CEP 集成:
管理员可以:
- 将 Chrome Enterprise 策略应用于同一目录中的所有 Citrix RBI 浏览器用户。
- 通过 Google Admin console 集中管理这些策略。
用户可以:
- 使用在注册后成为托管浏览器的 RBI 浏览器。
- 接收一致的企业策略,例如复制和粘贴控制以及 URL 阻止列表。
- 从 Google Cloud 接收自动策略更新。
如何使用
准备工作
在启用 CEP 集成之前:
- 确认 谷歌工作区 支持 Chrome 企业高级版。
- 确保至少存在一个 Citrix RBI 目录。如果不存在,请创建一个。
- 确定哪些 RBI 目录必须受 Chrome 策略管理。
- 如有需要,在 Google 管理控制台中为每个组织单位 (OU) 生成一个注册令牌。
Citrix Cloud 门户上的配置
CEP 要求每个目录都有一个注册令牌。Citrix 会自动将令牌分发给从该目录启动的用户会话。
注册流程
- 从 Google 管理控制台获取注册令牌。
- 登录 Citrix Cloud 并导航到“远程浏览器隔离”。
- 在左侧菜单中选择 管理。
- 选择目标目录,然后打开 配置详细信息。
- 启用 启用 Google 令牌注册 并输入注册令牌。
- 选择 应用令牌。
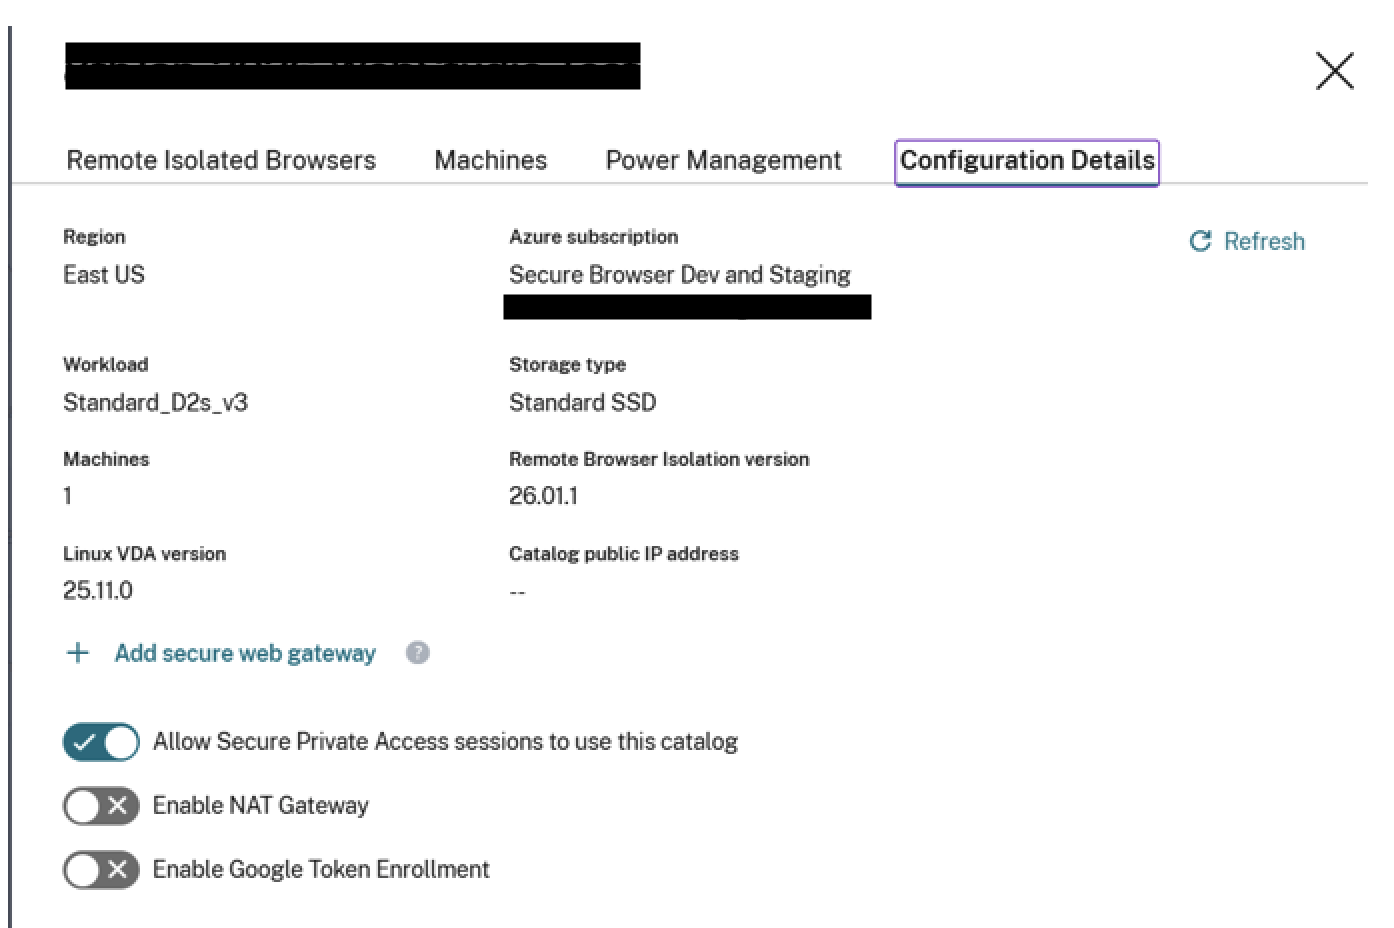
当用户在该目录中启动安全浏览器应用程序时,令牌注册会自动发生,并且浏览会在已注册 CEP 的浏览器中继续。
管理员任务
- 禁用或重新启用启用 Google 令牌注册,或更新注册令牌。
- 使用
chrome://policy监控 Chrome 策略执行。 - 定期查看 Google 管理员设备列表并删除过时记录。
限制和已知行为
不支持用户配置文件同步
Chrome 用户配置文件云同步在已注册 CEP 令牌的 RBI 浏览器中不起作用。
每次配置更改都需要重新启动
由于 RBI 使用临时文件系统,如果管理员启用或禁用 CEP 集成或更新 CEP 令牌,则需要重新启动。
允许列表策略行为
如果目录下的 RBI 浏览器应用程序的允许列表从默认 *:* 修改,请包含 *.google.com:* 以完成 CEP 注册。CEP 启动后,RBI 允许列表策略将不被遵守。
Google 管理员可能会显示重复设备
映像升级后,计算机可能会收到新的 ID。这可能会在 Google 管理控制台中创建额外的设备记录。
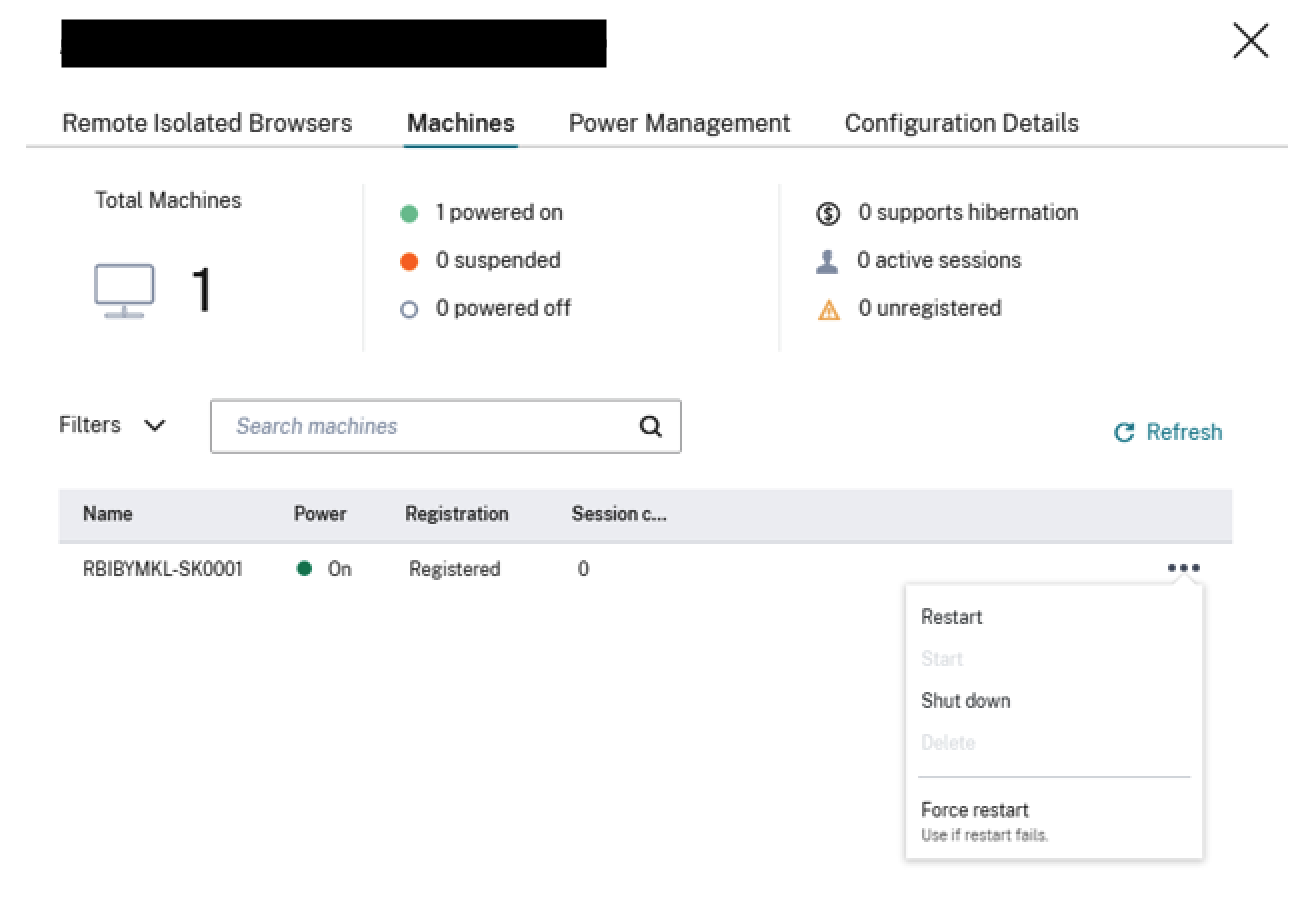
重新启动目录中的计算机
对于目录中列出的每台计算机:
- 选择右侧的菜单。
- 选择重新启动。
配置用于客户管理的 RBI 目录虚拟网络的 Azure 防火墙
Azure 防火墙使您能够筛选远程浏览器隔离服务中目录计算机的传出 Web 请求。通过在现有 Azure 虚拟网络中部署 Azure 防火墙,您可以控制和监视出站流量。这有助于您增强网络安全性并管理工作负载的出站连接。
先决条件:
- 在您的 Azure 订阅中,在远程浏览器隔离服务下创建的目录。
- 创建和管理 Azure 资源的足够权限。
查找 Azure 虚拟网络
- 在 Citrix Cloud DaaS 控制台中,识别您要保护的计算机目录。
- 从目录中选择一台计算机,并复制其名称的第一部分(例如,RBI3BLR6-O80001)。
- 在 Azure 门户中,使用此名称搜索 VM。
- 在 VM 的概述中,选择链接的虚拟网络。
创建 Azure 防火墙
- 在虚拟网络的菜单中,在设置下选择子网。
- 添加新子网,将其用途设置为 Azure 防火墙(使用默认设置)。
- 返回虚拟网络概述,然后在功能下选择 Azure 防火墙。
- 单击添加新防火墙。
- 填写以下字段:
- 订阅和资源组:根据需要选择。
- 名称:输入防火墙的名称。
- 区域:与虚拟网络的区域匹配。
- 防火墙层:选择标准。
- 虚拟网络:选择步骤 1 中标识的网络。
- 防火墙策略:选择使用防火墙策略管理此防火墙。
- 策略名称:单击添加新项并输入名称(例如,Test-policy)。
- 防火墙管理 NIC:禁用此设置。
- 查看您的设置并创建防火墙。
配置路由
- 部署后,打开 Azure 防火墙资源并记下其私有 IP 地址。
- 在 Azure 门户中,导航到您的虚拟网络并选择子网。
- 识别目录虚拟机所在的子网(通常命名为 default)。
- 创建新的路由表或选择与此子网关联的现有路由表。
- 添加新路由:
-
目标:
0.0.0.0/0 -
下一跳类型:
Virtual appliance - 下一跳地址:输入 Azure 防火墙的私有 IP 地址。
-
目标:
- 保存路由。
配置防火墙规则
- 在 Azure 门户中,转到 防火墙管理器 > Azure 防火墙策略。
- 选择您创建的策略(例如,Test-policy)。
- 转到 Rules。
- 添加新的 Application rule collection(建议用于 Web 筛选)。
- 定义规则以允许或拒绝特定的 FQDN 或 URL 类别。例如,要拒绝访问
www.example.com:-
名称:
DenyExampleWebsite - 源 IP 地址:目录虚拟机的子网范围。
-
目标 FQDN:
www.example.com -
协议:
http:80、https -
操作:
Deny
-
名称:
- 保存规则集合。
- 根据需要添加其他允许或拒绝规则,并相应调整优先级。(可选)
测试配置
- 从配置的目录中的计算机启动浏览器会话。
- 尝试访问允许和阻止的网站,以确认访问控制正常工作。
- 验证防火墙是否根据定义的规则正确过滤网络流量。
故障排除
如果遇到问题,请参阅 Azure 防火墙文档。
限制
同一目录中的所有浏览器都使用相同的防火墙、策略和规则。
软件升级和补丁管理
Citrix 创建并管理计算机映像和目录,包括软件管理。当新版本的目录可用时,Citrix 会将这些升级推送到客户目录,确保客户的计算机在下次重新启动时获得最新的修复和补丁。RBI 使用 DaaS 目录服务来促进客户订阅中的这些升级。
与 Citrix® StoreFront Cloud 集成
远程浏览器隔离可以与 StoreFront Cloud 集成。为确保其已集成:
- 登录到 Citrix Cloud。
- 在左上角菜单中,选择 StoreFront Cloud。
- 选择“服务集成”选项卡。
- 确认远程浏览器隔离服务条目显示为“已启用”。如果未显示,请单击省略号菜单并选择“启用”。
如果尚未配置,请按照 配置对应用商店的身份验证 中所述,为您的应用商店配置应用商店 URL、外部连接和应用商店身份验证。
远程浏览器隔离支持使用 Active Directory 和 Microsoft Entra ID 进行身份验证。默认情况下,已配置使用 Active Directory 进行身份验证。有关使用 Microsoft Entra ID 配置身份验证的信息,请参阅 将 Microsoft Entra ID 连接到 Citrix Cloud。
如果使用 Microsoft Entra ID 配置身份验证,则包含 Active Directory 域控制器的本地域必须包含一个(最好是两个)Cloud Connector。
与您的本地 StoreFront 集成
拥有本地 StoreFront 的 Citrix Virtual Apps and Desktops™ 客户可以轻松与远程浏览器隔离服务集成,以提供以下优势:
- 将您发布的远程隔离浏览器与现有 Citrix Virtual Apps™ 和 Desktops 应用程序聚合,以获得统一的应用商店体验。
- 使用本机 Citrix Receiver 增强最终用户体验。
- 通过使用与 StoreFront 集成的现有多重身份验证解决方案,增强远程浏览器隔离启动的安全性。
有关详细信息,请参阅 CTX230272 和 StoreFront 配置文档。