Configurar autenticação de cartão inteligente para Web Studio
Este artigo descreve as etapas necessárias para configurar e habilitar a autenticação de cartão inteligente para o Web Studio:
Observação:
A autenticação de cartão inteligente é suportada apenas para usuários do mesmo domínio do Active Directory que os servidores do Web Studio.
Etapa 1: Instalar o driver do cartão inteligente
Instale o driver do cartão inteligente nas seguintes máquinas:
-
Controladores de Domínio onde o Serviço de Certificado está instalado.
-
Servidores do Web Studio
-
Máquinas que os usuários finais usam para acessar o Web Studio
-
Máquinas que você usa para registrar certificados para usuários de cartão inteligente
Os drivers de cartão inteligente variam de acordo com o fornecedor. Por exemplo, se estiver usando hardware de cartão inteligente fornecido pela ITS, baixe os drivers SaftNet em
<https://support.globalsign.com/ssl/ssl-certificates-installation/safenet-drivers>.
Etapa 2: Emitir certificados para usuários de cartão inteligente
Observação:
As etapas a seguir são fornecidas como um exemplo para guiá-lo através do processo.
No seu Controlador de Domínio, siga estas etapas para concluir a tarefa:
-
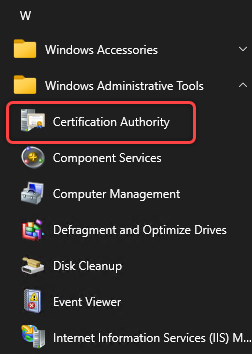
Acesse seu Controlador de Domínio e abra Autoridade de Certificação.
-
Duplique o modelo Agente de Registro. As etapas detalhadas são as seguintes:
-
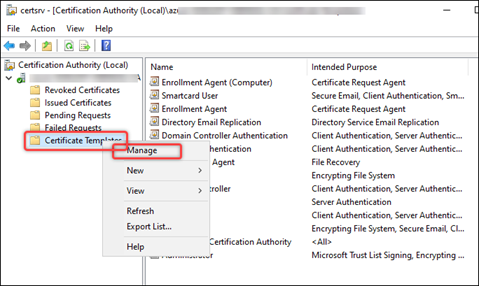
Clique com o botão direito em Modelos de Certificado e selecione Gerenciar.
-
Clique com o botão direito em Agente de Registro e selecione Duplicar Modelo.
-
Na guia Criptografia, selecione Microsoft Base Smart Card Crypto Provider e clique em OK. Um modelo chamado Cópia de Agente de Registro aparece na lista Modelos de Certificado.
-
Na guia Nome do Assunto, certifique-se de que Incluir e-mail no nome do assunto esteja desmarcado.
-
-
Emita certificados para cartões inteligentes. As etapas detalhadas são as seguintes:
-
Clique com o botão direito em Modelos de Certificado e selecione Novo > Modelo a Ser Emitido.
-
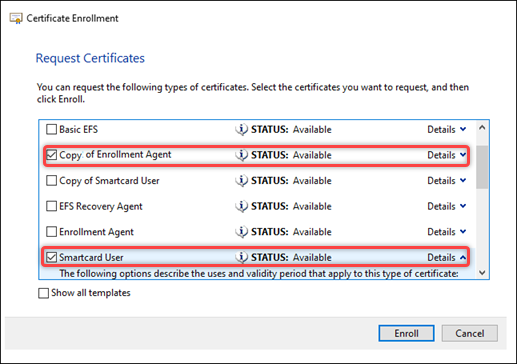
Selecione Cópia do Agente de Registro e Usuário de Cartão Inteligente.
-
Clique em OK.
-
Etapa 3: Registrar certificados para usuários de cartão inteligente
Observação:
As etapas a seguir são fornecidas como um exemplo para guiá-lo(a) através do processo.
Em uma máquina Windows física ingressada no domínio, siga estas etapas para registrar certificados para cada cartão inteligente:
-
Prepare uma máquina Windows física ingressada no domínio para o uso de registro:
-
Certifique-se de que o driver do cartão inteligente esteja instalado.
-
Insira um cartão inteligente na máquina.
-
Faça logon na máquina usando a conta de usuário que você deseja atribuir ao cartão inteligente.
-
-
Adicione o snap-in Certificados na máquina que você preparou na etapa 1. As etapas detalhadas são as seguintes:
-
Abra mmc.
-
Clique em Arquivo e depois clique em Adicionar/Remover Snap-in.
-
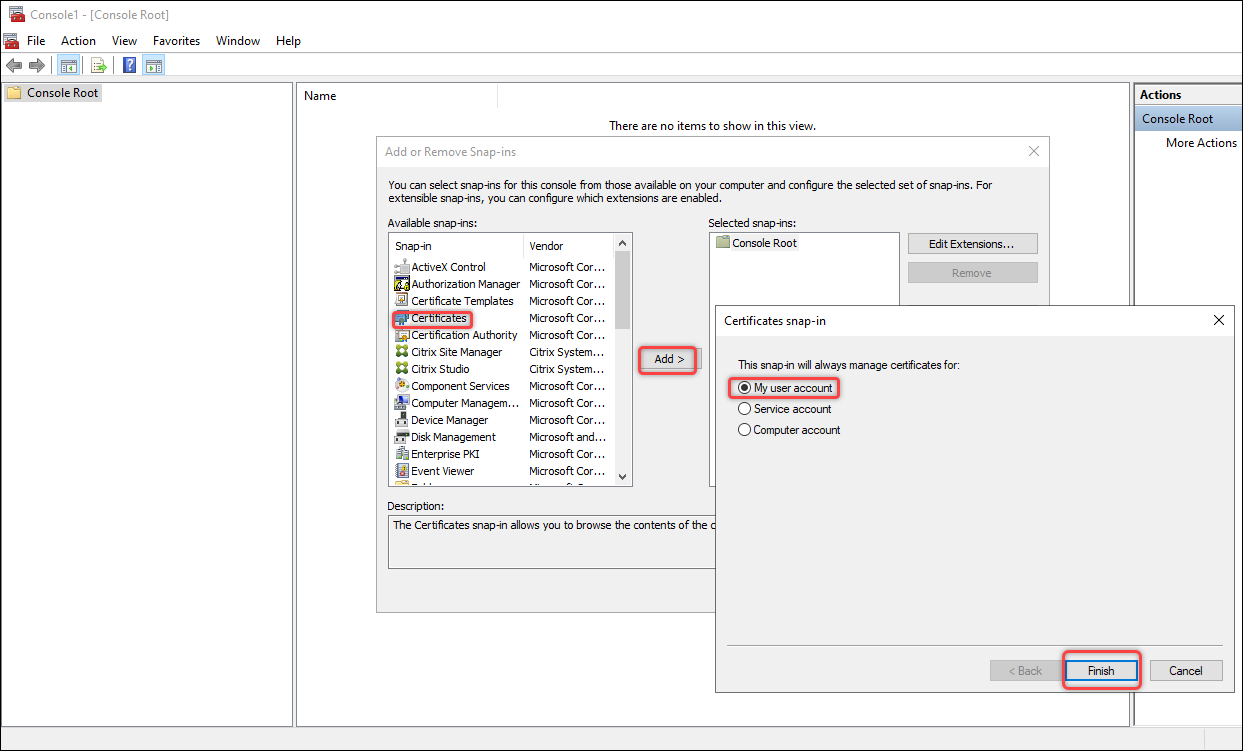
Na janela Adicionar ou Remover Snap-ins que aparece, selecione Certificados e depois clique em Adicionar >.
-
Na caixa de diálogo que aparece, selecione Minha conta de usuário e clique em Concluir.
-
Clique em OK.
-
-
Solicite novos certificados para o snap-in Certificados. As etapas detalhadas são as seguintes:
-
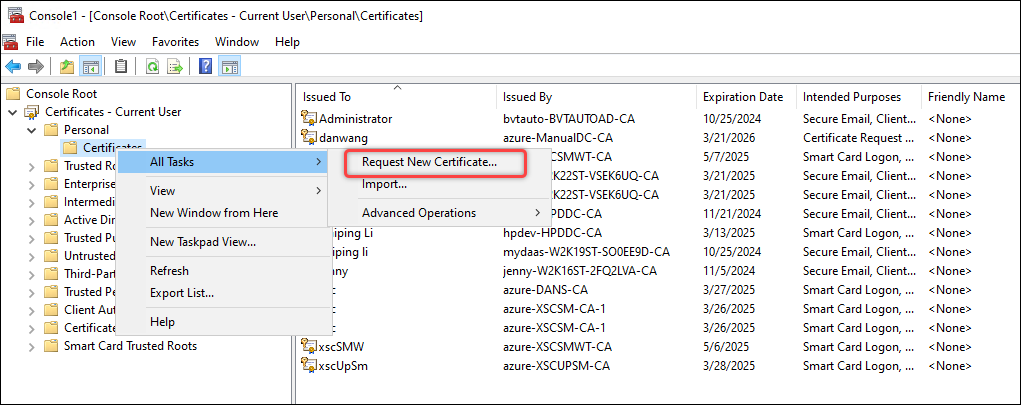
Vá para Certificados - Usuário Atual > Pessoal, clique com o botão direito em Certificados e selecione Todas as Tarefas > Solicitar Novo Certificado.
-
Na caixa de diálogo Solicitar Certificados que aparece, selecione Cópia do Agente de Registro e Usuário de Smartcard.
-
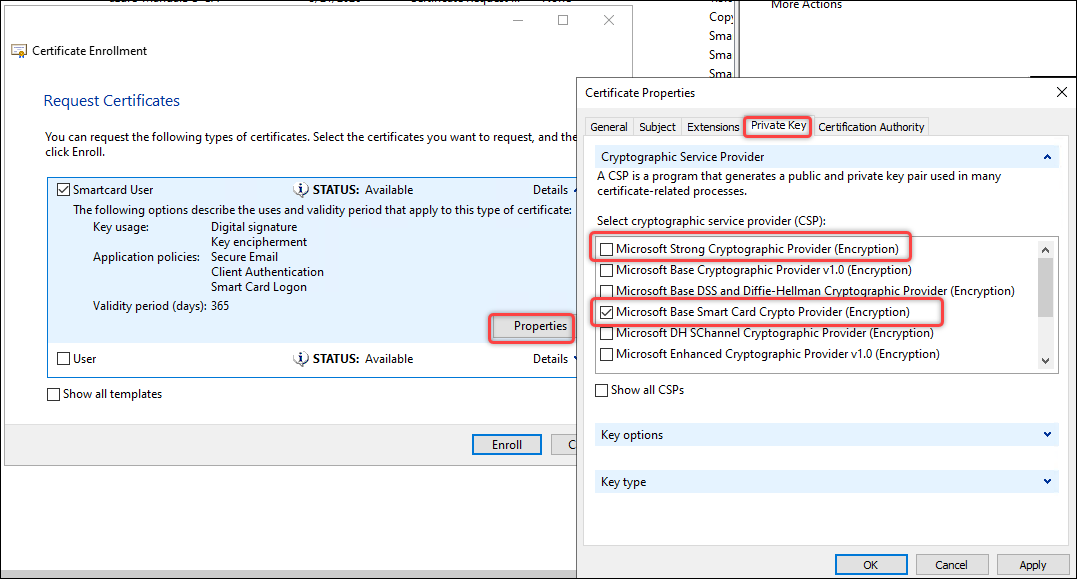
Na caixa de diálogo acima, clique em Detalhes para Usuário de Smartcard e depois em Propriedades. A caixa de diálogo Propriedades do Certificado aparece.
-
Na guia Chave Privada, expanda Provedor de Serviços Criptográficos, desmarque Microsoft Strong Cryptographic Provider (Criptografia), selecione apenas Microsoft Base Smart Card Crypto Provider (Criptografia) e clique em OK.
-
Clique em Registrar.
-
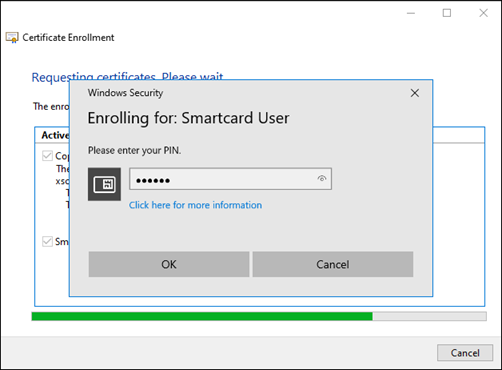
Na caixa de diálogo Segurança do Windows que aparece, insira o código PIN do smart card e clique em OK. Quando o registro for concluído, clique em Concluir.
-
Após o registro bem-sucedido, dois certificados aparecem em Certificados - Usuário Atual -> Pessoal -> Certificados, conforme mostrado na captura de tela a seguir. 
Etapa 4: Configurar servidores IIS do Web Studio
Em cada servidor Web Studio, siga estas etapas para configurar o IIS para autenticação de smart card:
-
Habilite Autenticação de Mapeamento de Certificado do Cliente para a máquina do Web Studio**.O
<clientCertificateMappingAuthentication>elemento está indisponível na instalação padrão do IIS 7 e posterior. Para obter mais informações sobre instalação e habilitação, consulte este artigo da Microsoft. -
Inicie o Gerenciador do IIS na máquina do Web Studio.
-
Habilite Autenticação de Certificado de Cliente do Active Directory para a máquina. As etapas detalhadas são as seguintes:
-
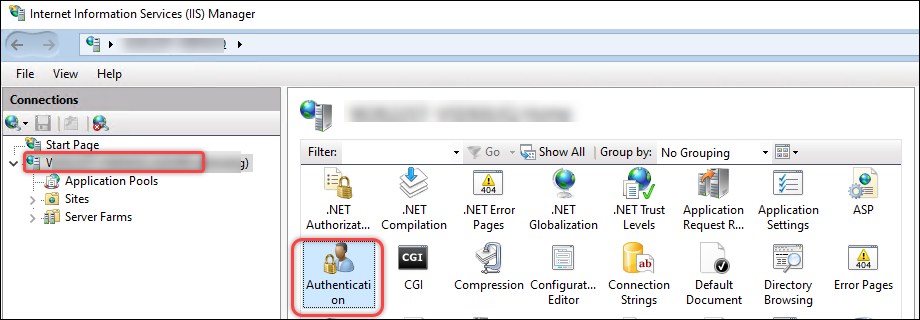
Selecione a máquina no painel esquerdo e clique duas vezes em Autenticação.
-
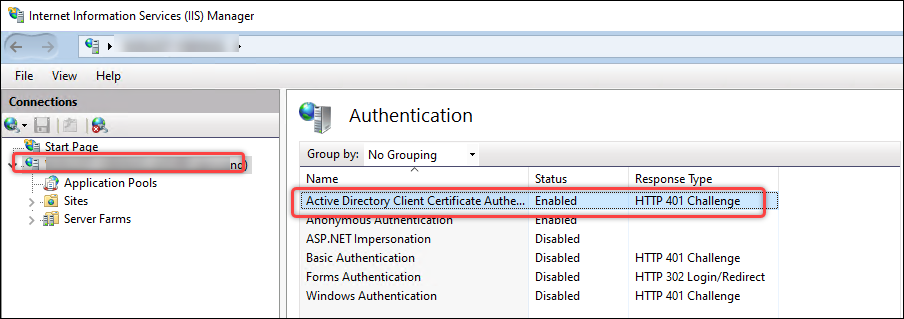
Habilite Autenticação de Certificado de Cliente do Active Directory.
-
-
Configure o módulo de Back-end do Web Studio para um protocolo HTTPS mais seguro com autenticação de certificado de cliente:
-
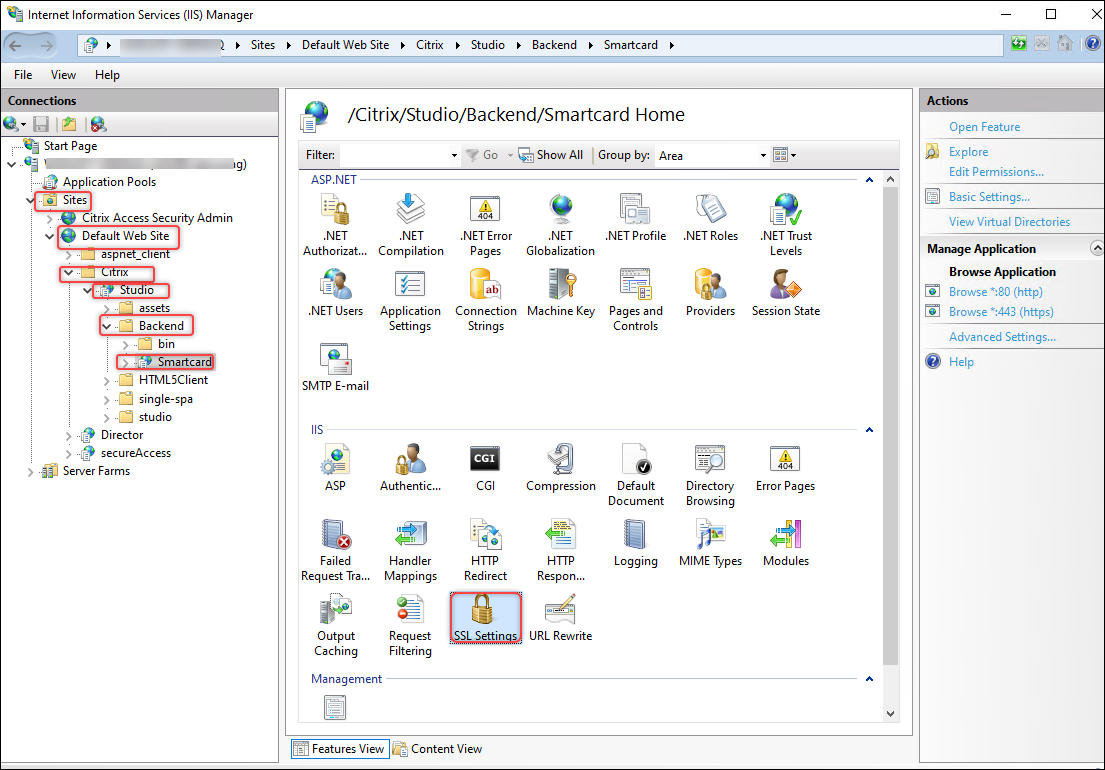
Vá para Sites > Default Web Site > Studio > Backend > Smartcard e, em seguida, clique duas vezes em SSL Settings na seção IIS.
-
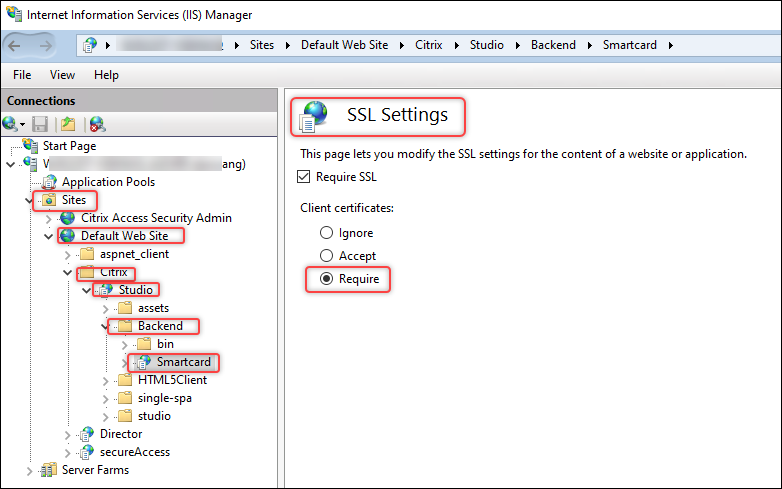
Selecione Exigir para Certificados de cliente.
-
Retorne a Sites > Default Web Site > Studio > Backend > Smartcard e, em seguida, clique duas vezes em Configuration Editor na seção IIS.
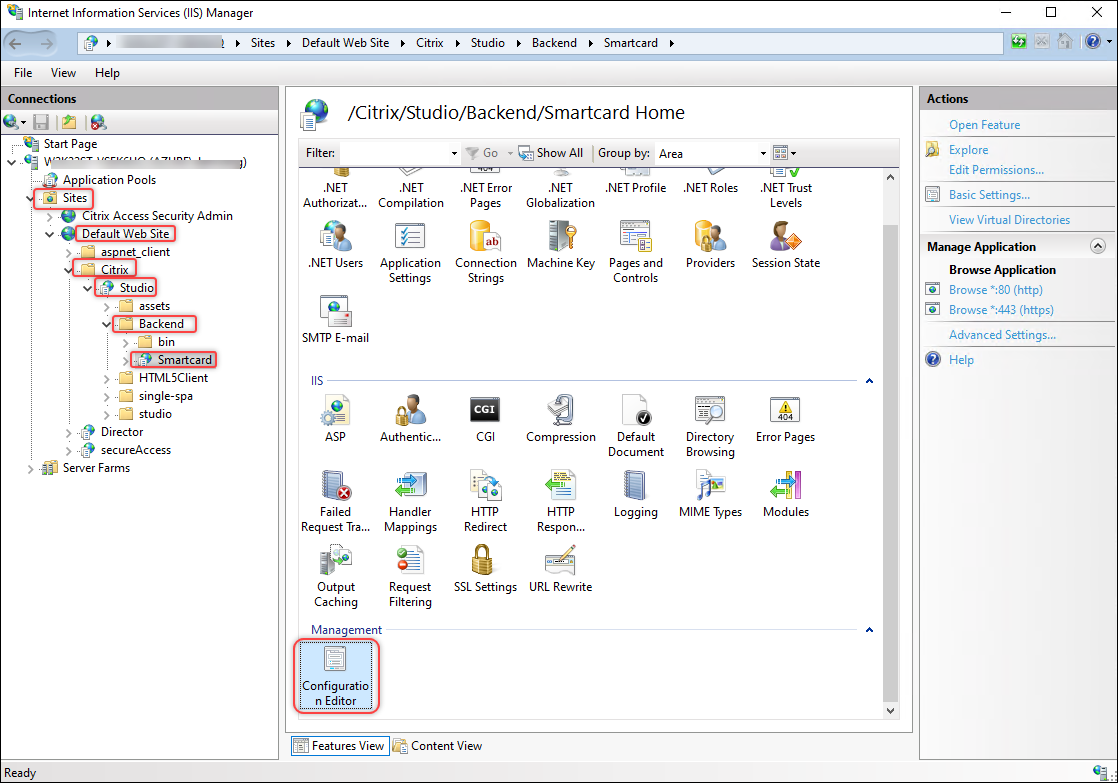
-
Certifique-se de que /clientCertificateMappingAuthentication esteja habilitado.
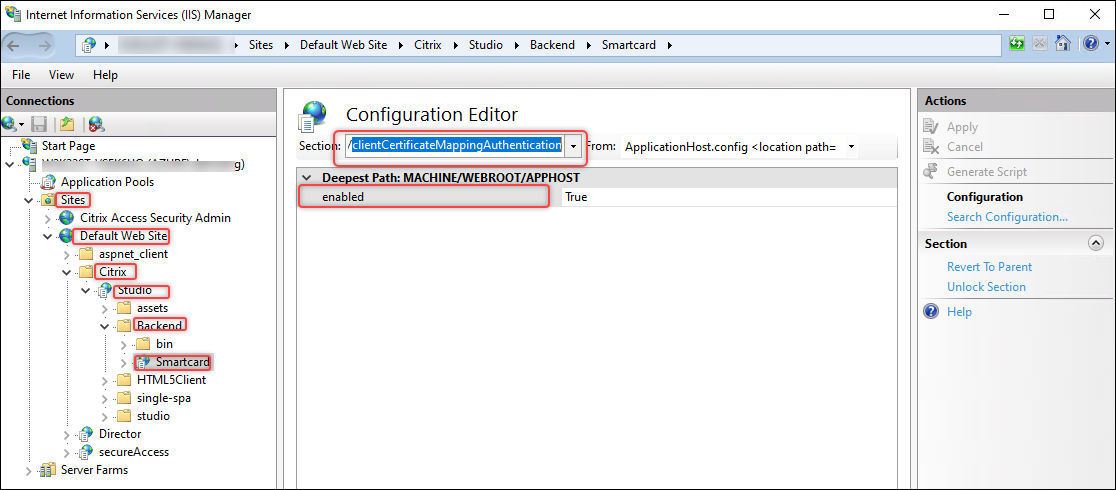
-
-
(Somente Windows 2022) Desabilite TLS 3.1 sobre TCP. As etapas detalhadas são as seguintes:
-
Vá para Sites > Default Web Site.
-
Clique em Edit Site > Binding.
-
Na caixa de diálogo Site Bindings que aparece, selecione o registro https e, em seguida, clique em Edit.
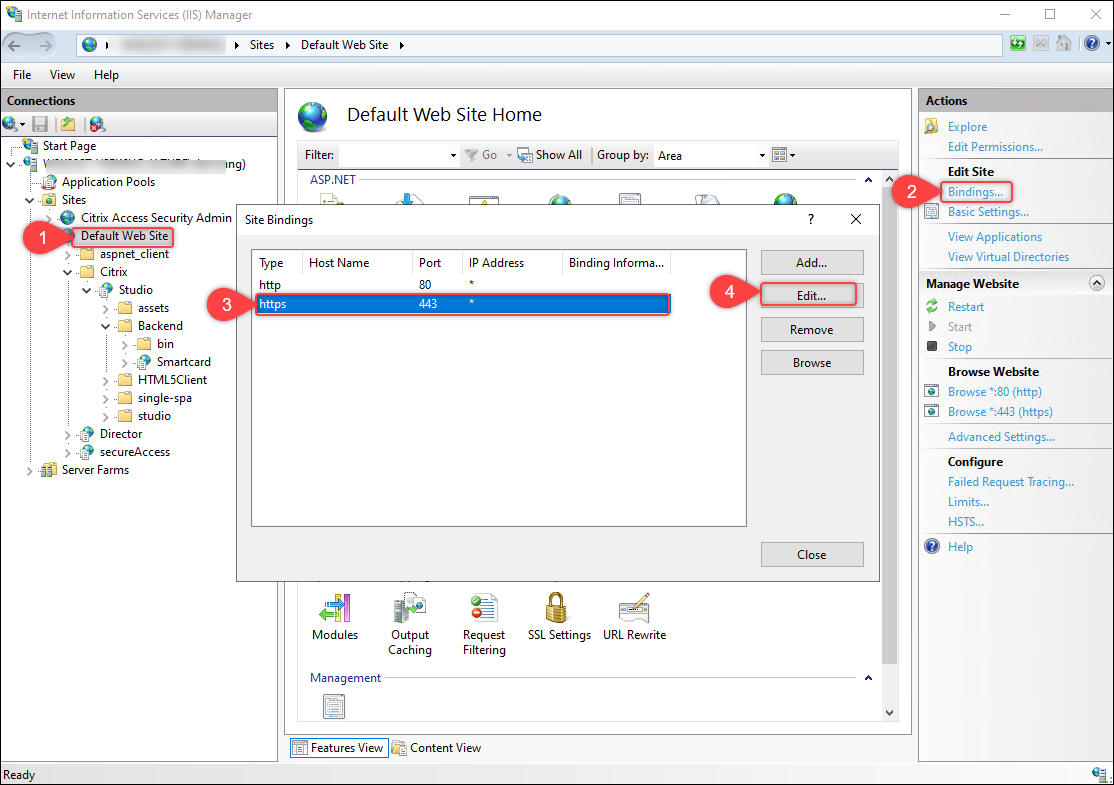
-
Na caixa de diálogo Edit Site Binding que aparece, selecione Disable TLS 1.3 over TCP e, em seguida, clique em OK.
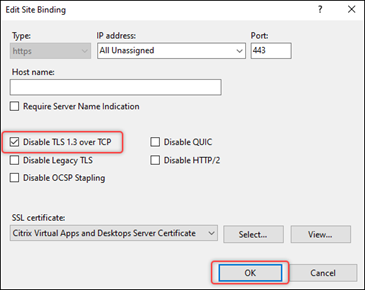
-
É bom saber:
O Web Studio Backend é um módulo no Web Studio que fornece as seguintes funções:
-
Autenticação de cartão inteligente.
-
Recuperação de tokens de portador FMA do serviço de Orquestração usando autenticação integrada do Windows.
Etapa 5 (Opcional) Configurar delegações de autenticação para o Web Studio
Quando o Web Studio e os Delivery Controllers são instalados em servidores diferentes, você deve configurar delegações para cada servidor Web Studio para os Delivery Controllers para os serviços HOST e HTTPS.
Siga estas etapas para concluir a tarefa para cada servidor Web Studio:
Importar o Certificado HTTPS de Orquestração do Delivery Controller
No servidor Web Studio, importe o certificado Delivery Controller Orchestration HTTPS para Autoridades de Certificação Raiz Confiáveis. As etapas detalhadas são as seguintes:
-
Inicie Configurações > Gerenciar certificados do computador.
-
Clique com o botão direito do mouse em Autoridades de Certificação Raiz Confiáveis > Certificados e selecione Todas as Tarefas > Importar.
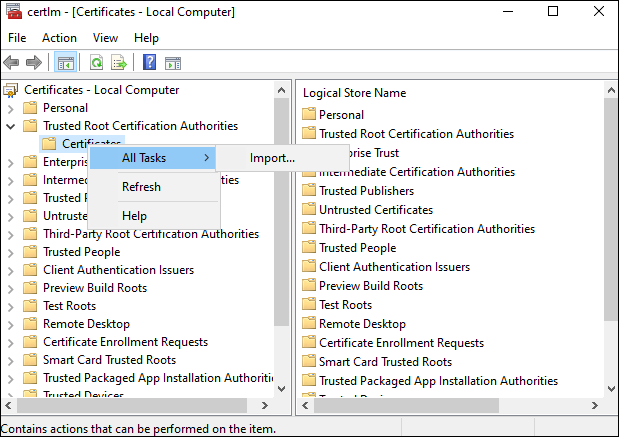
-
Siga as instruções na tela para importar o certificado Delivery Controller Orchestration HTTPS.
Configurar delegação para o servidor Web Studio
No controlador de domínio, configure a delegação para o servidor Web Studio para o Delivery Controller para serviços HOST e HTTP. Siga estas etapas para concluir a tarefa:
-
No controlador de domínio, inicie o Centro Administrativo do Active Directory.
-
Localize a conta de computador do servidor Web Studio que você deseja configurar para delegação (por exemplo, Dan002).
-
Clique com o botão direito do mouse na conta e selecione Propriedades.
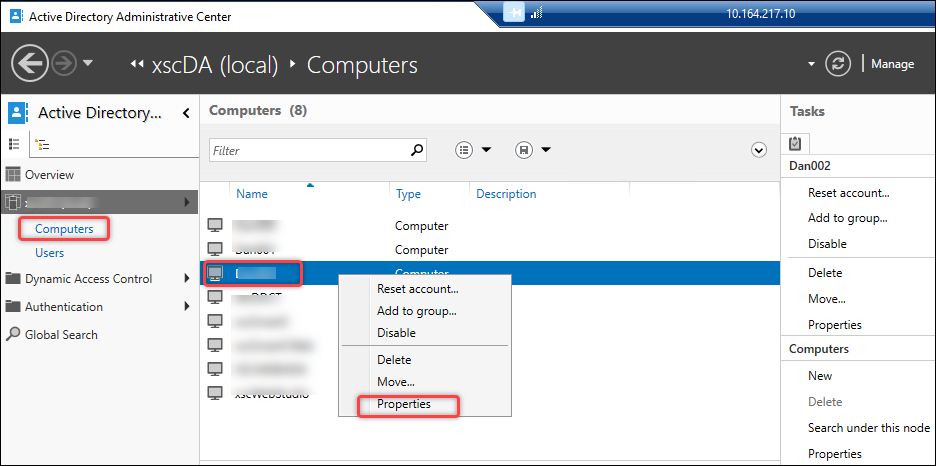
-
Vá para a guia Delegação.
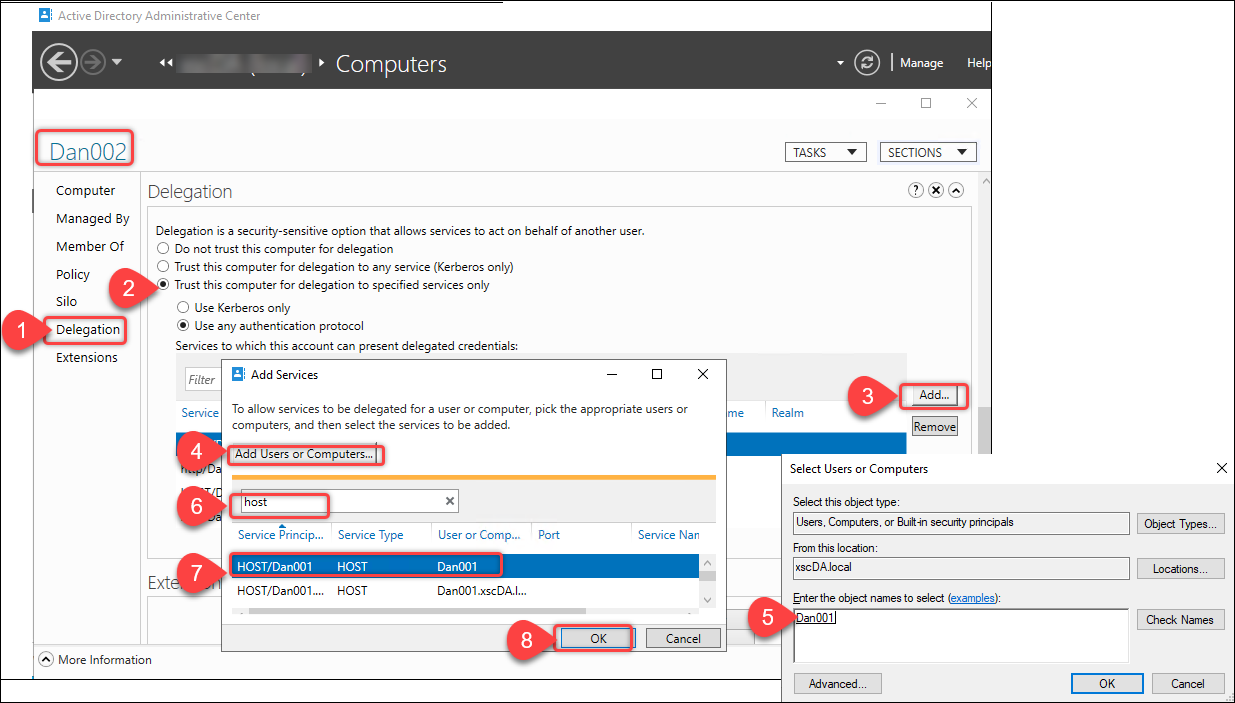
-
Selecione Confiar neste usuário para delegação apenas a serviços especificados > Usar qualquer protocolo de autenticação.
-
Clique em Adicionar para especificar a quais serviços esta conta de computador pode ser delegada.
-
Na caixa de diálogo Adicionar Serviço que aparece, clique em Adicionar Usuários ou Computadores para localizar o nome do computador do Delivery Controller (por exemplo, Dan001).
-
Selecione os serviços HOST e HTTP e, em seguida, clique em OK.
-
Os resultados da configuração são mostrados na captura de tela a seguir. 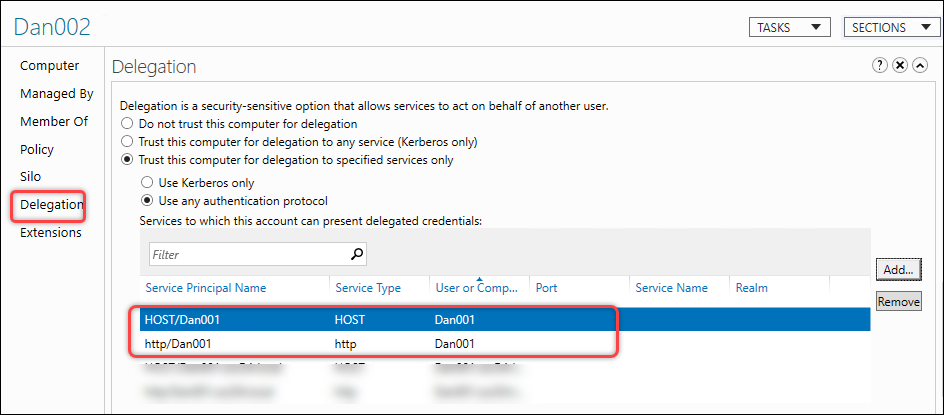
Configurar delegação para a conta de serviço do servidor IIS do Web Studio
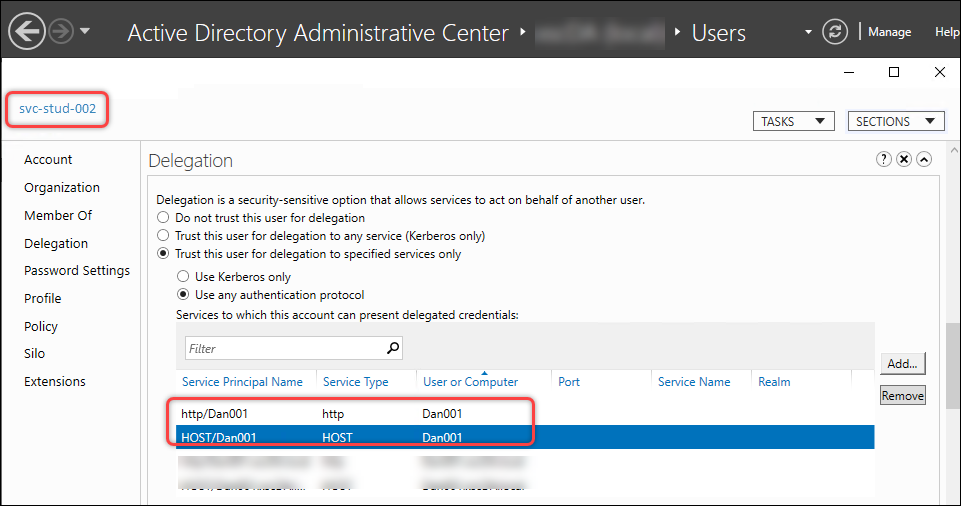
Se você configurou uma conta de serviço para o servidor IIS do Web Studio, também precisará configurar a delegação para esta conta de serviço para o Delivery Controller para os serviços HOST e HTTP. Com esta delegação estabelecida, o servidor Web Studio pode usar sua conta de serviço para representar o usuário atual do cartão inteligente para acessar os serviços HOST e HTTP do Delivery Group. Siga estas etapas para concluir a configuração:
-
No controlador de domínio, inicie o Centro Administrativo do Active Directory.
-
Localize a conta de usuário que você deseja configurar para delegação (por exemplo, svr-stud-002).
-
Clique com o botão direito do mouse na conta e selecione Propriedades.
-
Siga o procedimento descrito na etapa 2 para delegar a Conta de Serviço IIS do Web Studio aos serviços HOST e HTTP do Delivery Controller.
Os resultados da configuração são mostrados na captura de tela a seguir.
Etapa 6: Habilitar a autenticação de cartão inteligente para o Web Studio
Siga estas etapas para habilitar a autenticação de cartão inteligente para o Web Studio:
-
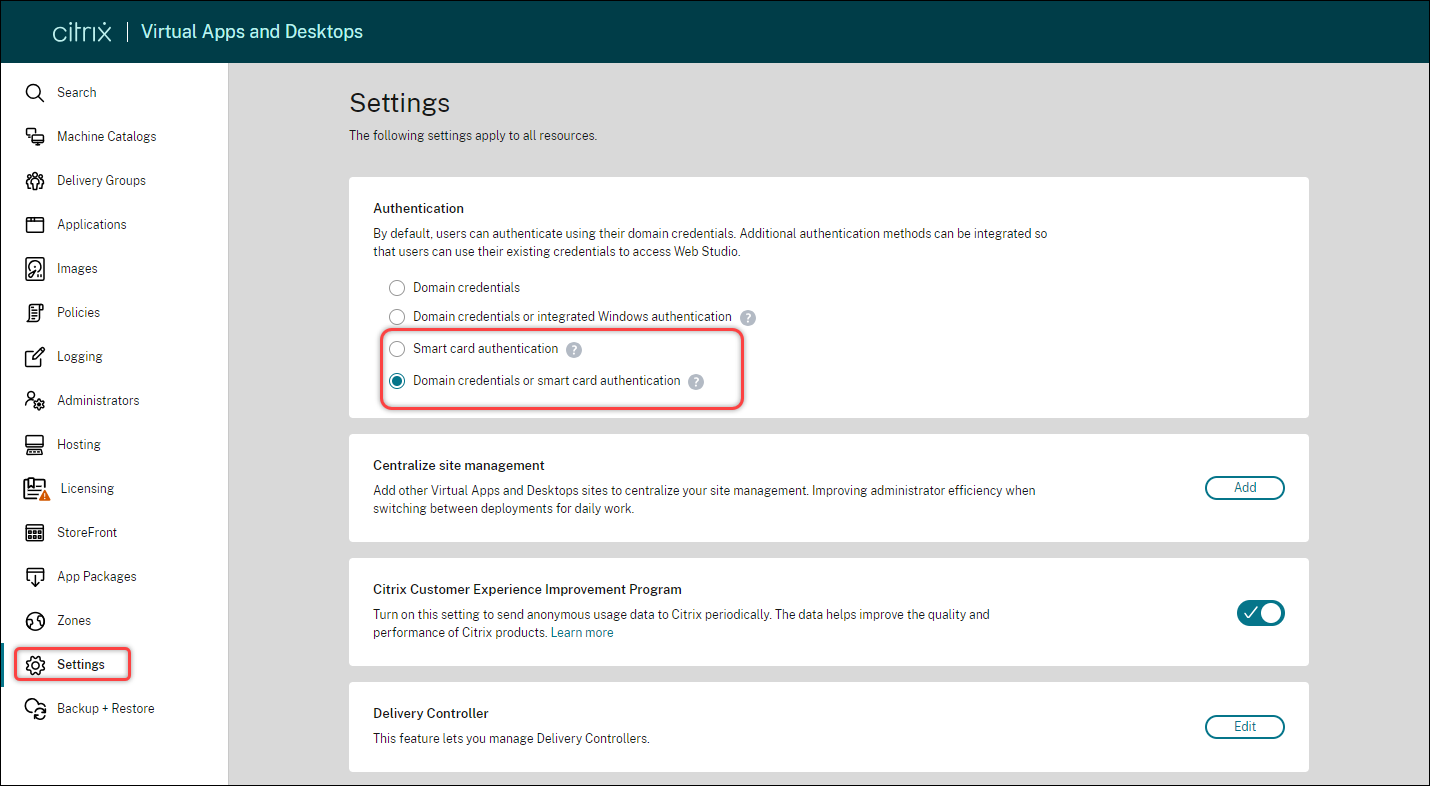
Faça login no Web Studio e selecione Settings no painel esquerdo.
-
Selecione Smart card authentication ou Domain credentials + Smart card authentication conforme necessário.
-
Selecione Smart card authentication ou Domain credentials or smart card authentication conforme necessário.
-
Clique em Aplicar.