
适用于 Chrome Enterprise Premium 的 Citrix Secure Access 扩展程序
适用于 Chrome Enterprise Premium (CEP) 的 Citrix Secure Access 扩展程序可直接从 Chrome 浏览器实现对内部和外部应用程序的安全、无客户端访问。它结合了 Citrix Secure Private Access 和 Chrome Enterprise 功能,以提供企业级安全性、零信任访问、上下文控制和现代用户体验。
组织可以使用此扩展程序提供对 SaaS 应用程序、内部 Web 应用程序、SSH 服务器和 RDP 系统的安全访问,所有这些都无需 VPN 或本机客户端安装。
当您将 Secure Private Access 与 Chrome Enterprise Premium 集成时,Secure Access 浏览器扩展程序会自动安装。有关设置说明,请参阅 设置 Google Chrome 集成。安装后,您可以从 Chrome 浏览器右上角的图标访问该扩展程序。
Secure Access 扩展程序日志
Secure Access 浏览器扩展程序日志对于监视和故障排除至关重要。最终用户可以查看和下载日志,以便在出现问题时与管理员或支持团队共享。
要查看或下载日志:
-
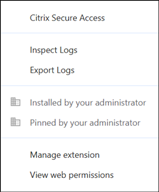
右键单击浏览器扩展程序图标。
-
单击 检查日志 以查看日志。
-
单击 导出日志 以下载日志。
-
适用于 Chrome Enterprise 的 Citrix Secure Access 控件
Citrix Secure Private Access 支持由适用于 Google Chrome Enterprise Premium (CEP) 的 Citrix Secure Access 扩展程序交付和强制执行的安全策略。有关详细信息,请参阅 支持的控件。
您可以从 Secure Private Access 管理控制台配置这些策略。
-
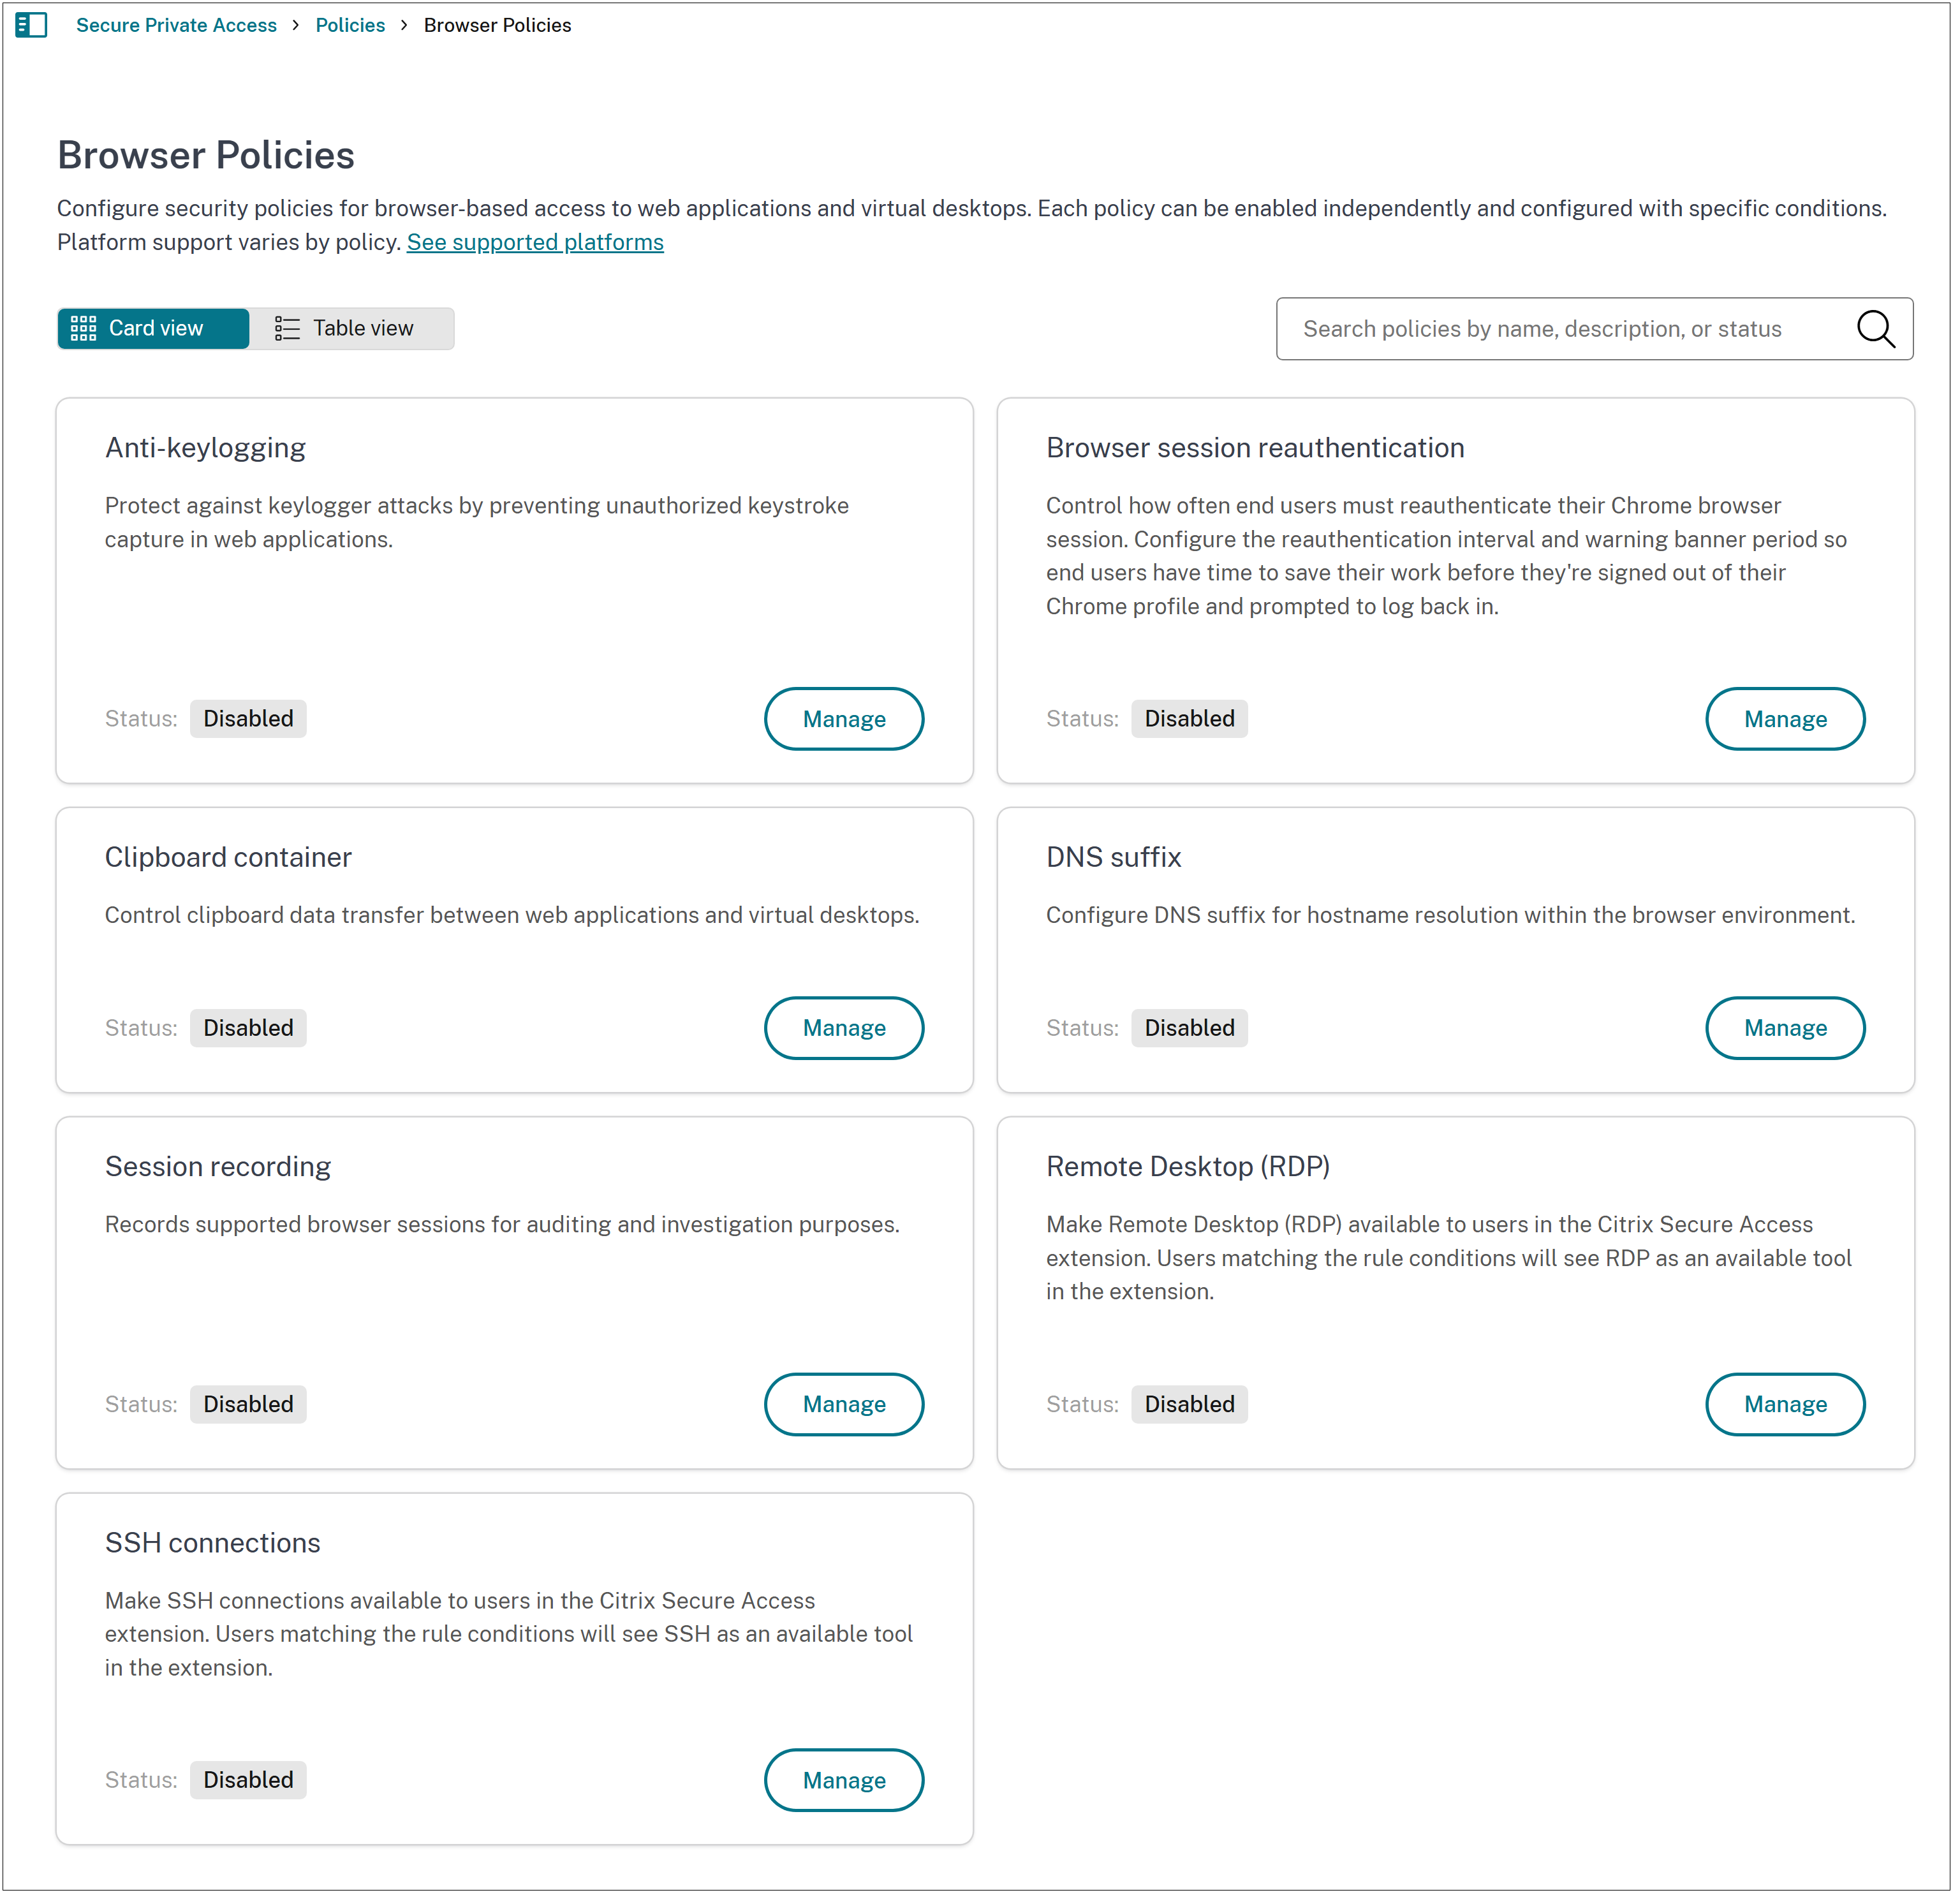
转到 策略 > 浏览器策略,然后单击 创建浏览器策略。
-
选择策略,然后单击 管理。
-
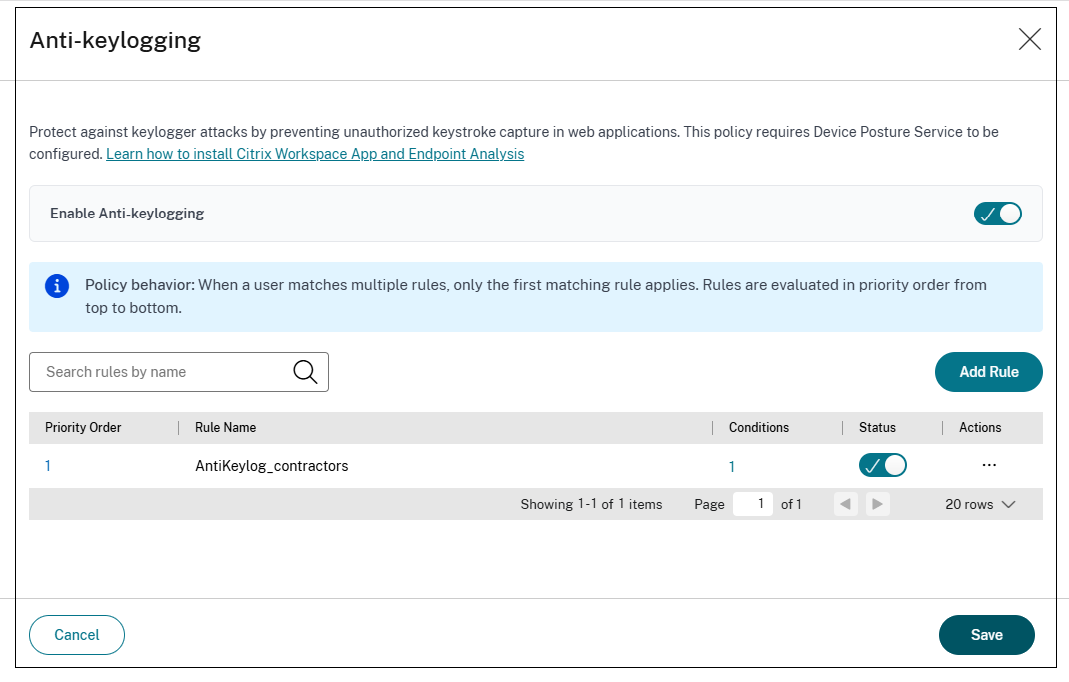
为策略添加规则。
-
添加 访问模式 条件,以将浏览器控件限定到浏览器会话。对于浏览器策略,值为 浏览器。有关访问模式的更多信息,请参阅基于访问模式的策略实施。
-
选择必须评估策略的条件。
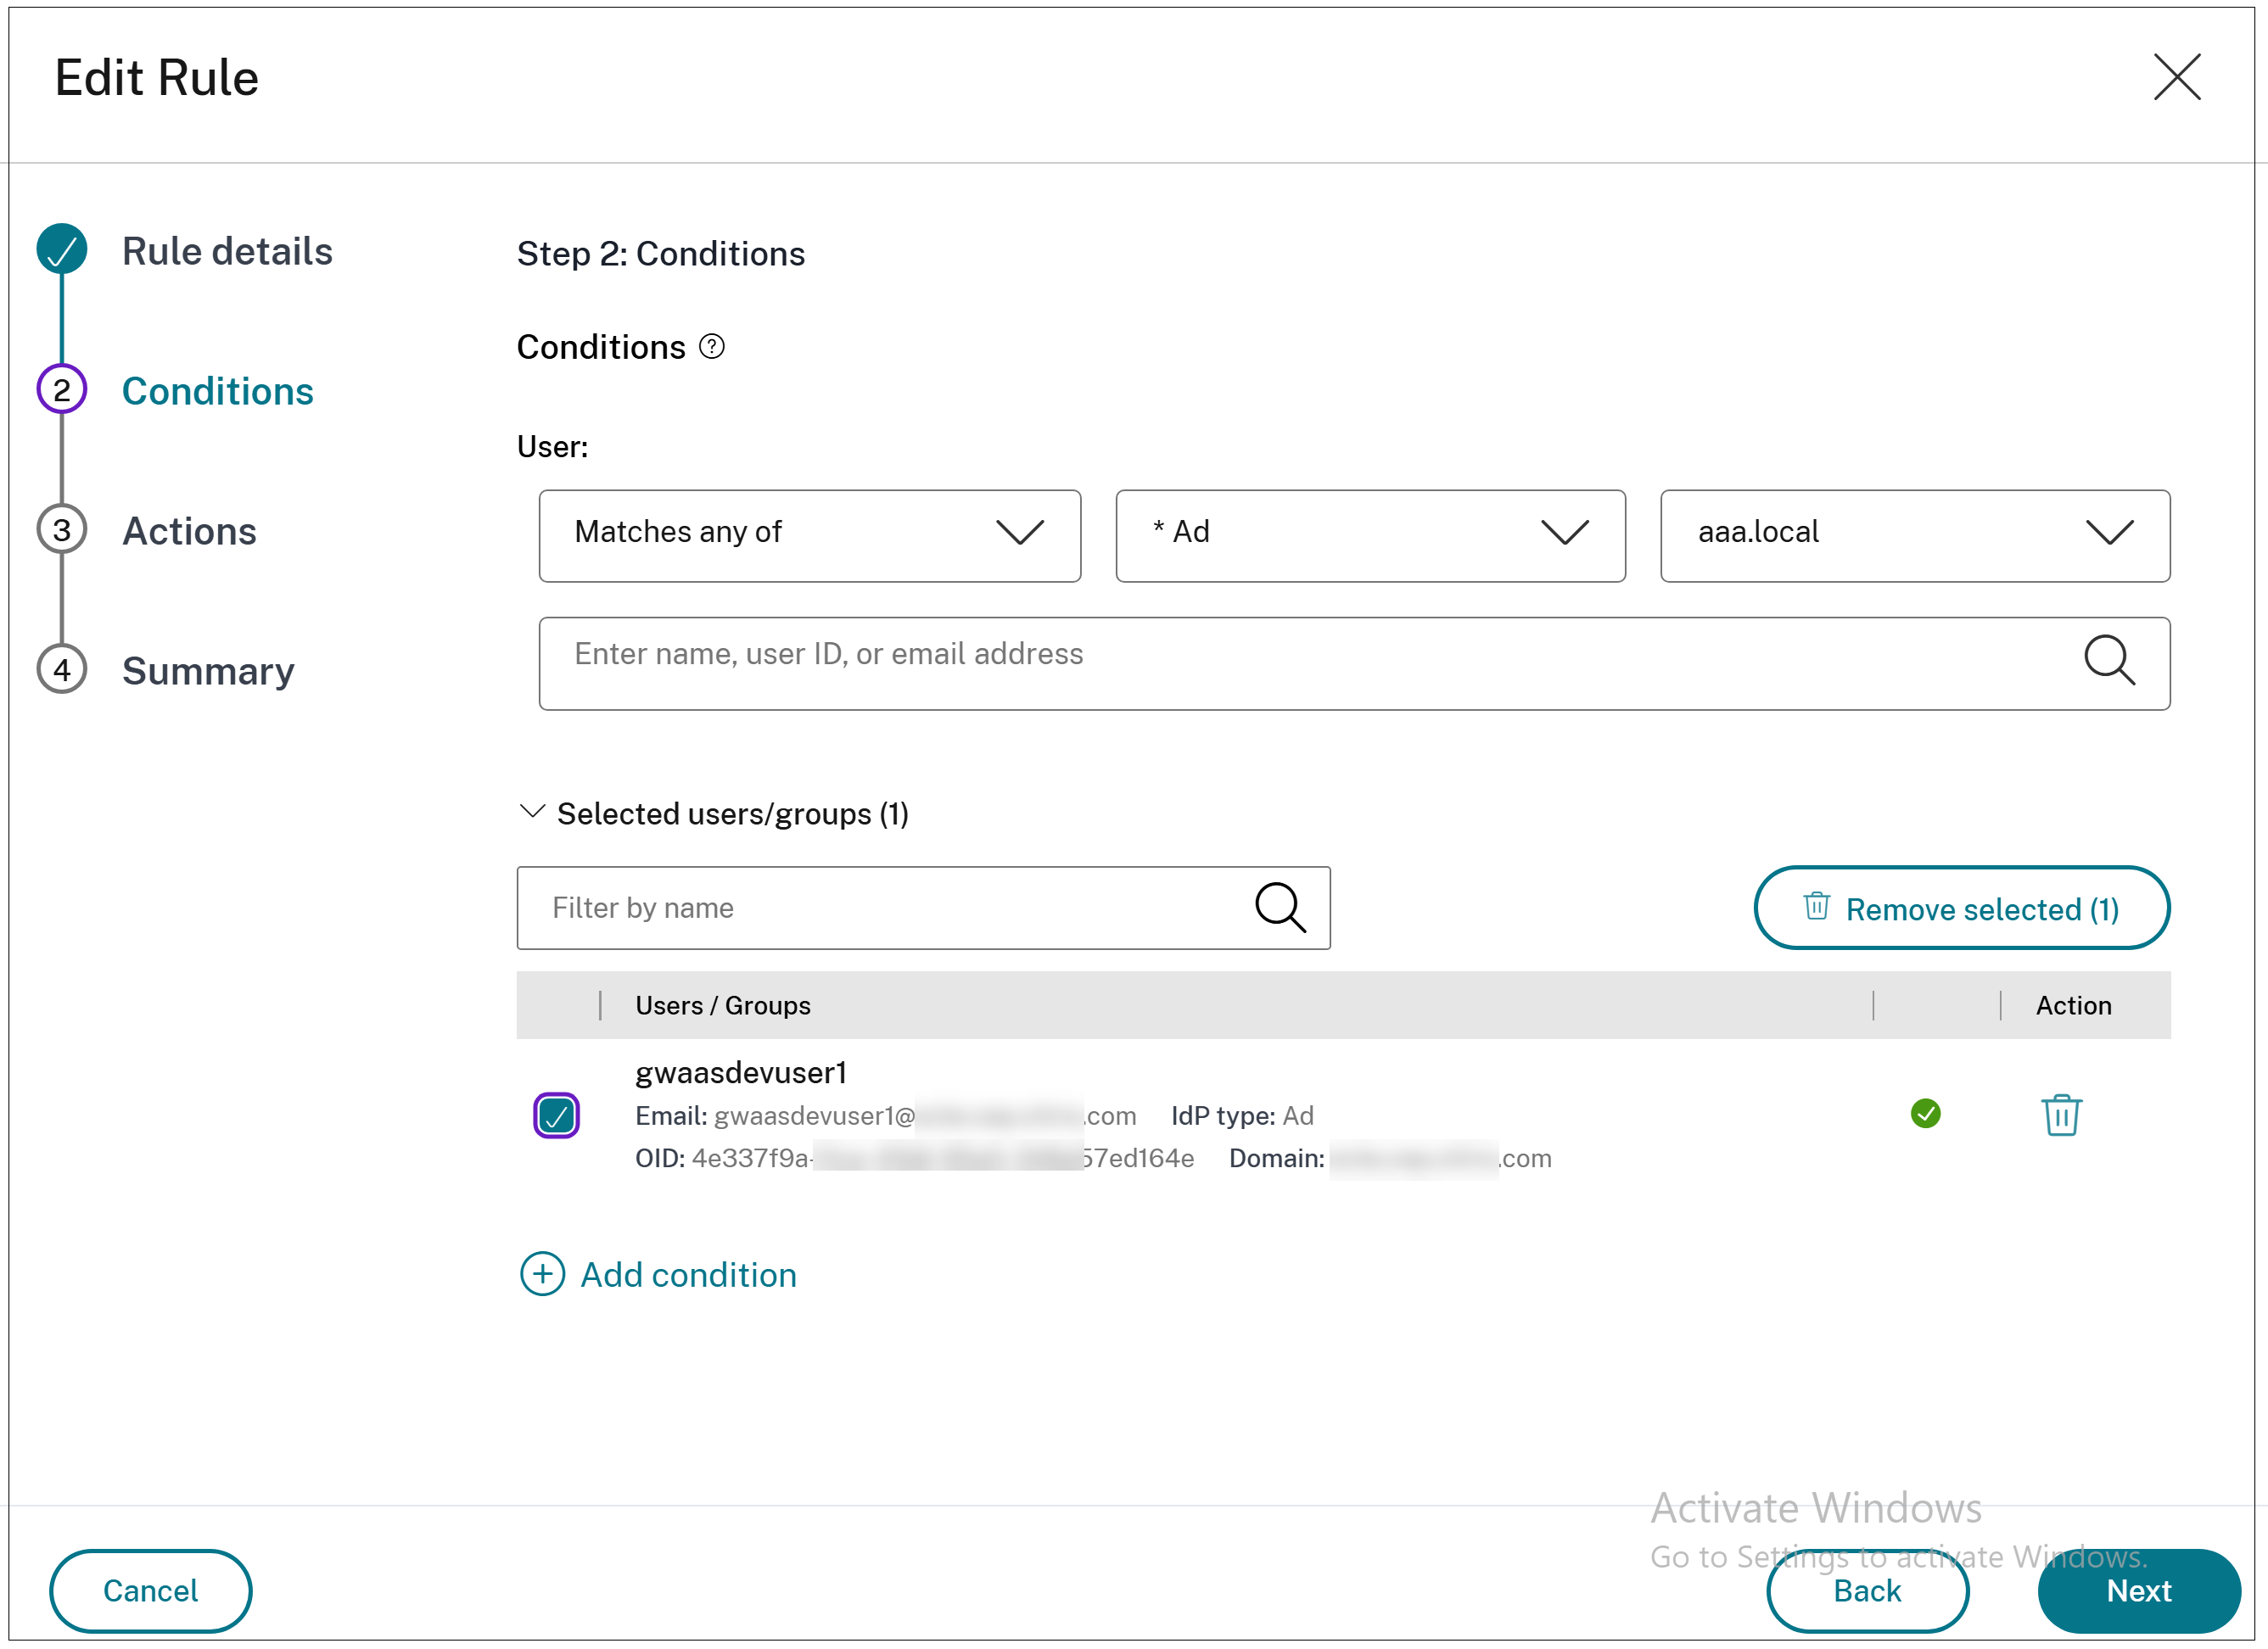 注意:
-
选择用户或组时,管理员可以验证所选用户目录中的条目是否已与 Google Directory 同步并正确配置。Secure Private Access 策略仅在使用同步的用户和组时才能正确评估。否则,可能会出现警告。有关详细信息,请参阅 使用同步的用户和组。
-
有关详细配置步骤,请参阅每个控件的文档。
支持的控件
Citrix 支持以下 Secure Access 控件,并与 Secure Private Access 和 Chrome Enterprise Premium 集成:
| 控件 | 其功能 |
|---|---|
| 防键盘记录 | 混淆击键,以防止端点上的键盘记录恶意软件捕获用户输入。 |
| 剪贴板容器 | 控制用户在浏览器和其他应用程序之间复制和粘贴的内容。 |
| DNS 后缀 | 自动将简短的内部 URL(如“wiki/”)补全为完整地址。 |
| 会话录制 | 记录浏览器会话活动,用于审计和合规性。 |
| 浏览器会话重新身份验证 | 在配置的时间间隔后,强制对浏览器会话进行定期重新身份验证。 |
| SSH 连接 | 使用户能够直接在浏览器选项卡中建立 SSH 连接,而无需终端客户端。 |
| 远程桌面 (RDP) | 使用户能够直接在浏览器选项卡中启动远程桌面会话,而无需 RDP 客户端。 |
策略中的用户和组
以下各节提供了有关用户和组的更多信息:
搜索用户或组
您选择的用户和组将显示在网格中。网格中的每一行都显示以下身份详细信息,以便您可以清楚地区分不同域、林或身份提供商 (IdP) 中同名用户或组:
-
名称 – 用户或组的显示名称。
-
电子邮件 – 与身份关联的电子邮件地址。
-
IDP 类型 – 身份提供商,例如 Azure AD、Active Directory、Okta 或 Google。
-
OID – 身份的对象 ID 或安全标识符。
-
域 – 用户或组所属的域。
您可以按名称筛选网格、删除单个行,或者选择多个条目并使用删除所选内容将其一起删除。
使用同步的用户和组
选择用户或组时,管理员可以验证所选用户目录中的条目是否已与 Google Directory 同步并正确配置。Secure Private Access 策略仅在使用同步的用户和组时才能正确评估。否则,可能会出现以下警告:
-
缺少租户帐户权限。补救措施: 在 Google 管理控制台中,将 Users > Read 和 Groups > Read 权限分配给租户服务帐户。SPA 需要这些权限来验证用户或组是否存在。
-
用户或组未同步。补救措施: 搜索或选定的用户或组未与 Google Directory 同步。在使用目录实体作为 SPA 策略之前,请将其与 Google Directory 同步。
-
组访问设置不足。补救措施: 在 Google 管理控制台中,打开所选组的访问设置,并确保“谁可以查看成员”至少选择了“组成员”选项。
注意:
此功能仅在 Google Chrome 集成成功完成后可用。