
クローム エンタープライズ プレミアム 向け シトリックス セキュア アクセス 拡張機能
Chrome Enterprise Premium (CEP) 用 Citrix Secure Access 拡張機能は、Chrome ブラウザから直接、内部および外部アプリケーションへの安全なクライアントレスアクセスを可能にします。これは、Citrix Secure Private Access と Chrome Enterprise の機能を組み合わせることで、エンタープライズグレードのセキュリティ、ゼロトラストアクセス、コンテキスト制御、および最新のユーザーエクスペリエンスを提供します。
組織は、この拡張機能を使用して、VPN やネイティブクライアントのインストールを必要とせずに、SaaS アプリケーション、内部 Web アプリ、SSH サーバー、および RDP システムへの安全なアクセスを提供できます。
Secure Access ブラウザ拡張機能は、Secure Private Access を Chrome Enterprise Premium と統合すると自動的にインストールされます。セットアップ手順については、Google Chrome 統合のセットアップ を参照してください。インストール後、Chrome ブラウザの右上隅にあるアイコンから拡張機能にアクセスできます。
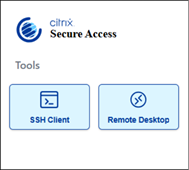
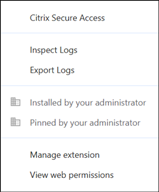
Secure Access 拡張機能ログ
Secure Access ブラウザ拡張機能ログは、監視とトラブルシューティングに不可欠です。エンドユーザーは、問題が発生したときに、ログを確認およびダウンロードして、管理者またはサポートチームと共有できます。
ログを確認またはダウンロードするには:
-
ブラウザ拡張機能アイコンを右クリックします。
-
ログを確認するには、ログの検査 をクリックします。
-
ログをダウンロードするには、ログのエクスポート をクリックします。
-
Chrome Enterprise 用 Citrix Secure Access コントロール
Citrix Secure Private Access は、Google Chrome Enterprise Premium (CEP) 用 Citrix Secure Access 拡張機能によって配信および適用されるセキュリティポリシーをサポートしています。詳細については、サポートされているコントロール を参照してください。
これらのポリシーは、Secure Private Access 管理コンソールから構成できます。
-
ポリシー > ブラウザポリシーに移動し、ブラウザポリシーの作成をクリックします。
-
ポリシーを選択し、管理をクリックします。利用可能なコントロール(/en-us/citrix-secure-private-access/media/secure-access-controls.png)
-
ポリシーのルールを追加します。アンチキーロギングルール(/en-us/citrix-secure-private-access/media/spa-browser-add-akl-rule.png)
-
ブラウザコントロールをブラウザセッションに適用するためのアクセスモード条件を追加します。ブラウザポリシーの場合、値はブラウザです。アクセスモードの詳細については、「アクセスモードベースのポリシー適用」を参照してください。
-
ポリシーを評価する必要がある条件を選択します。アンチキーロギングポリシー条件(/en-us/citrix-secure-private-access/media/spa-browser-policy-condition.png)注:
-
ユーザーまたはグループを選択する際、管理者は、選択したユーザーディレクトリのエントリがGoogle Directoryと同期され、正しく構成されているかを確認できます。Secure Private Accessポリシーは、同期されたユーザーとグループを使用する場合にのみ正しく評価されます。そうでない場合、警告が表示されることがあります。詳細については、「同期されたユーザーとグループを使用する」を参照してください。
-
詳細な構成手順については、各コントロールのドキュメントを参照してください。
サポートされているコントロール
Citrixは、Secure Private AccessとChrome Enterprise Premiumの統合で、以下のSecure Accessコントロールをサポートしています。
| コントロール | 機能 |
|---|---|
| キーロギング対策 | エンドポイント上のキーロガーマルウェアがユーザー入力をキャプチャするのを防ぐために、キーストロークを難読化します。 |
| クリップボードコンテナ | ユーザーがブラウザと他のアプリの間でコピー&ペーストできる内容を制御します。 |
| DNSサフィックス | 短い内部URL(「wiki/」など)を完全なアドレスに自動的に補完します。 |
| セッション記録 | 監査およびコンプライアンスのためにブラウザセッションのアクティビティを記録します。 |
| ブラウザセッションの再認証 | 設定された時間間隔の後、ブラウザセッションの定期的な再認証を強制します。 |
| SSH接続 | ユーザーがターミナルクライアントを必要とせずに、ブラウザタブ内で直接SSH接続を確立できるようにします。 |
| リモートデスクトップ (RDP) | ユーザーがRDPクライアントを必要とせずに、ブラウザタブ内で直接リモートデスクトップセッションを起動できるようにします。 |
ポリシー内のユーザーとグループ
以下のセクションでは、ユーザーとグループに関する詳細情報を提供します。
ユーザーまたはグループの検索
選択したユーザーとグループはグリッドに表示されます。グリッドの各行には、異なるドメイン、フォレスト、またはIDプロバイダー (IdP) 間で同じ名前のユーザーまたはグループを明確に区別できるように、以下のID詳細が表示されます。
-
名前 – ユーザーまたはグループの表示名。
-
メール – IDに関連付けられているメールアドレス。
-
IDPタイプ – Azure AD、Active Directory、Okta、GoogleなどのIDプロバイダー。
-
OID – IDのオブジェクトIDまたはセキュリティ識別子。
-
ドメイン – ユーザーまたはグループが属するドメイン。
グリッドを名前でフィルタリングしたり、個々の行を削除したり、複数のエントリを選択して選択したものを削除を使用してまとめて削除したりできます。
同期されたユーザーとグループを使用する
ユーザーまたはグループを選択する際、管理者は、選択したユーザーディレクトリからのエントリがGoogle Directoryと同期され、正しく構成されているかを確認できます。Secure Private Accessポリシーは、同期されたユーザーとグループを使用する場合にのみ正しく評価されます。そうでない場合、以下の警告が表示されることがあります。
-
テナントアカウントの権限が不足しています。修正: Google管理コンソールで、テナントサービスアカウントにユーザー > 読み取りおよびグループ > 読み取りの権限を割り当てます。SPAは、ユーザーまたはグループが存在することを確認するためにこれらの権限を必要とします。
-
ユーザーまたはグループが同期されていません。修正: 検索または選択されたユーザーまたはグループは、Google Directoryと同期されていません。SPAポリシーで使用する前に、ディレクトリエンティティをGoogle Directoryと同期してください。
-
グループアクセス設定が不十分です。対処法: Google 管理コンソールで、選択したグループのアクセス設定を開き、メンバーを表示できるユーザーに少なくともグループメンバーオプションが選択されていることを確認します。
注:
この機能は、Google Chrome の統合が正常に完了した後にのみ利用できます。