使用不同域进行身份验证
某些组织制定了策略,不允许第三方开发人员或承包商访问生产环境中的已发布资源。本文将介绍如何通过使用一个域通过 Citrix Gateway 进行身份验证,从而授予对测试环境中已发布资源的访问权限。然后,您可以使用不同的域向 StoreFront 和 Receiver for Web 站点进行身份验证。本文中描述的通过 Citrix Gateway 进行的身份验证支持通过 Receiver for Web 站点登录的用户。此身份验证方法不支持本机桌面或移动 Citrix Receiver 或 Citrix Workspace 应用程序的用户。
设置测试环境
本示例使用名为 production.com 的生产域和名为 development.com 的测试域。
production.com 域
本示例中的
production.com 域设置如下:
-
配置了
production.comLDAP 身份验证策略的 Citrix Gateway。 -
通过网关的身份验证使用 production\testuser1 帐户和密码进行。
development.com 域
本示例中的
development.com 域设置如下:
-
StoreFront、Citrix Virtual App and Desktops 和 VDA 都位于
development.com域中。 -
对 Citrix Receiver for Web 站点的身份验证使用 development\testuser1 帐户和密码进行。
-
这两个域之间没有信任关系。
为应用商店配置 Citrix Gateway
要为应用商店配置 Citrix Gateway:
-
在 Citrix StoreFront 管理控制台的左侧窗格中选择 Stores,然后在 Actions 窗格中单击 Manage Citrix Gateways。
-
在“管理 Citrix Gateway”屏幕上,单击 Add。
-
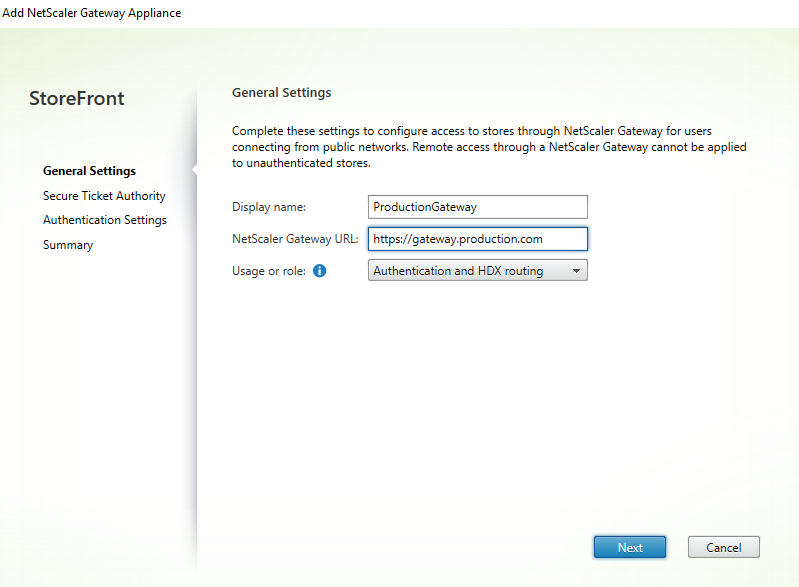
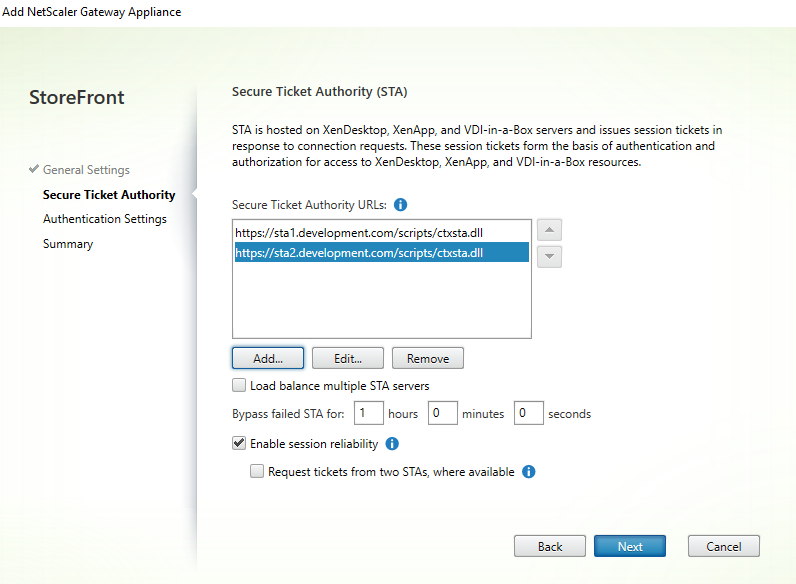
完成“常规设置”、“安全票证颁发机构”和“身份验证”步骤。
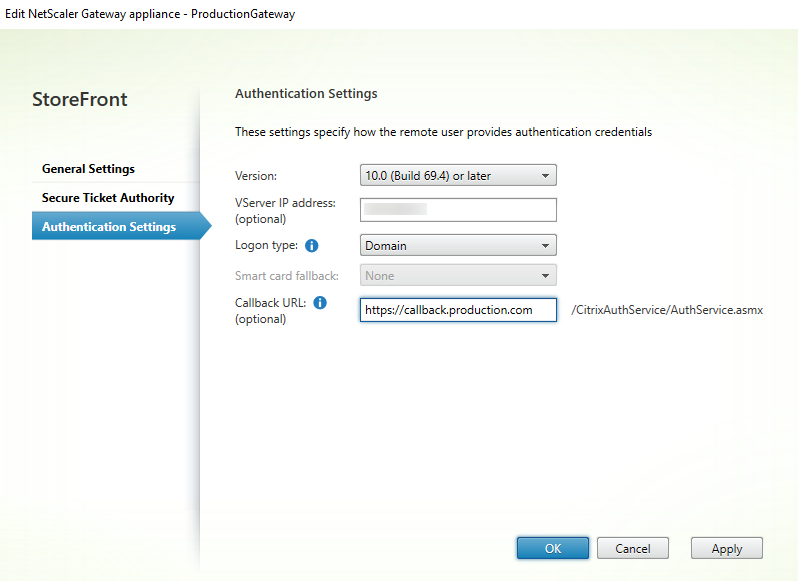
注意:
可能需要添加 DNS 条件转发器,以便两个域中使用的 DNS 服务器可以解析另一个域上的 FQDN。Citrix Gateway 必须能够使用其
production.com DNS 服务器解析 development.com 域上的 STA 服务器 FQDN。StoreFront 也应该能够使用其 development.com DNS 服务器解析 production.com 域上的回调 URL。或者,可以使用解析为 Citrix Gateway 虚拟服务器虚拟 IP (VIP) 的 development.com FQDN。
启用 Citrix Gateway 直通
-
在 Citrix StoreFront 管理控制台的左侧窗格中选择 Stores,然后在 Actions 窗格中单击 Manage Authentication Methods。
-
在“管理身份验证方法”屏幕上,选择 Pass-through from Citrix Gateway。
-
单击“确定”。
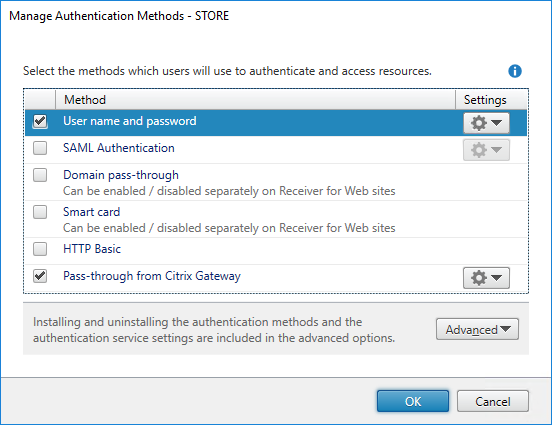
使用 Gateway 配置商店以进行远程访问
-
在 Citrix StoreFront 管理控制台的左侧窗格中选择 Stores 节点,然后在结果窗格中选择一个商店。在 Actions 窗格中,单击 Configure Remote Access Settings。
-
选择 启用远程访问。
-
确保您已将 Citrix Gateway 注册到您的商店。如果您未注册 Citrix Gateway,STA 票证将无法工作。
配置远程访问设置窗口的屏幕截图(/en-us/storefront/current-release/media/stores/configure-remote-access-settings.png)
禁用令牌一致性
-
在 Citrix StoreFront 管理控制台的左侧窗格中选择存储节点,并在结果窗格中选择一个存储。在操作窗格中,单击配置存储设置。
-
在“配置存储设置”页面上,选择高级设置。
-
清除要求令牌一致性复选框。有关详细信息,请参阅高级存储设置。高级设置要求令牌一致性设置的屏幕截图(/en-us/storefront/current-release/media/stores/store-advanced-settings-token-consistency.png)
-
单击“确定”。
注意:
默认情况下,“要求令牌一致性”设置处于选中(启用)状态。如果禁用此设置,用于 Citrix Gateway 端点分析 (EPA) 的 SmartAccess 功能将停止工作。
禁用网站的 Citrix Gateway 直通
重要提示:
禁用 Citrix Gateway 直通可防止网站尝试使用从 Citrix Gateway 传递的
production.com 域中的不正确凭据。禁用 Citrix Gateway 直通会导致网站提示用户输入凭据。这些凭据与通过 Citrix Gateway 登录所用的凭据不同。
-
在 Citrix StoreFront 管理控制台的左侧窗格中选择存储节点。
-
选择要修改的存储。
-
在操作窗格中,单击管理网站。
-
在“身份验证方法”中,清除Citrix Gateway 直通。
-
单击“确定”。编辑 Web 版 Receiver 站点窗口的“身份验证方法”部分的屏幕截图(/en-us/storefront/current-release/media/integrate-with-citrix-gateway-and-citrix-adc/recr-for-web-site-authentication-methods.png)
使用 production.com 用户和凭据登录到 Gateway
要测试,请使用
production.com 用户和凭据登录到 Gateway。
登录屏幕截图(/en-us/storefront/current-release/media/integrate-with-citrix-gateway-and-citrix-adc/log-on-to-gateway-production.png)
登录后,系统会提示用户输入
development.com 凭据。
第二个登录屏幕截图(/en-us/storefront/current-release/media/integrate-with-citrix-gateway-and-citrix-adc/recr-for-web-logon.png)
在 StoreFront 中添加受信任域下拉列表(可选)
此设置是可选的,但它可能有助于防止用户意外输入错误的域以通过 Citrix Gateway 进行身份验证。
如果两个域的用户名相同,则更有可能输入错误的域。新用户也可能习惯于通过 Citrix Gateway 登录时省略域。然后,当系统提示用户登录到 Receiver for Web 站点时,用户可能会忘记为第二个域输入 domain\username。
-
在 Citrix StoreFront 管理控制台的左窗格中选择“应用商店”,然后在“操作”窗格中,单击“管理身份验证方法”。
-
选择“用户名和密码”旁边的下拉箭头。
-
单击“添加”以将
development.com添加为受信任域,然后选中“在登录页面中显示域列表”复选框。 -
单击“确定”。
配置受信任域窗口的屏幕截图(/en-us/storefront/current-release/media/integrate-with-citrix-gateway-and-citrix-adc/configure-trusted-domains.png)
带有域下拉列表的登录屏幕截图(/en-us/storefront/current-release/media/integrate-with-citrix-gateway-and-citrix-adc/logon-with-trusted-domain.png)
注意:
在此身份验证方案中,不建议使用浏览器密码缓存。如果用户为两个不同的域帐户设置了不同的密码,则密码缓存可能会导致糟糕的体验。
NetScaler® 会话操作策略
-
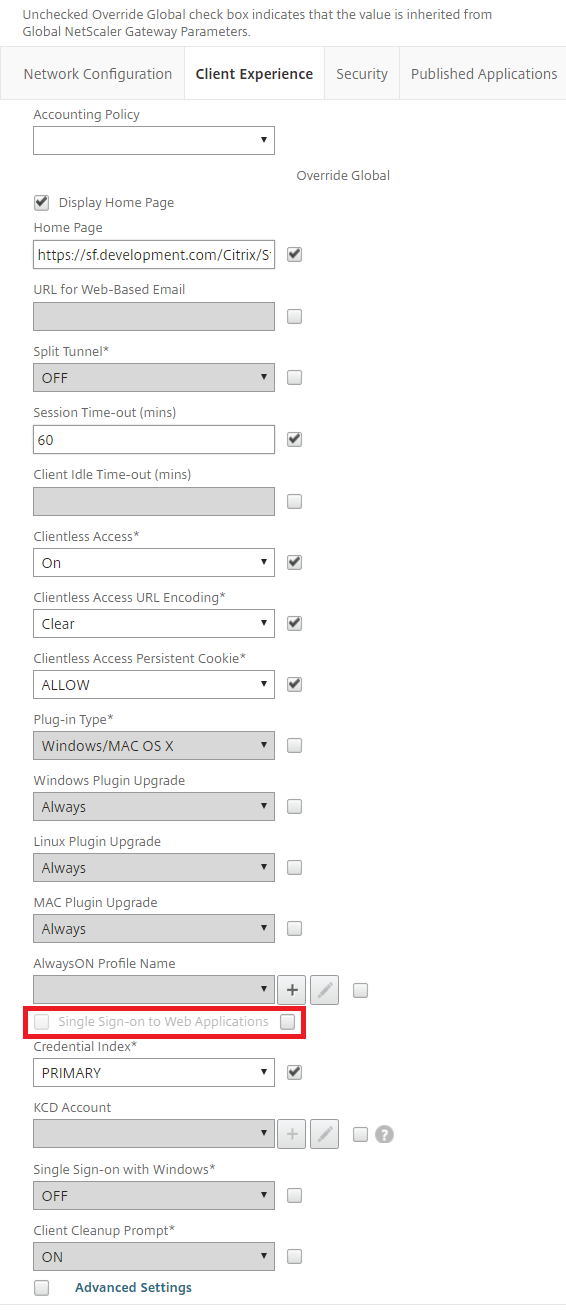
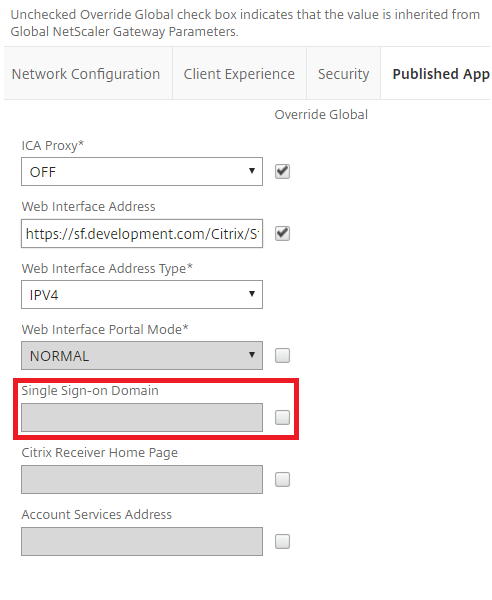
如果在 Citrix Gateway 会话策略中启用了 Web 应用程序的单点登录,则 Citrix Gateway 发送到网站的错误凭据将被忽略,因为您已在网站上禁用了“从 Citrix Gateway 直通”身份验证方法。无论此选项设置为如何,网站都会提示输入凭据。
-
在 Citrix Gateway 的客户端体验和已发布应用程序选项卡中填充单点登录条目不会改变本文所述的行为。