
联合身份验证服务配置
联合身份验证服务 (FAS) 使用证书身份验证为 VDA 提供单点登录。当您启用了 SAML 等身份验证方法时,此方法非常有用,因为 StoreFront 不具备用户的 Active Directory 凭据。启用 FAS 后,即使在使用 StoreFront 具有 Active Directory 用户名和密码的身份验证方法时,它也始终处理单点登录。
使用管理控制台配置 FAS
注意:
您可以从 StoreFront 使用管理控制台配置 FAS。对于早于 2511 的版本,管理控制台不公开这些设置,因此您必须使用 PowerShell 配置 FAS。
配置 FAS:
-
使用组策略配置 FAS 服务器列表。有关详细信息,请参阅FAS 文档。
-
在 Citrix StoreFront 管理控制台的左窗格中选择“应用商店”节点,然后在中心窗格中选择一个应用商店。
-
在“操作”窗格中,选择配置应用商店设置。
-
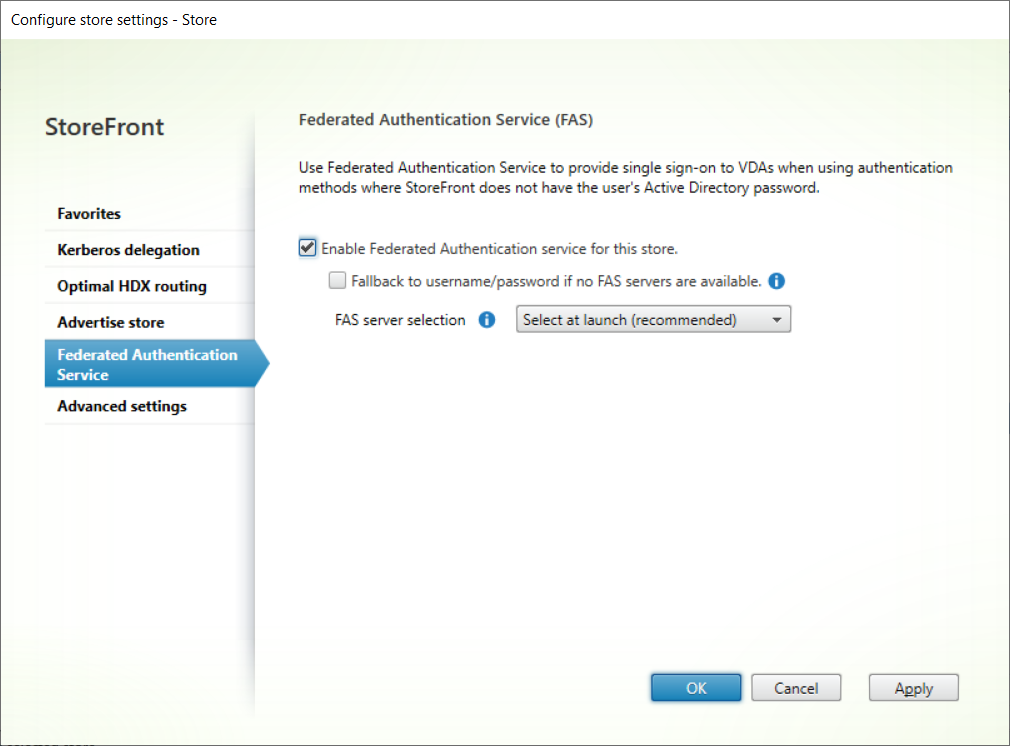
在配置应用商店设置页面上,选择联合身份验证服务选项卡。
-
要使用 FAS 启用单点登录,请选择为此应用商店启用联合身份验证服务。
-
如果 FAS 服务器不可用,则启动默认会失败。但是,您可以配置 StoreFront,以便在 FAS 服务器不可用时,用户可以通过输入其凭据登录到 VDA。要启用此功能,请勾选如果没有可用的 FAS 服务器,则回退到用户名/密码。
-
默认情况下,StoreFront 在启动时选择 FAS 服务器。您可以将FAS 服务器选择更改为登录时选择。这通常不是必需的,但如果 FAS 选择速度较慢,您可以启用此功能以避免启动延迟。此设置会影响所有共享相同身份验证服务的应用商店。
-
单击确定保存更改。
使用 PowerShell 配置 FAS
要使用 PowerShell 启用 FAS,请运行 cmdlet Set-STFStoreLaunchOptions 将 VDA 登录数据登录提供程序设置为
FASLogonDataProvider。
例如,为应用商店启用 FAS:
$store = Get-STFStoreService -VirtualPath [VirtualPath]
 Set-STFStoreLaunchOptions -StoreService $store -VdaLogonDataProvider "FASLogonDataProvider"
要为应用商店禁用 FAS:
$store = Get-STFStoreService -VirtualPath [VirtualPath]
 Set-STFStoreLaunchOptions -StoreService $store -VdaLogonDataProvider ""
将
[VirtualPath] 替换为相应的虚拟路径,例如 /Citrix/Store。
默认情况下,FAS 服务器在登录时选择。要配置此项,请运行 cmdlet Set-STFClaimsFactoryNames 并使用参数
ClaimsFactoryName。要在登录时选择 FAS 服务器,请将其设置为 FASClaimsFactory。要恢复默认行为并在启动时选择 FAS 服务器,请将其设置为 standardClaimsFactory。
例如,要在登录时选择 FAS 服务器:
$store = Get-STFStoreService -VirtualPath [VirtualPath]
 $auth = Get-STFAuthenticationService -StoreService $store
 Set-STFClaimsFactoryNames -AuthenticationService $auth -ClaimsFactoryName "FASClaimsFactory"
要启用回退到用户名和密码身份验证,请运行 cmdlet Set-STFStoreLaunchOptions 并使用参数
FederatedAuthenticationServiceFailover。例如:
$storeService = Get-STFStoreService -VirtualPath [VirtualPath]
 Set-STFStoreLaunchOptions $storeService -FederatedAuthenticationServiceFailover $True