
Crear grupos de entrega
Introducción
Un grupo de entrega es una colección de máquinas elegidas de uno o varios catálogos de máquinas. Los grupos de entrega definen qué usuarios pueden acceder a esas máquinas, así como las aplicaciones y los escritorios disponibles para ellos.
Crear un grupo de entrega es el siguiente paso después de configurar su sitio y los catálogos de máquinas. Más adelante, puede modificar la configuración inicial o crear grupos de entrega adicionales según sea necesario.
Algunas funciones y configuraciones solo se pueden configurar al editar un grupo de entrega existente. Para obtener más información, consulte Administrar grupos de entrega.
Antes de empezar
Antes de crear un grupo de entrega:
-
Revise este artículo para comprender las opciones y la información necesarias.
-
Asegúrese de haber creado una conexión al hipervisor, servicio en la nube u otro recurso que aloje sus máquinas.
-
Asegúrese de que haya disponible un catálogo de máquinas con máquinas virtuales o físicas.
Páginas del asistente
Si ha creado un sitio y un catálogo de máquinas, pero no un grupo de entrega, Web Studio le guiará al punto de partida correcto para crear uno.
Si ya ha creado un grupo de entrega y desea crear otro, siga estos pasos:
-
Seleccione Grupos de entrega.
-
En el panel de acciones, seleccione Crear grupo de entrega.
-
Para organizar los grupos de entrega, puede crear carpetas en la carpeta predeterminada de Grupos de entrega. Para obtener más información, consulte Crear una carpeta.
-
Seleccione la carpeta donde quiere crear el grupo y, a continuación, haga clic en Crear grupo de entrega. Se abrirá el asistente de creación de grupos.
-
El asistente comienza con una página de Introducción, que puede optar por omitir en futuros inicios. A continuación, le guiará a través de varias páginas, tal como se describe en la siguiente tabla. Después de completar cada página, haga clic en Siguiente para continuar hasta llegar a la página final.
| SO multisesión | SO de sesión única estático (asignado) | SO de sesión única compartido (agrupado) | Acceso con PC remoto | |
|---|---|---|---|---|
| Páginas | Máquinas | Máquinas | Máquinas | Máquinas |
| Equilibrio de carga | Tipo de entrega | Usuarios | Usuarios | |
| Usuarios | Usuarios | Aplicaciones | Aplicaciones | |
| Aplicaciones | Aplicaciones | Escritorios | Reglas de asignación de escritorios | |
| Escritorios | Reglas de asignación de escritorios | Protección de aplicaciones | Protección de aplicaciones | |
| Protección de aplicaciones | Protección de aplicaciones | Ámbitos | Ámbitos | |
| Ámbitos | Ámbitos | Acuerdo de licencia | Acuerdo de licencia | |
| Acuerdo de licencia | Acuerdo de licencia | Conjunto de directivas | Conjunto de directivas | |
| Conjunto de directivas | Conjunto de directivas | Caché de host local | Resumen | |
| Resumen | Resumen | Resumen |
Nota:
-
Verá la página Asignación de máquinas (justo después de la página Máquinas) si hay alguna máquina asignada disponible en el catálogo de máquinas estáticas de SO de sesión única seleccionado.
-
La página del modo Caché de host local solo está disponible para grupos de entrega que contienen máquinas agrupadas de sesión única con administración de energía.
Página Máquinas
-
Para crear un grupo de entrega con solo máquinas virtuales de sesión única con capacidad de suspensión, seleccione Requerir capacidad de suspensión para este grupo de entrega.Nota:Esta función solo se aplica a máquinas de sesión única con capacidad de suspensión.
-
Seleccione un catálogo de máquinas y elija el número de máquinas que desea utilizar de ese catálogo.
Consideraciones importantes
-
Al elegir un catálogo, la lista solo muestra los catálogos con al menos una máquina sin usar.
-
Un catálogo puede proporcionar máquinas a más de un grupo de entrega. Una máquina solo se puede usar en un grupo de entrega. Cuando agrega más máquinas al grupo de entrega, Web Studio sugiere el mismo catálogo de forma predeterminada.
-
Un grupo de entrega puede usar máquinas de más de un catálogo; sin embargo, esos catálogos deben contener los mismos tipos de máquinas (SO multisesión, SO de sesión única o Acceso con PC remoto). Todas las máquinas dentro de un grupo de entrega deben tener el mismo tipo de asignación (agrupadas o estáticas). En otras palabras, no se pueden mezclar tipos de máquinas en un grupo de entrega.
-
Citrix® recomienda usar la versión más reciente de VDA en todas las máquinas.
-
Para el Acceso con PC remoto, cuando se crea un sitio, se crean automáticamente un catálogo llamado Máquinas de acceso con PC remoto y un grupo de entrega llamado Escritorios de acceso con PC remoto. Cada máquina de un catálogo de Máquinas de acceso con PC remoto se asocia automáticamente a un grupo de entrega.
-
Se realizan las siguientes comprobaciones de compatibilidad:
-
MinimumFunctionalLevel debe ser compatible
-
SessionSupport debe ser compatible
-
AllocationType debe ser compatible para SingleSession
-
Acceso con PC remoto solo es compatible con el catálogo de Acceso con PC remoto
-
Página Asignación de máquinas
La página Asignación de máquinas está disponible si hay alguna máquina asignada disponible en el catálogo de máquinas estáticas de SO de sesión única seleccionado en la página Máquinas.
Desde esta página, puede administrar las asignaciones de usuarios y los nombres para mostrar de los escritorios de las máquinas de este grupo de entrega.
-
Utilice el campo Nombre para mostrar para administrar el nombre para mostrar del escritorio.
-
Haga clic en Examinar y seleccione usuarios o grupos.
Página Equilibrio de carga
La página Equilibrio de carga de sesiones en máquinas está disponible para máquinas con SO multisesión.
Desde esta página, configure el ajuste de equilibrio de carga que quiere que use este grupo de entrega. De forma predeterminada, los grupos de entrega usan la configuración de todo el sitio.
-
Para configurar un ajuste de equilibrio de carga para este grupo de entrega, marque la casilla Anular la configuración de todo el sitio.
-
Seleccione la opción Equilibrio de carga horizontal o Equilibrio de carga vertical, según sea necesario. Para obtener información sobre los métodos de equilibrio de carga horizontal y vertical, consulte Equilibrar la carga de las máquinas.
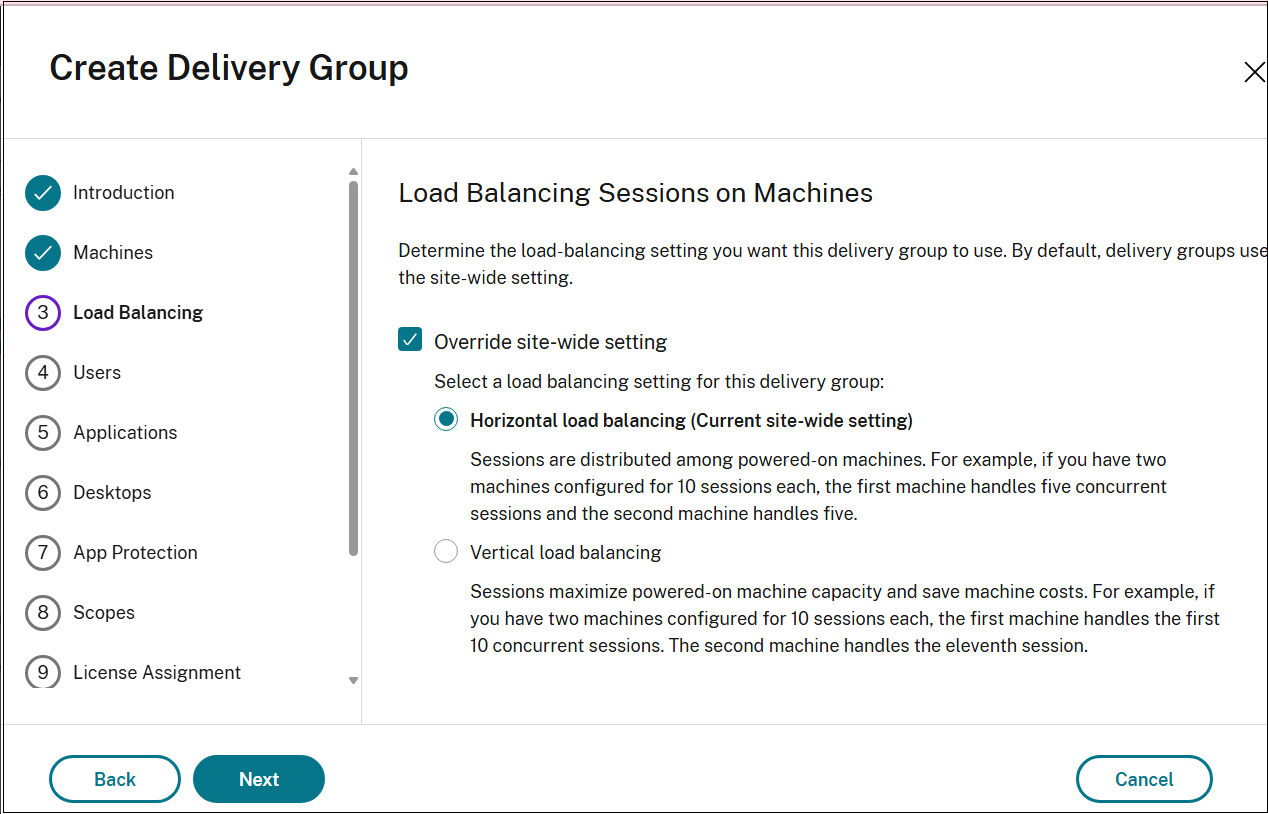
Si selecciona Equilibrio de carga vertical, asegúrese de que las directivas Tolerancia de inicio de sesión simultáneo y Número máximo de sesiones estén configuradas correctamente.
Página Tipo de entrega
La página Tipo de entrega solo aparece para máquinas estáticas (asignadas) de SO de sesión única.
Mediante esta página, configure las máquinas del catálogo para entregar escritorios o aplicaciones a sus usuarios.
-
Seleccione Aplicaciones o Escritorios. No puede habilitar ambos.Nota:Si selecciona máquinas de un catálogo de SO multisesión o de SO de sesión única aleatorio (agrupado), se asume que el tipo de entrega es aplicaciones y escritorios. Puede entregar aplicaciones, escritorios o ambos.
Página Usuarios
La página Usuarios está disponible para todos los tipos de máquinas. Sin embargo, las opciones de la página varían según los diferentes tipos de máquinas.
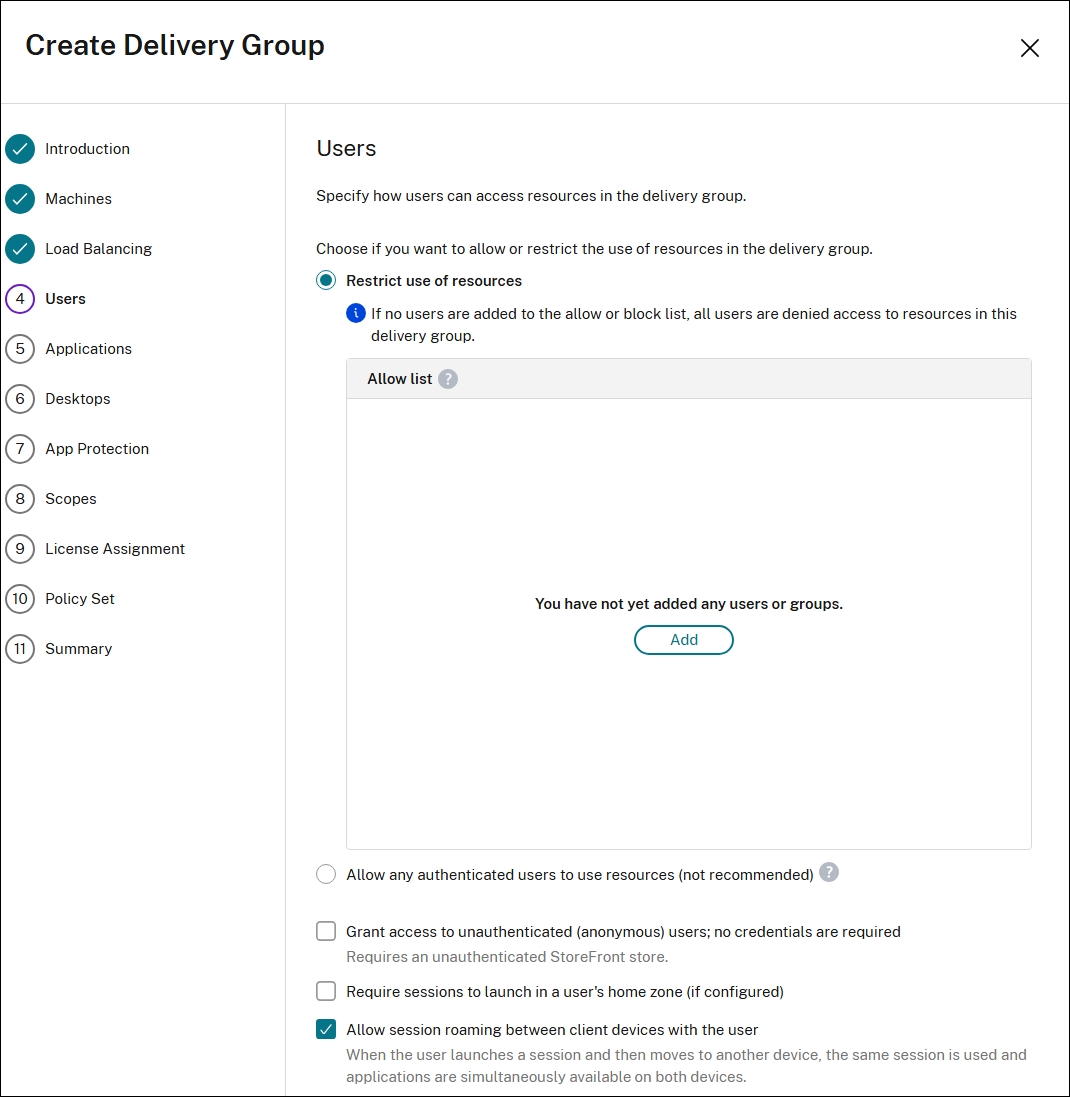
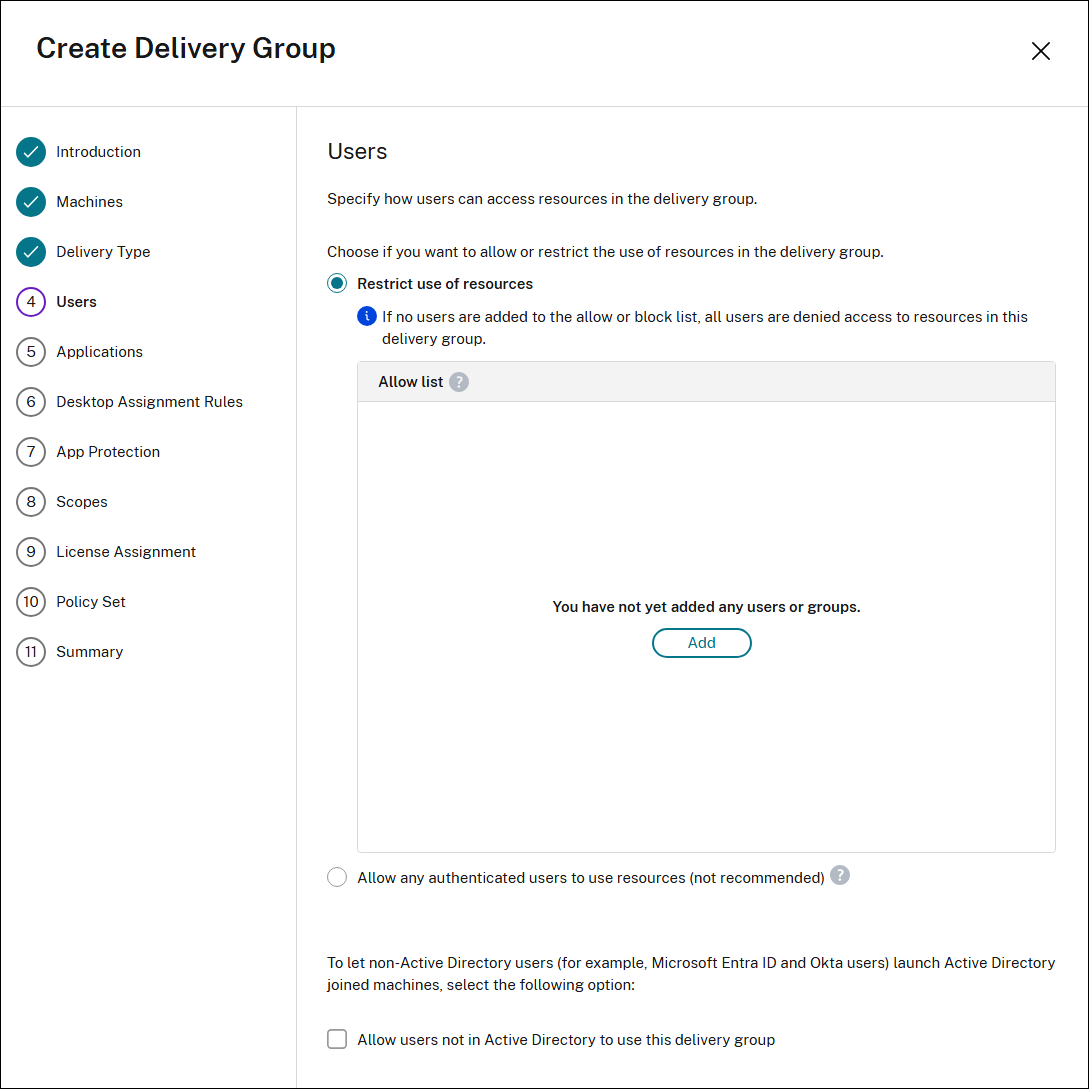
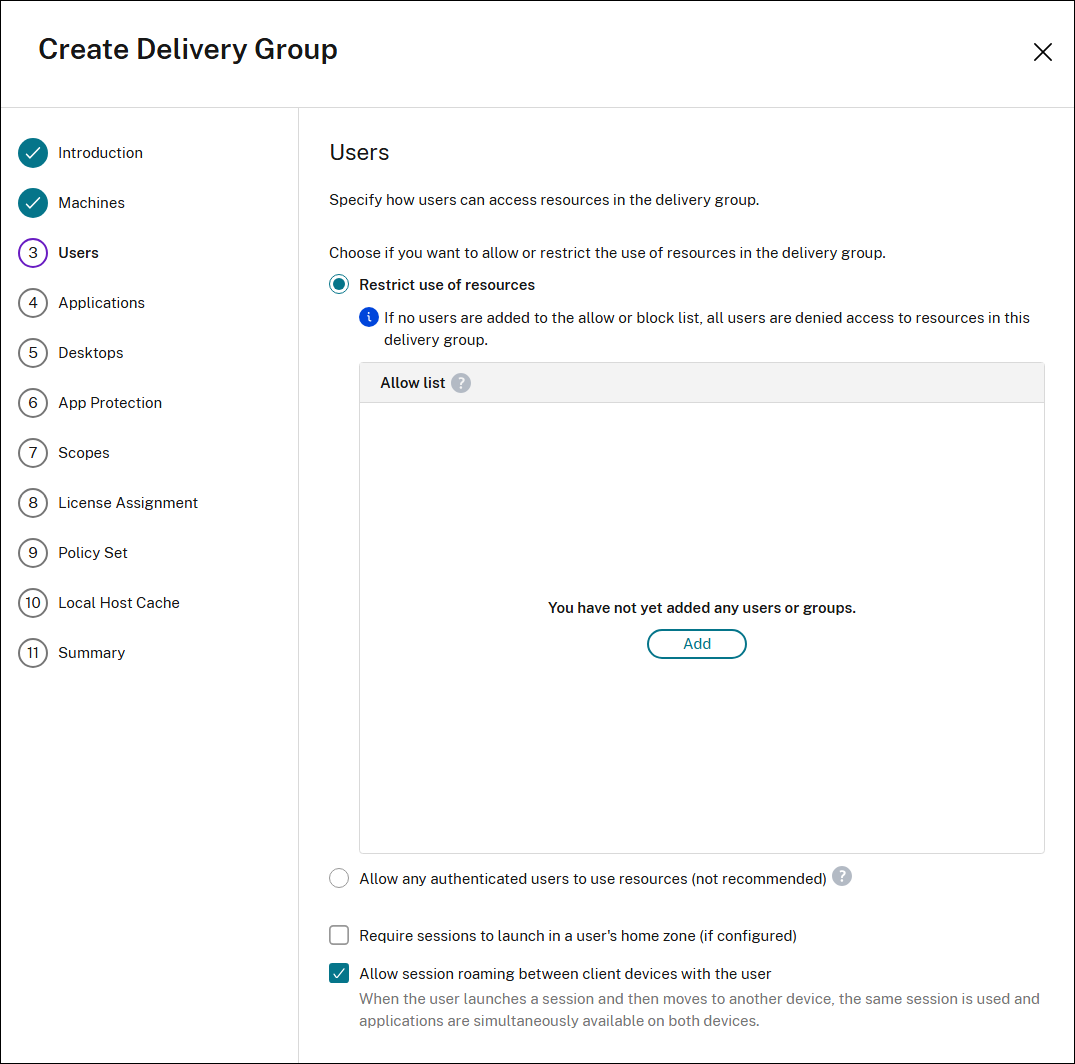
Mediante esta página, especifique cómo los usuarios pueden acceder a los recursos del grupo de entrega.
Para máquinas con SO multisesión:
Para máquinas con SO de sesión única estáticas:
Para máquinas con SO de sesión única compartidas:
Cómo funciona el control de acceso de usuarios
El acceso de los usuarios en un grupo de entrega se controla mediante listas de usuarios especificadas al crear o modificar la configuración de acceso.
-
Los usuarios que cumplen todas las siguientes condiciones pueden acceder a las aplicaciones de un grupo de entrega:
-
Tienen acceso a los recursos (aplicaciones y escritorios) de este grupo de entrega. De forma predeterminada, el acceso viene determinado por la lista de acceso de usuarios de la implementación (usuarios de Active Directory), que no se configura a través de Studio. Consulte Agregar o quitar usuarios en un grupo de entrega.
-
Tienen acceso a las aplicaciones de este grupo. De forma predeterminada, la regla de directiva de derechos de aplicación incluye a todos. Consulte los cmdlets del SDK de PowerShell
BrokerAppEntitlementPolicyRulepara obtener más información. Si es necesario, puede restringir el acceso de los usuarios a las aplicaciones de un grupo de entrega mediante Grupos de entrega > Modificar regla de asignación de aplicaciones. -
Tienen acceso a los grupos de aplicaciones que incluyen esta aplicación.
-
-
Los usuarios que cumplen ambas condiciones siguientes pueden acceder a los escritorios de un grupo de entrega:
-
Tienen acceso a los recursos (aplicaciones y escritorios) de este grupo de entrega. De forma predeterminada, el acceso viene determinado por la lista de acceso de usuarios de la implementación (usuarios de Active Directory), que no se configura a través de Studio. Puede agregar o quitar usuarios del ámbito de usuario predeterminado. Consulte Agregar o quitar usuarios en un grupo de entrega.
-
Tienen acceso a los escritorios de este grupo. Para obtener más información, consulte Escritorios (o página Reglas de asignación de escritorios).
-
Nota:
-
Al especificar una lista de usuarios o grupos, puede seleccionar cuentas de cualquier tipo de identidad conectada, incluidos Active Directory, Microsoft Entra ID u Okta. Además, puede seleccionar cuentas de varios proveedores del mismo tipo de identidad.
Pasos de configuración
-
Seleccione una de las opciones para permitir o restringir el uso de recursos en el grupo de entrega.
-
Permitir que cualquier usuario autenticado utilice los recursos: Para acceder a las aplicaciones y los escritorios, los usuarios y los miembros del grupo que especifique por nombre deben presentar credenciales, como una tarjeta inteligente o un nombre de usuario y una contraseña, a StoreFront™ o la aplicación Citrix Workspace™. (Para los grupos de entrega que contienen máquinas con SO de sesión única, puede importar datos de usuario (una lista de usuarios) más tarde modificando el grupo de entrega).
-
Restringir el uso de recursos: También puede restringir el uso de un grupo de entrega agregando usuarios o grupos de usuarios a la lista de permitidos. Solo los usuarios de la lista de permitidos pueden acceder a las aplicaciones y los escritorios del grupo de entrega. También puede agregar usuarios y grupos de usuarios a una lista de bloqueados haciendo clic en Agregar lista de bloqueados, lo que impide que los usuarios utilicen las aplicaciones y los escritorios del grupo de entrega seleccionado. Una lista de bloqueados solo tiene sentido cuando se utiliza para bloquear usuarios de la lista de permitidos.
-
-
Para máquinas con SO multisesión, seleccione Conceder acceso a usuarios no autenticados (anónimos); no se requieren credenciales si desea que los usuarios accedan a las aplicaciones y los escritorios sin presentar credenciales a StoreFront o la aplicación Citrix Workspace. Por ejemplo, en los quioscos, la aplicación puede requerir credenciales, pero el portal de acceso y las herramientas de Citrix no.
-
Las cuentas de usuario no autenticadas se crean a petición cuando se inicia una sesión y se denominan AnonXYZ, donde XYZ es un valor único de tres dígitos.
-
Las sesiones de usuario no autenticadas tienen un tiempo de espera de inactividad predeterminado de 10 minutos y se cierran automáticamente cuando el cliente se desconecta. No se admiten la reconexión, la itinerancia entre clientes ni Workspace Control.
-
-
Seleccione Requerir que las sesiones se inicien en la zona principal de un usuario (si está configurado) para evitar que las sesiones se establezcan de forma predeterminada en otras zonas disponibles si la zona principal del usuario tiene recursos suficientes.
-
Seleccione Permitir la itinerancia de sesiones entre dispositivos cliente con el usuario si desea que las sesiones sigan al usuario, independientemente del dispositivo o de si existen sesiones actuales. Consulte Itinerancia de sesiones.
-
Para permitir que los usuarios que no son de Active Directory inicien sesiones en máquinas utilizando una cuenta local, seleccione la casilla de verificación Permitir que los usuarios que no están en Active Directory utilicen este grupo de entrega. Esta acción facilita la creación y asignación automáticas de una cuenta local de Windows al usuario que ha iniciado sesión. En consecuencia, todos los inicios de sesión para este grupo de entrega utilizarán una cuenta local asignada en los VDA para iniciar sesión. Si bien permitir que los usuarios que no son de Active Directory accedan a una cuenta local en el VDA es un caso de uso, esta funcionalidad también se extiende a los inicios de sesión de Active Directory.Nota:Si el UPN de Azure del usuario contiene un punto como vigésimo carácter, el VDA de Windows Server no puede crear una cuenta de usuario local.
La siguiente tabla describe sus opciones en la página Usuarios:
| Habilitar acceso para | ¿Agregar/asignar usuarios y grupos de usuarios? | ¿Habilitar la casilla de verificación “Dar acceso a usuarios no autenticados”? |
|---|---|---|
| Solo usuarios autenticados | Sí | No |
| Solo usuarios no autenticados | No | Sí |
| Usuarios autenticados y no autenticados | Sí | Sí |
Página Aplicaciones
La página Aplicaciones está disponible para todos los tipos de máquinas. Sin embargo, las aplicaciones que puede agregar varían según los diferentes tipos de máquinas.
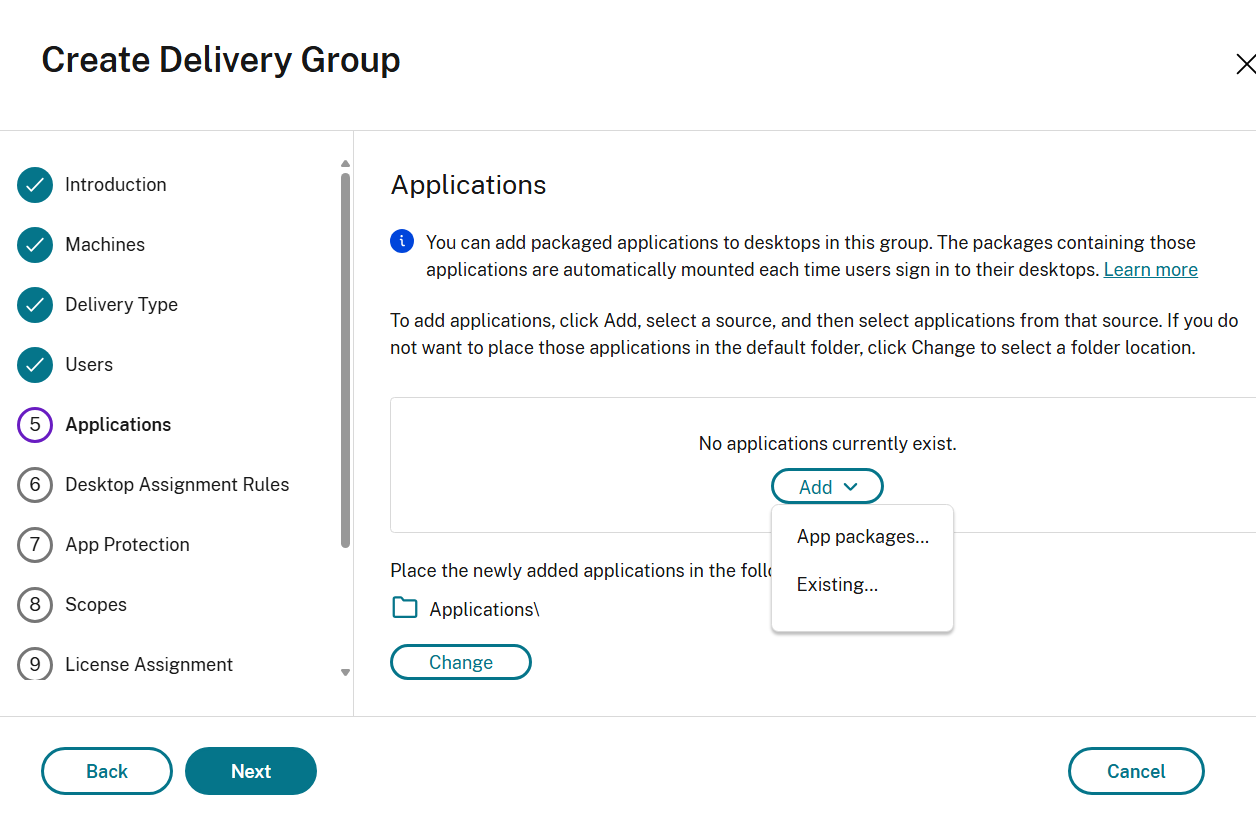
Con esta página, puede agregar aplicaciones empaquetadas a los escritorios de este grupo.
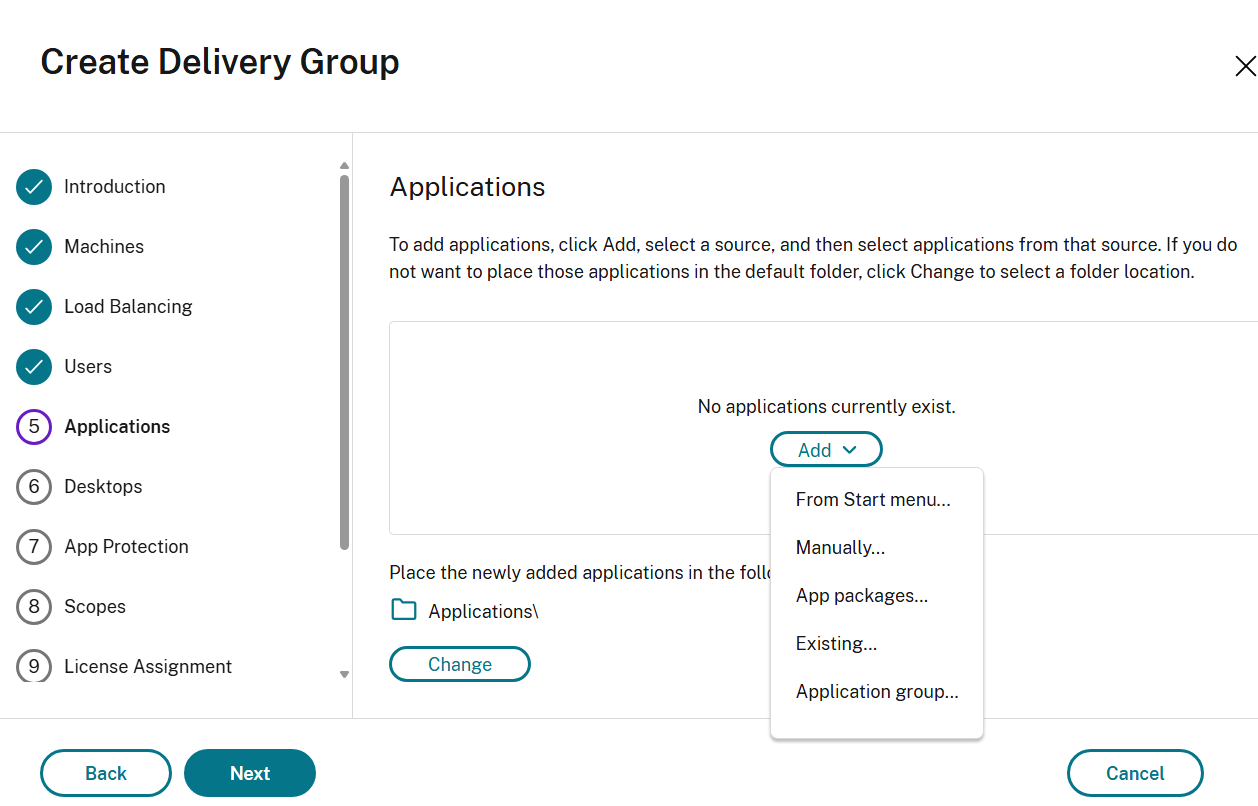
Para máquinas con SO de sesión múltiple y de sesión única compartida:
Para máquinas con SO estático de sesión única:
Consideraciones importantes
-
Puede agregar aplicaciones empaquetadas a los grupos de entrega. Los paquetes que contienen esas aplicaciones se montan automáticamente cada vez que los usuarios inician sesión en sus escritorios o en sus PC remotos.
-
De forma predeterminada, las nuevas aplicaciones que agregue se colocan en una carpeta llamada Aplicaciones. Puede especificar una carpeta diferente. Para obtener más información, consulte el artículo Aplicaciones.
-
Puede cambiar las propiedades de una aplicación al agregarla a un grupo de entrega o más tarde. Para obtener más información, consulte el artículo Aplicaciones.
-
Si intenta añadir una aplicación y ya existe una con el mismo nombre en esa carpeta, se le pedirá que cambie el nombre de la aplicación que está añadiendo. Si lo rechaza, la aplicación se añadirá con un sufijo que la hará única dentro de esa carpeta de aplicaciones.
-
Cuando se añade una aplicación a más de un grupo de entrega, puede producirse un problema de visibilidad si no se tienen permisos para ver la aplicación en todos esos grupos de entrega. En tales casos, consulte a un administrador con mayores permisos o amplíe su ámbito para incluir todos los grupos de entrega a los que se añadió la aplicación.
-
Si publica dos aplicaciones con el mismo nombre para los mismos usuarios, cambie la propiedad Nombre de la aplicación (para el usuario). De lo contrario, los usuarios verán nombres duplicados en la aplicación Citrix Workspace.
Pasos de configuración
-
Seleccione el menú Agregar para mostrar los orígenes de las aplicaciones.
-
Desde el menú Inicio: Las aplicaciones se detectan a través de uno de los VDA registrados actualmente que están asignados al grupo de entrega. Al seleccionar este origen, se abre una nueva página con una lista de aplicaciones detectadas; seleccione las que desee agregar y, a continuación, seleccione Aceptar.
-
Manualmente: Aplicaciones ubicadas en la implementación o en cualquier otro lugar de la red. Al seleccionar este origen, se abre una nueva página donde se escribe la ruta al ejecutable, el directorio de trabajo, los argumentos opcionales de la línea de comandos y los nombres para mostrar para administradores y usuarios. Después de introducir esta información, seleccione Aceptar.
-
Existente: Aplicaciones añadidas previamente a la implementación, quizás en otro grupo de entrega. Al seleccionar este origen, se abre una nueva página con una lista de aplicaciones detectadas; seleccione las que desee agregar y, a continuación, seleccione Aceptar.
-
Paquetes de aplicaciones: Aplicaciones en paquetes de aplicaciones App-V, MSIX, MSIX app attach o FlexApp. Al seleccionar este origen, se abre la página Agregar aplicaciones desde paquetes. Seleccione un origen de paquete de aplicaciones, seleccione las aplicaciones que desea agregar de la pantalla resultante y, a continuación, seleccione Aceptar.Nota:
-
Esta opción aparece atenuada si no hay ningún paquete de aplicaciones configurado para el sitio.
\> - Para publicar aplicaciones MSIX o MSIX app attach, el nivel funcional del grupo de entrega debe ser 2106 o posterior. Para las aplicaciones FlexApp, el nivel funcional debe ser 2206 o posterior. Cuando no se cumple un requisito de nivel funcional, las opciones correspondientes en la lista desplegable Origen del paquete de aplicaciones aparecen atenuadas. -
-
-
Grupo de aplicaciones: Grupos de aplicaciones que existen en la implementación.
Si un origen de aplicación o una aplicación no está disponible o no es válido, no es visible o no se puede seleccionar. Por ejemplo, el origen Existente no está disponible si no se han añadido aplicaciones a la implementación. O bien, una aplicación podría no ser compatible con los tipos de sesión admitidos en las máquinas del catálogo de máquinas seleccionado.
Página Escritorios (o Reglas de asignación de escritorios)
El título de esta página depende del catálogo de máquinas que eligió anteriormente en el asistente:
-
Si elige un catálogo que contiene máquinas multisesión o de sesión única agrupadas, esta página se titula Escritorios.
-
Si elige un catálogo que contiene máquinas estáticas de sesión única y especificó “Escritorios” en la página Tipo de entrega, esta página se titula Reglas de asignación de escritorios.Nota:
-
Si elige un catálogo que contiene máquinas estáticas de sesión única y especificó “Aplicaciones” en la página Tipo de entrega, entonces no verá la página.
-
-
(Opcional) Para actualizar el icono de escritorio predeterminado para el grupo de entrega, seleccione Cambiar. Puede extraer el icono de un archivo
.icoo de un archivo.exe. El tamaño máximo de archivo de icono admitido es de 500 KB. Este icono se aplica a todos los escritorios del grupo, a menos que se establezca un icono diferente para un escritorio individual. -
Seleccione Agregar. En el cuadro de diálogo:
-
En los campos Nombre para mostrar y Descripción, escriba la información que se mostrará en la aplicación Citrix Workspace.
-
Para máquinas de SO multisesión o de sesión única agrupadas: Para agregar una restricción de etiqueta a un escritorio, seleccione Restringir inicios a máquinas con esta etiqueta y, a continuación, seleccione la etiqueta en el menú.
-
Mediante los botones de opción, puede:
-
Permitir que todos los usuarios con acceso a este grupo de entrega utilicen un escritorio. Todos los usuarios del grupo de entrega pueden iniciar un escritorio (para grupos con máquinas agrupadas) o se les puede asignar una máquina cuando inician el escritorio (para grupos con máquinas estáticas de sesión única).
-
Restringir el uso del escritorio agregando usuarios y grupos de usuarios a la Lista de permitidos. Solo los usuarios de la Lista de permitidos pueden acceder a un escritorio. También puede agregar usuarios y grupos de usuarios a una lista de bloqueo haciendo clic en Agregar lista de bloqueo, lo que impide que los usuarios utilicen escritorios en el grupo de entrega seleccionado. Una lista de bloqueo solo tiene sentido cuando se utiliza para bloquear usuarios de la lista de permitidos.
-
-
Si el grupo contiene máquinas estáticas de sesión única, especifique el número máximo de escritorios por usuario. Debe ser un valor de uno o superior. La configuración no es obligatoria. Puede asignar máquinas manualmente o usar RemotePC para que las máquinas se asignen automáticamente.
-
(Opcional) Seleccione Cambiar para actualizar el icono de escritorio para escritorios agrupados o la regla de asignación de escritorios para escritorios estáticos de sesión única. Puede buscar para seleccionar un icono de un archivo
.icoo.exe. El icono especificado anula el icono predeterminado establecido a nivel de grupo de entrega. -
Habilitar o deshabilitar el escritorio (para máquinas multisesión) o la regla de asignación de escritorios (para máquinas estáticas de sesión única): Deshabilitar un escritorio detiene la entrega de escritorios. Deshabilitar una regla de asignación de escritorios detiene la asignación automática de escritorios a los usuarios.
-
Cuando haya terminado con el cuadro de diálogo, seleccione Aceptar.
-
Página Protección de aplicaciones
La página Protección de aplicaciones está disponible para todos los tipos de máquinas.
Con esta página, puede proporcionar seguridad mejorada para las aplicaciones y los escritorios publicados de Citrix.
La siguiente información complementa el artículo Protección de aplicaciones de la documentación de Citrix Virtual Apps and Desktops. Para usar la protección de aplicaciones en una implementación de Citrix DaaS, siga las instrucciones generales de ese artículo, teniendo en cuenta los siguientes detalles.
-
Debe tener una suscripción válida a Citrix Cloud™ y derechos de protección de aplicaciones válidos. Para adquirir la función de protección de aplicaciones, póngase en contacto con su representante de ventas de Citrix. (Para implementaciones locales: Debe tener un derecho de Protección de aplicaciones válido. Para adquirir la función de Protección de aplicaciones, póngase en contacto con su representante de ventas de Citrix.)
-
La protección de aplicaciones requiere confianza XML. Para habilitar la confianza XML, vaya a Configuración > Configuración del sitio > Habilitar confianza XML.
La protección se aplica en las siguientes condiciones:
-
Anticaptura de pantalla:
-
En Windows y macOS, solo la ventana del contenido protegido aparece en blanco. La protección de aplicaciones está activa cuando una ventana protegida no está minimizada.
-
En Linux, toda la captura aparece en blanco. La protección de aplicaciones está activa tanto si una ventana protegida está minimizada como si no.
-
-
Antirregistro de pulsaciones: Habilitado si una ventana protegida está en primer plano. Para inhabilitar la protección, cambie el foco a otra ventana.
Página Ámbitos
La página Ámbitos está disponible para todos los tipos de máquinas.
Con esta página, agrupe objetos (por ejemplo, conexiones, catálogos y grupos de entrega) de una manera relevante para su organización.
Página Asignación de licencias
La página Asignación de licencias está disponible para todos los tipos de máquinas.
Con esta página, especifique qué licencia quiere que use el grupo de entrega. De forma predeterminada, el grupo de entrega usa la licencia del sitio. Para obtener más información, consulte Licencias.
Página Conjunto de directivas
La página Conjunto de directivas está disponible para todos los tipos de máquinas.
Con esta página, especifique qué conjunto de directivas quiere que use este grupo de entrega.
Página Modo de caché de host local
Esta página solo está disponible para grupos de entrega que contienen máquinas agrupadas de sesión única con administración de energía.
De forma predeterminada, las máquinas agrupadas con administración de energía solo se pueden usar para una sesión cuando están en modo de caché de host local (LHC). Para cambiar el comportamiento predeterminado y hacer que estén siempre disponibles para nuevas conexiones de usuario cuando estén en modo LHC, seleccione Usar máquinas para sesiones posteriores.
Alternativamente, puede cambiar el comportamiento predeterminado mediante comandos de PowerShell. Para obtener más información, consulte Compatibilidad con aplicaciones y escritorios.
Importante:
Habilitar el acceso a máquinas agrupadas de sesión única con administración de energía puede provocar que los datos y los cambios de sesiones de usuario anteriores estén presentes en sesiones posteriores.
Escritorios agrupados de un solo uso en la caché de host local
Durante una interrupción de la caché de host local (LHC), los escritorios agrupados se pueden usar una sola vez. Esto se logra emitiendo un blob de higiene a los VDA compatibles e iniciando reinicios. Este proceso garantiza un estado limpio para los escritorios tras la recuperación de la interrupción. Para las máquinas que no son compatibles o son heredadas, la participación solo se produce si la reutilización está explícitamente habilitada. La función mejora la satisfacción del cliente durante las interrupciones al hacer que la disponibilidad sea más fluida.
Requisitos previos
-
VDA versión 2407 o posterior para una aplicación completa de la higiene. Los VDA heredados (anteriores a la versión 2407 del VDA) solo se pueden usar cuando la reutilización está habilitada. Estos VDA no reciben el blob de higiene ni los reinicios forzados.
-
Catálogos de máquinas con máquinas de sesión única.
Configurar el uso único de escritorios agrupados
-
Cree un catálogo de MCS con máquinas de sesión única utilizando VDA compilación 2407 o posterior.
-
Cree un grupo de entrega correspondiente. Establezca la configuración del grupo de escritorios
ReuseMachinesWithoutShutdownInOutageenfalsepara el grupo de entrega desde Remote PowerShell o seleccione Hacer que los recursos no estén disponibles en Studio en la página Modo de caché de host local al crear un grupo de entrega.Set-BrokerDesktopGroup -Name "name" -ReuseMachinesWithoutShutdownInOutage $false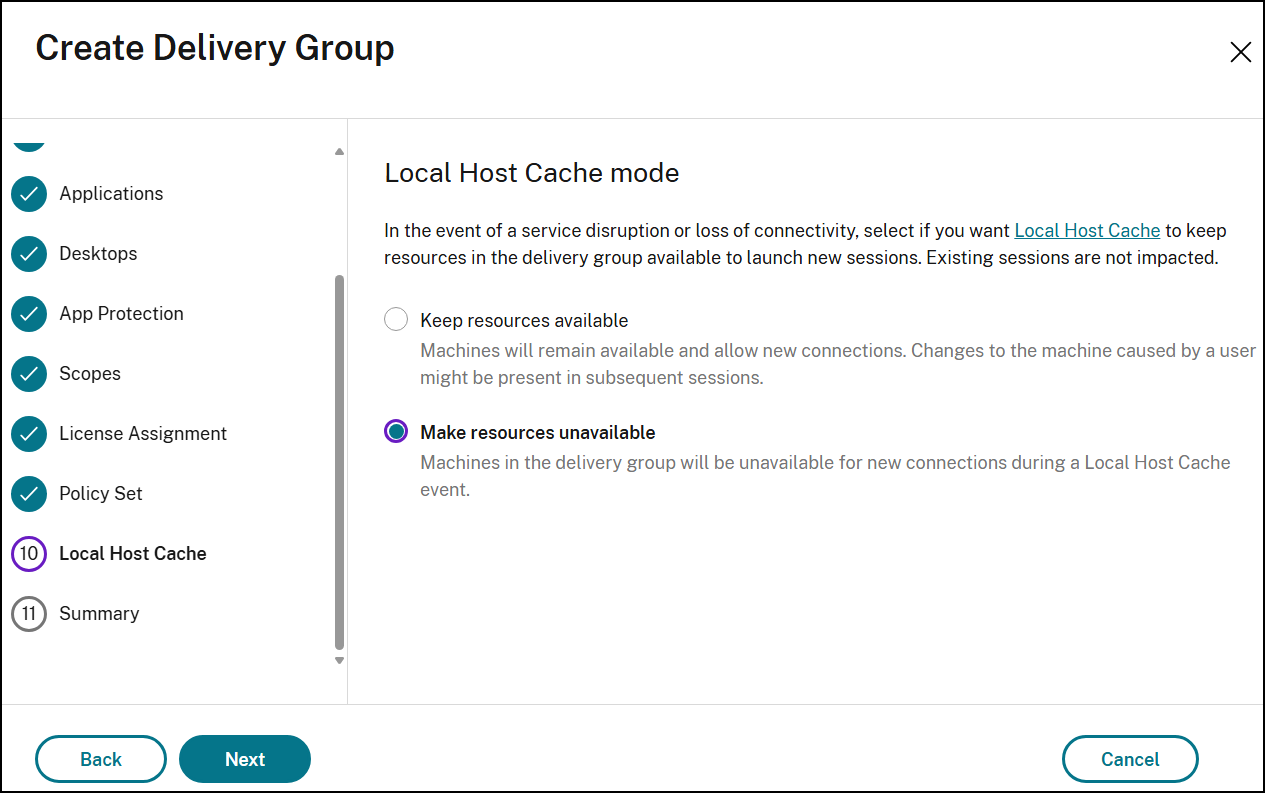
-
Una vez completada la configuración, durante el modo de interrupción de LHC, las máquinas están disponibles para un uso único. Cuando se sale del modo de interrupción de LHC, las máquinas que estaban contaminadas se reinician y vuelven a estar disponibles para su uso.Nota:Una máquina se clasifica como contaminada una vez que se ha iniciado una sesión de usuario después de su encendido más reciente. Una máquina no contaminada se refiere a una máquina que no ha iniciado ninguna sesión de usuario desde su último evento de encendido.
Página de resumen
Introduzca un nombre para el grupo de entrega. También puede (opcionalmente) introducir una descripción, que aparece en la aplicación Citrix Workspace y en Studio.
Revise la información de resumen y, a continuación, haga clic en Finalizar.
Limitación
La asignación de un escritorio a una dirección IP de cliente solo funciona con un conjunto limitado de tipos y configuraciones de cliente. La realización de un filtrado de acceso basado en la dirección IP del cliente utiliza la dirección IP pública para los clientes en la nube.