
Administrar grupos de entrega
Introducción
Este artículo describe los procedimientos para administrar grupos de entrega desde la consola de administración. Además de cambiar la configuración especificada al crear el grupo, puede configurar otros ajustes que no están disponibles al crear un grupo de entrega.
Los procedimientos se organizan según las categorías: general, usuarios, máquinas y sesiones. Algunas tareas abarcan más de una categoría. Por ejemplo, "Impedir que los usuarios se conecten a las máquinas" se describe en la categoría de máquinas, pero también afecta a los usuarios. Por lo tanto, si no encuentra una tarea en una categoría, consulte una categoría relacionada.
Otros artículos también contienen información relacionada:
-
Aplicaciones contienen información sobre la administración de aplicaciones en grupos de entrega.
-
La administración de grupos de entrega requiere los permisos del rol integrado de Administrador de grupos de entrega. Para obtener más información, consulte Administración delegada.
General
Ver detalles del grupo
-
Utilice la función de búsqueda para localizar un grupo de entrega específico. Consulte Buscar instancias para obtener instrucciones.
-
En los resultados de la búsqueda, seleccione un grupo según sea necesario.
-
Consulte la siguiente tabla para ver las descripciones de las columnas del grupo.
-
Haga clic en una pestaña del panel de detalles inferior para obtener más información sobre este grupo.
| Columna | Descripción |
|---|---|
| Grupo de entrega | El nombre del grupo y el tipo de sesión. Los tipos de sesión incluyen SO de sesión única y SO de varias sesiones. |
| Entrega | El tipo de recursos entregados desde este grupo. Los valores posibles incluyen Aplicaciones, Escritorios y Aplicaciones y Escritorios. Aparece "Asignación de máquina estática" si el grupo de entrega consta de máquinas dedicadas. |
| Sesión en uso | El número de máquinas configuradas y el número de máquinas que están en estado Desconectado. |
| Recuento asignado | El número de máquinas del catálogo asignadas a un grupo de entrega. |
| Carpeta | La ubicación del grupo dentro del árbol de Grupos de entrega. Muestra el nombre de la carpeta en la que se encuentra el grupo (incluida la barra invertida final) o - si el grupo está en el nivel raíz. |
Cambiar propiedades preferidas
Las propiedades preferidas controlan cómo los usuarios acceden e inician recursos desde un grupo de entrega. Para cambiar las propiedades preferidas de un grupo de entrega, siga estos pasos:
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Editar en la barra de acciones.
-
En la página Preferencias, cambie cualquiera de las configuraciones de la siguiente tabla.
-
Seleccione Aplicar para aplicar los cambios realizados y mantener la ventana abierta. O bien, seleccione Aceptar para aplicar los cambios y cerrar la ventana.
| Configuración | Descripción |
|---|---|
| Descripción | El texto que ven los usuarios finales. |
| Habilitar grupo de entrega | Si el grupo de entrega está habilitado. |
| Zona horaria | La zona horaria en la que residen las máquinas de este grupo de entrega. Esta configuración muestra automáticamente la zona horaria establecida en Configuración > Fecha y hora para un grupo de entrega recién creado. Puede elegir una zona horaria diferente para el grupo de entrega si es necesario. El menú desplegable enumera las zonas horarias admitidas por el sitio.
Nota: Cambiar la zona horaria de un grupo de entrega podría reiniciar las máquinas de ese grupo de entrega. Para evitarlo, asegúrese de cambiar la configuración de la zona horaria fuera del horario de producción.
|
| Habilitar Secure ICA® | Protege las comunicaciones hacia y desde las máquinas del grupo de entrega mediante SecureICA, que cifra el protocolo ICA. El nivel predeterminado es de 128 bits. El nivel se puede cambiar mediante el SDK. Citrix® recomienda utilizar más métodos de cifrado, como el cifrado TLS, al atravesar redes públicas. Además, SecureICA no comprueba la integridad de los datos. |
Cambiar el tipo de entrega de un grupo de entrega
El tipo de entrega indica lo que el grupo puede entregar: aplicaciones, escritorios o ambos.
Antes de cambiar un tipo de aplicaciones al tipo de Escritorios, elimine todas las aplicaciones del grupo.
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Editar en la barra de acciones.
-
En la página Tipo de entrega, seleccione el tipo de entrega que desee.
-
Seleccione Aplicar para aplicar los cambios realizados y mantener la ventana abierta. O bien, seleccione Aceptar para aplicar los cambios y cerrar la ventana.
Cambiar direcciones de StoreFront
-
Desde Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Editar en la barra de acciones.
-
En la página de StoreFront, indique si especificará una dirección de servidor de StoreFront más tarde (Manualmente) o seleccione Agregar nuevo para especificar los servidores de StoreFront que desea utilizar (Automáticamente).
-
Seleccione Aplicar para aplicar los cambios realizados y mantener la ventana abierta. O bien, seleccione Aceptar para aplicar los cambios y cerrar la ventana.
También puede especificar las direcciones de los servidores de StoreFront desde la ficha Configuración dentro del nodo Grupos de entrega.
Cambiar el nivel funcional
Cambie el nivel funcional del grupo de entrega después de actualizar los VDA en sus máquinas y los catálogos de máquinas que contienen las máquinas utilizadas en el grupo de entrega.
Antes de empezar:
-
Si utiliza Citrix Provisioning™ (anteriormente Provisioning Services), actualice la versión del VDA en la consola de Citrix Provisioning.
-
Inicie las máquinas que contienen el VDA actualizado para que puedan registrarse con Citrix DaaS. Este proceso informa a la consola sobre lo que debe cambiar en el grupo de entrega.
-
Si debe seguir utilizando versiones anteriores de VDA, es posible que las funciones más recientes del producto no estén disponibles. Para obtener más información, consulte la documentación de actualización.
Para cambiar el nivel funcional de un grupo de entrega:
-
Desde Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Cambiar nivel funcional en la barra de acciones. La acción Cambiar nivel funcional aparece solo si se detectan VDA actualizados.
La pantalla le indica qué máquinas, si las hay, no se pueden cambiar al nivel funcional y por qué. A continuación, puede cancelar la acción de cambio, resolver los problemas de la máquina y, a continuación, realizar la acción de cambio de nuevo.
Una vez completado el cambio, puede revertir las máquinas a sus estados anteriores. Seleccione el grupo de entrega y, a continuación, seleccione Deshacer cambio de nivel funcional en la barra de acciones.
Administrar grupos de entrega de Acceso con PC remoto
Si una máquina de un catálogo de máquinas de Acceso con PC remoto no está asignada a un usuario, la máquina se asigna temporalmente a un grupo de entrega asociado a ese catálogo. Esta asignación temporal permite que la máquina se asigne a un usuario más adelante.
La asociación entre el grupo de entrega y el catálogo de máquinas tiene un valor de prioridad. La prioridad determina a qué grupo de entrega se asigna esa máquina cuando se registra en el sistema o cuando un usuario necesita una asignación de máquina: cuanto menor sea el valor, mayor será la prioridad. Si un catálogo de máquinas de Acceso con PC remoto tiene varias asignaciones de grupos de entrega, el software selecciona la coincidencia con la prioridad más alta. Utilice el SDK de PowerShell para establecer este valor de prioridad.
Cuando se crean por primera vez, los catálogos de máquinas de Acceso con PC remoto se asocian a un grupo de entrega. Esta asociación significa que las cuentas de máquina o las unidades organizativas que se añadan al catálogo más adelante se pueden añadir al grupo de entrega. Esta asociación se puede activar o desactivar.
Para añadir o quitar una asociación de catálogo de máquinas de Acceso con PC remoto con un grupo de entrega:
-
Desde Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo de Acceso con PC remoto.
-
En la sección Detalles, seleccione la ficha Catálogos de máquinas y, a continuación, seleccione un catálogo de Acceso con PC remoto.
-
Para añadir o restaurar una asociación, seleccione Agregar escritorios. Para quitar una asociación, seleccione Quitar asociación.
Cambiar la licencia de un grupo de entrega
Para cambiar el derecho de licencia de un grupo de entrega, siga estos pasos:
-
Seleccione Grupos de entrega en el panel de navegación.
-
Seleccione un grupo y, a continuación, haga clic en Modificar en la barra de acciones.
-
En la página Asignación de licencias, seleccione la licencia que desea que utilice el grupo.
-
Haga clic en Aplicar para aplicar los cambios realizados y mantener la ventana abierta. O bien, haga clic en Guardar para aplicar los cambios y cerrar la ventana.
Para obtener más información sobre los derechos a nivel de grupo de entrega, consulte Licencias.
Organizar grupos de entrega mediante carpetas
Cree carpetas para organizar los grupos de entrega y facilitar el acceso.
Sugerencia:
Puede establecer su vista predeterminada preferida (vista de carpeta o de lista) para el nodo Grupos de entrega haciendo clic en el icono Carpeta en la parte superior derecha de la barra de acciones.
Roles necesarios
De forma predeterminada, necesita tener el siguiente rol integrado para crear y administrar carpetas de grupos de entrega: Administrador de la nube, Administrador completo o Administrador de grupos de entrega. Si es necesario, puede personalizar los roles para crear y administrar carpetas de grupos de entrega. Para obtener más información, consulte Permisos necesarios.
Crear una carpeta de grupo de entrega
Antes de empezar, planifique cómo organizar sus grupos de entrega. Tenga en cuenta lo siguiente:
-
Puede anidar carpetas hasta cinco niveles (excluyendo la carpeta de nodo predeterminada).
-
Una carpeta puede contener grupos de entrega y subcarpetas.
-
Todos los nodos de Studio (como Catálogos de máquinas, Grupos de entrega, Aplicaciones y Grupos de aplicaciones) comparten el mismo árbol de carpetas en el back-end. Para evitar conflictos de nombres al renombrar o mover carpetas, utilice nombres únicos para las carpetas de primer nivel en los diferentes nodos.Si crea una carpeta mediante el cmdlet SDK
New-BrokerAdminFoldery desea que aparezca en el nodo Grupos de entrega, debe agregar los metadatosContainsDeliveryGroupsmediante el cmdletSet-BrokerAdminFolderMetadata.Ejemplo:Set-BrokerAdminFolderMetadata -AdminFolderId {adminFolderUid} -Name ContainsDeliveryGroups -Value true
Para crear una carpeta de grupo de entrega, siga estos pasos:
-
Desde Studio, seleccione Grupos de entrega en el panel izquierdo.
-
En la jerarquía de carpetas, seleccione una carpeta y, a continuación, seleccione Crear carpeta en la barra de Acciones.
-
Introduzca un nombre para la nueva carpeta y, a continuación, haga clic en Listo.
Sugerencia:
Si crea una carpeta en una ubicación no deseada, puede arrastrarla a la ubicación correcta.
Mover un grupo de entrega
Puede mover un grupo de entrega entre carpetas. Los pasos detallados son los siguientes:
-
Desde Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Vea los grupos por carpeta. También puede activar Ver todo encima de la jerarquía de carpetas para ver todos los grupos a la vez.
-
Haga clic con el botón derecho en un grupo y, a continuación, seleccione Mover grupo de entrega.
-
Seleccione la carpeta a la que desea mover el grupo y, a continuación, haga clic en Listo.
Sugerencia:
Puede arrastrar un grupo a una carpeta.
Administrar carpetas de grupos de entrega
Puede eliminar, cambiar el nombre y mover carpetas de grupos de entrega.
Puede eliminar una carpeta solo si esta y sus subcarpetas no contienen grupos de entrega.
Para administrar una carpeta, siga estos pasos:
-
En Studio, seleccione Delivery Groups en el panel izquierdo.
-
En la jerarquía de carpetas, seleccione una carpeta y, a continuación, seleccione una acción en la barra de Acciones según sea necesario:
-
Para cambiar el nombre de la carpeta, seleccione Rename Folder.
-
Para eliminar la carpeta, seleccione Delete Folder.
-
Para mover la carpeta, seleccione Move Folder.
-
-
Siga las instrucciones en pantalla para completar los pasos restantes.
Permisos necesarios
En la siguiente tabla se enumeran los permisos necesarios para realizar acciones en carpetas de grupos de entrega.
| Acción | Permisos necesarios |
|---|---|
| Crear carpetas de grupos de entrega | Crear carpeta de grupo de entrega |
| Eliminar carpetas de grupos de entrega | Quitar carpeta de grupo de entrega |
| Mover carpetas de grupos de entrega | Mover carpeta de grupo de entrega |
| Cambiar el nombre de las carpetas de grupos de entrega | Modificar carpeta de grupo de entrega |
| Mover grupos de entrega a carpetas | Modificar carpeta de grupo de entrega y Modificar propiedades de grupo de entrega |
Administrar la protección de aplicaciones
La siguiente información complementa el artículo Protección de aplicaciones de la documentación de Citrix Virtual Apps and Desktops. Para usar la protección de aplicaciones en una implementación de Citrix DaaS, siga las directrices generales de ese artículo, teniendo en cuenta los siguientes detalles.
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Modificar en la barra de acciones.
-
En la página Protección de aplicaciones, puede ver las siguientes opciones:
Opciones Descripción No aplicar Seleccione esta opción para no aplicar la configuración. Aplicar a este grupo de entrega Seleccione las opciones de Anti-registro de pulsaciones y/o Anti-captura de teclas. Pase el ratón por encima de cada una de estas configuraciones para leer los detalles en la información sobre herramientas. Aplicar contextualmente Para aplicar esta configuración, configure la directiva de acceso en la página Configuración de directivas de acceso. 1. Haga clic en Directiva de acceso en el panel izquierdo y haga clic en Agregar. 1. En la página Agregar directiva, haga lo siguiente - i. Introduzca un Nombre de directiva y configure los parámetros según sea necesario. - ii. En los campos Filtro y Valor, introduzca los detalles y haga clic en Listo. La nueva directiva aparece en la página Protección de aplicaciones. Habilite la configuración necesaria para esta directiva. - iii. Haga clic en Guardar. -
En la página Grupo de entrega, seleccione el Grupo de entrega y haga clic en la ficha Detalles en la parte inferior. Se muestran las nuevas configuraciones de Protección de aplicaciones aplicadas.
-
Debe tener una suscripción válida a Citrix Cloud™ y derechos válidos de protección de aplicaciones. Para adquirir la función de protección de aplicaciones, póngase en contacto con su representante de ventas de Citrix.
-
La protección de aplicaciones requiere confianza XML. Para habilitar la confianza XML, vaya a Configuración > Configuración del sitio > Habilitar confianza XML.
-
En cuanto a la protección contra capturas de pantalla:
-
En Windows y macOS, solo la ventana del contenido protegido aparece en blanco. La protección de aplicaciones está activa cuando una ventana protegida no está minimizada.
-
En Linux, toda la captura aparece en blanco. La protección de aplicaciones está activa, tanto si una ventana protegida está minimizada como si no.
-
Cambiar la capacidad de suspensión de un grupo de entrega
Haga que la capacidad de suspensión sea obligatoria u opcional para un grupo de entrega:
-
Obligatorio: El grupo de entrega solo puede incluir las máquinas virtuales que tengan capacidad de suspensión.
-
Opcional: El grupo de entrega puede incluir máquinas virtuales que tengan o no capacidad de suspensión.
Antes de empezar
Solo puede cambiar la capacidad de suspensión de un grupo de entrega a
Required si todas las máquinas virtuales presentes en el grupo de entrega tienen capacidad de suspensión.
Para cambiar la capacidad de suspensión de un grupo de entrega:
-
Desde Studio, vaya a Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, haga clic en Cambiar capacidad de suspensión en la barra de acciones.
Usuarios
Nota:
La opción Dejar la administración de usuarios a Citrix Cloud se ha eliminado. Para administrar las asignaciones de usuarios para los grupos de entrega existentes configurados en Dejar la administración de usuarios a Citrix Cloud, consulte Administrar asignaciones de usuarios para grupos de entrega administrados por la biblioteca de Citrix Cloud.
Este tema abarca las siguientes secciones:
Agregar o quitar usuarios en un grupo de entrega
Para obtener información detallada sobre los usuarios, consulte Usuarios.
-
Desde Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Editar grupo de entrega en la barra de acciones.
-
En la página Usuarios:
-
Para agregar usuarios, seleccione Agregar y, a continuación, especifique los usuarios que quiere agregar.
-
Para quitar usuarios, seleccione uno o varios usuarios y, a continuación, seleccione Quitar.
-
Active o desactive la casilla de verificación para permitir el acceso a usuarios no autenticados.
-
-
Seleccione Aplicar para aplicar los cambios realizados y mantener la ventana abierta. O bien, seleccione Aceptar para aplicar los cambios y cerrar la ventana.
Administrar asignaciones de usuarios para grupos de entrega administrados por Citrix Cloud Library
Para los grupos de entrega administrados por Citrix Cloud Library, puede administrar sus asignaciones de usuarios mediante la configuración completa. Los pasos detallados son los siguientes:
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo de entrega administrado por Citrix Cloud Library y, a continuación, seleccione Editar en la barra de acciones.
-
Para restringir el uso de un escritorio a determinados usuarios, siga estos pasos:
-
En la página Escritorios o Reglas de asignación de escritorios, seleccione el escritorio y haga clic en Editar. Aparece la página Editar escritorio con la opción Restringir el uso del escritorio seleccionada.
-
Haga clic en Agregar, seleccione los usuarios según sea necesario y, a continuación, haga clic en Listo.
-
Haga clic en Aceptar.
-
-
Para restringir el uso de aplicaciones en este grupo a determinados usuarios, haga clic en Regla de asignación de aplicaciones y siga los pasos similares descritos en el paso 3 para agregar usuarios.
Restringir el acceso a escritorios y aplicaciones en un grupo de entrega
Puede administrar el acceso de los usuarios a los recursos de un grupo de entrega realizando las siguientes tareas:
Restringir el acceso a escritorios a usuarios específicos
Los usuarios que cumplen ambas de las siguientes condiciones pueden acceder a los escritorios de un grupo de entrega:
-
Tienen acceso a los recursos (aplicaciones y escritorios) de este grupo de entrega.De forma predeterminada, el acceso se determina mediante la lista de acceso de usuarios de la implementación, que no se configura a través de Studio. Puede agregar o quitar usuarios del ámbito de usuario predeterminado. Consulte Agregar o quitar usuarios en un grupo de entrega.
-
Tienen acceso a los escritorios de este grupo.Para obtener más información, consulte la página Escritorios (o Reglas de asignación de escritorios).
Para restringir el acceso a un escritorio a usuarios específicos, consulte la página Escritorios (o Reglas de asignación de escritorios).
Restringir el acceso a aplicaciones a usuarios específicos
Los usuarios que cumplen todas las siguientes condiciones pueden acceder a las aplicaciones de un grupo de entrega:
-
Tienen acceso a los recursos (aplicaciones y escritorios) de este grupo de entrega.De forma predeterminada, el acceso se determina mediante la lista de acceso de usuarios de la implementación, que no se configura a través de Studio. Puede agregar o quitar usuarios del ámbito de usuario predeterminado. Consulte Agregar o quitar usuarios en un grupo de entrega.
-
Tener acceso a las aplicaciones de este grupo.De forma predeterminada, la regla de directiva de derechos de aplicación incluye a todos. Consulte los cmdlets
BrokerAppEntitlementPolicyRuledel SDK de PowerShell para obtener más detalles. Si es necesario, puede restringir el acceso de los usuarios a las aplicaciones de un grupo de entrega siguiendo los pasos que se describen a continuación. -
Tener acceso a los grupos de aplicaciones que incluyen esta aplicación.
Para restringir el acceso a las aplicaciones a usuarios específicos en el nivel del grupo de entrega, siga estos pasos:
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo de entrega y, a continuación, seleccione Modificar en la barra de acciones.
-
Para restringir el acceso a las aplicaciones, siga estos pasos:
-
En el panel izquierdo, haga clic en la Regla de asignación de aplicaciones.
-
Para permitir que usuarios específicos accedan a las aplicaciones, seleccione Restringir el uso de aplicaciones y, a continuación, haga clic en Agregar en el área Lista de permitidos y especifique los usuarios o grupos de usuarios que desea incluir.
-
Para impedir que usuarios específicos accedan a las aplicaciones, haga clic en Agregar en el área Lista de bloqueados y especifique los usuarios o grupos de usuarios que desea excluir.
-
Nota:
-
Si selecciona Restringir el uso de aplicaciones pero deja vacías las listas de permitidos y bloqueados, ningún usuario podrá usar las aplicaciones de este grupo.
-
Si selecciona Restringir el uso de aplicaciones y deja la lista de permitidos vacía, todos los usuarios, excepto los de la Lista de bloqueados, podrán usar las aplicaciones.
Restringir el acceso a los recursos de un grupo de entrega
Cualquier cambio que realice para restringir el acceso a los recursos de un grupo de entrega anula la configuración anterior, independientemente del método que utilice. Puede:
-
Restringir el acceso a los administradores mediante ámbitos de administración delegada: Puede crear y asignar un ámbito que permita a los administradores acceder a todas las aplicaciones y otro ámbito que solo proporcione acceso a determinadas aplicaciones. Para obtener más información, consulte Administración delegada.
-
Restringir el acceso a los usuarios mediante expresiones de directivas de acceso inteligente: Puede configurar reglas de directivas de acceso para controlar el acceso de los usuarios a un grupo de entrega específico. Algunos ejemplos son:
-
Restringir el acceso a un subconjunto de usuarios y especificar los dispositivos de usuario permitidos.
-
Restringir el acceso a los usuarios conectados a través de almacenes en la nube (en lugar de almacenes locales).
-
Restringir el acceso a los usuarios conectados a través de una URL de almacén específica.
-
Esta sección le guía sobre cómo restringir el acceso de los usuarios a los grupos de entrega mediante reglas de directivas de acceso:
Acerca de las reglas de directivas de acceso
Puede configurar varias reglas de directivas de acceso para un grupo de entrega. Las aplicaciones y los escritorios de un grupo de entrega aparecen en StoreFront o Workspace de un usuario cuando la conexión del usuario coincide con cualquier regla de directiva de acceso que haya definido para el grupo de entrega, independientemente del orden.
Cada regla se puede habilitar o inhabilitar individualmente. Una regla inhabilitada se ignora cuando se evalúa la directiva de acceso.
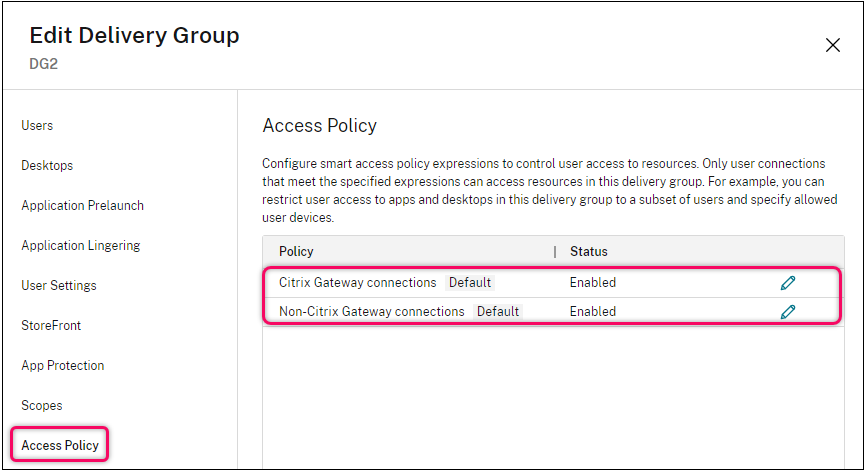
En Studio, la lista Directiva de acceso incluye las siguientes reglas de directivas de SmartAccess predeterminadas. Puede agregar más según sea necesario.
-
Conexiones de Citrix Gateway. Esta política permite que solo las conexiones de usuario realizadas a través de Citrix Gateway puedan acceder a los recursos dentro del grupo de entrega. Las conexiones de usuario realizadas a través de Workspace cuando las funciones de Posición del dispositivo o Ubicación de red están habilitadas también se consideran conexiones a través de Citrix Gateway.
-
Conexiones que no son de Citrix Gateway. Esta política permite que solo las conexiones de usuario que no se realizan a través de Citrix Gateway puedan acceder a los recursos dentro del grupo de entrega.
Nota:
-
Para evitar que las reglas predeterminadas anulen una recién configurada, debe deshabilitar las reglas predeterminadas o ajustarlas para excluir los filtros utilizados en la nueva directiva.
-
Las directivas predeterminadas no se pueden eliminar, pero sí se pueden deshabilitar. Para deshabilitar una directiva, haga clic en el icono Editar y, a continuación, cambie el Estado de la directiva a Deshabilitado.
-
La lista de directivas también muestra las reglas agregadas mediante comandos de PowerShell. Esas directivas se pueden eliminar, pero no se pueden modificar en Studio.
Agregar reglas de directiva de acceso mediante Studio
Una regla de directiva de acceso comprende un conjunto de filtros. Para obtener más información sobre los filtros, consulte este artículo. Al agregar una regla de directiva de acceso, puede agregar varios filtros de condición a la regla según sea necesario.
Para agregar una directiva a un grupo de entrega mediante Studio, siga estos pasos:
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, haga clic en Editar en la barra de acciones.
-
En la página Directiva de acceso, haga clic en Agregar. Aparecerá la página Agregar directiva.
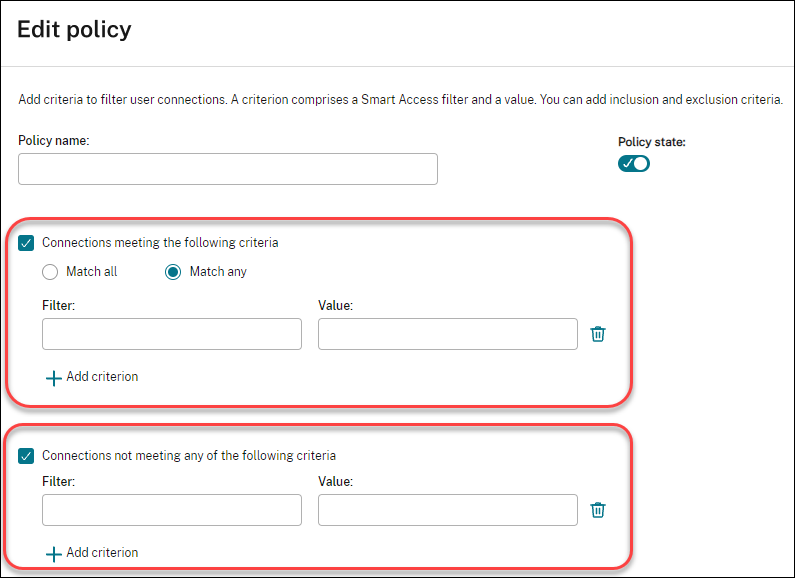
-
En el campo Nombre de la directiva, escriba un nombre descriptivo para la directiva. El nombre debe ser único en su implementación.
-
Para definir los criterios de las conexiones de usuario permitidas, siga estos pasos:
-
Seleccione Conexiones que cumplen los siguientes criterios.
-
Haga clic en Agregar criterio.
-
En el campo Filtro, escriba el nombre del filtro que desea utilizar. En el campo Valor, escriba el valor deseado para el filtro. Por ejemplo, para permitir que solo los usuarios conectados a través de Workspace (en lugar de StoreFront) accedan a los recursos de este grupo de entrega, escriba
Citrix-Via-Workspacepara Filtro yTruepara Valor. -
Para agregar más criterios, repita los pasos b-c.
-
Seleccione la relación entre los criterios:
-
Coincidir con cualquiera. Permite el acceso solo cuando la conexión de usuario entrante cumple cualquiera de los criterios de filtro configurados.
-
Coincidir con todos. Permite el acceso solo cuando la conexión de usuario entrante cumple todos los criterios de filtro configurados.
-
-
-
Para definir los criterios para las conexiones de usuario prohibidas, siga estos pasos:
-
Seleccione Conexiones que no cumplen ninguno de los siguientes criterios.
-
Haga clic en Agregar criterio.
-
En el campo Filtro, escriba el nombre del filtro que desea utilizar. En el campo Valor, escriba el valor deseado para el filtro. Por ejemplo, para prohibir que los usuarios conectados a través de la URL de la tienda
example.cloud.comaccedan a los recursos de este grupo de entrega. EscribaCitrix.Workspace.UsingDomainpara Filtro yexample.cloud.compara Valor. -
Para agregar más criterios, repita los pasos b-c.Nota:Las conexiones de usuario que cumplen cualquiera de los criterios configurados tienen prohibido el acceso a los recursos de este grupo de entrega.
-
-
Haga clic en Listo.La nueva directiva aparece en la lista de directivas.
-
Revise y refine las reglas de directiva predeterminadas para evitar superposiciones involuntarias con las conexiones cubiertas por esta nueva directiva. Para refinar las directivas existentes, utilice las siguientes opciones:
-
Deshabilite las reglas de directiva predeterminadas.
-
Configure las reglas de directiva predeterminadas para excluir los filtros de SmartAccess que agregó a los criterios de inclusión de la nueva directiva. Para obtener más información, consulte Administrar reglas de directiva con Studio y Agregar y administrar reglas de directiva de acceso con PowerShell.
Importante:Como se explica en Acerca de las reglas de directiva de acceso, cuando la conexión de un usuario coincide con una o varias reglas de directiva en un grupo de entrega, el usuario obtiene acceso a sus recursos. Por lo tanto, después de crear una regla, debe revisar y refinar cuidadosamente las reglas existentes para evitar superposiciones involuntarias con las conexiones cubiertas por la nueva regla. -
Administrar reglas de directiva de acceso con Studio
Puede usar los criterios de inclusión y exclusión para refinar las directivas predeterminadas. Por ejemplo, para restringir el acceso a un subconjunto de esas conexiones, siga estos pasos:
-
Edite una directiva predeterminada.
-
Seleccione Conexiones que cumplen cualquiera de los siguientes criterios.
-
Agregue, edite o elimine las expresiones de directiva de SmartAccess para los escenarios de acceso de usuario permitidos.
Para obtener más información, consulte la documentación de Citrix Gateway.
Agregar y administrar reglas de directiva de acceso con PowerShell
Puede usar los siguientes cmdlets de PowerShell para agregar y administrar reglas de directiva de acceso para grupos de entrega:
-
New-BrokerAccessPolicyRule
-
Get-BrokerAccessPolicyRule
-
Set-BrokerAccessPolicyRule
-
Rename-BrokerAccessPolicyRule
-
Remove-BrokerAccessPolicyRule
Para obtener más información, consulte los artículos relacionados en la documentación para desarrolladores de Citrix.
Restringir el acceso de los usuarios a los recursos en todos los grupos de entrega
Puede configurar reglas de filtrado de recursos para controlar el acceso de los usuarios a las aplicaciones y escritorios en todos los grupos de entrega. Estas reglas le permiten especificar el tipo de recurso, aplicar restricciones basadas en etiquetas y aplicar condiciones de acceso basadas en factores como la ubicación de red y el contexto de conexión de la tienda.
Permiso necesario
Para realizar esta tarea, debe tener un rol de administrador con el permiso Administrar filtro de recursos.
Agregar una regla de filtrado de recursos
Para agregar una regla de filtrado de recursos, siga estos pasos:
-
Vaya a Grupos de entrega > Configuración.
-
Seleccione Administrar en el mosaico Filtro de recursos.
-
En el cuadro de diálogo Administrar reglas de filtro de recursos, haga clic en Agregar.
-
Introduzca un Nombre y una Descripción para la regla.
-
Seleccione el tipo de recurso al que se aplica la regla:
-
Aplicaciones
-
Escritorios
-
Ambos
-
-
Seleccione la etiqueta que identifica los recursos a los que se aplica la regla.Nota:Si selecciona Ambos como tipo de recurso, es obligatorio seleccionar una etiqueta.
-
Configure el filtro de acceso inteligente para definir las condiciones bajo las cuales se filtran los recursos.
-
Haga clic en Agregar para guardar la regla.
Configurar el ámbito de usuario para una directiva de acceso
De forma predeterminada, todas las directivas de acceso de un grupo de entrega se aplican al mismo conjunto de usuarios. Puede configurar una directiva de acceso para que se aplique a usuarios específicos mediante Studio, PowerShell o la API de REST.
Para aplicar una directiva de acceso a usuarios específicos mediante Studio, siga estos pasos:
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Modificar grupo de entrega en la barra de acciones.
-
En la página Usuarios, seleccione Usar acceso contextual.
-
Seleccione la política de acceso que desea configurar y haga clic en Ámbito de acceso de usuario. Aparece la página Ámbito de acceso de usuario.
-
Para definir a qué usuarios autenticados se aplica esta política:
-
Para aplicar esta política a cualquier usuario autenticado, seleccione Permitir que cualquier usuario autenticado use los recursos.
-
Para aplicar esta política a usuarios específicos, mantenga seleccionada la opción Restringir el uso de recursos. Luego, use la lista de permitidos y la lista de bloqueados para agregar o quitar usuarios para esta política.
-
-
Para aplicar esta política de acceso a usuarios que no proporcionan credenciales, seleccione Conceder acceso a usuarios no autenticados (anónimos); no se requieren credenciales.
Máquinas
Además de las funciones descritas en este artículo, consulte Autoscale para obtener información sobre la administración proactiva de energía de las máquinas.
Administrar asignaciones de usuarios para máquinas
Nota:
Esta tarea solo está disponible para máquinas estáticas de sesión única aprovisionadas por MCS.
Administre las asignaciones de usuarios para las máquinas de un grupo de entrega. Cuando se configuran reglas de asignación de escritorios para el grupo de entrega, las máquinas se asignan aleatoriamente a los usuarios en el inicio inicial del escritorio y permanecen asignadas a los usuarios a menos que se modifiquen sus asignaciones de usuario. Si desea asignar manualmente una máquina no asignada a usuarios específicos o cambiar la asignación de usuario existente para una máquina, siga los pasos descritos en esta tarea para realizar los cambios. Con estos pasos, también puede modificar los nombres que se muestran en la aplicación Citrix Workspace para las máquinas asignadas a los usuarios.
Los pasos detallados son los siguientes:
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Modificar en la barra de acciones.
-
En el panel izquierdo, seleccione Asignación de máquinas. Aparecen los siguientes detalles para cada máquina del grupo:
-
Nombre de la máquina: Muestra el nombre de una máquina.
-
Nombre para mostrar: Muestra el nombre para mostrar de la máquina en la aplicación Citrix Workspace.
-
Usuarios: Muestra los usuarios asignados a esta máquina. Si se configuran reglas de asignación de escritorios, las máquinas se asignan aleatoriamente a los usuarios en el inicio inicial del escritorio y permanecen asignadas a ellos a menos que se modifiquen sus asignaciones de usuario.
-
-
Busque una máquina y, a continuación, asígnele usuarios o cambie su asignación de usuario:
-
Haga clic en Examinar para buscar usuarios.
-
En la columna Usuarios, introduzca una lista de nombres de usuario separados por punto y coma.
-
Haga clic en Importar desde archivo CSV para importar los detalles de configuración mediante un archivo CSV.
-
Haga clic en Cambiar para actualizar el icono de escritorio de la máquina desde un archivo
.icoo.exe. El icono especificado anula el conjunto de iconos predeterminado solo a nivel de máquina.
-
-
(Opcional) Si la máquina está asignada a usuarios, modifique su nombre para mostrar según sea necesario.Nota:El campo Nombre para mostrar solo se habilita cuando la máquina está asignada a usuarios:
-
Si la máquina está asignada a un usuario según una regla de asignación de escritorio, este campo muestra el nombre para mostrar configurado en esa regla.
-
Si la máquina se asigna manualmente a usuarios y el campo se deja en blanco, el nombre publicado del grupo de entrega (si se especifica) se utiliza como nombre para mostrar de la máquina. Se utiliza el nombre del grupo de entrega si el nombre publicado no se especifica. Solo puede especificar nombres publicados para los grupos de entrega a través de PowerShell.
-
-
Seleccione Aplicar para aplicar los cambios y mantener la ventana abierta. O bien, seleccione Aceptar para aplicar los cambios y cerrar la ventana.
Habilitar la caché de host local para VDA agrupados de sesión única
De forma predeterminada, las máquinas agrupadas, de sesión única y administradas por energía solo se pueden usar para una sesión cuando están en modo de caché de host local. Puede anular el comportamiento predeterminado por cada grupo de entrega. Los pasos detallados son los siguientes:
-
Desde Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo según sea necesario y, a continuación, seleccione Editar en la barra de acciones.
-
En la página Caché de host local, seleccione Usar máquinas para sesiones posteriores.
-
Seleccione Aplicar para aplicar los cambios realizados y mantener la ventana abierta. O bien, seleccione Aceptar para aplicar los cambios y cerrar la ventana.
Alternativamente, puede anular el comportamiento predeterminado mediante comandos de PowerShell. Para obtener más información, consulte Habilitar el uso de PowerShell.
Importante:
Habilitar el acceso a máquinas agrupadas de sesión única con administración de energía puede provocar que los datos y los cambios de sesiones de usuario anteriores estén presentes en sesiones posteriores.
Actualizar una máquina en un grupo de entrega
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Ver máquinas en la barra de acciones.
-
Seleccione una máquina y, a continuación, seleccione Actualizar máquinas en la barra de acciones.
Para elegir una imagen diferente, seleccione Imagen y, a continuación, seleccione una instantánea.
Para aplicar los cambios y notificar a los usuarios de la máquina, seleccione Notificación de implementación a los usuarios finales. A continuación, especifique:
-
Cuándo actualizar la imagen: ahora o en el siguiente reinicio
-
El tiempo de distribución del reinicio (el tiempo total para empezar a actualizar todas las máquinas del grupo)
-
Si se notifica a los usuarios el reinicio
-
El mensaje que recibirán los usuarios
Agregar, cambiar o quitar una restricción de etiqueta para un escritorio
Agregar, cambiar y quitar restricciones de etiquetas puede tener efectos imprevistos en los escritorios que se consideran para el inicio. Revise las consideraciones y precauciones en Etiquetas.
-
Desde Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Modificar en la barra de acciones.
-
En la página Escritorios, seleccione el escritorio y, a continuación, seleccione Modificar.
-
Para agregar una restricción de etiqueta, seleccione Restringir inicios a máquinas con la etiqueta y, a continuación, seleccione la etiqueta.
-
Para cambiar o quitar una restricción de etiqueta, haga lo siguiente:
-
Seleccione una etiqueta diferente.
-
Quite la restricción de etiqueta desmarcando Restringir inicios a máquinas con esta etiqueta.
-
-
Seleccione Aplicar para aplicar los cambios realizados y mantener la ventana abierta. O bien, seleccione Aceptar para aplicar los cambios y cerrar la ventana.
Quitar una máquina de un grupo de entrega
Al quitar una máquina, esta se elimina de un grupo de entrega. No se elimina del catálogo de máquinas que utiliza el grupo de entrega. Por lo tanto, esa máquina está disponible para asignarla a otro grupo de entrega.
Las máquinas deben estar apagadas antes de poder quitarlas. Para evitar temporalmente que los usuarios se conecten a una máquina mientras la quita, ponga la máquina en modo de mantenimiento antes de apagarla.
Las máquinas pueden contener datos personales, así que tenga cuidado antes de asignar la máquina a otro usuario. Considere la posibilidad de volver a crear la imagen de la máquina.
-
Desde Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Ver máquinas en la barra de acciones.
-
Asegúrese de que la máquina esté apagada.
-
Seleccione la máquina y, a continuación, seleccione Quitar del grupo de entrega en la barra de acciones.
También puede quitar una máquina de un grupo de entrega a través de la conexión que utiliza la máquina.
Impedir que los usuarios se conecten a una máquina (modo de mantenimiento) en un grupo de entrega
Cuando necesite detener temporalmente las nuevas conexiones a las máquinas, puede activar el modo de mantenimiento para una o todas las máquinas de un grupo de entrega. Puede hacerlo antes de aplicar revisiones o utilizar herramientas de administración.
-
Cuando una máquina de SO multisesión está en modo de mantenimiento, los usuarios pueden conectarse a sesiones existentes, pero no pueden iniciar nuevas sesiones.
-
Cuando una máquina de SO de sesión única (o un PC que utiliza Acceso con PC remoto) está en modo de mantenimiento, los usuarios no pueden conectarse ni volver a conectarse. Las conexiones actuales permanecen conectadas hasta que se desconectar o cierran sesión.
Para activar o desactivar el modo de mantenimiento:
-
Desde Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo.
-
Para activar el modo de mantenimiento para todas las máquinas del grupo de entrega, seleccione Activar modo de mantenimiento en la barra de acciones.Para activar el modo de mantenimiento para una máquina, seleccione Ver máquinas en la barra de acciones. Seleccione una máquina y, a continuación, seleccione Activar modo de mantenimiento en la barra de acciones.
-
Para desactivar el modo de mantenimiento para una o todas las máquinas de un grupo de entrega, siga las instrucciones anteriores, pero seleccione Desactivar modo de mantenimiento en la barra de acciones.
La configuración de Conexión a Escritorio remoto (RDC) de Windows también afecta si una máquina de SO multisesión está en modo de mantenimiento. El modo de mantenimiento está activado cuando ocurre cualquiera de los siguientes casos:
-
El modo de mantenimiento está activado, como se describió anteriormente.
-
RDC está configurado en No permitir conexiones a este equipo.
-
RDC no está configurado como No permitir conexiones a este equipo y la configuración del Modo de inicio de sesión de usuario de configuración de host remoto es Permitir reconexiones, pero impedir nuevos inicios de sesión o Permitir reconexiones, pero impedir nuevos inicios de sesión hasta que se reinicie el servidor.
También puede activar o desactivar el modo de mantenimiento para:
-
Una conexión, lo que afecta a las máquinas que utilizan esa conexión.
-
Un catálogo de máquinas, lo que afecta a las máquinas de ese catálogo.
Apagar y reiniciar máquinas en un grupo de entrega
Este procedimiento no es compatible con las máquinas de Acceso con PC remoto.
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Ver máquinas en la barra de acciones.
-
Seleccione la máquina y, a continuación, seleccione una de las siguientes acciones en la barra de acciones:Nota:
-
Las siguientes acciones se aplican solo a las máquinas con administración de energía.
-
Es posible que algunas opciones no estén disponibles, según el estado de la máquina.
-
Forzar apagado: Apaga forzosamente la máquina y actualiza la lista de máquinas.
-
Reiniciar: Solicita al sistema operativo que apague y luego vuelva a iniciar la máquina. Si el sistema operativo no puede cumplir, la máquina permanece en su estado actual.
-
Forzar reinicio: Apaga forzosamente el sistema operativo y luego reinicia la máquina.
-
Suspender: Pausa la máquina sin apagarla y actualiza la lista de máquinas.
-
Apagar: Solicita al sistema operativo que se apague.
-
Para acciones no forzadas, si la máquina no se apaga en 10 minutos, se desconecta. Si Windows intenta instalar actualizaciones durante el apagado, existe el riesgo de que la máquina se apague antes de que finalicen las actualizaciones.
Crear y administrar programaciones de reinicio para máquinas en un grupo de entrega
Nota:
-
Cuando se aplica una programación de reinicio a un grupo de entrega con Autoscale habilitado, sus máquinas simplemente se apagan y se dejan para que Autoscale las encienda.
-
Cuando se aplican programaciones de reinicio a máquinas aleatorias de sesión única, esas máquinas se apagan en lugar de reiniciarse, para ahorrar costes. Recomendamos que utilice Autoscale para encender las máquinas.
-
Cambiar la zona horaria en un grupo de entrega podría reiniciar las máquinas de ese grupo de entrega. Para evitar esto, asegúrese de cambiar la configuración de la zona horaria fuera del horario de producción.
Una programación de reinicio especifica cuándo se reinician periódicamente las máquinas de un grupo de entrega. Puede crear una o varias programaciones para un grupo de entrega. Una programación puede afectar a:
-
Todas las máquinas del grupo.
-
Una o varias (pero no todas) máquinas del grupo. Las máquinas se identifican mediante una etiqueta que se aplica a la máquina. Esto se denomina restricción de etiquetas, porque la etiqueta restringe una acción solo a los elementos (en este caso, máquinas) que tienen la etiqueta.
Por ejemplo, supongamos que todas sus máquinas están en un grupo de entrega. Quiere que cada máquina se reinicie una vez a la semana y que las máquinas utilizadas por el equipo de contabilidad se reinicien a diario. Para lograr esto, configure una programación para todas las máquinas y otra programación solo para las máquinas de contabilidad.
Una programación incluye el día y la hora en que comienza el reinicio, y la duración. La duración es "iniciar todas las máquinas afectadas al mismo tiempo" o un intervalo que probablemente tardará en reiniciar todas las máquinas afectadas.
Puede habilitar o deshabilitar una programación. Deshabilitar una programación puede ser útil durante las pruebas, en intervalos especiales o al preparar programaciones antes de necesitarlas.
No puede usar programaciones para el encendido o apagado automático desde la consola de administración, solo para reiniciar.
Superposición de programaciones
Varias programaciones pueden superponerse. En el ejemplo anterior, ambas programaciones afectan a las máquinas de contabilidad. Esas máquinas podrían reiniciarse dos veces el domingo. El código de programación está diseñado para evitar reiniciar la misma máquina con más frecuencia de lo previsto, pero no se puede garantizar.
-
Si las programaciones coinciden precisamente en las horas de inicio y duración, es más probable que las máquinas se reinicien solo una vez.
-
Cuanto más difieran las programaciones en las horas de inicio y duración, más probable será que se produzcan varios reinicios.
-
El número de máquinas afectadas por una programación también influye en la posibilidad de una superposición. En el ejemplo, la programación semanal que afecta a todas las máquinas podría iniciar los reinicios más rápido que la programación diaria para las máquinas de contabilidad, dependiendo de la duración especificada para cada una.
Para obtener una descripción detallada de las programaciones de reinicio, consulte Funcionamiento interno de la programación de reinicios.
Ver programaciones de reinicio
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Modificar en la barra de acciones.
-
Seleccione la página Programación de reinicios.
La página Programación de reinicios contiene la siguiente información para cada programación configurada:
-
Nombre de la programación.
-
Restricción de etiquetas utilizada, si la hay.
-
Con qué frecuencia se producen los reinicios de las máquinas.
-
Si los usuarios de la máquina reciben una notificación.
-
Si la programación está habilitada. Deshabilitar una programación puede ser útil durante las pruebas, en intervalos especiales o al preparar programaciones antes de necesitarlas.
Agregar (aplicar) etiquetas
Cuando configure una programación de reinicio que utilice una restricción de etiquetas, asegúrese de que la etiqueta se haya agregado (aplicado) a las máquinas a las que afecta la programación. En el ejemplo anterior, cada una de las máquinas utilizadas por el equipo de contabilidad tiene una etiqueta aplicada. Para obtener más información, consulte Etiquetas.
Aunque puede aplicar más de una etiqueta a una máquina, una programación de reinicio solo puede especificar una etiqueta.
-
Desde Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione el grupo que contiene las máquinas que serán controladas por la programación.
-
Seleccione Ver máquinas y, a continuación, seleccione las máquinas a las que desea agregar una etiqueta.
-
Seleccione Administrar etiquetas en la barra de acciones.
-
Si la etiqueta existe, marque la casilla de verificación junto al nombre de la etiqueta. Si la etiqueta no existe, seleccione Crear y, a continuación, especifique el nombre de la etiqueta. Una vez creada la etiqueta, marque la casilla de verificación junto al nombre de la etiqueta recién creada.
-
Seleccione Guardar en el cuadro de diálogo Administrar etiquetas.
Crear una programación de reinicio
Nota:
Las programaciones de reinicio se pueden aplicar a todas las máquinas multisecuencia con y sin administración de energía.
-
Desde Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Modificar en la barra de acciones.
-
En la página Programación de reinicios, seleccione Agregar.
-
En la página Agregar programación de reinicios:
-
Para habilitar la programación, seleccione Sí. Para deshabilitar la programación, seleccione No.
-
Escriba un nombre y una descripción para la programación.
-
En Restringir a etiqueta, aplique una restricción de etiqueta.
-
En Incluir máquinas en modo de mantenimiento, elija si desea incluir en esta programación las máquinas que están en modo de mantenimiento. Para usar PowerShell en su lugar, consulte Reinicios programados para máquinas en modo de mantenimiento.
-
En Frecuencia de reinicio, seleccione la frecuencia con la que se produce el reinicio: diaria, semanal, mensual o una vez. Si selecciona Semanal o Mensual, puede especificar uno o varios días concretos.
-
En Repetir cada, especifique la frecuencia con la que desea que se ejecute la programación.
-
En Fecha de inicio, especifique una fecha de inicio para la primera aparición de la programación.
-
En Iniciar reinicio a las, especifique, en formato de 24 horas, la hora del día en que se iniciará el reinicio.
-
En Duración del reinicio:
-
Para reiniciar forzosamente las máquinas con sesiones que no responden, seleccione Reinicio forzado y, a continuación, seleccione una de las siguientes opciones:
-
Reiniciar todas las máquinas a la vez
-
Reiniciar todas las máquinas en un período de tiempo, y especifique la hora por Hora o Minuto.
-
-
Para esperar a que todas las sesiones se agoten antes de reiniciar, seleccione Reinicio gradual.Al iniciar una programación de reinicio configurada para usar el reinicio gradual:
-
Todas las máquinas inactivas que pertenecen al grupo de entrega se reinician inmediatamente.
-
Cada máquina que pertenece al grupo de entrega con una o más sesiones activas se reinicia cuando todas las sesiones se cierran.
Nota:Las programaciones de reinicio gradual solo pueden reiniciar máquinas con administración de energía. -
-
-
En Enviar notificación a los usuarios, determine si desea mostrar un mensaje de notificación en las máquinas aplicables antes de que comience un reinicio. De forma predeterminada, no aparece ningún mensaje.
-
Si elige mostrar un mensaje 15 minutos antes de que comience el reinicio, puede optar por repetir el mensaje cada cinco minutos después del mensaje inicial. De forma predeterminada, el mensaje no se repite.
-
Introduzca el título y el texto de la notificación. No hay texto predeterminado.Si desea que el mensaje incluya una cuenta atrás para el reinicio, incluya la variable %m%. A menos que haya elegido reiniciar todas las máquinas al mismo tiempo, el mensaje aparece en cada máquina en el momento adecuado antes del reinicio.
-
-
Haga clic en Listo para aplicar los cambios y cerrar la ventana Agregar programación de reinicio.
-
Haga clic en Aplicar para aplicar los cambios realizados y mantener abierta la ventana Modificar grupo de entrega. O bien, haga clic en Guardar para aplicar los cambios y cerrar la ventana.
Ejecutar una programación de reinicio inmediatamente
Una programación de reinicio especifica cuándo se reinician las máquinas de un grupo de entrega de forma regular. También puede ejecutar una programación de reinicio inmediatamente para reiniciar las máquinas de esa programación.
Para ejecutar una programación de reinicio inmediatamente, siga estos pasos:
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione el grupo de entrega aplicable y, a continuación, seleccione Editar en la barra de acciones.
-
En la página Programación de reinicios, seleccione una programación que quiera ejecutar y, a continuación, seleccione Ejecutar programación ahora.
Nota:
-
No puede ejecutar una programación inmediatamente si está configurada con el ajuste Reiniciar todas las máquinas después de agotar las sesiones.
-
Solo puede aplicar Ejecutar programación ahora a una programación a la vez.
-
Después de editar una programación, Ejecutar programación ahora deja de estar disponible. Seleccione Aplicar para que esté disponible.
Editar, quitar, habilitar o inhabilitar una programación de reinicios
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Editar en la barra de acciones.
-
En la página Programación de reinicios, marque la casilla de una programación.
-
Para editar una programación, seleccione Editar. Actualice la configuración de la programación, siguiendo las instrucciones de Crear una programación de reinicios.
-
Para habilitar o inhabilitar una programación, seleccione Editar. Marque o desmarque la casilla Habilitar programación de reinicios.
-
Para quitar una programación, seleccione Quitar. Confirme la eliminación. La eliminación de una programación no afecta a las etiquetas aplicadas a las máquinas en las máquinas afectadas.
-
Reinicios programados retrasados debido a una interrupción de la base de datos
Nota:
Esta función solo está disponible en PowerShell.
Si se produce una interrupción de la base de datos del sitio antes de que comience un reinicio programado para las máquinas (VDA) de un grupo de entrega, los reinicios comenzarán cuando finalice la interrupción. Esta acción puede tener resultados no deseados.
Por ejemplo, supongamos que ha programado los reinicios de un grupo de entrega para que se produzcan fuera del horario de producción (a partir de las 3 a. m.). Se produce una interrupción de la base de datos del sitio una hora antes de que comience un reinicio programado (2 a. m.). La interrupción dura seis horas (hasta las 8 a. m.). El programa de reinicio comienza cuando se restaura la conexión entre el Delivery Controller™ y la base de datos del sitio. Los reinicios de VDA comienzan ahora cinco horas después de su programación original. Esta acción podría provocar que los VDA se reinicien durante el horario de producción.
Para ayudar a evitar esta situación, puede usar el parámetro
MaxOvertimeStartMins para los cmdlets New-BrokerRebootScheduleV2 y Set-BrokerRebootScheduleV2. El valor especifica el número máximo de minutos después de la hora de inicio programada en que puede comenzar un programa de reinicio.
-
Si la conexión a la base de datos se restaura dentro de ese tiempo (hora programada +
MaxOvertimeStartMins), los VDA comienzan a reiniciarse. -
Si la conexión a la base de datos no se restaura dentro de ese tiempo, los VDA no comienzan a reiniciarse.
-
Si se omite este parámetro o tiene un valor cero, el reinicio programado comienza cuando se restaura la conexión a la base de datos, independientemente de la duración de la interrupción.
Para obtener más información, consulte la ayuda del cmdlet. Esta función solo está disponible en PowerShell.
Reinicios programados para máquinas en modo de mantenimiento
Para indicar si un programa de reinicio afecta a las máquinas que están en modo de mantenimiento, use la opción
IgnoreMaintenanceMode con los cmdlets BrokerRebootScheduleV2.
Por ejemplo, el siguiente cmdlet crea una programación que reinicia tanto las máquinas que están en modo de mantenimiento como las que no lo están.
New-BrokerRebootSchedulev2 rebootSchedule1 -DesktopGroupName <myDesktopGroup> -IgnoreMaintenanceMode $true
El siguiente cmdlet modifica una programación de reinicio existente.
Set-BrokerRebootSchedulev2 rebootSchedule1 -IgnoreMaintenanceMode $true
Para obtener más información, consulte la ayuda del cmdlet.
Habilitar una programación de reinicio única
Si desea habilitar una programación de reinicio única mediante PowerShell, utilice los siguientes
BrokerCatalogRebootSchedule comandos de PowerShell para crear, modificar y eliminar una programación de reinicio:
-
Get-BrokerCatalogRebootSchedule -
New-BrokerCatalogRebootSchedule -
Set-BrokerCatalogRebootSchedule -
Remove-BrokerCatalogRebootSchedule -
Rename-BrokerCatalogRebootSchedule
Limitaciones:
-
Se crea una programación de reinicio de catálogo asociada a un catálogo sin una zona horaria configurada, pero no se inicia.
-
Cuando se crea una programación de reinicio de catálogo, esta se ejecuta solo en las máquinas virtuales del catálogo que pertenecen a un grupo de entrega.
Ejemplo:
-
Para crear una programación de reinicio de las máquinas virtuales en el catálogo llamado BankTellers para que comience el Feb 3, 2022, entre las 2 AM y las 4 AM.
New-BrokerCatalogRebootSchedule -Name BankTellers
 -CatalogName BankTellers
 -StartDate "2022-02-03"
 -StartTime "02:00"
 -Enabled $true
-RebootDuration 120 -
Para crear una programación de reinicio de las máquinas virtuales en el catálogo con UID 17 para que comience el Feb 3, 2022, entre la 1 AM y las 5 AM. Diez minutos antes del reinicio, cada máquina virtual se configura para mostrar un cuadro de mensaje con el título: ADVERTENCIA: Reinicio pendiente, y el mensaje: Guarde su trabajo, en cada sesión de usuario.
New-BrokerCatalogRebootSchedule
 -Name 'Update reboot'
 -CatalogUid 17
 -StartDate "2022-02-03"
 -StartTime "01:00" -Enabled $true -RebootDuration 240
 -WarningTitle "WARNING: Reboot pending"
-WarningMessage "Save your work" -WarningDuration 10 -
Para cambiar el nombre de la programación de reinicio del catálogo llamada Old Name a New Name.
Rename-BrokerCatalogRebootSchedule -Name "Old Name" -NewName "New Name" -
Para mostrar todas las programaciones de reinicio de catálogo con UID 1 y, a continuación, cambiar el nombre de la programación de reinicio de catálogo con UID 1 a New Name.
Get-BrokerCatalogRebootSchedule -Uid 1 | Rename-BrokerCatalogRebootSchedule -NewName "New Name" -PassThru -
Para configurar la programación de reinicio del catálogo llamada Accounting para mostrar un mensaje con el título ADVERTENCIA: Reinicio pendiente, y el mensaje, Guarde su trabajo, diez minutos antes del reinicio de cada VM. El mensaje aparece en cada sesión de usuario en esa VM.
Set-BrokerCatalogRebootSchedule -Name Accounting
 -WarningMessage "Save your work"
-WarningDuration 10 -WarningTitle "WARNING: Reboot pending" -
Para mostrar todas las programaciones de reinicio que están deshabilitadas y, a continuación, habilitar todas las programaciones de reinicio deshabilitadas.
Get-BrokerCatalogRebootSchedule -Enabled $false | Set-BrokerCatalogRebootSchedule -Enabled $true -
Para configurar la programación de reinicio del catálogo con UID 17 para mostrar el mensaje: Reiniciando en %m% minutos quince, diez y cinco minutos antes del reinicio de cada VM.
Set-BrokerCatalogRebootSchedule 17 -WarningMessage "Rebooting in %m% minutes." -WarningDuration 15 -WarningRepeatInterval 5 -
Para configurar la zona horaria para el catálogo llamado MyCatalog.
Set-BrokerCatalog -Name "MyCatalog" -TimeZone <TimeZone>
Administrar Autoscale
De forma predeterminada, Autoscale está deshabilitado para los grupos de entrega. Para administrar Autoscale para un grupo de entrega (si corresponde), siga estos pasos:
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Administrar Autoscale en la barra de acciones. Aparece la ventana Administrar Autoscale.
-
Configure los ajustes según sea necesario. Para obtener información sobre la configuración de Autoscale, consulte Autoscale.
-
Seleccione Aplicar para aplicar los cambios realizados y mantener la ventana abierta. O bien, seleccione Guardar para aplicar los cambios y cerrar la ventana.
Sesiones
Cerrar sesión o desconectar una sesión, o enviar un mensaje a los usuarios del grupo de entrega
-
Desde Studio, seleccione Delivery Groups en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione View Machines en la barra de acciones.
-
Para cerrar la sesión de un usuario, seleccione la sesión o el escritorio y, a continuación, seleccione Log off en la barra de acciones. La sesión se cierra y la máquina queda disponible para otros usuarios, a menos que esté asignada a un usuario específico.
-
Para desconectar una sesión, seleccione la sesión o el escritorio y, a continuación, seleccione desconectar en la barra de acciones. Las aplicaciones siguen ejecutándose y la máquina permanece asignada a ese usuario. El usuario puede volver a conectarse a la misma máquina.
-
Para enviar un mensaje a los usuarios, seleccione la sesión, la máquina o el usuario y, a continuación, seleccione Send message en la barra de acciones. Introduzca el mensaje.
Configurar el inicio previo de sesión y la permanencia de sesión en un grupo de entrega
Estas funciones solo se admiten en máquinas con SO multisesión.
Las funciones de inicio previo de sesión y permanencia de sesión ayudan a los usuarios especificados a acceder a las aplicaciones rápidamente, mediante:
-
Iniciar sesiones antes de que se soliciten (session prelaunch)
-
Mantener las sesiones de aplicación activas después de que un usuario cierre todas las aplicaciones (session linger)
De forma predeterminada, no se utilizan el inicio previo de sesión ni la permanencia de sesión. Una sesión se inicia (lanza) cuando un usuario inicia una aplicación y permanece activa hasta que se cierra la última aplicación abierta en la sesión.
Consideraciones:
-
El grupo de entrega debe admitir aplicaciones, y las máquinas deben ejecutar un VDA para SO multisesión, versión mínima 7.6.
-
Estas funciones solo se admiten al usar la aplicación Citrix Workspace para Windows, y también requieren más configuración de la aplicación Citrix Workspace. Para obtener instrucciones, busque 'session prelaunch' en la documentación del producto para su versión de la aplicación Citrix Workspace para Windows.
-
La aplicación Citrix Workspace para HTML5 no es compatible.
-
Cuando se utiliza el inicio previo de sesión, si la máquina de un usuario se pone en modo de suspensión o hibernación, el inicio previo no funciona (independientemente de la configuración del inicio previo de sesión). Los usuarios pueden bloquear sus máquinas/sesiones. Sin embargo, si un usuario cierra sesión en la aplicación Citrix Workspace, la sesión finaliza y el inicio previo ya no se aplica.
-
Cuando se utiliza el inicio previo de sesión, las máquinas cliente físicas no pueden usar las funciones de administración de energía de suspensión o hibernación. Los usuarios de las máquinas cliente pueden bloquear sus sesiones, pero no deben cerrar sesión.
-
Si se utiliza una licencia de usuario/dispositivo, la licencia dura 90 días. Las sesiones preiniciadas y persistentes no utilizadas se desconectar después de 15 minutos de forma predeterminada. Puede configurar el valor de tiempo de espera en PowerShell (cmdlet
New/Set-BrokerSessionPreLaunch). -
Una planificación y un seguimiento cuidadosos de los patrones de actividad de los usuarios son esenciales para adaptar estas funciones de modo que se complementen entre sí. Una configuración óptima equilibra los beneficios de una disponibilidad más temprana de las aplicaciones para los usuarios con el coste de mantener las licencias en uso y los recursos asignados.
-
También puede configurar el inicio previo de sesión para una hora programada del día en la aplicación Citrix Workspace.
Cuánto tiempo permanecen activas las sesiones preiniciadas y persistentes no utilizadas
Hay varias formas de especificar cuánto tiempo permanece activa una sesión no utilizada si el usuario no inicia una aplicación: un tiempo de espera configurado y umbrales de carga del servidor. Puede configurarlos todos. El evento que ocurre primero hace que la sesión no utilizada finalice.
-
Tiempo de espera: Un tiempo de espera configurado especifica el número de minutos, horas o días que una sesión preiniciada o persistente no utilizada permanece activa. Si configura un tiempo de espera demasiado corto, las sesiones preiniciadas finalizan antes de que proporcionen al usuario el beneficio de un acceso más rápido a la aplicación. Si configura un tiempo de espera demasiado largo, las conexiones de usuario entrantes podrían denegarse porque el servidor no tiene suficientes recursos.Puede habilitar este tiempo de espera solo desde el SDK (cmdlet
New/Set-BrokerSessionPreLaunch), no desde la consola de administración. Si deshabilita el tiempo de espera, no aparecerá en la pantalla de la consola para ese grupo de entrega ni en las páginas de Modificar grupo de entrega. -
Umbrales: La finalización automática de las sesiones preiniciadas y persistentes en función de la carga del servidor garantiza que las sesiones permanezcan abiertas el mayor tiempo posible, suponiendo que los recursos del servidor estén disponibles. Las sesiones preiniciadas y persistentes no utilizadas no provocan conexiones denegadas porque finalizan automáticamente cuando se necesitan recursos para nuevas sesiones de usuario.Puede configurar dos umbrales: el porcentaje de carga promedio de todos los servidores del grupo de entrega y el porcentaje de carga máximo de un solo servidor del grupo. Cuando se supera un umbral, las sesiones que han estado en estado de inicio previo o persistente durante más tiempo finalizan. Las sesiones finalizan una por una a intervalos de un minuto hasta que la carga cae por debajo del umbral. Mientras se supera el umbral, no se inician nuevas sesiones de inicio previo.
Los servidores con VDA que no se han registrado en un Controller y los servidores en modo de mantenimiento se consideran completamente cargados. Una interrupción no planificada hace que las sesiones de inicio previo y persistentes finalicen automáticamente para liberar capacidad.
Para habilitar el inicio previo de sesión
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Editar en la barra de acciones.
-
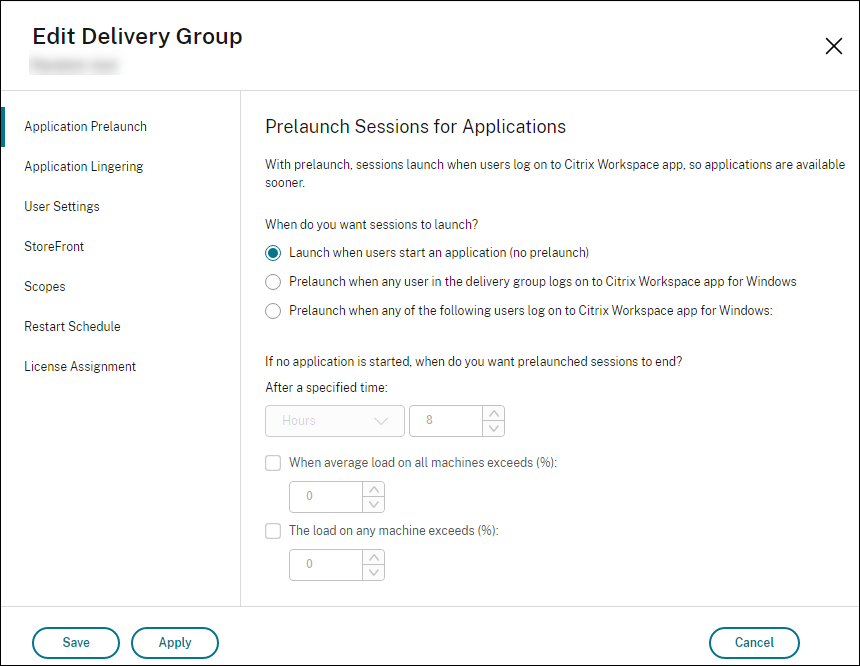
En la página Inicio previo de aplicaciones, habilite el inicio previo de sesiones eligiendo cuándo se inician las sesiones:
-
Cuando un usuario inicia una aplicación. Esta es la configuración predeterminada. El inicio previo de sesiones está inhabilitado.
-
Cuando cualquier usuario del grupo de entrega inicia sesión en la aplicación Citrix Workspace para Windows.
-
Cuando cualquier persona de una lista de usuarios y grupos de usuarios inicia sesión en la aplicación Citrix Workspace para Windows. Asegúrese de especificar también los usuarios o grupos de usuarios si elige esta opción.
-
-
Una sesión iniciada previamente se reemplaza por una sesión normal cuando el usuario inicia una aplicación. Si el usuario no inicia una aplicación (la sesión iniciada previamente no se utiliza), las siguientes configuraciones afectan el tiempo que esa sesión permanece activa.
-
Cuando transcurre un intervalo de tiempo especificado. Puede cambiar el intervalo de tiempo (1–99 días, 1–2376 horas o 1–142 560 minutos).
-
Cuando la carga media de todas las máquinas del grupo de entrega supera un porcentaje especificado (1–99%).
-
Cuando la carga de cualquier máquina del grupo de entrega supera un porcentaje especificado (1–99%).
Resumen: Una sesión iniciada previamente permanece activa hasta que ocurre uno de los siguientes eventos: un usuario inicia una aplicación, transcurre el tiempo especificado o se supera un umbral de carga especificado. -
Para habilitar la persistencia de sesiones
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Editar en la barra de acciones.
-
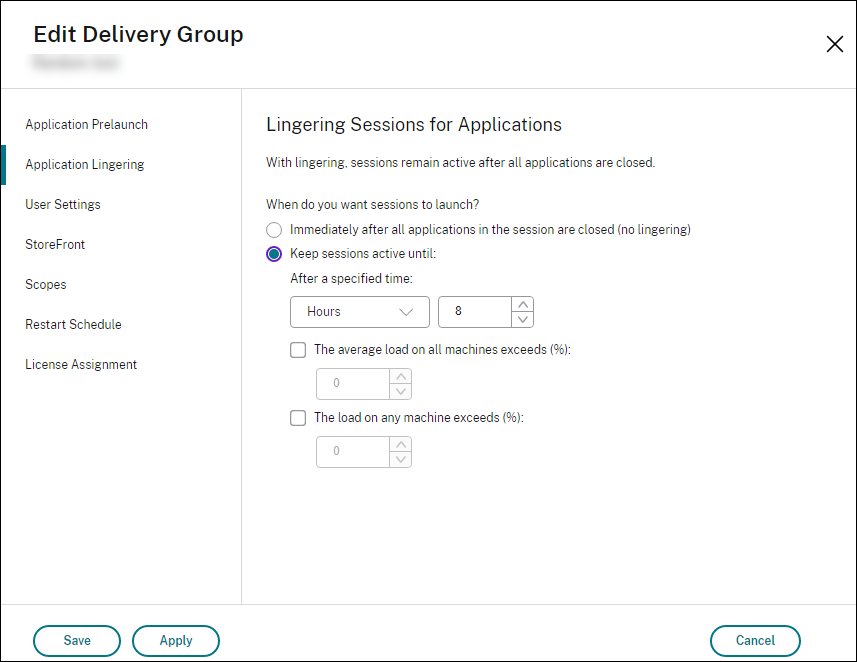
En la página Persistencia de aplicaciones, habilite la persistencia de sesiones seleccionando Mantener sesiones activas hasta.
-
Varias configuraciones afectan el tiempo que una sesión persistente permanece activa si el usuario no inicia otra aplicación.
-
Cuando transcurre un intervalo de tiempo especificado. Puede cambiar el intervalo de tiempo: 1–99 días, 1–2376 horas o 1–142 560 minutos.
-
Cuando la carga media de todas las máquinas del grupo de entrega supera un porcentaje especificado: 1–99 %.
-
Cuando la carga de cualquier máquina del grupo de entrega supera un porcentaje especificado: 1–99 %.
Resumen: Una sesión persistente permanece activa hasta que ocurre uno de los siguientes eventos: un usuario inicia una aplicación, transcurre el tiempo especificado o se supera un umbral de carga especificado. -
Configurar la itinerancia de sesiones
De forma predeterminada, la itinerancia de sesiones está habilitada para los grupos de entrega. Las sesiones se mueven entre dispositivos cliente con el usuario. Cuando el usuario inicia una sesión y luego se mueve a otro dispositivo, se utiliza la misma sesión y las aplicaciones están disponibles simultáneamente en ambos dispositivos. Puede ver las aplicaciones en varios dispositivos. Las aplicaciones siguen al usuario, independientemente del dispositivo o de si existen sesiones actuales. A menudo, las impresoras y otros recursos asignados a la aplicación también siguen al usuario. Alternativamente, también puede usar PowerShell. Para obtener más información, consulte Itinerancia de sesiones.
Configurar la itinerancia de sesiones para aplicaciones
Para configurar la itinerancia de sesiones para aplicaciones, siga estos pasos:
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Modificar grupo de entrega en la barra de acciones.
-
En la página Usuarios, habilite la itinerancia de sesiones seleccionando la casilla de verificación Las sesiones se mueven con los usuarios a medida que cambian de dispositivo.
-
Cuando está habilitada, si un usuario inicia una sesión de aplicación y luego se mueve a otro dispositivo, se utiliza la misma sesión y está disponible en ambos dispositivos. Cuando está deshabilitada, la sesión ya no se mueve entre dispositivos.
-
-
Seleccione Aceptar para aplicar los cambios y cerrar la ventana.
Configurar el roaming de sesiones para escritorios
Para configurar el roaming de sesiones para un escritorio, siga estos pasos:
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo y, a continuación, seleccione Modificar grupo de entrega en la barra de acciones.
-
En la página Escritorios, seleccione el escritorio y, a continuación, seleccione Modificar.
-
Habilite el roaming de sesiones marcando la casilla Roaming de sesiones.
-
Cuando está habilitado, si el usuario inicia el escritorio y luego se mueve a otro dispositivo, se utiliza la misma sesión y las aplicaciones están disponibles en ambos dispositivos. Cuando está deshabilitado, la sesión ya no se desplaza entre dispositivos.
-
-
Seleccione Aceptar para aplicar los cambios y cerrar la ventana.
Controlar la reconexión de sesiones cuando se desconectan de una máquina en modo de mantenimiento
Nota:
Esta función solo está disponible en PowerShell.
Puede controlar si las sesiones que se desconectan en máquinas en modo de mantenimiento pueden volver a conectarse a máquinas del grupo de entrega.
Antes de finales de mayo de 2021, no se permitía la reconexión para sesiones de escritorio agrupadas de una sola sesión que se habían desconectado de máquinas en modo de mantenimiento. Ahora, puede configurar un grupo de entrega para permitir o prohibir las reconexiones (independientemente del tipo de sesión) después de la desconexión de una máquina en modo de mantenimiento.
Al crear o modificar un grupo de entrega (
New-BrokerDesktopGroup, Set-BrokerDesktopGroup), use el parámetro -AllowReconnectInMaintenanceMode <boolean> para permitir o prohibir las reconexiones para las máquinas que se desconectaron de una máquina en modo de mantenimiento.
-
Cuando se establece en true, las sesiones pueden volver a conectarse a las máquinas del grupo.
-
Cuando se establece en falso, las sesiones no pueden volver a conectarse a las máquinas del grupo.
Valores predeterminados:
-
Sesión única: Deshabilitado
-
Multisesión: Habilitado
Aplicaciones
Vea las aplicaciones en un grupo de entrega y añada más si es necesario.
-
En Studio, seleccione Grupos de entrega en el panel izquierdo.
-
Seleccione un grupo. Si este grupo contiene aplicaciones, Ver aplicaciones aparece en la barra de acciones.
-
Seleccione Ver aplicaciones. Se le dirigirá al nodo Aplicaciones, donde aparecen todas las aplicaciones disponibles en este grupo.
-
Para añadir más aplicaciones a este grupo, vaya al nodo Grupos de entrega, seleccione el grupo y, a continuación, seleccione Agregar aplicaciones en la barra de acciones.
Solucionar problemas
-
Los VDA que no están registrados en un Delivery Controller no se tienen en cuenta al iniciar sesiones intermediadas. Esto provoca una infrautilización de recursos que, de otro modo, estarían disponibles. Hay varias razones por las que un VDA podría no estar registrado, muchas de las cuales un administrador puede solucionar. La pantalla de detalles proporciona información para la solución de problemas en el asistente de creación de catálogos y después de agregar un catálogo a un grupo de entrega.Después de crear un grupo de entrega, el panel de detalles de un grupo de entrega indica el número de máquinas que se espera que estén registradas pero no lo están. Por ejemplo, una o varias máquinas están encendidas y no en modo de mantenimiento, pero no están registradas actualmente en un Controller. Al ver una "no registrada, pero debería estarlo" máquina, revise la ficha Solucionar problemas del panel de detalles para conocer las posibles causas y las acciones correctivas recomendadas.Para mensajes sobre el nivel funcional, consulte Versiones de VDA y niveles funcionales.Para obtener información sobre la solución de problemas de registro de VDA, consulte CTX136668.
-
En la visualización de un grupo de entrega, la versión de VDA instalada en el panel de detalles puede diferir de la versión real instalada en las máquinas. La visualización de Programas y características de Windows de la máquina muestra la versión real de VDA.
-
Para máquinas con el estado de Estado de energía desconocido, consulte CTX131267 para obtener orientación.