
Servicios de infraestructura
Hay un servicio de infraestructura de Windows: Citrix WEM Infrastructure Service(NT SERVICE\\Citrix WEM Infrastructure Service). Administra los servicios de infraestructura de Workspace Environment Management (WEM).
Requisitos de la cuenta: Utilice
NetworkServicem o una cuenta de usuario especificada que sea miembro del grupo Administradores en el servidor de infraestructura donde se ejecuta el servicio.
Instalar los servicios de infraestructura
Importante:
-
Los servicios de infraestructura de WEM no se pueden instalar en un controlador de dominio. Los problemas de autenticación de Kerberos impiden que los servicios de infraestructura funcionen en este escenario.
-
No instale los servicios de infraestructura en un servidor donde esté instalado el Delivery Controller™.
Aviso de recopilación de datos de uso:
-
De forma predeterminada, los servicios de infraestructura recopilan análisis anónimos sobre el uso de WEM cada noche y los envían inmediatamente al servidor de Google Analytics a través de HTTPS. La recopilación de análisis cumple con la Política de privacidad de Citrix.
-
La recopilación de datos está habilitada de forma predeterminada al instalar o actualizar los servicios de infraestructura. Para inhabilitarla, en el cuadro de diálogo WEM Infrastructure Service Configuration, en la ficha Advanced Settings, seleccione la opción Do not help improve Workspace Environment Management™ using Google Analytics.
Para instalar los servicios de infraestructura, ejecute Citrix Workspace Environment Management Infrastructure Services.exe en su servidor de infraestructura. El módulo PowerShell SDK se instala de forma predeterminada. De forma predeterminada, el servicio de infraestructura se instala en la siguiente carpeta:
C:\Program Files (x86)\Citrix\Workspace Environment Management Infrastructure Services. Para obtener documentación del SDK, consulte Citrix Developer Documentation.
Puede elegir una instalación o actualización silenciosa de los servicios de infraestructura. Por ejemplo:
-
.\Citrix Workspace Environment Management Infrastructure Services.exe
/quiet BrokerLocation="C:\test\Infrastructure Services" /log "C:\test\test.log" -
/quiet BrokerLocation="C:\test\Infrastructure Services" /log "C:\test\test.log"-
/quiet. Indica el modo silencioso. -
/log. Indica la ubicación del archivo de registro. -
BrokerLocation. Indica la ruta de instalación de los servicios de infraestructura.
-
Crear un nombre principal de servicio
Importante:
-
Cuando utiliza el equilibrio de carga, todas las instancias de los servicios de infraestructura deben instalarse y configurarse con el mismo nombre de cuenta de servicio.
-
La autenticación de Windows es un método específico de autenticación para instancias SQL que utilizan AD. La otra opción es usar una cuenta SQL en su lugar.
Una vez finalizada la instalación, cree un SPN para el servicio de infraestructura. En WEM, la conexión y comunicación entre el agente, el servicio de infraestructura y el controlador de dominio se autentican mediante Kerberos. La autenticación Kerberos utiliza los SPN para asociar una instancia de servicio con una cuenta de inicio de sesión de servicio. La relación debe configurarse entre la cuenta de inicio de sesión de la instancia del servicio de infraestructura y la cuenta registrada con el SPN. Por lo tanto, para cumplir con los requisitos de autenticación de Kerberos, configure el SPN de WEM para asociarlo con una cuenta de AD conocida mediante el comando que se adapte a su entorno:
-
Si no utiliza la autenticación de Windows ni el equilibrio de carga, utilice el siguiente comando:
-
setspn -C -S [SPN name] [hostname]
dondehostnamees el nombre del servidor de infraestructura. -
-
Si utiliza la autenticación de Windows o el equilibrio de carga (que requiere autenticación de Windows), utilice el siguiente comando:
-
setspn -U -S [SPN name] [accountname]
dondeaccountnamees el nombre de la cuenta de servicio que se utiliza para la autenticación de Windows. -
-
El valor predeterminado para
[SPN name]esNorskale/BrokerService. Si hay varias implementaciones de WEM en el mismo bosque, es posible que deba configurar varios SPN agregando los siguientes valores de registro:-
setspn -C -S [SPN name] [hostname]osetspns -U -S [SPN name] [accountname] -
Para la máquina agente: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Norskale\Agent Host
-
Para la máquina de infraestructura y consola: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Norskale\Infrastructure Services
-
Nombre: AlternativeSPN
-
Tipo: REG_SZ
-
Los SPN distinguen entre mayúsculas y minúsculas.
Cuenta de servicio administrada de grupo
Puede implementar una solución de cuenta de servicio administrada de grupo (gMSA) para WEM. Con una solución gMSA, los servicios se pueden configurar para el nuevo principal de gMSA y la administración de contraseñas la gestiona Windows. Para obtener información, consulte
<https://docs.microsoft.com/es-es/windows-server/security/group-managed-service-accounts/group-managed-service-accounts-overview>. Cuando se utiliza una gMSA como principio de servicio, el sistema operativo Windows gestiona la contraseña de la cuenta en lugar de depender de los administradores para gestionarla. De este modo, se elimina la necesidad de cambiar la configuración de suplantación de identidad de la cuenta de Windows que configuró para el servicio de infraestructura si cambia la contraseña de la cuenta más adelante.
Para implementar una solución gMSA para WEM, siga estos pasos:
-
Si ya tiene una gMSA existente, haga lo siguiente:
-
Vincule el SPN de Citrix WEM con la cuenta mediante el siguiente comando:
-
setspn -C -S Norskale/BrokerService [gMSA]$
dondegMSAes el nombre de la cuenta gMSA. -
-
Agregue las máquinas relevantes a la cuenta mediante el siguiente comando:
-
Set-ADServiceAccount -Identity [gMSA] -PrincipalsAllowedToRetrieveManagedPassword [hostname]
-
-
-
Si no tiene una gMSA, vaya a su controlador de dominio, cree una y, a continuación, vincule el SPN de Citrix WEM a ella. Utilice el siguiente comando:
-
New-ADServiceAccount [gMSA] -DNSHostName [hostname 1] -PrincipalsAllowedToRetrieveManagedPassword [hostname 2], [hostname 3] -KerberosEncryptionType RC4, AES128, AES256 -ServicePrincipalNames Norskale/BrokerService
Para obtener más información sobre cómo crear una gMSA, consulte<https://docs.microsoft.com/es-es/windows-server/security/group-managed-service-accounts/getting-started-with-group-managed-service-accounts>. -
-
Configure una gMSA manualmente.
-
Habilite la cuenta para acceder a la base de datos.
-
En su SQL Server principal, vaya a Seguridad > Inicios de sesión, haga clic con el botón derecho en Inicios de sesión y, a continuación, seleccione Nuevo inicio de sesión.
-
En la ventana Inicio de sesión - Nuevo, haga clic en Buscar.
-
En la ventana Seleccionar usuario o grupo, configure los ajustes de la siguiente manera y haga clic en Aceptar para salir de la ventana.
-
Tipos de objeto. Seleccione solo Cuentas de servicio.
-
Ubicaciones. Seleccione Cuentas de servicio administradas.
-
Nombre del objeto. Escriba el nombre de la cuenta que creó en el Paso 1.
-
-
En la página Asignación de usuario, seleccione la base de datos a la que desea aplicar gMSA y, a continuación, seleccione db-owner como la pertenencia al rol para la base de datos.
-
En la página Status, verificar que las opciones Grant y Enabled estén seleccionadas.
-
Haga clic en Aceptar para salir de la ventana Inicio de sesión - Nuevo.
-
-
Utilice la cuenta de servicio que agregó para iniciar el Servicio de infraestructura de Citrix WEM.
-
En su servidor de infraestructura, abra el administrador de Servicios de Windows, haga clic con el botón derecho en el Servicio de infraestructura de Citrix WEM y, a continuación, seleccione Propiedades.
-
En la página Iniciar sesión, seleccione Esta cuenta, haga clic en Examinar y configure los ajustes como se describe en el tercer subpaso del Paso 3.
-
Haga clic en Aceptar para salir de la ventana Propiedades del Servicio de infraestructura de Citrix WEM.
-
En el administrador de Servicios de Windows, reinicie el Servicio de infraestructura de Citrix WEM.
Nota:Alternativamente, puede configurar la cuenta mediante la GUI de WEM. Consulte Crear una base de datos WEM y Configurar el servicio de infraestructura. -
-
Configurar el equilibrio de carga
Sugerencia:
El artículo Equilibrio de carga con Citrix ADC proporciona detalles sobre cómo configurar un dispositivo Citrix ADC para equilibrar la carga de las solicitudes entrantes de la consola de administración de WEM y el agente de WEM.
Para configurar WEM con un servicio de equilibrio de carga:
-
Cree una cuenta de servicio de infraestructura de Windows para que el servicio de infraestructura de WEM se conecte a la base de datos de WEM.
-
Al crear la base de datos de WEM, seleccione la opción Usar autenticación de Windows para la conexión de la base de datos del servicio de infraestructura y especifique el nombre de la cuenta del servicio de infraestructura. Para obtener más información, consulte Crear una base de datos de Workspace Environment Management.
-
Configure cada servicio de infraestructura para conectarse a la base de datos SQL mediante la autenticación de Windows en lugar de la autenticación SQL: seleccione la opción Habilitar suplantación de cuenta de Windows y proporcione las credenciales de la cuenta del servicio de infraestructura. Para obtener más información, consulte Configurar el servicio de infraestructura.
-
Configure los SPN para los servicios de infraestructura de WEM para usar el nombre de la cuenta del servicio de infraestructura. Para obtener más información, consulte Crear un nombre principal de servicio.Importante:Decida si usar una cuenta de servicio o una cuenta de máquina antes de implementar un entorno WEM. Una vez que un entorno WEM ya está implementado, no puede volver atrás. Por ejemplo, si desea equilibrar la carga de las solicitudes entrantes después de usar la cuenta de máquina, debe usar la cuenta de máquina en lugar de la cuenta de servicio.
-
Cree una dirección IP virtual (VIP) que cubra el número de servidores de infraestructura que desea colocar detrás de una VIP. Todos los servidores de infraestructura cubiertos por una VIP son elegibles cuando los agentes se conectan a la VIP.
-
Al configurar la GPO de configuración del host del agente, establezca la configuración del servidor de infraestructura en la VIP en lugar de la dirección de cualquier servidor de infraestructura individual. Para obtener más información, consulte Instalar y configurar el agente.
-
La persistencia de la sesión es necesaria para la conexión entre las consolas de administración y el servicio de infraestructura. (La persistencia de la sesión entre el agente y el servicio de infraestructura no es necesaria). Recomendamos que conecte directamente cada consola de administración a un servidor de servicio de infraestructura en lugar de usar la VIP.
Crear una base de datos de Workspace Environment Management
Sugerencia:
También puede crear la base de datos utilizando el módulo WEM PowerShell SDK. Para obtener documentación del SDK, consulte Documentación para desarrolladores de Citrix.
Nota:
-
Si utiliza la autenticación de Windows para su SQL Server, ejecute la utilidad de creación de bases de datos bajo una identidad que tenga permisos de sysadmin.
-
Citrix recomienda configurar el archivo principal (archivo .mdf) de la base de datos de WEM con un tamaño predeterminado de 50 MB.
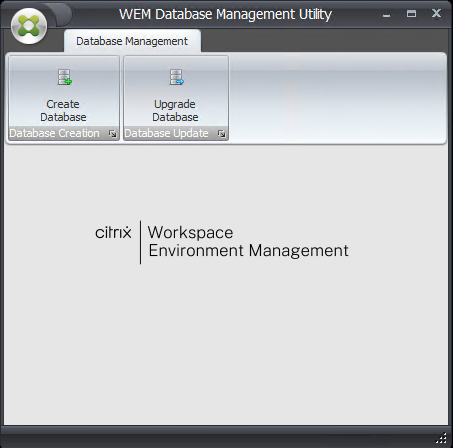
Utilice la Utilidad de administración de bases de datos de WEM para crear la base de datos. Esta se instala durante el proceso de instalación de los servicios de infraestructura y se inicia inmediatamente después.
-
Si la Utilidad de administración de bases de datos no está abierta, en el menú Inicio, seleccione Citrix>Workspace Environment Management>WEM Database Management Utility.
-
Haga clic en Crear base de datos y, a continuación, en Siguiente.
-
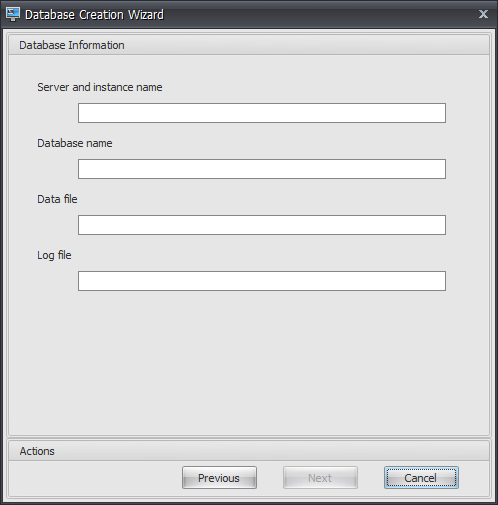
Escriba la siguiente información de la base de datos y, a continuación, haga clic en Siguiente:
-
Nombre del servidor y de la instancia. Dirección del servidor SQL en el que se alojará la base de datos. Esta dirección debe ser accesible exactamente como se escribió desde el servidor de infraestructura. Escriba el nombre del servidor y de la instancia como el nombre de la máquina, el nombre de dominio completo o la dirección IP. Especifique una dirección de instancia completa como serveraddress,port\\instancename. Si el puerto no se especifica, se utiliza el número de puerto SQL predeterminado (1433).
-
Nombre de la base de datos. Nombre de la base de datos SQL que se va a crear.
Nota:No se permiten caracteres especiales como guiones (-) y barras (/) en el nombre de la base de datos.-
Archivo de datos: ruta de acceso a la ubicación del archivo .mdf en el servidor SQL.
-
Archivo de registro: ruta de acceso a la ubicación del archivo .ldf en el servidor SQL.
Nota:La utilidad de administración de bases de datos no puede consultar su servidor SQL para obtener la ubicación predeterminada de los archivos de datos y de registro. Estos valores predeterminados corresponden a los valores predeterminados de una instalación predeterminada de MS SQL Server. Asegúrese de que los valores de estos dos campos sean correctos para su instalación de MS SQL Server, o el proceso de creación de la base de datos fallará.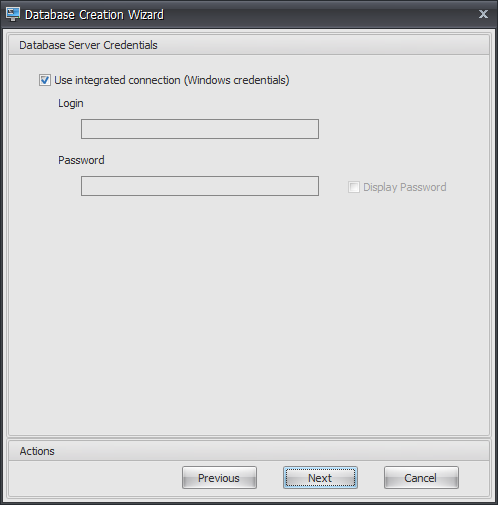
-
-
Proporcione las credenciales del servidor de bases de datos que el asistente puede usar para crear la base de datos y, a continuación, haga clic en Siguiente. Estas credenciales son independientes de las credenciales que el servicio de infraestructura utiliza para conectarse a la base de datos una vez creada. No se almacenan.La opción Usar conexión integrada está seleccionada de forma predeterminada. Permite al asistente usar la cuenta de Windows de la identidad con la que se ejecuta para conectarse a SQL y crear la base de datos. Si esta cuenta de Windows no tiene permisos suficientes para crear la base de datos, puede ejecutar la utilidad de administración de bases de datos como una cuenta de Windows con privilegios suficientes, o puede desmarcar esta opción y proporcionar una cuenta SQL con privilegios suficientes en su lugar.
-
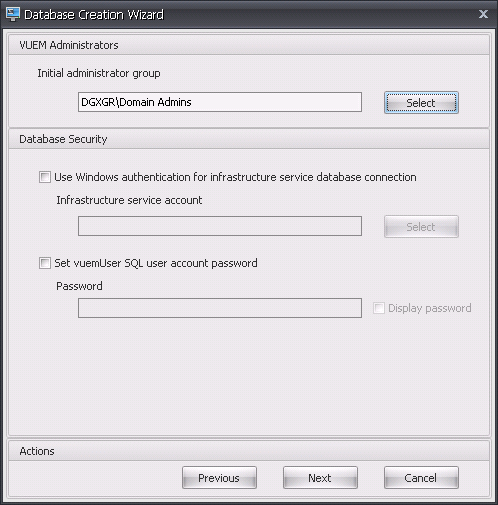
Introduzca los detalles de los administradores de VUEM y la seguridad de la base de datos y, a continuación, haga clic en Siguiente. Las credenciales que proporcione aquí las utiliza el servicio de infraestructura para conectarse a la base de datos una vez creada. Se almacenan en la base de datos.
-
Grupo de administradores inicial. Este grupo de usuarios está preconfigurado como administradores de acceso total para la Consola de administración. Solo los usuarios configurados como administradores de Workspace Environment Management pueden usar la consola de administración. Especifique un grupo de usuarios válido o no podrá usar la consola de administración usted mismo.
-
Usar autenticación de Windows para la conexión a la base de datos del servicio de infraestructura. Cuando esta opción está desactivada (la predeterminada), la base de datos espera que el servicio de infraestructura se conecte a ella mediante la cuenta de usuario SQL vuemUser. La cuenta de usuario SQL vuemUser se crea durante el proceso de instalación. Esto requiere que la autenticación de modo mixto esté habilitada para la instancia de SQL.
Cuando esta opción está seleccionada, la base de datos espera que el servicio de infraestructura se conecte a ella mediante una cuenta de Windows. En este caso, la cuenta de Windows que seleccione no debe tener ya un inicio de sesión en la instancia de SQL. En otras palabras, no puede usar la misma cuenta de Windows para ejecutar el servicio de infraestructura que la que usó para crear la base de datos.Para seleccionar una gMSA, siga los mismos pasos que para seleccionar un usuario de AD.-
Establecer contraseña de la cuenta de usuario SQL vuemUser. De forma predeterminada, la cuenta SQL vuemUser se crea con una contraseña de 8 caracteres que utiliza letras mayúsculas y minúsculas, dígitos y signos de puntuación. Seleccione esta opción si desea introducir su propia contraseña de la cuenta SQL vuemUser (por ejemplo, si su política de SQL requiere una contraseña más compleja).
Importante:-
Debe establecer la contraseña de la cuenta de usuario SQL vuemUser si tiene la intención de implementar la base de datos de Workspace Environment Management en un grupo de disponibilidad Always On de SQL Server.
-
Si establece la contraseña aquí, recuerde especificar la misma contraseña cuando configure el servicio de infraestructura.
-
-
En el panel de resumen, revise la configuración que ha seleccionado y, cuando esté satisfecho, haga clic en Crear base de datos.
-
Cuando se le notifique que la creación de la base de datos se ha completado correctamente, haga clic en Finalizar para salir del asistente.Si se produce un error durante la creación de la base de datos, compruebe el archivo de registro "Citrix WEM Database Management Utility Debug Log.log" en la carpeta Logs del directorio de instalación de los servicios de infraestructura.
Configurar el servicio de infraestructura
Sugerencia:
También puede configurar el servicio de infraestructura mediante el módulo SDK de PowerShell de Workspace Environment Management. Para obtener documentación del SDK, consulte Citrix Developer Documentation.
Antes de que se ejecute el servicio de infraestructura, debe configurarlo mediante la utilidad WEM Infrastructure Service Configuration, como se describe aquí.
-
En el menú Inicio, seleccione Citrix > Workspace Environment Management > WEM Infrastructure Service Configuration Utility.
-
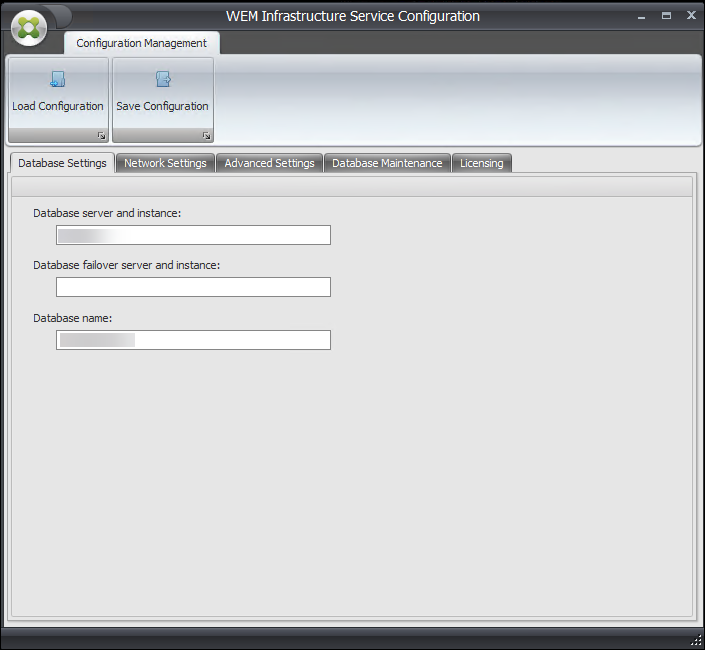
En la ficha Database Settings, introduzca los siguientes detalles:
-
Servidor e instancia de base de datos. Dirección de la instancia de SQL Server en la que se aloja la base de datos de Workspace Environment Management. Debe ser accesible exactamente como se escribió desde el servidor de infraestructura. Especifique una dirección de instancia completa como "serveraddress, port\\instancename". Si el puerto no se especifica, se utiliza el número de puerto SQL predeterminado (1433).
-
Servidor e instancia de conmutación por error de base de datos. Si utiliza la duplicación de bases de datos, especifique aquí la dirección del servidor de conmutación por error.
-
Nombre de la base de datos. Nombre de la base de datos de Workspace Environment Management en la instancia SQL.
-
-
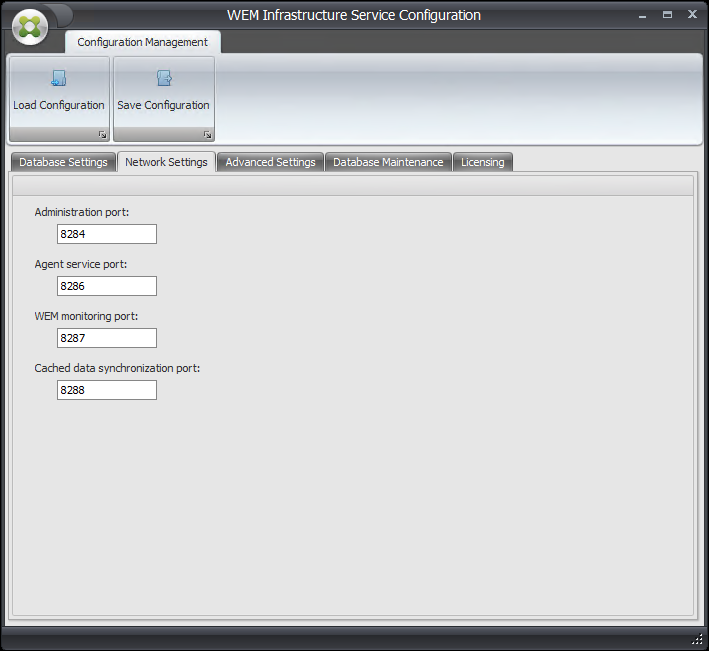
En la ficha Network Settings, escriba los puertos que utiliza el servicio de infraestructura:
-
Puerto de administración. Este puerto lo utiliza la consola de administración para conectarse al servicio de infraestructura.
-
Puerto del servicio de agente. Este puerto lo utilizan los hosts de su agente para conectarse al servicio de infraestructura.
-
Puerto de sincronización de caché. Este puerto lo utiliza el servicio de agente para sincronizar su caché con el servicio de infraestructura.
-
-
En la ficha Advanced Settings, introduzca la suplantación y la configuración de actualización automática.
-
Habilitar la suplantación de identidad de la cuenta de Windows. De forma predeterminada, esta opción está desactivada y el servicio de infraestructura utiliza la autenticación de modo mixto para conectarse a la base de datos (mediante la cuenta SQL vuemUser creada durante la creación de la base de datos). Si, en su lugar, seleccionó una cuenta de servicio de infraestructura de Windows durante la creación de la base de datos, debe seleccionar esta opción y especificar la misma cuenta de Windows para que el servicio de infraestructura la suplante durante la conexión. La cuenta que seleccione debe ser un administrador local en el servidor de infraestructura.Para seleccionar una gMSA, siga los mismos pasos que para seleccionar un usuario de AD.
-
Establecer la contraseña de la cuenta de usuario SQL vuemUser. Permite informar al servicio de infraestructura de una contraseña personalizada configurada para el usuario SQL vuemUser durante la creación de la base de datos. Habilite esta opción solo si proporcionó su propia contraseña durante la creación de la base de datos.
-
Retraso de actualización de la caché del servicio de infraestructura. Tiempo (en minutos) antes de que el servicio de infraestructura actualice su caché. La caché se utiliza si el servicio de infraestructura no puede conectarse a SQL.
-
Retraso del monitor de estado SQL del servicio de infraestructura. Tiempo (en segundos) entre cada intento del servicio de infraestructura de sondear el servidor SQL.
-
Tiempo de espera de conexión SQL del servicio de infraestructura. Tiempo (en segundos) que el servicio de infraestructura espera al intentar establecer una conexión con el servidor SQL antes de finalizar el intento y generar un error.
-
Habilitar modo de depuración. Si está habilitado, el servicio de infraestructura se establece en modo de registro detallado.
-
Usar caché incluso si está en línea. Si está habilitado, el servicio de infraestructura siempre lee la configuración del sitio desde su caché.
-
Habilitar ajuste de rendimiento. Permite optimizar el rendimiento en escenarios donde el número de agentes conectados supera un cierto umbral (por defecto, 200). Como resultado, el agente o la consola de administración tardan menos tiempo en conectarse al servicio de infraestructura.
-
Número mínimo de subprocesos de trabajo. Especifica el número mínimo de subprocesos de trabajo que el grupo de subprocesos crea bajo demanda. Establezca el número de subprocesos de trabajo en el rango de 30 a 3000. Determine el valor en función del número de agentes conectados. De forma predeterminada, el número mínimo de subprocesos de trabajo es 200.
-
Número mínimo de subprocesos de E/S asíncronos. Especifica el número mínimo de subprocesos de E/S asíncronos que el grupo de subprocesos crea bajo demanda. Establezca el número de subprocesos de E/S asíncronos en el rango de 30 a 3000. Determine el valor en función del número de agentes conectados. De forma predeterminada, el número mínimo de subprocesos de E/S asíncronos es 200.
-
Importante:Esta función es especialmente útil cuando el agente o la consola de administración se desconectan intermitentemente del servicio de infraestructura.Nota:Los valores que establezca en los campos de Habilitar ajuste de rendimiento se utilizan cuando se realizan nuevas solicitudes y antes de cambiar a un algoritmo para administrar la creación y destrucción de subprocesos. Para obtener más información, consulte<https://docs.microsoft.com/es-es/dotnet/api/system.threading.threadpool.setminthreads?view=netframework-4.8>y<https://support.microsoft.com/en-sg/help/2538826/wcf-service-may-scale-up-slowly-under-load>.-
Ayudar a mejorar Workspace Environment Management mediante Google Analytics. Si se selecciona, el servicio de infraestructura envía análisis anónimos al servidor de Google Analytics.
-
No ayudar a mejorar Workspace Environment Management mediante Google Analytics. Si se selecciona, el servicio de infraestructura no envía análisis anónimos al servidor de Google Analytics.
Importante:A partir de la versión 2212, Workspace Environment Management determina qué opción seleccionar en función de la región de la máquina que aloja el servicio de infraestructura. Si la máquina reside en regiones no europeas, se selecciona la primera opción. Si la máquina reside en regiones europeas, se selecciona la segunda opción. Este comportamiento solo se aplica a las instalaciones nuevas.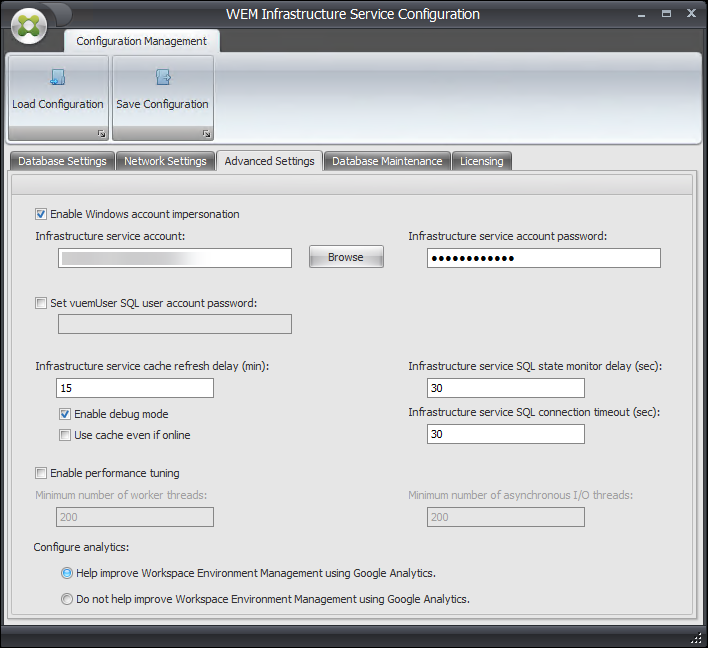
-
-
Puede usar la ficha Mantenimiento de la base de datos para configurar el mantenimiento de la base de datos.
-
Habilitar el mantenimiento programado de la base de datos. Si está habilitada, esta configuración elimina los registros de estadísticas antiguos de la base de datos a intervalos periódicos.
-
Período de retención de estadísticas. Determina cuánto tiempo se retienen las estadísticas de usuario y agente. El valor predeterminado es 365 días.
-
Período de retención de la supervisión del sistema. Determina cuánto tiempo se retienen las estadísticas de optimización del sistema. El valor predeterminado es 90 días.
-
Período de retención de registros de agentes. Determina cuánto tiempo se retienen los registros de agentes en la base de datos. El valor predeterminado es 1 día.
-
Hora de ejecución. Determina la hora a la que se realiza la acción de mantenimiento de la base de datos. El valor predeterminado es 02:00.
SugerenciaComo práctica recomendada, le recomendamos que habilite el mantenimiento programado de la base de datos para reducir el tamaño de la base de datos y lograr el mejor rendimiento. Si hay más de un servicio de infraestructura en una única implementación de WEM, habilítelo solo para un servicio de infraestructura.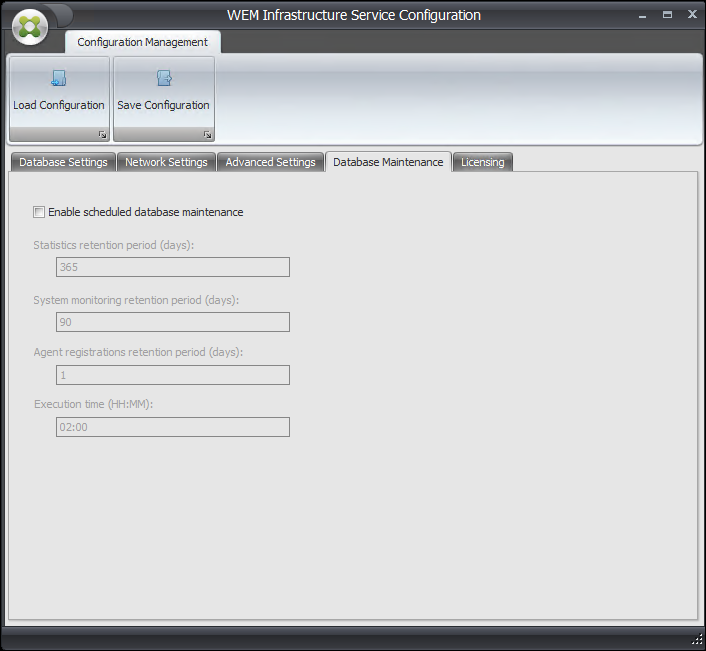
-
-
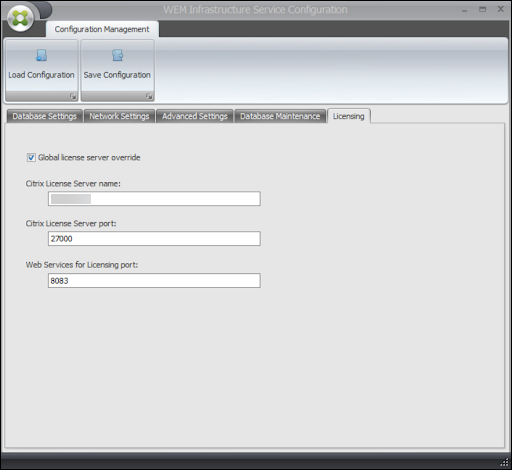
Opcionalmente, puede usar la ficha Licencias para especificar un servidor de licencias de Citrix durante la configuración del servicio de infraestructura. Si no lo hace, cuando una consola de administración se conecta a una nueva base de datos de Workspace Environment Management por primera vez, debe introducir las credenciales del servidor de licencias de Citrix en la ficha Acerca de de la cinta de la consola de administración. La información del servidor de licencias de Citrix se almacena en la misma ubicación de la base de datos en ambos casos.
-
Anulación global del servidor de licencias. Seleccione esta opción para especificar los detalles del servidor de licencias de Citrix para Workspace Environment Management. Introduzca el nombre del servidor de licencias de Citrix, el puerto del servidor de licencias de Citrix y el puerto de los servicios web para licencias. Esta configuración anula cualquier información existente del servidor de licencias de Citrix almacenada en la base de datos de Workspace Environment Management.
-
-
Haga clic en Guardar configuración para guardar la configuración.
-
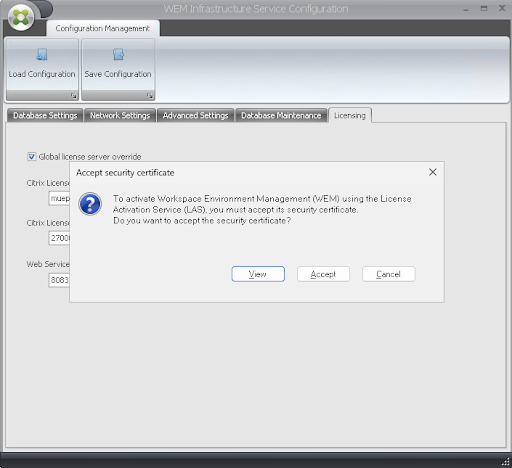
Para activar Workspace Environment Management (WEM) mediante el Servicio de activación de licencias (LAS), haga clic en Aceptar en el cuadro de diálogo para aprobar su certificado de seguridad.
 Nota:Si el LAS no está disponible, WEM recurre al servidor de licencias de Citrix heredado para la activación.