
Seguridad
Seguridad de las aplicaciones
La función de seguridad de las aplicaciones le permite definir reglas para controlar qué aplicaciones y archivos pueden ejecutar los usuarios. Puede configurar reglas de seguridad de las aplicaciones en la consola web y proporcionar una herramienta para recuperar la información necesaria para la configuración de reglas. Además, puede usar esta función para crear grupos de asignación con reglas de seguridad.
Configuración
Cuando las opciones Procesar reglas de aplicación y Procesar reglas DLL están habilitadas, el modo Sobrescribir está activado de forma predeterminada. En el modo Sobrescribir, las reglas que se procesan al final sobrescriben las reglas que se procesaron anteriormente. Recomendamos que aplique este modo solo a máquinas de sesión única. Esta función también le permite crear las siguientes reglas:
-
Reglas de ejecutables
-
Reglas de instalador de Windows
-
Reglas de script
-
Reglas de aplicaciones empaquetadas
-
Reglas de DLL
Nota:
Antes de crear reglas, le recomendamos que primero agregue las reglas predeterminadas para asegurarse de que los archivos importantes del sistema puedan ejecutarse.
-
Procesar reglas de aplicación. Cuando se selecciona, los controles de la ficha Seguridad de las aplicaciones se habilitan y el agente procesa las reglas del conjunto de configuración actual, convirtiéndolas en reglas de AppLocker en el host del agente. Cuando no se selecciona, los controles de la ficha Seguridad de las aplicaciones se deshabilitan.Nota:Esta opción no está disponible si la consola de administración de Workspace Environment Management™ está instalada en Windows 7 SP1 o Windows Server 2008 R2 SP1 (o versiones anteriores).
-
Procesar reglas DLL. Cuando se selecciona, el agente procesa las reglas DLL en el conjunto de configuración actual. Esta opción solo está disponible cuando se selecciona Procesar reglas de seguridad de aplicaciones.Importante:Si utiliza reglas DLL, debe crear una regla DLL con permiso Permitir para cada DLL que utilicen todas las aplicaciones permitidas.Precaución:Si utiliza reglas DLL, los usuarios pueden experimentar una reducción del rendimiento.
-
Las opciones Sobrescribir y Fusionar le permiten determinar cómo procesa el agente las reglas de seguridad de las aplicaciones.
-
Sobrescribir. Permite sobrescribir las reglas existentes. Cuando se selecciona, las reglas que se procesan en último lugar sobrescriben las reglas que se procesaron anteriormente. Recomendamos aplicar este modo solo a máquinas de sesión única.
-
Fusionar. Permite fusionar reglas con las reglas existentes. Cuando se producen conflictos, las reglas que se procesan en último lugar sobrescriben las reglas que se procesaron anteriormente. Si necesita modificar la configuración de aplicación de reglas durante la fusión, utilice el modo de sobrescritura porque el modo de fusión mantiene el valor antiguo si difiere.
-
Colecciones de reglas
Cada nombre de colección indica cuántas reglas contiene, por ejemplo (12). Haga clic en el nombre de una colección para filtrar la lista de reglas a una de las siguientes colecciones:
-
Reglas de ejecutables. Reglas que incluyen archivos con las extensiones .exe y .com que están asociados a una aplicación.
-
Reglas de Windows. Reglas que incluyen formatos de archivo de instalador (.msi, .msp, .mst) que controlan la instalación de archivos en equipos cliente y servidores.
-
Reglas de scripts. Reglas que incluyen archivos de los siguientes formatos: .ps1, .bat, .cmd, .vbs, .js.
-
Reglas de paquetes. Reglas que incluyen aplicaciones empaquetadas, también conocidas como aplicaciones universales de Windows. En las aplicaciones empaquetadas, todos los archivos dentro del paquete de la aplicación comparten la misma identidad. Por lo tanto, una regla puede controlar toda la aplicación. Workspace Environment Management solo admite reglas de editor para aplicaciones empaquetadas.
-
Reglas DLL. Reglas que incluyen archivos de los siguientes formatos: .dll, .ocx.
Cuando filtra la lista de reglas a una colección, la opción Aplicación de reglas está disponible. Los siguientes valores de aplicación de reglas son posibles:
Desactivado (predeterminado). Las reglas se crean y se establecen en desactivado, lo que significa que no se aplican.
Activado. Las reglas se crean y se establecen en aplicar, lo que significa que están activas en el host del agente.
Auditoría. Las reglas se crean y se establecen en auditoría, lo que significa que están en el host del agente en un estado inactivo.
Crear regla de instalador de Windows
Esto incluye dos elementos de menú: Información básica y Excepciones. Para crear una regla de instalador de Windows, complete los siguientes pasos en Información básica y Excepciones:
-
Al seleccionar Crear regla, se le dirigirá a la página Crear regla de instalador de Windows.
-
Introduzca el nombre y una descripción opcional.
-
Elija la Acción deseada.
-
Seleccione el Tipo de criterio, como Ruta, Editor o Hash de archivo, de la lista desplegable.
-
Al seleccionar Abrir Visor de información de archivo, se le dirigirá a Citrix Environment Tool Hub. Utilice Citrix Environment Tool Hub para obtener rápidamente la información necesaria. Para obtener más información, consulte Visor de información de archivo.
-
Opcionalmente, puede agregar excepciones para incluir archivos que normalmente se incluyen en la regla según los criterios principales. Para realizar esta tarea, seleccione Agregar excepción.
-
Vaya a Citrix Environment Tool Hub para copiar datos de uno de los criterios especificados en Visor de información de archivo y, a continuación, haga clic en Pegar desde Visor de información de archivo.
-
Haga clic en Listo.
-
Seleccione Continuar con la asignación para actualizar las asignaciones según sea necesario en la página Administrar asignaciones.
-
Seleccione Destinos de asignación (usuarios y grupos) a los que asignar este elemento. Utilice filtros para contextualizar la asignación. Los filtros que especifique solo son efectivos en el modo Sobrescribir y solo se admiten en versiones de agente 2406 o posteriores.
-
Introduzca un asterisco si necesita que se aplique una regla específica a todos los archivos.
Importar reglas de AppLocker en la consola web de WEM
Puede importar directamente reglas de seguridad de aplicaciones exportadas desde un archivo XML de AppLocker a la consola web de WEM. Al hacerlo, puede incorporar rápidamente varias reglas de configuraciones de AppLocker existentes, lo que agiliza la configuración y mejora la coherencia en todos los entornos. Cuando importa una regla, su asignación también se incluye.
Para importar reglas de AppLocker, vaya a la ficha Seguridad > Seguridad de aplicaciones y seleccione Importar reglas de AppLocker.
En la página Importar reglas de AppLocker, hay dos opciones de modo de importación disponibles:
-
Omitir: Las reglas con el mismo GUID que existen en su entorno no se crean ni se actualizan. Las reglas existentes se conservan en lugar de usar las del archivo XML.
-
Sobrescribir: Las reglas existentes con GUID coincidentes se actualizan utilizando las reglas del archivo XML.
Nota:
-
El archivo XML de la regla de AppLocker no debe superar los 10 MB de tamaño.
-
El archivo también debe tener un formato XML válido.
-
El panel muestra un mensaje de error si no se encuentra el asignado o no se puede importar una regla.
-
La creación de la regla falla si la regla no es válida.
Elevación de privilegios
Esta función define reglas para ejecutar ciertos programas con privilegios de administrador. Puede elevar los privilegios de los usuarios no administrativos a un nivel de administrador necesario para algunos ejecutables. Como resultado, los usuarios pueden iniciar esos ejecutables como si fueran miembros del grupo de administradores.
Opciones de elevación de privilegios
-
Procesar reglas de elevación de privilegios: Cuando se selecciona, permite a los agentes procesar la configuración de elevación de privilegios y otras opciones de la ficha Elevación de privilegios.
-
Aplicar a sistemas operativos Windows Server: Controla si se aplican los parámetros de elevación de privilegios a los sistemas operativos Windows Server. Si se selecciona, las reglas asignadas a los usuarios funcionan en máquinas con Windows Server. De forma predeterminada, esta opción está inhabilitada.
-
Aplicar RunAsInvoker: Controla si se fuerza a todos los ejecutables a ejecutarse con la cuenta de Windows actual. Si se selecciona, no se pide a los usuarios que ejecuten los ejecutables como administradores.
Este panel también muestra la lista completa de reglas que ha configurado. Haga clic en Reglas de ejecutables, Reglas de instalador de Windows o Auto-elevación para filtrar la lista de reglas a un tipo de regla específico. Puede usar Buscar para filtrar la lista. La columna asignada muestra un icono de marca de verificación para los usuarios o grupos de usuarios asignados.
Reglas admitidas
Puede configurar la elevación de privilegios mediante dos tipos de reglas: reglas de ejecutables y reglas de instalador de Windows.
-
Reglas de ejecutables: Reglas que incluyen archivos con extensiones .exe y .com asociadas a una aplicación.
-
Reglas de instalador de Windows: Reglas que incluyen archivos de instalador con extensiones
.msiy.mspasociadas a una aplicación. Al agregar reglas de instalador de Windows, considere el siguiente escenario:-
La elevación de privilegios se aplica solo a msiexec.exe de Microsoft. Asegúrese de que la herramienta que utiliza para implementar archivos de instalador de Windows
.msiy.mspsea msiexec.exe. -
Supongamos que un proceso coincide con una regla de instalador de Windows especificada y su proceso principal coincide con una regla de ejecutable especificada. El proceso no puede obtener privilegios elevados a menos que la configuración Aplicar a procesos secundarios esté habilitada en la regla de ejecutable especificada.
-
-
Auto-elevación: Cuando está habilitada, la opción Ejecutar con privilegios de administrador está disponible en el menú contextual al hacer clic con el botón derecho en un archivo. Después de seleccionar esta opción, se le pedirá que proporcione un motivo para la elevación. La elevación se permite o se deniega, según los criterios que especifique. Para configurar la regla, puede usar Citrix Environment Tool Hub > File Info Viewer para obtener rápidamente la información necesaria, como la ruta, el editor y los valores hash. También puede especificar el período de tiempo, elegir el día de la semana y, opcionalmente, establecer los criterios para determinar las máquinas en las que la regla es efectiva. Cuando el conmutador de Auto-elevación se habilita por primera vez en un conjunto de configuración, la regla de auto-elevación se crea y se puede encontrar en la lista de reglas al administrar asignaciones para un destino de asignación. La regla nunca se elimina después de su creación.
Importante:
Al configurar reglas de elevación de privilegios con condiciones de ruta basadas en carpetas, asegúrese de que los no administradores no tengan acceso de escritura a las rutas especificadas. Permitir el acceso de escritura puede permitir a los usuarios estándar colocar archivos en esas ubicaciones y, potencialmente, obtener privilegios elevados.
Si ya ha configurado una condición de ruta basada en carpetas y los usuarios estándar tienen acceso de escritura, actualice los permisos de la carpeta para restringir el acceso de escritura solo a los administradores, o cambie la regla para usar una condición de hash o editor en su lugar.
Puede especificar el período de tiempo durante el cual la regla es efectiva. Además, puede establecer opcionalmente los criterios para determinar a qué máquinas se aplica la regla. Puede elegir que coincidan todos o cualquiera de los siguientes criterios:
-
Nombre del catálogo de máquinas
-
Nombre del grupo de entrega
-
Nombre del dispositivo
-
Dirección IP
-
Tipo de plataforma del SO
-
Versión del SO
-
Estado de la máquina persistente
Después de seleccionar las Reglas ejecutables, las Reglas del instalador de Windows o las reglas de Elevación automática, la sección Acciones muestra las siguientes acciones disponibles:
-
Editar. Permite editar una regla ejecutable existente.
-
Eliminar. Permite eliminar una regla ejecutable existente.
-
Crear regla. Permite crear una regla ejecutable. Para crear una regla ejecutable, siga las instrucciones del asistente.
Control de jerarquía de procesos
La función de control de jerarquía de procesos controla si ciertos procesos secundarios pueden iniciarse desde sus procesos primarios en escenarios padre-hijo. Se crea una regla definiendo los procesos primarios y luego designando una lista de permitidos o una lista de bloqueados para sus procesos secundarios. Revise toda esta sección antes de usar la función.
Nota:
-
Esta función se aplica solo a Citrix Virtual Apps.
Para entender cómo funciona la regla, tenga en cuenta lo siguiente:
-
Un proceso está sujeto a una sola regla. Si define varias reglas para el mismo proceso, solo se aplica la regla con la prioridad más alta.
-
La regla que definió no se restringe solo a la jerarquía original de padre-hijo, sino que también se aplica a cada nivel de esa jerarquía. Las reglas aplicables a un proceso principal prevalecen sobre las reglas aplicables a sus procesos secundarios, independientemente de la prioridad de las reglas. Por ejemplo, defina las dos reglas siguientes:
-
Regla 1: Word no puede abrir CMD.
-
Regla 2: El Bloc de notas puede abrir CMD.
Con las dos reglas, no puede abrir CMD desde el Bloc de notas abriendo primero Word y luego abriendo el Bloc de notas desde Word, independientemente de la prioridad de las reglas. -
Esta función se basa en ciertas relaciones de padre-hijo basadas en procesos para funcionar. Para visualizar las relaciones de padre-hijo en un escenario, utilice la función de árbol de procesos de la herramienta Process Explorer. Para obtener más información sobre Process Explorer, consulte
<https://docs.microsoft.com/es-es/sysinternals/downloads/procmon>.
Para evitar posibles problemas, le recomendamos que agregue una ruta de archivo ejecutable que apunte a VUEMAppCmd.exe en la interfaz de administración de Configuración completa. VUEMAppCmd.exe garantiza que el agente de WEM termine de procesar la configuración antes de que se inicien las aplicaciones publicadas. Siga estos pasos:
-
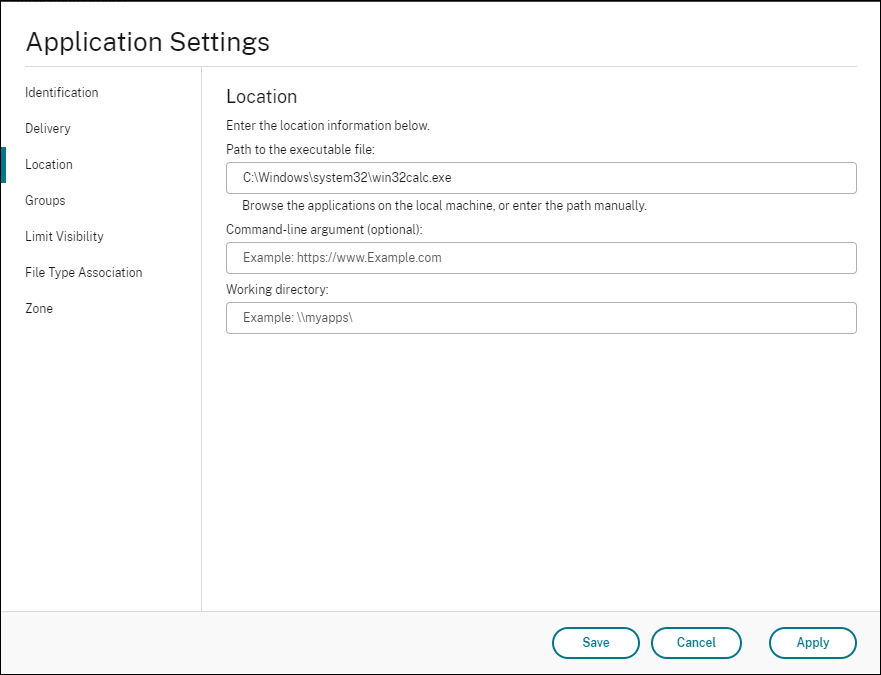
En el nodo Aplicación, seleccione la aplicación, haga clic en Propiedades en la barra de acciones y, a continuación, vaya a la página Ubicación.
-
Escriba la ruta de la aplicación local en el sistema operativo del usuario final.
-
En el campo Ruta al archivo ejecutable, escriba lo siguiente:
<%ProgramFiles%>\Citrix\Workspace Environment Management Agent\VUEMAppCmd.exe
-
-
Escriba el argumento de línea de comandos para especificar una aplicación que se va a abrir.
-
En el campo Argumento de línea de comandos, escriba la ruta completa a la aplicación que desea iniciar a través de VUEMAppCmd.exe. Asegúrese de incluir la línea de comandos de la aplicación entre comillas dobles si la ruta contiene espacios en blanco.
-
Por ejemplo, suponga que desea iniciar iexplore.exe a través de VUEMAppCmd.exe. Puede hacerlo escribiendo lo siguiente:
%ProgramFiles(x86)%\"Internet Explorer"\iexplore.exe.
-
Consideraciones
Para que la función funcione, debe usar la herramienta AppInfoViewer en cada máquina agente para habilitarla. Cada vez que use la herramienta para habilitar o deshabilitar la función, se requiere un reinicio de la máquina. Con la función habilitada, tenga en cuenta las siguientes consideraciones:
-
Debe reiniciar la máquina agente después de actualizar o desinstalar el agente.
-
La función de actualización automática del agente no funciona cuando la función está habilitada. Para usar la función de actualización automática del agente, use la herramienta AppInfoViewer para deshabilitar primero la función de control de jerarquía de procesos.
Para verificar que la función de control de jerarquía de procesos está habilitada, abra el Editor del Registro en la máquina agente. La función está habilitada si existe la siguiente entrada de registro:
-
SO de 32 bits
-
HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\CtxHook\AppInit_Dlls\WEM Hook
-
-
SO de 64 bits
-
HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\CtxHook\AppInit_Dlls\WEM Hook -
HKEY_LOCAL_MACHINE\SOFTWARE\WOW6432Node\Citrix\CtxHook\AppInit_Dlls\WEM Hook
-
Requisitos previos
Para usar la función, asegúrese de que se cumplen los siguientes requisitos previos:
-
Una implementación de Citrix Virtual Apps.
-
El agente se ejecuta en Windows 10 o Windows Server.
-
El host del agente se ha reiniciado después de una actualización in situ o una instalación nueva.
Opciones de control de jerarquía de procesos
Al seleccionar Control de jerarquía de procesos en Seguridad, aparecen las siguientes opciones:
Habilitar control de jerarquía de procesos: Controla si se habilita la función de control de jerarquía de procesos. Cuando se selecciona, otras opciones de la ficha Control de jerarquía de procesos están disponibles y la configuración surte efecto. Puede usar esta función solo en una implementación de Citrix Virtual Apps.
Ocultar Abrir con en el menú contextual: Controla si se muestra u oculta la opción Abrir con del menú contextual del botón derecho del ratón de Windows. Cuando está habilitada, la opción de menú se oculta de la interfaz. Cuando está inhabilitada, la opción es visible y los usuarios pueden usarla para iniciar un proceso. La función de control de jerarquía de procesos no se aplica a los procesos iniciados mediante la opción Abrir con. Le recomendamos que habilite esta configuración para evitar que las aplicaciones inicien procesos a través de servicios del sistema que no estén relacionados con la jerarquía de aplicaciones actual.
La ficha Control de jerarquía de procesos también muestra la lista completa de reglas que ha configurado. Puede usar Buscar para filtrar la lista. La columna asignada muestra un icono de marca de verificación para los usuarios o grupos de usuarios asignados.
La sección Acciones muestra las siguientes acciones:
-
Modificar. Permite modificar una regla.
-
Eliminar. Permite eliminar una regla.
-
Crear regla. Permite agregar una regla.
Crear regla
-
Vaya a Control de jerarquía de procesos y haga clic en Crear regla. Aparece la página Crear regla.
-
En la sección Mostrar, escriba lo siguiente:
-
Nombre. Escriba el nombre para mostrar de la regla. El nombre aparece en la lista de reglas.
-
Descripción. Escriba información adicional sobre la regla.
-
-
En la sección Prioridad: establezca la prioridad de la regla. Al configurar la prioridad, tenga en cuenta lo siguiente: La prioridad determina el orden en que se procesan las reglas que configuró. Cuanto mayor sea el valor, mayor será la prioridad. Escriba un número entero. Si hay un conflicto, prevalece la regla con mayor prioridad.
-
En la sección Tipo de criterio, seleccione una opción para agregar Proceso principal.
-
Ruta. La regla coincide con una ruta de archivo.
-
Editor. La regla coincide con un editor seleccionado.
-
Hash. La regla coincide con un código hash específico.
-
-
En la sección Modo, seleccione una de las siguientes opciones:
-
Lista de permitidos. Establezca criterios para los procesos secundarios que tienen permitido abrirse desde el proceso principal. Todo lo demás se deniega.
-
Lista de denegados. Establezca criterios para los procesos secundarios que no tienen permitido abrirse desde el proceso principal. Todo lo demás está permitido.
-
-
Criterios para procesos secundarios.
-
Especifique el período de tiempo durante el cual la regla es efectiva.
-
Criterios de máquina: Establezca criterios para determinar en qué máquinas es efectiva la regla. Opcionalmente, puede establecer los criterios para determinar en qué máquinas se aplica la regla. Puede elegir que coincidan todos o cualquiera de los siguientes criterios:
-
Nombre del catálogo de máquinas
-
Nombre del grupo de entrega
-
Nombre del dispositivo
-
Dirección IP
-
Tipo de plataforma del SO
-
Versión del SO
-
Estado persistente de la máquina
-
Para asignar reglas a los usuarios
Seleccione una regla de la lista y, a continuación, haga clic en Administrar asignaciones en la sección Acciones.
Para eliminar reglas
Seleccione una o varias reglas de la lista y, a continuación, haga clic en Eliminar en la sección Acciones.