
Services d'infrastructure
Il existe un service d'infrastructure Windows : Norskale Infrastructure Service (NT SERVICE\\Norskale Infrastructure Service). Il gère les services d'infrastructure Workspace Environment Management (WEM). Compte : LocalSystem ou compte d'utilisateur spécifié qui appartient au groupe d'utilisateurs administrateurs sur le serveur d'infrastructure où le service d'infrastructure s'exécute.
Installer les services d'infrastructure
Important :
-
Les services d'infrastructure ne peuvent pas être installés sur un contrôleur de domaine. Des problèmes d'authentification Kerberos empêchent les services d'infrastructure de fonctionner dans ce scénario.
-
N'installez pas les services d'infrastructure sur un serveur où le Delivery Controller™ est installé.
Avis de collecte de données d'utilisation :
-
Par défaut, le service d'infrastructure collecte chaque nuit des analyses anonymes sur l'utilisation de WEM et les envoie immédiatement au serveur Google Analytics via HTTPS. La collecte d'analyses est conforme à la Politique de confidentialité de Citrix.
-
La collecte de données est activée par défaut lorsque vous installez ou mettez à niveau les services d'infrastructure. Pour vous désinscrire, dans la boîte de dialogue WEM Infrastructure Service Configuration, onglet Paramètres avancés, sélectionnez l'option Ne pas contribuer à l'amélioration de Workspace Environment Management™ à l'aide de Google Analytics.
Pour installer les services d'infrastructure, exécutez Citrix Workspace Environment Management Infrastructure Services.exe sur votre serveur d'infrastructure. L'option d'installation « Complète » installe le module PowerShell SDK par défaut. Vous pouvez utiliser l'option d'installation « Personnalisée » pour empêcher l'installation du SDK ou pour modifier le dossier d'installation. Par défaut, les services d'infrastructure sont installés dans le dossier suivant :
C:\Program Files (x86)\Norskale\Norskale Infrastructure Services. Par défaut, le module PowerShell SDK est installé dans le dossier suivant : C:\Program Files (x86)\Norskale\Norskale Infrastructure Services\SDK. Pour la documentation du SDK, consultez la documentation du développeur Citrix.
Vous pouvez personnaliser votre installation à l'aide des arguments suivants :
AgentPort : L'installation des services d'infrastructure exécute un script qui ouvre les ports du pare-feu localement pour s'assurer que le trafic réseau de l'agent n'est pas bloqué. L'argument AgentPort vous permet de configurer le port qui s'ouvre. Le port par défaut est 8286. Tout port valide est une valeur acceptée.
AgentSyncPort : L'installation des services d'infrastructure exécute un script qui ouvre les ports du pare-feu localement pour s'assurer que le trafic réseau de l'agent n'est pas bloqué. L'argument AgentSyncPort vous permet de configurer le port qui s'ouvre. Le port par défaut est 8285. Tout port valide est une valeur acceptée.
AdminPort : L'installation des services d'infrastructure exécute un script qui ouvre les ports du pare-feu localement pour s'assurer que le trafic réseau de l'agent n'est pas bloqué. L'argument AdminPort vous permet de configurer le port qui s'ouvre. Le port par défaut est 8284. Tout port valide est une valeur acceptée.
La syntaxe de ces arguments d'installation est :
"path:\\to\\Citrix Workspace Environment Management Infrastructure Services Setup.exe" /v"argument1=\"value1\" argument2=\"value2\""
Vous pouvez choisir une installation ou une mise à niveau silencieuse des services d'infrastructure. La syntaxe est la suivante :
-
.\setup.exe /s /v\`"/qn CLOUD=0\`"
-
setup.exe. Permet de le remplacer par le nom de fichier du programme d'installation. -
/s. Indique le mode silencieux. -
/v. Transmet les arguments à msiexec. -
/qn. Indique qu'aucune interface utilisateur n'apparaît pendant l'installation. -
CLOUD=0. Indique les déploiements sur site.
-
-
Par exemple :
-
.\Citrix Workspace Environment Management Infrastructure Services.exe /s /v\`"/qn CLOUD=0\`"
-
Créer un nom de principal de service
Important :
-
Ne créez pas plusieurs noms de principal de service (SPN) pour des domaines distincts résidant dans la même forêt. Tous les services d'infrastructure d'un environnement doivent être exécutés à l'aide du même compte de service.
-
Lorsque vous utilisez l'équilibrage de charge, toutes les instances des services d'infrastructure doivent être installées et configurées à l'aide du même nom de compte de service.
-
L'authentification Windows est une méthode d'authentification spécifique pour les instances SQL qui utilisent AD. L'autre option consiste à utiliser un compte SQL à la place.
Une fois l'installation terminée, créez un SPN pour le service d'infrastructure. Dans WEM, la connexion et la communication entre l'agent, le service d'infrastructure et le contrôleur de domaine sont authentifiées par Kerberos. Les SPN sont utilisés par l'authentification Kerberos pour associer une instance de service à un compte de connexion de service. La relation doit être configurée entre le compte de connexion de l'instance du service d'infrastructure et le compte enregistré avec le SPN. Par conséquent, pour se conformer aux exigences d'authentification Kerberos, configurez le SPN WEM pour l'associer à un compte AD connu à l'aide de la commande adaptée à votre environnement :
-
Si vous n'utilisez pas l'authentification Windows ou l'équilibrage de charge, utilisez la commande suivante :
-
Si vous utilisez l'authentification Windows ou l'équilibrage de charge (nécessitant l'authentification Windows), utilisez la commande suivante :
-
Si vous utilisez une solution gMSA, utilisez la commande suivante :
Les SPN sont sensibles à la casse.
Compte de service géré de groupe
Vous pouvez implémenter une solution de compte de service géré de groupe (gMSA) pour WEM. Avec une solution gMSA, les services peuvent être configurés pour le nouveau principal gMSA et la gestion des mots de passe est gérée par Windows. Pour plus d'informations, consultez
<https://docs.microsoft.com/fr-fr/windows-server/security/group-managed-service-accounts/group-managed-service-accounts-overview>. Lorsqu'un gMSA est utilisé comme principal de service, le système d'exploitation Windows gère le mot de passe du compte au lieu de s'appuyer sur les administrateurs pour le gérer. Cela élimine la nécessité de modifier les paramètres d'emprunt d'identité de compte Windows que vous avez configurés pour le service d'infrastructure si vous modifiez le mot de passe du compte ultérieurement. Pour implémenter une solution gMSA pour WEM, suivez ces étapes :
-
Sur votre contrôleur de domaine, créez un gMSA. Pour plus d'informations sur la création d'un gMSA, consultez
<https://docs.microsoft.com/fr-fr/windows-server/security/group-managed-service-accounts/getting-started-with-group-managed-service-accounts>. -
Lie le SPN Citrix WEM au compte. Pour plus d'informations sur le SPN WEM, consultez Créer un nom de principal de service.
-
Configurez les paramètres de SQL Server pour permettre au compte d'accéder à la base de données.
-
Sur votre serveur SQL Server principal, accédez à Sécurité > Connexions, cliquez avec le bouton droit sur Connexions, puis sélectionnez Nouvelle connexion.
-
Dans la fenêtre Nouvelle connexion, cliquez sur Rechercher.
-
Dans la fenêtre Sélectionner un utilisateur ou un groupe, configurez les paramètres comme suit et cliquez sur OK pour quitter la fenêtre.
-
Types d'objets. Sélectionnez uniquement Comptes de service.
-
Emplacements. Sélectionnez Comptes de service gérés.
-
Nom de l'objet. Saisissez le nom du compte que vous avez créé à l'étape 1.
-
-
Sur la page Mappage d'utilisateur, sélectionnez la base de données à laquelle vous souhaitez appliquer gMSA, puis sélectionnez db-owner comme appartenance au rôle pour la base de données.
-
Sur la page État, vérifiez que les options Accorder et Activé sont sélectionnées.
-
Cliquez sur OK pour quitter la fenêtre Nouvelle connexion.
-
-
Utilisez le compte de service que vous avez ajouté pour démarrer le service d'infrastructure Norskale.
-
Sur votre serveur d'infrastructure, ouvrez le gestionnaire de services Windows, cliquez avec le bouton droit sur le service d'infrastructure Norskale, puis sélectionnez Propriétés.
-
Sur la page Connexion, sélectionnez Ce compte, cliquez sur Parcourir, et configurez les paramètres comme décrit dans la troisième sous-étape de l'étape 3.
-
Cliquez sur OK pour quitter la fenêtre Propriétés du service d'infrastructure Norskale.
-
Dans le gestionnaire de services Windows, redémarrez le service d'infrastructure Norskale.
-
Configurer l'équilibrage de charge
Conseil :
L'article (/fr-fr/workspace-environment-management/2206/reference/load-balancing-with-citrix-adc.html) fournit des détails sur la façon de configurer une appliance Citrix ADC pour équilibrer la charge des requêtes entrantes de la console d'administration WEM et de l'agent WEM.
Pour configurer WEM avec un service d'équilibrage de charge :
-
Créez un compte de service d'infrastructure Windows pour que le service d'infrastructure WEM se connecte à la base de données WEM.
-
Lorsque vous créez la base de données WEM, sélectionnez l'option Utiliser l'authentification Windows pour la connexion à la base de données du service d'infrastructure et spécifiez le nom du compte de service d'infrastructure. Pour plus d'informations, consultez (#create-a-workspace-environment-management-database).
-
Configurez chaque service d'infrastructure pour qu'il se connecte à la base de données SQL à l'aide de l'authentification Windows au lieu de l'authentification SQL : sélectionnez l'option Activer l'emprunt d'identité de compte Windows et fournissez les informations d'identification du compte de service d'infrastructure. Pour plus d'informations, consultez (#configure-the-infrastructure-service).
-
Configurez les SPN pour les services d'infrastructure WEM afin d'utiliser le nom du compte de service d'infrastructure. Pour plus d'informations, consultez (/fr-fr/workspace-environment-management/2206/install-and-configure/infrastructure-services.html#create-a-service-principal-name).Important :Décidez d'utiliser un compte de service ou un compte d'ordinateur avant de déployer un environnement WEM. Une fois qu'un environnement WEM est déjà déployé, vous ne pouvez plus revenir en arrière. Par exemple, si vous souhaitez équilibrer la charge des requêtes entrantes après avoir déjà utilisé le compte d'ordinateur, vous devez utiliser le compte d'ordinateur au lieu du compte de service.
-
Créez une adresse IP virtuelle (VIP) qui couvre le nombre de serveurs d'infrastructure que vous souhaitez placer derrière une VIP. Tous les serveurs d'infrastructure couverts par une VIP sont éligibles lorsque les agents se connectent à la VIP.
-
Lorsque vous configurez l'objet de stratégie de groupe (GPO) de configuration de l'hôte de l'agent, définissez le paramètre du serveur d'infrastructure sur la VIP au lieu de l'adresse de tout serveur d'infrastructure individuel. Pour plus d'informations, consultez (/fr-fr/workspace-environment-management/2206/install-and-configure/agent-host.html#install-and-configure-the-agent).
-
La persistance de session est requise pour la connexion entre les consoles d'administration et le service d'infrastructure. (La persistance de session entre l'agent et le service d'infrastructure n'est pas requise.) Nous vous recommandons de connecter directement chaque console d'administration à un serveur de service d'infrastructure plutôt que d'utiliser la VIP.
Créer une base de données Workspace Environment Management
Conseil :
Vous pouvez également créer la base de données à l'aide du module SDK PowerShell de WEM. Pour la documentation du SDK, consultez Citrix Developer Documentation.
Remarque :
-
Si vous utilisez l'authentification Windows pour votre SQL Server, exécutez l'utilitaire de création de base de données sous une identité disposant des autorisations sysadmin.
-
Citrix® recommande de configurer le fichier principal (fichier .mdf) de la base de données WEM avec une taille par défaut de 50 Mo.
Utilisez l'utilitaire de gestion de base de données WEM pour créer la base de données. Celui-ci est installé pendant le processus d'installation des services d'infrastructure et démarre immédiatement après.
-
Si l'utilitaire de gestion de base de données n'est pas déjà ouvert, dans le menu Démarrer, sélectionnez Citrix>Workspace Environment Management>WEM Database Management Utility.
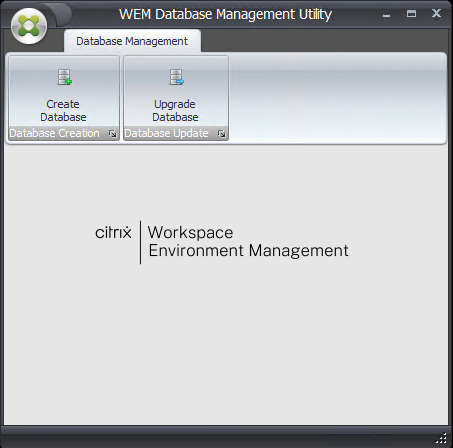
-
Cliquez sur Créer une base de données, puis sur Suivant.
-
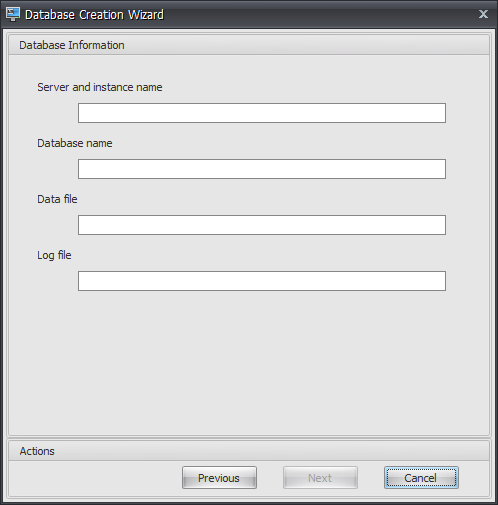
Saisissez les informations de base de données suivantes, puis cliquez sur Suivant :
-
Nom du serveur et de l'instance. Adresse du serveur SQL sur lequel la base de données sera hébergée. Cette adresse doit être accessible exactement telle qu'elle est saisie depuis le serveur d'infrastructure. Saisissez le nom du serveur et de l'instance sous forme de nom de machine, de nom de domaine complet ou d'adresse IP. Spécifiez une adresse d'instance complète sous la forme serveraddress,port\\instancename. Si le port n'est pas spécifié, le numéro de port SQL par défaut (1433) est utilisé.
-
Nom de la base de données. Nom de la base de données SQL à créer.
Remarque :Les caractères spéciaux tels que les tirets (-) et les barres obliques (/) ne sont pas autorisés dans le nom de la base de données.-
Fichier de données : chemin d'accès à l'emplacement du fichier .mdf sur le serveur SQL.
-
Fichier journal : chemin d'accès à l'emplacement du fichier .ldf sur le serveur SQL.
Remarque :L'utilitaire de gestion de base de données ne peut pas interroger votre serveur SQL pour connaître l'emplacement par défaut des fichiers de données et de journal. Ils sont définis par défaut sur les valeurs par défaut d'une installation par défaut de MS SQL Server. Assurez-vous que les valeurs de ces deux champs sont correctes pour votre installation de MS SQL Server, sinon le processus de création de la base de données échouera.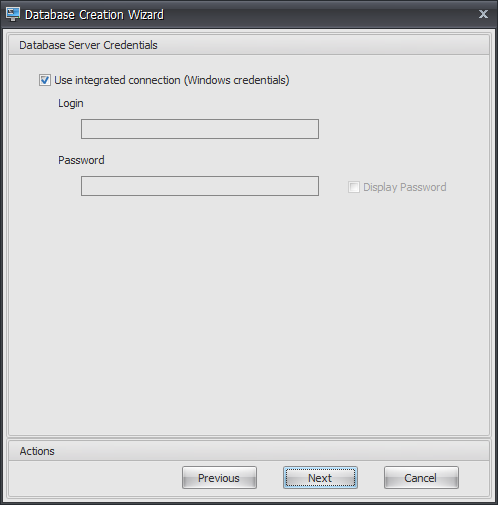
-
-
Fournissez les informations d'identification du serveur de base de données que l'assistant peut utiliser pour créer la base de données, puis cliquez sur Suivant. Ces informations d'identification sont indépendantes de celles que le service d'infrastructure utilise pour se connecter à la base de données après sa création. Elles ne sont pas stockées.L'option Utiliser une connexion intégrée est sélectionnée par défaut. Elle permet à l'assistant d'utiliser le compte Windows de l'identité sous laquelle il s'exécute pour se connecter à SQL et créer la base de données. Si ce compte Windows ne dispose pas des autorisations suffisantes pour créer la base de données, vous pouvez exécuter l'utilitaire de gestion de base de données en tant que compte Windows disposant de privilèges suffisants, ou vous pouvez désélectionner cette option et fournir un compte SQL disposant de privilèges suffisants à la place.
-
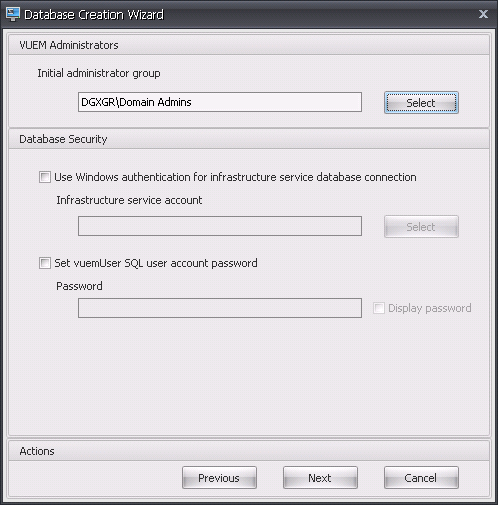
Saisissez les détails des administrateurs VUEM et de la sécurité de la base de données, puis cliquez sur Suivant. Les informations d'identification que vous fournissez ici sont utilisées par le service d'infrastructure pour se connecter à la base de données après sa création. Elles sont stockées dans la base de données.
-
Groupe d'administrateurs initial. Ce groupe d'utilisateurs est préconfiguré en tant qu'administrateurs avec accès complet pour la console d'administration. Seuls les utilisateurs configurés en tant qu'administrateurs Workspace Environment Management sont autorisés à utiliser la console d'administration. Spécifiez un groupe d'utilisateurs valide, sinon vous ne pourrez pas utiliser la console d'administration vous-même.
-
Utiliser l'authentification Windows pour la connexion à la base de données du service d'infrastructure. Lorsque cette option est désactivée (par défaut), la base de données s'attend à ce que le service d'infrastructure s'y connecte à l'aide du compte d'utilisateur SQL vuemUser. Le compte d'utilisateur SQL vuemUser est créé par le processus d'installation. Cela nécessite que l'authentification en mode mixte soit activée pour l'instance SQL.
Lorsque cette option est sélectionnée, la base de données s'attend à ce que le service d'infrastructure s'y connecte à l'aide d'un compte Windows. Dans ce cas, le compte Windows que vous sélectionnez ne doit pas déjà avoir de connexion sur l'instance SQL. En d'autres termes, vous ne pouvez pas utiliser le même compte Windows pour exécuter le service d'infrastructure que celui que vous avez utilisé pour créer la base de données.-
Définir le mot de passe du compte d'utilisateur SQL vuemUser. Par défaut, le compte SQL vuemUser est créé avec un mot de passe de 8 caractères qui utilise des lettres majuscules et minuscules, des chiffres et des signes de ponctuation. Sélectionnez cette option si vous souhaitez saisir votre propre mot de passe de compte SQL vuemUser (par exemple, si votre stratégie SQL exige un mot de passe plus complexe).
Important :-
Vous devez définir le mot de passe du compte d'utilisateur SQL vuemUser si vous avez l'intention de déployer la base de données Workspace Environment Management dans un groupe de disponibilité SQL Server Always On.
-
Si vous définissez le mot de passe ici, n'oubliez pas de spécifier le même mot de passe lorsque vous configurez le service d'infrastructure.
-
-
Dans le volet de résumé, examinez les paramètres que vous avez sélectionnés, et lorsque vous êtes satisfait, cliquez sur Créer une base de données.
-
Lorsque vous êtes informé que la création de la base de données s'est terminée avec succès, cliquez sur Terminer pour quitter l'assistant.Si une erreur se produit lors de la création de la base de données, vérifiez le fichier journal "Citrix WEM Database Management Utility Debug Log.log" dans le répertoire d'installation des services d'infrastructure.
Configurer le service d'infrastructure
Conseil :
Vous pouvez également configurer le service d'infrastructure à l'aide du module SDK PowerShell de Workspace Environment Management. Pour la documentation du SDK, consultez Documentation pour les développeurs Citrix.
Avant que le service d'infrastructure ne s'exécute, vous devez le configurer à l'aide de l'utilitaire WEM Infrastructure Service Configuration, comme décrit ici.
-
Dans le menu Démarrer, sélectionnez Citrix>Workspace Environment Management>WEM Infrastructure Service Configuration Utility.
-
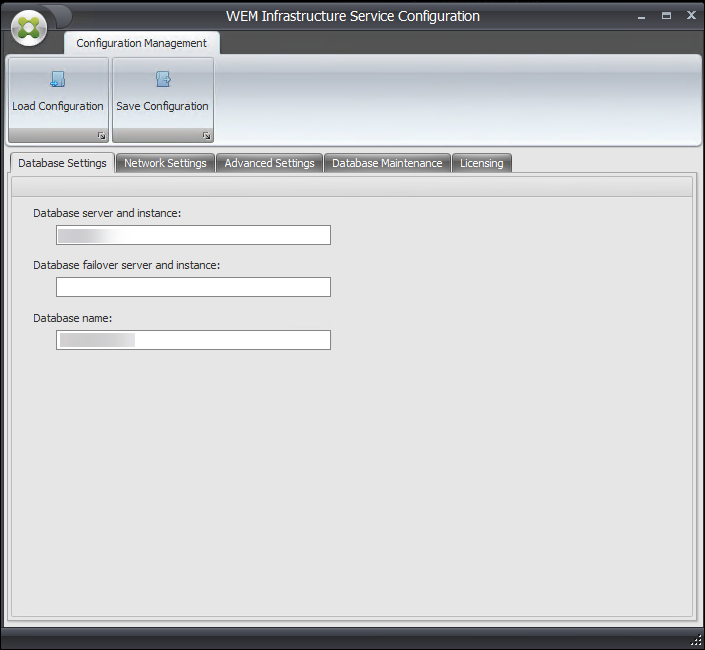
Dans l'onglet Paramètres de la base de données, saisissez les détails suivants :
-
Serveur et instance de base de données. Adresse de l'instance SQL Server sur laquelle la base de données Workspace Environment Management est hébergée. Cette adresse doit être accessible exactement telle qu'elle est saisie depuis le serveur d'infrastructure. Spécifiez une adresse d'instance complète sous la forme "adresse_serveur,port\\nom_instance". Si le port n'est pas spécifié, le numéro de port SQL par défaut (1433) est utilisé.
-
Serveur et instance de basculement de base de données. Si vous utilisez la mise en miroir de bases de données, spécifiez l'adresse du serveur de basculement ici.
-
Nom de la base de données. Nom de la base de données Workspace Environment Management sur l'instance SQL.
-
-
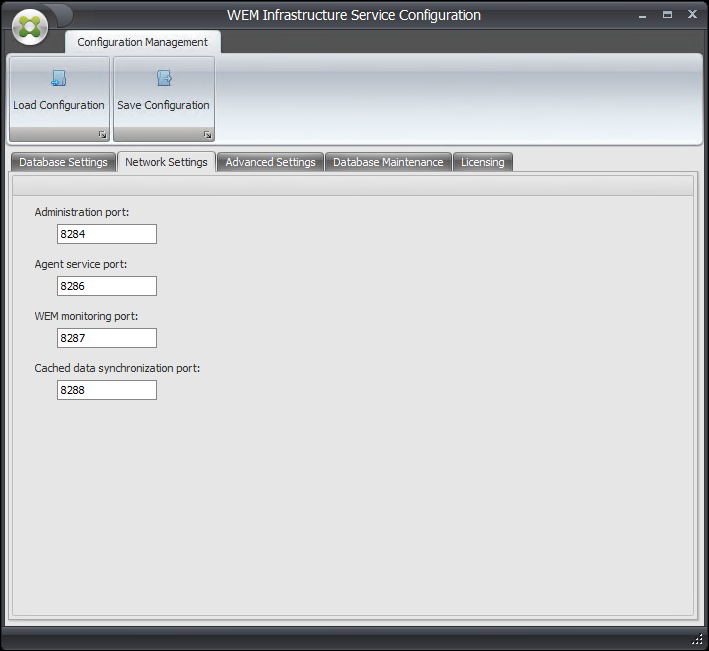
Dans l'onglet Paramètres réseau, saisissez les ports utilisés par le service d'infrastructure :
-
Port d'administration. Ce port est utilisé par la console d'administration pour se connecter au service d'infrastructure.
-
Port du service d'agent. Ce port est utilisé par vos hôtes d'agent pour se connecter au service d'infrastructure.
-
Port de synchronisation du cache. Ce port est utilisé par le service d'agent pour synchroniser son cache avec le service d'infrastructure.
-
-
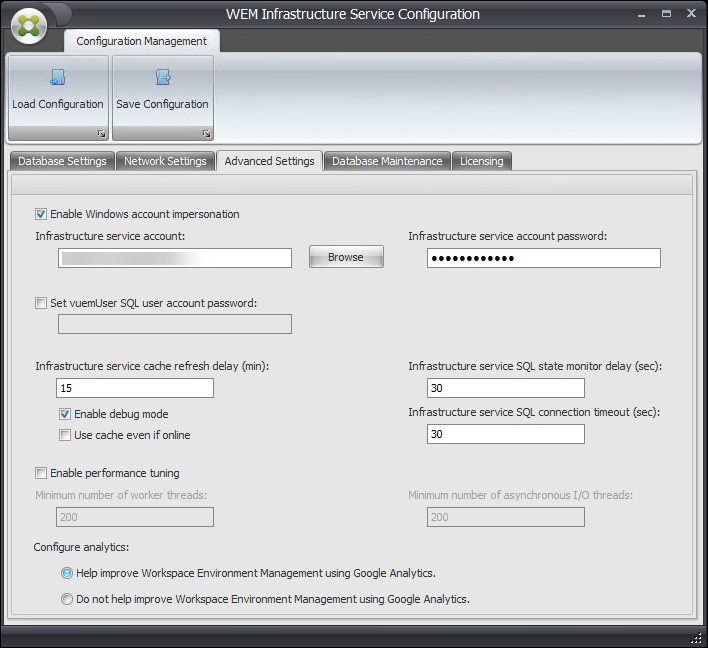
Dans l'onglet Paramètres avancés, entrez les paramètres d'emprunt d'identité et d'actualisation automatique.
-
Activer l'emprunt d'identité de compte Windows. Par défaut, cette option est désactivée et le service d'infrastructure utilise l'authentification en mode mixte pour se connecter à la base de données (à l'aide du compte SQL vuemUser créé lors de la création de la base de données). Si vous avez plutôt sélectionné un compte de service d'infrastructure Windows lors de la création de la base de données, vous devez sélectionner cette option et spécifier le même compte Windows que le service d'infrastructure doit emprunter lors de la connexion. Le compte que vous sélectionnez doit être un administrateur local sur le serveur d'infrastructure.
-
Définir le mot de passe du compte utilisateur SQL vuemUser. Vous permet d'informer le service d'infrastructure d'un mot de passe personnalisé configuré pour l'utilisateur SQL vuemUser lors de la création de la base de données. N'activez cette option que si vous avez fourni votre propre mot de passe lors de la création de la base de données.
-
Délai d'actualisation du cache du service d'infrastructure. Temps (en minutes) avant que le service d'infrastructure n'actualise son cache. Le cache est utilisé si le service d'infrastructure ne peut pas se connecter à SQL.
-
Délai de surveillance de l'état SQL du service d'infrastructure. Temps (en secondes) entre chaque tentative du service d'infrastructure d'interroger le serveur SQL.
-
Délai d'expiration de la connexion SQL du service d'infrastructure. Temps (en secondes) pendant lequel le service d'infrastructure attend lors de la tentative d'établissement d'une connexion avec le serveur SQL avant de mettre fin à la tentative et de générer une erreur.
-
Activer le mode débogage. Si activé, le service d'infrastructure est défini en mode de journalisation verbale.
-
Utiliser le cache même en ligne. Si activé, le service d'infrastructure lit toujours les paramètres du site à partir de son cache.
-
Activer l'optimisation des performances. Vous permet d'optimiser les performances dans les scénarios où le nombre d'agents connectés dépasse un certain seuil (par défaut, 200). Par conséquent, l'agent ou la console d'administration met moins de temps à se connecter au service d'infrastructure.
-
Nombre minimal de threads de travail. Spécifie le nombre minimal de threads de travail que le pool de threads crée à la demande. Définissez le nombre de threads de travail dans la plage de 30 à 3000. Déterminez la valeur en fonction du nombre d'agents connectés. Par défaut, le nombre minimal de threads de travail est de 200.
-
Nombre minimal de threads d'E/S asynchrones. Spécifie le nombre minimal de threads d'E/S asynchrones que le pool de threads crée à la demande. Définissez le nombre de threads d'E/S asynchrones dans la plage de 30 à 3000. Déterminez la valeur en fonction du nombre d'agents connectés. Par défaut, le nombre minimal de threads d'E/S asynchrones est de 200.
-
Important :Cette fonctionnalité est particulièrement utile lorsque l'agent ou la console d'administration se déconnecte par intermittence du service d'infrastructure.Remarque :Les valeurs que vous définissez dans les champs Activer l'optimisation des performances sont utilisées lorsque de nouvelles requêtes sont effectuées et avant de passer à un algorithme de gestion de la création et de la destruction de threads. Pour plus d'informations, consultez<https://docs.microsoft.com/fr-fr/dotnet/api/system.threading.threadpool.setminthreads?view=netframework-4.8>et<https://support.microsoft.com/en-sg/help/2538826/wcf-service-may-scale-up-slowly-under-load>.-
Aidez à améliorer Workspace Environment Management à l'aide de Google Analytics. Si cette option est sélectionnée, le service d'infrastructure envoie des analyses anonymes au serveur Google Analytics.
-
N'aidez pas à améliorer Workspace Environment Management à l'aide de Google Analytics. Si cette option est sélectionnée, le service d'infrastructure n'envoie pas d'analyses anonymes au serveur Google Analytics.
-
-
Vous pouvez utiliser l'onglet Maintenance de la base de données pour configurer la maintenance de la base de données.
-
Activer la maintenance planifiée de la base de données. Si cette option est activée, ce paramètre supprime les anciens enregistrements de statistiques de la base de données à intervalles réguliers.
-
Période de rétention des statistiques. Détermine la durée de conservation des statistiques utilisateur et agent. La valeur par défaut est 365 jours.
-
Période de rétention de la surveillance du système. Détermine la durée de conservation des statistiques d'optimisation du système. La valeur par défaut est 90 jours.
-
Période de rétention des enregistrements d'agent. Détermine la durée de conservation des journaux d'enregistrement d'agent dans la base de données. La valeur par défaut est 1 jour.
-
Heure d'exécution. Détermine l'heure à laquelle l'action de maintenance de la base de données est effectuée. La valeur par défaut est 02:00.
ConseilEn tant que bonne pratique, nous vous recommandons d'activer la maintenance planifiée de la base de données pour réduire la taille de la base de données et obtenir les meilleures performances. S'il existe plusieurs services d'infrastructure dans un seul déploiement WEM, activez-la uniquement pour un seul service d'infrastructure.Maintenance de la base de données de configuration du service d'infrastructure(/en-us/workspace-environment-management/2206/media/wem-infra-service-config-dbasemaint.png) -
-
Vous pouvez éventuellement utiliser l'onglet Licences pour spécifier un serveur de licences Citrix lors de la configuration du service d'infrastructure. Si vous ne le faites pas, lorsqu'une console d'administration se connecte pour la première fois à une nouvelle base de données Workspace Environment Management, vous devez entrer les informations d'identification du serveur de licences Citrix dans l'onglet À propos du ruban de la console d'administration. Les informations du serveur de licences Citrix sont stockées au même emplacement dans la base de données dans les deux cas.
-
Remplacement global du serveur de licences. Activez cette option pour saisir le nom du serveur de licences Citrix utilisé par Workspace Environment Management. Les informations que vous saisissez ici remplaceront toutes les informations de serveur de licences Citrix déjà présentes dans la base de données Workspace Environment Management.
Licences de configuration du service d'infrastructure(/en-us/workspace-environment-management/2206/media/wem-infra-service-config-licensing.png) -
Une fois les services d'infrastructure configurés à votre satisfaction, cliquez sur Enregistrer la configuration pour enregistrer ces paramètres, puis quittez l'utilitaire de configuration des services d'infrastructure.