
Sécurité
Sécurité des applications
La fonctionnalité de sécurité des applications vous permet de définir des règles pour contrôler les applications et les fichiers que les utilisateurs peuvent exécuter. Vous pouvez configurer les règles de sécurité des applications dans la console Web et fournir un outil pour récupérer les informations nécessaires à la configuration des règles. Vous pouvez également utiliser cette fonctionnalité pour créer des groupes d'affectation avec des règles de sécurité.
Configuration
Lorsque les options Traiter les règles d'application et Traiter les règles DLL sont activées, le mode Écraser est activé par défaut. En mode Écraser, les règles traitées en dernier écrasent les règles traitées précédemment. Nous vous recommandons d'appliquer ce mode uniquement aux machines à session unique. Cette fonctionnalité vous permet également de créer les règles suivantes :
-
Règles exécutables
-
Règles d'installation Windows
-
Règles de script
-
Règles d'applications packagées
-
Règles DLL
Remarque :
Avant de créer des règles, nous vous recommandons d'ajouter d'abord les règles par défaut pour vous assurer que les fichiers système importants peuvent s'exécuter.
-
Traiter les règles d'application. Lorsque cette option est sélectionnée, les contrôles de l'onglet Sécurité des applications sont activés et l'agent traite les règles du jeu de configuration actuel, les convertissant en règles AppLocker sur l'hôte de l'agent. Lorsque cette option n'est pas sélectionnée, les contrôles de l'onglet Sécurité des applications sont désactivés.Remarque :Cette option n'est pas disponible si la console d'administration Workspace Environment Management™ est installée sur Windows 7 SP1 ou Windows Server 2008 R2 SP1 (ou versions antérieures).
-
Traiter les règles DLL. Lorsqu'elle est sélectionnée, l'agent traite les règles DLL dans l'ensemble de configuration actuel. Cette option est uniquement disponible lorsque vous sélectionnez Traiter les règles de sécurité des applications.Important :Si vous utilisez des règles DLL, vous devez créer une règle DLL avec l'autorisation Autoriser pour chaque DLL utilisée par toutes les applications autorisées.Attention :Si vous utilisez des règles DLL, les utilisateurs peuvent constater une réduction des performances.
-
Les paramètres Remplacer et Fusionner vous permettent de déterminer comment l'agent traite les règles de sécurité des applications.
-
Remplacer. Permet de remplacer les règles existantes. Lorsqu'elle est sélectionnée, les règles traitées en dernier remplacent les règles traitées précédemment. Nous vous recommandons d'appliquer ce mode uniquement aux machines à session unique.
-
Fusionner. Permet de fusionner les règles avec les règles existantes. En cas de conflits, les règles traitées en dernier remplacent les règles traitées précédemment. Si vous devez modifier le paramètre d'application des règles pendant la fusion, utilisez le mode de remplacement, car le mode de fusion conserve l'ancienne valeur si elle est différente.
-
Collections de règles
Chaque nom de collection indique le nombre de règles qu'elle contient, par exemple (12). Cliquez sur un nom de collection pour filtrer la liste des règles sur l'une des collections suivantes :
-
Règles exécutables. Règles qui incluent des fichiers avec les extensions .exe et .com associées à une application.
-
Règles Windows. Règles qui incluent des formats de fichiers d'installation (.msi, .msp, .mst) qui contrôlent l'installation de fichiers sur les ordinateurs clients et les serveurs.
-
Règles de script. Règles qui incluent des fichiers des formats suivants : .ps1, .bat, .cmd, .vbs, .js.
-
Règles d'applications packagées. Règles qui incluent des applications packagées, également appelées applications universelles Windows. Dans les applications packagées, tous les fichiers du package d'application partagent la même identité. Par conséquent, une seule règle peut contrôler l'ensemble de l'application. Workspace Environment Management ne prend en charge que les règles d'éditeur pour les applications packagées.
-
Règles DLL. Règles qui incluent des fichiers des formats suivants : .dll, .ocx.
Lorsque vous filtrez la liste des règles sur une collection, l'option Application des règles est disponible. Les valeurs d'application des règles suivantes sont possibles :
Désactivé (par défaut). Les règles sont créées et définies sur désactivé, ce qui signifie qu'elles ne sont pas appliquées.
Activé. Les règles sont créées et définies sur appliquer, ce qui signifie qu'elles sont actives sur l'hôte de l'agent.
Audit. Les règles sont créées et définies sur audit, ce qui signifie qu'elles sont sur l'hôte de l'agent dans un état inactif.
Créer une règle d'installation Windows
Cela inclut deux éléments de menu, Informations de base et Exceptions. Pour créer une règle d'installation Windows, suivez les étapes suivantes sous Informations de base et Exceptions :
-
La sélection de Créer une règle vous mène à la page Créer une règle d'installation Windows.
-
Saisissez le nom et une description facultative.
-
Choisissez l'Action souhaitée.
-
Sélectionnez le Type de critère tel que Chemin, Éditeur ou Hachage de fichier dans la liste déroulante.
-
La sélection d'Ouvrir l'afficheur d'informations de fichier vous dirige vers Citrix Environment Tool Hub. Utilisez Citrix Environment Tool Hub pour obtenir rapidement les informations requises. Pour plus d'informations, consultez Afficheur d'informations de fichier.
-
Vous pouvez éventuellement ajouter des exceptions pour inclure des fichiers qui sont normalement inclus dans la règle en fonction des critères principaux. Pour effectuer cette tâche, sélectionnez Ajouter une exception.
-
Accédez à Citrix Environment Tool Hub pour copier les données de l'un des critères spécifiés sous Afficheur d'informations de fichier, puis cliquez sur Coller depuis l'afficheur d'informations de fichier.
-
Cliquez sur Terminé.
-
Sélectionnez Continuer vers l'affectation pour mettre à jour les affectations selon les besoins dans la page Gérer les affectations.
-
Sélectionnez Cibles d'affectation (utilisateurs et groupes) pour affecter cet élément. Utilisez des filtres pour contextualiser l'affectation. Les filtres que vous spécifiez ne sont efficaces qu'en mode Écraser et ne sont pris en charge que sur les versions d'agent 2406 ou ultérieures.
-
Saisissez un astérisque si vous avez besoin qu'une règle spécifique soit appliquée à tous les fichiers.
Importer des règles AppLocker dans la console web WEM
Vous pouvez importer directement des règles de sécurité des applications exportées d'un fichier XML AppLocker dans la console web WEM. Cela vous permet d'intégrer rapidement plusieurs règles à partir de configurations AppLocker existantes, ce qui simplifie la configuration et améliore la cohérence entre les environnements. Lorsque vous importez une règle, son affectation est également incluse.
Pour importer des règles AppLocker, accédez à l'onglet Sécurité > Sécurité des applications et sélectionnez Importer des règles AppLocker.
Sur la page Importer des règles AppLocker, deux options de mode d'importation sont disponibles :
-
Ignorer : Les règles avec le même GUID qui existent dans votre environnement ne sont pas créées ou mises à jour. Les règles existantes sont conservées au lieu d'utiliser celles du fichier XML.
-
Écraser : Les règles existantes avec des GUID correspondants sont mises à jour à l'aide des règles du fichier XML.
Remarque :
-
Le fichier XML de la règle AppLocker ne doit pas dépasser 10 Mo.
-
Le fichier doit également être au format XML valide.
-
Le tableau affiche un message d'erreur si l'affectataire est introuvable ou si une règle ne peut pas être importée.
-
La création de la règle échoue si la règle est invalide.
Élévation de privilèges
Cette fonctionnalité définit des règles pour exécuter certains programmes avec des privilèges d'administrateur. Vous pouvez élever les privilèges des utilisateurs non administratifs à un niveau d'administrateur nécessaire pour certains exécutables. Par conséquent, les utilisateurs peuvent démarrer ces exécutables comme s'ils étaient membres du groupe d'administrateurs.
Options d'élévation de privilèges
-
Traiter les règles d'élévation de privilèges : Lorsque cette option est sélectionnée, elle permet aux agents de traiter les paramètres d'élévation de privilèges et d'autres options de l'onglet Élévation de privilèges deviennent disponibles.
-
Appliquer aux systèmes d'exploitation Windows Server : Contrôle si les paramètres d'élévation de privilèges doivent être appliqués aux systèmes d'exploitation Windows Server. Si cette option est sélectionnée, les règles attribuées aux utilisateurs fonctionnent sur les machines Windows Server. Par défaut, cette option est désactivée.
-
Appliquer RunAsInvoker : Contrôle si tous les exécutables doivent être forcés à s'exécuter sous le compte Windows actuel. Si cette option est sélectionnée, les utilisateurs ne sont pas invités à exécuter les exécutables en tant qu'administrateurs.
Ce volet affiche également la liste complète des règles que vous avez configurées. Cliquez sur Règles exécutables, Règles d'installation Windows ou Auto-élévation pour filtrer la liste des règles par type de règle spécifique. Vous pouvez utiliser la fonction Rechercher pour filtrer la liste. La colonne attribuée affiche une icône de coche pour les utilisateurs ou groupes d'utilisateurs attribués.
Règles prises en charge
Vous pouvez configurer l'élévation de privilèges à l'aide de deux types de règles : les règles exécutables et les règles d'installation Windows.
-
Règles exécutables : Règles qui incluent des fichiers avec les extensions .exe et .com associées à une application.
-
Règles d'installation Windows : Règles qui incluent des fichiers d'installation avec les extensions
.msiet.mspassociées à une application. Lorsque vous ajoutez des règles d'installation Windows, tenez compte du scénario suivant :-
L'élévation de privilèges s'applique uniquement à msiexec.exe de Microsoft. Assurez-vous que l'outil que vous utilisez pour déployer les fichiers d'installation Windows
.msiet.mspest msiexec.exe. -
Supposons qu'un processus corresponde à une règle d'installation Windows spécifiée et que son processus parent corresponde à une règle exécutable spécifiée. Le processus ne peut pas obtenir de privilèges élevés à moins que le paramètre Appliquer aux processus enfants ne soit activé dans la règle exécutable spécifiée.
-
-
Auto-élévation : Lorsque cette option est activée, l'option Exécuter en tant qu'administrateur est disponible dans le menu contextuel lorsque vous cliquez avec le bouton droit sur un fichier. Après avoir sélectionné cette option, vous êtes invité à fournir une raison pour l'élévation. L'élévation est ensuite autorisée ou refusée, en fonction des critères que vous spécifiez. Pour configurer la règle, vous pouvez utiliser le Citrix Environment Tool Hub > File Info Viewer pour obtenir rapidement les informations requises telles que le chemin, l'éditeur et les valeurs de hachage. Vous pouvez également spécifier la période, choisir le jour de la semaine et éventuellement définir les critères pour déterminer les machines sur lesquelles la règle est effective. Lorsque l'option Auto-élévation est activée pour la première fois dans un ensemble de configurations, la règle d'auto-élévation est créée et peut être trouvée dans la liste des règles lors de la gestion des attributions pour une cible d'attribution. La règle n'est jamais supprimée après sa création.
Important :
Lors de la configuration des règles d'élévation de privilèges avec des conditions de chemin basées sur des dossiers, assurez-vous que les non-administrateurs n'ont pas d'accès en écriture aux chemins spécifiés. L'autorisation d'accès en écriture peut permettre aux utilisateurs standard de placer des fichiers à ces emplacements et potentiellement d'obtenir des privilèges élevés.
Si vous avez déjà configuré une condition de chemin basée sur un dossier et que les utilisateurs standard ont un accès en écriture, mettez à jour les autorisations du dossier pour restreindre l'accès en écriture aux seuls administrateurs, ou modifiez la règle pour utiliser une condition de hachage ou d'éditeur à la place.
Vous pouvez spécifier la période pendant laquelle la règle est effective. Vous pouvez également définir des critères facultatifs pour déterminer sur quelles machines la règle s'applique. Vous pouvez choisir de faire correspondre tous les critères suivants ou certains d'entre eux :
-
Nom du catalogue de machines
-
Nom du groupe de mise à disposition
-
Nom de l'appareil
-
Adresse IP
-
Type de plateforme d'OS
-
Version de l'OS
-
État de la machine persistante
Après avoir sélectionné les Règles exécutables, les Règles du programme d'installation Windows ou les règles de Self-elevation, la section Actions affiche les actions suivantes disponibles :
-
Modifier. Permet de modifier une règle exécutable existante.
-
Supprimer. Permet de supprimer une règle exécutable existante.
-
Créer une règle. Permet de créer une règle exécutable. Pour créer une règle exécutable, suivez les instructions de l'assistant.
Contrôle de la hiérarchie des processus
La fonctionnalité de contrôle de la hiérarchie des processus permet de contrôler si certains processus enfants peuvent être démarrés à partir de leurs processus parents dans des scénarios parent-enfant. Vous créez une règle en définissant des processus parents, puis en désignant une liste d'autorisation ou une liste de blocage pour leurs processus enfants. Consultez l'intégralité de cette section avant d'utiliser la fonctionnalité.
Remarque :
-
Cette fonctionnalité s'applique uniquement à Citrix Virtual Apps.
Pour comprendre le fonctionnement de la règle, gardez les points suivants à l'esprit :
-
Un processus n'est soumis qu'à une seule règle. Si vous définissez plusieurs règles pour le même processus, seule la règle ayant la priorité la plus élevée est appliquée.
-
La règle que vous avez définie ne se limite pas à la hiérarchie parent-enfant d'origine, mais s'applique également à chaque niveau de cette hiérarchie. Les règles applicables à un processus parent prévalent sur les règles applicables à ses processus enfants, quelle que soit la priorité des règles. Par exemple, vous définissez les deux règles suivantes :
-
Règle 1 : Word ne peut pas ouvrir CMD.
-
Règle 2 : Le Bloc-notes peut ouvrir CMD.
Avec ces deux règles, vous ne pouvez pas ouvrir CMD à partir du Bloc-notes en ouvrant d'abord Word, puis en ouvrant le Bloc-notes à partir de Word, quelle que soit la priorité des règles. -
Cette fonctionnalité repose sur certaines relations parent-enfant basées sur les processus pour fonctionner. Pour visualiser les relations parent-enfant dans un scénario, utilisez la fonctionnalité d'arborescence des processus de l'outil Process Explorer. Pour plus d'informations sur Process Explorer, consultez
<https://docs.microsoft.com/fr-fr/sysinternals/downloads/procmon>.
Pour éviter tout problème potentiel, nous vous recommandons d'ajouter un chemin de fichier exécutable qui pointe vers VUEMAppCmd.exe dans l'interface de gestion de la configuration complète. VUEMAppCmd.exe garantit que l'agent WEM termine le traitement des paramètres avant le démarrage des applications publiées. Suivez les étapes suivantes :
-
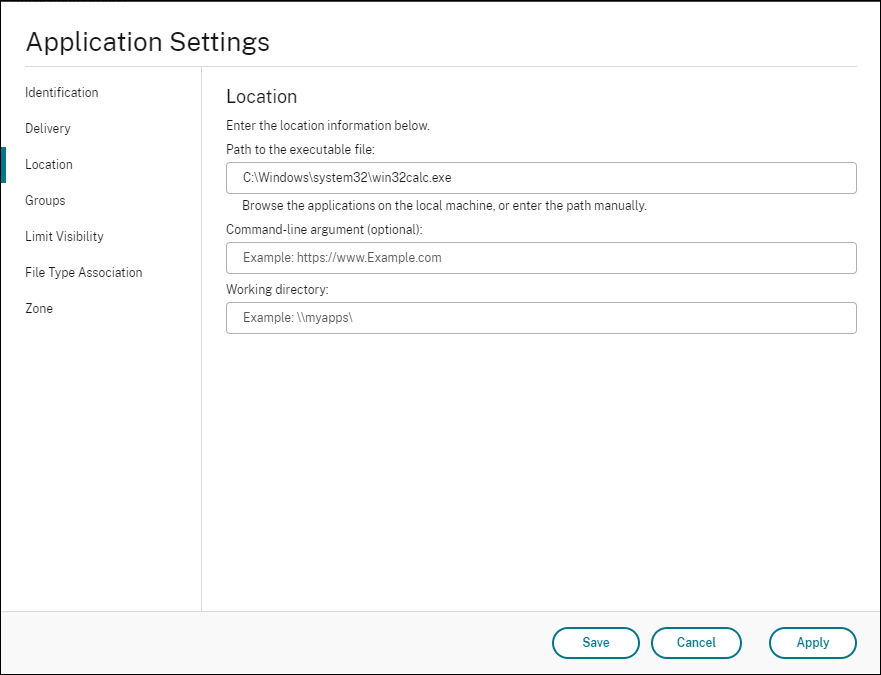
Sur le nœud Application, sélectionnez l'application, cliquez sur Propriétés dans la barre d'actions, puis accédez à la page Emplacement.
-
Saisissez le chemin d'accès de l'application locale sur le système d'exploitation de l'utilisateur final.
-
Sous le champ Chemin d'accès au fichier exécutable, saisissez les informations suivantes :
<%ProgramFiles%>\Citrix\Workspace Environment Management Agent\VUEMAppCmd.exe
-
-
Saisissez l'argument de ligne de commande pour spécifier une application à ouvrir.
-
Sous le champ Argument de ligne de commande, saisissez le chemin d'accès complet de l'application que vous souhaitez lancer via VUEMAppCmd.exe. Assurez-vous d'encadrer la ligne de commande de l'application par des guillemets si le chemin contient des espaces.
-
Par exemple, supposons que vous souhaitiez lancer iexplore.exe via VUEMAppCmd.exe. Vous pouvez le faire en tapant ce qui suit :
%ProgramFiles(x86)%\"Internet Explorer"\iexplore.exe.
-
Considérations
Pour que la fonctionnalité fonctionne, vous devez utiliser l'outil AppInfoViewer sur chaque machine agent pour l'activer. Chaque fois que vous utilisez l'outil pour activer ou désactiver la fonctionnalité, un redémarrage de la machine est nécessaire. Une fois la fonctionnalité activée, tenez compte des considérations suivantes :
-
Vous devez redémarrer la machine agent après la mise à niveau ou la désinstallation de l'agent.
-
La fonctionnalité de mise à niveau automatique de l'agent ne fonctionne pas lorsque la fonctionnalité est activée. Pour utiliser la fonctionnalité de mise à niveau automatique de l'agent, utilisez l'outil AppInfoViewer pour désactiver d'abord la fonctionnalité de contrôle de la hiérarchie des processus.
Pour vérifier que la fonctionnalité de contrôle de la hiérarchie des processus est activée, ouvrez l'Éditeur du Registre sur la machine agent. La fonctionnalité est activée si l'entrée de Registre suivante existe :
-
OS 32 bits
-
HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\CtxHook\AppInit_Dlls\WEM Hook
-
-
OS 64 bits
-
HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\CtxHook\AppInit_Dlls\WEM Hook -
HKEY_LOCAL_MACHINE\SOFTWARE\WOW6432Node\Citrix\CtxHook\AppInit_Dlls\WEM Hook
-
Prérequis
Pour utiliser la fonctionnalité, assurez-vous que les prérequis suivants sont remplis :
-
Un déploiement Citrix Virtual Apps.
-
L'agent s'exécute sur Windows 10 ou Windows Server.
-
L'hôte de l'agent a été redémarré après une mise à niveau sur place ou une nouvelle installation.
Options de contrôle de la hiérarchie des processus
Lorsque vous sélectionnez Contrôle de la hiérarchie des processus dans Sécurité, les options suivantes apparaissent :
Activer le contrôle de la hiérarchie des processus : Contrôle si la fonctionnalité de contrôle de la hiérarchie des processus doit être activée. Lorsque cette option est sélectionnée, d'autres options de l'onglet Contrôle de la hiérarchie des processus deviennent disponibles et les paramètres configurés prennent effet. Vous ne pouvez utiliser cette fonctionnalité que dans un déploiement Citrix Virtual Apps.
Masquer Ouvrir avec dans le menu contextuel : Contrôle si l'option Ouvrir avec doit être affichée ou masquée dans le menu contextuel du clic droit de Windows. Lorsqu'elle est activée, l'option de menu est masquée de l'interface. Lorsqu'elle est désactivée, l'option est visible et les utilisateurs peuvent l'utiliser pour démarrer un processus. La fonctionnalité de contrôle de la hiérarchie des processus ne s'applique pas aux processus démarrés via l'option Ouvrir avec. Nous vous recommandons d'activer ce paramètre pour empêcher les applications de démarrer des processus via des services système qui ne sont pas liés à la hiérarchie d'applications actuelle.
L'onglet Contrôle de la hiérarchie des processus affiche également la liste complète des règles que vous avez configurées. Vous pouvez utiliser Rechercher pour filtrer la liste. La colonne attribuée affiche une icône de coche pour les utilisateurs ou groupes d'utilisateurs attribués.
La section Actions affiche les actions suivantes :
-
Modifier. Permet de modifier une règle.
-
Supprimer. Permet de supprimer une règle.
-
Créer une règle. Permet d'ajouter une règle.
Créer une règle
-
Accédez à Contrôle de la hiérarchie des processus et cliquez sur Créer une règle. La page Créer une règle apparaît.
-
Dans la section Affichage, saisissez les informations suivantes :
-
Nom. Saisissez le nom d'affichage de la règle. Le nom apparaît dans la liste des règles.
-
Description. Saisissez des informations supplémentaires sur la règle.
-
-
Dans la section Priorité : définissez la priorité de la règle. Lors de la configuration de la priorité, tenez compte des éléments suivants : La priorité détermine l'ordre dans lequel les règles que vous avez configurées sont traitées. Plus la valeur est élevée, plus la priorité est élevée. Saisissez un entier. En cas de conflit, la règle ayant la priorité la plus élevée prévaut.
-
Dans la section Type de critère, sélectionnez une option pour ajouter Processus parent.
-
Chemin. La règle correspond à un chemin de fichier.
-
Éditeur. La règle correspond à un éditeur sélectionné.
-
Hachage. La règle correspond à un code de hachage spécifique.
-
-
Dans la section Mode, sélectionnez l'une des options suivantes :
-
Liste d'autorisation. Définissez des critères pour les processus enfants qui sont autorisés à s'ouvrir à partir du processus parent. Tout le reste est refusé.
-
Liste de refus. Définissez des critères pour les processus enfants qui ne sont pas autorisés à s'ouvrir à partir du processus parent. Tout le reste est autorisé.
-
-
Critères pour les processus enfants.
-
Spécifiez la période pendant laquelle la règle est effective.
-
Critères de machine : Définissez des critères pour déterminer sur quelles machines la règle est effective. Vous pouvez éventuellement définir les critères pour déterminer sur quelles machines la règle s'applique. Vous pouvez choisir de faire correspondre tous les critères suivants ou l'un d'entre eux :
-
Nom du catalogue de machines
-
Nom du groupe de mise à disposition
-
Nom de l'appareil
-
Adresse IP
-
Type de plateforme OS
-
Version de l'OS
-
État persistant de la machine
-
Pour attribuer des règles aux utilisateurs
Sélectionnez une règle dans la liste, puis cliquez sur Gérer les attributions dans la section Actions.
Pour supprimer des règles
Sélectionnez une ou plusieurs règles dans la liste, puis cliquez sur Supprimer dans la section Actions.