
Trasporto adattivo
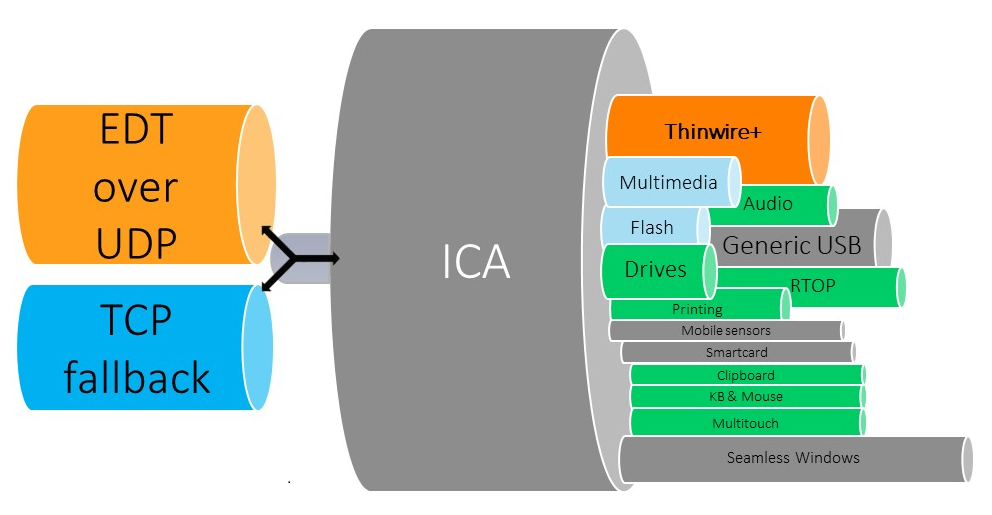
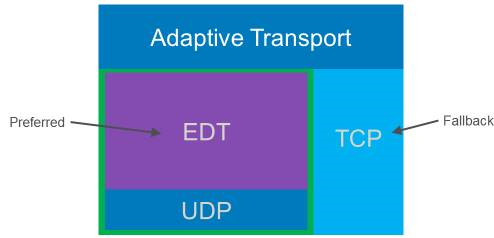
Il trasporto adattivo è un meccanismo in Citrix Virtual Apps and Desktops™ che consente di stabilire connessioni per le sessioni HDX utilizzando un protocollo di trasporto preferito, fornendo al contempo un fallback a TCP se la connettività con il protocollo preferito non è disponibile.
Sono supportati i seguenti protocolli di trasporto:
-
Enlightened Data Transport (EDT)
-
Transmission Control Protocol (TCP)
Configurazione
Il trasporto adattivo è abilitato per impostazione predefinita. È possibile configurare il trasporto adattivo per operare nelle seguenti modalità:
-
Preferito: (Predefinito) Il client tenta di connettersi con il protocollo preferito e ricade su TCP se la connettività con il protocollo preferito non è disponibile.
-
Modalità diagnostica: Il client tenta di connettersi solo utilizzando il protocollo preferito. Il fallback a TCP è disabilitato.
-
Disattivato: Il client tenta di connettersi solo utilizzando TCP.
Come funziona
Quando Trasporto adattivo è impostato su
Preferred, il client tenta di connettersi alla sessione sia con il protocollo preferito che con TCP in parallelo. Ciò consente di ottimizzare il tempo di connessione se non è possibile connettersi con il protocollo preferito e il client deve ricadere sull'uso di TCP. Se la connessione viene stabilita utilizzando TCP, il client tenta di connettersi con il protocollo preferito in background ogni cinque minuti.
Quando Trasporto adattivo è impostato su
Diagnostic mode, il client si connette alla sessione solo con il protocollo preferito. Se il client non riesce a stabilire una connessione utilizzando il protocollo preferito, non ricade sull'uso di TCP e la connessione fallisce.
Quando Trasporto adattivo è impostato su
Off, Trasporto adattivo è disabilitato e il client si connette alla sessione utilizzando solo TCP.
Requisiti di sistema
Di seguito sono riportati i requisiti per l'utilizzo del trasporto adattivo e di EDT:
-
Piano di controllo
-
Citrix DaaS (precedentemente servizio Citrix Virtual Apps and Desktops™)
-
Citrix Virtual Apps and Desktops: versione attualmente supportata
-
-
Virtual Delivery Agent
-
Windows: versione attualmente supportata (è consigliata la versione 2402 o successiva)
-
Linux: versione attualmente supportata (è consigliata la versione 2402 o successiva)
-
-
Applicazione Citrix Workspace™
-
Windows: versione attualmente supportata (è consigliata la versione 2402 o successiva)
-
Linux: versione attualmente supportata (è consigliata la versione 2402 o successiva)
-
Mac: versione attualmente supportata (è consigliata la versione 2402 o successiva)
-
iOS: ultima versione disponibile su Apple App Store
-
Android: ultima versione disponibile su Google Play
-
-
Citrix NetScaler® Gateway
-
14.1.12.30 o versioni successive (consigliato)
-
13.1.17.42 o versioni successive (è consigliata la versione 13.1-52.19 o successiva)
-
Nota:
Per i dettagli su Linux VDA, consultare la documentazione di Linux Virtual Delivery Agent.
Requisiti di rete
Le seguenti sezioni descrivono i requisiti di rete per l'utilizzo di EDT con Adaptive Transport:
Host di sessione
Se gli host di sessione dispongono di un firewall come Windows Defender Firewall, è necessario consentire il seguente traffico in entrata per le connessioni interne.
| Descrizione | Origine | Protocollo | Porta |
|---|---|---|---|
| Connessione interna - Affidabilità sessione abilitata | Client | UDP | 2598 |
| Connessione interna - Affidabilità sessione disabilitata | 1494 | ||
| Connessione interna - HDX™ Direct o VDA SSL | 443 |
Nota:
Il programma di installazione VDA aggiunge le regole in entrata appropriate a Windows Defender Firewall. Se si utilizza un firewall diverso, è necessario aggiungere le regole di cui sopra.
Rete interna
La seguente tabella illustra le regole del firewall necessarie per l'utilizzo di EDT nella rete:
| Descrizione | Protocollo | Origine | Destinazione | Porta di destinazione |
|---|---|---|---|---|
| Connessione interna diretta - Affidabilità sessione abilitata | UDP | Rete client | Rete VDA | 2598 |
| Connessione interna diretta - Affidabilità sessione disabilitata | 1494 | |||
| Connessione interna diretta - HDX Direct o VDA SSL | 443 | |||
| NetScaler Gateway | NetScaler SNIP | 2598 | ||
| NetScaler Gateway - VDA SSL | 443 |
Nota:
Se si utilizza Citrix Gateway Service, è necessario abilitare Rendezvous per utilizzare EDT come protocollo di trasporto. Consultare la documentazione Rendezvous per i requisiti di sistema e di rete.
Rete client
La tabella seguente illustra i requisiti di connettività per i dispositivi client:
| Descrizione | Protocollo | Origine | Destinazione | Porta di destinazione |
|---|---|---|---|---|
| Connessione interna - Affidabilità sessione abilitata | UDP | IP client | Rete VDA | 2598 |
| Connessione interna - Affidabilità sessione disabilitata | 1494 | |||
| Connessione interna - HDX Direct o SSL VDA | 443 | |||
| Connessione esterna - NetScaler Gateway | Indirizzo IP pubblico di NetScaler Gateway | 443 | ||
| Connessione esterna - Citrix Gateway Service | Citrix Gateway Service | 443 |
Nota:
Se si utilizza Citrix Gateway Service, i client devono essere in grado di raggiungere
<https://*.*.nssvc.net>. Se non è possibile consentire tutti i sottodomini utilizzando <https://*.*.nssvc.net>, è possibile utilizzare <https://*.c.nssvc.net> e <https://*.g.nssvc.net> in alternativa. Per maggiori informazioni, consultare l'articolo del Knowledge Center CTX270584.