
秘密鍵の保護
はじめに
FAS証明書は、FASサーバー上の組み込みデータベースに保存されます。FAS証明書に関連付けられた秘密鍵は、FASサーバーのネットワークサービスアカウントの下に保存されます。デフォルトでは、キーはエクスポート不可の2048ビットRSAであり、Microsoft Software Key Storage Providerで作成および保存されます。
FAS PowerShellコマンドPowerShellコマンドレットを使用すると、秘密鍵のプロパティと保存場所を変更できます。
注:
FASの構成と証明書は、FASサーバーにローカルに保存されます。データはFASサーバー間で共有されません。
Citrix Virtual Apps and Desktops 2411より前のFASリリースでは、秘密鍵のプロパティは
%programfiles%\Citrix\Federated Authentication Service\Citrix.Authentication.FederatedAuthenticationService.exe.config.にあるXMLファイルを編集することで構成されていました。 これはPowerShellコマンドに置き換えられ、より柔軟性があり、FASサーバーを再起動せずに適用できます。 さらに、XMLファイルの設定とは異なり、PowerShellを使用して行われた構成は、FASサーバーがアップグレードされても保持されます。 したがって、以下の設定に対するXMLファイルを使用した構成はサポートされなくなりました。
-
Citrix.TrustFabric.ClientSDK.TrustAreaJoinParameters.KeyProtection -
Citrix.TrustFabric.ClientSDK.TrustAreaJoinParameters.ProviderLegacyCsp -
Citrix.TrustFabric.ClientSDK.TrustAreaJoinParameters.ProviderName -
Citrix.TrustFabric.ClientSDK.TrustAreaJoinParameters.ProviderType -
Citrix.TrustFabric.ClientSDK.TrustAreaJoinParameters.KeyLength
セクション「Citrix Virtual Apps and Desktops™ 2411より前のFASバージョンからのアップグレード」を参照してください。
FAS証明書とテンプレートに関する情報
FASが保持する証明書には2種類あります。通常1つのインスタンスである承認証明書と、ユーザー証明書です。
注:
FAS承認証明書は、登録機関または要求エージェント (RA) 証明書とも呼ばれることがあります。
FASは、証明書を要求する際に、次のセクションで説明するように証明書テンプレートを使用します。FASは証明書要求でテンプレート名を指定しますが、テンプレートの内容は読み取りません。したがって、テンプレートの設定を変更しても、FASが行う証明書要求には影響しません。テンプレートの特定のプロパティを変更すると、CAによって生成される証明書に影響します。たとえば、テンプレートを使用して有効期間を変更できます。
FAS承認証明書
この証明書は、FASを構成するときに作成されます。FAS管理コンソールの承認または再承認ボタンを使用して、新しい承認証明書を要求できます。
PowerShellコマンドを使用することもでき、より柔軟な対応が可能です。
-
New-FasAuthorizationCertificate: このコマンドはFAS管理コンソールと同様に動作しますが、承認プロセスで使用する証明書テンプレートを指定できる点が異なります。 -
New-FasAuthorizationCertificateRequest: このコマンドは、承認証明書のオフライン要求を作成します。オフライン承認。
承認証明書は、FASが登録機関として機能し、ユーザーに代わって証明書を要求するため、RA証明書とも呼ばれます。この証明書には、拡張キー使用法証明書要求エージェントがあり、FASユーザー証明書を要求する際の承認資格情報として使用できます。
デフォルトでは、承認プロセスは次のテンプレートを使用します。
-
Citrix_RegistrationAuthority_ManualAuthorization: このテンプレートを使用して作成された証明書は一時的で短命であり、承認プロセスをブートストラップするために使用されます。 -
Citrix_RegistrationAuthority: このテンプレートを使用して作成された証明書は有効期間が長く、FASサーバーによって保存されます。
FASを承認すると、次の手順が実行されます。
-
FASはキーペアを作成し、キーペアの公開鍵とテンプレート
Citrix_RegistrationAuthority_ManualAuthorizationを指定して、証明書署名要求 (CSR) をCAに送信します。 -
テンプレートの発行要件では、CSRはCA管理者によって手動で承認される必要があると指定されています。
-
CA管理者がCSRを承認すると、CAはFASが取得する証明書を作成します。この証明書は有効期間が1日と短く、次のステップでのみ使用されます。使用されると、FASはその証明書とキーペアを破棄します。
-
FASは別のキーペアを作成し、このキーペアの公開キーとテンプレート
Citrix_RegistrationAuthorityを指定して、2番目のCSRをCAに送信します。この要求は、前のステップの証明書によって承認され、署名されます。 -
CAは自動的に証明書を発行し、FASは証明書を取得し、FASはこれで承認済みとなります。デフォルトでは、この承認証明書の有効期間は2年間です。
前述のキーペアを作成するために使用された設定は、このPowerShellコマンドを使用して表示できます。
Get-FasKeyConfig -Address localhost -CertificateType ra
FASユーザー証明書
FASは、VDAにユーザーをサインインさせるためにユーザー証明書を作成します。
FASがユーザー証明書を作成する際、次のステップが実行されます。
-
FASはキーペアを作成し、そのキーペアの公開キー、ユーザーのID、およびデフォルトでテンプレート
Citrix_SmartcardLogon(使用されるテンプレートは設定可能)を指定して、CSRをCAに送信します。 -
CSRはFAS承認証明書を使用して署名されます。
-
Citrix_SmartcardLogonテンプレートには発行要件Application Policy: Certificate Request Agentがあります。この属性はFAS承認証明書に存在するため、CAはユーザー証明書を自動的に発行します。 -
FASは証明書を取得し、FASサーバー上の組み込みデータベースに保存します。
-
デフォルトでは、証明書の有効期間は1週間です。
その後、ユーザー証明書はVDAで利用可能になり、ユーザーをサインインさせます。
前述のキーペアを作成するために使用された設定は、次のPowerShellコマンドを使用して表示できます。
Get-FasKeyConfig -Address localhost -CertificateType user
秘密鍵の保存オプション
FASは、キーペアを3つのカテゴリのストレージに作成および保存するように構成できます。
-
ソフトウェア: 通常、Microsoft Software Key Storage Providerを使用します。これはソフトウェアのみで保護されており、データはディスクに保存されます。
-
トラステッドプラットフォームモジュール (TPM): TPMは、コンピューター上の物理ハードウェアであるか、ハイパーバイザーによって提供される仮想TPMである場合があります。
-
ハードウェアセキュリティモジュール (HSM): これは、暗号化キーを安全に保存するように設計されたハードウェア周辺機器またはネットワークデバイスです。
注:
考慮すべきトレードオフがあります。ハードウェアストレージはより安全である可能性がありますが、特に多数のユーザー証明書キーペアを作成および保存する場合には、パフォーマンスが低下することがよくあります。
FAS承認証明書に関連付けられた秘密鍵は特に機密性が高く、その証明書のポリシーにより、秘密鍵を所有する者は誰でも、任意のユーザーの証明書要求を承認できるためです。結果として、この鍵を制御する者は誰でも、任意のユーザーとして環境に接続できます。
注:
Microsoft CAは、証明書を発行できるユーザーのセットを含め、FAS承認証明書の権限を制限するように構成できます。詳細については、委任された登録エージェントを参照してください。
このため、FASでは、承認証明書とユーザー証明書の秘密鍵プロパティを個別に構成できます。
一般的な構成をいくつか示します。
| 承認証明書キー | ユーザー証明書キー | コメント |
|---|---|---|
| ソフトウェア | ソフトウェア | デフォルト構成 |
| TPM | ソフトウェア | 承認証明書はハードウェア保護されています |
| HSM | HSM | すべての証明書はハードウェア保護されています |
注:
ユーザーキーにはハードウェアTPMは推奨されません。承認証明書キーにのみTPMを使用してください。FASサーバーを仮想化環境で実行する予定がある場合は、ハイパーバイザーベンダーにTPM仮想化がサポートされているか確認してください。
キー構成PowerShellコマンド
秘密キーの構成に関連するコマンドは次のとおりです。
-
Get-FasKeyConfig -
Set-FasKeyConfig -
Reset-FasKeyConfig -
Test-FasKeyConfig
詳細については、PowerShell コマンドレットを参照してください。
承認およびユーザー証明書のキー構成は独立しており、
CertificateType引数によって指定されます。たとえば、承認証明書 (RA 証明書) を要求するときに使用される秘密キー構成を取得するには、次の手順を実行します。
Get-FasKeyConfig -Address localhost -CertificateType ra
ユーザー証明書を要求するときに使用される秘密キー構成を取得するには、次の手順を実行します。
Get-FasKeyConfig -Address localhost -CertificateType user
Set-FasKeyConfig と Get-FasKeyConfig を使用して、次の秘密キープロパティを設定および検査できます。
| プロパティ | 既定値 | コメント |
|---|---|---|
| 長さ | 2048 | ビット単位のキー長。Microsoft テンプレート GUI では、暗号化タブで*最小*キーサイズが指定されていることに注意してください。FAS で構成されたキー長がテンプレートで指定された最小キーサイズよりも短い場合、CSR は CA によって拒否されます。
RSAキーの場合、長さは1024ビット、2048ビット、または4096ビットにできます。
ECCキーの場合、長さは256ビット、384ビット、または521ビットにできます。
|
| エクスポート可能 | フォールス | 秘密キーをそのプロバイダーからエクスポートできるかどうか。 |
| プレフィックス | なし | FASによって生成される秘密キーの識別子に追加するプレフィックスを指定します。生成される識別子は、プレフィックスとGUIDで構成されます。例: MyPrefix70277985-6908-4C6F-BE59-B08691456804。 |
| 楕円曲線 | フォールス | trueの場合、ECCキーペアが生成され、それ以外の場合はRSAキーペアが生成されます。 |
| キー記憶域プロバイダー (KSP) | 真 | trueの場合、FASは最新のWindows CNG APIを使用し、ProviderプロパティでKSPを指定する必要があります。
falseの場合、FASはレガシーCAPI APIを使用し、Providerプロパティで暗号化サービスプロバイダー (CSP) を指定する必要があります。CitrixはKSPの使用を推奨します。
|
| プロバイダー | Microsoft ソフトウェア キー ストレージ プロバイダー | キーペアが作成および保存されるプロバイダーの名前。このプロパティを変更して、TPMまたはHSMを指定できます。HSMのKSP (またはCSP) はHSMベンダーによって提供されます。ベンダーは、ソフトウェアのインストール方法とプロバイダーの名前に関する指示を提供します。 |
| CSPタイプ | 24 | KSPプロパティがfalseに設定されている場合にのみ関連します。
Microsoft KeyContainerPermissionAccessEntry.ProviderType Property PROV_RSA_AES 24を参照します。CSPを持つHSMを使用しており、HSMベンダーが別途指定しない限り、常に24である必要があります。
|
さらに、Set-FasKeyConfig は、便宜上、以下のスイッチとともに使用できます。
| フラグ | 説明 |
|---|---|
| -UseDefaultSoftwareProvider | Provider プロパティを Microsoft Software Key Storage Provider に、KSP フィールドを true に設定します。 |
| -UseDefaultTpmProvider | Provider プロパティを Microsoft Platform Crypto Provider に、KSP フィールドを true に設定します。 |
Microsoft Software Key Storage Provider は、通常、ディスク上にキーを作成および保存するために使用されるプロバイダーです。
Microsoft Platform Crypto Provider は、通常、TPM にキーを作成および保存するために使用されるプロバイダーです。
Get-FasKeyConfig は、どのプロバイダーとアルゴリズムが使用されているかを確認するのに役立つフィールドも提供します。
| フィールド | 意味 |
|---|---|
| IsDefaultSoftwareProvider | true の場合、プロバイダーが Microsoft Software Key Storage Provider に設定され、KSP フィールドが true に設定されていることを示します。 |
| IsDefaultTpmProvider | true の場合、プロバイダーが Microsoft Platform Crypto Provider に設定され、KSP フィールドが true に設定されていることを示します。 |
| アルゴリズム | RSA は、RSA キーが作成されることを示します (EllipticCurve プロパティは false)。
ECC は、ECC キーが作成されることを示します (EllipticCurve プロパティは true)。
|
Reset-FasKeyConfig を使用して、設定をデフォルトに戻すことができます。
Reset-FasKeyConfig -Address localhost -CertificateType ra
 Reset-FasKeyConfig -Address localhost -CertificateType user
注記:
秘密キー構成に加えられた変更 (
Set-FasKeyConfig または Reset-FasKeyConfig を使用) は、新しく作成された証明書にすぐに適用されます。ただし、異なる構成を持つ既存の承認証明書およびユーザー証明書には影響しません。
既存の証明書は、管理コンソールから FAS サービスを非承認にするか、FAS の非承認と FAS 証明書の削除 の PowerShell コマンドを使用して削除できます。
現在のユーザーキー構成に準拠しないキープール内の事前生成されたキーはすべて破棄されます。
構成シナリオの例
各例では、既存の証明書は構成変更の影響を受けないため、FAS サービスを承認する前に提供された PowerShell を使用してキー構成を設定してください。
誤ったキー構成の承認証明書またはユーザー証明書が既にある場合は、FAS 証明書の検査 および FAS の非承認と FAS 証明書の削除 を使用して削除できます。
FAS サーバーが ライブ デプロイメントにある場合は、構成変更を行う間、メンテナンスモードにすることを検討してください メンテナンスモード。
例 1 - すべてのキーを Microsoft Software Key Storage Provider に保存する
これはデフォルトであるため、追加の構成は不要です。
以前にキー構成を変更した場合は、以下のコマンドを使用して Microsoft Software Key Storage Provider の使用に戻すことができます。
Set-FasKeyConfig -Address localhost -CertificateType ra -UseDefaultSoftwareProvider
 Set-FasKeyConfig -Address localhost -CertificateType user -UseDefaultSoftwareProvider
Reset-FasKeyConfig を使用して Microsoft Software Key Storage Provider に戻し、さらに他のすべてのキー構成設定をデフォルトに復元できます。
例 2 - 承認証明書キーを TPM に保存する
この例では、FAS 承認証明書キーを TPM (物理または仮想) に保存し、ユーザー証明書キーを Microsoft Software Key Storage Provider に保存する方法を示します。
FAS は TPM で保護されたキーを持つユーザー証明書を生成できますが、大規模な展開では TPM ハードウェアが遅すぎたり、サイズが制限されたりする場合があります。
次の PowerShell コマンドを使用します。
Set-FasKeyConfig -Address localhost -CertificateType ra -UseDefaultTpmProvider
 Set-FasKeyConfig -Address localhost -CertificateType user -UseDefaultSoftwareProvider
例 3 - すべてのキーを HSM に保存する
この例では、HSM を使用して承認証明書とユーザー証明書の秘密キーの両方を保存する方法を示します。この例では、HSM が構成されていることを前提としています。HSM にはプロバイダー名があります。たとえば、HSM Vendor Key Storage Provider などです。
次の PowerShell コマンドを使用します (例のテキストを HSM のプロバイダーの実際の名前で置き換えてください)。
Set-FasKeyConfig -Address localhost -CertificateType ra -Provider "HSM Vendor Key Storage Provider"
 Set-FasKeyConfig -Address localhost -CertificateType user -Provider "HSM Vendor Key Storage Provider"
例 4 - 楕円曲線キーを使用する
デフォルトでは、FAS は RSA キーを生成します。この例では、承認証明書とユーザー証明書の両方に楕円曲線 (ECC) キーが構成されています。
この例では、異なるキー長を使用しています。承認証明書は 384 ビットキーで構成され、ユーザー証明書は 256 ビットキーで構成されています。
Set-FasKeyConfig -Address localhost -CertificateType ra -EllipticCurve $true -Length 384
 Set-FasKeyConfig -Address localhost -CertificateType user -EllipticCurve $true -Length 256
この時点では、FAS 証明書テンプレートの最小キーサイズがデフォルトで 1024 ビットに設定されているため、承認およびユーザー証明書要求は CA によって拒否される可能性があります。
したがって、この例では、テンプレートの最小キーサイズを次のように変更する必要があります。
-
Citrix_RegistrationAuthority_ManualAuthorization and Citrix_RegistrationAuthority: 最小キーサイズを384(またはそれ以下)に変更します -
Citrix_SmartcardLogon: 最小キーサイズを256(またはそれ以下)に変更します
テンプレートを編集するには、
mmc.exeを実行し、証明書テンプレートスナップインを追加します。テンプレートを見つけて、そのプロパティを開きます。最小キーサイズの設定は、テンプレートのプロパティの暗号化タブにあります。
注:
ECCキーを持つユーザー証明書は、Citrix Virtual Apps and Desktops 2411以降を実行しているWindows VDAでのみサポートされます。 ECCキーはLinux VDAではサポートされていません。
秘密キー構成のテスト
Set-FasKeyConfigコマンドはいくつかの検証を行いますが、無効なキー構成を設定することは依然として可能です。たとえば、HSMのプロバイダー名に間違いがある場合や、指定したキー長がハードウェアでサポートされていない場合があります。
Test-FasKeyConfigコマンドが役立ちます。これは、現在のキー構成を使用してキーペアを作成しようとし、成功または失敗を報告します。失敗が発生した場合、失敗理由の表示が提供されます。成功した場合、キーペアはすぐに破棄されます。
次のPowerShellコマンドは、それぞれ認証とユーザーキー構成をテストします。
Test-FasKeyConfig -Address localhost -CertificateType ra
 Test-FasKeyConfig -Address localhost -CertificateType user
FASサーバーを承認し、ルールを作成したら、次のようにユーザー証明書のテストCSRを追加で作成できます。
Test-FasCertificateSigningRequest -Address localhost -UserPrincipalName user@example.com -Rule default
mailto:user@example.comをActive Directory展開の実際のUPNに置き換えます。FASルールは通常defaultという名前です。ただし、設定した別のルールをテストしたい場合は、代わりにその名前を指定します。
CSRが成功した場合、FASは結果の証明書を破棄します。
FAS証明書の検査
PowerShellを使用して、証明書のプロパティを検査し、関連する秘密キーがどこに保存されているかを判断できます。
承認証明書の検査
FAS管理コンソールで承認証明書リンクをクリックすると、承認証明書を確認できます。
承認証明書(/en-us/federated-authentication-service/2503/media/auth-cert-config.png)
ただし、より詳細な情報についてはPowerShellを使用してください。
Get-FasAuthorizationCertificate -Address localhost -FullCertInfo
いくつかのフィールドが返されます。その中には、証明書が作成され保存されたプロバイダーを示すPrivateKeyProviderが含まれます。
| PrivateKeyProvider | キーの保存場所 |
|---|---|
| マイクロソフト ソフトウェア キー ストレージ プロバイダー | キーはディスクに保存され、Microsoftのソフトウェアプロバイダーによって保護されています。 |
| マイクロソフト プラットフォーム暗号プロバイダー | キーはTPM(物理または仮想)に保存されます。 |
| HSM ベンダー キー ストレージ プロバイダー (例のみ) | キーはHSMに保存されます(この例では、ベンダーのプロバイダーはHSM Vendor Key Storage Providerという名前です)。 |
ユーザー証明書の検査
FASサーバーにキャッシュされているすべてのユーザー証明書のリストを次のように取得できます。
Get-FasUserCertificate -Address localhost -KeyInfo $true
KeyInfo パラメーターを使用すると、出力に証明書に関連付けられた秘密鍵に関する詳細情報が含まれます。特に、PrivateKeyProvider フィールドは、証明書に関連付けられたキーペアがどこに保存されているかを示します(この値の解釈については、前のセクションを参照してください)。
-UserPrincipalName のような様々なオプションパラメーターを使用して、返される証明書のセットをフィルターできます。
コマンド出力の証明書フィールドは、PEMエンコードされたユーザー証明書です。テキストを
.crt ファイルにコピーして、Windows証明書GUIを使用して次のように証明書を表示します。
| コマンド | 説明 |
|---|---|
$CertInfos = Get-FasUserCertificate -Address localhost |
このリストには複数のユーザー証明書が含まれている場合があります。 |
$CertInfo = $CertInfos[0] |
この例では、最初のユーザー証明書を選択します。 |
$CertInfo.Certificate > c:\temp\user.crt |
PEMデータを .crt ファイルにパイプします。 |
c:\temp\user.crt |
Windows GUI で .crt ファイルを開きます。 |
Citrix Virtual Apps and Desktops 2411より前のFASバージョンからのアップグレード
Citrix Virtual Apps and Desktops 2411より前のFASリリースでは、秘密鍵のプロパティは、次の場所にあるXMLファイルを編集することで構成されていました。
%programfiles%\Citrix\Federated Authentication Service\Citrix.Authentication.FederatedAuthenticationService.exe.config
これは、このドキュメントで説明されているPowerShellコマンドに置き換えられました。これらのコマンドは、より柔軟性があり、FASサーバーを再起動せずに適用できます。
さらに、XMLファイルの設定とは異なり、PowerShellを使用して行われた構成は、FASサーバーがアップグレードされても保持されます。
秘密鍵の構成に関連するXMLファイルの設定を以下に示します。対応するPowerShellパラメーター(
Get-FasKeyConfigおよびSet-FasKeyConfigで使用されているもの)も記載しています。
| XMLファイルの設定 | XMLファイルのデフォルト値 | PowerShellの同等物 | コメント |
|---|---|---|---|
Citrix.TrustFabric.ClientSDK.TrustAreaJoinParameters.KeyLength |
2048 | -長さ | - |
Citrix.TrustFabric.ClientSDK.TrustAreaJoinParameters.KeyProtection |
GenerateNonExportableKey | -Exportable
-UseDefaultTpmProvider
|
|
Citrix.TrustFabric.ClientSDK.TrustAreaJoinParameters.ProviderLegacyCsp |
フォールス | -Ksp | -Ksp を $true に設定することで、- ProviderLegacyCsp false が実現されます
-ProviderLegacyCsp true は、-Ksp を $false に設定することで実現されます
|
Citrix.TrustFabric.ClientSDK.TrustAreaJoinParameters.ProviderName |
- | -プロバイダー | - |
Citrix.TrustFabric.ClientSDK.TrustAreaJoinParameters.ProviderType |
- | -CspType | - |
XML構成のデフォルトとPowerShellのデフォルトは機能的に同等です。つまり、デフォルトでは、このバージョンおよびCitrix Virtual Apps and Desktops 2411より前のバージョンでFASによって生成されたキーペアのプロパティは同じです。
したがって、XML構成ファイルで上記のいずれの設定も変更していない場合、FASをアップグレードする際に何もアクションを起こす必要はありません。
ただし、上記のいずれかの設定を変更した場合は、次のようにFASをアップグレードしてください。
-
FASをメンテナンスモードにします。メンテナンスモード。
-
FASインストーラーを実行するだけで、FASをインプレースアップグレードします。アップグレード後、以前の設定はすべてXMLファイルに存在しなくなり、XMLファイルで構成することはできません。
-
キー構成PowerShellコマンド で説明されているように、PowerShellコマンド
Set-FasKeyConfigを使用して、FAS秘密鍵の構成を希望どおりに設定します。承認およびユーザー証明書に必要な設定を考慮してください。 -
秘密鍵構成のテスト で説明されているように、構成をテストします。
-
FASサーバーをメンテナンスモードから解除します
次回アップグレードする際も、FAS秘密鍵の構成設定は保持され、特別な操作を行う必要はありません。
暗号化リモート処理
FASユーザー証明書に関連付けられた秘密鍵は、VDAに転送されることはありません。代わりに、VDAがユーザーのFAS証明書を使用する必要がある場合(VDAへのサインインのため、またはセッション内での使用のため)、暗号化要求はFASサーバーにリモート処理されます。これにより、秘密鍵がFASキーストレージ(ソフトウェアストレージ、TPM、HSMのいずれであっても)から離れることがないため、セキュリティが向上します。
Windows VDAでは、これはVDA上のプロバイダーのペアを使用することで実現されます。暗号化要求を行うアプリケーションまたはオペレーティングシステムコードは、その操作がFASサーバーにリモート処理されていることを認識しません。
Citrix Virtual Apps and Desktops 2411より前は、プロバイダーは暗号化サービスプロバイダー (CSP) であり、アプリケーションおよびオペレーティングシステムコードのアクセスは、古いWindows CAPI APIを介して行われていました。プロバイダーは次のとおりでした。
-
CitrixLogonCsp.dll: VDAへのシングルサインオン用 -
CitrixVirtualSmartcardCsp.dll: セッション内証明書用
Citrix Virtual Apps and Desktops 2411以降、追加のキー記憶域プロバイダー (KSP) がVDAに提供されます。アプリケーションおよびオペレーティングシステムコードは、新しいWindows CNG APIを使用してこれらにアクセスします。新しいプロバイダーは次のとおりです。
-
CitrixLogonKsp.dll: VDAへのシングルサインオン用 -
CitrixVirtualSmartcardKsp.dll: セッション内証明書用
KSPは、Windowsアプリケーションに暗号化操作を公開する、より最新の方法であり、より多くの機能を提供します。例:
-
ECCキーを持つ証明書がサポートされています
-
確率的署名方式 (PSS) パディングがサポートされています
FASとVDAの両方がCitrix Virtual Apps and Desktops 2411以降を実行している場合、KSPリモート処理(つまり、新しいKSPを介したリモート処理)が使用されます。それ以外の場合、システムは古いCSPを使用してリモート処理にフォールバックします。
KSPリモート処理の無効化
互換性の問題が発生した場合、KSPリモート処理を無効にして、常に古いCSPリモート処理を使用できるようにすることが可能です。
次のPowerShellを使用します。
Set-FasServer -Address localhost -KspRemoting $false
メンテナンスモード
稼働中の FASサーバーの構成に変更を加える際は、メンテナンスモードにすることを検討してください。
FASがメンテナンスモードの場合、以下が適用されます。
-
Workspace または StoreFront™ が公開アプリケーションまたはデスクトップの起動シーケンスの一部としてFASを呼び出すと、FASはメンテナンスモードであることを示します。呼び出し元は、別のFASサーバーを選択することでこれに対応する必要があります。
-
追加の予防措置として、FASはメンテナンスモード中にユーザー証明書の自動作成を許可しません。これにより、意図しない設定でのユーザー証明書の偶発的な作成が回避されます。
-
ただし、VDAサインインやセッション内での使用など、既存のユーザー証明書に関連するアクティビティは引き続き許可されます。
自動ユーザー証明書作成は許可されていませんが、管理者は
New-FasUserCertificate や Test-FasCertificateSigningRequest などのPowerShellコマンドを使用してユーザー証明書を作成できます。
管理コンソールの使用
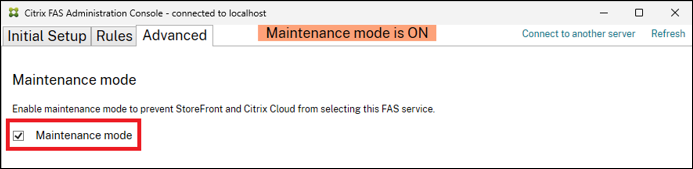
PowerShell の使用
FASサーバーをメンテナンスモードにするには、次のようにします。
Set-FasServer -Address localhost -MaintenanceMode $true
FASサーバーをメンテナンスモードから解除し(通常の操作に戻す)には、次のようにします。
Set-FasServer -Address localhost -MaintenanceMode $false
関連情報
-
インストールと構成 は、FASのインストールと構成に関する主要なリファレンスです。
-
一般的なFAS展開は、フェデレーション認証サービスアーキテクチャの概要 記事にまとめられています。
-
その他のハウツー記事は、高度な構成 記事で紹介されています。