
インストールと構成
インストールとセットアップの順序
-
フェデレーション認証サービス (FAS) をインストールする(/ja-jp/federated-authentication-service/2503/install-configure.html#install-the-federated-authentication-service)
-
StoreFrontストアでFASプラグインを有効にする(/ja-jp/federated-authentication-service/2503/install-configure.html#enable-the-fas-plug-in-on-storefront-stores)
-
Delivery Controllerを構成する(/ja-jp/federated-authentication-service/2503/install-configure.html#configure-the-delivery-controller)
-
グループポリシーを構成する(/ja-jp/federated-authentication-service/2503/install-configure.html#configure-group-policy)
-
FAS管理コンソールを使用して、次の操作を行います。
-
証明書テンプレートを展開する(/ja-jp/federated-authentication-service/2503/install-configure.html#deploy-certificate-templates)
-
証明機関をセットアップする(/ja-jp/federated-authentication-service/2503/install-configure.html#set-up-active-directory-certificate-services)
-
FASが証明機関を使用することを承認する(/ja-jp/federated-authentication-service/2503/install-configure.html#authorize-federated-authentication-service)
-
ルールを構成する(/ja-jp/federated-authentication-service/2503/install-configure.html#configure-rules)
-
FASをCitrix Cloudに接続する(/ja-jp/federated-authentication-service/2503/install-configure.html#connect-to-citrix-cloud) (オプション)
-
フェデレーション認証サービスをインストールする
セキュリティのため、Citrixではフェデレーション認証サービス (FAS) を専用サーバーにインストールすることをお勧めします。このサーバーは、ドメインコントローラーまたは証明機関と同様の方法で保護する必要があります。FASは、次のいずれかの方法でインストールできます。
-
ISO挿入時の自動実行スプラッシュ画面にあるFederated Authentication Serviceボタンから、Citrix Virtual Apps and Desktops™インストーラーを使用する
-
シトリックス バーチャル アプリケーションズ アンド デスクトップス ISO の
x64\XenDesktop Setup\XenDesktopFasSetup.exeにあるXenDesktopFasSetup.exe -
スタンドアロンFASインストーラーファイルである
FasSetup_2503.exeは、Citrix Downloadsから入手できます。
これらのいずれかをインストールすると、以下のコンポーネントがインストールされます。
-
フェデレーション認証サービス
-
高度なFAS構成のためのPowerShellスナップインコマンドレット
-
FASグループポリシーテンプレート (CitrixFederatedAuthenticationService.admxまたはCitrixFederatedAuthenticationService.adml)
-
証明書テンプレートファイル
-
FAS常時オン追跡のサポートを提供するCitrix Telemetry Service
-
常時オン追跡などの診断情報を収集するために使用できるアプリケーションであるCitrix Scout
インストーラーの詳細については、FASインストールのコマンドラインオプションを参照してください。
FASのアップグレード
インプレースアップグレードを使用して、FASを新しいバージョンにアップグレードできます。アップグレードする前に、以下を考慮してください。
-
インプレースアップグレードを実行すると、すべてのFASサーバー設定が保持されます。
-
FASをアップグレードする前に、FAS管理コンソールを閉じてください。
-
常に少なくとも1つのFASサーバーが利用可能であることを確認してください。Federation Authentication Serviceが有効なStoreFront™サーバーからどのサーバーにも到達できない場合、ユーザーはログオンしたりアプリケーションを起動したりできません。
アップグレードを開始するには、Citrix Virtual Apps and DesktopsインストーラーまたはスタンドアロンのFASインストーラーファイルからFASをインストールします。
StoreFrontストアでFASプラグインを有効にする
注:
Citrix CloudでのみFASを使用している場合は、この手順は不要です。
StoreFrontストアでFASプラグインを有効にする方法の詳細については、
<https://docs.citrix.com/ja-jp/storefront/current-release/configure-authentication-and-delegation/fas>を参照してください。
Delivery Controller™を構成する
注:
Citrix CloudでのみFASを使用している場合は、この手順は不要です。
FASを使用するには、Citrix Virtual AppsまたはCitrix Virtual Desktops™ Delivery Controllerが接続先のStoreFrontサーバーを信頼するように構成します。これには、Set-BrokerSite -TrustRequestsSentToTheXmlServicePort $true PowerShellコマンドレットを実行します。このコマンドは、サイト上のDelivery Controllerの数に関係なく、サイトごとに1回実行します。
グループポリシーを構成する
FASをインストールした後、インストールで提供されるグループポリシーテンプレートを使用して、グループポリシー内のサーバーの完全修飾ドメイン名(FQDN)を指定します。
重要:
チケットを要求するStoreFrontサーバーと、チケットを引き換えるVirtual Delivery Agents(VDA)が、グループポリシーオブジェクトによって適用される自動サーバー番号付けを含め、FQDNの同一の構成を持っていることを確認してください。
簡潔にするため、以下の例では、すべてのマシンに適用される単一のポリシーをドメインレベルで構成します。ただし、これは必須ではありません。FASは、StoreFrontサーバー、VDA、およびFAS管理コンソールを実行しているマシンが同じFQDNのリストを参照できる限り機能します。ステップ6を参照してください。
ステップ1. FASをインストールしたサーバーで、C:\Program Files\Citrix\Federated Authentication Service\PolicyDefinitions\CitrixFederatedAuthenticationService.admx および CitrixBase.admx ファイル、および en-US フォルダーを見つけます。
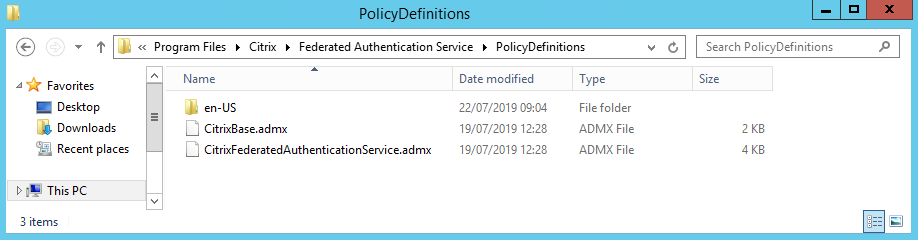
ステップ2. これらのファイルをドメインコントローラーにコピーし、C:\Windows\PolicyDefinitions および en-US サブフォルダーに配置します。
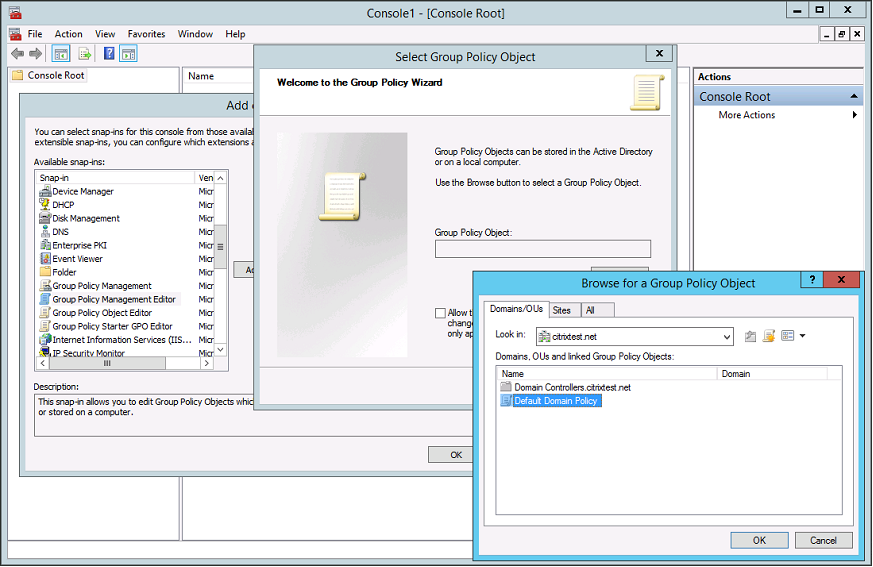
ステップ3. Microsoft Management Console (コマンドラインから mmc.exe) を実行します。メニューバーから、ファイル > スナップインの追加と削除 を選択します。グループポリシー管理エディター を追加します。
グループポリシーオブジェクトの入力を求められたら、参照 を選択し、既定のドメインポリシー を選択します。または、任意のツールを使用して、環境に適したポリシーオブジェクトを作成して選択することもできます。このポリシーは、影響を受けるCitrixソフトウェア(VDA、StoreFrontサーバー、管理ツール)を実行しているすべてのマシンに適用する必要があります。
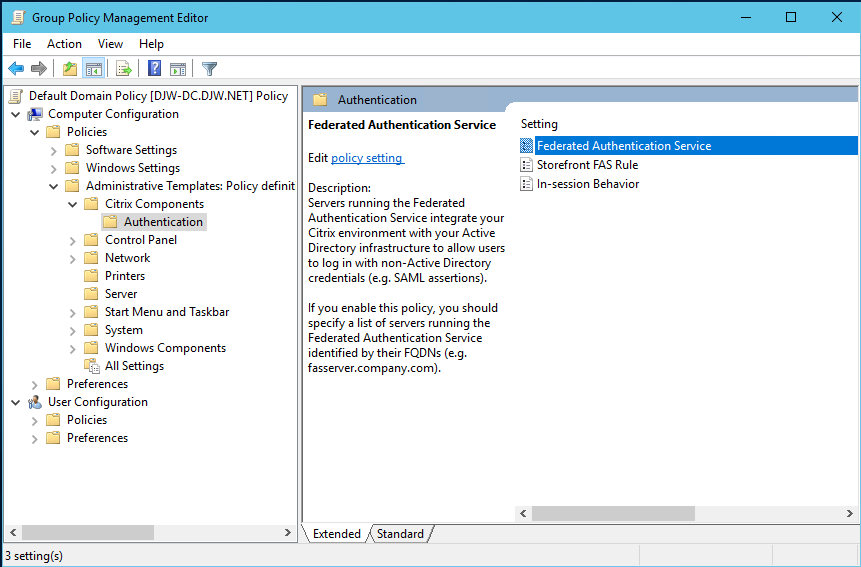
ステップ4. コンピューターの構成/ポリシー/管理用テンプレート/Citrixコンポーネント/認証にある Federated Authentication Service ポリシーに移動します。
注:
Federated Authentication Service ポリシー設定は、CitrixBase.admx/CitrixBase.adml テンプレートファイルを PolicyDefinitions フォルダーに追加した場合にのみ、ドメインGPOで利用できます。ステップ3の後、Federated Authentication Service ポリシー設定は、管理用テンプレート > Citrixコンポーネント > 認証 フォルダーに表示されます。
ステップ5. Federated Authentication Service ポリシーを開き、有効 を選択します。これにより、表示 ボタンを選択できるようになり、FASサーバーのFQDNを構成します。
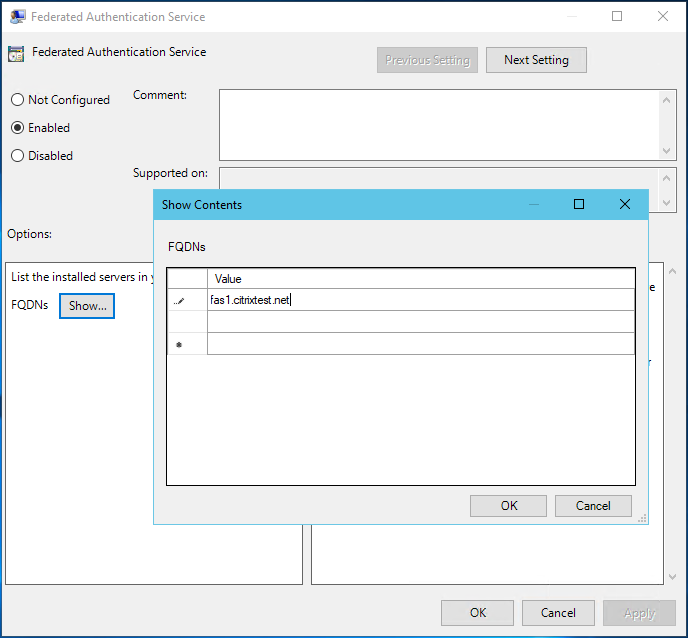
ステップ6. FASサーバーのFQDNを入力します。
重要:
複数のFQDNを入力する場合、VDA、StoreFrontサーバー(存在する場合)、およびFASサーバーから見て、リストの順序は一貫している必要があります。グループポリシー設定を参照してください。
手順7. OKをクリックしてグループポリシーウィザードを終了し、グループポリシーの変更を適用します。変更を有効にするには、マシンを再起動するか(またはコマンドラインからgpupdate /forceを実行する)必要がある場合があります。
セッション内動作
このポリシーは、ユーザーのVDAセッションでエージェントプロセスをアクティブ化し、セッション内証明書、同意、およびロック時の切断をサポートします。セッション内証明書は、このポリシーが有効になっているかつ、証明書の作成に使用されたFASルールでセッション内使用が許可されている場合にのみ利用可能です。ルールの構成を参照してください。
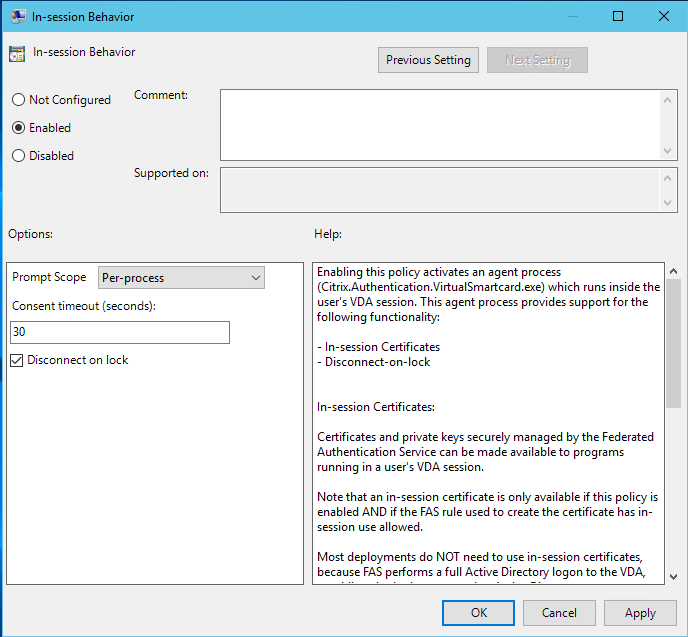
有効にすると、このポリシーが有効になり、FASエージェントプロセスがユーザーのVDAセッションで実行できるようになります。
無効にすると、ポリシーが無効になり、FASエージェントプロセスが実行されなくなります。
プロンプトスコープ
このポリシーが有効になっている場合、プロンプトスコープは、アプリケーションがセッション内証明書を使用することを許可するための同意をユーザーにどのように求めるかを制御します。3つのオプションがあります。
-
同意不要—このオプションはセキュリティプロンプトを無効にし、秘密鍵はサイレントに使用されます。
-
プロセスごとの同意—実行中の各プログラムが個別に同意を求めます。
-
セッションごとの同意—ユーザーがOKをクリックすると、このオプションはセッション内のすべてのプログラムに適用されます。
同意タイムアウト
このポリシーが有効になっている場合、同意タイムアウトは同意が持続する時間(秒単位)を制御します。たとえば、300秒に設定すると、ユーザーは5分ごとにプロンプトが表示されます。値がゼロの場合、秘密鍵の操作ごとにユーザーにプロンプトが表示されます。
ロック時の切断
このポリシーが有効になっている場合、ユーザーが画面をロックすると、ユーザーのセッションは自動的に切断されます。この動作は、「スマートカード取り外し時の切断」ポリシーに似ています。ユーザーがActive Directoryのログオン資格情報を持っていない場合に、この機能を使用します。
注:
ロック時の切断ポリシーは、VDA上のすべてのセッションに適用されます。
Federated Authentication Service管理コンソールの使用
注:
FAS管理コンソールはほとんどの展開に適していますが、PowerShellインターフェイスはより高度なオプションを提供します。FAS PowerShellコマンドレットの詳細については、「PowerShellコマンドレット」を参照してください。
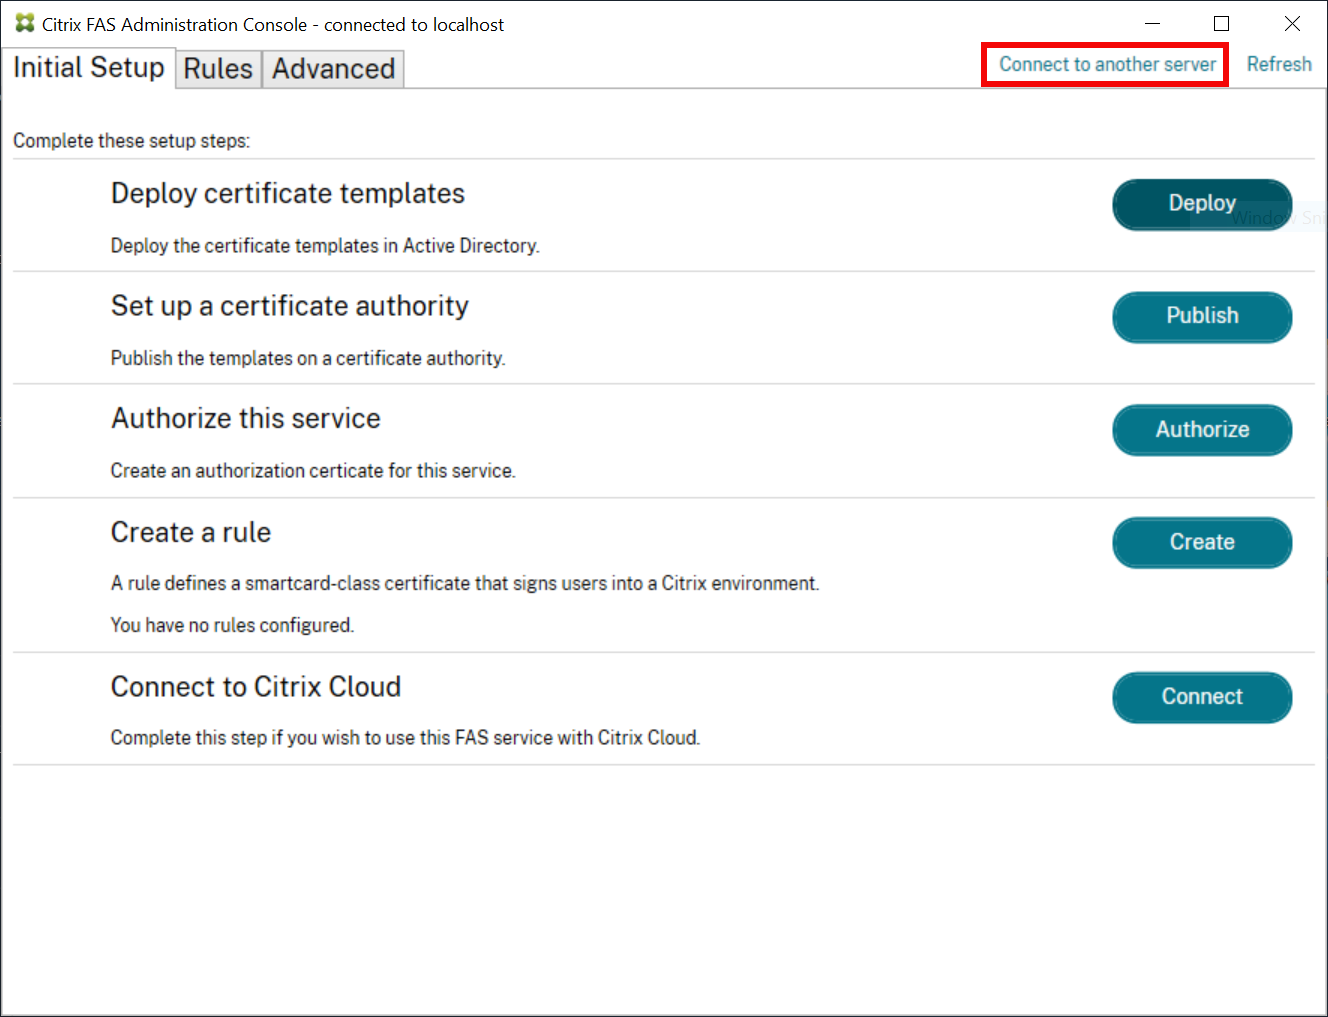
FAS管理コンソールはFASの一部としてインストールされます。アイコン(Citrix Federated Authentication Service)がスタートメニューに配置されます。
管理コンソールを初めて使用するときは、次のプロセスを実行するようにガイドされます。
-
証明書テンプレートを展開します。
-
証明機関をセットアップします。
-
FASが証明機関を使用することを承認します。
OS構成ツールを使用して、一部の手順を手動で完了することもできます。
FAS管理コンソールは、デフォルトでローカルFASサービスに接続します。必要に応じて、コンソールの右上にあるConnect to another serverを使用してリモートサービスに接続できます。
証明書テンプレートを展開する
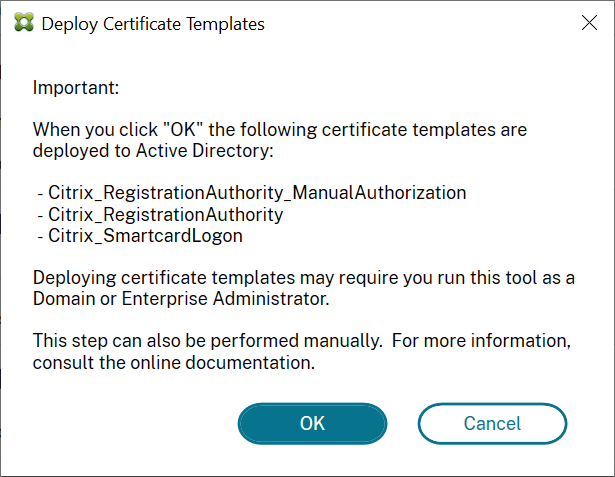
他のソフトウェアとの相互運用性の問題を回避するため、FASは独自の用途のために3つのCitrix証明書テンプレートを提供します。
-
Citrix_RegistrationAuthority_ManualAuthorization
-
Citrix_RegistrationAuthority
-
Citrix_SmartcardLogon
これらのテンプレートはActive Directoryに登録する必要があります。展開ボタンをクリックし、次にOKをクリックします。
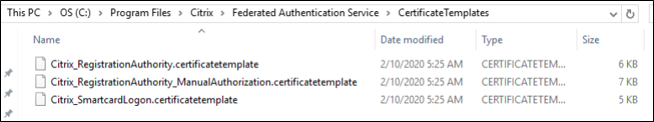
テンプレートの構成は、FASとともにインストールされる拡張子.certificatetemplateのXMLファイルで、次の場所にあります。
C:\Program Files\Citrix\Federated Authentication Service\CertificateTemplates
これらのテンプレートファイルをインストールする権限がない場合は、Active Directory管理者に渡してください。
テンプレートを手動でインストールするには、テンプレートを含むフォルダーから次のPowerShellコマンドを実行します。
$template = [System.IO.File]::ReadAllBytes("$Pwd\Citrix_SmartcardLogon.certificatetemplate")
 $CertEnrol = New-Object -ComObject X509Enrollment.CX509EnrollmentPolicyWebService
 $CertEnrol.InitializeImport($template)
 $comtemplate = $CertEnrol.GetTemplates().ItemByIndex(0)
 $writabletemplate = New-Object -ComObject X509Enrollment.CX509CertificateTemplateADWritable
 $writabletemplate.Initialize($comtemplate)
 $writabletemplate.Commit(1, $NULL)
Active Directory証明書サービスをセットアップする
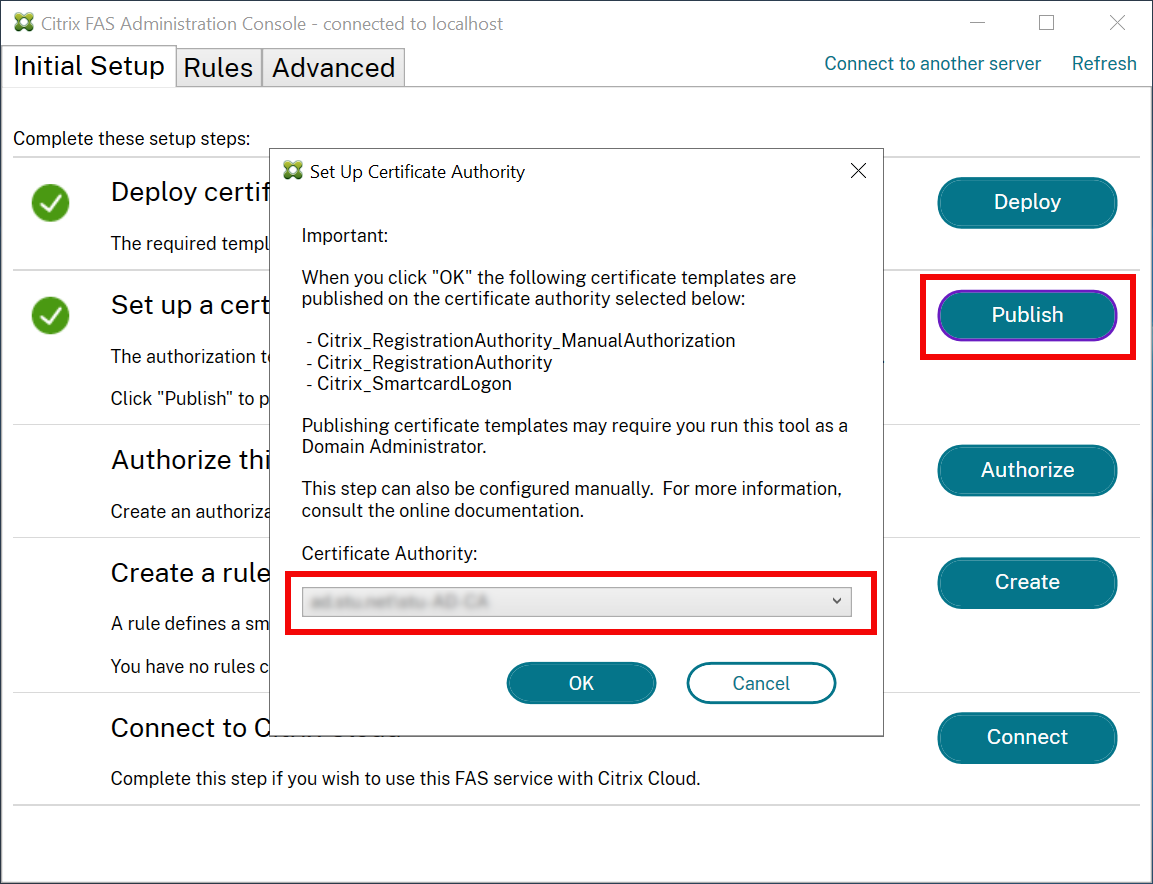
Citrix証明書テンプレートをインストールした後、それらを1つ以上のMicrosoft Enterprise証明機関サーバーに公開する必要があります。Active Directory証明書サービスの展開方法については、Microsoftのドキュメントを参照してください。
証明機関を管理する権限を持つユーザーは、少なくとも1つのサーバーにテンプレートを公開する必要があります。それらを公開するには、証明機関のセットアップを使用します。
(証明書テンプレートは、Microsoft証明機関コンソールを使用して公開することもできます。)
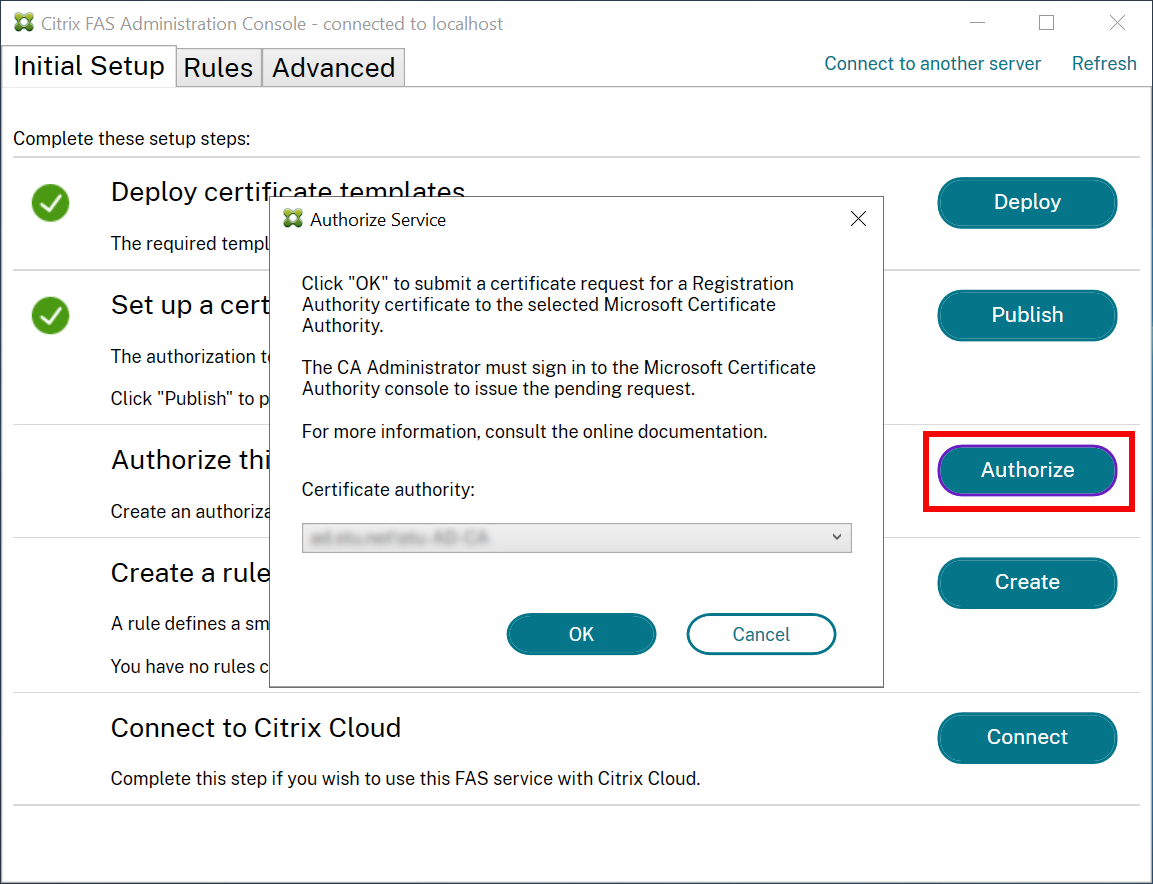
フェデレーテッド認証サービスを承認する
この手順では、FAS の承認を開始します。管理コンソールは、Citrix_RegistrationAuthority_ManualAuthorization テンプレートを使用して証明書要求を生成し、そのテンプレートを公開しているいずれかの証明機関に送信します。
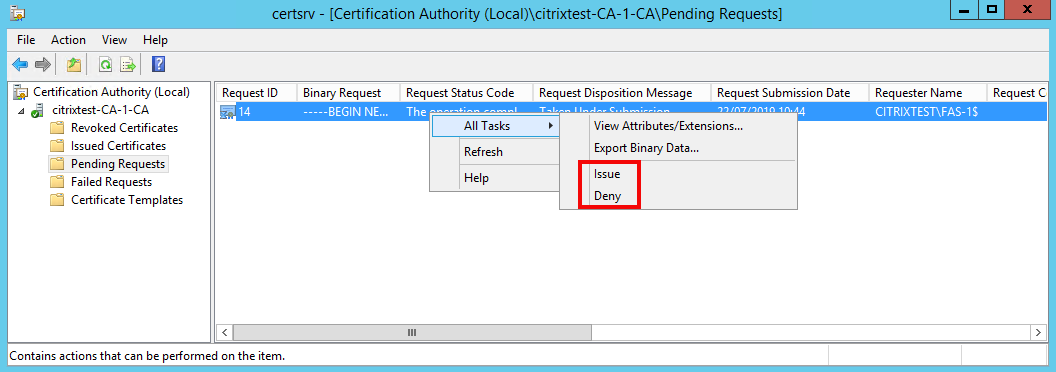
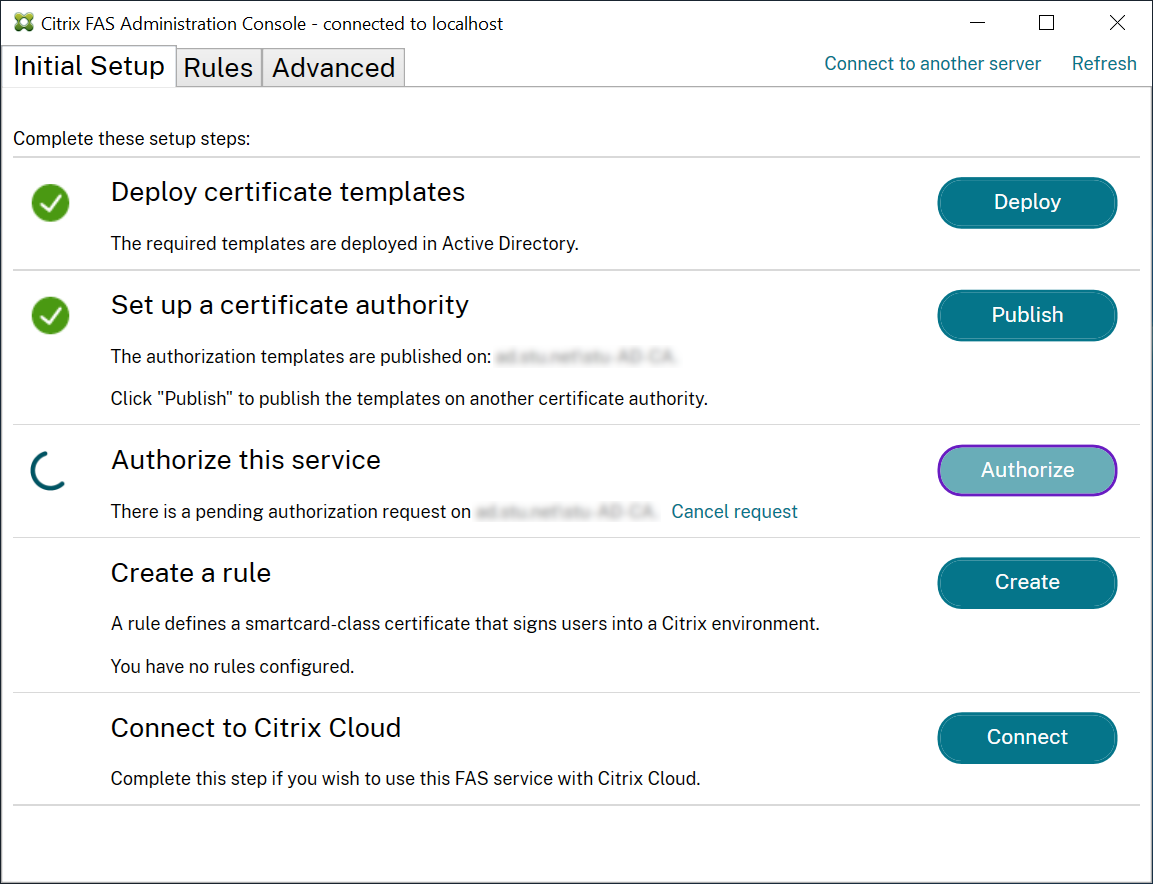
FAS 管理コンソールは、このプロセスが完了したことを自動的に検出します。これには数分かかる場合があります。
ルールを構成する
FAS は、StoreFront の指示に従って、VDA ログオンおよびセッション内使用のための証明書の発行を承認するためにルールを使用します。
各ルールは以下を指定します。
-
証明書を要求するために信頼されている StoreFront サーバー。
-
証明書が要求されるユーザーのセット。
-
証明書の使用を許可されているVDAマシンのセット。
Citrixでは、「default」という名前のルールを作成することをお勧めします。これは、StoreFrontがFASに接続する際に、同じ名前のルールを要求するためです。
異なる証明書テンプレートや証明機関を参照するカスタムルールをさらに作成し、それぞれ異なるプロパティと権限を持つように構成できます。これらのルールは、異なるStoreFrontサーバーまたはWorkspaceで使用するように構成できます。グループポリシー構成オプションを使用して、StoreFrontサーバーがカスタムルールを名前で要求するように構成します。
作成(または「ルール」タブのルールの作成)をクリックして、ルール作成ウィザードを開始します。このウィザードは、ルールを作成するための情報を収集します。「ルール」タブには、各ルールの概要が表示されます。
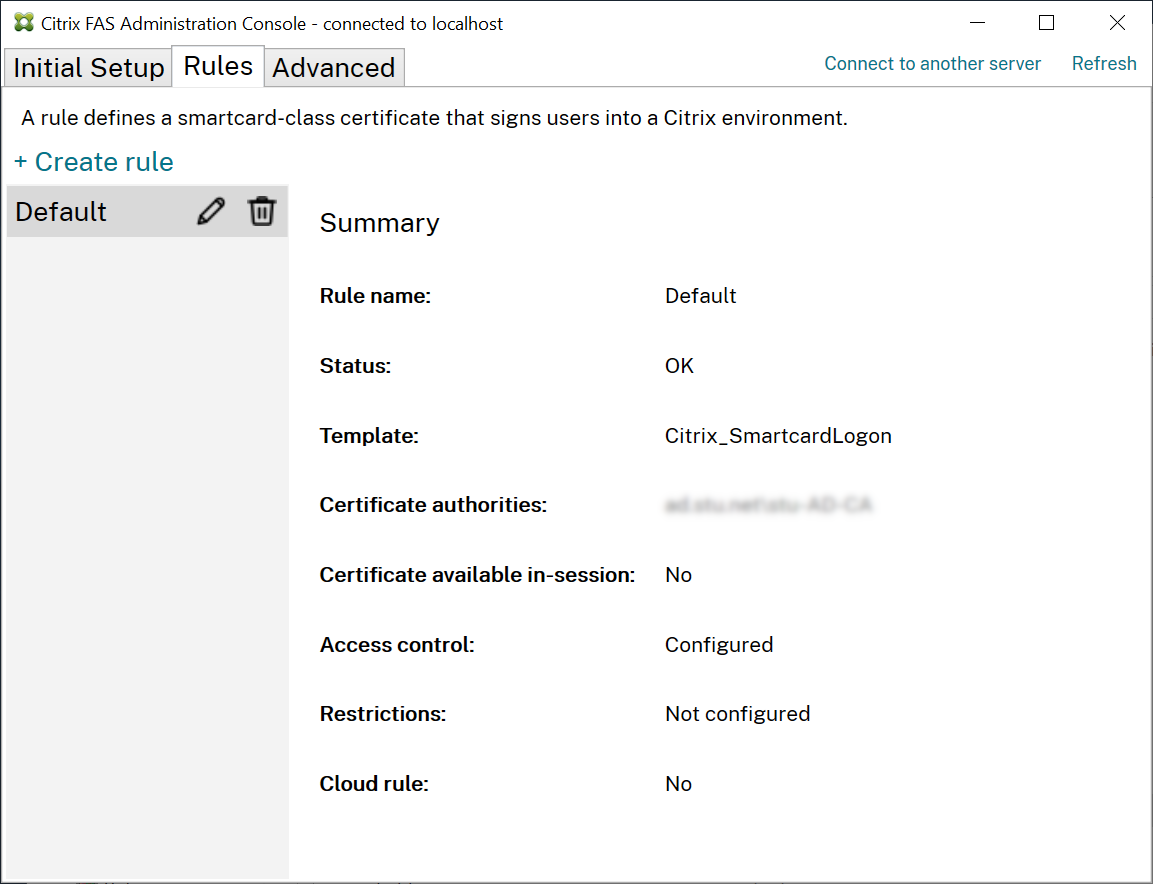
ウィザードは次の情報を収集します。
テンプレート: ユーザー証明書の発行に使用される証明書テンプレート。これはCitrix_SmartcardLogonテンプレート、またはその変更されたコピーである必要があります(証明書テンプレートを参照)。
証明機関: ユーザー証明書を発行し、テンプレートを公開する証明機関。FASは、フェールオーバーと負荷分散のために複数の証明機関の追加をサポートしています。選択した証明機関のステータスが「テンプレート利用可能」と表示されていることを確認してください。証明機関の管理を参照してください。
セッション内での使用: セッション内での使用を許可オプションは、VDAへのログオン後に証明書を使用できるかどうかを制御します。
-
セッション内での使用を許可が選択されていない場合(デフォルト、推奨)—証明書はログオンまたは再接続にのみ使用され、ユーザーは認証後に証明書にアクセスできません。
-
セッション内での使用を許可が選択されている場合—ユーザーは認証後に証明書にアクセスできます。ほとんどのお客様は、このオプションを選択する必要はありません。イントラネットのWebサイトやファイル共有など、VDAセッション内からアクセスされるリソースは、Kerberosシングルサインオンを使用してアクセスできるため、セッション内証明書は必要ありません。セッション内での使用を許可を選択した場合、セッション内動作グループポリシーも有効にしてVDAに適用する必要があります。証明書は、ログオン後にアプリケーションで使用するためにユーザーの個人証明書ストアに配置されます。たとえば、VDAセッション内のWebサーバーへのTLS認証が必要な場合、Internet Explorerはその証明書を使用できます。
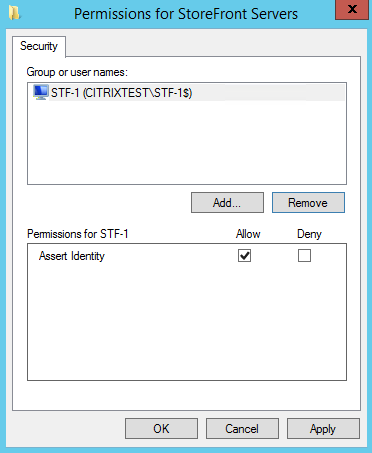
アクセス制御: ユーザーのログオンまたは再接続のために証明書を要求することを許可されている、信頼されたStoreFrontサーバーマシンのリスト。これらのすべての権限に対して、個々のADオブジェクトまたはグループを追加できます。
重要:
アクセス制御設定はセキュリティ上重要であり、慎重に管理する必要があります。
注:
FASサーバーをCitrix Cloudでのみ使用する場合、アクセス制御を構成する必要はありません。Citrix Cloudでルールが使用される場合、StoreFrontアクセス許可は無視されます。Citrix CloudとオンプレミスのStoreFront展開で同じルールを使用できます。オンプレミスのStoreFrontでルールが使用される場合、StoreFrontアクセス許可は引き続き適用されます。
デフォルトのアクセス許可(「IDアサーション」が許可されている)はすべてを拒否します。したがって、StoreFrontサーバーを明示的に許可する必要があります。
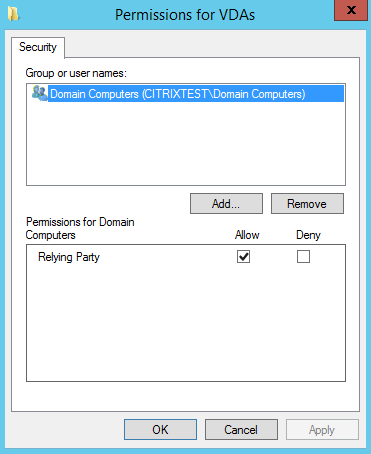
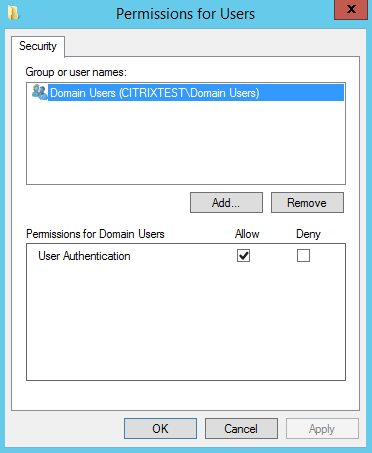
制限: FASを使用してユーザーをログオンできるVDAマシンのリストと、FASを介して証明書を発行できるユーザーのリスト。
-
VDAアクセス許可の管理では、どのVDAがFASを使用してユーザーをログオンできるかを指定できます。VDAのリストはデフォルトで「ドメインコンピューター」」です。
-
ユーザーアクセス許可の管理では、どのユーザーがFASを使用してVDAにサインインできるかを指定できます。ユーザーのリストはデフォルトで「ドメインユーザー」です。
注:
FASサーバーのドメインがVDAおよびユーザーのドメインと異なる場合、デフォルトの制限を変更する必要があります。
クラウドルール: Citrix WorkspaceからIDアサーションが受信されたときにルールが適用されるかどうかを示します。Citrix Cloudに接続するときに、Citrix Cloudで使用するルールを選択します。Citrix Cloudに接続した後、「Citrix Cloudへの接続」セクションのリンクからルールを変更することもできます。
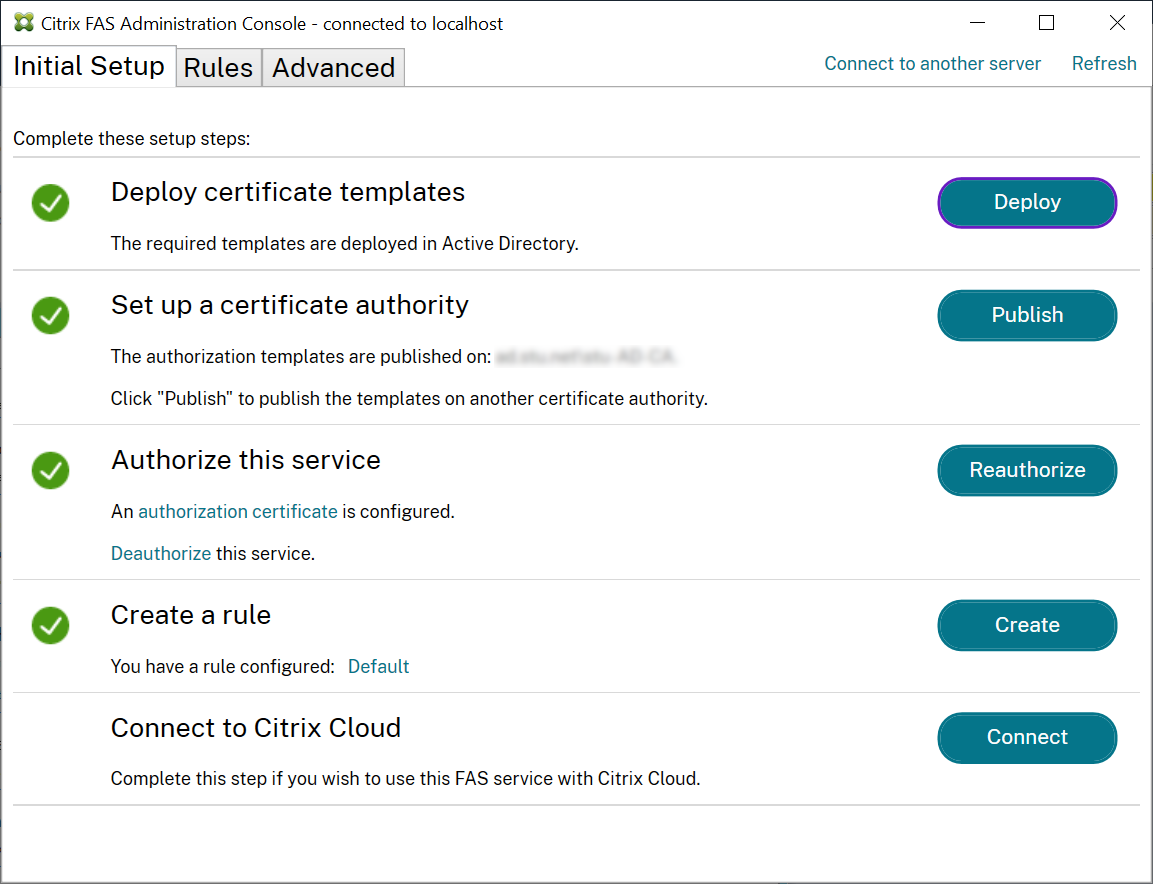
Citrix Cloudへの接続
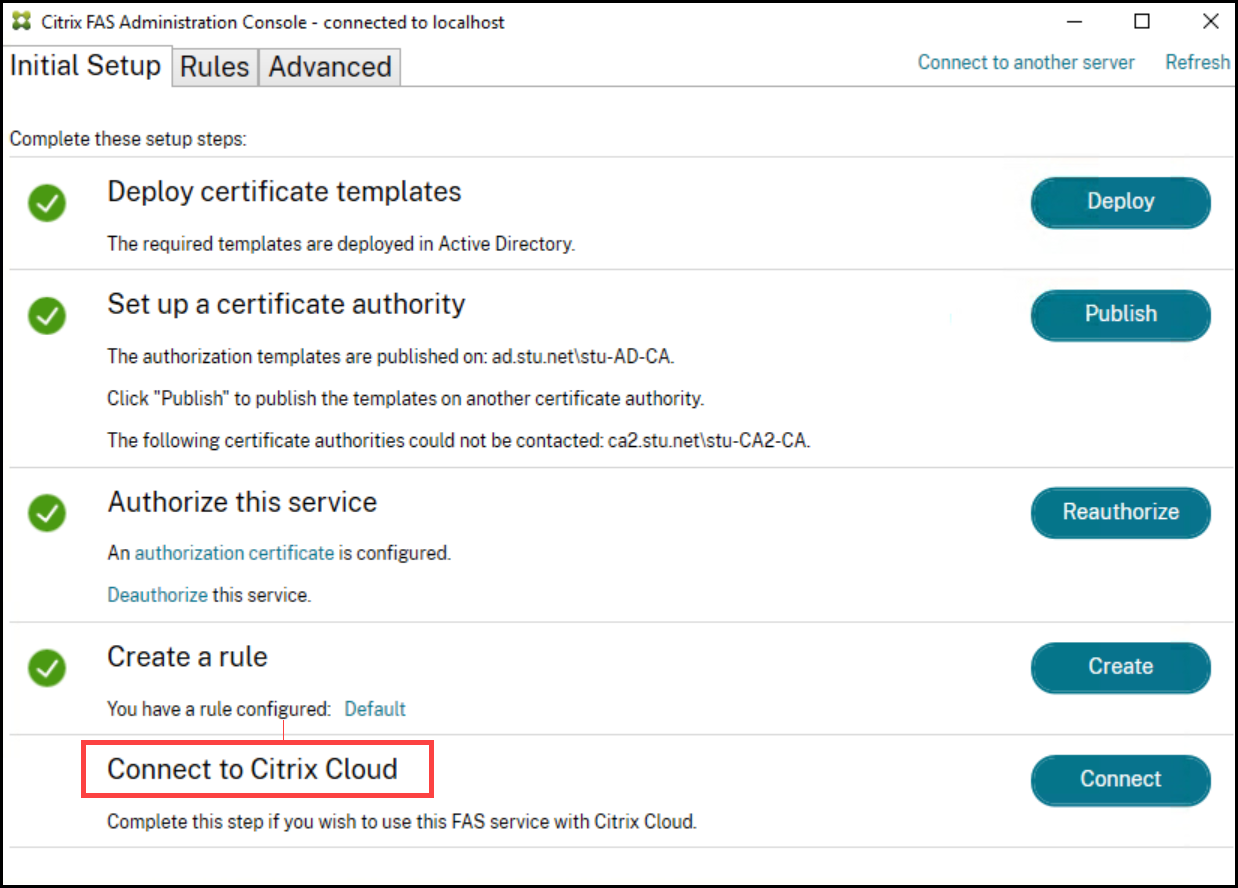
FASサーバーをCitrix WorkspaceでCitrix Cloudに接続できます。このCitrix Workspaceの記事を参照してください。
-
「初期設定」タブの「Citrix Cloudに接続」の下にある「接続」をクリックします。
-
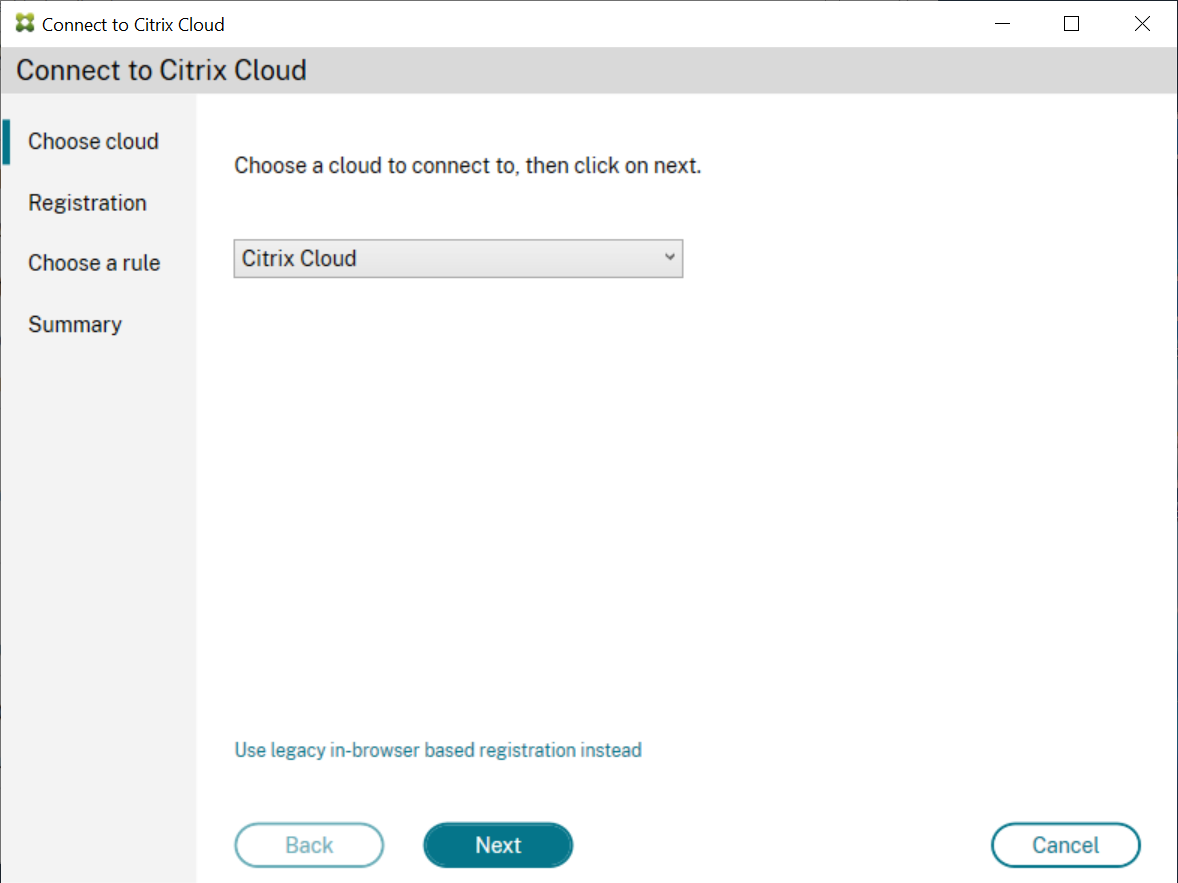
接続するクラウドを選択し、「次へ」をクリックします。
-
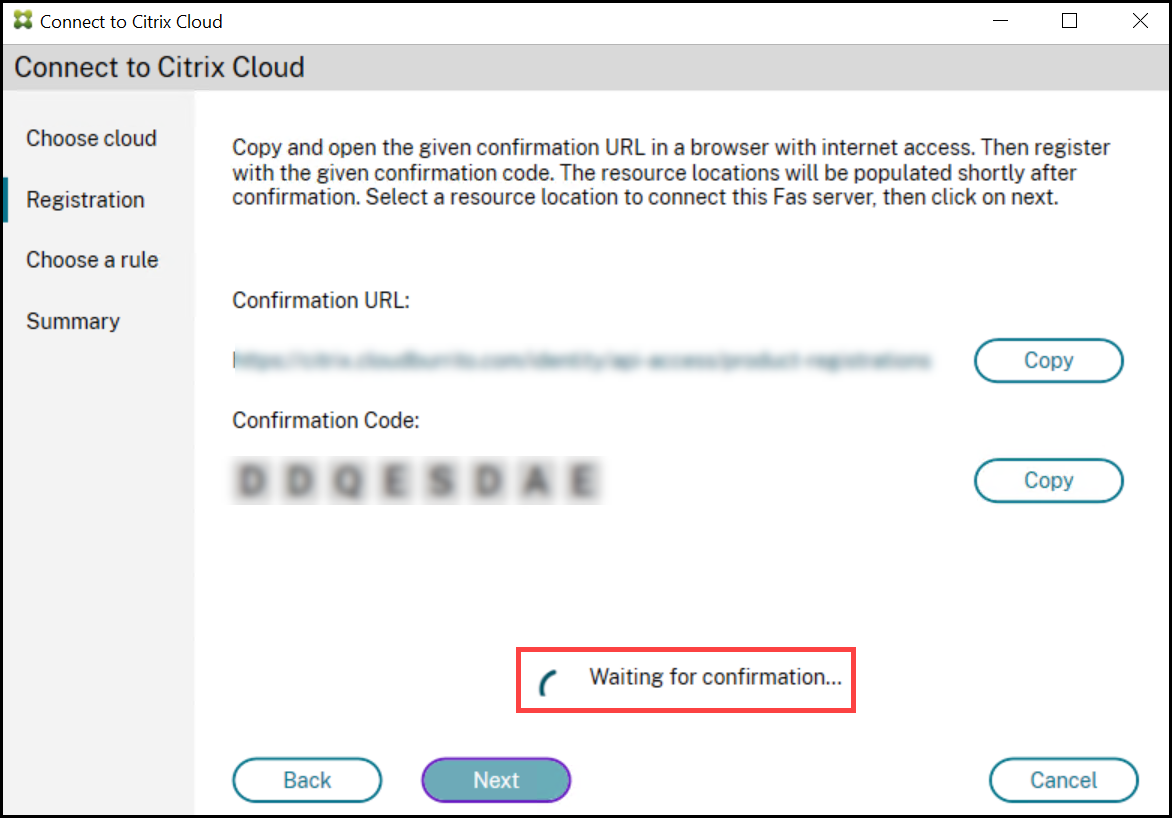
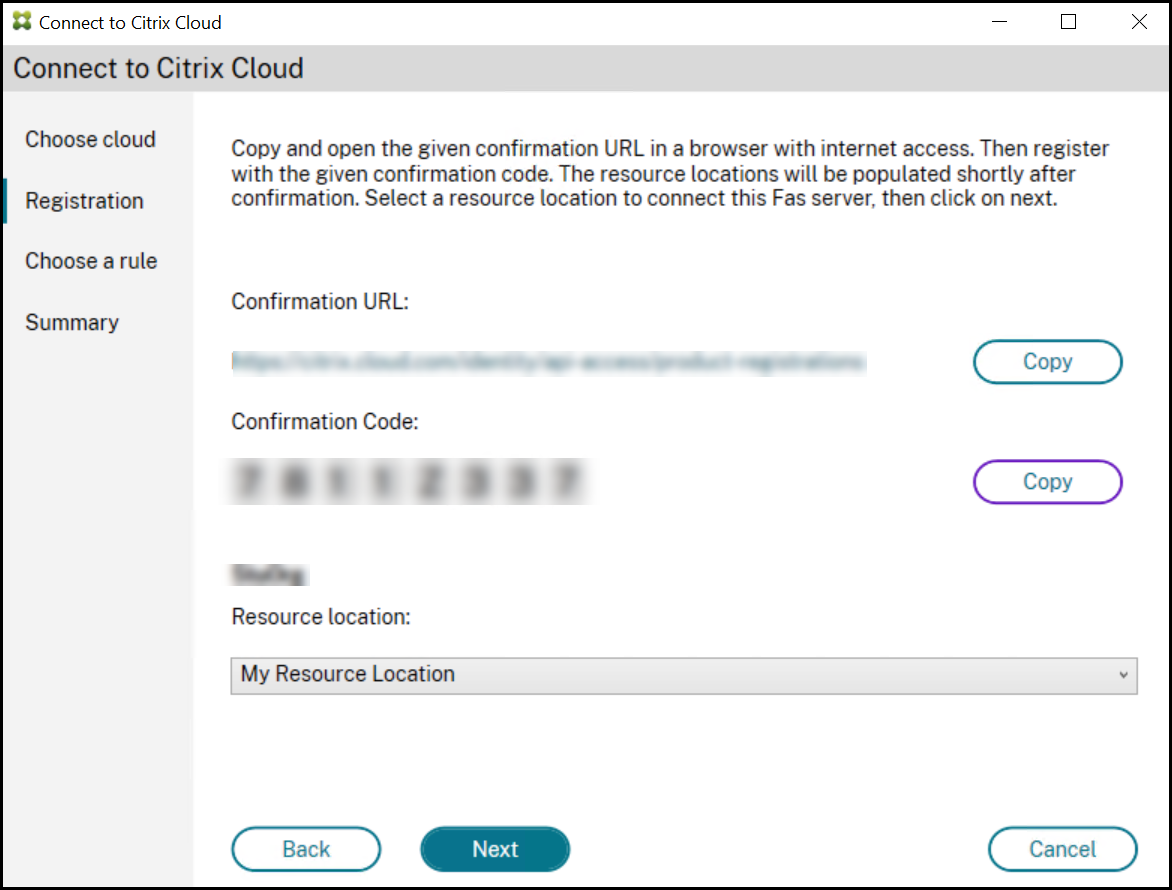
ウィンドウに一意の登録コードが表示されます。これはCitrix Cloudで承認する必要があります。詳細については、オンプレミス製品をCitrix Cloudに登録するを参照してください。
-
登録コードが検証されたら、ドロップダウンリストから必要な「リソースの場所」を選択します。
-
該当する場合は、顧客アカウントを選択し、FASサーバーを接続するリソースの場所を選択します。「続行」をクリックし、確認ウィンドウを閉じます。
-
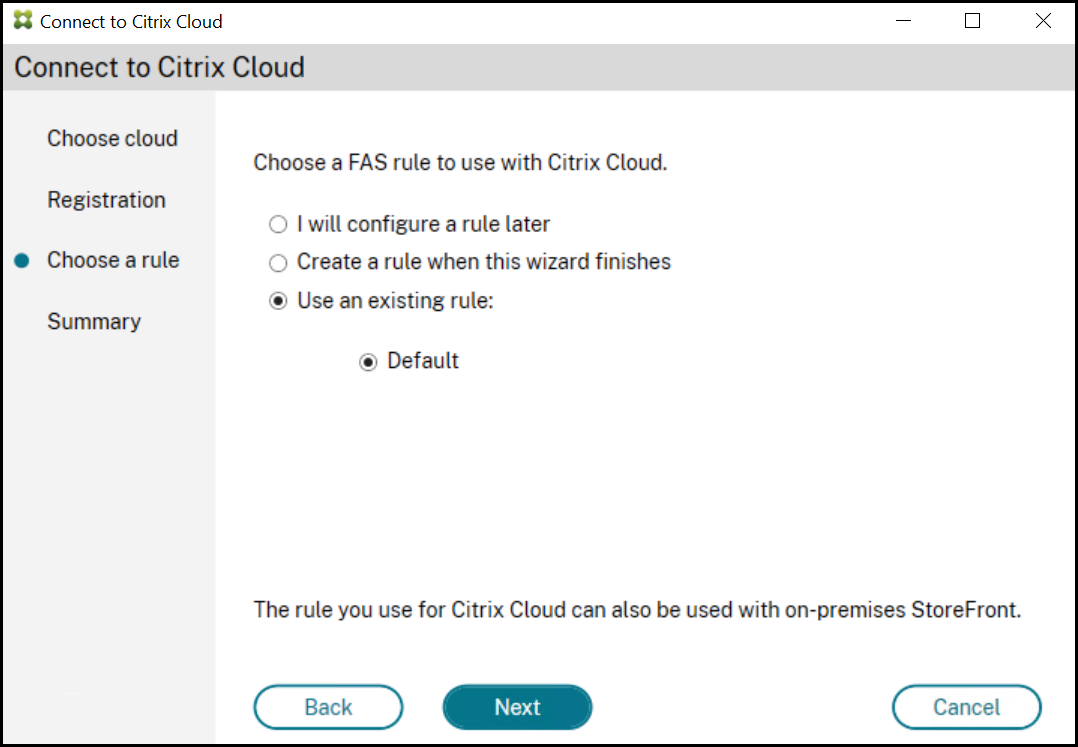
「ルールの選択」セクションで、既存のルールを使用するか、新しいルールを作成します。「次へ」をクリックします。
-
「概要」セクションで、「完了」をクリックしてCitrix Cloudへの接続を完了します。
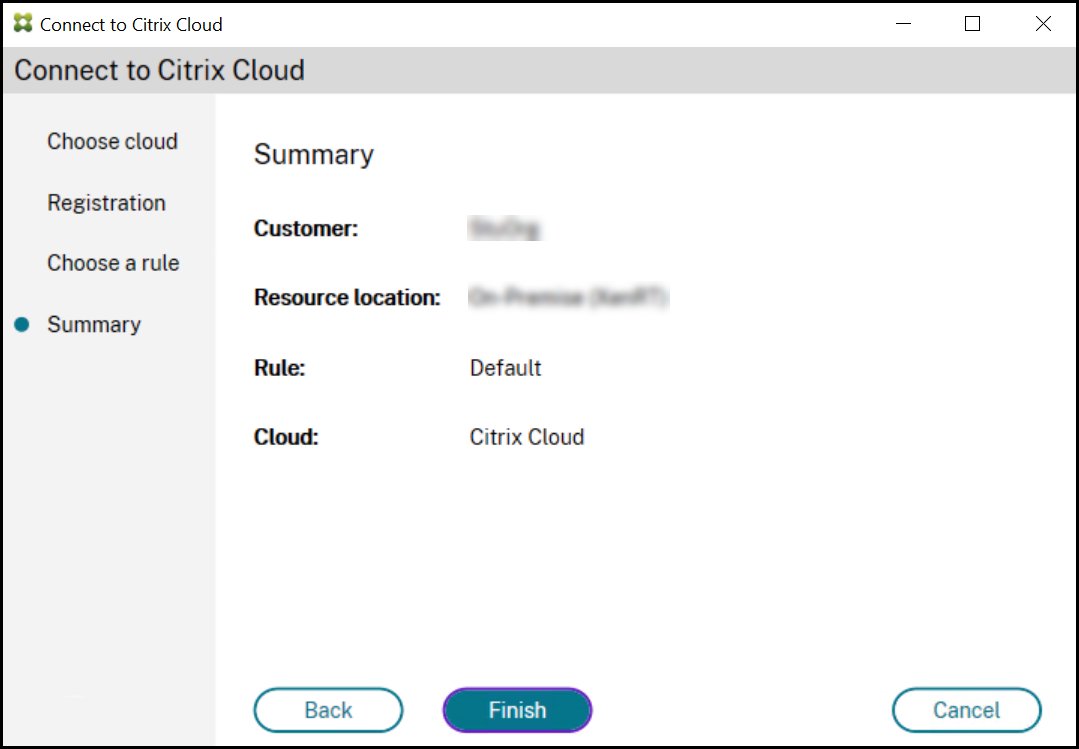
Citrix CloudはFASサーバーを登録し、Citrix Cloudアカウントの「リソースの場所」ページに表示します。
注:
オンプレミスのFASサーバーは、Citrix CloudおよびCitrix Virtual Apps and Desktopsへのアクセスを同時に許可するために、ユーザー証明書を発行できます。