
認証局の構成
この記事では、認証局 (CA) サーバーと統合するためのFederated Authentication Service (FAS) の高度な構成について説明します。これらの構成のほとんどは、FAS管理コンソールではサポートされていません。手順では、FASが提供するPowerShell APIを使用します。この記事の手順を実行する前に、PowerShellの基本的な知識が必要です。
FASで使用する複数のCAサーバーをセットアップする
ルールを作成または編集する際に、FAS管理コンソールを使用して複数のCAでFASを構成できます。
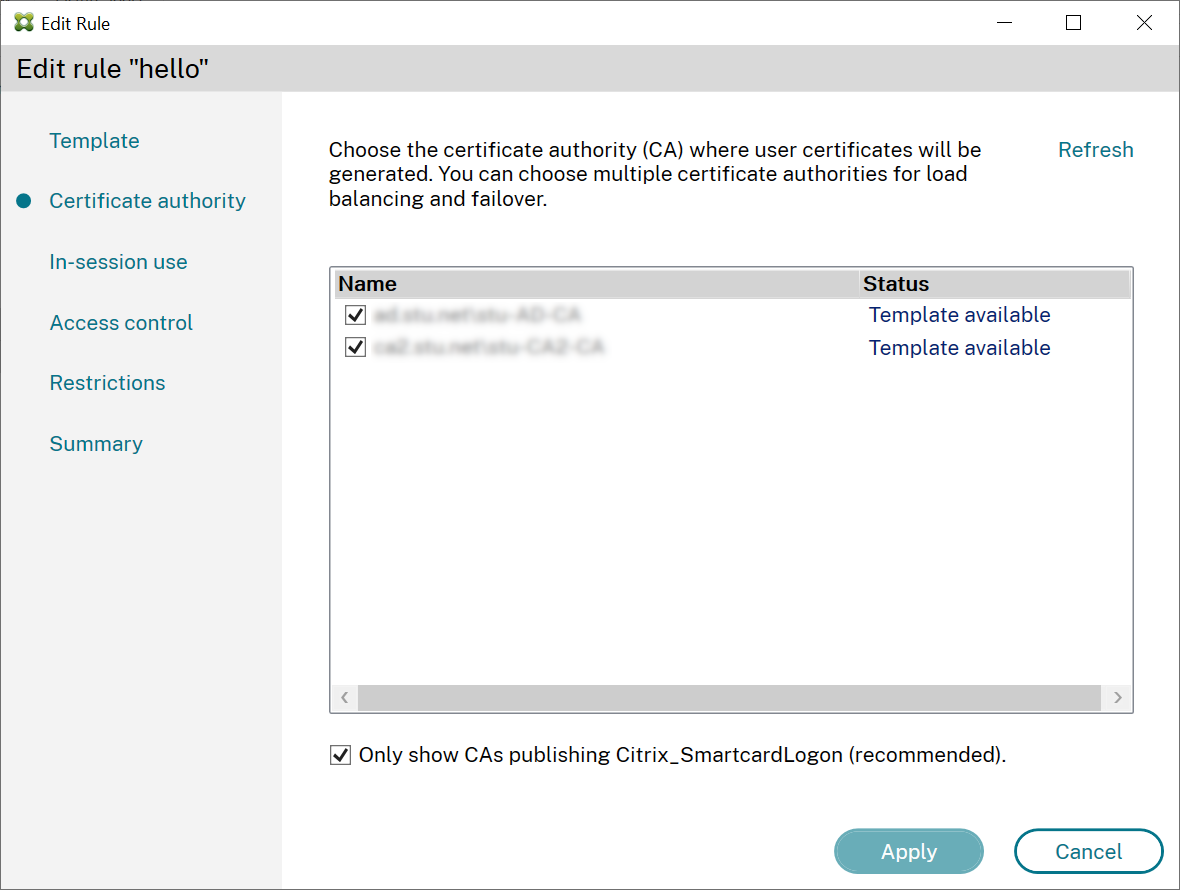
選択したすべてのCAは、Citrix_SmartcardLogon証明書テンプレート(またはルールで選択したテンプレート)を公開している必要があります。
使用したいCAのいずれかが目的のテンプレートを公開していない場合は、そのCAに対して認証局をセットアップするの手順を実行してください。
注:
この手順で構成された承認証明書は、どのCAでも使用できるため、すべてのCAに対してこのサービスを承認するの手順を実行する必要はありません。
予期される動作の変更
複数のCAサーバーでFASサーバーを構成すると、ユーザー証明書の生成は構成されているすべてのCAサーバーに分散されます。また、構成されているCAサーバーのいずれかが失敗した場合、FASサーバーは別の利用可能なCAサーバーに切り替わります。
TCPアクセス用にMicrosoft認証局を構成する
FASはDCOMを使用してMicrosoft CAにアクセスします。DCOMはポート135を使用して、サービスがリッスンしているポートを検出します。デフォルトでは、リッスンポートは動的に割り当てられます。 これは、ファイアウォールセキュリティを実装する際に複雑さを生じさせる可能性があります。そのため、Microsoftは静的ポートを構成する機能を提供しています。 Microsoft CAで静的ポートを構成するには、スタート > ファイル名を指定して実行 >
dcomcnfg.exe を選択して、DCOM構成パネルを開きます。コンピューター > マイコンピューター > DCOM構成を展開して、CertSrv Requestノードを表示します。次に、CertSrv Request DCOMアプリケーションのプロパティを編集します。
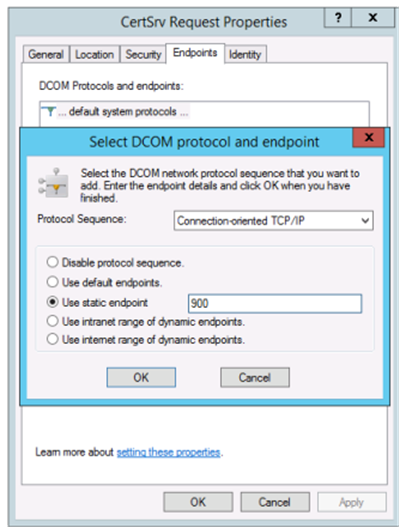
エンドポイントを変更して静的エンドポイントを選択し、TCPポート番号(上記の図では900)を指定します。
この例では、ファイアウォールでポート135とポート900を許可する必要があります。
変更を適用するには、Microsoft証明機関を再起動します。
DCOMはRPCポート135を使用してネゴシエーション段階があるため、FASサーバー(または証明機関を使用する他のマシン)を構成する必要はありません。クライアントがDCOMを使用する必要がある場合、サーバー上のDCOM RPCサービスに接続し、特定のDCOMサーバーへのアクセスを要求します。これにより、ポート900(この例では)が開かれ、DCOMサーバーはクライアントにそのポートへの接続を指示します。
ユーザー証明書を事前生成する
FASサーバー内でユーザー証明書が事前生成されると、ユーザーのログオン時間が大幅に短縮されます。以下のセクションでは、単一または複数のFASサーバーでこれを実行する方法について説明します。
Active Directoryユーザーのリストを取得する
次の例に示すように、ADをクエリし、ユーザーのリストをファイル(たとえば、.csvファイル)に保存することで、証明書の生成を改善できます。
Import-Module ActiveDirectory

 $searchbase = "cn=users,dc=bvt,dc=local" # AD User Base to Look for Users, leave it blank to search all
 $filename = "user_list.csv" # Filename to save

 if ($searchbase -ne ""){
     Get-ADUser -Filter {(UserPrincipalName -ne "null") -and (Enabled -eq "true")} -SearchBase $searchbase -Properties UserPrincipalName | Select UserPrincipalName | Export-Csv -NoTypeInformation -Encoding utf8 -delimiter "," $filename
 } else {
     Get-ADUser -Filter {(UserPrincipalName -ne "null") -and (Enabled -eq "true")} -Properties UserPrincipalName | Select UserPrincipalName | Export-Csv -NoTypeInformation -Encoding utf8 -delimiter "," $filename
 }
Get-ADUser は、ユーザーのリストをクエリするための標準的なコマンドレットです。上記の例には、UserPrincipalNameを持ち、アカウントステータスが「有効」であるユーザーのみをリストするフィルター引数が含まれています。
SearchBase引数は、ADのどの部分でユーザーを検索するかを絞り込みます。AD内のすべてのユーザーを含める場合は、これを省略できます。
注:
このクエリは、多数のユーザーを返す可能性があります。
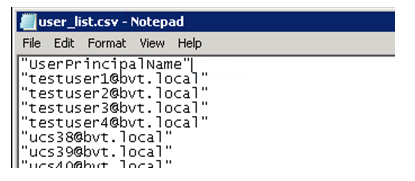
CSVは次のようになります。
FASサーバー
次のPowerShellスクリプトは、以前に生成されたユーザーリストを取得し、ユーザー証明書のリストを作成します。
Add-PSSnapin Citrix.A*
 $csv = "user_list.csv"
 $rule = "default" # rule/role in your admin console
 $users = Import-Csv -encoding utf8 $csv
 foreach ( $user in $users )
 {
     $server = Get-FasServerForUser -UserPrincipalNames $user.UserPrincipalName
     if( $server.Server -ne $NULL) {
         New-FasUserCertificate -Address $server.Server -UserPrincipalName $user.UserPrincipalName -CertificateDefinition $rule"_Definition" -Rule $rule
     }
     if( $server.Failover -ne $NULL) {
         New-FasUserCertificate -Address $server.Failover -UserPrincipalName $user.UserPrincipalName -CertificateDefinition $rule"_Definition" -Rule $rule
     }
 }
FASサーバーが複数ある場合、特定のユーザーの証明書は2回生成されます。1つはメインサーバーで、もう1つはフェイルオーバーサーバーで生成されます。
この前のスクリプトは、「default」という名前のルールに対応しています。異なるルール名(例:「hello」)を使用している場合は、スクリプト内の
$rule変数を変更してください。
ローカライズされた画像(/en-us/federated-authentication-service/2607-ltsr/media/fas-caconfig-rule-name.png)
FAS承認証明書の更新
FASユーザーに影響を与えることなく、FAS承認証明書を更新できます。
FAS管理コンソールの使用
-
新しいFAS承認証明書要求を生成するには、再承認をクリックします。
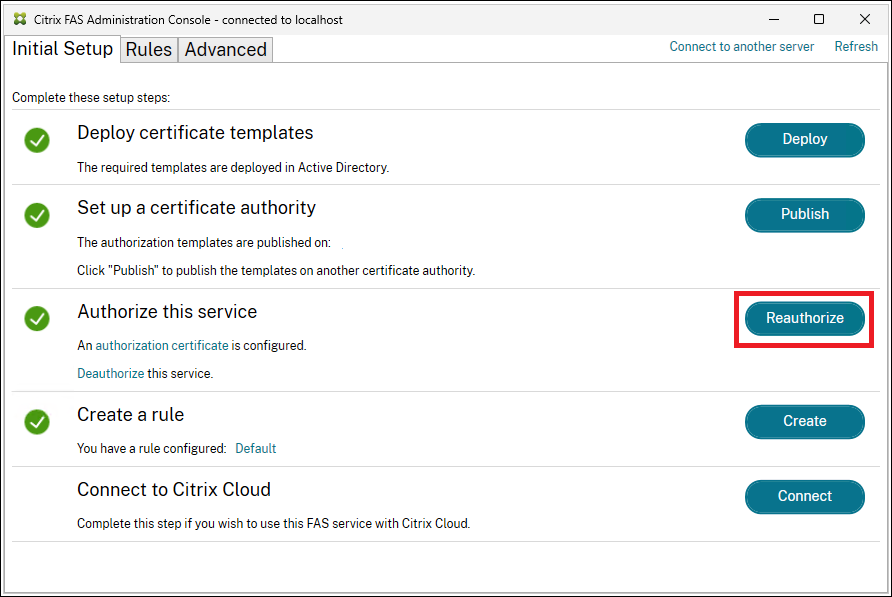
CAで要求を手動で承認する必要があります。詳細については、「フェデレーション認証サービスを承認する」を参照してください。
-
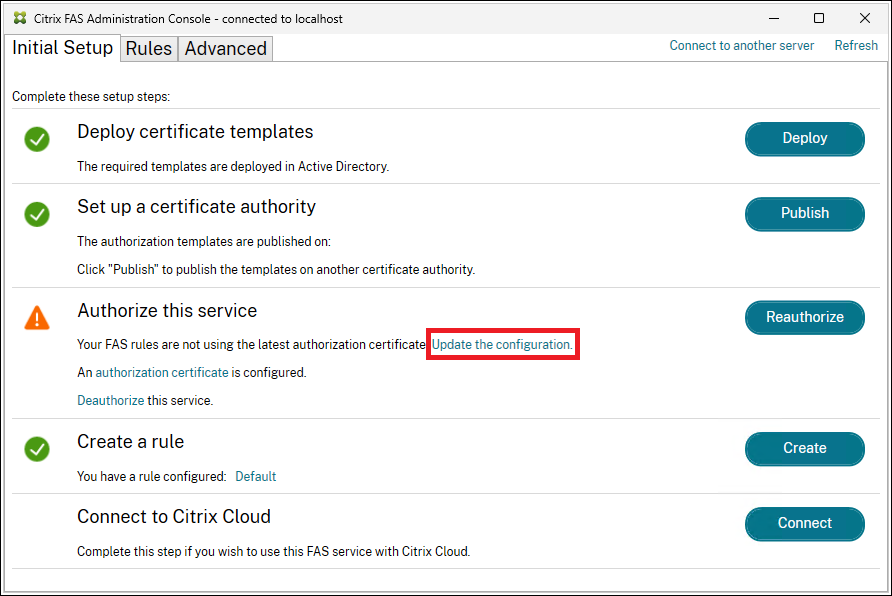
新しい承認証明書が生成されると、FASはそれがまだルールに関連付けられていないことを示します。新しい承認証明書をルールに関連付けるには、構成を更新をクリックします。
PowerShellの使用
次のシーケンスを完了します。
-
承認証明書を作成します:
New-FasAuthorizationCertificate -
新しい承認証明書のGUIDを、
Get-FasAuthorizationCertificateによって返されるとおりにメモします。 -
新しい承認証明書を交換します:
Set-FasCertificateDefinition –AuthorizationCertificate <GUID> -
古い承認証明書を削除します:
Remove-FasAuthorizationCertificate。ユーザーアクティビティが中断されないように、DeleteUserCerts $false optionを使用してください。
FASの認証解除とFAS証明書の削除
FAS管理コンソールの使用
-
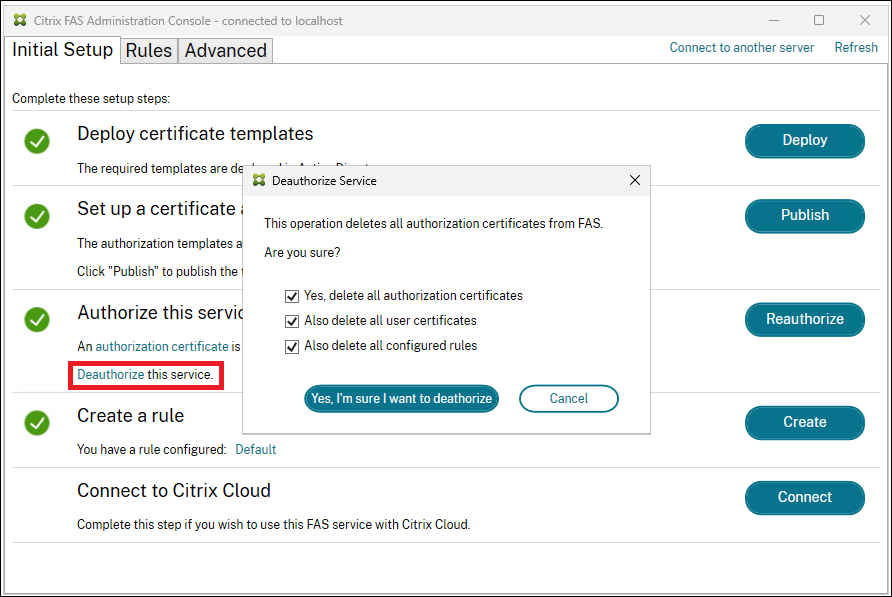
「Deauthorize」リンクをクリックし、認証証明書を削除します。すべてのユーザー証明書とすべてのルールを削除できます(ただし、証明書をクリアするために必須ではありません)。
-
ルールを削除しない場合、後でFASを認証すると、次の警告が表示されます。
この警告は、認証証明書がまだルールに関連付けられていないことを示しています。Update the configurationをクリックして、新しい認証証明書をルールに関連付けます。
PowerShellの使用
認証証明書とユーザー証明書を削除するには、次のPowerShellコマンドを使用します。
$AuthCert = Get-FasAuthorizationCertificate -Address localhost
 Remove-FasAuthorizationCertificate -Address localhost -Id $AuthCert.Id
注:
Get-FasAuthorizationCertificateは、認証証明書と保留中の認証証明書要求のリストを返します。これにより、Remove-FasAuthorizationCertificateに進む前に$AuthCertの値を検査できます。
DeleteUserCertsパラメーターをfalseに設定することで、認証証明書を削除し、ユーザー証明書を保持できます。
Remove-FasAuthorizationCertificate -Address localhost -Id $AuthCert.Id -DeleteUserCerts $false
残りのユーザー証明書は、FASによるVDAサインインおよびセッション内証明書に引き続き使用できます。これは、FAS認証を更新する際に役立ちます。詳しくは、「Renew FAS authorization certificate」を参照してください。
-
ユーザー証明書は次のように削除できます。
Remove-FasUserCertificate -Address localhost
このコマンドは、FASサーバーからすべてのユーザー証明書を削除します。このコマンドには、削除される証明書のセットをフィルター処理するオプションがあります。
注:
FASが内部ストレージから承認証明書またはユーザー証明書を削除すると、関連するキーペアも削除されます。
オフライン承認
FAS承認証明書は、PowerShellを使用してオフラインで要求できます。これは、証明機関がオンライン証明書署名要求を介して承認証明書を発行することを望まない組織に適しています。
-
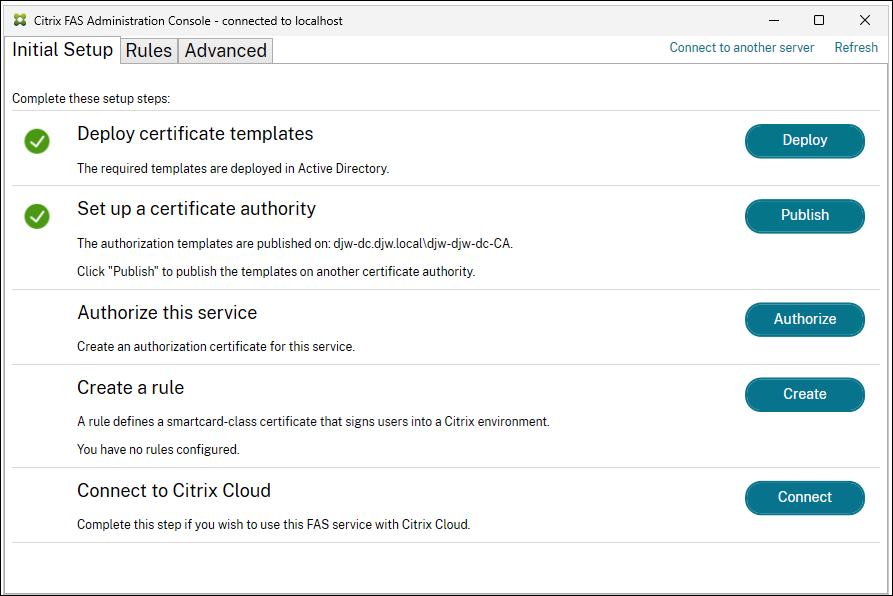
管理コンソールを使用してFASの初期構成を行う際は、最初の2つの手順のみを完了します: 証明書テンプレートを展開すると証明機関をセットアップする。
-
FASサーバーで次のPowerShellコマンドレットをロードします。
Add-PSSnapin Citrix.Authentication.FederatedAuthenticationService.V1` -
FASサーバーで次のPowerShellコマンドレットを入力して、キーペアを生成し、証明書署名要求を作成します。
$AuthCertRequest = New-FasAuthorizationCertificateRequest -Address localhost $AuthCertRequest
これにより、次の結果が得られます。(/en-us/federated-authentication-service/2607-ltsr/media/result-new-fas-auth-cert.png)注:生成されるキーペアのプロパティは、FAS承認キー構成によって決定されます。詳細については、「秘密鍵の保護」を参照してください。 -
証明書要求をディスクにコピーします。
`$AuthCertRequest.CertificateRequest > c:\temp\authcert.csr -
証明書要求ファイル(この例ではauthcert.csr)を証明機関に提示し、要求を承認して、証明書応答を取得します。以下の5つの手順は、Microsoft Enterprise Certification Authorityを使用する場合に固有のものです。他のCAについては、CAベンダーにお問い合わせください。
-
証明機関サーバーで、証明書テンプレートMMCスナップインを追加します。Citrix_RegistrationAuthority_ManualAuthorizationテンプレートを右クリックし、テンプレートの複製を選択します。全般タブを選択します。名前と有効期間を変更します。この例では、名前はOffline_RAで、有効期間は2年です。秘密鍵テンプレートのプロパティ(/en-us/federated-authentication-service/2607-ltsr/media/fas-privatekeys-template-properties.png)
-
証明機関サーバーで、証明機関MMCスナップインを追加します。証明書テンプレートを右クリックします。新規を選択し、発行する証明書テンプレートをクリックします。作成したテンプレートを選択します。
-
FASサーバーのPowerShellコマンドプロンプトに以下を入力して、証明書署名要求を証明機関に送信します。
certreq -submit -attrib "certificatetemplate:<certificate template from step 5a>" <certificate request file from step 4>例:certreq -submit -attrib "certificatetemplate:Offline_RA" C:\temp\authcert.csr上記のコマンドを実行すると、次の結果が表示されます。証明書テンプレートの結果(/en-us/federated-authentication-service/2607-ltsr/media/fas-cert-temp-result.png)この時点で、証明機関リストウィンドウが表示される場合があります。この例の証明機関では、DCOM(上)とHTTP(下)の両方の登録が有効になっています。利用可能な場合はDCOMを選択し、OKをクリックします。証明機関リスト(/en-us/federated-authentication-service/2607-ltsr/media/fas-cert-authority-list.png)証明機関が指定されると、コマンドが完了し、RequestIDが表示されます。証明書要求の保留中のステータス(/en-us/federated-authentication-service/2607-ltsr/media/fas-cert-req-pending-status.png) -
証明機関サーバーで、証明機関MMCスナップインの保留中の要求をクリックします。要求IDを見つけます。次に、要求を右クリックして発行を選択します。
-
発行された証明書ノードを選択します。発行された証明書(要求IDが一致している必要があります)を見つけます。証明書をダブルクリックして開きます。詳細タブを選択します。ファイルにコピーをクリックします。証明書のエクスポートウィザードが起動します。次へをクリックします。ファイル形式について、以下のオプションを選択します。秘密鍵証明書のエクスポートウィザード(/en-us/federated-authentication-service/2607-ltsr/media/fas-privatekeys-certificate-export-wizard.png)
形式は**暗号メッセージ構文標準 – PKCS #7 証明書 (.P7B)**である必要があります。そして、可能であれば証明のパスにあるすべての証明書を含めるが選択されている必要があります。 -
-
エクスポートした証明書ファイルをFASサーバーにコピーします。
-
FASサーバーで以下のPowerShellコマンドレットを入力して、登録機関証明書をFASサーバーにインポートします。
Import-FasAuthorizationCertificateResponse -Address localhost -Id $AuthCertRequest.Id -Pkcs7CertificateFile <Certificate file from step 6>例:Import-FasAuthorizationCertificateResponse -Address localhost -Id $AuthCertRequest.Id -Pkcs7CertificateFile C:\temp\response.p7bこのコマンドを実行すると、次のようになります。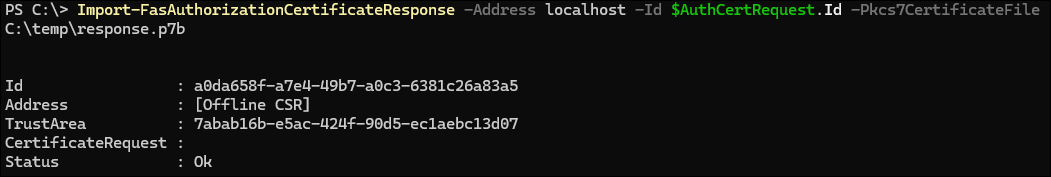
-
FAS管理コンソールを確認します。FASが承認済みであることが表示されているはずです。
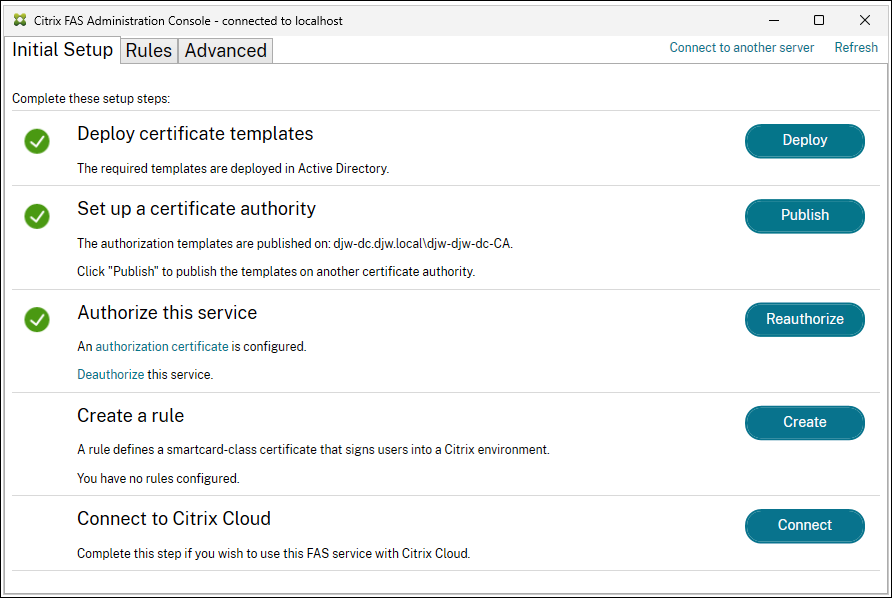 注:このサービスを承認のステップの横に緑色のチェックマークが表示されます。
-
ルールを作成して構成を続行します。詳細については、「ルールの構成」を参照してください。