
Azure Active Directory を使用した認証
注:
この機能は、Azure でホストされている VDA でのみ利用可能です。
必要に応じて、Azure に2種類の Linux VDA を展開できます。
-
Azure AD DS に参加している VM。VM は Azure Active Directory (AAD) Domain Services (DS) マネージド ドメインに参加しています。ユーザーはドメイン資格情報を使用して VM にログオンします。
-
ドメインに参加していない VM。VM は AAD ID サービスと統合してユーザー認証を提供します。ユーザーは AAD 資格情報を使用して VM にログオンします。
AAD DS および AAD の詳細については、この Microsoft の記事 を参照してください。
この記事では、ドメインに参加していない VDA で AAD ID サービスを有効にして構成する方法について説明します。
サポートされているディストリビューション
-
Ubuntu 20.04版、18.04版
-
RHEL 8.4, 7.9
-
SUSE 15.x
-
デビアン 10
詳細については、このMicrosoftの記事を参照してください。
既知の問題と回避策
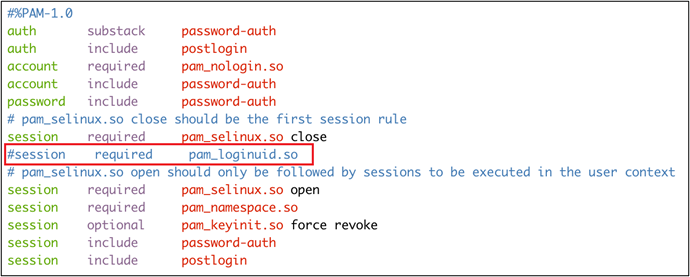
Red Hat 8.3 および 7.9 では、AAD ユーザー認証後に PAM (Pluggable Authentication Module)
pam_loginuid.so が loginuid の設定に失敗します。この問題により、AAD ユーザーは VDA セッションにアクセスできません。
この問題を回避するには、
/etc/pam.d/remote で行 Session required pam_loginuid.so をコメントアウトします。例については、次のスクリーンショットを参照してください。
ステップ 1: AzureポータルでテンプレートVMを作成する
テンプレートVMを作成し、VMにAzure CLIをインストールします。
-
Azureポータルで、テンプレートVMを作成します。確認 + 作成をクリックする前に、管理タブでAzure ADでログインを必ず選択してください。AADでのログインを有効にする設定(/en-us/linux-virtual-delivery-agent/2207/media/aad-auth-create-vm.png)
-
テンプレートVMにAzure CLIをインストールします。 詳細については、このMicrosoftの記事を参照してください。
ステップ 2: テンプレートVMでマスターイメージを準備する
マスターイメージを準備するには、MCSを使用してAzure上にLinux VMを作成するのステップ 3: マスターイメージを準備するに従ってください。
ステップ 3: テンプレートVMを非ドメイン参加モードに設定する
マスターイメージを作成したら、次の手順に従ってVMを非ドメイン参加モードに設定します。
-
コマンドプロンプトから次のスクリプトを実行します。
Modify /var/xdl/mcs/mcs_util.sh -
function read_non_domain_joined_info()を見つけて、NonDomainJoinedの値を2に変更します。例については、次のコードブロックを参照してください。function read_non_domain_joined_info()
{
log "Debug: Enter read_non_domain_joined_info"
# check if websocket enabled
TrustIdentity=`cat ${id_disk_mnt_point}${ad_info_file_path} | grep '\[TrustIdentity\]' | sed 's/\s//g'`
if [ "$TrustIdentity" == "[TrustIdentity]" ]; then
NonDomainJoined=2
fi
...
} -
変更を保存します。
-
テンプレートVMをシャットダウンします。
ステップ 4: テンプレートVMからLinux VMを作成する
非ドメイン参加のテンプレートVMの準備ができたら、次の手順に従ってVMを作成します。
-
Citrix Cloudにサインインします。
-
Citrix DaaS™ をダブルクリックし、フル構成管理コンソールにアクセスします。
-
「マシンカタログ」で、Machine Creation Services を使用してテンプレート VM から Linux VM を作成することを選択します。詳細については、Citrix DaaS の記事「ドメインに参加していない」を参照してください。
ステップ 5: AAD ユーザーアカウントを Linux VM に割り当てる
ドメインに参加していない VM を作成したら、AAD ユーザーアカウントをそれらに割り当てます。
AAD ユーザーアカウントを VM に割り当てるには、次の手順に従います。
-
管理者アカウントを使用して VM にアクセスします。
-
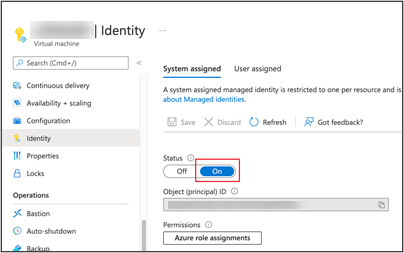
「ID > システム割り当て済み」タブで、「システム ID」を有効にします。
-
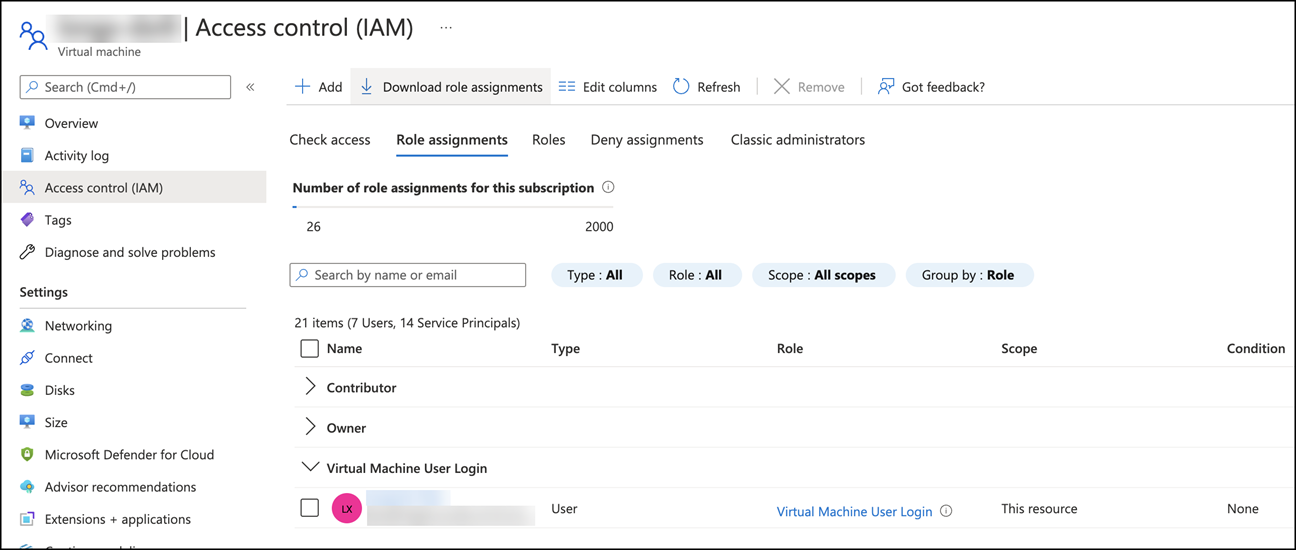
「アクセス制御 (IAM) > ロールの割り当て」タブで、「仮想マシンユーザーログイン」領域を見つけ、必要に応じて AAD ユーザーアカウントを追加します。
ドメインに参加していない VDA にログオンする
組織のエンドユーザーは、ドメインに参加していない VDA に 2 つの方法でログオンできます。詳細な手順は次のとおりです。
-
Workspace アプリを起動し、AAD ユーザー名とパスワードを入力してワークスペースにログオンします。Workspace ページが表示されます。
-
ドメインに参加していないデスクトップをダブルクリックします。AAD ログインページが表示されます。このページは、VDA に設定されているログインモード(デバイスコードまたは AAD アカウント/パスワード)によって異なります。デフォルトでは、Linux VDA は次のようにデバイスコードログインモードを使用して AAD ユーザーを認証します。管理者として、必要に応じてログインモードを AAD アカウント/パスワードに変更できます。詳細な手順については、次のセクションを参照してください。AADでのログインを有効にする設定(/en-us/linux-virtual-delivery-agent/2207/media/aad-auth-device-code.png)
-
画面の指示に従って、次のいずれかの方法でデスクトップセッションにログオンします。
-
QRコードをスキャンしてコードを入力します。
-
AADユーザー名とパスワードを入力します。
-
AADアカウント/パスワードログインモードへの変更
デフォルトでは、Linux VDAはデバイスコードを使用してAADユーザーを認証します。詳細については、このMicrosoft記事を参照してください。ログインモードをAADアカウント/パスワードに変更するには、次の手順に従います。
VDAで次のコマンドを実行し、キー
AADAcctPwdAuthEnableを見つけて、その値を0x00000001に変更します。
/opt/Citrix/VDA/bin/ctxreg create -k "HKLM\System\CurrentControlSet\Services\CitrixBrokerAgent\WebSocket" -t "REG_DWORD" -v "AADAcctPwdAuthEnable" -d "0x00000001" --force
注:
この方法は、Microsoftアカウントや2要素認証が有効になっているアカウントでは機能しません。