
スマートカード
クライアントデバイスに接続されたスマートカードを使用して、Linux仮想デスクトップセッションへのログオン時に認証を行うことができます。この機能は、ICA®スマートカード仮想チャネルを介したスマートカードリダイレクトによって実装されます。セッション内でスマートカードを使用することもできます。使用例は次のとおりです。
-
ドキュメントにデジタル署名を追加する
-
メールを暗号化または復号化する
-
Webサイトへの認証
この機能について、Linux VDAはWindows VDAと同じ構成を使用します。詳細については、この記事の「スマートカード環境の構成」セクションを参照してください。
注:
Linux VDAセッション内でマップされたスマートカードを使用してCitrix Gatewayにサインオンすることはサポートされていません。
前提条件
スマートカードパススルー認証の可用性は、次の条件に依存します。
-
お使いのLinux VDAは、次のいずれかのディストリビューションにインストールされています。
-
RHEL 9.2/9.0
-
RHEL 8.8/8.6
-
RHEL 7、CentOS 7
-
ロッキー Linux 9.2/9.0
-
ロッキー Linux 8.8/8.6
-
ウブントゥ 22.04
-
ウブントゥ 20.04
-
デビアン 11.3
VDAのインストールが完了したら、VDAがDelivery Controller™に登録できること、およびWindows資格情報を使用して公開されたLinuxデスクトップセッションを開けることを確認します。 -
-
OpenSCでサポートされているスマートカードが使用されます。詳細については、「OpenSCがスマートカードをサポートしていることを確認する」を参照してください。
-
Citrix Workspace™ app for Windowsが使用されます。
OpenSCがスマートカードをサポートしていることを確認する
OpenSCは、RHEL 7.4以降で広く使用されているスマートカードドライバーです。CoolKeyと完全に互換性のある代替品として、OpenSCは多くの種類のスマートカードをサポートしています(「Red Hat Enterprise Linuxでのスマートカードのサポート」を参照)。
この記事では、構成を説明するための例としてYubiKeyスマートカードを使用します。YubiKeyは、Amazonやその他の小売業者から簡単に購入できるオールインワンのUSB CCID PIVデバイスです。OpenSCドライバーはYubiKeyをサポートしています。
組織でより高度なスマートカードが必要な場合は、サポートされているLinuxディストリビューションとOpenSCパッケージがインストールされた物理マシンを準備します。OpenSCのインストールについては、「スマートカードドライバーのインストール」を参照してください。スマートカードを挿入し、次のコマンドを実行して、OpenSCがスマートカードをサポートしていることを確認します。
pkcs11-tool --module opensc-pkcs11.so --list-slots
構成
ルート証明書を準備する
ルート証明書は、スマートカード上の証明書を検証するために使用されます。ルート証明書をダウンロードしてインストールするには、次の手順を実行します。
-
通常、CAサーバーからPEM形式のルート証明書を取得します。DERファイル(*.crt、*.cer、*.der)をPEMに変換するには、次のようなコマンドを実行します。次のコマンド例では、certnew.cerがDERファイルです。
openssl x509 -inform der -in certnew.cer -out certnew.pem -
ルート証明書を
opensslディレクトリにインストールします。certnew.pemファイルは例として使用されます。cp certnew.pem <path where you install the root certificate>ルート証明書をインストールするためのパスを作成するには、sudo mdkir -p <path where you install the root certificate>を実行します。
RHEL 8.x/9.x および Rocky Linux 8.x/9.x 上で pam_krb5 モジュールを構築する
スマートカード認証はpam\_krb5モジュールに依存しますが、これはRHEL 8.xおよびRocky Linux 8.xでは非推奨です。マルチセッションOSモードで提供されるRHEL 8.xおよびRocky Linux 8.xマシンでスマートカード認証を使用する場合、以下の手順が必要です。シングルセッションOS (VDI) モードで提供されるRHEL 8.xおよびRocky Linux 8.xマシンでのスマートカード認証の場合、以下の手順をスキップできます。
-
pam_krb5-2.4.8-6のソースコードを
<https://centos.pkgs.org/7/centos-x86_64/pam_krb5-2.4.8-6.el7.x86_64.rpm.html>からダウンロードします。 -
RHEL 8.xおよびRocky Linux 8.xにpam\_krb5モジュールをビルドしてインストールします。
yum install -y opensc pcsc-lite pcsc-lite-libs pcsc-lite-ccid nss-tools
 yum install gcc krb5-devel pam-devel autoconf libtool
 rpm2cpio pam_krb5-2.4.8-6.el7.src.rpm | cpio –div
 tar xvzf pam_krb5-2.4.8.tar.gz
 cd pam_krb5-2.4.8
 ./configure --prefix=/usr
 make
make install -
/usr/lib64/security/の下にpam_krb5.soが存在することを確認します。
ls -l /usr/lib64/security | grep pam_krb5
スマートカード環境を構成する
ctxsmartlogon.shスクリプトを使用してスマートカード環境を構成するか、または手動で構成を完了できます。
(オプション1) ctxsmartlogon.shスクリプトを使用してスマートカード環境を構成する
注:
ctxsmartlogon.shスクリプトは、PKINIT情報をデフォルトレルムに追加します。この設定は、/etc/krb5.conf構成ファイルを通じて変更できます。
スマートカードを初めて使用する前に、ctxsmartlogon.shスクリプトを実行してスマートカード環境を構成します。
ヒント:
ドメイン参加にSSSDを使用している場合は、ctxsmartlogon.shを実行した後、SSSDサービスを再起動してください。
sudo /opt/Citrix/VDA/sbin/ctxsmartlogon.sh
結果は次のようになります。
ctxsmartlogon.shスクリプトを実行し、「はい」を選択する(/en-us/linux-virtual-delivery-agent/2308/media/smart-card-logon-script1.png)
ctxsmartlogon.shスクリプトを実行してスマートカードを無効にすることもできます。
sudo /opt/Citrix/VDA/sbin/ctxsmartlogon.sh
結果は次のようになります。
ctxsmartlogon.shスクリプトを実行し、「いいえ」を選択する(/en-us/linux-virtual-delivery-agent/2308/media/smart-card-logon-script2.png)
(オプション 2) スマートカード環境を手動で構成する
Linux VDAはWindows VDAと同じスマートカード環境を使用します。この環境では、ドメインコントローラー、Microsoft証明機関 (CA)、インターネットインフォメーションサービス、Citrix StoreFront、Citrix Workspaceアプリなど、複数のコンポーネントを構成する必要があります。YubiKeyスマートカードに基づいた構成については、Knowledge Centerの記事CTX206156を参照してください。
次の手順に進む前に、以下を確認してください。
-
すべてのコンポーネントが正しく構成されていること。
-
秘密キーとユーザー証明書をスマートカードにダウンロードしていること。
-
スマートカードを使用してVDAに正常にログオンできること。
PC/SC Liteパッケージをインストールする
PCSC Liteは、LinuxにおけるPersonal Computer/Smart Card (PC/SC) 仕様の実装です。スマートカードおよびリーダーと通信するためのWindowsスマートカードインターフェイスを提供します。Linux VDAでのスマートカードリダイレクトは、PC/SCレベルで実装されています。
PC/SC Liteパッケージをインストールするには、次のコマンドを実行します。
RHEL 9.2/9.0/8.x、Rocky リナックス 9.2/9.0/8.x、RHEL 7/CentOS 7の場合:
yum install pcsc-lite pcsc-lite-ccid pcsc-lite-libs
Ubuntu 22.04、Ubuntu 20.04、Debian 11.3のバージョン:
apt-get install -y libpcsclite1 libccid
スマートカードドライバーをインストールする
OpenSCは広く使用されているスマートカードドライバーです。OpenSCがインストールされていない場合は、次のコマンドを実行してインストールします。
RHEL 9.2/9.0/8.x、Rocky Linux 9.2/9.0/8.x、RHEL 7/CentOS 7 の各バージョンに対応しています:
yum install opensc
Ubuntu 22.04、Ubuntu 20.04、Debian 11.3 の各バージョンに対応しています:
apt-get install -y opensc
スマートカード認証用のPAMモジュールをインストールする
pam\_krb5およびkrb5-pkinitモジュールをインストールするには、次のコマンドを実行します。
RHEL 7/CentOS 7:
yum install pam_krb5 krb5-pkinit
RHEL 9.2/9.0/8.x、Rocky Linux 9.2/9.0/8.x 向け:
yum install krb5-pkinit
Ubuntu 22.04 および Ubuntu 20.04:
apt-get install libpam-krb5 krb5-pkinit
Debian 11.3 の場合:
apt-get install -y libpam-krb5 krb5-pkinit
pam\_krb5モジュールは、プラガブル認証モジュールです。PAM対応アプリケーションは、pam\_krb5を使用してパスワードをチェックし、キー配布センター(KDC)からチケット許可チケットを取得できます。krb5-pkinitモジュールには、クライアントが秘密鍵と証明書を使用してKDCから初期資格情報を取得できるようにするPKINITプラグインが含まれています。
pam\_krb5モジュールを構成する
pam\_krb5モジュールは、スマートカード内の証明書を使用してKerberosチケットを取得するためにKDCと対話します。PAMでpam_krb5認証を有効にするには、次のコマンドを実行します。
authconfig --enablekrb5 --update
/etc/krb5.conf構成ファイルで、実際のレルムに従ってPKINIT情報を追加します。
注:
pkinit_cert_matchオプションは、PKINIT認証を試行する前にクライアント証明書が一致する必要がある照合ルールを指定します。照合ルールの構文は次のとおりです。
ここで、relation-operatorは、すべてのコンポーネントルールが一致する必要があることを意味する**&&、または1つのコンポーネントルールのみが一致する必要があることを意味する\|\|**のいずれかです。
一般的なkrb5.confファイルの例を次に示します。
EXAMPLE.COM = {

     kdc = KDC.EXAMPLE.COM

     auth_to_local = RULE:[1:$1@$0]

     pkinit_anchors = FILE:<path where you install the root certificate>/certnew.pem

     pkinit_kdc_hostname = KDC.EXAMPLE.COM

     pkinit_cert_match = ||<EKU>msScLogin,<KU>digitalSignature

     pkinit_eku_checking = kpServerAuth

  }
PKINIT情報を追加すると、構成ファイルは次のようになります。
「追加されたPKINIT情報」(/en-us/linux-virtual-delivery-agent/2308/media/pkinit-information-new2.png)
PAM認証の構成
PAM構成ファイルは、PAM認証に使用されるモジュールを示します。認証モジュールとしてpam_krb5を追加するには、/etc/pam.d/smartcard-authファイルに次の行を追加します。
auth [success=done ignore=ignore default=die] pam_krb5.so preauth_options=X509_user_identity=PKCS11:<path to the pkcs11 driver>/opensc-pkcs11.so
SSSDが使用されている場合、変更後の構成ファイルは次のようになります。
「SSSDが使用されている場合の変更された構成ファイル」(/en-us/linux-virtual-delivery-agent/2308/media/smartcard-authentication-file.png)
(オプション)スマートカードを使用したシングルサインオン
シングルサインオン(SSO)は、仮想デスクトップおよびアプリケーションの起動時にパススルー認証を実装するCitrixの機能です。この機能により、ユーザーがPINを入力する回数が減ります。Linux VDAでSSOを使用するには、Citrix Workspaceアプリを構成します。構成はWindows VDAと同じです。詳しくは、Knowledge Centerの記事CTX133982を参照してください。
Citrix Workspaceアプリでグループポリシーを構成する際に、スマートカード認証を次のように有効にします。
「Workspaceアプリでのスマートカード認証の有効化」(/en-us/linux-virtual-delivery-agent/2308/media/enable-smart-card-auth-in-receiver.jpg)
高速スマートカードログオン
高速スマートカードは、既存のHDX PC/SCベースのスマートカードリダイレクトを改善したものです。これにより、高遅延のWAN環境でスマートカードを使用する際のパフォーマンスが向上します。詳しくは、スマートカードを参照してください。
Linux VDAは、Citrix Workspaceアプリの以下のバージョンで高速スマートカードをサポートしています。
-
Windows 用 シトリックス レシーバー 4.12
-
Windows向けCitrix Workspaceアプリ1808以降
クライアントで高速スマートカードログオンを有効にする
高速スマートカードログオンは、VDAではデフォルトで有効になっており、クライアントではデフォルトで無効になっています。クライアントで高速スマートカードログオンを有効にするには、関連するStoreFrontサイトのdefault.icaファイルに次のパラメーターを含めます。
[WFClient]
 SmartCardCryptographicRedirection=On
クライアントでの高速スマートカードログオンを無効にする
クライアントでの高速スマートカードログオンを無効にするには、関連付けられたStoreFrontサイトのdefault.icaファイルからSmartCardCryptographicRedirectionパラメーターを削除します。
XDPingを実行する
前述の手順を完了した後、Linux VDA環境に存在する可能性のある一般的な構成の問題を確認するために、Linux XDPingツールを使用できます。詳細については、「XDPing」を参照してください。
使用方法
スマートカードを使用してLinux VDAにログオンする
SSOシナリオと非SSOシナリオの両方で、スマートカードを使用してLinux VDAにログオンできます。
-
SSOシナリオでは、キャッシュされたスマートカード証明書とPINを使用して、StoreFront™に自動的にログオンします。StoreFrontでLinux仮想デスクトップセッションを起動すると、PINはスマートカード認証のためにLinux VDAに渡されます。
-
非SSOシナリオでは、証明書を選択し、PINを入力してStoreFrontにログオンするよう求められます。
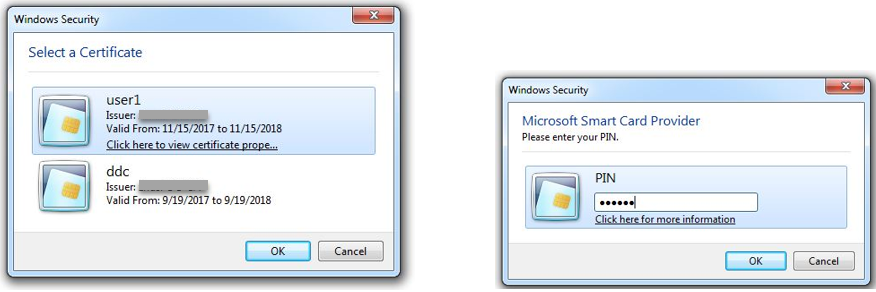
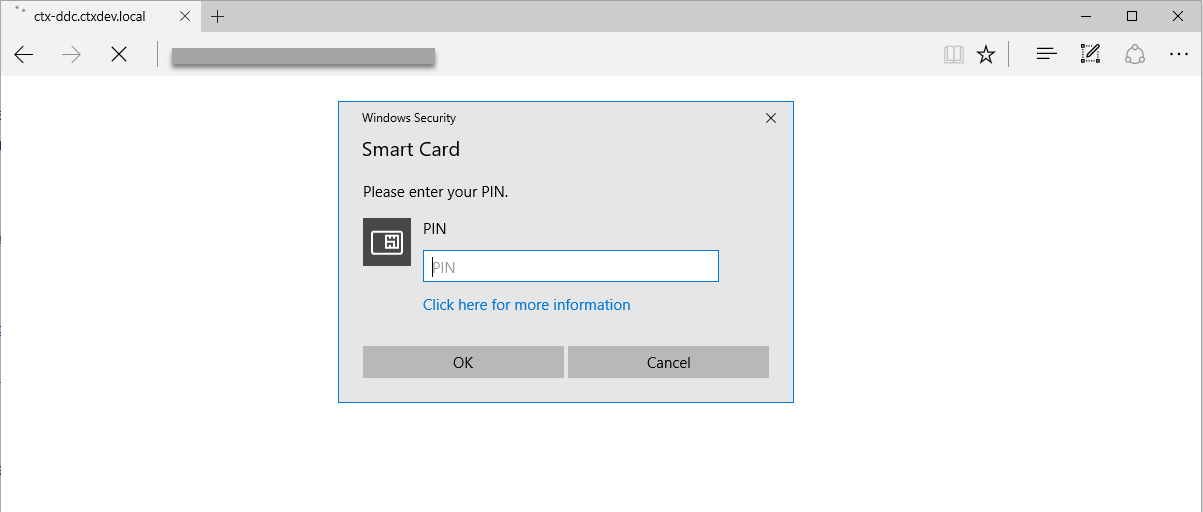
StoreFrontでLinux仮想デスクトップセッションを起動すると、Linux VDAへのログオンダイアログボックスが次のように表示されます。ユーザー名はスマートカードの証明書から抽出され、ログオン認証のためにPINを再度入力する必要があります。
この動作はWindows VDAと同じです。
スマートカードを使用してセッションに再接続する
セッションに再接続するには、スマートカードがクライアントデバイスに接続されていることを確認してください。そうしないと、スマートカードが接続されていないために再認証が失敗し、Linux VDA側に灰色のキャッシュウィンドウが表示されてすぐに終了します。この場合、スマートカードを接続するように促す他のプロンプトは表示されません。
ただし、StoreFront側では、セッションに再接続するときにスマートカードが接続されていない場合、StoreFront Webは次のようなアラートを表示する場合があります。
スマートカードを挿入している画像(/en-us/linux-virtual-delivery-agent/2308/media/please-insert-smart-card.png)
制限事項
限られたLinuxディストリビューションとAD統合方法のサポート
-
スマートカードパススルー認証は、限られたLinuxディストリビューションとAD統合方法をサポートします。次のマトリックスを参照してください:
ウィンバインド SSSD セントリファイ デビアン 11.3 はい はい はい RHEL 9.2/9.0 はい はい いいえ RHEL 8.8/8.6 はい はい はい RHEL 7.9, CentOS 7.9 はい はい はい ロッキー リナックス 9.2/9.0 はい はい いいえ ロッキー リナックス 8.8/8.6 はい はい いいえ ウブントゥ 22.04/20.04 はい はい はい
スマートカード取り外しポリシー
Linux VDAは、スマートカードの取り外しに対して既定の動作のみを使用します。Linux VDAに正常にログオンした後でスマートカードを取り外しても、セッションは接続されたままで、セッション画面はロックされません。
その他のスマートカードとPKCS#11ライブラリのサポート
Citrix は汎用スマートカードリダイレクトソリューションを提供します。サポートリストにはOpenSCスマートカードのみが記載されていますが、他のスマートカードやPKCS#11ライブラリを試すことができます。特定のスマートカードまたはPKCS#11ライブラリに切り替えるには:
-
すべての
opensc-pkcs11.soインスタンスを、ご使用のPKCS#11ライブラリに置き換えます。 -
PKCS#11ライブラリのパスをレジストリに設定するには、次のコマンドを実行します。
/opt/Citrix/VDA/bin/ctxreg update -k "HKLM\System\CurrentControlSet\Control\Citrix\VirtualChannels\Scard" -v "PKCS11LibPath" -d "PATH"ここで、PATH は /usr/lib64/pkcs11/opensc-pkcs11.so のようなPKCS#11ライブラリを指します。 -
クライアントで高速スマートカードログオンを無効にします。