
easy install を使用してドメイン参加済み VDA を作成する
重要:
-
新規インストールの場合、迅速なインストールについてはこの記事を参照することをお勧めします。この記事では、easy install を使用して Linux VDA をインストールおよび構成する方法を順を追って説明します。easy install は、手動インストールよりも時間と労力を節約し、エラーが発生しにくいです。必要なパッケージをインストールし、構成ファイルを自動的にカスタマイズすることで、Linux VDA の実行環境をセットアップするのに役立ちます。
-
easy install は、Quest を使用したドメイン参加をサポートしていません。
-
ドメインに参加していない VDA を作成するには、Machine Creation Services (MCS) を使用する必要があります。詳細については、「ドメインに参加していない Linux VDA の作成」を参照してください。
-
ドメインに参加していない VDA で利用可能な機能については、「ドメインに参加していない VDA」を参照してください。
ステップ 1:構成情報と Linux マシンを準備する
easy install に必要な以下の構成情報を収集します。
-
ホスト名 – Linux VDA をインストールするマシンのホスト名。
-
ドメインネームサーバーの IP アドレス。
-
NTP サーバーの IP アドレスまたは文字列名。
-
ドメイン名 – ドメインの NetBIOS 名。
-
レルム名 – Kerberos レルム名。
-
ドメインの完全修飾ドメイン名 (FQDN)。
-
Active Directory (AD) 統合方法 - 現在、easy install は Winbind、SSSD、Centrify、および PBIS をサポートしています。
-
ユーザー名 – マシンをドメインに参加させるユーザーの名前。
-
Password - マシンをドメインに参加させるユーザーのパスワード。
-
OU – 組織単位。オプション。
重要:
-
Linux VDAをインストールするには、リポジトリがLinuxマシンに正しく追加されていることを確認してください。
-
セッションを起動するには、X Windowシステムとデスクトップ環境がインストールされていることを確認してください。
-
セキュリティのため、簡易インストールではドメイン参加パスワードは保存されません。インタラクティブモードで簡易インストールスクリプト (ctxinstall.sh) を実行するたびに、ドメイン参加パスワードを手動で入力する必要があります。サイレントモードでは、ドメイン参加パスワードを /Citrix/VDA/sbin/ctxinstall.conf で設定するか、パスワードをエクスポートする必要があります。ドメイン参加に管理者アカウントを使用しないことをお勧めします。代わりに、管理者アカウント以外のActive Directoryユーザーにドメイン参加権限を委任してください。そのためには、Delegation of Control Wizard を使用してドメインコントローラーで制御を委任します。
ステップ2:ハイパーバイザーを準備する
サポートされているハイパーバイザー上でLinux VDAを仮想マシンとして実行する場合、いくつかの変更が必要です。使用しているハイパーバイザープラットフォームに基づいて、以下の変更を行ってください。Linuxマシンをベアメタルハードウェアで実行している場合、変更は不要です。
Citrix Hypervisor™ での時刻同期の修正
Citrix Hypervisorの時刻同期機能が有効になっている場合、各準仮想化Linux VM内でNTPとCitrix Hypervisorの両方がシステムクロックを管理しようとするため、問題が発生します。クロックが他のサーバーと同期しなくなるのを避けるため、各Linuxゲスト内のシステムクロックがNTPと同期していることを確認してください。この場合、ホストの時刻同期を無効にする必要があります。HVMモードでは変更は不要です。
Citrix VM Toolsがインストールされた準仮想化Linuxカーネルを実行している場合、Linux VM内からCitrix Hypervisorの時刻同期機能が存在し、有効になっているかを確認できます。
su -

 cat /proc/sys/xen/independent_wallclock
このコマンドは0または1を返します。
-
0 - 時刻同期機能が有効になっており、無効にする必要があります。
-
1 - 時刻同期機能が無効になっており、それ以上の操作は不要です。
/proc/sys/xen/independent\_wallclock ファイルが存在しない場合、以下の手順は不要です。
有効になっている場合、ファイルに1を書き込むことで時刻同期機能を無効にします。
sudo echo 1 > /proc/sys/xen/independent_wallclock
再起動後もこの変更を永続的に適用するには、/etc/sysctl.conf ファイルを編集し、次の行を追加します。
xen.independent_wallclock = 1
これらの変更を確認するには、システムを再起動します。
su -

 cat /proc/sys/xen/independent_wallclock
このコマンドは値 1 を返します。
Microsoft Hyper-V での時刻同期の修正
Hyper-V Linux Integration Services がインストールされている Linux VM は、Hyper-V の時刻同期機能を使用してホストオペレーティングシステムの時刻を使用できます。システムクロックの正確性を確保するには、NTP サービスと並行してこの機能を有効にする必要があります。
管理オペレーティングシステムから:
-
Hyper-V マネージャーコンソールを開きます。
-
Linux VM の設定で、統合サービスを選択します。
-
時刻同期が選択されていることを確認します。
注:
このアプローチは、NTP との競合を避けるためにホストの時刻同期が無効になっている VMware および Citrix Hypervisor とは異なります。Hyper-V の時刻同期は、NTP 時刻同期と共存し、それを補完できます。
ESX および ESXi での時刻同期の修正
VMware の時刻同期機能が有効になっている場合、各準仮想化 Linux VM 内で、NTP とハイパーバイザーとの間で問題が発生します。どちらもシステムクロックを同期しようとします。クロックが他のサーバーと同期しなくなるのを避けるため、各 Linux ゲスト内のシステムクロックが NTP と同期していることを確認してください。この場合、ホストの時刻同期を無効にする必要があります。
VMware Tools がインストールされた準仮想化 Linux カーネルを実行している場合:
-
vSphere Client を開きます。
-
Linux VM の設定を編集します。
-
「仮想マシンプロパティ」ダイアログで、「オプション」タブを開きます。
-
「VMware Tools」を選択します。
-
「詳細設定」ボックスで、「ゲストの時刻をホストと同期」のチェックを外します。
ステップ3:.NET Runtime 6.0をインストールする
Linux VDAをインストールする前に、
<https://docs.microsoft.com/ja-jp/dotnet/core/install/linux-package-managers>の指示に従って.NET Runtime 6.0をインストールします。
.NET Runtime 6.0のインストール後、which dotnetコマンドを実行してランタイムパスを見つけます。
コマンドの出力に基づいて、.NETランタイムバイナリパスを設定します。たとえば、コマンドの出力が/aa/bb/dotnetの場合、/aa/bbを.NETバイナリパスとして使用します。
ステップ4:Linux VDAパッケージをダウンロードする
-
Citrix Virtual Apps and Desktopsダウンロードページにアクセスします。
-
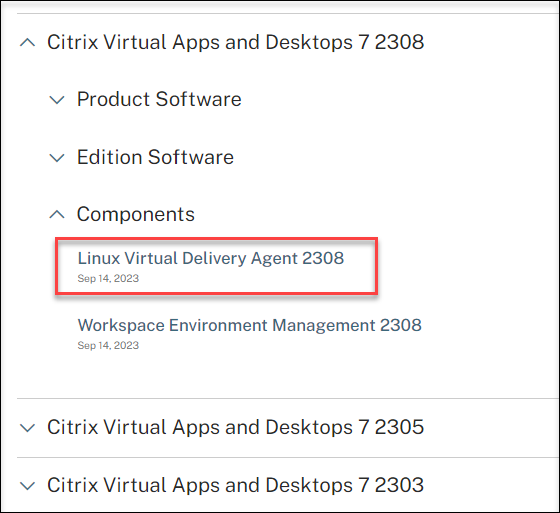
Citrix Virtual Apps and Desktopsの適切なバージョンを展開します。
-
コンポーネントを展開してLinux VDAを見つけます。例:
-
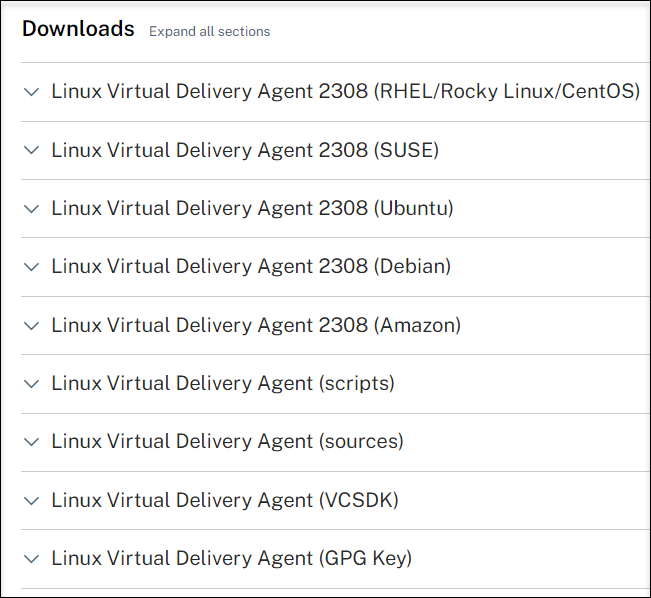
Linux VDAリンクをクリックして、Linux VDAダウンロードにアクセスします。
-
お使いのLinuxディストリビューションに一致するLinux VDAパッケージをダウンロードします。
-
Linux VDAパッケージの整合性を検証するために使用できるGPG公開キーをダウンロードします。例:GPG公開キー(/en-us/linux-virtual-delivery-agent/2308/media/gpg-key.png)公開キーを使用してLinux VDAパッケージの整合性を検証するには:
-
RPMパッケージの場合、公開キーをRPMデータベースにインポートし、パッケージの整合性を確認するには、次のコマンドを実行します:
rpmkeys --import <path to the public key>
rpm --checksig --verbose <path to the Linux VDA package> -
DEBパッケージの場合、公開キーをDEBデータベースにインポートし、パッケージの整合性を確認するには、次のコマンドを実行します:
sudo apt-get install dpkg-sig
 gpg --import <path to the public key>
 dpkg-sig --verify <path to the Linux VDA package>
-
ステップ5:Linux VDAパッケージをインストールする
Linux VDAの環境をセットアップするには、次のコマンドを実行します。
Amazon Linux 2、CentOS、RHEL、およびRocky Linuxディストリビューションの場合:
注:
-
RHELおよびCentOSの場合、Linux VDAを正常にインストールする前にEPELリポジトリをインストールしてください。EPELのインストール方法については、
<https://docs.fedoraproject.org/ja-jp/epel/>の指示を参照してください。 -
RHEL 9.2/9.0およびRocky Linux 9.2/9.0にLinux VDAをインストールする前に、libsepolパッケージをバージョン3.4以降に更新してください。
sudo yum -y localinstall <PATH>/<Linux VDA RPM>
注:
GCPでホストされているRHEL 8.x/9.xおよびRocky Linux 8.x/9.xにLinux VDAをインストールした後、VMの再起動後にイーサネット接続が失われ、Linux VDAにアクセスできなくなる可能性があります。この問題を回避するには、VMに初めてログオンするときにrootパスワードを設定し、rootとしてVMにログオンできることを確認してください。その後、VMを再起動した後、コンソールで次のコマンドを実行します:
nmcli dev connect eth0
 service NetworkManager restart
Ubuntu/Debianディストリビューションの場合:
sudo dpkg -i <PATH>/<Linux VDA deb>
 sudo apt-get install -f
注:
SUSEディストリビューションの場合:
-
AWS、Azure、GCP 上の SUSE 15.4 の場合、以下を確認してください。
-
libstdc++6 バージョン 12 以降を使用していること。
-
/etc/sysconfig/windowmanager の Default_WM パラメーターが "gnome" に設定されていること。
-
-
Linux VDA をインストールするには、次のコマンドを実行します。
zypper -i install <PATH>/<Linux VDA RPM>
ステップ 6: NVIDIA GRID ドライバーをインストールする
HDX™ 3D Pro を有効にするには、ハイパーバイザーと VDA マシンに NVIDIA GRID ドライバーをインストールする必要があります。
特定のハイパーバイザーに NVIDIA GRID Virtual GPU Manager (ホストドライバー) をインストールして構成するには、次のガイドを参照してください。
NVIDIA GRID ゲスト VM ドライバーをインストールして構成するには、次の一般的な手順を実行します。
-
ゲスト VM がシャットダウンされていることを確認します。
-
ハイパーバイザーのコントロールパネルで、VM に GPU を割り当てます。
-
VM を起動します。
-
VM にゲスト VM ドライバーをインストールします。
ステップ 7: 使用するデータベースを指定する
Linux VDA パッケージのインストール後に、SQLite と PostgreSQL を切り替えることができます。これを行うには、次の手順を完了します。
注:
-
VDIモードではSQLiteを、ホスト型共有デスクトップ配信モデルではPostgreSQLを使用することをお勧めします。
-
簡単インストールとMCSの場合、SQLiteまたはPostgreSQLを手動でインストールすることなく指定して使用できます。/etc/xdl/db.confで特に指定しない限り、Linux VDAはデフォルトでPostgreSQLを使用します。
-
/etc/xdl/db.confを使用してPostgreSQLのポート番号を構成することもできます。
-
使用するデータベースを指定するには、/etc/xdl/db.confを編集します。
-
sudo /opt/Citrix/VDA/sbin/ctxinstall.sh または /opt/Citrix/VDA/bin/easyinstall を実行します。
ステップ8:インストールを完了するためのランタイム環境のセットアップ
Linux VDAパッケージのインストール後、ctxinstall.shスクリプトまたはGUIを使用して実行環境を構成します。
注:
ランタイム環境をセットアップする前に、OSにen_US.UTF-8ロケールがインストールされていることを確認してください。OSでロケールが利用できない場合は、sudo locale-gen en_US.UTF-8コマンドを実行します。Debianの場合、/etc/locale.genファイルを編集して**# en_US.UTF-8 UTF-8**の行のコメントを解除し、sudo locale-genコマンドを実行します。
ctxinstall.sh
ctxinstall.shは、Linux VDAのランタイム環境を構成する簡単インストールスクリプトです。詳細については、ヘルプコマンドctxinstall.sh -hを使用してください。
簡単インストールでは、GUIおよびctxinstall.shに必要なすべての環境変数の値を設定、保存、同期するための構成ファイルとして**/opt/Citrix/VDA/sbin/ctxinstall.conf**を使用します。構成ファイルを初めて作成する場合は、次のいずれかの方法を使用します。
-
/opt/Citrix/VDA/sbin/ctxinstall.conf.tmpl テンプレートファイルをコピーし、/opt/Citrix/VDA/sbin/ctxinstall.conf として保存します。
-
ctxinstall.sh を実行します。ctxinstall.sh を実行するたびに、入力は /opt/Citrix/VDA/sbin/ctxinstall.conf に保存されます。
注:
-
最小特権の原則に従い、ドメイン参加パスワードがファイルに設定されている可能性があるため、ルートユーザーのみが**/opt/Citrix/VDA/sbin/ctxinstall.conf**を読み取れるようにしてください。
-
Linux VDA をアンインストールすると、/opt/Citrix/VDA 以下のファイルが削除されます。VDA をアンインストールする前に、/opt/Citrix/VDA/sbin/ctxinstall.conf をバックアップすることをお勧めします。
ctxinstall.shは、対話モードまたはサイレントモードで実行できます。スクリプトを実行する前に、次の環境変数を設定します。
-
CTX\_EASYINSTALL\_HOSTNAME=host-name – Linux VDAサーバーのホスト名。
-
CTX\_EASYINSTALL\_DNS=ip-address-of-dns – DNSのIPアドレス。
-
CTX\_EASYINSTALL\_NTPS=address-of-ntps – NTPサーバーのIPアドレスまたは文字列名。
-
CTX\_EASYINSTALL\_REALM=realm-name – Kerberosレルム名。
-
CTX\_EASYINSTALL\_FQDN=ad-fqdn-name
-
CTX\_EASYINSTALL\_USERNAME=domain-user-name – マシンをドメインに参加させるユーザーの名前。
-
CTX\_EASYINSTALL\_PASSWORD=password – マシンをドメインに参加させるユーザーのパスワード。注:ドメイン参加に管理者アカウントを使用しないことをお勧めします。代わりに、管理者アカウント以外のActive Directoryユーザーにドメイン参加の権限を委任してください。そのためには、Delegation of Control Wizardを使用してドメインコントローラーで制御を委任します。
次の4つの変数はオプションです。これらが設定されていなくても、ctxinstall.shはサイレントモードで中断せず、対話モードでユーザー入力を求められることもありません。これらの変数は、値をエクスポートするか、/Citrix/VDA/sbin/ctxinstall.confを編集することによってのみ設定できます。
-
CTX_EASYINSTALL_NETBIOS_DOMAIN=netbios-domain-name – NetBIOSドメイン名は通常、ドット(.)で区切られたDNSドメイン名の最初のコンポーネントです。それ以外の場合は、別のNetBIOSドメイン名をカスタマイズしてください。この変数はオプションです。
-
CTX_EASYINSTALL_OU=ou-value – OUの値は、さまざまなAD統合方法によって異なります。OU値の例については、この記事の考慮事項セクションの表を参照してください。この変数はオプションです。
-
CTX_EASYINSTALL_CENTRIFY_LOCAL_PATH=centrify-local-path – Easy Installは、インターネットからCentrifyパッケージをダウンロードするのに役立ちます。ただし、Centrifyがすでにインストールされている場合は、この変数で定義されたローカルディレクトリからCentrifyパッケージを取得できます。この変数はオプションです。
-
CTX_EASYINSTALL_PBIS_LOCAL_PATH= pbis-local-path – Easy Installは、インターネットからPBISパッケージをダウンロードするのに役立ちます。ただし、PBISがすでにインストールされている場合は、この変数で定義されたローカルディレクトリからPBISパッケージを取得できます。この変数はオプションです。
ctxinstall.shを実行すると、別のスクリプトctxsetup.shが呼び出されます。ctxsetup.shは次の変数を使用します。
-
CTX\_XDL\_SUPPORT\_DDC\_AS\_CNAME=Y \| N – Linux VDA は、DNS CNAME レコードを使用して Delivery Controller 名を指定することをサポートしています。
-
CTX\_XDL\_DDC\_LIST='list-ddc-fqdns' – Linux VDA は、Delivery Controller への登録に使用する、スペース区切りの Delivery Controller の完全修飾ドメイン名 (FQDN) のリストを必要とします。少なくとも1つのFQDNまたはCNAMEを指定する必要があります。
-
CTX\_XDL\_VDA\_PORT=port-number – Linux VDA は、TCP/IP ポートを介して Delivery Controller と通信します。
-
CTX\_XDL\_REGISTER\_SERVICE=Y \| N – Linux Virtual Desktop サービスは、マシンの起動後に開始されます。
-
CTX\_XDL\_ADD\_FIREWALL\_RULES=Y \| N – Linux VDA サービスは、システムファイアウォールを介した受信ネットワーク接続を許可する必要があります。Linux Virtual Desktop のシステムファイアウォールで、必要なポート(デフォルトではポート80と1494)を自動的に開くことができます。
-
CTX_XDL_AD_INTEGRATION=winbind \| sssd \| centrify \| pbis – Linux VDA は、Delivery Controller で認証するために Kerberos 構成設定を必要とします。Kerberos 構成は、システムにインストールおよび構成されている Active Directory 統合ツールから決定されます。
-
CTX\_XDL\_HDX\_3D\_PRO=Y \| N – Linux VDA は、リッチグラフィックアプリケーションの仮想化を最適化するために設計された GPU アクセラレーションテクノロジーのセットである HDX 3D Pro をサポートしています。HDX 3D Pro が選択されている場合、VDA は VDI デスクトップ(シングルセッション)モード(つまり、CTX\_XDL\_VDI\_MODE=Y)用に構成されます。
-
CTX\_XDL\_VDI\_MODE=Y \| N – マシンを専用デスクトップ配信モデル (VDI) として構成するか、ホスト型共有デスクトップ配信モデルとして構成するか。HDX 3D Pro 環境の場合は、値を Y に設定します。
-
CTX\_XDL\_SITE\_NAME=dns-name – Linux VDA は DNS を介して LDAP サーバーを検出します。DNS 検索結果をローカルサイトに制限するには、DNS サイト名を指定します。不要な場合は、\<none\> に設定します。
-
CTX\_XDL\_LDAP\_LIST='list-ldap-servers' – Linux VDA は DNS をクエリして LDAP サーバーを検出します。DNS が LDAP サービスレコードを提供できない場合、LDAP ポートを持つ LDAP FQDN のスペース区切りのリストを提供できます。たとえば、ad1.mycompany.com:389 ad2.mycompany.com:3268 ad3.mycompany.com:3268、または LDAPS を使用している場合は ad1.mycompany.com:636 ad2.mycompany.com:3269 ad3.mycompany.com:3269 です。Active Directory フォレスト内でより高速な LDAP クエリを有効にするには、ドメインコントローラーで Global Catalog を有効にし、関連する LDAP ポート番号を 3268 または LDAPS を使用している場合は 3269 として指定します。この変数はデフォルトで \<none\> に設定されています。
-
CTX\_XDL\_SEARCH\_BASE=search-base-set – Linux VDA は、Active Directory ドメインのルートに設定された検索ベース(例:DC=mycompany,DC=com)を介して LDAP をクエリします。検索パフォーマンスを向上させるために、検索ベース(例:OU=VDI,DC=mycompany,DC=com)を指定できます。不要な場合は、\<none\> に設定します。
-
CTX\_XDL\_FAS\_LIST='list-fas-servers' – フェデレーション認証サービス (FAS) サーバーは、AD グループポリシーを介して構成されます。Linux VDA は AD グループポリシーをサポートしていませんが、代わりにセミコロン区切りの FAS サーバーのリストを提供できます。シーケンスは AD グループポリシーで構成されているものと同じである必要があります。サーバーアドレスが削除された場合は、その空白を \<none\> テキスト文字列で埋め、サーバーアドレスの順序を変更しないでください。FAS サーバーと適切に通信するには、FAS サーバーで指定されたポート番号と一致するポート番号を付加してください。例:CTX_XDL_FAS_LIST='fas_server_1_url:port_number; fas_server_2_url: port_number; fas_server_3_url: port_number'。
-
CTX\_XDL\_DOTNET\_RUNTIME_PATH=path-to-install-dotnet-runtime – 新しいブローカーエージェントサービス (
ctxvda) をサポートするための .NET Runtime 6.0 をインストールするパス。デフォルトのパスは /usr/bin です。 -
CTX_XDL_DESKTOP_ENVIRONMENT=gnome/gnome-classic/mate – セッションで使用する GNOME、GNOME Classic、または MATE デスクトップ環境を指定します。変数を指定しない場合、VDA に現在インストールされているデスクトップが使用されます。ただし、現在インストールされているデスクトップが MATE の場合は、変数の値を mate に設定する必要があります。
-
CTX\_XDL\_START\_SERVICE=Y \| N – 構成が完了したときに Linux VDA サービスを開始するかどうかを決定します。
-
CTX\_XDL\_TELEMETRY\_SOCKET\_PORT – Citrix Scoutがリッスンするソケットポート。デフォルトポートは7503です。
-
CTX\_XDL\_TELEMETRY\_PORT – Citrix Scoutと通信するためのポート。デフォルトポートは7502です。
考慮事項
-
NetBIOSドメイン名は通常、DNSドメイン名の最初のコンポーネントであり、ドット (.) で区切られています。環境内で異なるNetBIOSドメイン名をカスタマイズするには、/opt/Citrix/VDA/sbin/ctxinstall.conf で環境変数 CTX_EASYINSTALL_NETBIOS_DOMAIN を設定します。
-
VDAを特定のOUに参加させるには、次の手順を実行します。
-
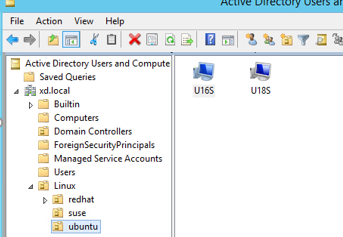
特定のOUがドメインコントローラー上に存在することを確認します。OUの例については、次のスクリーンショットを参照してください
-
/opt/Citrix/VDA/sbin/ctxinstall.conf で環境変数 CTX_EASYINSTALL_OU を設定します。OUの値は、ADの方法によって異なります。次の表は、前のスクリーンショットのOU名の例を示しています。組織内で他のOU名を使用することもできます。
OS ウィンバインド SSSD セントリファイ PBIS アマゾン Linux 2 "Linux/amazon""Linux/amazon""XD.LOCAL/Linux/amazon""Linux/amazon"デビアン "Linux/debian""Linux/debian""XD.LOCAL/Linux/debian""Linux/debian"RHEL 9.2/9.0、Rocky リナックス 9.2/9.0 "OU=redhat,OU=Linux""OU=redhat,OU=Linux"該当なし 該当なし RHEL 8.x "OU=redhat,OU=Linux""OU=redhat,OU=Linux""XD.LOCAL/Linux/redhat""Linux/redhat"Rocky リナックス 8.x "OU=redhat,OU=Linux""OU=redhat,OU=Linux"該当なし 該当なし RHEL 7 "Linux/redhat""Linux/redhat""XD.LOCAL/Linux/redhat""Linux/redhat"SUSE "Linux/suse""Linux/suse""XD.LOCAL/Linux/suse""Linux/suse"ウブントゥ "Linux/ubuntu""Linux/ubuntu""XD.LOCAL/Linux/ubuntu""Linux/ubuntu"
-
-
Centrify は純粋な IPv6 DNS 構成をサポートしていません。adclient が AD サービスを適切に検出するには、/etc/resolv.conf に IPv4 を使用する DNS サーバーが少なくとも 1 つ必要です。ログ:
ADSITE   : Check that this machine's subnet is in a site known by AD   : Failed
          : This machine's subnet is not known by AD.
          : We guess you should be in the site Site1.
この問題は Centrify とその構成に固有のものです。この問題を解決するには、次の手順を実行します。a. ドメインコントローラーで 管理ツール を開きます。b. Active Directory サイトとサービス を選択します。 c. サブネット に適切なサブネットアドレスを追加します。 -
Easy Install は Linux VDA 7.16 以降、純粋な IPv6 をサポートしています。以下の前提条件と制限が適用されます。
-
マシンが純粋な IPv6 ネットワーク経由で必要なパッケージをダウンロードできるように、Linux リポジトリを構成する必要があります。
-
Centrify は純粋な IPv6 ネットワークではサポートされていません。
注:ネットワークが純粋な IPv6 であり、すべての入力が適切な IPv6 形式である場合、VDA は IPv6 を介して Delivery Controller™ に登録されます。ネットワークが IPv4 と IPv6 のハイブリッド構成である場合、最初の DNS IP アドレスのタイプによって、登録に IPv4 または IPv6 のどちらが使用されるかが決まります。 -
-
ターゲットセッションユーザーのデスクトップ環境は、次の手順を実行して変更することもできます。
-
VDA 上の $HOME/<username\> ディレクトリの下に
.xsessionまたは.Xclientsファイルを作成します。Amazon Linux 2 を使用している場合は、.Xclientsファイルを作成します。他のディストリビューションを使用している場合は、.xsessionファイルを作成します。 -
ディストリビューションに基づいてデスクトップ環境を指定するには、
.xsessionまたは.Xclientsファイルを編集します。-
MATEデスクトップの場合
MSESSION="$(type -p mate-session)"
 if [ -n "$MSESSION" ]; then
 exec mate-session
fi -
GNOME Classicデスクトップの場合
GSESSION="$(type -p gnome-session)"
 if [ -n "$GSESSION" ]; then
 export GNOME_SHELL_SESSION_MODE=classic
 exec gnome-session --session=gnome-classic
fi -
GNOMEデスクトップの場合
GSESSION="$(type -p gnome-session)"
 if [ -n "$GSESSION" ]; then
 exec gnome-session
 fi
-
-
ターゲットセッションユーザーと700ファイル権限を共有します。
バージョン2209以降、セッションユーザーはデスクトップ環境をカスタマイズできます。この機能を有効にするには、VDAに切り替え可能なデスクトップ環境を事前にインストールする必要があります。詳細については、「セッションユーザーによるカスタムデスクトップ環境」を参照してください。 -
-
ドメインに参加する方法としてCentrifyを選択した場合、ctxinstall.shスクリプトにはCentrifyパッケージが必要です。ctxinstall.shがCentrifyパッケージを取得する方法は次のとおりです。
-
Easy Installは、Centrifyパッケージをインターネットから自動的にダウンロードするのに役立ちます。各ディストリビューションのURLは次のとおりです。Amazon Linux 2/RHEL の場合: wget
<https://downloads.centrify.com/products/server-suite/2022/component-update-1/delinea-server-suite-2022-rhel6-x86_64.tgz>CentOS の場合: wget<https://downloads.centrify.com/products/server-suite/2022/component-update-1/delinea-server-suite-2022-rhel6-x86_64.tgz>スーゼ: wget<https://downloads.centrify.com/products/server-suite/2022/component-update-1/delinea-server-suite-2022-suse12-x86_64.tgz>Ubuntu/Debian の場合: wget<https://downloads.centrify.com/products/server-suite/2022/component-update-1/delinea-server-suite-2022-deb9-x86_64.tgz> -
Centrifyがすでにインストールされている場合は、ローカルディレクトリからCentrifyパッケージを取得します。Centrifyパッケージのディレクトリを指定するには、/opt/Citrix/VDA/sbin/ctxinstall.confでCTX_EASYINSTALL_CENTRIFY_LOCAL_PATH=/home/mydirを設定します。例:
ls  -ls  /home/mydir
     9548 -r-xr-xr-x. 1 root root  9776688 May 13  2016 adcheck-rhel4-x86_64
     4140 -r--r--r--. 1 root root  4236714 Apr 21  2016 centrifyda-3.3.1-rhel4-x86_64.rpm
     33492 -r--r--r--. 1 root root 34292673 May 13  2016 centrifydc-5.3.1-rhel4-x86_64.rpm
     4 -rw-rw-r--. 1 root root     1168 Dec  1  2015 centrifydc-install.cfg
     756 -r--r--r--. 1 root root   770991 May 13  2016 centrifydc-ldapproxy-5.3.1-rhel4-x86_64.rpm
     268 -r--r--r--. 1 root root   271296 May 13  2016 centrifydc-nis-5.3.1-rhel4-x86_64.rpm
     1888 -r--r--r--. 1 root root  1930084 Apr 12  2016 centrifydc-openssh-7.2p2-5.3.1-rhel4-x86_64.rpm
     124 -rw-rw-r--. 1 root root   124543 Apr 19  2016 centrify-suite.cfg
     0 lrwxrwxrwx. 1 root root       10 Jul  9  2012 install-express.sh -> install.sh
     332 -r-xr-xr--. 1 root root   338292 Apr 10  2016 install.sh
     12 -r--r--r--. 1 root root    11166 Apr  9  2015 release-notes-agent-rhel4-x86_64.txt
     4 -r--r--r--. 1 root root     3732 Aug 24  2015 release-notes-da-rhel4-x86_64.txt
     4 -r--r--r--. 1 root root     2749 Apr  7  2015 release-notes-nis-rhel4-x86_64.txt
     12 -r--r--r--. 1 root root     9133 Mar 21  2016 release-notes-openssh-rhel4-x86_64.txt
-
-
ドメインに参加する方法としてPBISを選択した場合、ctxinstall.shスクリプトにはPBISパッケージが必要です。ctxinstall.shがPBISパッケージを取得する方法は次のとおりです。
-
Easy Installは、PBISパッケージをインターネットから自動的にダウンロードするのに役立ちます。たとえば、各ディストリビューションのURLは次のとおりです。Amazon Linux 2, CentOS 7, RHEL 8, RHEL 7, SUSE 15.4 の場合: wget
<https://github.com/BeyondTrust/pbis-open/releases/download/9.1.0/pbis-open-9.1.0.551.linux.x86_64.rpm.sh>デビアン、ウブントゥ:wget<https://github.com/BeyondTrust/pbis-open/releases/download/9.1.0/pbis-open-9.1.0.551.linux.x86_64.deb.sh> -
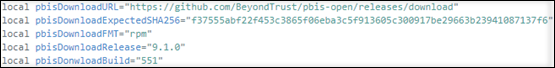
インターネットからPBISパッケージの特定のバージョンを取得します。そのためには、/opt/Citrix/VDA/sbin/ctxinstall.sh ファイル内の「pbisDownloadRelease」および「pbisDownloadExpectedSHA256」行を変更します。例として、次のスクリーンショットを参照してください。
-
PBISがすでにインストールされている場合は、ローカルディレクトリからPBISパッケージを取得します。PBISパッケージのディレクトリを指定するには、/opt/Citrix/VDA/sbin/ctxinstall.conf で環境変数 CTX_EASYINSTALL_PBIS_LOCAL_PATH を設定します。
-
対話モード
対話モードで ctxinstall.sh スクリプトを実行するには、-S オプションなしで sudo /opt/Citrix/VDA/sbin/ctxinstall.sh コマンドを使用します。コマンドラインインターフェイスの各プロンプトで、関連する変数値を入力します。変数がすでに設定されている場合、ctxinstall.sh は変更するかどうかを確認します。
サイレントモード
サイレントモードでは、/opt/Citrix/VDA/sbin/ctxinstall.conf または export コマンドを使用して、前述の変数を設定する必要があります。その後、ctxinstall.sh -S を実行します(ここで S は 大文字 であることに注意してください)。必要な変数がすべて設定されていないか、一部の値が無効な場合、デフォルト値がない限り、ctxinstall.sh は実行を中止します。
各変数のエクスポートされた値は、設定されていない場合を除き、/Citrix/VDA/sbin/ctxinstall.conf の値を上書きします。ドメイン参加パスワードを除き、更新されたすべての値は /Citrix/VDA/sbin/ctxinstall.conf に保存されます。したがって、サイレントモードでは、/Citrix/VDA/sbin/ctxinstall.conf でドメイン参加パスワードを設定するか、パスワードをエクスポートする必要があります。
export CTX_EASYINSTALL_HOSTNAME=host-name

 export CTX_EASYINSTALL_DNS=ip-address-of-dns

 export CTX_EASYINSTALL_NTPS=address-of-ntps

 export CTX_EASYINSTALL_REALM=realm-name

 export CTX_EASYINSTALL_FQDN=ad-fqdn-name

 export CTX_EASYINSTALL_USERNAME=domain-user-name

 export CTX_EASYINSTALL_PASSWORD=password

 export CTX_XDL_SUPPORT_DDC_AS_CNAME=Y | N

 export CTX_XDL_DDC_LIST='list-ddc-fqdns'

 export CTX_XDL_VDA_PORT=port-number

 export CTX_XDL_REGISTER_SERVICE=Y | N

 export CTX_XDL_ADD_FIREWALL_RULES=Y | N

 export CTX_XDL_AD_INTEGRATION=winbind | centrify | sssd | pbis

 export CTX_XDL_HDX_3D_PRO=Y | N

 export CTX_XDL_VDI_MODE=Y | N

 export CTX_XDL_SITE_NAME=dns-site-name | '<none>'

 export CTX_XDL_LDAP_LIST='list-ldap-servers' | '<none>'

 export CTX_XDL_SEARCH_BASE=search-base-set | '<none>'

 export CTX_XDL_FAS_LIST='list-fas-servers' | '<none>'

 export CTX_XDL_DOTNET_RUNTIME_PATH=path-to-install-dotnet-runtime

 export CTX_XDL_DESKTOP_ENVIRONMENT= gnome | gnome-classic | mate | '<none>'

 export CTX_XDL_TELEMETRY_SOCKET_PORT=port-number

 export CTX_XDL_TELEMETRY_PORT=port-number

 export CTX_XDL_START_SERVICE=Y | N

 sudo -E /opt/Citrix/VDA/sbin/ctxinstall.sh -S
sudo コマンドを実行するときは、既存の環境変数を新しく作成されるシェルに渡すために -E オプションを入力します。前述のコマンドから、最初の行に #\!/bin/bash を含むシェルスクリプトファイルを作成することをお勧めします。
または、単一のコマンドを使用してすべての変数を指定できます。
VDA実行環境変数(「CTX_XDL_」で始まるもの)を設定するには、ctxinstall.sh -s を実行できます(ここで s は 小文字 であることに注意してください)。
GUI
ドメイン参加方法としてSSSDまたはWinbindを使用する場合、GUIを介して簡易インストールを使用できます。VDAのデスクトップ環境で /opt/Citrix/VDA/bin/easyinstall コマンドを実行し、簡易インストールGUIの指示に従います。
簡易インストールGUI(/en-us/linux-virtual-delivery-agent/2308/media/easy-install-gui-1.png)
簡易インストールGUIは、次の操作をガイドします。
-
システム環境を確認する
-
依存関係のインストール
-
VDAを指定されたドメインに参加させる
-
ランタイム環境を構成する
ヒント:
-
「保存」をクリックして、指定したパスのローカルファイルに変数設定を保存します。「読み込み」をクリックして、指定したファイルから変数設定を読み込みます。MCS変数の構成については、「手順3:マスターイメージを準備する」を参照してください。
-
ctxinstall.shスクリプトは、ドメイン参加パスワードを除くすべての変数設定を**/Citrix/VDA/sbin/ctxinstall.conf**に保存します。
手順9:XDPingを実行する
Linux VDA環境で一般的な構成の問題がないか確認するには、
sudo /opt/Citrix/VDA/bin/xdpingを実行します。詳しくは、「XDPing」を参照してください。
手順10:Linux VDAを実行する
Linux VDAを開始する:
Linux VDAサービスを開始するには:
sudo systemctl start ctxhdx.service

 sudo systemctl start ctxvda.service
Linux VDAを停止する:
Linux VDAサービスを停止するには:
sudo systemctl stop ctxvda.service

 sudo systemctl stop ctxhdx.service
注:
ctxvdaサービスとctxhdxサービスを停止する前に、systemctl stop ctxmonitordコマンドを実行してモニターサービスデーモンを停止します。そうしないと、モニターサービスデーモンが停止したサービスを再起動します。
Linux VDA を再起動する:
Linux VDA サービスを再起動するには:
sudo systemctl stop ctxvda.service

 sudo systemctl restart ctxhdx.service

 sudo systemctl start ctxvda.service
Linux VDA のステータスを確認する:
Linux VDA サービスの実行ステータスを確認するには:
sudo systemctl status ctxvda.service

 sudo systemctl status ctxhdx.service
ステップ 11: マシンカタログを作成する
マシンカタログを作成し、Linux VDA マシンを追加するプロセスは、従来の Windows VDA のアプローチと似ています。これらのタスクを完了する方法の詳細については、「マシンカタログの作成」および「マシンカタログの管理」を参照してください。
Linux VDA マシンを含むマシンカタログを作成する場合、Windows VDA マシン用のマシンカタログを作成するプロセスとは異なるいくつかの制限があります。
-
オペレーティングシステムには、以下を選択します。
-
ホストされた共有デスクトップ配信モデルの場合は、マルチセッション OS オプション。
-
VDI 専用デスクトップ配信モデルの場合は、シングルセッション OS オプション。
-
-
同じマシンカタログに Linux VDA マシンと Windows VDA マシンを混在させないでください。
注:
Citrix Studio の初期バージョンでは、「Linux OS」という概念はサポートされていませんでした。ただし、Windows Server OS または Server OS オプションを選択すると、同等のホストされた共有デスクトップ配信モデルが意味されます。Windows Desktop OS または Desktop OS オプションを選択すると、マシンあたり単一ユーザーの配信モデルが意味されます。
ヒント:
マシンを Active Directory ドメインから削除して再参加させる場合は、そのマシンをマシンカタログから削除し、再度追加する必要があります。
ステップ 12: デリバリーグループを作成する
デリバリーグループを作成し、Linux VDA マシンを含むマシンカタログを追加するプロセスは、Windows VDA マシンとほぼ同じです。これらのタスクを完了する方法の詳細については、「デリバリーグループの作成」を参照してください。
Linux VDAマシンカタログを含むデリバリーグループを作成する場合、以下の制限が適用されます。
-
選択したADユーザーとグループが、Linux VDAマシンにログオンできるように適切に構成されていることを確認してください。
-
認証されていない(匿名)ユーザーのログオンを許可しないでください。
-
デリバリーグループをWindowsマシンを含むマシンカタログと混在させないでください。
重要:
アプリケーションの公開はLinux VDAバージョン1.4以降でサポートされています。ただし、Linux VDAはデスクトップとアプリを同じマシンに配信することをサポートしていません。
マシンカタログとデリバリーグループの作成方法については、「Citrix Virtual Apps and Desktops 7 2308」(/ja-jp/citrix-virtual-apps-desktops.html)を参照してください。
ステップ13:Linux VDAをアップグレードする(オプション)
既存のインストールを、以前の2つのバージョンおよびLTSRリリースからアップグレードできます。
RHEL 7およびCentOS 7の場合:
sudo rpm -U XenDesktopVDA-<version>.el7_x.x86_64.rpm
RHEL 8およびRocky Linux 8の場合:
sudo rpm -U XenDesktopVDA-<version>.el8_x.x86_64.rpm
RHEL 9.2/9.0 および Rocky Linux 9.2/9.0 の場合:
注:
RHEL 9.2/9.0およびRocky Linux 9.2/9.0でLinux VDAをアップグレードする前に、libsepolパッケージをバージョン3.4以降に更新してください。
sudo rpm -U XenDesktopVDA-<version>.el9x.x86_64.rpm
SUSEの場合:
sudo rpm -U XenDesktopVDA-<version>.sle15_x.x86_64.rpm
Ubuntu 20.04の場合:
sudo dpkg -i xendesktopvda_<version>.ubuntu20.04_amd64.deb
Ubuntu 22.04の場合:
sudo dpkg -i xendesktopvda_<version>.ubuntu22.04_amd64.deb
トラブルシューティング
このセクションの情報を使用して、簡易インストール機能の使用時に発生する可能性のある問題をトラブルシューティングします。
SSSD を使用したドメイン参加に失敗する
ドメインへの参加を試行するとエラーが発生する場合があります。出力は次のようになります(画面出力のログを確認してください)。
Step 6: join Domain!Enter ctxadmin's password:Failed to join domain: failed to lookup DC info for domain 'CITRIXLAB.LOCAL' over rpc: The network name cannot be found
/var/log/xdl/vda.log:
2016-11-04 02:11:52.317 [INFO ] - The Citrix Desktop Service successfully obtained the following list of 1 delivery controller(s) with which to register: 'CTXDDC.citrixlab.local (10.158.139.214)'.
 2016-11-04 02:11:52.362 [ERROR] - RegistrationManager.AttemptRegistrationWithSingleDdc: Failed to register with http://CTXDDC.citrixlab.local:80/Citrix/CdsController/IRegistrar. Error: General security error (An error occurred in trying to obtain a TGT: Client not found in Kerberos database (6))
 2016-11-04 02:11:52.362 [ERROR] - The Citrix Desktop Service cannot connect to the delivery controller 'http://CTXDDC.citrixlab.local:80/Citrix/CdsController/IRegistrar' (IP Address '10.158.139.214')
 Check the following:- The system clock is in sync between this machine and the delivery controller.
 -  The Active Directory provider (e.g. winbind daemon) service is running and correctly configured.
 -  Kerberos is correctly configured on this machine.
 If the problem persists, please refer to Citrix Knowledge Base article CTX117248 for further information.
 Error Details:
 Exception 'General security error (An error occurred in trying to obtain a TGT: Client not found in Kerberos database (6))' of type 'class javax.xml.ws.soap.SOAPFaultException'.
 2016-11-04 02:11:52.362 [INFO ] - RegistrationManager.AttemptRegistrationWithSingleDdc: The current time for this VDA is Fri Nov 04 02:11:52 EDT 2016.
 Ensure that the system clock is in sync between this machine and the delivery controller.
 Verify the NTP daemon is running on this machine and is correctly configured.
 2016-11-04 02:11:52.364 [ERROR] - Could not register with any controllers. Waiting to try again in 120000 ms. Multi-forest - false
 2016-11-04 02:11:52.365 [INFO ] - The Citrix Desktop Service failed to register with any controllers in the last 470 minutes.
/var/log/messages:
Nov 4 02:15:27 RH-WS-68 [sssd[ldap_child[14867]]]: Failed to initialize credentials using keytab [MEMORY:/etc/krb5.keytab]: Client 'RH-WS-68$@CITRIXLAB.LOCAL' not found in Kerberos database. Unable to create GSSAPI-encrypted LDAP connection.Nov 4 02:15:27 RH-WS-68 [sssd[ldap_child[14867]]]: Client 'RH-WS-68$@CITRIXLAB.LOCAL' not found in Kerberos database
この問題を解決するには:
-
rm -f /etc/krb5.keytabコマンドを実行します。 -
net ads leave $REALM -U $domain-administratorコマンドを実行します。 -
Delivery Controller 上のマシンカタログとデリバリーグループを削除します。
-
/opt/Citrix/VDA/sbin/ctxinstall.sh を実行します。
-
Delivery Controller 上にマシンカタログとデリバリーグループを作成します。
Ubuntu デスクトップセッションにグレースクリーンが表示される
この問題は、セッションを起動したときに、そのセッションが空白のデスクトップでブロックされる場合に発生します。さらに、ローカルユーザーアカウントを使用してログオンすると、マシンのコンソールにもグレースクリーンが表示されます。
この問題を解決するには:
-
sudo apt-get updateコマンドを実行します。 -
「
sudo apt-get install unity lightdm」コマンドを実行します。 -
/etc/lightdm/lightdm.confに次の行を追加します。greeter-show-manual-login=true
ホームディレクトリがないため、Ubuntuデスクトップセッションの起動に失敗する
/var/log/xdl/hdx.log:
2016-11-02 13:21:19.015 <P22492:S1> citrix-ctxlogin: StartUserSession: failed to change to directory(/home/CITRIXLAB/ctxadmin) errno(2)

 2016-11-02 13:21:19.017 <P22227> citrix-ctxhdx: logSessionEvent: Session started for user ctxadmin.

 2016-11-02 13:21:19.023 <P22492:S1> citrix-ctxlogin: ChildPipeCallback: Login Process died: normal.

 2016-11-02 13:21:59.217 <P22449:S1> citrix-ctxgfx: main: Exiting normally.
ヒント:
この問題の根本原因は、ドメイン管理者のホームディレクトリが作成されていないことです。
この問題を解決するには:
-
コマンドラインから、「pam-auth-update」と入力します。
-
表示されるダイアログで、「Create home directory login」が選択されていることを確認します。
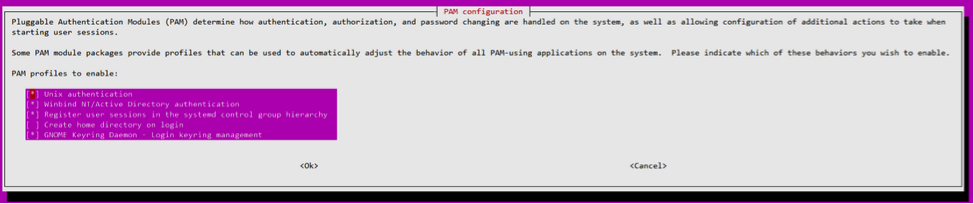
dbusエラーによりセッションが起動しない、またはすぐに終了する
/var/log/messages (RHELまたはCentOSの場合):
Oct 27 04:17:16 CentOS7 citrix-ctxhdx[8978]: Session started for user CITRIXLAB\ctxadmin.

 Oct 27 04:17:18 CentOS7 kernel: traps: gnome-session[19146] trap int3 ip:7f89b3bde8d3 sp:7fff8c3409d0 error:0

 Oct 27 04:17:18 CentOS7 gnome-session[19146]: ERROR: Failed to connect to system bus: Exhausted all available authentication mechanisms (tried: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS) (available: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS)#012aborting...

 Oct 27 04:17:18 CentOS7 gnome-session: gnome-session[19146]: ERROR: Failed to connect to system bus: Exhausted all available authentication mechanisms (tried: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS) (available: EXTERNAL, DBUS_COOKIE_SHA1, ANONYMOUS)

 Oct 27 04:17:18 CentOS7 gnome-session: aborting...

 Oct 27 04:17:18 CentOS7 citrix-ctxgfx[18981]: Exiting normally.

 Oct 27 04:17:18 CentOS7 citrix-ctxhdx[8978]: Session stopped for user CITRIXLAB\ctxadmin.
または、Ubuntuディストリビューションの場合は、ログ /var/log/syslog を使用します:
Nov  3 11:03:52 user01-HVM-domU pulseaudio[25326]: [pulseaudio] pid.c: Stale PID file, overwriting.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25326]: [pulseaudio] bluez5-util.c: Failed to get D-Bus connection: Did not receive a reply. Possible causes include: the remote application did not send a reply, the message bus security policy blocked the reply, the reply timeout expired, or the network connection was broken.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25326]: [pulseaudio] hashmap.c: Assertion 'h' failed at pulsecore/hashmap.c:116, function pa_hashmap_free(). Aborting.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25352]: [pulseaudio] core-util.c: Failed to connect to system bus: Did not receive a reply. Possible causes include: the remote application did not send a reply, the message bus security policy blocked the reply, the reply timeout expired, or the network connection was broken.

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25352]: message repeated 10 times: [ [pulseaudio] core-util.c: Failed to connect to system bus: Did not receive a reply. Possible causes include: the remote application did not send a reply, the message bus security policy blocked the reply, the reply timeout expired, or the network connection was broken.]

 Nov  3 11:03:52 user01-HVM-domU pulseaudio[25352]: [pulseaudio] pid.c: Daemon already running.Nov  3 11:03:58 user01-HVM-domU citrix-ctxgfx[24693]: Exiting normally
一部のグループまたはモジュールは、再起動するまで有効になりません。ログにdbusエラーメッセージが表示される場合は、システムを再起動して再試行することをお勧めします。
SELinuxによりSSHDがホームディレクトリにアクセスできない
ユーザーはセッションを起動できますが、ログオンできません。
/var/log/xdl/ctxinstall.log:
Jan 25 23:30:31 yz-rhel72-1 setroubleshoot[3945]: SELinux is preventing /usr/sbin/sshd from setattr access on the directory /root. For complete SELinux messages. run sealert -l 32f52c1f-8ff9-4566-a698-963a79f16b81

 Jan 25 23:30:31 yz-rhel72-1 python[3945]: SELinux is preventing /usr/sbin/sshd from setattr access on the directory /root.

 *****  Plugin catchall_boolean (89.3 confidence) suggests   ******************

 If you want to allow polyinstantiation to enabled

    Then you must tell SELinux about this by enabling the 'polyinstantiation_enabled' boolean.

 You can read 'None' man page for more details.

     Do

        setsebool -P polyinstantiation_enabled 1

 *****  Plugin catchall (11.6 confidence) suggests   **************************

 If you believe that sshd should be allowed setattr access on the root directory by default.

 Then you should report this as a bug.

 You can generate a local policy module to allow this access.

       Do

        allow this access for now by executing:

        # grep sshd /var/log/audit/audit.log | audit2allow -M mypol

 # semodule -i mypol.pp
この問題を解決するには:
-
/etc/selinux/config に以下の変更を加えて SELinux を無効にします。SELINUX=無効
-
VDA を再起動します。