
ランデブー V2
Citrix Gatewayサービスを使用する場合、Rendezvousプロトコルにより、トラフィックはCitrix Cloud™ Connectorsをバイパスし、Citrix Cloudコントロールプレーンに直接かつ安全に接続できます。
考慮すべきトラフィックには2種類あります。1) VDA登録とセッションブローカリングのためのコントロールトラフィック、2) HDX™セッショントラフィックです。
Rendezvous V1では、HDXセッショントラフィックがCloud Connectorをバイパスできますが、VDA登録とセッションブローカリングのためのすべてのコントロールトラフィックをCloud Connectorがプロキシすることを依然として必要とします。
シングルセッションおよびマルチセッションLinux VDAでRendezvous V2を使用する場合、標準のADドメイン参加マシンとドメイン非参加マシンがサポートされます。ドメイン非参加マシンでは、Rendezvous V2はHDXトラフィックとコントロールトラフィックの両方がCloud Connectorをバイパスすることを可能にします。
要件
Rendezvous V2を使用するための要件は次のとおりです。
-
Citrix Workspace™およびCitrix Gatewayサービスを使用した環境へのアクセス。
-
コントロールプレーン: Citrix DaaS(旧Citrix Virtual Apps and Desktops™ service)。
-
VDAバージョン2201以降。
-
バージョン2204は、HTTPおよびSOCKS5プロキシの最小要件です。
-
-
CitrixポリシーでRendezvousプロトコルを有効にします。詳細については、Rendezvousプロトコルポリシー設定を参照してください。
-
VDAは以下にアクセスできる必要があります。
-
TCP 443上のhttps://*.xendesktop.net。その方法ですべてのサブドメインを許可できない場合は、https://<customer_ID>.xendesktop.netを使用できます。ここで<customer_ID>は、Citrix Cloud管理者ポータルに表示されているCitrix Cloudの顧客IDです。 -
すべてのサブドメインを含む
https://*.nssvc.net。その方法ですべてのサブドメインをホワイトリストに登録できない場合は、代わりにhttps://*.c.nssvc.netとhttps://*.g.nssvc.netを使用してください。詳細については、Citrix Cloudドキュメントのインターネット接続要件セクション(Virtual Apps and Desktopサービスの下)およびKnowledge Centerの記事CTX270584を参照してください。
-
-
VDAは、前述のアドレスに接続できる必要があります。
-
TCP 443で、TCP Rendezvous用。
-
UDP 443で、EDT Rendezvous用。
-
プロキシ構成
Rendezvousを使用する場合、VDAは制御トラフィックとHDXセッションの両方のトラフィックに対してプロキシ経由での接続をサポートします。両方の種類のトラフィックの要件と考慮事項は異なるため、注意深く確認してください。
制御トラフィックのプロキシに関する考慮事項
-
HTTPプロキシのみがサポートされています。
-
パケットの復号化と検査はサポートされていません。VDAとCitrix Cloudコントロールプレーン間の制御トラフィックが傍受、復号化、または検査されないように例外を構成してください。そうしないと、接続が失敗します。
-
プロキシ認証はサポートされていません。
-
制御トラフィックのプロキシを構成するには、次のようにレジストリを編集します。
/opt/Citrix/VDA/bin/ctxreg create -k "HKLM\Software\Citrix\VirtualDesktopAgent" -t "REG_SZ" -v "ProxySettings" -d "http://<URL or IP>:<port>" --force
HDXトラフィックのプロキシに関する考慮事項
-
HTTPおよびSOCKS5プロキシがサポートされています。
-
EDTはSOCKS5プロキシでのみ使用できます。
-
HDXトラフィックのプロキシを構成するには、Rendezvousプロキシ構成ポリシー設定を使用します。
-
パケットの復号化と検査はサポートされていません。VDAとCitrix Cloudコントロールプレーン間のHDXトラフィックが傍受、復号化、または検査されないように例外を構成してください。そうしないと、接続が失敗します。
-
HTTPプロキシは、NegotiateおよびKerberos認証プロトコルを使用したマシンベースの認証をサポートしています。プロキシサーバーに接続すると、Negotiate認証スキームが自動的にKerberosプロトコルを選択します。Kerberosは、Linux VDAがサポートする唯一のスキームです。注:Kerberosを使用するには、プロキシサーバーのサービスプリンシパル名(SPN)を作成し、それをプロキシのActive Directoryアカウントに関連付ける必要があります。VDAは、セッション確立時に
HTTP/<proxyURL>の形式でSPNを生成します。このとき、プロキシURLはRendezvous proxyポリシー設定から取得されます。SPNを作成しない場合、認証は失敗します。 -
SOCKS5プロキシによる認証は現在サポートされていません。SOCKS5プロキシを使用している場合は、Gateway Serviceアドレス(要件で指定)宛てのトラフィックが認証をバイパスできるように、例外を設定する必要があります。
-
SOCKS5プロキシのみがEDTを介したデータ転送をサポートします。HTTPプロキシの場合は、ICAのトランスポートプロトコルとしてTCPを使用してください。
透過型プロキシ
Rendezvousでは透過型HTTPプロキシがサポートされています。ネットワークで透過型プロキシを使用している場合、VDAに追加の設定は必要ありません。
Rendezvous V2の構成方法
環境でRendezvousを構成する手順は次のとおりです。
-
すべての要件が満たされていることを確認します。
-
VDAのインストール後、次のコマンドを実行して必要なレジストリキーを設定します。
/opt/Citrix/VDA/bin/ctxreg create -k "HKLM\Software\Citrix\VirtualDesktopAgent" -t "REG_DWORD" -v "GctRegistration" -d "0x00000001" --force -
VDAマシンを再起動します。
-
Citrixポリシーを作成するか、既存のポリシーを編集します。
-
Rendezvousプロトコル設定をAllowedに設定します。Rendezvousプロトコルはデフォルトで無効になっています。Rendezvousプロトコルが有効(Allowed)の場合、V1ではなくRendezvous V2が適用されます。
-
Citrixポリシーフィルターが適切に設定されていることを確認します。このポリシーは、Rendezvousを有効にする必要があるマシンに適用されます。
-
Citrixポリシーが別のポリシーを上書きしないように、正しい優先順位が設定されていることを確認します。
-
Rendezvousの検証
セッションがRendezvousプロトコルを使用しているかどうかを確認するには、ターミナルで
/opt/Citrix/VDA/bin/ctxquery -f iPコマンドを実行します。
表示されるトランスポートプロトコルは、接続の種類を示します。
-
TCP ランデブー: TCP - TLS - CGP - ICA
-
EDT ランデブー: UDP - DTLS - CGP - ICA
-
Cloud Connector を介したプロキシ: TCP - PROXY - SSL - CGP - ICA または UDP - PROXY - DTLS - CGP - ICA
Rendezvous V2 が使用されている場合、プロトコルバージョンは 2.0 と表示されます。
ヒント:
Rendezvous が有効になっている状態で VDA が Citrix Gateway サービスに直接到達できない場合、VDA は Cloud Connector を介して HDX セッションをプロキシするようにフォールバックします。
Rendezvous トラフィックフロー
次の図は、Rendezvous トラフィックフローに関する一連の手順を示しています。
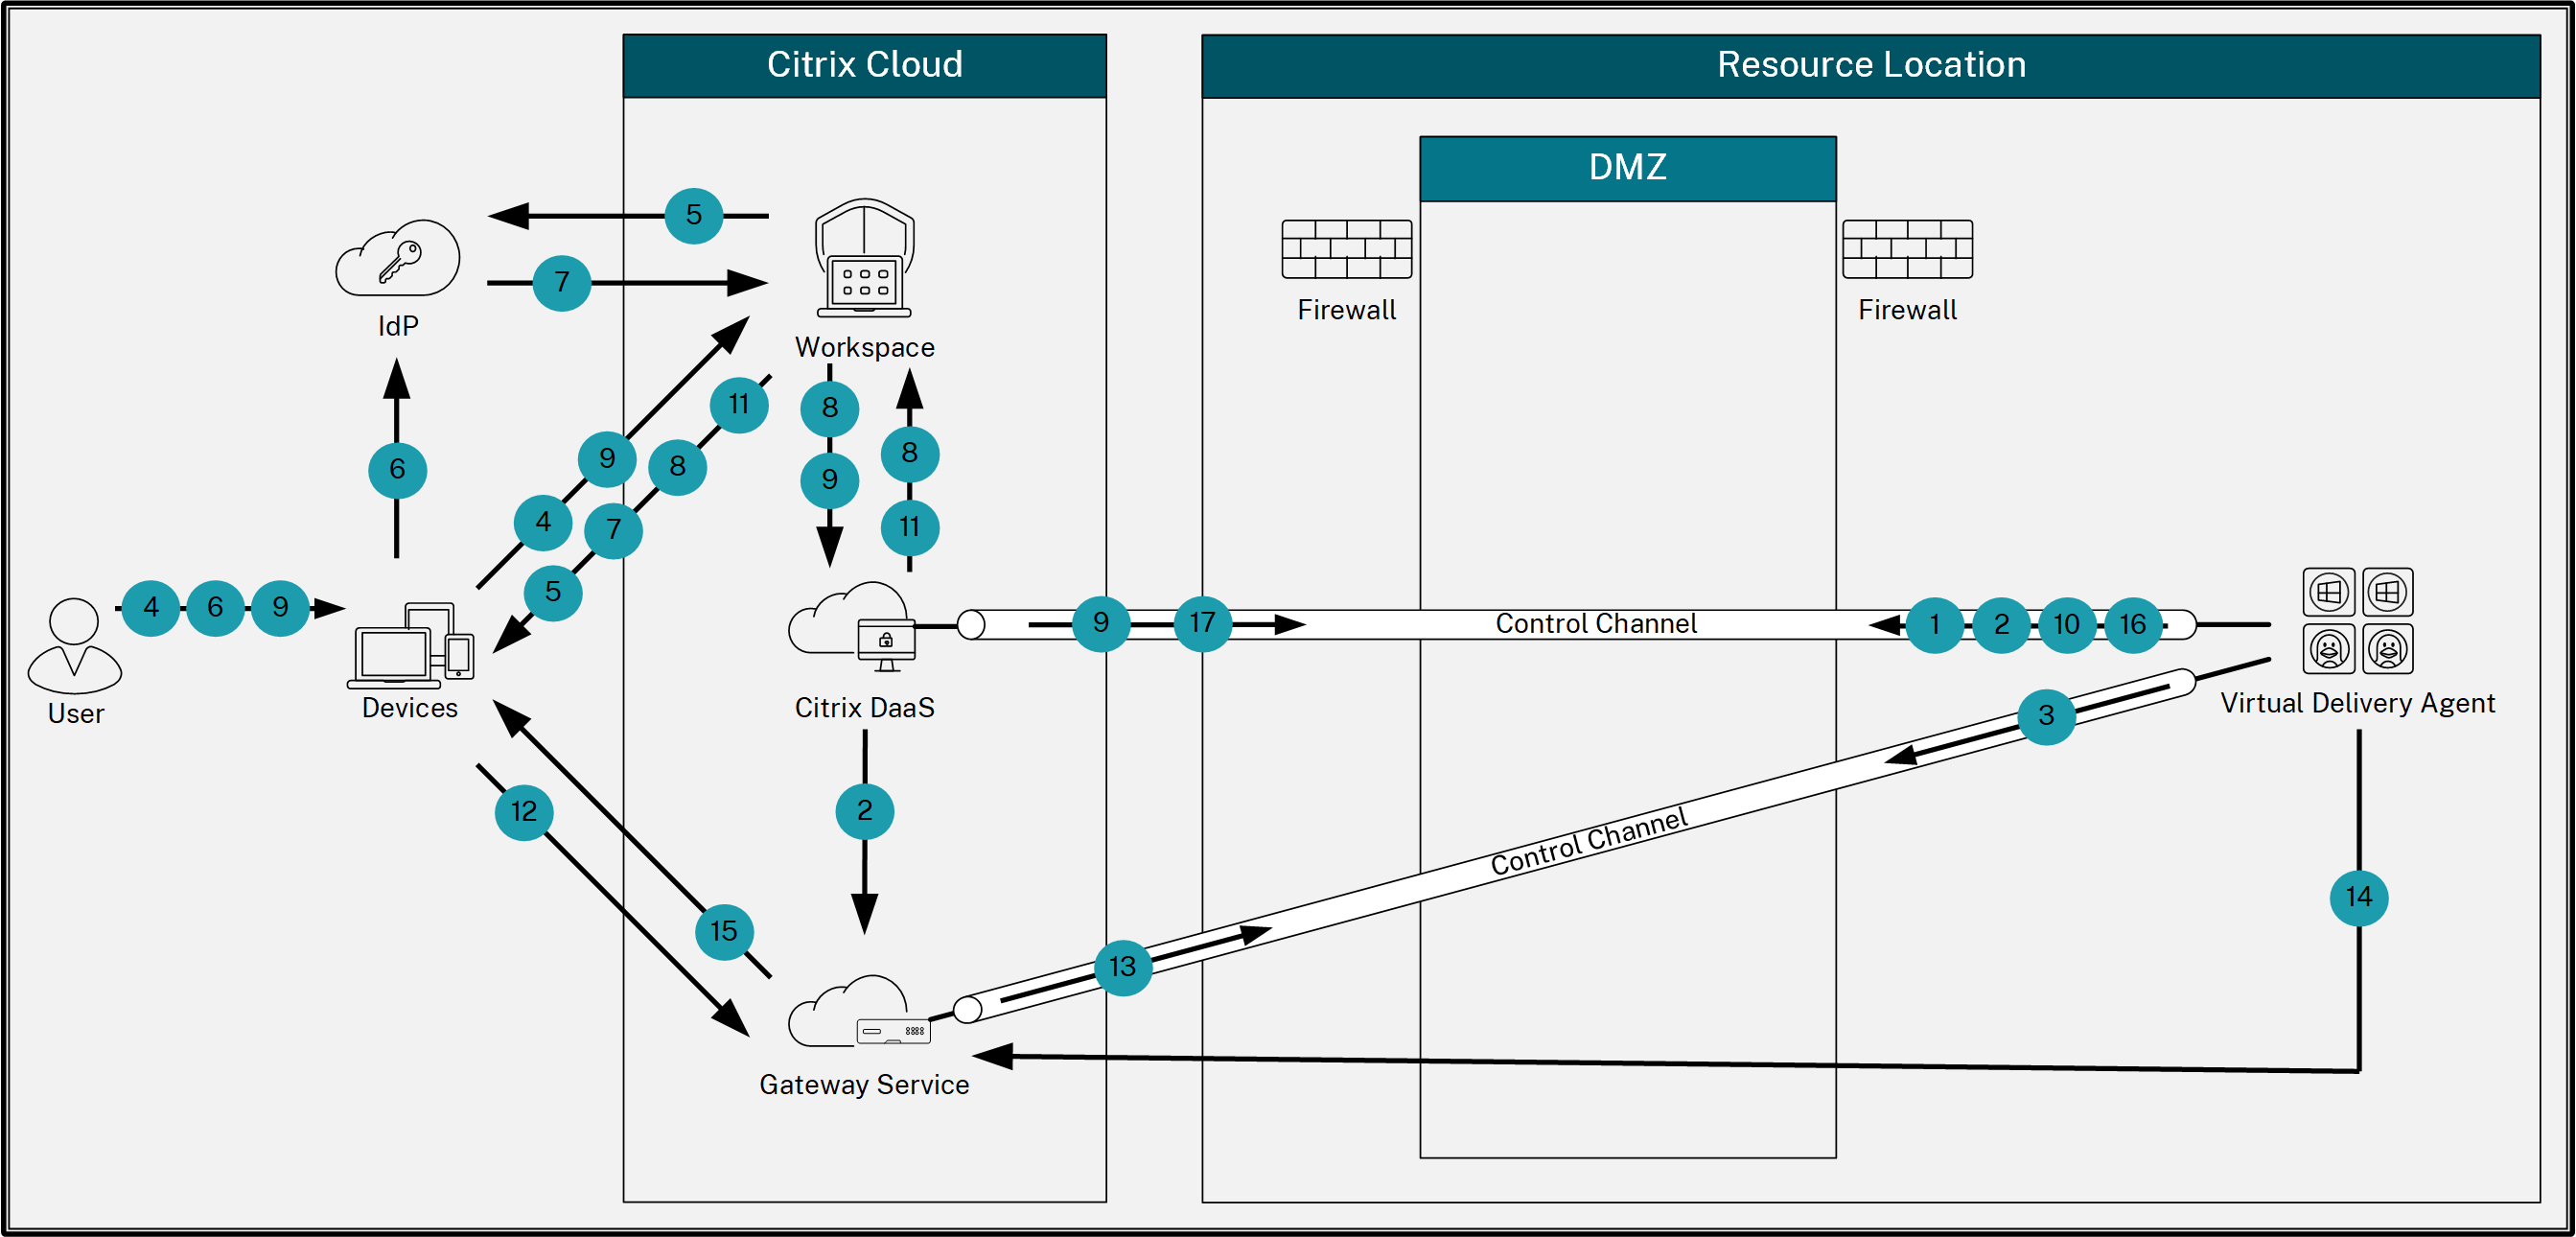
-
VDA は Citrix Cloud と WebSocket 接続を確立し、登録します。
-
VDA は Citrix Gateway Service に登録し、専用のトークンを取得します。
-
VDA は Gateway Service と永続的な制御接続を確立します。
-
ユーザーは Citrix Workspace に移動します。
-
Workspace は認証構成を評価し、認証のためにユーザーを適切な IdP にリダイレクトします。
-
ユーザーは資格情報を入力します。
-
ユーザー資格情報の検証が成功した後、ユーザーはWorkspaceにリダイレクトされます。
-
Workspaceはユーザーのリソースをカウントし、それらを表示します。
-
ユーザーはWorkspaceからデスクトップまたはアプリケーションを選択します。WorkspaceはCitrix DaaS™にリクエストを送信し、Citrix DaaS™は接続を仲介し、VDAにセッションの準備を指示します。
-
VDAはRendezvous機能とそのIDで応答します。
-
Citrix DaaSは起動チケットを生成し、Workspaceを介してユーザーデバイスに送信します。
-
ユーザーのエンドポイントはGateway Serviceに接続し、起動チケットを提供して、接続するリソースを認証および識別します。
-
Gateway Serviceは接続情報をVDAに送信します。
-
VDAはGateway Serviceとのセッションのために直接接続を確立します。
-
Gateway ServiceはエンドポイントとVDA間の接続を完了します。
-
VDAはセッションのライセンスを検証します。
-
Citrix DaaSは適用可能なポリシーをVDAに送信します。