
アプリケーションへのアクセスを制御する
アプリのアクセス制御機能を使用すると、ルールを使用してアプリケーションへのアクセスを制御できます。この機能により、アプリケーションとイメージの管理を効率化できます。たとえば、異なる部門に同一のマシンを提供しながら、それぞれの固有のアプリケーション要件を満たすことができ、イメージの数を減らすことができます。
この記事では、アプリのアクセス制御を有効にし、制御ルールを構成するプロセスについて説明します。また、この機能を使用して仮想環境でのイメージ管理を簡素化する例も示します。
注:
この機能は、Active Directory (AD) 環境と非ドメイン参加 (NDJ) 環境の両方に適用されます。
概要
アプリのアクセス制御機能を使用すると、非表示ルールを構成することで、ユーザー、マシン、プロセスからアプリケーションを非表示にできます。
非表示ルールは次の2つの部分で構成されます。
-
非表示にするオブジェクト。 アプリケーションに対して非表示にするファイル、フォルダー、レジストリエントリ。たとえば、アプリケーションを非表示にするには、ファイル、フォルダー、レジストリエントリなど、そのアプリケーションに関連付けられているすべてのオブジェクトを指定する必要があります。
-
割り当て。 アプリケーションを非表示にする対象のユーザー、マシン、プロセス。
割り当ての種類
非表示ルールにおける割り当ては、プロセス、ユーザー、マシンの3つのカテゴリに分類されます。具体的な割り当ての種類は次のとおりです。
| カテゴリ | タイプ |
|---|---|
| プロセス | 任意のプロセス |
| ユーザー |
|
| マシン |
|
注:
-
アプリアクセス制御ポリシーのコンテキストでは、OUはマシンのコンテナとしてのみ使用され、ユーザーのコンテナとしては使用されません。その結果、OU割り当ては、OU内のマシンからのみアプリを非表示にし、OU内のユーザーからは非表示にしません。
-
NDJマシンは、Citrix®が作成および電源管理するマシンに限定されます。
非表示ルールに複数の割り当てが構成されている場合、以下の考慮事項に注意してください:
-
それらの割り当てが同じカテゴリである場合 (たとえば、ユーザー Aとユーザーグループ B)、アプリケーションは、それらの割り当てで指定されたすべてのオブジェクト (ユーザー Aとユーザーグループ Bのすべてのユーザー) から非表示になります。
-
それらの割り当てが異なるカテゴリである場合 (たとえば、ユーザー Aとマシン X)、アプリケーションは、それらのすべての割り当てで指定された条件が満たされたときに非表示になります (ユーザー Aがマシン Xにサインインしたとき)。
-
それらの割り当てがプロセスカテゴリである場合、アプリケーションは、それらの割り当てで指定されたすべてのプロセスから非表示になります。
注:
ルールに割り当てが構成されていない場合、ルールで指定されたアプリケーションは非表示になります。
ワークフロー
アプリアクセス制御機能を使用すると、Profile Managementは、提供されたルールに基づいて、ユーザー、マシン、およびプロセスからアプリケーションを非表示にできます。大まかに言えば、アプリアクセス制御を実装するワークフローは次のとおりです:
-
非表示ルールを作成および生成します。使用できるツールは2つあります:
-
グラフィカルユーザーインターフェースを備えたツール – WEM Tool Hub > Rule Generator for App Access Control
-
PowerShellツール – Profile Managementインストールパッケージで利用可能です。詳細については、Create, manage, and deploy rules using Rule Generatorを参照してください。
-
-
GPOを使用して、環境内のマシンに非表示ルールを適用します。詳細については、Enable app access control using GPOsを参照してください。
Rule Generator を使用してルールを作成、管理、展開する
このセクションでは、PowerShell ベースの Rule Generator を使用してルールを作成、管理、展開する方法について説明します。
開始する前に、ツールを実行するマシンが次の要件を満たしていることを確認してください。
-
Windows 10 または 11、あるいは Windows Server 2016、2019、または 2022 で実行されます。
-
(AD 環境のみ) ユーザーおよびマシンと同じドメインにあります。
一般的な手順は次のとおりです。
-
Windows PowerShell を管理者として実行します。
-
Profile Management インストールパッケージ内の \tool フォルダーにアクセスし、CPM_App_Access_Control_Config.ps1 を実行します。注:デフォルトでは、
\toolフォルダーに 2 つのファイルがあります: CPM_App_Access_Control_Config.ps1 と CPM_App_Access_Control_Impl.ps1。CPM_App_Access_Control_Config.ps1 は、正しく動作するために CPM_App_Access_Control_Impl.ps1 に依存しています。CPM_App_Access_Control_Impl.ps1 をフォルダーから移動しないでください。 -
画面の指示に従って、非表示ルールを作成、管理、生成します。
-
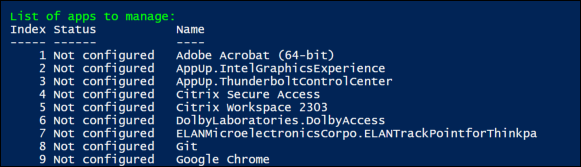
マシンにインストールされている各アプリケーションとその状態を表示します。
-
未構成。アプリケーションに対してルールは構成されていません。
-
構成済み。アプリケーションに対して 1 つ以上のルールが構成されていますが、それらのいずれもマシンには適用されていません。
-
構成済みで適用済み。アプリケーションに対して 1 つ以上のルールが構成されており、少なくとも 1 つのルールがマシンに適用されています。
-
-
アプリケーションリストから、インデックスを入力して非表示にするアプリケーションを選択します。そのアプリケーションに関連付けられているすべてのファイル、フォルダー、およびレジストリエントリが表示されます。追加の選択(/en-us/profile-management/2507-ltsr/media/app-access-control-tool-add-extra.png)
-
選択したアプリケーションの追加のファイル、フォルダー、またはレジストリエントリを非表示にするには、対応するアクションタイプを選択し、その名前とパスを入力してオブジェクトを追加します。さらに追加するには、この手順を繰り返します。考慮事項:
-
パス内のシステム環境変数(%windir%など)はサポートされていますが、ユーザー環境変数(%appdata%など)はサポートされていません。
-
ファイルとフォルダーでは、ワイルドカード
*および?がサポートされています。文字列内に複数のアスタリスク('*')がある場合、2つのアスタリスク間の文字は無視されます。たとえば、文字列c:\users\Finance*Manangement*では、文字*Management*は単一のアスタリスク(*)として扱われます。
注:特定のファイル、フォルダー、およびレジストリエントリに関連付けることで、アプリケーションを手動で定義することもできます。 -
-
ルールの割り当てを構成します。詳細には、割り当てタイプを指定し、アプリケーションを非表示にする特定のオブジェクトを入力します。詳細については、次の表を参照してください。割り当ての選択(/en-us/profile-management/2507-ltsr/media/app-access-control-tool-add-assignment.png)注:ルールに割り当てを構成しない場合、ルールで指定されたアプリは非表示になります。
割り当ての種類 説明 ADユーザー、ユーザーグループ、またはOU ADドメイン名を垂直バー(\|)で区切って入力します。 ADマシン DNSホスト名を垂直バー(\|)で区切って入力します。 NDJマシンカタログ カタログ名を垂直バー(\|)で区切って入力します。例: Machine_catalog_name1\|Machine_catalog_name2NDJ マシン WEM Web コンソールでAAD/NDJ オブジェクトセレクターを使用してマシン名を収集し、それらの名前を縦棒 (\|) で区切って入力します。例: Machine_name1\|Machine_name2。すべてのドメイン非参加マシンを追加するには、**NDJ*** と入力します。NDJ マシン名では、ワイルドカード *と?がサポートされています。注: 文字列に複数のアスタリスク ( *) がある場合、2つのアスタリスク間の文字は無視されます。たとえば、文字列ResearchDep*Virtual*TeamMachine*では、文字*Virtual*は単一のアスタリスク (*) として扱われます。Azure AD ユーザー WEM Web コンソールでAAD/NDJ オブジェクトセレクターを使用してユーザーの SID と名前を収集し、次の形式で入力します: sid1\name1\|sid2\name2。例:/azuread/989c2938-6527-4133-bab1-f3860dd15098\Tester1\|/azuread/82bdde32-d5d9-4d64-b0ff-9876d4488d05\Tester2Azure AD グループ WEM Web コンソールでAAD/NDJ オブジェクトセレクターを使用してグループの SID と名前を収集し、次の形式で入力します: sid1\name1\|sid2\name2。例:/azuread/989c2938-6527-4133-bab1-f3860dd15098\TestGroup1\|/azuread/82bdde32-d5d9-4d64-b0ff-9876d4488d05\TestGroup2注: 特定のユーザーまたはマシンを除外するには、識別子の前に EX>を追加します。特定のプロセスを除外するには、識別子の前に?を追加します。除外を割り当てられたグループから縦棒 (\|) で区切ります。
-
-
手順 3 を繰り返して、他のアプリケーションの非表示ルールを作成します。
-
画面の指示に従って、構成したルールの生データを生成し、将来の使用のために .txt ファイルに保存します。
-
ルールが期待どおりに機能するかどうかをテストするには、画面の指示に従って、このマシンまたはマシンのグループに展開します。
GPO を使用してアプリのアクセス制御を有効にする
非表示ルールを作成および生成したら、GPO を使用して環境内のマシンに適用できます。
GPO を使用してマシンに制御ルールを適用するには、次の手順を実行します。
-
グループポリシー管理エディターを開きます。
-
ポリシー > 管理用テンプレート: ポリシー定義 (ADMX ファイル) > Citrix コンポーネント > Profile Management > アプリケーションアクセス制御にアクセスします。
-
アプリケーションアクセス制御をダブルクリックします。
-
表示されるポリシーウィンドウで、有効を選択します。
-
生成されたルールを保存した.txtファイルを開き、内容をコピーして、アプリケーションアクセス制御ルールフィールドに貼り付けます。
-
ルールが
\r\nではなく\nで区切られていることを確認するために、ルールコンテンツを再確認してください。Windowsでは、コンテンツを貼り付けると\nが自動的に\r\nに変換されることがあり、エラーの原因となる可能性があります。 -
OKをクリックします。
この機能の構成の優先順位は次のとおりです。
-
この設定がGPO、Studio、またはWEMを使用していない場合、.iniファイルの値が使用されます。
-
この設定がどこにも構成されていない場合、この機能は無効になります。
例
このセクションでは、イメージのアプリケーションアクセス制御を実装するための例を説明します。
要件
この例での要件は次のとおりです。
-
単一のイメージを使用して、営業、人事、エンジニアリング部門の仮想マシンを作成します。
-
次のアプリケーションへのアクセスを制御します。
-
Microsoft Excel: 人事部門のユーザーには表示されません。
-
Visual Studio Code: 営業部門または人事部門のユーザーには表示されません。
-
解決策
インストールされているアプリケーションへのアクセスを制御するために、Profile Management をインストールします。
テンプレートマシンをインストールする
イメージをキャプチャするためのテンプレートマシンをインストールします。手順は次のとおりです。
-
新しいマシンを、ユーザーおよびマシンと同じADドメインに参加させます。
-
マシンに次のソフトウェアをインストールします。
-
必要に応じて、Windows 10または11、またはWindows Server 2016、2019、または2022
-
Profile Managementバージョン2303以降
-
必要なすべてのアプリケーション
-
非表示ルールを作成および生成する
-
テンプレートマシンで、Rule Generatorツールを使用して非表示ルールを作成および生成します。
-
ルール1:人事部門のユーザーからMicrosoft Excelを非表示にする(アプリケーション:Microsoft Excel; 割り当て:HRユーザーグループ)
-
ルール2:営業部門または人事部門のユーザーからVisual Studio Codeを非表示にする(アプリケーション:Visual Studio Code; 割り当て:営業ユーザーグループおよびHRユーザーグループ)
-
-
2つのルールの生データを生成し、.txtファイルに保存します。
ツールの使用方法について詳しくは、「Rule Generatorを使用してルールを作成、生成、および展開する」を参照してください。
これで、テンプレートマシンからイメージをキャプチャできます。
GPOを使用してアプリのアクセス制御を有効にする
仮想マシンが作成された後、GPOを使用してアプリのアクセス制御を一元的に有効にし、生成されたルールをマシンに適用します。詳細については、「GPOを使用してアプリのアクセス制御を有効にする」を参照してください。
FSLogixからルールセットを移行する
ルールジェネレーターツールを使用して、FSLogixで構成されたルールセットをProfile Managementのアプリアクセス制御に移行できます。
注:
FSLogixで使用される一部のルールタイプと割り当てタイプは、アプリアクセス制御でサポートされていません。環境を確認し、必要に応じて代替構成を検討してください。
FSLogixルールセットを移行するには:
-
Import > FSLogix Apps Rule Setをクリックして、移行を開始します。
-
「参照」をクリックし、FSLogix Rule Editorを使用して保存されたFSLogixルール定義ファイルを見つけて、「開く」をクリックします。注:ルール定義ファイルとそれに関連付けられた割り当てファイルが同じフォルダーに保存されていることを確認してください。このツールは、サポートされているルールセットとその割り当てを移行します。
-
移行が完了したら、詳細を確認します。サポートされていないルールやデータがないか確認し、結果を検証します。移行後にルールを編集または追加できます。
-
「インポート」をクリックしてプロセスを完了します。移行されたルールはテスト可能になり、既存のルールとともに保存できます。