
Ambientes do Google Cloud
O Citrix Virtual Apps and Desktops™ permite provisionar e gerenciar máquinas no Google Cloud. Este artigo o orienta no uso do Machine Creation Services (MCS) para provisionar máquinas virtuais em sua implantação de serviço Citrix Virtual Apps ou Citrix Virtual Desktops.
Requisitos
-
Conta do Citrix Cloud™. O recurso descrito neste artigo está disponível apenas no Citrix Cloud.
-
Assinatura do Citrix DaaS. Para obter detalhes, consulte Introdução.
-
Um projeto do Google Cloud. O projeto armazena todos os recursos de computação associados ao catálogo de máquinas. Pode ser um projeto existente ou um novo.
-
Habilite quatro APIs em seu projeto do Google Cloud. Para obter detalhes, consulte Habilitar APIs do Google Cloud.
-
Conta de serviço do Google Cloud. A conta de serviço autentica-se no Google Cloud para permitir o acesso ao projeto. Para obter detalhes, consulte Configurar a conta de serviço do Google Cloud.
-
Habilite o acesso privado do Google. Para obter detalhes, consulte Habilitar acesso privado do Google.
Habilitar APIs do Google Cloud
Para usar a funcionalidade do Google Cloud através do Web Studio, habilite estas APIs em seu projeto do Google Cloud:
-
Compute Engine API
-
Cloud Resource Manager API
-
API de Gerenciamento de Identidade e Acesso (IAM)
-
Cloud Build API
No console do Google Cloud, conclua estas etapas:
-
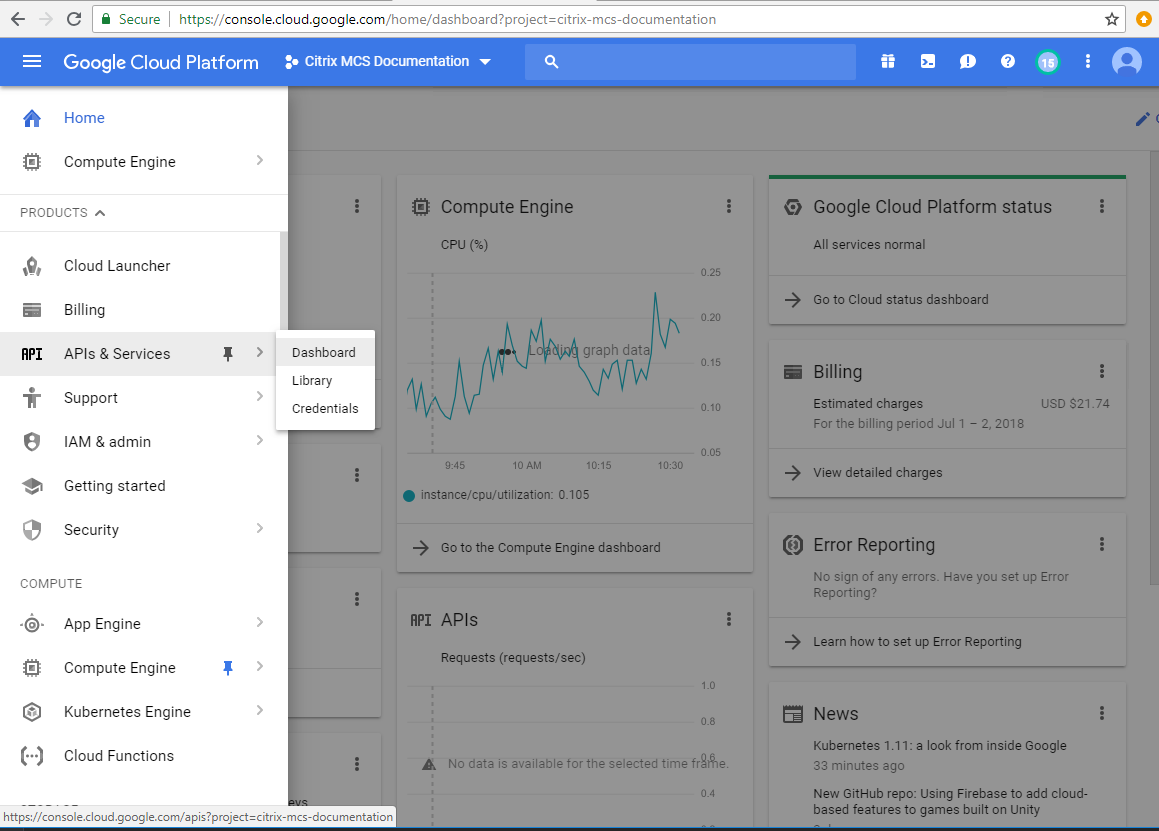
No menu superior esquerdo, selecione APIs e serviços > Painel.
-
Na tela Painel, certifique-se de que a API do Compute Engine esteja habilitada. Caso contrário, siga estas etapas:
-
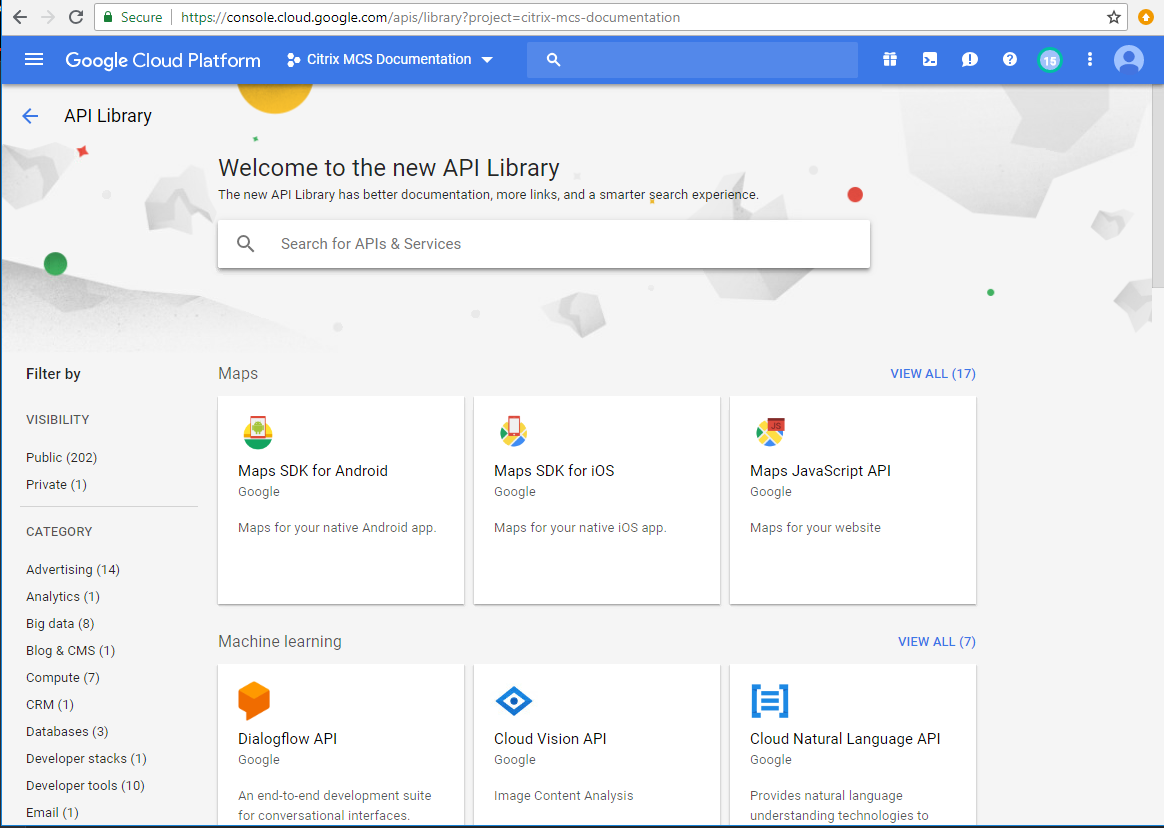
navegar para APIs and Services > Library.
-
Na caixa de pesquisa, digite Compute Engine.
-
Nos resultados da pesquisa, selecione API do Compute Engine.
-
Na página Compute Engine API, selecione Enable.
-
-
Ative a API do Cloud Resource Manager.
-
navegar para APIs and Services > Library.
-
Na caixa de pesquisa, digite Cloud Resource Manager.
-
Nos resultados da pesquisa, selecione API do Cloud Resource Manager.
-
Na página Cloud Resource Manager API, selecione Enable. O status da API é exibido.
-
-
Da mesma forma, habilite a API Identity and Access Management (IAM) e a API Cloud Build.
Você também pode usar o Google Cloud Shell para ativar as APIs. Para fazer isso:
-
Abra o Google Console e carregue o Cloud Shell.
-
Execute os quatro comandos a seguir no Cloud Shell:
-
gcloud services enable compute.googleapis.com.
-
gcloud serviços habilitar cloudresourcemanager.googleapis.com
-
gcloud serviços habilitar iam.googleapis.com
-
gcloud serviços habilitar cloudbuild.googleapis.com
-
-
Clique em Autorizar se o Cloud Shell solicitar.
Configurar e atualizar contas de serviço
Observação:
O GCP está introduzindo alterações no comportamento padrão do Cloud Build Service e no uso de contas de serviço após April 29, 2024. Para obter mais informações, consulte Cloud Build Service Account Change. Seus projetos existentes do Google com a API do Cloud Build ativada antes de April 29, 2024 não são afetados por essa alteração. No entanto, se você quiser manter o comportamento existente do Cloud Build Service após April 29, poderá criar ou aplicar a política da organização para desativar a imposição de restrições antes de ativar a API do Cloud Build. Como resultado, o conteúdo a seguir é dividido em dois: Before April 29, 2024 e After April 29, 2024. Se você definir a nova política da organização, siga a seção Before April 29, 2024.
Antes de April 29, 2024
O Citrix Cloud usa três contas de serviço separadas no projeto do Google Cloud:
-
Conta de Serviço do Citrix Cloud: Esta conta de serviço permite que o Citrix Cloud acesse o projeto Google, provisione e gerencie máquinas. Esta conta de serviço se autentica no Google Cloud usando uma chave gerada pelo Google Cloud.Você deve criar esta conta de serviço manualmente, conforme descrito aqui. Para obter mais informações, consulte Criar uma Conta de Serviço do Citrix Cloud.Você pode identificar esta conta de serviço com um endereço de e-mail. Por exemplo,
<my-service-account>@<project-id>.iam.gserviceaccount.com. -
Conta de Serviço do Cloud Build: Esta conta de serviço é provisionada automaticamente depois que você habilita todas as APIs mencionadas em Habilitar APIs do Google Cloud. Para visualizar todas as contas de serviço criadas automaticamente, navegar para IAM e Administrador > IAM no console do Google Cloud e selecione a caixa de seleção Incluir concessões de função fornecidas pelo Google.Você pode identificar esta conta de serviço por um endereço de e-mail que começa com o ID do Projeto e a palavra cloudbuild. Por exemplo,
<project-id>@cloudbuild.gserviceaccount.comVerifique se a conta de serviço recebeu as seguintes funções. Se você precisar adicionar funções, siga as etapas descritas em Adicionar funções à Conta de Serviço do Cloud Build.-
Conta de Serviço do Cloud Build
-
Administrador de Instância de Computação
-
Usuário da Conta de Serviço
-
-
Conta de Serviço do Cloud Compute: Esta conta de serviço é adicionada pelo Google Cloud às instâncias criadas no Google Cloud assim que a API Compute é ativada. Esta conta tem a função de editor básico do IAM para realizar as operações. No entanto, se você excluir a permissão padrão para ter um controle mais granular, deverá adicionar uma função de Administrador de Armazenamento que requer as seguintes permissões:
-
resourcemanager.projects.get
-
storage.objects.create
-
storage.objects.get
-
storage.objects.list
-
Você pode identificar esta conta de serviço por um endereço de e-mail que começa com o ID do Projeto e a palavra compute. Por exemplo,
<project-id>-compute@developer.gserviceaccount.com.
Criar uma Conta de Serviço do Citrix Cloud
Para criar uma Conta de Serviço do Citrix Cloud, siga estas etapas:
-
No console do Google Cloud, navegar para IAM e Administrador > Contas de serviço.
-
Na página Contas de serviço, selecione CRIAR CONTA DE SERVIÇO.
-
Na página Criar conta de serviço, insira as informações necessárias e, em seguida, selecione CRIAR E CONTINUAR.
-
Na página Conceder a esta conta de serviço acesso ao projeto, clique no menu suspenso Selecionar uma função e selecione as funções necessárias. Clique em +ADICIONAR OUTRA FUNÇÃO se quiser adicionar mais funções.Cada conta (pessoal ou de serviço) tem várias funções que definem o gerenciamento do projeto. Conceda as seguintes funções a esta conta de serviço:
-
Administrador de Computação
-
Administrador de Armazenamento
-
Editor do Cloud Build
-
Usuário da Conta de Serviço
-
Usuário do Cloud Datastore
-
Cloud KMS Crypto Operator
O Cloud KMS Crypto Operator requer as seguintes permissões:-
cloudkms.cryptoKeys.get
-
cloudkms.cryptoKeys.list
-
cloudkms.keyRings.get
-
cloudkms.keyRings.list
Observação:Habilite todas as APIs para obter a lista completa de funções disponíveis ao criar uma nova conta de serviço. -
-
Clique em CONTINUAR
-
Na página Conceder acesso de usuários a esta conta de serviço, adicione usuários ou grupos para conceder-lhes acesso para realizar ações nesta conta de serviço.
-
Clique em CONCLUÍDO.
-
navegar para o console principal do IAM.
-
Identifique a conta de serviço criada.
-
Valide se as funções foram atribuídas com sucesso.
Considerações:
Ao criar a conta de serviço, considere o seguinte:
-
As etapas Conceder a esta conta de serviço acesso ao projeto e Conceder acesso de usuários a esta conta de serviço são opcionais. Se você optar por pular essas etapas de configuração opcionais, a conta de serviço recém-criada não será exibida na página IAM e Administrador > IAM.
-
Para exibir as funções associadas a uma conta de serviço, adicione as funções sem pular as etapas opcionais. Esse processo garante que as funções apareçam para a conta de serviço configurada.
Chave da conta de serviço do Citrix Cloud
A chave da conta de serviço do Citrix Cloud é necessária para criar uma conexão no Citrix DaaS. A chave está contida em um arquivo de credenciais (.json). O arquivo é baixado e salvo automaticamente na pasta Downloads depois que você cria a chave. Ao criar a chave, certifique-se de definir o tipo de chave como JSON. Caso contrário, o Web Studio não poderá analisá-la.
Para criar uma chave de conta de serviço, navegar para IAM e Administrador > Contas de serviço e clique no endereço de e-mail da conta de serviço do Citrix Cloud. Mude para a guia Chaves e selecione Adicionar chave > Criar nova chave. Certifique-se de selecionar JSON como o tipo de chave.
Dica:
Crie chaves usando a página Contas de serviço no console do Google Cloud. Recomendamos que você altere as chaves regularmente por motivos de segurança. Você pode fornecer novas chaves para o aplicativo Citrix Virtual Apps and Desktops editando uma conexão existente do Google Cloud.
Adicionar funções à Conta de Serviço do Citrix Cloud
Para adicionar funções à Conta de Serviço do Citrix Cloud:
-
No console do Google Cloud, navegar até IAM e administrador > IAM.
-
Na página IAM > PERMISSÕES, localize a conta de serviço que você criou, identificável por um endereço de e-mail.Por exemplo,
<my-service-account>@<project-id>.iam.gserviceaccount.com -
Selecione o ícone de lápis para editar o acesso ao principal da conta de serviço.
-
Na página Editar acesso a "project-id" para a opção principal selecionada, selecione ADICIONAR OUTRA FUNÇÃO para adicionar as funções necessárias à sua conta de serviço uma a uma e, em seguida, selecione SALVAR.
Adicionar funções à conta de serviço do Cloud Build
Para adicionar funções à conta de serviço do Cloud Build:
-
No console do Google Cloud, navegar até IAM e administrador > IAM.
-
Na página IAM, localize a conta de serviço do Cloud Build, identificável por um endereço de e-mail que começa com o ID do projeto e a palavra cloudbuild.Por exemplo,
<project-id>@cloudbuild.gserviceaccount.com -
Selecione o ícone de lápis para editar as funções da conta do Cloud Build.
-
Na página Editar acesso a "project-id" para a opção principal selecionada, selecione ADICIONAR OUTRA FUNÇÃO para adicionar as funções necessárias à sua conta de serviço do Cloud Build uma por uma e, em seguida, selecione SALVAR.Observação:Habilite todas as APIs para obter a lista completa de funções.
Após April 29, 2024
O Citrix Cloud usa duas contas de serviço separadas dentro do projeto do Google Cloud:
-
Conta de Serviço do Citrix Cloud: Esta conta de serviço permite que o Citrix Cloud acesse o projeto Google, provisione e gerencie máquinas. Esta conta de serviço se autentica no Google Cloud usando uma chave gerada pelo Google Cloud.Você deve criar esta conta de serviço manualmente.Você pode identificar esta conta de serviço com um endereço de e-mail. Por exemplo,
<my-service-account>@<project-id>.iam.gserviceaccount.com. -
Conta de Serviço do Cloud Compute: Esta conta de serviço é provisionada automaticamente depois que você habilita todas as APIs mencionadas em Habilitar APIs do Google Cloud. Para visualizar todas as contas de serviço criadas automaticamente, navegar para IAM e Admin > IAM no console do Google Cloud e selecione a caixa de seleção Incluir concessões de função fornecidas pelo Google. Esta conta tem a função de editor básico do IAM para realizar as operações. No entanto, se você excluir a permissão padrão para ter um controle mais granular, deverá adicionar a função de Administrador de Armazenamento que requer as seguintes permissões:
-
resourcemanager.projects.get
-
storage.objects.create
-
storage.objects.get
-
storage.objects.list
Você pode identificar esta conta de serviço por um endereço de e-mail que começa com o ID do Projeto e a palavra compute. Por exemplo,<project-id>-compute@developer.gserviceaccount.com..Verifique se a conta de serviço recebeu as seguintes funções.-
Conta de Serviço do Cloud Build
-
Administrador de Instância de Computação
-
Usuário da Conta de Serviço
-
Criar uma Conta de Serviço do Citrix Cloud
Para criar uma Conta de Serviço do Citrix Cloud, siga estas etapas:
-
No console do Google Cloud, navegar para IAM e Administrador > Contas de serviço.
-
Na página Contas de serviço, selecione CRIAR CONTA DE SERVIÇO.
-
Na página Criar conta de serviço, insira as informações necessárias e, em seguida, selecione CRIAR E CONTINUAR.
-
Na página Conceder a esta conta de serviço acesso ao projeto, clique no menu suspenso Selecionar uma função e selecione as funções necessárias. Clique em +ADICIONAR OUTRA FUNÇÃO se quiser adicionar mais funções.Cada conta (pessoal ou de serviço) tem várias funções que definem o gerenciamento do projeto. Conceda as seguintes funções a esta conta de serviço:
-
Administrador de Computação
-
Administrador de Armazenamento
-
Editor do Cloud Build
-
Usuário da Conta de Serviço
-
Usuário do Cloud Datastore
-
Cloud KMS Crypto Operator
O Cloud KMS Crypto Operator requer as seguintes permissões:-
cloudkms.cryptoKeys.get
-
cloudkms.cryptoKeys.list
-
cloudkms.keyRings.get
-
cloudkms.keyRings.list
Observação:Habilite todas as APIs para obter a lista completa de funções disponíveis ao criar uma nova conta de serviço. -
-
Clique em CONTINUAR
-
Na página Conceder acesso de usuários a esta conta de serviço, adicione usuários ou grupos para conceder-lhes acesso para realizar ações nesta conta de serviço.
-
Clique em CONCLUÍDO.
-
navegar para o console principal do IAM.
-
Identifique a conta de serviço criada.
-
Valide se as funções foram atribuídas com sucesso.
Considerações:
Ao criar a conta de serviço, considere o seguinte:
-
As etapas Conceder a esta conta de serviço acesso ao projeto e Conceder acesso de usuários a esta conta de serviço são opcionais. Se você optar por pular essas etapas de configuração opcionais, a conta de serviço recém-criada não será exibida na página IAM e Administrador > IAM.
-
Para exibir as funções associadas a uma conta de serviço, adicione as funções sem pular as etapas opcionais. Esse processo garante que as funções apareçam para a conta de serviço configurada.
Chave da conta de serviço do Citrix Cloud
A chave da conta de serviço do Citrix Cloud é necessária para criar uma conexão no Citrix DaaS. A chave está contida em um arquivo de credenciais (.json). O arquivo é baixado e salvo automaticamente na pasta Downloads depois que você cria a chave. Ao criar a chave, certifique-se de definir o tipo de chave como JSON. Caso contrário, o Web Studio não poderá analisá-la.
Para criar uma chave de conta de serviço, navegar para IAM e Administrador > Contas de serviço e clique no endereço de e-mail da conta de serviço do Citrix Cloud. Mude para a guia Chaves e selecione Adicionar chave > Criar nova chave. Certifique-se de selecionar JSON como o tipo de chave.
Dica:
Crie chaves usando a página Contas de serviço no console do Google Cloud. Recomendamos que você altere as chaves regularmente por motivos de segurança. Você pode fornecer novas chaves para o aplicativo Citrix Virtual Apps and Desktops editando uma conexão existente do Google Cloud.
Adicionar funções à conta de serviço do Citrix Cloud
Para adicionar funções à conta de serviço do Citrix Cloud:
-
No console do Google Cloud, navegar até IAM e administrador > IAM.
-
Na página IAM > PERMISSÕES, localize a conta de serviço que você criou, identificável por um endereço de e-mail.Por exemplo,
<my-service-account>@<project-id>.iam.gserviceaccount.com -
Selecione o ícone de lápis para editar o acesso ao principal da conta de serviço.
-
Na página Editar acesso a "project-id" para a opção principal selecionada, selecione ADICIONAR OUTRA FUNÇÃO para adicionar as funções necessárias à sua conta de serviço uma a uma e, em seguida, selecione SALVAR.
Adicionar funções à Conta de Serviço do Cloud Compute
Para adicionar funções à Conta de Serviço do Cloud Compute:
-
No console do Google Cloud, navegar até IAM e administrador > IAM.
-
Na página IAM, localize a Conta de Serviço do Cloud Compute, identificável por um endereço de e-mail que começa com o ID do Projeto e a palavra compute.Por exemplo,
<project-id>-compute@developer.gserviceaccount.com -
Selecione o ícone de lápis para editar as funções da conta do Cloud Build.
-
Na página Editar acesso a "project-id" para a opção principal selecionada, selecione ADICIONAR OUTRA FUNÇÃO para adicionar as funções necessárias à sua conta de serviço do Cloud Build uma por uma e, em seguida, selecione SALVAR.Observação:Habilite todas as APIs para obter a lista completa de funções.
Permissões de armazenamento e gerenciamento de bucket
O Citrix DaaS melhora o processo de relatório de falhas de compilação na nuvem para o serviço Google Cloud. Este serviço executa compilações no Google Cloud. O Citrix DaaS cria um bucket de armazenamento chamado
citrix-mcs-cloud-build-logs-{region}-{5 random characters} onde os serviços do Google Cloud capturam informações de log de compilação. Uma opção é definida neste bucket que exclui o conteúdo após um período de 30 dias. Este processo exige que a conta de serviço usada para a conexão tenha as permissões do Google Cloud definidas como storage.buckets.update. Se a conta de serviço não tiver essa permissão, o Citrix DaaS ignora os erros e prossegue com o processo de criação do catálogo. Sem essa permissão, o tamanho dos logs de compilação aumenta e requer limpeza manual.
Habilitar acesso privado do Google
Quando uma VM não possui um endereço IP externo atribuído à sua interface de rede, os pacotes são enviados apenas para outros destinos de endereços IP internos. Ao habilitar o acesso privado, a VM se conecta ao conjunto de endereços IP externos usados pela API do Google e serviços associados.
Nota:
Independentemente de o acesso privado do Google estar ativado, todas as VMs com e sem endereços IP públicos devem ser capazes de acessar as APIs Públicas do Google, especialmente se dispositivos de rede de terceiros tiverem sido instalados no ambiente.
Para garantir que uma VM em sua sub-rede possa acessar as APIs do Google sem um endereço IP público para provisionamento MCS:
-
No Google Cloud, acesse a configuração de rede VPC.
-
Na tela de detalhes da sub-rede, ative o Acesso privado do Google.
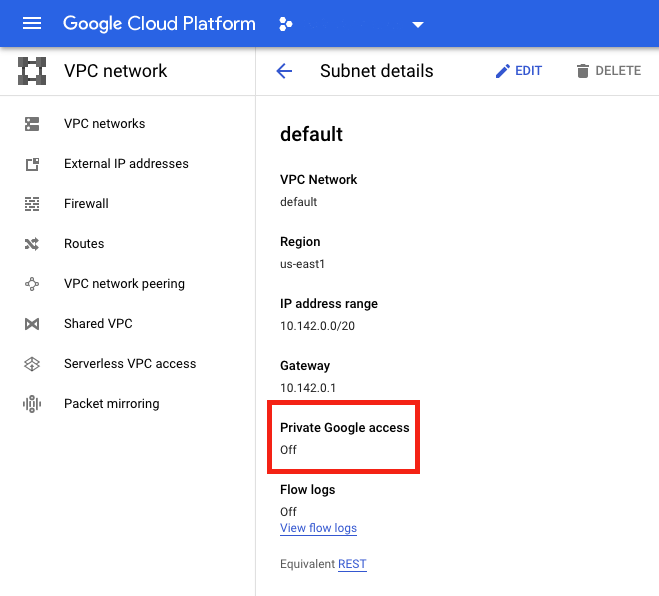
Para obter mais informações, consulte Configurando o Acesso Privado do Google.
Importante:
Se sua rede estiver configurada para impedir o acesso da VM à Internet, certifique-se de que sua organização assuma os riscos associados à habilitação do Acesso privado do Google para a sub-rede à qual a VM está conectada.
Adicionar uma conexão
Siga as orientações em Criar uma conexão e recursos. A descrição a seguir o orienta na configuração de uma conexão de hospedagem:
-
Em Gerenciar > Configuração, selecione Hospedagem no painel esquerdo.
-
Selecione Adicionar Conexão e Recursos na barra de ações.
-
Na página Conexão, selecione Criar uma nova Conexão e ferramentas de provisionamento Citrix™, e então selecione Avançar.
-
Tipo de conexão. Selecione Google Cloud no menu.
-
Nome da conexão. Digite um nome para a conexão.
-
-
Na página Região, selecione um nome de projeto no menu, selecione uma região que contenha os recursos que você deseja usar e, em seguida, selecione Avançar.
-
Na página Rede, digite um nome para os recursos, selecione uma rede virtual no menu, selecione um subconjunto e, em seguida, selecione Avançar. O nome do recurso ajuda a identificar a combinação de região e rede. Redes virtuais com o sufixo (Compartilhado) anexado ao seu nome representam VPCs compartilhadas. Se você configurar uma função IAM no nível da sub-rede para uma VPC compartilhada, apenas sub-redes específicas da VPC compartilhada aparecerão na lista de sub-redes.Nota:
-
O nome do recurso pode conter 1 a 64 caracteres e não pode conter apenas espaços em branco ou os caracteres
\ / ; : # . * ? = < > | [ ] { } " ' ( ) ' ).
-
-
Na página Resumo, confirme as informações e, em seguida, selecione Concluir para sair da janela Adicionar Conexão e Recursos.
Após criar a conexão e os recursos, a conexão e os recursos criados são listados. Para configurar a conexão, selecione a conexão e, em seguida, selecione a opção aplicável na barra de ações.
Da mesma forma, você pode excluir, renomear ou testar os recursos criados sob a conexão. Para fazer isso, selecione o recurso sob a conexão e, em seguida, selecione a opção aplicável na barra de ações.
Prepare uma instância de VM mestre e um disco persistente
Dica:
Disco persistente é o termo do Google Cloud para disco virtual.
Para preparar sua instância de VM mestre, crie e configure uma instância de VM com propriedades que correspondam à configuração desejada para as instâncias VDA clonadas em seu catálogo de máquinas planejado. A configuração não se aplica apenas ao tamanho e tipo da instância. Ela também inclui atributos da instância, como metadados, tags, atribuições de GPU, tags de rede e propriedades da conta de serviço.
Como parte do processo de masterização, o MCS usa sua instância de VM mestre para criar o modelo de instância do Google Cloud. O modelo de instância é então usado para criar as instâncias VDA clonadas que compõem o catálogo de máquinas. As instâncias clonadas herdam as propriedades (exceto as propriedades de VPC, sub-rede e disco persistente) da instância de VM mestre a partir da qual o modelo de instância foi criado.
Depois de configurar as propriedades da instância de VM mestre de acordo com suas especificações, inicie a instância e, em seguida, prepare o disco persistente para a instância.
Recomendamos que você crie manualmente um snapshot do disco. Isso permite que você use uma convenção de nomenclatura significativa para rastrear versões, oferece mais opções para gerenciar versões anteriores de sua imagem mestre e economiza tempo na criação do catálogo de máquinas. Se você não criar seu próprio snapshot, o MCS criará um snapshot temporário para você (que é excluído ao final do processo de provisionamento).
Criar um catálogo de máquinas
Nota:
Crie seus recursos antes de criar um catálogo de máquinas. Use as convenções de nomenclatura estabelecidas pelo Google Cloud ao configurar catálogos de máquinas. Consulte Diretrizes de nomenclatura de buckets e objetos para obter mais informações.
Siga as orientações em Criar catálogos de máquinas. Atualmente, o Studio não oferece suporte à criação de catálogos do Google Cloud. Use o PowerShell em vez disso.
Gerenciar catálogo de máquinas
Para adicionar máquinas a um catálogo, atualizar máquinas e reverter uma atualização, consulte Gerenciar catálogos de máquinas.
Gerenciamento de energia
O Citrix DaaS permite o gerenciamento de energia de suas máquinas do Google Cloud. Use o nó Pesquisar no painel de navegação para localizar a máquina que você deseja gerenciar. As seguintes ações de energia estão disponíveis:
-
Excluir
-
Iniciar
-
Reiniciar
-
Reinicialização Forçada
-
Desligar
-
Desligamento Forçado
-
Adicionar ao Grupo de Entrega
-
Gerenciar Tags
-
Ativar Modo de Manutenção
Você também pode gerenciar o consumo de energia de máquinas do Google Cloud usando o Autoscale. Para fazer isso, adicione as máquinas do Google Cloud a um Grupo de Entrega e, em seguida, habilite o Autoscale para esse Grupo de Entrega. Para obter mais informações sobre o Autoscale, consulte Autoscale.
Proteger a exclusão acidental de máquinas
O Citrix DaaS permite proteger recursos do MCS no Google Cloud para evitar exclusão acidental. Configure a VM provisionada definindo o sinalizador
deletionProtection como TRUE.
Por padrão, as VMs provisionadas por meio do plug-in MCS ou Google Cloud são criadas com o InstanceProtection habilitado. A implementação é aplicável a catálogos persistentes e não persistentes. Os catálogos não persistentes são atualizados quando as instâncias são recriadas a partir do modelo. Para máquinas persistentes existentes, você pode definir o sinalizador no console do Google Cloud. Para obter mais informações sobre como definir o sinalizador, consulte o site da Documentação do Google. Novas máquinas adicionadas a catálogos persistentes são criadas com
deletionProtection habilitado.
Se você tentar excluir uma instância de VM para a qual você definiu o sinalizador
deletionProtection, a solicitação falhará. No entanto, se você tiver a permissão compute.instances.setDeletionProtection ou a função IAM de Administrador de Computação atribuída, poderá redefinir o sinalizador para permitir que o recurso seja excluído.
Importar máquinas do Google Cloud criadas manualmente
Você pode criar uma conexão com o Google Cloud e, em seguida, criar um catálogo contendo máquinas do Google Cloud. Em seguida, você pode reiniciar manualmente as máquinas do Google Cloud por meio do Citrix DaaS. Com esse recurso, você pode:
-
Importar máquinas de SO multi-sessão do Google Cloud criadas manualmente para um catálogo de máquinas do Citrix Virtual Apps and Desktops.
-
Remover máquinas de SO multi-sessão do Google Cloud criadas manualmente de um catálogo do Citrix Virtual Apps and Desktops.
-
Usar os recursos de gerenciamento de energia existentes do Citrix Virtual Apps and Desktops para gerenciar a energia de máquinas de SO multi-sessão do Google Cloud Windows. Por exemplo, defina um agendamento de reinicialização para essas máquinas.
Essa funcionalidade não exige alterações em um fluxo de trabalho de provisionamento existente do Citrix Virtual Apps and Desktops, nem a remoção de qualquer recurso existente. Recomendamos que você use o MCS para provisionar máquinas no Web Studio em vez de importar máquinas do Google Cloud criadas manualmente.
Nuvem Privada Virtual Compartilhada
Nuvens Privadas Virtuais Compartilhadas (VPCs) compreendem um projeto host, a partir do qual as sub-redes compartilhadas são disponibilizadas, e um ou mais projetos de serviço que usam o recurso. As VPCs Compartilhadas são opções desejáveis para instalações maiores porque fornecem controle centralizado, uso e administração de recursos corporativos compartilhados da nuvem do Google. Para mais informações, consulte o site de Documentação do Google.
Com esse recurso, o Machine Creation Services™ (MCS) oferece suporte ao provisionamento e gerenciamento de catálogos de máquinas implantados em VPCs Compartilhadas. Esse suporte, que é funcionalmente equivalente ao suporte atualmente fornecido em VPCs locais, difere em duas áreas:
-
Você deve conceder permissões extras à Conta de Serviço usada para criar a Conexão de Host. Esse processo permite que o MCS acesse e use os Recursos de VPC Compartilhada.
-
Você deve criar duas regras de firewall, uma para entrada e outra para saída. Essas regras de firewall são usadas durante o processo de masterização da imagem.
Novas permissões necessárias
Uma conta de serviço do Google Cloud com permissões específicas é necessária ao criar a conexão de host. Essas permissões adicionais devem ser concedidas a quaisquer contas de serviço usadas para criar conexões de host baseadas em VPC Compartilhada.
Dica:
Essas permissões adicionais não são novas para o Citrix DaaS. Elas são usadas para facilitar a implementação de VPCs locais. Com as VPCs Compartilhadas, essas permissões adicionais permitem o acesso a outros recursos de VPC compartilhados.
Um máximo de quatro permissões extras devem ser concedidas à conta de serviço associada à conexão do host para suportar o VPC Compartilhado:
-
compute.firewalls.list - Esta permissão é obrigatória. Ela permite que o MCS recupere a lista de regras de firewall presentes no VPC Compartilhado.
-
compute.networks.list - Esta permissão é obrigatória. Ela permite que o MCS identifique as redes VPC Compartilhadas disponíveis para a conta de serviço.
-
compute.subnetworks.list – Esta permissão é opcional, dependendo de como você usa os VPCs. Ela permite que o MCS identifique as sub-redes dentro dos VPCs Compartilhados visíveis. Esta permissão já é exigida ao usar VPCs locais, mas também deve ser atribuída no projeto host do VPC Compartilhado.
-
compute.subnetworks.use - Esta permissão é opcional, dependendo de como você usa os VPCs. É necessário usar recursos de sub-rede nos catálogos de máquinas provisionados. Esta permissão já é exigida para usar VPCs locais, mas também deve ser atribuída no projeto host do VPC Compartilhado.
Ao usar essas permissões, considere que existem diferentes abordagens com base no tipo de permissão usada para criar o catálogo de máquinas:
-
Permissão em nível de projeto:
-
Permite acesso a todos os VPCs Compartilhados dentro do projeto host.
-
Requer que as permissões #3 e #4 sejam atribuídas à conta de serviço.
-
-
Permissão em nível de sub-rede:
-
Permite acesso a sub-redes específicas dentro do VPC Compartilhado.
-
As permissões #3 e #4 são intrínsecas à atribuição em nível de sub-rede e, portanto, não precisam ser atribuídas diretamente à conta de serviço.
-
Selecione a abordagem que melhor se adapta às suas necessidades organizacionais e padrões de segurança.
Dica:
Para obter mais informações sobre as diferenças entre permissões em nível de projeto e em nível de sub-rede, consulte a documentação do Google Cloud.
Regras de Firewall
Durante a preparação de um catálogo de máquinas, uma imagem de máquina é preparada para servir como disco do sistema da imagem mestre para o catálogo. Quando esse processo ocorre, o disco é temporariamente anexado a uma máquina virtual. Essa VM deve ser executada em um ambiente isolado que impeça todo o tráfego de rede de entrada e saída. Isso é realizado por meio de um par de regras de firewall de negação total; uma para tráfego de entrada e outra para tráfego de saída. Ao usar VCPs locais do Google Cloud, o MCS cria esse firewall na rede local e o aplica à máquina para a masterização. Após a conclusão da masterização, a regra de firewall é removida da imagem.
Recomendamos manter o número de novas permissões necessárias para usar VPCs Compartilhadas no mínimo. As VPCs Compartilhadas são recursos corporativos de nível superior e geralmente possuem protocolos de segurança mais rígidos em vigor. Por esse motivo, crie um par de regras de firewall no projeto host nos recursos da VPC compartilhada, uma para entrada e outra para saída. Atribua a mais alta prioridade a elas. Aplique uma nova tag de destino a cada uma dessas regras, usando o seguinte valor:
citrix-provisioning-quarantine-firewall
Quando o MCS cria ou atualiza um catálogo de máquinas, ele procura por regras de firewall que contenham esta tag de destino. Em seguida, ele examina as regras quanto à correção e as aplica à máquina usada para preparar a imagem mestre para o catálogo. Se as regras de firewall não forem encontradas, ou se as regras forem encontradas, mas as regras ou suas prioridades estiverem incorretas, uma mensagem semelhante à seguinte aparecerá:
"Unable to find valid INGRESS and EGRESS quarantine firewall rules for VPC <name> in project <project>. " Please ensure you have created 'deny all' firewall rules with the network tag 'citrix-provisioning-quarantine-firewall' and proper priority." "Refer to Citrix Documentation for details."
Configurando a VPC compartilhada
Antes de adicionar a VPC Compartilhada como uma conexão de host no Web Studio, conclua as seguintes etapas para adicionar contas de serviço do projeto no qual você pretende provisionar:
-
Crie uma função IAM.
-
Adicione a conta de serviço usada para criar uma conexão de host CVAD à função IAM do projeto host da VPC Compartilhada.
-
Adicione a conta de serviço do Cloud Build do projeto no qual você pretende provisionar à função IAM do projeto host da VPC Compartilhada.
-
Crie regras de firewall.
Criar uma função IAM
Determine o nível de acesso da função — acesso em nível de projeto ou um modelo mais restrito usando acesso em nível de sub-rede.
Acesso em nível de projeto para função IAM. Para a função IAM em nível de projeto, inclua as seguintes permissões:
-
compute.firewalls.list
-
compute.networks.list
-
compute.subnetworks.list
-
compute.subnetworks.use
Para criar uma função IAM em nível de projeto:
-
No console do Google Cloud, navegar até IAM e administrador > Funções.
-
Na página Funções, selecione CRIAR FUNÇÃO.
-
Na página Criar Função, especifique o nome da função. Selecione ADICIONAR PERMISSÕES.
-
Na página Adicionar permissões, adicione permissões à função, individualmente. Para adicionar uma permissão, digite o nome da permissão no campo Filtrar tabela. Selecione a permissão e, em seguida, selecione ADICIONAR.
-
Selecione CRIAR.
-
Função IAM em nível de sub-rede. Esta função omite a adição das permissões
compute.subnetworks.list e compute.subnetworks.use após selecionar CRIAR FUNÇÃO. Para este nível de acesso IAM, as permissões compute.firewalls.list e compute.networks.list devem ser aplicadas à nova função.
Para criar uma função IAM em nível de sub-rede:
-
No console do Google Cloud, navegar até Rede VPC > VPC compartilhada. A página VPC compartilhada é exibida, mostrando as sub-redes das redes VPC compartilhadas que o projeto host contém.
-
Na página VPC Compartilhada, selecione a sub-rede que você deseja acessar.
-
No canto superior direito, selecione ADICIONAR MEMBRO para adicionar uma conta de serviço.
-
Na página Adicionar membros, conclua estas etapas:
-
No campo Novos membros, digite o nome da sua conta de serviço e, em seguida, selecione sua conta de serviço no menu.
-
Selecione o campo Selecionar um papel e, em seguida, Usuário da Rede de Computação.
-
Selecione SALVAR.
-
-
No console do Google Cloud, navegar para IAM e Administrador > Funções.
-
Na página Funções, selecione CRIAR FUNÇÃO.
-
Na página Criar Função, especifique o nome da função. Selecione ADICIONAR PERMISSÕES.
-
Na página Adicionar permissões, adicione permissões à função, individualmente. Para adicionar uma permissão, digite o nome da permissão no campo Filtrar tabela. Selecione a permissão e, em seguida, selecione ADICIONAR.
-
Selecione CRIAR.
-
Adicionar uma conta de serviço à função IAM do projeto host
Após criar uma função IAM, siga as etapas abaixo para adicionar uma conta de serviço para o projeto host:
-
No console do Google Cloud, navegar para o projeto host e, em seguida, para IAM e Administrador > IAM.
-
Na página IAM, selecione ADICIONAR para adicionar uma conta de serviço.
-
Na página Adicionar membros:
-
No campo Novos membros, digite o nome da sua conta de serviço e, em seguida, selecione sua conta de serviço no menu.
-
Selecione um campo de função, digite a função IAM que você criou e selecione a função no menu.
-
Selecione SALVAR.
-
A conta de serviço agora está configurada para o projeto host.
Adicionar a conta de serviço de compilação em nuvem ao VPC compartilhado
Cada assinatura do Google Cloud tem uma conta de serviço que é nomeada após o número de ID do projeto, seguido por
cloudbuild.gserviceaccount. Por exemplo: 705794712345@cloudbuild.gserviceaccount.
Você pode determinar qual é o número de ID do projeto para o seu projeto selecionando Início e Painel no console do Google Cloud:
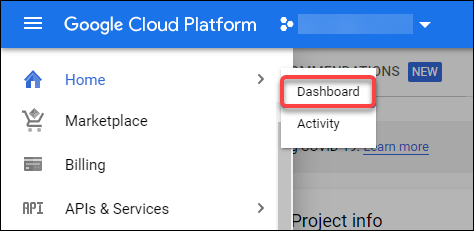
Encontre o Número do Projeto abaixo da área Informações do Projeto da tela.
Execute as seguintes etapas para adicionar a conta de serviço do Cloud Build ao VPC Compartilhado:
-
No console do Google Cloud, navegar até o projeto host e depois para IAM e administrador > IAM.
-
Na página Permissões, selecione ADICIONAR para adicionar uma conta.
-
Na página Adicionar membros, conclua estas etapas:
-
No campo Novos membros, digite o nome da conta de serviço do Cloud Build e selecione sua conta de serviço no menu.
-
Selecione o campo Selecionar uma função, digite
Computer Network Usere selecione a função no menu. -
Selecione SALVAR.
-
Criar regras de firewall
Como parte do processo de masterização, o MCS copia a imagem de máquina selecionada e a usa para preparar o disco do sistema da imagem mestre para o catálogo. Durante a masterização, o MCS anexa o disco a uma máquina virtual temporária, que então executa scripts de preparação. Essa VM deve ser executada em um ambiente isolado que proíba todo o tráfego de rede de entrada e saída. Para criar um ambiente isolado, o MCS requer duas regras de firewall de negação total (uma regra de entrada e uma regra de saída). Portanto, crie duas regras de firewall no Projeto Host da seguinte forma:
-
No console do Google Cloud, navegar até o projeto host e depois para Rede VPC > Firewall.
-
Na página Firewall, selecione CRIAR REGRA DE FIREWALL.
-
Na página Criar uma regra de firewall, preencha o seguinte:
-
Nome. Digite um nome para a regra.
-
Rede. Selecione a rede VPC Compartilhada à qual a regra de firewall de entrada se aplica.
-
Prioridade. Quanto menor o valor, maior a prioridade da regra. Recomendamos um valor pequeno (por exemplo, 10).
-
Direção do tráfego. Selecione Entrada.
-
Ação na correspondência. Selecione Negar.
-
Destinos. Use o padrão, Tags de destino especificadas.
-
Tags de destino. Digite
citrix-provisioning-quarantine-firewall. -
Filtro de origem. Use o padrão, Intervalos de IP.
-
Intervalos de IP de origem. Digite um intervalo que corresponda a todo o tráfego. Digite
0.0.0.0/0. -
Protocolos e portas. Selecione Negar tudo.
-
-
Selecione CRIAR para criar a regra.
-
Repita os passos 1 a 4 para criar outra regra. Para Direção do tráfego, selecione Saída.
Adicionar uma conexão
Adicione uma conexão aos ambientes do Google Cloud. Consulte Adicionar uma conexão.
Habilitar seleção de zona
O Citrix Virtual Apps and Desktops oferece suporte à seleção de zona. Com a seleção de zona, você especifica as zonas onde deseja criar VMs. Com a seleção de zona, os administradores podem colocar nós de locatário único em zonas de sua escolha. Para configurar a locação única, você deve concluir o seguinte no Google Cloud:
-
Reservar um nó de locatário único do Google Cloud
-
Criar a imagem mestre do VDA
Reservando um nó de locatário único do Google Cloud
Para reservar um nó de locatário único, consulte a documentação do Google Cloud.
Importante:
Um modelo de nó é usado para indicar as características de desempenho do sistema que é reservado no grupo de nós. Essas características incluem o número de vGPUs, a quantidade de memória alocada ao nó e o tipo de máquina usado para máquinas criadas no nó. Para obter mais informações, consulte a documentação do Google Cloud.
Criando a imagem mestre do VDA
Para implantar máquinas no nó de locatário único com sucesso, você precisa seguir etapas extras ao criar uma imagem mestre de VM. As instâncias de máquina no Google Cloud têm uma propriedade chamada rótulos de afinidade de nó. As instâncias usadas como imagens mestras para catálogos implantados no nó de locatário único exigem um rótulo de afinidade de nó que corresponda ao nome do grupo de nós de destino. Para conseguir isso, tenha em mente o seguinte:
-
Para uma nova instância, defina o rótulo no console do Google Cloud ao criar uma instância. Para obter detalhes, consulte Definir um rótulo de afinidade de nó ao criar uma instância.
-
Para uma instância existente, defina o rótulo usando a linha de comando gcloud. Para obter detalhes, consulte Definir um rótulo de afinidade de nó para uma instância existente.
Nota:
Se você pretende usar a locação única com uma VPC compartilhada, consulte Virtual Private Cloud Compartilhada.
Definir um rótulo de afinidade de nó ao criar uma instância
Para definir o rótulo de afinidade de nó:
-
No console do Google Cloud, navegar até Compute Engine > Instâncias de VM.
-
Na página Instâncias de VM, selecione Criar instância.
-
Na página Criação de instância, digite ou configure as informações necessárias e, em seguida, selecione gerenciamento, segurança, discos, rede, locação única para abrir o painel de configurações.
-
Na guia Locação única, selecione Procurar para visualizar os grupos de nós disponíveis no projeto atual. A página Nó de locatário único é exibida, mostrando uma lista de grupos de nós disponíveis.
-
Na página Nó de locatário único, selecione o grupo de nós aplicável na lista e, em seguida, selecione Selecionar para retornar à guia Locação única. O campo de rótulos de afinidade de nó é preenchido com as informações selecionadas. Essa configuração garante que os catálogos de máquinas criados a partir da instância serão implantados no grupo de nós selecionado.
-
Selecione Criar para criar a instância.
Definir um rótulo de afinidade de nó para uma instância existente
Para definir o rótulo de afinidade de nó:
-
Na janela do terminal do Google Cloud Shell, use o comando gcloud compute instances para definir um rótulo de afinidade de nó. Inclua as seguintes informações no comando gcloud:
-
Nome da VM. Por exemplo, use uma VM existente chamada
s*2019-vda-base.* -
Nome do grupo de nós. Use o nome do grupo de nós que você criou anteriormente. Por exemplo,
mh-sole-tenant-node-group-1. -
A zona onde a instância reside. Por exemplo, a VM reside em
*us-east-1b* zone.
Por exemplo, digite o seguinte comando na janela do terminal:-
gcloud compute instances set-scheduling "s2019-vda-base" --node-group="mh-sole-tenant-node-group-1" --zone="us-east1-b"
Para obter mais informações sobre o comando gcloud compute instances, consulte a documentação do Google Developer Tools em<https://cloud.google.com/sdk/gcloud/reference/beta/compute/instances/set-scheduling>. -
-
navegar para a página Detalhes da instância da VM da instância e verifique se o campo Afinidades de Nó é preenchido com o rótulo.
Criar um catálogo de máquinas
Depois de definir o rótulo de afinidade de nó, configure o catálogo de máquinas.
Visualização: Usando chaves de criptografia gerenciadas pelo cliente (CMEK)
Você pode usar chaves de criptografia gerenciadas pelo cliente (CMEK) para catálogos MCS. Ao usar essa funcionalidade, você atribui a função
CryptoKey Encrypter/Decrypter do Google Cloud Key Management Service ao Agente de Serviço do Compute Engine. A conta do Citrix DaaS deve ter as permissões corretas no projeto onde a chave está armazenada. Consulte Ajudando a proteger recursos usando chaves do Cloud KMS para obter mais informações.
Seu Agente de Serviço do Compute Engine está no seguinte formato:
service-<Project _Number>@compute-system.iam.gserviceaccount.com. Este formato é diferente da Conta de Serviço padrão do Compute Engine.
Nota:
Esta Conta de Serviço do Compute Engine pode não aparecer na exibição Permissões de IAM do Google Console. Nesses casos, use o comando
gcloud conforme descrito em Ajudando a proteger recursos usando chaves do Cloud KMS.
Atribuir permissões à conta do Citrix DaaS
As permissões do Google Cloud KMS podem ser configuradas de várias maneiras. Você pode fornecer permissões KMS no nível do projeto ou permissões KMS no nível do recurso. Consulte Permissões e funções para obter mais informações.
Permissões no nível do projeto
Uma opção é fornecer à conta do Citrix DaaS permissões no nível do projeto para navegar pelos recursos do Cloud KMS. Para fazer isso, crie uma função personalizada e adicione as seguintes permissões:
-
cloudkms.keyRings.list -
cloudkms.keyRings.get -
cloudkms.cryptokeys.list -
cloudkms.cryptokeys.get
Atribua esta função personalizada à sua conta Citrix DaaS. Isso permite que você navegue pelas chaves regionais no projeto relevante no inventário.
Permissões no nível do recurso
Para a outra opção, permissões em nível de recurso, no console do Google Cloud, navegue até o
cryptoKey que você usa para provisionamento MCS. Adicione a conta Citrix DaaS a um conjunto de chaves ou a uma chave que você usa para provisionamento de catálogo.
Dica:
Com esta opção, você não pode navegar por chaves regionais para seu projeto no inventário porque a conta do Citrix DaaS não tem permissões de lista no nível do projeto nos recursos do Cloud KMS. No entanto, você ainda pode provisionar um catálogo usando CMEK especificando o
cryptoKeyId correto nas propriedades personalizadas ProvScheme, descritas abaixo.
Provisionamento com CMEK usando propriedades personalizadas
Ao criar seu Esquema de Provisionamento via PowerShell, especifique uma propriedade
CryptoKeyId em ProvScheme CustomProperties. Por exemplo:
'<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
     <Property xsi:type="StringProperty" Name="CryptoKeyId" Value="<yourCryptoKeyId>" />
 </CustomProperties>'
O
cryptoKeyId deve ser especificado no seguinte formato:
projectId:location:keyRingName:cryptoKeyName
Por exemplo, se você quiser usar a chave
my-example-key no anel de chaves my-example-key-ring na região us-east1 e no projeto com ID my-example-project-1, suas configurações personalizadas ProvScheme seriam semelhantes a:
'<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
     <Property xsi:type="StringProperty" Name="CryptoKeyId" Value="my-example-project-1:us-east1:my-example-key-ring:my-example-key" />
 </CustomProperties>'
Todos os discos e imagens provisionados pelo MCS relacionados a este esquema de provisionamento usam esta chave de criptografia gerenciada pelo cliente.
Dica:
Se você usar chaves globais, o local das propriedades do cliente deve dizer
global e não o nome da região, que no exemplo acima é us-east1. Por exemplo: <Property xsi:type="StringProperty" Name="CryptoKeyId" Value="my-example-project-1:global:my-example-key-ring:my-example-key" />.
Rotação de chaves gerenciadas pelo cliente
O Google Cloud não oferece suporte à rotação de chaves em discos persistentes ou imagens existentes. Uma vez que uma máquina é provisionada, ela está vinculada à versão da chave em uso no momento em que foi criada. No entanto, uma nova versão da chave pode ser criada e essa nova chave é usada para máquinas recém-provisionadas ou recursos criados quando um catálogo é atualizado com uma nova imagem mestre.
Considerações importantes sobre anéis de chaves
Anéis de chaves não podem ser renomeados ou excluídos. Além disso, você pode incorrer em cobranças imprevistas ao configurá-los. Ao excluir ou remover um anel de chaves, o Google Cloud exibe uma mensagem de erro:
Sorry, you can't delete or rename keys or key rings. We were concerned about the security implications of allowing multiple keys or key versions over time to have the same resource name, so we decided to make names immutable. (And you can't delete them, because we wouldn't be able to do a true deletion--there would still have to be a tombstone tracking that this name had been used and couldn't be reused).
 We're aware that this can make things untidy, but we have no immediate plans to change this.
 If you want to avoid getting billed for a key or otherwise make it unavailable, you can do so by deleting all the key versions; neither keys nor key rings are billed for, just the active key versions within the keys.
Dica:
Para obter mais informações, consulte Editar ou excluir um anel de chave do console.
Compatibilidade de acesso uniforme em nível de bucket
O Citrix DaaS é compatível com a política de controle de acesso uniforme no nível do bucket no Google Cloud. Essa funcionalidade aumenta o uso da política de IAM que concede permissões a uma conta de serviço para permitir a manipulação de recursos, incluindo buckets de armazenamento. Com o controle de acesso uniforme no nível do bucket, o Citrix DaaS permite que você use uma lista de controle de acesso (ACL) para controlar o acesso a buckets de armazenamento ou objetos armazenados neles. Consulte Acesso uniforme no nível do bucket para obter informações gerais sobre o acesso uniforme no nível do bucket do Google Cloud. Para obter informações de configuração, consulte Exigir acesso uniforme no nível do bucket.
URLs de endpoint de serviço
Você deve ter acesso às seguintes URLs:
-
https://oauth2.googleapis.com -
https://cloudresourcemanager.googleapis.com -
https://compute.googleapis.com -
https://storage.googleapis.com -
https://cloudbuild.googleapis.com
Projetos do Google Cloud
Existem basicamente dois tipos de projetos do Google Cloud:
-
Projeto de provisionamento: Neste caso, a conta de administrador atual é proprietária das máquinas provisionadas no projeto. Este projeto também é conhecido como projeto local.
-
Projeto VPC Compartilhada: Projeto no qual as máquinas criadas no projeto de provisionamento usam a VPC do projeto VPC Compartilhada. A conta de administrador usada para o projeto de provisionamento tem permissões limitadas neste projeto, especificamente, apenas permissões para usar a VPC.
Permissões GCP necessárias
Esta seção contém a lista completa de permissões GCP. Use o conjunto completo de permissões conforme fornecido na seção para que a funcionalidade funcione corretamente.
Nota:
O GCP está introduzindo alterações no comportamento padrão e no uso de contas de serviço do Cloud Build Services após April 29, 2024. Para obter mais informações, consulte Alteração da Conta de Serviço do Cloud Build. Seus projetos Google existentes com a API Cloud Build ativada antes de April 29, 2024 não são afetados por esta alteração. No entanto, se você quiser ter o comportamento existente do Cloud Build Service após April 29, poderá criar ou aplicar a política da organização para desativar a imposição da restrição antes de ativar a API. Se você definir a nova política da organização, ainda poderá seguir as permissões existentes nesta seção e os itens que estão marcados como Antes da Alteração da Conta de Serviço do Cloud Build. Caso contrário, siga as permissões existentes e os itens que estão marcados como Após a Alteração da Conta de Serviço do Cloud Build.
Criando uma conexão de host
-
Permissões mínimas necessárias para a Conta de Serviço do Citrix Cloud no projeto de Provisionamento:
compute.instanceTemplates.list
 compute.instances.list
 compute.networks.list
 compute.projects.get
 compute.regions.list
 compute.subnetworks.list
 compute.zones.list
 resourcemanager.projects.get
As seguintes funções definidas pelo Google têm as permissões listadas acima:-
Administrador de Computação
-
Usuário do Cloud Datastore
-
-
Permissões adicionais necessárias para Shared VPC para a Conta de Serviço do Citrix Cloud no projeto Shared VPC:
compute.networks.list
 compute.subnetworks.list
 resourcemanager.projects.get
As seguintes funções definidas pelo Google têm as permissões listadas acima:-
Usuário da Rede de Computação
-
Gerenciamento de energia de VMs
Permissões mínimas necessárias para a Conta de Serviço do Citrix Cloud no projeto de Provisionamento no caso de catálogos somente com gerenciamento de energia:
compute.instanceTemplates.list
 compute.instances.list
 compute.instances.get
 compute.instances.reset
 compute.instances.resume
 compute.instances.start
 compute.instances.stop
 compute.instances.suspend
 compute.networks.list
 compute.projects.get
 compute.regions.list
 compute.subnetworks.list
 compute.zones.list
 resourcemanager.projects.get
 compute.zoneOperations.get
As seguintes funções definidas pelo Google têm as permissões listadas acima:
-
Administrador de Computação
-
Usuário do Cloud Datastore
Criar, atualizar ou excluir VMs
-
Permissões mínimas necessárias para a Conta de Serviço do Citrix Cloud no projeto de Provisionamento:
cloudbuild.builds.create
 cloudbuild.builds.get
 cloudbuild.builds.list
 compute.acceleratorTypes.list
 compute.diskTypes.get
 compute.diskTypes.list
 compute.disks.create
 compute.disks.createSnapshot
 compute.disks.delete
 compute.disks.get
 compute.disks.list
 compute.disks.setLabels
 compute.disks.use
 compute.disks.useReadOnly
 compute.firewalls.create
 compute.firewalls.delete
 compute.firewalls.list
 compute.globalOperations.get
 compute.images.create
 compute.images.delete
 compute.images.get
 compute.images.list
 compute.images.setLabels
 compute.images.useReadOnly
 compute.instanceTemplates.create
 compute.instanceTemplates.delete
 compute.instanceTemplates.get
 compute.instanceTemplates.list
 compute.instanceTemplates.useReadOnly
 compute.instances.attachDisk
 compute.instances.create
 compute.instances.delete
 compute.instances.detachDisk
 compute.instances.get
 compute.instances.list
 compute.instances.reset
 compute.instances.resume
 compute.instances.setDeletionProtection
 compute.instances.setLabels
 compute.instances.setMetadata
 compute.instances.setServiceAccount
 compute.instances.setTags
 compute.instances.start
 compute.instances.stop
 compute.instances.suspend
 compute.machineTypes.get
 compute.machineTypes.list
 compute.networks.list
 compute.networks.updatePolicy
 compute.nodeGroups.list
 compute.nodeTemplates.get
 compute.projects.get
 compute.regions.list
 compute.snapshots.create
 compute.snapshots.delete
 compute.snapshots.list
 compute.snapshots.get
 compute.snapshots.setLabels
 compute.snapshots.useReadOnly
 compute.subnetworks.get
 compute.subnetworks.list
 compute.subnetworks.use
 compute.zoneOperations.get
 compute.zoneOperations.list
 compute.zones.get
 compute.zones.list
 iam.serviceAccounts.actAs
 resourcemanager.projects.get
 storage.buckets.create
 storage.buckets.delete
 storage.buckets.get
 storage.buckets.list
 storage.buckets.update
 storage.objects.create
 storage.objects.delete
 storage.objects.get
 storage.objects.list
 compute.networks.get
 compute.resourcePolicies.use
As seguintes funções definidas pelo Google têm as permissões listadas acima:-
Administrador de Computação
-
Administrador de Armazenamento
-
Editor do Cloud Build
-
Usuário da Conta de Serviço
-
Usuário do Cloud Datastore
-
-
Permissões adicionais necessárias para VPC Compartilhada para a Conta de Serviço do Citrix Cloud no projeto de VPC Compartilhada para criar uma unidade de hospedagem usando VPC e sub-rede do projeto de VPC Compartilhada:
compute.firewalls.list
 compute.networks.list
 compute.projects.get
 compute.regions.list
 compute.subnetworks.get
 compute.subnetworks.list
 compute.subnetworks.use
 compute.zones.list
 resourcemanager.projects.get
As seguintes funções definidas pelo Google têm as permissões listadas acima:-
Usuário da Rede de Computação
-
Usuário do Cloud Datastore
-
-
(Antes da alteração da conta de serviço do Cloud Build): Permissões mínimas necessárias para a Conta de Serviço do Cloud Build no projeto de Provisionamento, exigidas pelo serviço Google Cloud Build ao baixar o disco de instruções de preparação para o MCS:
-
(Após a alteração da conta de serviço do Cloud Build): Permissões mínimas necessárias para a Conta de Serviço do Cloud Compute no projeto de Provisionamento, exigidas pelo serviço Google Cloud Compute ao baixar o disco de instruções de preparação para o MCS:
compute.disks.create
 compute.disks.delete
 compute.disks.get
 compute.disks.list
 compute.disks.setLabels
 compute.disks.use
 compute.disks.useReadOnly
 compute.images.get
 compute.images.list
 compute.images.useReadOnly
 compute.instances.create
 compute.instances.delete
 compute.instances.get
 compute.instances.getSerialPortOutput
 compute.instances.list
 compute.instances.setLabels
 compute.instances.setMetadata
 compute.instances.setServiceAccount
 compute.machineTypes.list
 compute.networks.get
 compute.networks.list
 compute.projects.get
 compute.subnetworks.list
 compute.subnetworks.use
 compute.subnetworks.useExternalIp
 compute.zoneOperations.get
 compute.zones.list
 iam.serviceAccounts.actAs
 logging.logEntries.create
 pubsub.topics.publish
 resourcemanager.projects.get
 source.repos.get
 source.repos.list
 storage.buckets.create
 storage.buckets.get
 storage.buckets.list
 storage.objects.create
 storage.objects.delete
 storage.objects.get
 storage.objects.list
Os seguintes papéis definidos pelo Google têm as permissões listadas acima:-
Conta de Serviço do Cloud Build (Após a alteração da Conta de Serviço do Cloud Build, é a Conta de Serviço do Cloud Compute)
-
Administrador de Instância de Computação
-
Usuário da Conta de Serviço
-
-
Permissões mínimas necessárias para a Conta de Serviço do Cloud Compute no projeto de provisionamento exigidas pelo serviço Google Cloud Build ao baixar o disco de instruções de preparação para o MCS:
resourcemanager.projects.get
 storage.objects.create
 storage.objects.get
 storage.objects.list
Os seguintes papéis definidos pelo Google têm as permissões listadas acima:-
Usuário da Rede de Computação
-
Usuário da Conta de Armazenamento
-
Usuário do Cloud Datastore
-
-
(Antes da alteração da conta de serviço do Cloud Build): Permissões adicionais necessárias para VPC Compartilhada para a Conta de Serviço do Cloud Build no projeto de Provisionamento, exigidas pelo serviço Google Cloud Build ao baixar o disco de instruções de preparação para o MCS:
-
(Após a alteração da conta de serviço do Cloud Build): Permissões adicionais necessárias para VPC Compartilhada para a Conta de Serviço do Cloud Compute no projeto de Provisionamento, exigidas pelo serviço Google Cloud Compute ao baixar o disco de instruções de preparação para o MCS:
compute.firewalls.list
 compute.networks.list
 compute.subnetworks.list
 compute.subnetworks.use
 resourcemanager.projects.get
Os seguintes papéis definidos pelo Google têm as permissões listadas acima:-
Usuário da Rede de Computação
-
Usuário da Conta de Armazenamento
-
Usuário do Cloud Datastore
-
-
Permissões adicionais necessárias para o Cloud Key Management Service (KMS) para a conta de serviço do Citrix Cloud no projeto de provisionamento:
cloudkms.cryptoKeys.get
 cloudkms.cryptoKeys.list
 cloudkms.keyRings.get
 cloudkms.keyRings.list
As seguintes funções definidas pelo Google têm as permissões listadas acima:-
Visualizador de KMS de Computação
-
Permissões gerais
A seguir estão as permissões para a conta de serviço do Citrix Cloud no projeto de provisionamento para todos os recursos suportados no MCS. Essas permissões fornecem a melhor compatibilidade daqui para frente:
resourcemanager.projects.get
 cloudbuild.builds.create
 cloudbuild.builds.get
 cloudbuild.builds.list
 compute.acceleratorTypes.list
 compute.diskTypes.get
 compute.diskTypes.list
 compute.disks.create
 compute.disks.createSnapshot
 compute.disks.delete
 compute.disks.get
 compute.disks.setLabels
 compute.disks.use
 compute.disks.useReadOnly
 compute.firewalls.create
 compute.firewalls.delete
 compute.firewalls.list
 compute.globalOperations.get
 compute.images.create
 compute.images.delete
 compute.images.get
 compute.images.list
 compute.images.setLabels
 compute.images.useReadOnly
 compute.instanceTemplates.create
 compute.instanceTemplates.delete
 compute.instanceTemplates.get
 compute.instanceTemplates.list
 compute.instanceTemplates.useReadOnly
 compute.instances.attachDisk
 compute.instances.create
 compute.instances.delete
 compute.instances.detachDisk
 compute.instances.get
 compute.instances.list
 compute.instances.reset
 compute.instances.resume
 compute.instances.setDeletionProtection
 compute.instances.setLabels
 compute.instances.setMetadata
 compute.instances.setTags
 compute.instances.start
 compute.instances.stop
 compute.instances.suspend
 compute.instances.update
 compute.instances.updateAccessConfig
 compute.instances.updateDisplayDevice
 compute.instances.updateSecurity
 compute.instances.updateShieldedInstanceConfig
 compute.instances.updateShieldedVmConfig
 compute.machineTypes.get
 compute.machineTypes.list
 compute.networks.list
 compute.networks.updatePolicy
 compute.nodeGroups.list
 compute.nodeTemplates.get
 compute.projects.get
 compute.regions.list
 compute.snapshots.create
 compute.snapshots.delete
 compute.snapshots.list
 compute.snapshots.get
 compute.snapshots.setLabels
 compute.snapshots.useReadOnly
 compute.subnetworks.get
 compute.subnetworks.list
 compute.subnetworks.use
 compute.subnetworks.useExternalIp
 compute.zoneOperations.get
 compute.zoneOperations.list
 compute.zones.get
 compute.zones.list
 resourcemanager.projects.get
 storage.buckets.create
 storage.buckets.delete
 storage.buckets.get
 storage.buckets.list
 storage.buckets.update
 storage.objects.create
 storage.objects.delete
 storage.objects.get
 storage.objects.list
 cloudkms.cryptoKeys.get
 cloudkms.cryptoKeys.list
 cloudkms.keyRings.get
 cloudkms.keyRings.list
 compute.disks.list
 compute.instances.setServiceAccount
 compute.networks.get
 compute.networks.use
 compute.networks.useExternalIp
 iam.serviceAccounts.actAs
 compute.resourcePolicies.use