
为租户客户启用联合身份验证服务
本文介绍了在多租户托管服务提供商 (MSP) 环境中启用联合身份验证服务 (FAS) 的步骤。有关详细信息,请参阅 参考体系结构:Citrix 服务提供商 DaaS。
先决条件
-
您拥有 Citrix Cloud 上域和资源位置的管理员访问权限。有关详细信息,请参阅 修改管理员权限。
-
您已设置租户-MSP 关系。有关详细信息,请参阅 适用于 Citrix 服务提供商的 Citrix DaaS。
配置 MSP 客户
-
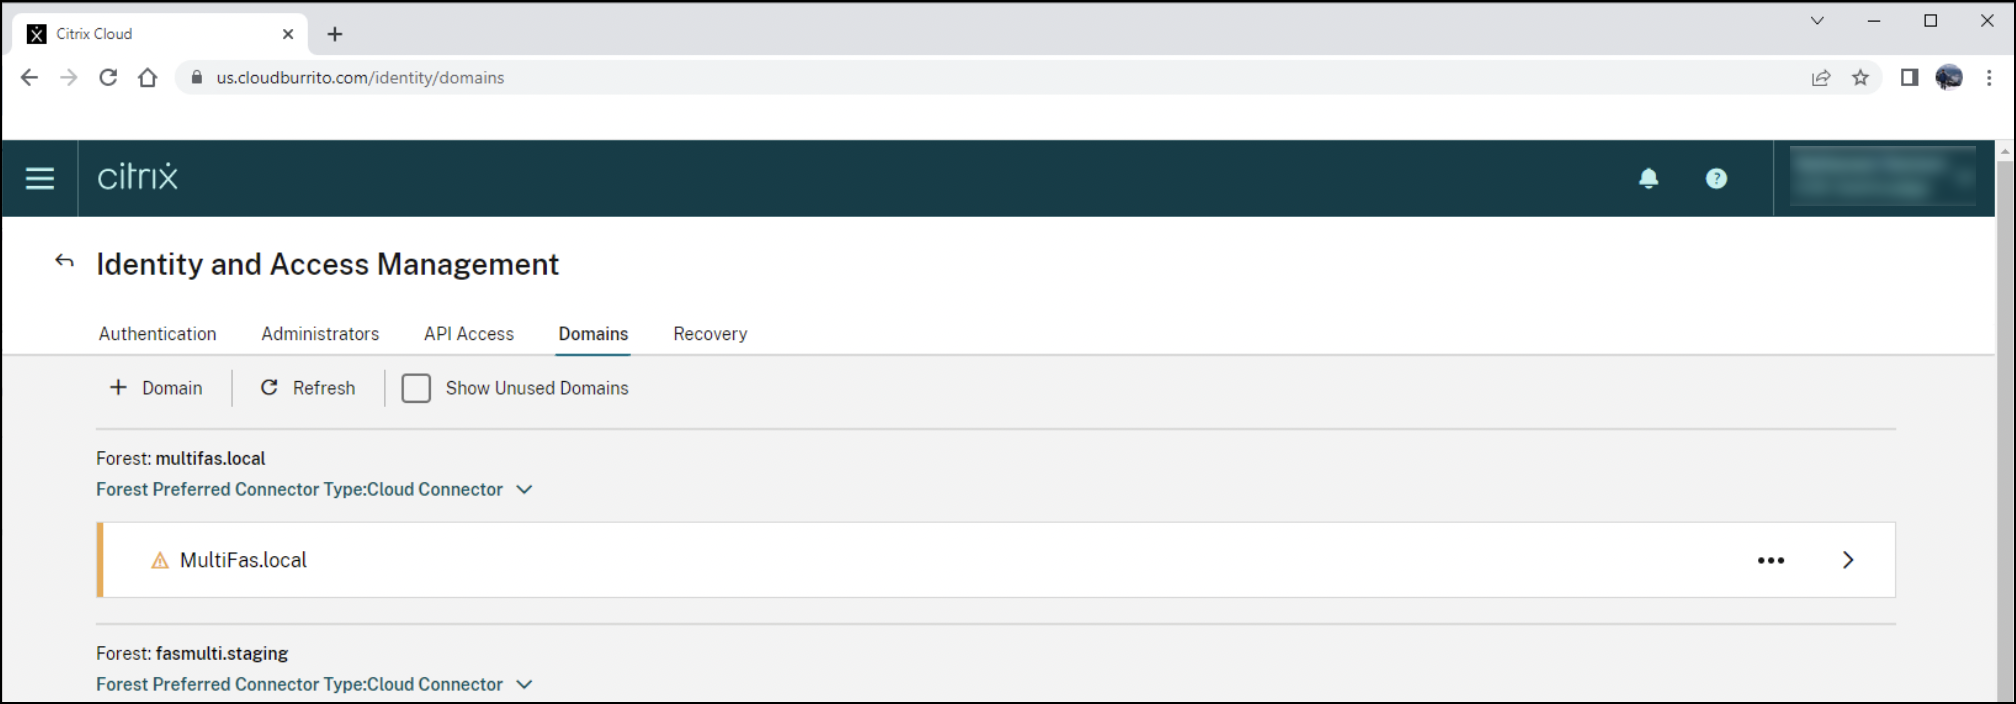
使用云连接器使活动目录域可用于 Citrix 云。通过 安装云连接器 将本地基础架构连接到 Citrix Cloud。验证与本地域控制器关联的域在 身份和访问管理 > 域 下可用。
-
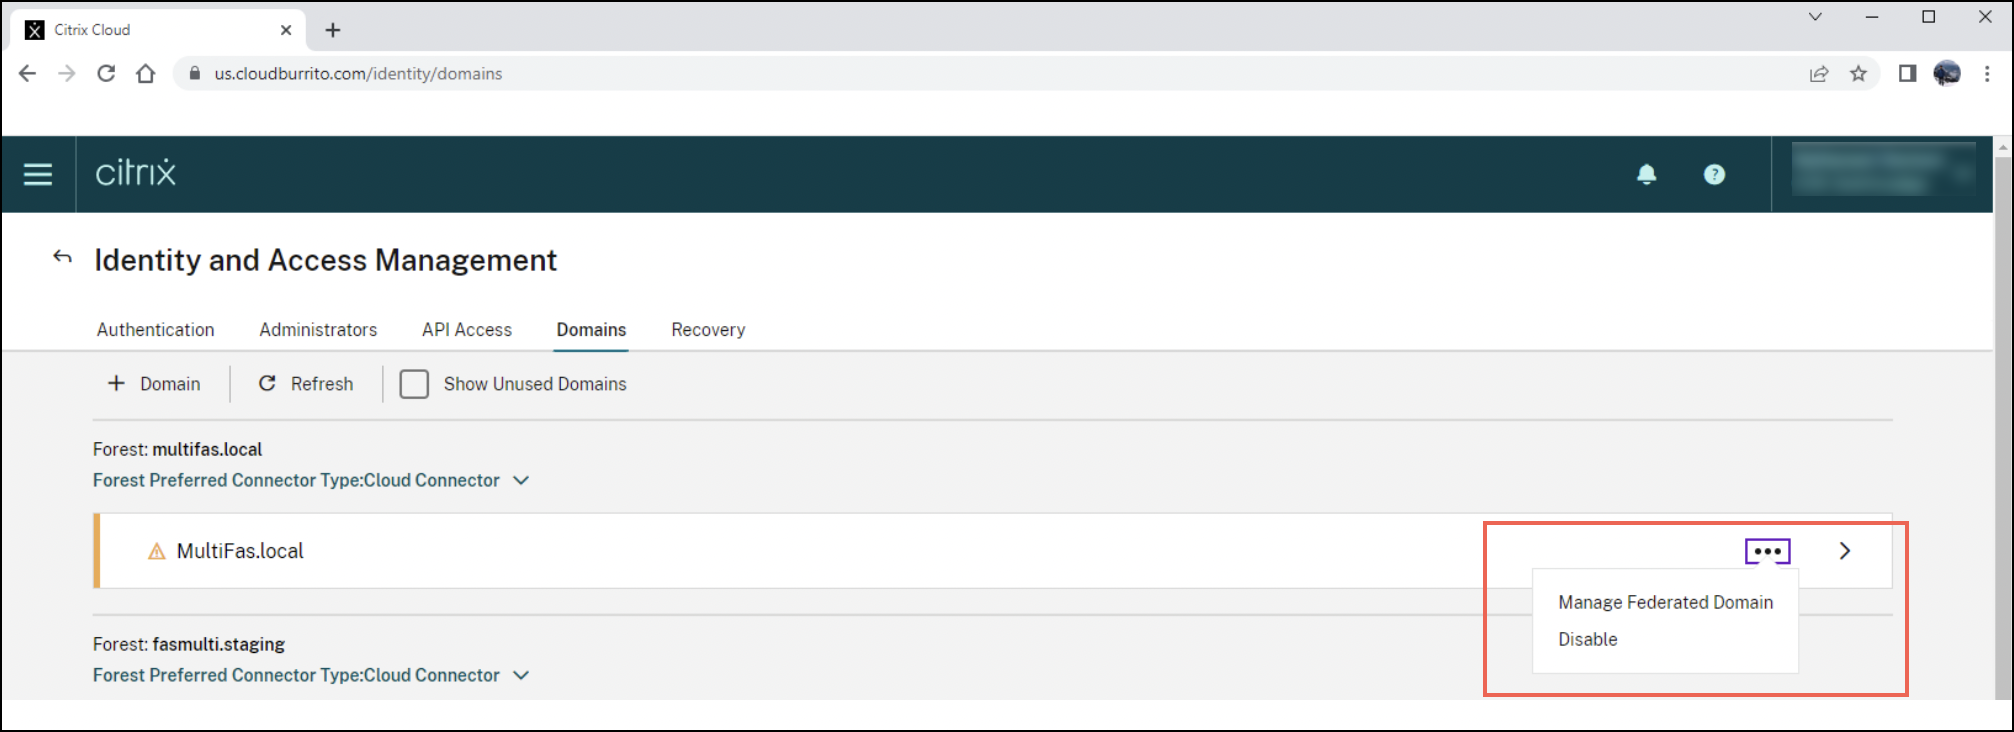
将域联合到租户。选择域,然后单击下拉菜单 (...),再单击 管理联合域。
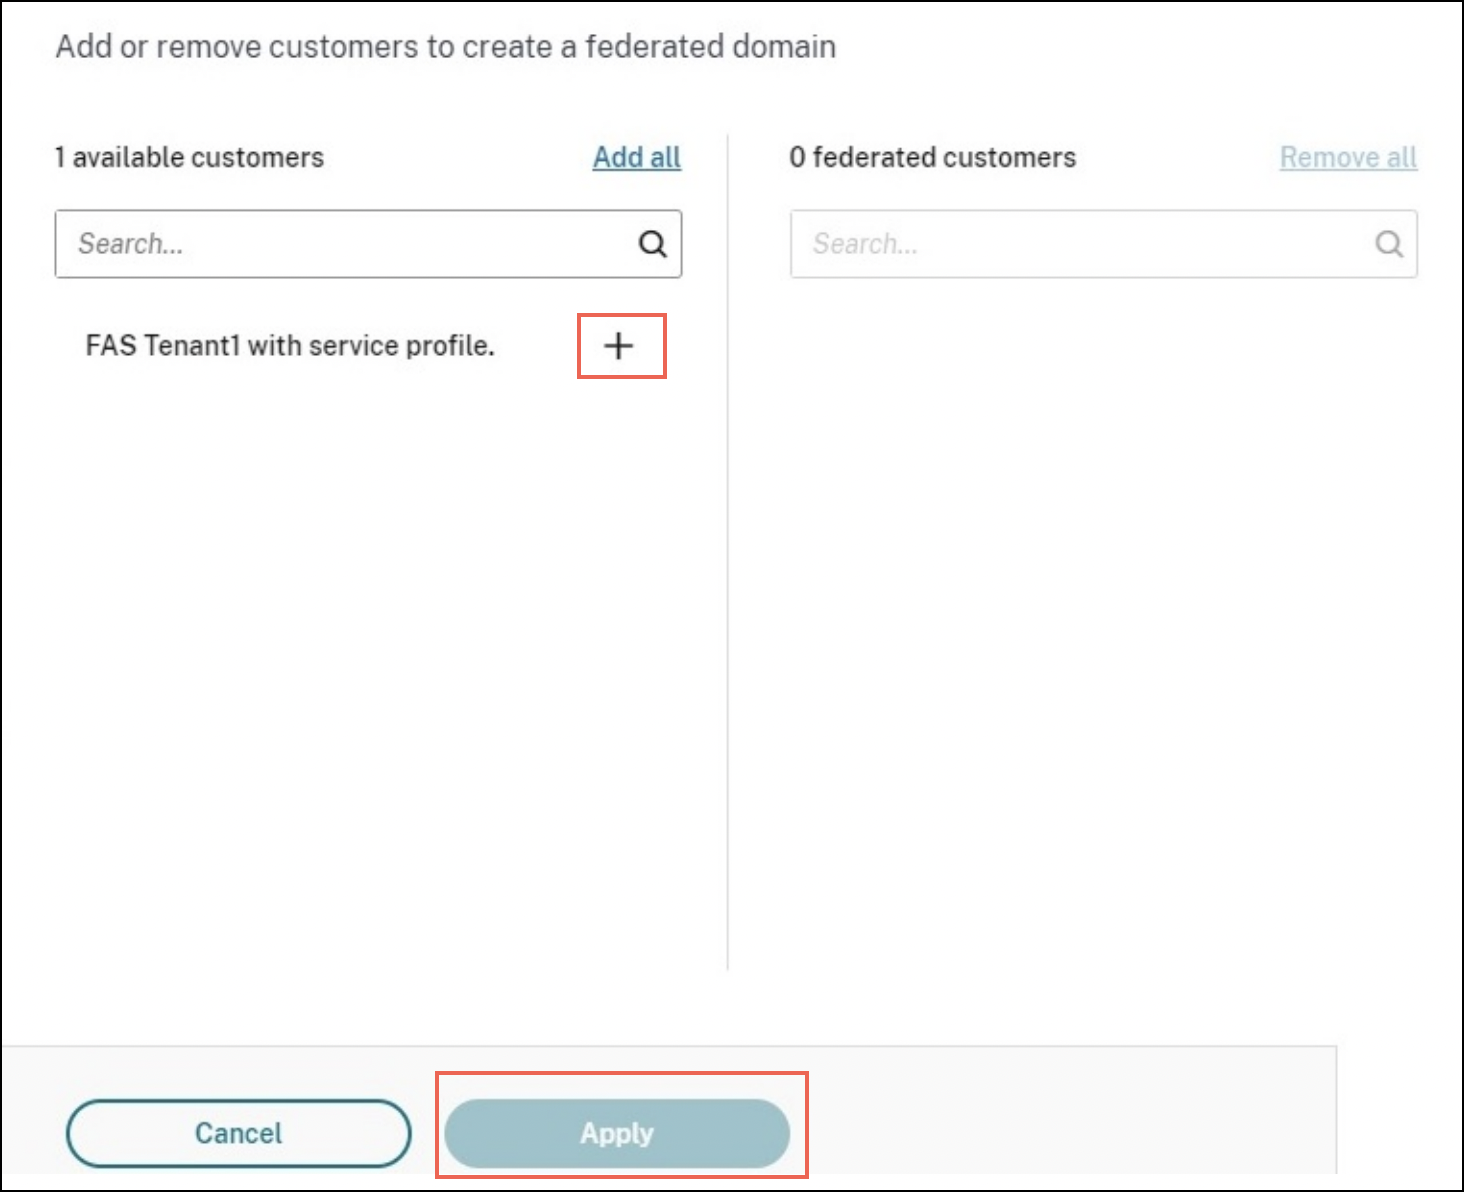
 找到租户并单击 +。然后单击 应用。
-
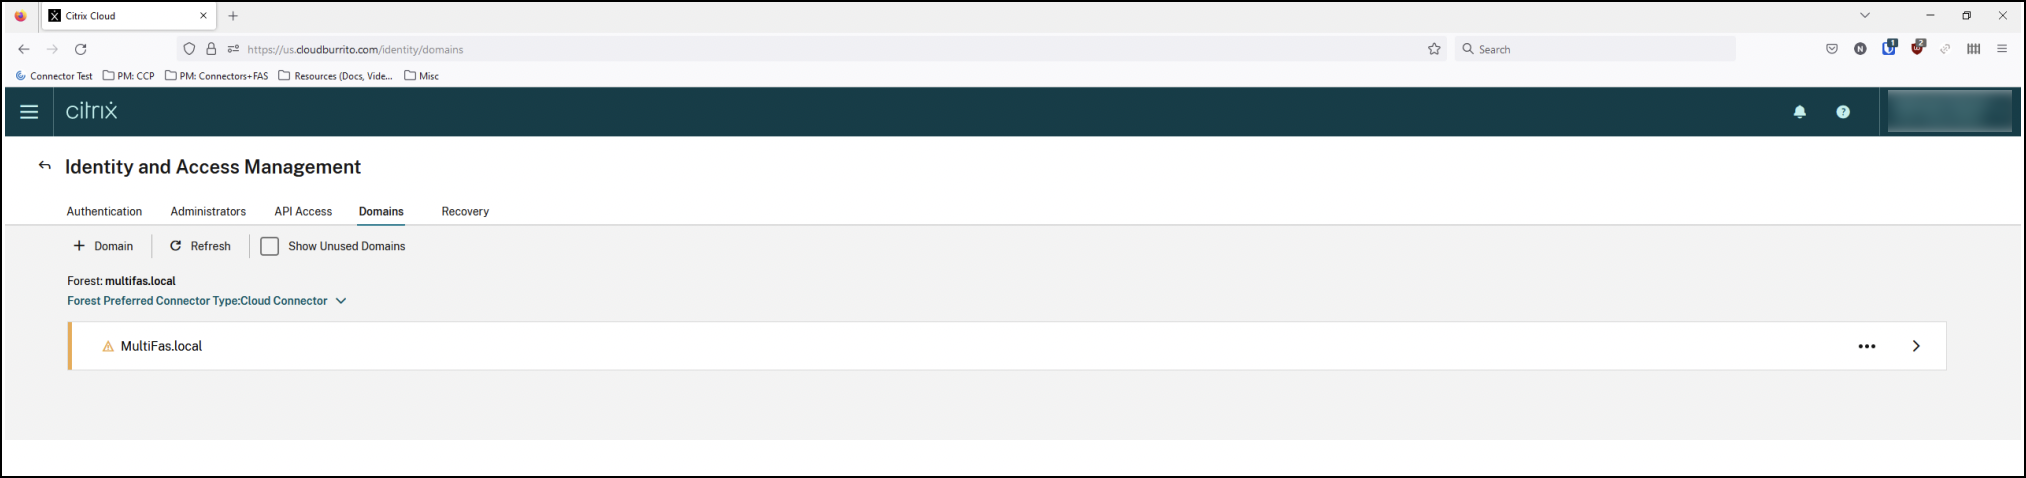
验证关联的域是否存在于租户中。此步骤是可选的。登录租户客户的控制台,验证域是否列在 身份和访问管理 > 域 下。
 返回 MSP 客户。
-
安装 FAS 服务器并将其注册到 Citrix Cloud。在租户的 Citrix Virtual Apps and Desktops 资源所在的 Active Directory (AD) 林中安装 FAS。将 FAS 连接到与该 AD 林关联的云资源位置。要安装 FAS 服务器,请参阅 安装和配置。
-
配置租户客户为租户客户启用 FAS
-
配置您的身份提供程序 (IdP)切换到租户客户。转到 身份和访问管理 > 身份验证。连接到您的 IdP 并确保 AD 与 IdP 同步。
-
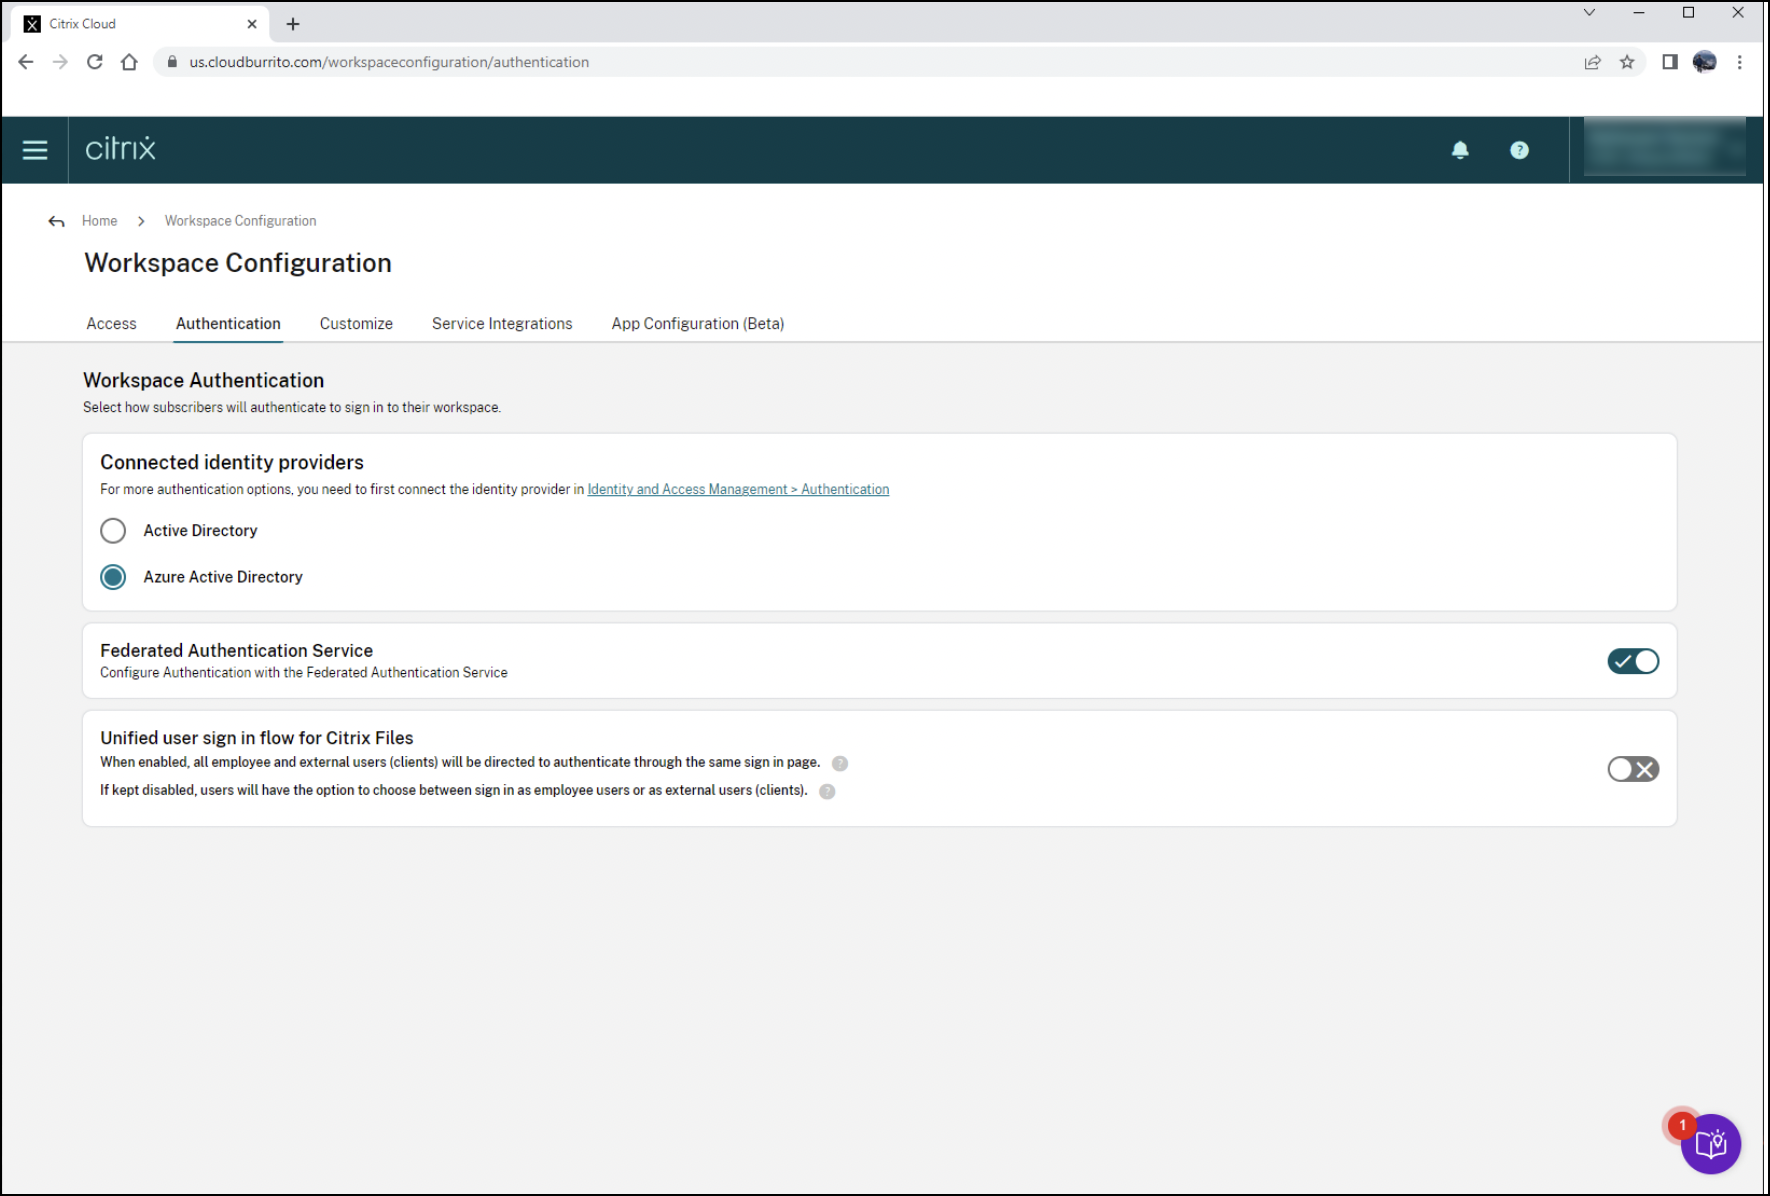
为租户启用 FAS转到 Workspace 配置 > 身份验证。选择您已设置的身份验证并启用 FAS。
-
已知问题
在删除租户的联合域之前删除 MSP 域存在一个已知问题。您仍然可以为租户启用 FAS,但由于该域不再存在于 MSP 中,FAS 将会失败。