
テナント顧客向けにフェデレーション認証サービスを有効にする
この記事では、マルチテナントのマネージドサービスプロバイダー (MSP) 環境でフェデレーション認証サービス (FAS) を有効にする手順について説明します。詳細については、「リファレンスアーキテクチャ: Citrix Service Provider DaaS」を参照してください。
前提条件
-
Citrix Cloud のドメインとリソースの場所に管理者アクセス権があること。詳細については、「管理者権限の変更」を参照してください。
-
テナントとMSPの関係を設定済みであること。詳細については、「Citrix Service Provider 向け Citrix DaaS」を参照してください。
MSP顧客の構成
-
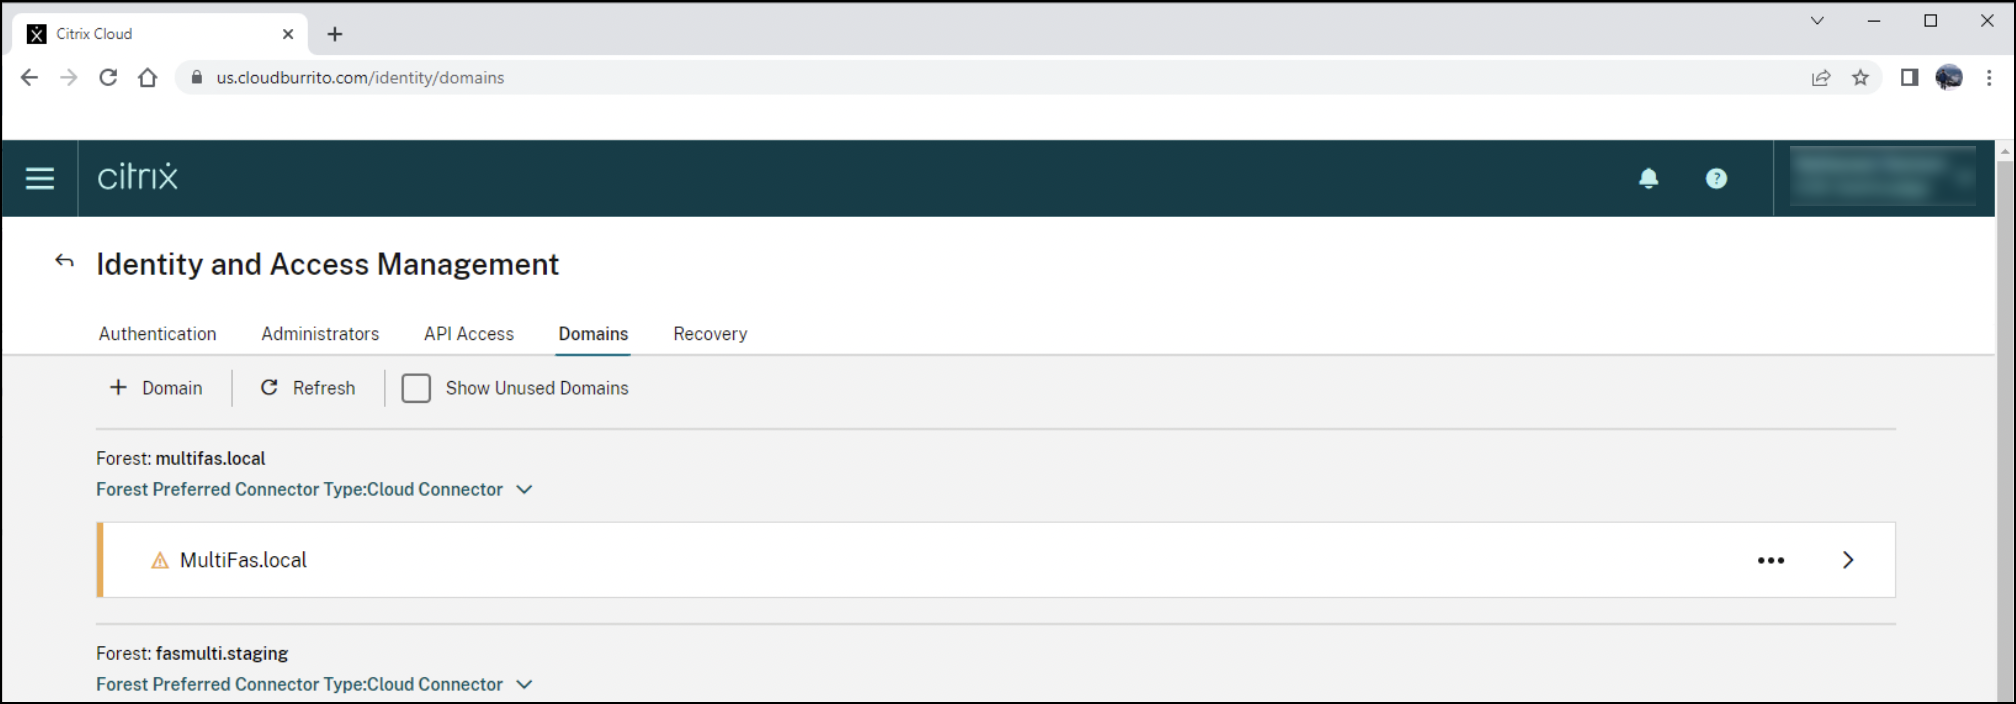
Cloud Connector を使用して、Active Directory ドメインを Citrix Cloud で利用できるようにします。Cloud Connector をインストールして、オンプレミスインフラストラクチャを Citrix Cloud に接続します。
-
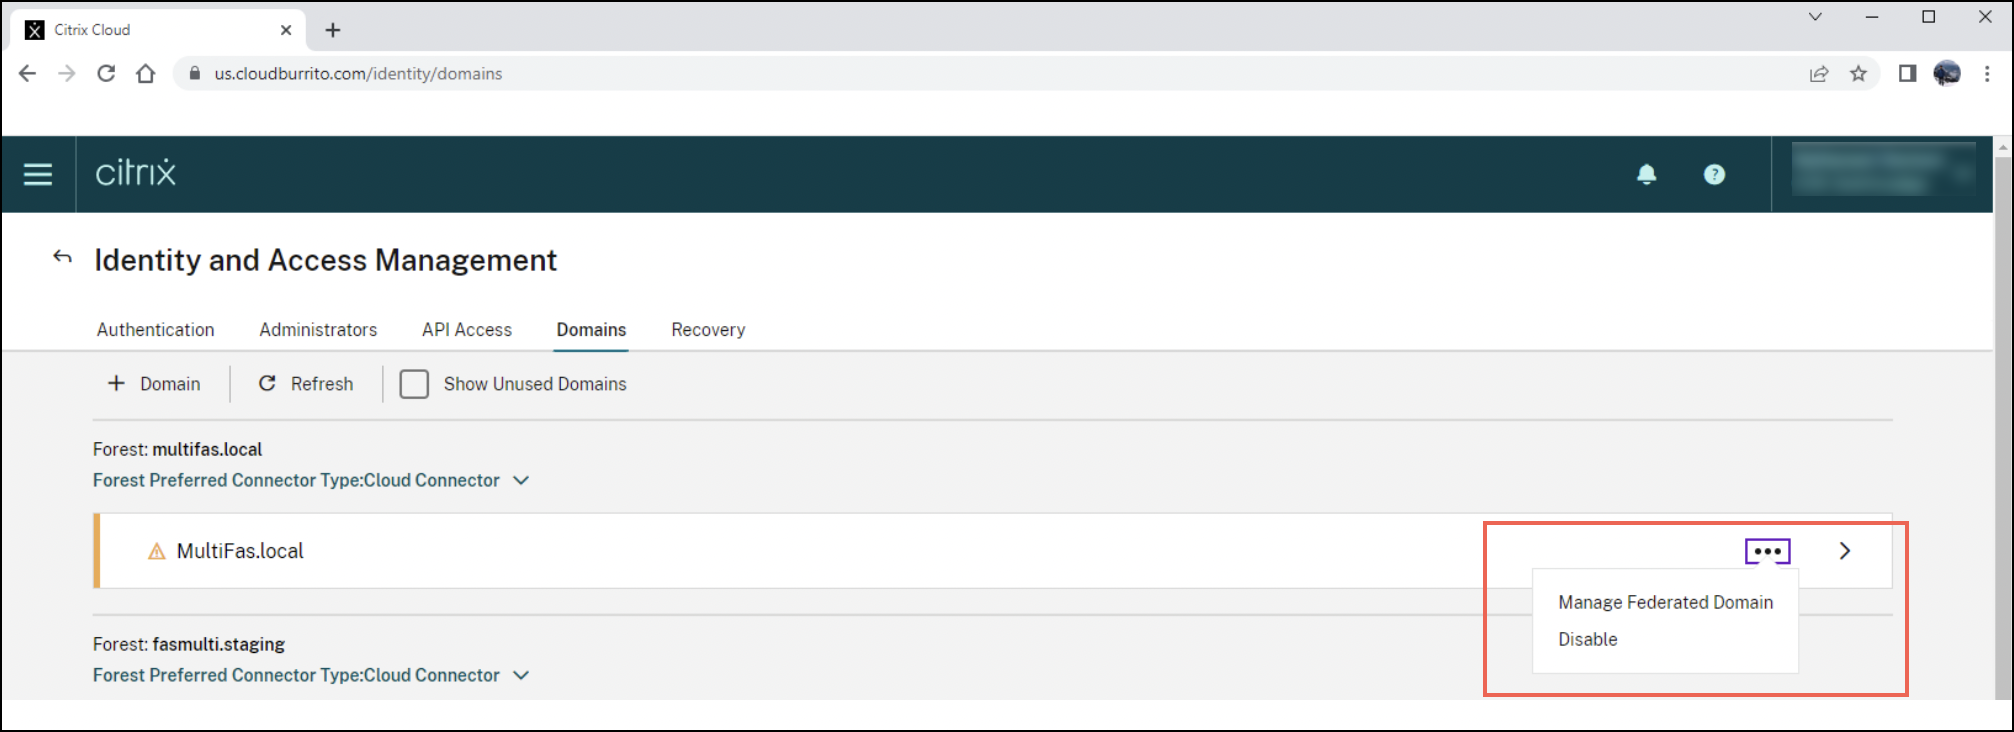
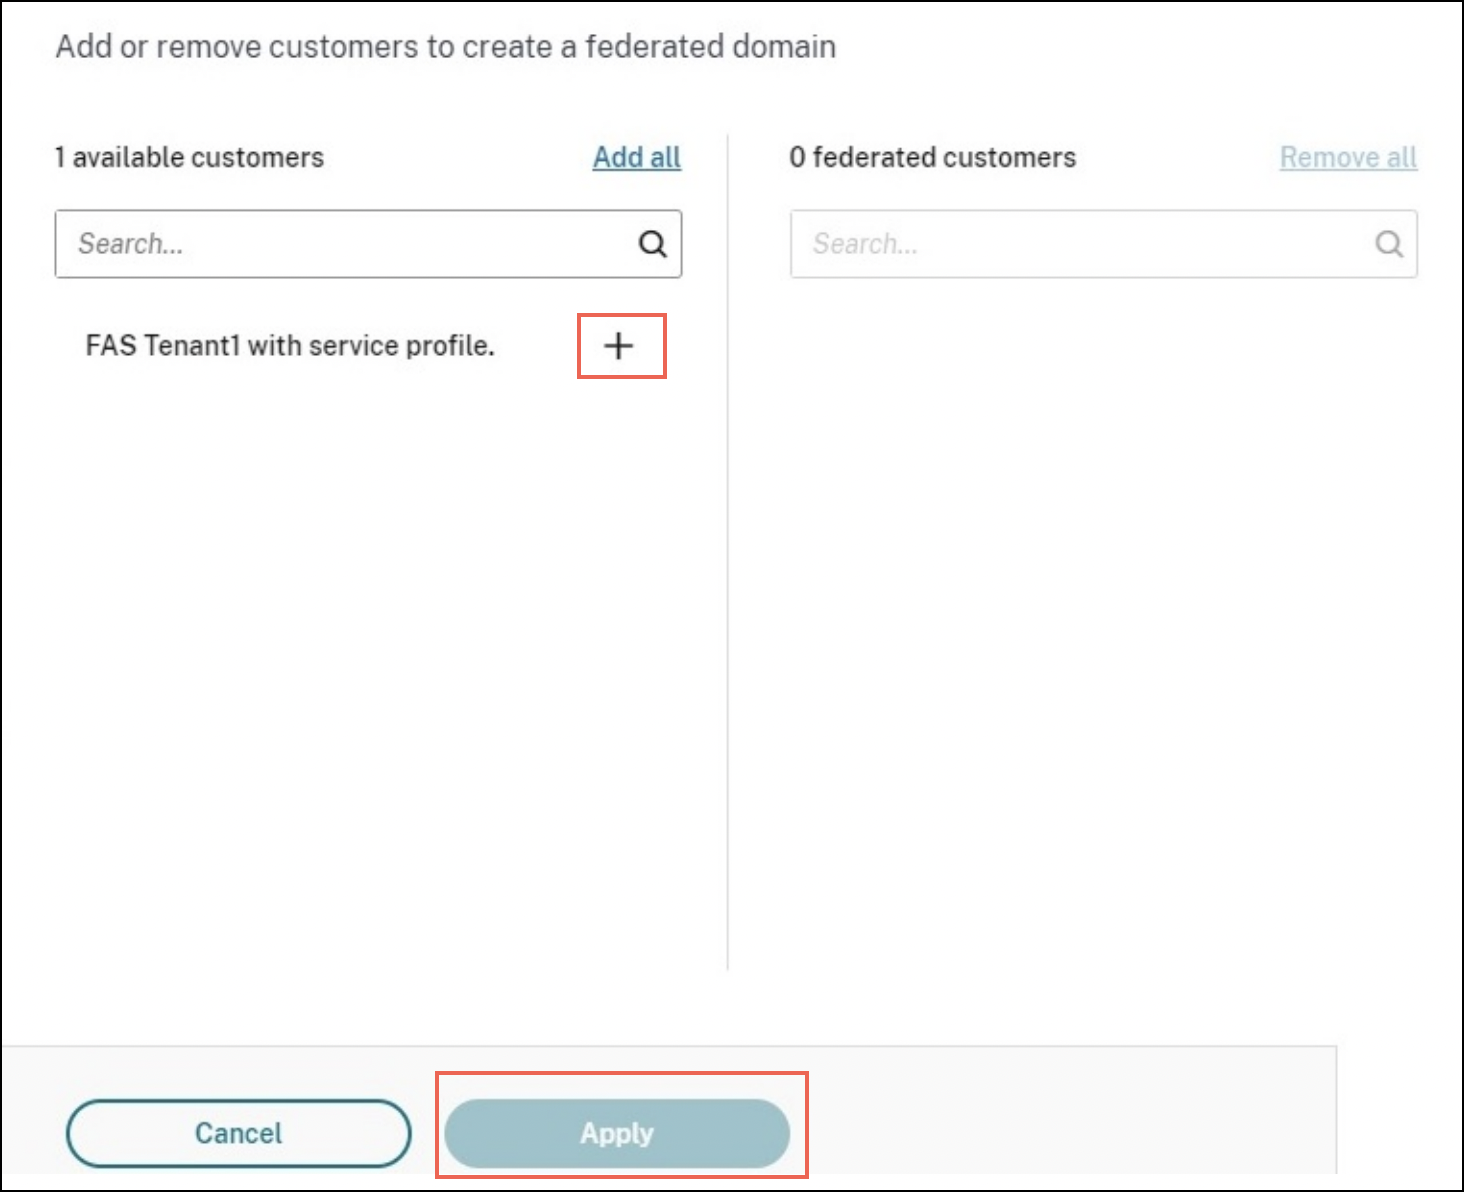
ドメインをテナントにフェデレーションします。
-
関連付けられているドメインがテナントに存在することを確認します。関連付けられているドメインがテナントに存在することを確認します(/en-us/federated-authentication-service/2511/media/fas-verify-domains.png)MSP 顧客に戻ります。
-
FAS サーバーをインストールし、Citrix Cloud に登録します。テナントの Citrix Virtual Apps and Desktops リソースが配置されている Active Directory (AD) フォレストに FAS をインストールします。FAS をその AD フォレストに関連付けられているクラウドのリソースの場所に接続します。FAS サーバーをインストールするには、「インストールと構成」を参照してください。
-
テナント顧客を構成するテナント顧客向けに FAS を有効にする
-
ID プロバイダー (IdP) を構成する
-
テナント向けに FAS を有効にするFAS テナントを有効にする(/en-us/federated-authentication-service//current-release/media/fas-enable-tenant.png)
-
既知の問題
テナントのフェデレーションドメインを削除する前に MSP ドメインを削除すると、既知の問題が発生します。テナント向けに FAS を有効にすることはできますが、MSP にドメインが存在しなくなるため、FAS は失敗します。