Sicher
Sicheres HDX™
Ab Version 2408 wird Secure HDX unterstützt. Secure HDX ist eine Lösung zur Anwendungsverschlüsselung (Application Level Encryption, ALE), die verhindert, dass Netzwerkelemente im Datenverkehrspfad den HDX-Datenverkehr inspizieren können. Dies geschieht durch die Bereitstellung einer echten Ende-zu-Ende-Verschlüsselung (E2EE) auf Anwendungsebene zwischen der Citrix Workspace™-App (Client) und dem VDA (Sitzungshost) unter Verwendung der AES-256-GCM-Verschlüsselung.
Voraussetzungen
Die Mindest-VDA-Version muss 2503 sein, damit diese Funktion genutzt werden kann.
Konfigurationen
Secure HDX ist standardmäßig deaktiviert. Sie können diese Funktion mithilfe der Einstellung Secure HDX in der Citrix-Richtlinie konfigurieren:
-
Secure HDX: Definiert, ob die Funktion für alle Sitzungen, nur für direkte Verbindungen oder deaktiviert werden soll.
Weitere Informationen finden Sie unter Secure HDX in der Citrix DaaS-Dokumentation.
Sicherheitseinstellungen
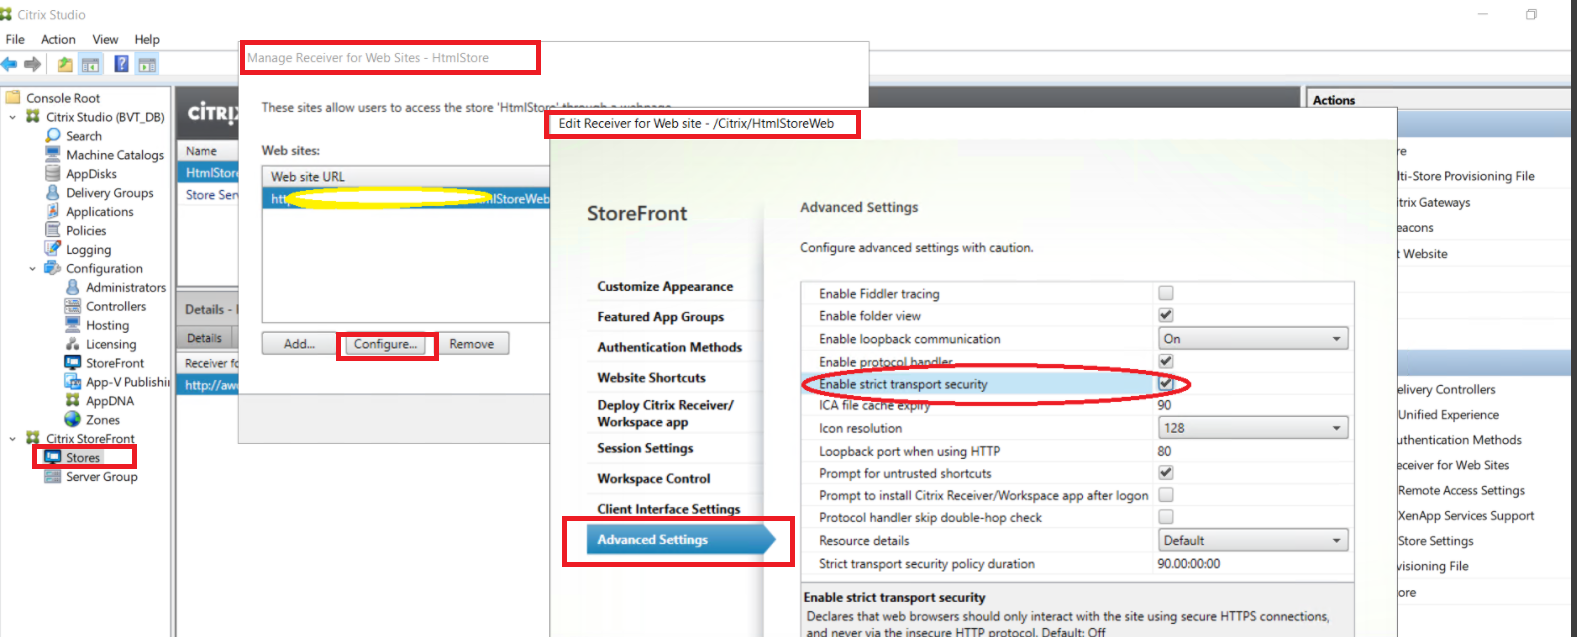
Citrix® empfiehlt die Verwendung sicherer Stores. Außerdem ist es eine bewährte Methode, die Einstellung für HTTP Strict Transport Security (HSTS) für sichere Stores zu aktivieren.
Führen Sie die folgenden Schritte aus, um die HSTS-Einstellung zu aktivieren:
-
Klicken Sie in Citrix StoreFront unter Stores auf den Link des jeweiligen Stores, um die Sicherheitseinstellungen zu aktivieren.
-
Das Dialogfeld Manage Receiver for Web Sites wird angezeigt.
-
Klicken Sie auf Configure.
-
Das Dialogfeld Edit Receiver for Web site wird angezeigt.
-
Klicken Sie auf die Registerkarte Advanced Settings und wählen Sie Enable strict transport security aus.