セキュリティ
セキュアHDX™
バージョン2408以降、Secure HDXがサポートされています。Secure HDXは、トラフィックパス内のネットワーク要素がHDXトラフィックを検査できないようにするアプリケーションレベル暗号化(ALE)ソリューションです。これは、Citrix Workspace™ app(クライアント)とVDA(セッションホスト)の間で、AES-256-GCM暗号化を使用して、アプリケーションレベルで真のエンドツーエンド暗号化(E2EE)を提供することでこの機能を実現します。
前提条件
この機能が動作するには、VDAの最小バージョンが2503である必要があります。
構成
Secure HDXはデフォルトで無効になっています。この機能は、CitrixポリシーのSecure HDX設定を使用して構成できます。
-
Secure HDX: すべてのセッションでこの機能を有効にするか、直接接続のみで有効にするか、または無効にするかを定義します。
詳細については、Citrix DaaSドキュメントのSecure HDXを参照してください。
セキュリティ設定
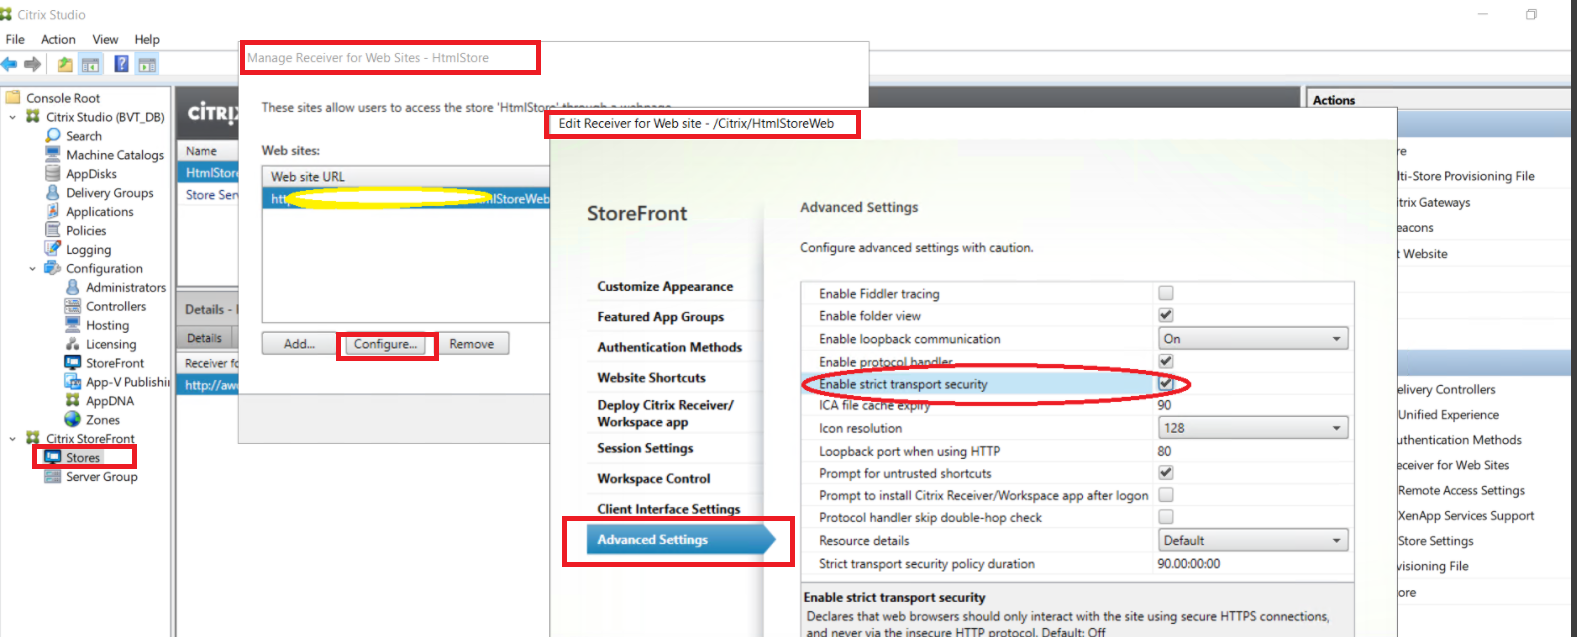
Citrix®は、安全なストアを使用することを推奨しています。さらに、安全なストアではHTTP厳格なトランスポートセキュリティ(HSTS)設定を有効にすることをお勧めします。
HSTS設定を有効にするには、次の手順を実行します。
-
Citrix StoreFrontのStoresで、特定のストアのリンクをクリックしてセキュリティ設定を有効にします。
-
Manage Receiver for Web Sitesダイアログボックスが表示されます。
-
Configureをクリックします。
-
Edit Receiver for Web siteダイアログボックスが表示されます。
-
Advanced Settingsタブをクリックし、Enable strict transport securityを選択します。