
Erstellen eines Microsoft Azure-Katalogs
In (/de-de/citrix-virtual-apps-desktops/2511/install-configure/machine-catalogs-create.html) werden die Assistenten beschrieben, mit denen ein Maschinenkatalog erstellt wird. Die folgenden Informationen behandeln Details, die spezifisch für Microsoft Azure Resource Manager-Cloudumgebungen sind.
Hinweis:
Bevor Sie einen Microsoft Azure-Katalog erstellen, müssen Sie die Erstellung einer Verbindung zu Microsoft Azure abgeschlossen haben. Siehe Verbindung zu Microsoft Azure.
Erstellen eines Maschinenkatalogs
Sie können einen Maschinenkatalog auf zwei Arten erstellen:
Maschinenkatalog mit einem Azure Resource Manager-Image in Web Studio erstellen
Ein Image kann eine Festplatte, ein Snapshot oder eine Image-Version einer Image-Definition in der Azure Compute Gallery sein, die zum Erstellen der VMs in einem Maschinenkatalog verwendet wird. Bevor Sie den Maschinenkatalog erstellen, erstellen Sie ein Image im Azure Resource Manager. Allgemeine Informationen zu Images finden Sie unter Maschinenkataloge erstellen.
Hinweis:
Die Unterstützung für die Verwendung eines Master-Images aus einer anderen Region als der in der Hostverbindung konfigurierten ist veraltet. Verwenden Sie die Azure Compute Gallery, um das Master-Image in die gewünschte Region zu replizieren.
Beim Erstellen eines MCS-Maschinenkatalogs wird eine temporäre VM basierend auf der ursprünglichen VM erstellt, um Vorbereitungsaufgaben wie das Aktivieren von DHCP und das Zurücksetzen der Lizenz durchzuführen. Diese temporäre VM wird als Vorbereitungs-VM bezeichnet. Der Name dieser Vorbereitungs-VM folgt dem Format Preparati-84x9n, wobei die letzten fünf Zeichen zufällig generiert werden, um Duplikate zu vermeiden. Die Namenskonvention für diese Vorbereitungs-VM ist fest und kann nicht angepasst werden. Nach Abschluss der Vorbereitungsaufgaben wird die Vorbereitungs-VM zerstört.
Um das Netzwerk von der Vorbereitungs-VM zu trennen, wird eine Netzwerksicherheitsgruppe erstellt, um den gesamten eingehenden und ausgehenden Datenverkehr zu verweigern. Die Netzwerksicherheitsgruppe wird automatisch einmal pro Katalog erstellt. Der Name der Netzwerksicherheitsgruppe lautet
Citrix-Deny-All-a3pgu-GUID, wobei die GUID zufällig generiert wird. Zum Beispiel: Citrix-Deny-All-a3pgu-3f161981-28e2-4223-b797-88b04d336dd1.
Im Assistenten zum Erstellen von Maschinenkatalogen:
-
Die Seiten Maschinentyp und Maschinenverwaltung enthalten keine Azure-spezifischen Informationen. Befolgen Sie die Anweisungen im Artikel Maschinenkataloge erstellen.
-
Wählen Sie auf der Seite Image ein Image aus, das Sie als Vorlage zum Erstellen von Maschinen in diesem Katalog verwenden möchten.Wenn Sie Masterimage als zu verwendenden Imagetyp auswählen, klicken Sie auf Image auswählen und führen Sie die folgenden Schritte aus, um bei Bedarf ein Masterimage auszuwählen:
-
(Gilt nur für Verbindungen, die mit freigegebenen Images innerhalb oder über Mandanten hinweg konfiguriert sind) Wählen Sie ein Abonnement aus, in dem sich das Image befindet.
-
Wählen Sie eine Ressourcengruppe aus.
-
Navigieren Sie zum Azure-VHD, zur Azure Compute Gallery oder zur Azure-Image-Version. Fügen Sie bei Bedarf eine Notiz für das ausgewählte Image hinzu.
Beachten Sie beim Auswählen eines Images Folgendes:-
Stellen Sie sicher, dass ein Citrix VDA auf dem Image installiert ist.
-
Wenn Sie eine an eine VM angehängte VHD auswählen, müssen Sie die VM herunterfahren, bevor Sie mit dem nächsten Schritt fortfahren.
Hinweis:-
Das Abonnement, das der Verbindung (Host) entspricht, die die Maschinen im Katalog erstellt hat, wird mit einem grünen Punkt gekennzeichnet. Die anderen Abonnements sind diejenigen, die die Azure Compute Gallery mit diesem Abonnement teilen. In diesen Abonnements werden nur freigegebene Galerien angezeigt. Informationen zum Konfigurieren freigegebener Abonnements finden Sie unter Images innerhalb eines Mandanten (abonnementübergreifend) freigeben und Images mandantenübergreifend freigeben.
-
Die Verwendung eines Maschinenprofils mit Trusted Launch als Sicherheitstyp ist zwingend erforderlich, wenn Sie ein Image oder einen Snapshot auswählen, bei dem Trusted Launch aktiviert ist. Sie können dann SecureBoot und vTPM aktivieren oder deaktivieren, indem Sie deren Werte im Maschinenprofil angeben. Trusted Launch wird für Shared Image Gallery nicht unterstützt. Informationen zu Azure Trusted Launch finden Sie unter
<https://docs.microsoft.com/de-de/azure/virtual-machines/trusted-launch>. -
Sie können ein Bereitstellungsschema mit einem kurzlebigen Betriebssystemdatenträger unter Windows mit Trusted Launch erstellen. Wenn Sie ein Image mit Trusted Launch auswählen, müssen Sie ein Maschinenprofil mit Trusted Launch auswählen, das mit vTPM aktiviert ist. Informationen zum Erstellen von Maschinenkatalogen mit kurzlebigen Betriebssystemdatenträgern finden Sie unter Erstellen von Maschinen mit kurzlebigen Betriebssystemdatenträgern.
-
Während die Imagereplikation läuft, können Sie fortfahren und das Image als Masterimage auswählen und die Einrichtung abschließen. Die Katalogerstellung kann jedoch länger dauern, während das Image repliziert wird. MCS erfordert, dass die Replikation innerhalb einer Stunde nach Beginn der Katalogerstellung abgeschlossen ist. Wenn die Replikation ein Zeitlimit überschreitet, schlägt die Katalogerstellung fehl. Sie können den Replikationsstatus in Azure überprüfen. Versuchen Sie es erneut, wenn die Replikation noch aussteht oder nachdem die Replikation abgeschlossen ist.
-
Wenn Sie ein Masterimage für Maschinenkataloge in Azure auswählen, identifiziert MCS den Betriebssystemtyp basierend auf dem von Ihnen ausgewählten Masterimage und Maschinenprofil. Wenn MCS ihn nicht identifizieren kann, wählen Sie den Betriebssystemtyp aus, der dem Masterimage entspricht.
-
Sie können einen Gen2-VM-Katalog mithilfe eines Gen2-Images bereitstellen, um die Startzeit zu verbessern. Das Erstellen eines Gen2-Maschinenkatalogs mithilfe eines Gen1-Images wird jedoch nicht unterstützt. Ebenso wird das Erstellen eines Gen1-Maschinenkatalogs mithilfe eines Gen2-Images nicht unterstützt. Außerdem ist jedes ältere Image, das keine Generationsinformationen enthält, ein Gen1-Image.
Wenn Sie Vorbereitetes Image als zu verwendenden Imagetyp auswählen, klicken Sie auf Image auswählen und wählen Sie bei Bedarf ein vorbereitetes Image aus.Um eine erfolgreiche VM-Erstellung sicherzustellen, überprüfen Sie, ob das Image Citrix VDA 2311 oder höher installiert hat und MCSIO auf dem VDA vorhanden ist.Sobald Sie ein Image ausgewählt haben, wird das Kontrollkästchen Maschinenprofil verwenden (obligatorisch für Microsoft Entra ID) automatisch aktiviert. Klicken Sie auf Maschinenprofil auswählen, um zu einer VM oder einer ARM-Vorlagenspezifikation aus einer Liste von Ressourcengruppen zu navigieren. VMs im Katalog können Konfigurationen vom ausgewählten Maschinenprofil erben.Validieren Sie die ARM-Vorlagenspezifikation, um sicherzustellen, ob sie als Maschinenprofil zur Erstellung eines Maschinenkatalogs verwendet werden kann. Es gibt zwei Möglichkeiten, die ARM-Vorlagenspezifikation zu validieren:-
Nachdem Sie die ARM-Vorlagenspezifikation aus der Ressourcengruppenliste ausgewählt haben, klicken Sie auf Weiter. Fehlermeldungen werden angezeigt, wenn die ARM-Vorlagenspezifikation Fehler enthält.
-
Führen Sie einen der folgenden PowerShell-Befehle aus:
-
Test-ProvInventoryItem -HostingUnitName <string> -InventoryPath <string> -
Test-ProvInventoryItem -HostingUnitUid <Guid> -InventoryPath <string>
-
Beispiele für Konfigurationen, die VMs von einem Maschinenprofil erben können, sind:-
Beschleunigtes Netzwerk
-
Startdiagnose
-
Host-Datenträger-Caching (bezogen auf OS- und MCSIO-Datenträger)
-
Maschinengröße (sofern nicht anders angegeben)
-
Auf der VM platzierte Tags
Nachdem Sie den Katalog erstellt haben, können Sie die Konfigurationen anzeigen, die das Image vom Maschinenprofil erbt. Wählen Sie im Knoten Maschinenkataloge den Katalog aus, um dessen Details im unteren Bereich anzuzeigen. Klicken Sie dann auf die Registerkarte Vorlageneigenschaften, um die Eigenschaften des Maschinenprofils anzuzeigen. Der Abschnitt Tags zeigt bis zu drei Tags an. Um alle auf der VM platzierten Tags anzuzeigen, klicken Sie auf Alle anzeigen.Wenn Sie möchten, dass MCS VMs auf einem dedizierten Azure-Host bereitstellt, aktivieren Sie das Kontrollkästchen Dedizierte Hostgruppe verwenden und wählen Sie dann eine Hostgruppe aus der Liste aus. Eine Hostgruppe ist eine Ressource, die eine Sammlung dedizierter Hosts darstellt. Ein dedizierter Host ist ein Dienst, der physische Server bereitstellt, die eine oder mehrere VMs hosten. Ihr Server ist Ihrem Azure-Abonnement gewidmet und wird nicht mit anderen Abonnenten geteilt. Wenn Sie einen dedizierten Host verwenden, stellt Azure sicher, dass Ihre VMs die einzigen Maschinen sind, die auf diesem Host ausgeführt werden. Diese Funktion eignet sich für Szenarien, in denen Sie behördliche oder interne Sicherheitsanforderungen erfüllen müssen. Weitere Informationen zu Hostgruppen und deren Verwendung finden Sie unter Dedizierte Azure-Hosts.Wichtig:-
Es werden nur Hostgruppen angezeigt, bei denen die Azure-Auto-Platzierung aktiviert ist.
-
Die Verwendung einer Hostgruppe ändert die Seite Virtuelle Maschinen, die später im Assistenten angeboten wird. Auf dieser Seite werden nur Maschinengrößen angezeigt, die die ausgewählte Hostgruppe enthält. Außerdem werden Verfügbarkeitszonen automatisch ausgewählt und stehen nicht zur Auswahl.
-
-
Die Seite Speicher- und Lizenztypen wird nur angezeigt, wenn Sie ein Azure Resource Manager-Image verwenden.
-
Wählen Sie den Speicherredundanztyp aus:
-
Lokal redundanter Speicher (LRS): LRS ermöglicht Ihnen die Auswahl aus allen verfügbaren Speichertypen. Bei Verwendung von LRS stellt Azure die virtuellen Maschinen (VMs) ausschließlich innerhalb der angegebenen Verfügbarkeitszone bereit.
-
Zonenredundanter Speicher (ZRS): ZRS ermöglicht eine größere Flexibilität bei der VM-Platzierung, da Azure VMs in jeder verfügbaren Zone starten kann. Dies ist ein entscheidender Vorteil gegenüber lokal redundantem Speicher (LRS), da die VM-Verfügbarkeit auch dann gewährleistet ist, wenn die ursprüngliche Zone des Datenträgers unzugänglich wird. ZRS ist jedoch nur mit den Speichertypen Premium SSD und Standard SSD kompatibel.
-
-
Wählen Sie die Speichertypen aus, die für den Maschinenkatalog verwendet werden sollen: Der Speichertyp bestimmt, welche Maschinengrößen auf der Seite Virtuelle Maschinen des Assistenten angeboten werden.
-
Premium-SSD. Bietet eine hochleistungsfähige, latenzarme Speicheroption für Datenträger, die für VMs mit I/O-intensiven Workloads geeignet ist.
-
Standard-SSD. Bietet eine kostengünstige Speicheroption, die für Workloads geeignet ist, die eine konsistente Leistung bei niedrigeren IOPS-Werten erfordern.
-
Standard-HDD. Bietet eine zuverlässige, kostengünstige Speicheroption für VMs, die latenzunempfindliche Workloads ausführen.
-
Temporärer Azure-Betriebssystemdatenträger. Bietet eine kostengünstige Speicheroption, die den lokalen Datenträger der VMs zur Speicherung des Betriebssystemdatenträgers wiederverwendet. Alternativ können Sie PowerShell verwenden, um Maschinen zu erstellen, die temporäre Betriebssystemdatenträger verwenden. Weitere Informationen finden Sie unter Temporäre Azure-Datenträger. Beachten Sie bei der Verwendung eines temporären Betriebssystemdatenträgers Folgendes:
-
Azure Ephemeral OS Disk und MCS I/O können nicht gleichzeitig aktiviert werden.
-
Um Maschinen zu aktualisieren, die ephemere OS-Datenträger verwenden, müssen Sie ein Image auswählen, dessen Größe die Größe des Cachedatenträgers oder des temporären Datenträgers der VM nicht überschreitet.
-
Sie können die Option VM und Systemdatenträger während des Power Cycles beibehalten, die später im Assistenten angeboten wird, nicht verwenden.
-
-
Hinweis:-
Der Identitätsdatenträger wird immer mit Standard-SSD erstellt, unabhängig vom gewählten Speichertyp.
-
Wenn Sie ZRS als Speicherredundanz auswählen, können Sie nur Premium SSD und Standard SSD auswählen.
Details zu Azure-Speichertypen und Speicherreplikation finden Sie unter:-
<https://docs.microsoft.com/de-de/azure/storage/common/storage-introduction/> -
<https://docs.microsoft.com/de-de/azure/virtual-machines/premium-storage-performance/> -
<https://docs.microsoft.com/de-de/azure/storage/common/storage-redundancy/>
Wählen Sie aus, ob Sie vorhandene Windows-Lizenzen oder Linux-Lizenzen verwenden möchten.-
Windows-Lizenzen: Die Verwendung von Windows-Lizenzen zusammen mit Windows-Images (Azure-Plattform-Support-Images oder benutzerdefinierte Images) ermöglicht es Ihnen, Windows-VMs in Azure zu geringeren Kosten auszuführen. Es gibt zwei Arten von Lizenzen:
-
Windows Server-Lizenz. Ermöglicht die Verwendung Ihrer Windows Server- oder Azure Windows Server-Lizenzen, wodurch Sie Azure Hybrid Benefits nutzen können. Einzelheiten finden Sie unter
<https://azure.microsoft.com/de-de/pricing/hybrid-benefit/>. Azure Hybrid Benefit reduziert die Kosten für den Betrieb von VMs in Azure auf den Basistarif für Compute und verzichtet auf die Kosten für zusätzliche Windows Server-Lizenzen aus der Azure-Galerie. -
Windows Client-Lizenz. Ermöglicht es Ihnen, Ihre Windows 10- und Windows 11-Lizenzen zu Azure zu bringen, sodass Sie Windows 10- und Windows 11-VMs in Azure ohne zusätzliche Lizenzen ausführen können. Einzelheiten finden Sie unter Client Access Licenses and Management Licenses.
-
Sie können überprüfen, ob die bereitgestellte VM den Lizenzvorteil nutzt, indem Sie den folgenden PowerShell-Befehl ausführen:Get-AzVM -ResourceGroup MyResourceGroup -Name MyVM.-
Überprüfen Sie für den Lizenztyp Windows Server, ob der Lizenztyp Windows_Server ist. Weitere Anweisungen finden Sie unter
<https://docs.microsoft.com/de-de/azure/virtual-machines/windows/hybrid-use-benefit-licensing/>. -
Überprüfen Sie für den Lizenztyp Windows Client, ob der Lizenztyp Windows_Client ist. Weitere Anweisungen finden Sie unter
<https://docs.microsoft.com/de-de/azure/virtual-machines/windows/windows-desktop-multitenant-hosting-deployment/>.
Alternativ können Sie dasGet-ProvschemePowerShell SDK zur Überprüfung verwenden. Beispiel:Get-Provscheme -ProvisioningSchemeName "My Azure Catalog". Weitere Informationen zu diesem Cmdlet finden Sie unter<https://developer-docs.citrix.com/projects/citrix-virtual-apps-desktops-sdk/en/latest/MachineCreation/Get-ProvScheme/>.-
Linux-Lizenzen: Mit Bring-Your-Own-Subscription (BYOS) Linux-Lizenzen müssen Sie nicht für die Software bezahlen. Die BYOS-Gebühr umfasst nur die Kosten für die Compute-Hardware. Es gibt zwei Arten von Lizenzen:
-
RHEL_BYOS: Um den Typ RHEL_BYOS erfolgreich zu verwenden, aktivieren Sie Red Hat Cloud Access für Ihr Azure-Abonnement.
-
SLES_BYOS: Die BYOS-Versionen von SLES beinhalten Support von SUSE.
Sie können den Wert LicenseType auf Linux-Optionen unterNew-ProvSchemeundSet-ProvSchemefestlegen.Beispiel für das Festlegen von LicenseType auf RHEL_BYOS unterNew-ProvScheme:New-ProvScheme -CleanOnBoot -ProvisioningSchemeName "azureCatalog" -RunAsynchronously -Scope @() -SecurityGroup @() -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /><Property xsi:type="StringProperty" Name="LicenseType" Value="RHEL_BYOS" /></CustomProperties>'Beispiel für das Festlegen von LicenseType auf SLES_BYOS unterSet-ProvScheme:Set-ProvScheme -ProvisioningSchemeName "azureCatalog" -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /><Property xsi:type="StringProperty" Name="LicenseType" Value="SLES_BYOS" /></CustomProperties>'Hinweis:Wenn der WertLicenseTypeleer ist, sind die Standardwerte Azure Windows Server License oder Azure Linux License, abhängig vom OsType-Wert.Beispiel für das Setzen von LicenseType auf leer:Set-ProvScheme -ProvisioningSchemeName "azureCatalog" -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"><Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" /><Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_LRS" /><Property xsi:type="StringProperty" Name="ResourceGroups" Value="hu-dev-mcs" /><Property xsi:type="StringProperty" Name="OsType" Value="Linux" /></CustomProperties>' -
Die folgenden Dokumente erläutern die Lizenztypen und ihre Vorteile:-
<https://docs.microsoft.com/de-de/dotnet/api/microsoft.azure.management.compute.models.virtualmachine.licensetype?view=azure-dotnet> -
<https://docs.microsoft.com/de-de/azure/virtual-machines/linux/azure-hybrid-benefit-linux>
Die Azure Compute Gallery (ehemals Azure Shared Image Gallery) ist ein Repository zum Verwalten und Freigeben von Images. Sie ermöglicht es Ihnen, Ihre Images in Ihrer gesamten Organisation verfügbar zu machen. Wir empfehlen, ein Image in SIG zu speichern, wenn Sie große nicht-persistente Maschinenkataloge erstellen, da dies schnellere Zurücksetzungen von VDA-Betriebssystemdatenträgern ermöglicht. Nachdem Sie Vorbereitetes Image in Azure Compute Gallery platzieren ausgewählt haben, wird der Abschnitt Azure Compute Gallery-Einstellungen angezeigt, in dem Sie weitere Azure Compute Gallery-Einstellungen angeben können:-
Verhältnis von virtuellen Maschinen zu Image-Replikaten. Ermöglicht Ihnen, das Verhältnis von virtuellen Maschinen zu Image-Replikaten anzugeben, das Azure beibehalten soll. Standardmäßig behält Azure ein einzelnes Image-Replikat für alle 40 nicht-persistenten Maschinen bei. Für persistente Maschinen ist dieser Wert standardmäßig 1.000.
-
Maximale Replikatanzahl. Hiermit können Sie die maximale Anzahl von Imagereplikaten angeben, die Azure beibehalten soll. Der Standardwert ist 100.
Hinweis:In ACG wird eine Galerie zum Speichern des Images erstellt. Diese Galerie ist nur für MCS zur VM-Erstellung zugänglich und wird nicht auf der Seite Image auswählen angezeigt. -
-
Geben Sie auf der Seite Virtuelle Maschinen an, wie viele VMs Sie erstellen möchten und welche Maschinengröße. Nach der Katalogerstellung können Sie die Maschinengröße durch Bearbeiten des Katalogs ändern.
-
Die Seite NICs enthält keine Azure-spezifischen Informationen. Befolgen Sie die Anweisungen im Artikel Maschinenkataloge erstellen.
-
Wählen Sie auf der Seite Datenträgereinstellungen aus, ob der Write-Back-Cache aktiviert werden soll. Wenn die MCS-Speicheroptimierungsfunktion aktiviert ist, können Sie die folgenden Einstellungen beim Erstellen eines Katalogs konfigurieren. Diese Einstellungen gelten sowohl für Azure- als auch für GCP-Umgebungen.
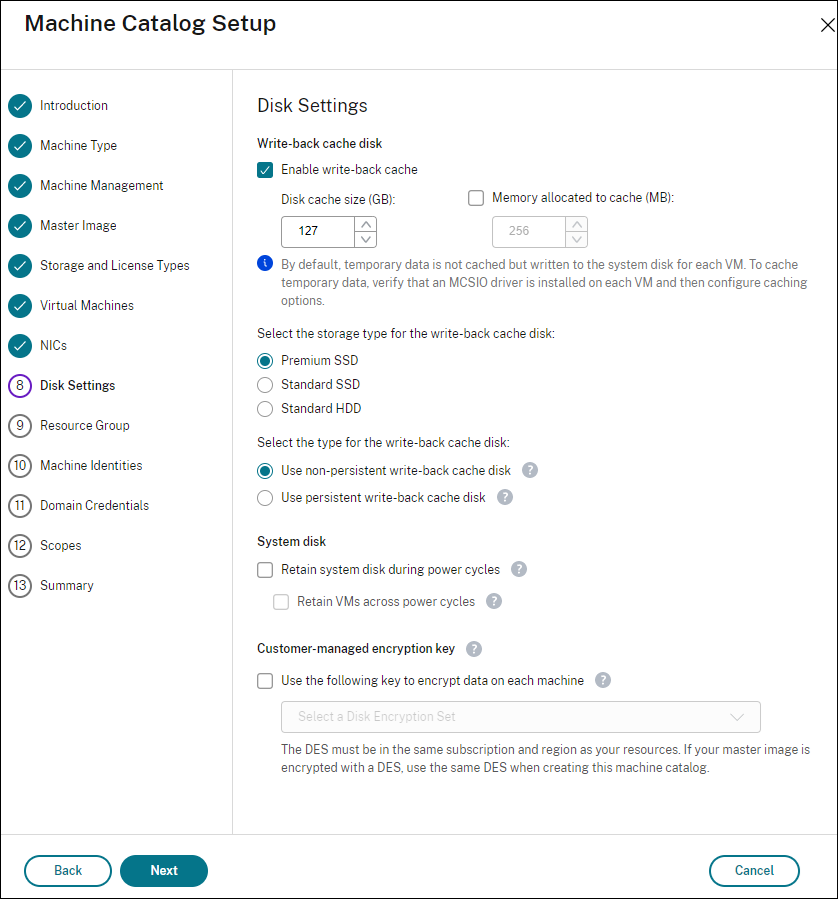 Nach dem Aktivieren des Write-Back-Caches können Sie Folgendes tun:
-
Konfigurieren Sie die Größe des Datenträgers und des RAM, die zum Zwischenspeichern temporärer Daten verwendet werden. Weitere Informationen finden Sie unter Cache für temporäre Daten konfigurieren.
-
Wählen Sie den Speichertyp für den Write-Back-Cache-Datenträger aus. Die folgenden Speicheroptionen stehen für den Write-Back-Cache-Datenträger zur Verfügung:
-
Premium-SSD
-
Standard-SSD
-
Standard-HDD
Hinweis:Wenn Sie auf der Seite Speicher- und Lizenztypen die Option ZRS als Speicherredundanz auswählen, wird die Speicherredundanz des Write-Back-Cache-Datenträgers standardmäßig auf ZRS festgelegt. -
-
Wählen Sie, ob der Write-Back-Cache-Datenträger für die bereitgestellten VMs persistent sein soll. Wählen Sie Write-Back-Cache aktivieren, um die Optionen verfügbar zu machen. Standardmäßig ist Nicht-persistenter Write-Back-Cache-Datenträger verwenden ausgewählt.
-
Wählen Sie den Typ für die Write-Back-Cache-Festplatte aus.
-
Nicht-persistenten Write-Back-Cache-Datenträger verwenden. Wenn diese Option ausgewählt ist, wird der Write-Back-Cache-Datenträger bei jedem Neustart gelöscht. Alle darauf umgeleiteten Daten gehen verloren. Wenn der temporäre Datenträger der VM ausreichend Speicherplatz hat, wird er zum Hosten des Write-Back-Cache-Datenträgers verwendet, um Ihre Kosten zu senken. Nach der Katalogerstellung können Sie überprüfen, ob die bereitgestellten Maschinen den temporären Datenträger verwenden. Klicken Sie dazu auf den Katalog und überprüfen Sie die Informationen auf der Registerkarte Vorlageneigenschaften. Wenn der temporäre Datenträger verwendet wird, sehen Sie Nicht-persistenter Write-Back-Cache-Datenträger und dessen Wert ist Ja (verwendet temporären Datenträger der VM). Andernfalls sehen Sie Nicht-persistenter Write-Back-Cache-Datenträger und dessen Wert ist Nein (verwendet nicht den temporären Datenträger der VM).
-
Persistenten Write-Back-Cache-Datenträger verwenden. Wenn diese Option ausgewählt ist, bleibt der Write-Back-Cache-Datenträger für die bereitgestellten VMs erhalten. Das Aktivieren dieser Option erhöht Ihre Speicherkosten.
Hinweis:Ein Katalog verwendet automatisch den Azure Temp Disk für den WBC-Datenträger, wenn alle folgenden Kriterien erfüllt sind:-
MCSIO ist aktiviert.
-
Der WBC-Datenträger ist nicht-persistent.
-
Die VM-Größe umfasst einen Temp Disk, der groß genug für den WBC-Datenträger ist.
-
Für den WBC-Datenträger ist kein Laufwerksbuchstabe angegeben. Diese Funktion gilt sowohl für die Katalogerstellung als auch für die Bearbeitung und hilft, Ihre Speicherkosten zu senken.
-
-
Wählen Sie, ob VMs und Systemdatenträger für VDAs während der Neustarts beibehalten werden sollen.VM und Systemdatenträger bei Neustarts beibehalten. Verfügbar, wenn Sie Write-Back-Cache aktivieren ausgewählt haben. Standardmäßig werden VMs und die Systemdatenträger beim Herunterfahren gelöscht und beim Starten neu erstellt. Wenn Sie die VM-Neustartzeiten reduzieren möchten, wählen Sie diese Option aus. Beachten Sie, dass die Aktivierung dieser Option auch die Speicherkosten erhöht.
-
Wählen Sie aus, ob Speicherkosteneinsparungen aktiviert werden sollen. Wenn aktiviert, sparen Sie Speicherkosten, indem Sie den Speicherdatenträger beim Herunterfahren der VM auf Standard-HDD herabstufen. Die VM wechselt beim Neustart zu ihren ursprünglichen Einstellungen. Die Option gilt sowohl für Speicher- als auch für Write-Back-Cache-Datenträger. Alternativ können Sie auch PowerShell verwenden. Siehe Speichertyp beim Herunterfahren einer VM auf eine niedrigere Stufe ändern.Hinweis:Microsoft unterliegt Einschränkungen bei der Änderung des Speichertyps während des Herunterfahrens einer VM. Es ist auch möglich, dass Microsoft Änderungen des Speichertyps in Zukunft blockieren wird. Weitere Informationen finden Sie in diesem Microsoft-Artikel.
-
Wählen Sie, ob Daten auf Maschinen in diesem Katalog verschlüsselt werden sollen und welcher Verschlüsselungsschlüssel verwendet werden soll. Die serverseitige Verschlüsselung mit einem kundenseitig verwalteten Schlüssel (CMK) ermöglicht es Ihnen, die Verschlüsselung auf Ebene der verwalteten Datenträger zu verwalten und Daten auf den Maschinen im Katalog zu schützen. Die Standardeinstellungen werden entweder vom Maschinenprofil oder vom Masterimage übernommen, wobei das Profil Priorität hat:
-
Wenn Sie ein Maschinenprofil mit einem CMK verwenden, wird die Option Folgenden Schlüssel zum Verschlüsseln von Daten auf jeder Maschine verwenden automatisch ausgewählt und verwendet standardmäßig den Schlüssel aus dem Maschinenprofil.
-
Wenn Sie ein Maschinenprofil mit einem plattformverwalteten Schlüssel (PMK) verwenden und das Masterimage CMK-verschlüsselt ist, wird die Option Folgenden Schlüssel zum Verschlüsseln von Daten auf jeder Maschine verwenden automatisch ausgewählt und verwendet standardmäßig den Schlüssel aus dem Masterimage.
-
Wenn Sie kein Maschinenprofil verwenden und das Masterimage CMK-verschlüsselt ist, wird die Option Folgenden Schlüssel zum Verschlüsseln von Daten auf jeder Maschine verwenden automatisch ausgewählt und verwendet standardmäßig den Schlüssel aus dem Masterimage.
Weitere Informationen finden Sie unter Azure serverseitige Verschlüsselung. -
-
-
Wählen Sie auf der Seite Ressourcengruppe aus, ob Ressourcengruppen erstellt oder vorhandene Gruppen verwendet werden sollen.
-
Wenn Sie Ressourcengruppen erstellen möchten, wählen Sie Weiter.
-
Wenn Sie vorhandene Ressourcengruppen verwenden möchten, wählen Sie Gruppen aus der Liste Verfügbare Bereitstellungsressourcengruppen aus. Wichtig: Wählen Sie genügend Gruppen aus, um die Maschinen aufzunehmen, die Sie im Katalog erstellen. Eine Meldung wird angezeigt, wenn Sie zu wenige auswählen. Möglicherweise möchten Sie mehr als das erforderliche Minimum auswählen, wenn Sie später weitere VMs zum Katalog hinzufügen möchten. Sie können einem Katalog nach dessen Erstellung keine weiteren Ressourcengruppen hinzufügen.
Weitere Informationen finden Sie unter Azure-Ressourcengruppen. -
-
Wählen Sie auf der Seite Maschinenidentitäten einen Identitätstyp aus und konfigurieren Sie Identitäten für Maschinen in diesem Katalog. Wenn Sie die VMs als Microsoft Entra joined auswählen, können Sie sie einer Microsoft Entra-Sicherheitsgruppe hinzufügen. Die detaillierten Schritte sind wie folgt:
-
Wählen Sie im Feld Identitätstyp die Option Microsoft Entra joined aus. Die Option Microsoft Entra-Sicherheitsgruppe (optional) wird angezeigt.
-
Klicken Sie auf Microsoft Entra-Sicherheitsgruppe: Neu erstellen.
-
Geben Sie einen Gruppennamen ein, und klicken Sie dann auf Erstellen.
-
Befolgen Sie die Anweisungen auf dem Bildschirm, um sich bei Azure anzumelden. Wenn der Gruppenname in Azure nicht vorhanden ist, wird ein grünes Symbol angezeigt. Andernfalls wird eine Fehlermeldung angezeigt, die Sie auffordert, einen neuen Namen einzugeben.
-
Geben Sie das Benennungsschema für Computerkonten für die VMs ein.
Nach der Katalogerstellung greift Citrix Virtual Apps and Desktops in Ihrem Namen auf Azure zu und erstellt die Sicherheitsgruppe sowie eine dynamische Mitgliedschaftsregel für die Gruppe. Basierend auf der Regel werden VMs mit dem in diesem Katalog angegebenen Benennungsschema automatisch der Sicherheitsgruppe hinzugefügt.Das Hinzufügen von VMs mit einem anderen Benennungsschema zu diesem Katalog erfordert die Anmeldung bei Azure. Citrix Virtual Apps™ and Desktops kann dann auf Azure zugreifen und eine dynamische Regel für die Mitgliedschaft basierend auf dem neuen Benennungsschema erstellen.Beim Löschen dieses Katalogs erfordert das Löschen der Sicherheitsgruppe aus Azure ebenfalls eine Anmeldung bei Azure. -
-
Die Seiten Domänenanmeldeinformationen und Zusammenfassung enthalten keine Azure-spezifischen Informationen. Befolgen Sie die Anweisungen im Artikel Maschinenkataloge erstellen.Tipp:Auf der Seite Zusammenfassung können Sie die geschätzten monatlichen Kosten für die virtuellen Maschinen in diesem Maschinenkatalog basierend auf dem öffentlichen Listenpreis von Azure anzeigen. Wenn die Verbindung, die den Katalog hostet, die
Microsoft.Consumption/pricesheets/readBerechtigung in Azure hat, wird die Schätzung stattdessen anhand der vertraglich vereinbarten Preise Ihrer Organisation berechnet.Wählen Sie die Kostenschätzung aus, um detaillierte Informationen anzuzeigen. Für eine genauere Schätzung passen Sie Einstellungen wie tägliche Einschaltstunden, Arbeitstage pro Woche und Sparoptionen basierend auf Ihrer Nutzung an.
Schließen Sie den Assistenten ab.
Bedingungen, unter denen die temporäre Azure-Festplatte als Write-Back-Cache-Festplatte infrage kommt
Sie können die temporäre Azure-Festplatte nur dann als Write-Back-Cache-Festplatte verwenden, wenn alle folgenden Bedingungen erfüllt sind:
-
Die Write-Back-Cache-Festplatte muss nicht-persistent sein, da die temporäre Azure-Festplatte nicht für persistente Daten geeignet ist.
-
Die gewählte Azure-VM-Größe muss eine temporäre Festplatte enthalten.
-
Die ephemere Betriebssystemfestplatte muss nicht aktiviert sein.
-
Akzeptieren Sie, die Write-Back-Cache-Datei auf der temporären Azure-Festplatte zu platzieren.
-
Die Größe der temporären Azure-Festplatte muss größer sein als die Gesamtgröße von (Größe der Write-Back-Cache-Festplatte + reservierter Speicherplatz für die Auslagerungsdatei + 1 GB Pufferspeicher).
Nicht-persistente Write-Back-Cache-Festplatten-Szenarien
Die folgende Tabelle beschreibt drei verschiedene Szenarien, in denen temporäre Datenträger für den Write-Back-Cache beim Erstellen eines Maschinenkatalogs verwendet werden.
| Szenario | Ergebnis |
|---|---|
| Alle Bedingungen für die Verwendung eines temporären Datenträgers für den Write-Back-Cache sind erfüllt. | Die WBC-Datei mcsdif.vhdx wird auf der temporären Festplatte platziert. |
| Die temporäre Festplatte hat nicht genügend Speicherplatz für die Write-Back-Cache-Nutzung. | Eine VHD-Festplatte MCSWCDisk wird erstellt und die WBC-Datei mcsdif.vhdx wird auf dieser Festplatte abgelegt. |
Der temporäre Datenträger verfügt über ausreichend Speicherplatz für die Write-Back-Cache-Nutzung, aber UseTempDiskForWBC ist auf false gesetzt. |
Eine VHD-Festplatte MCSWCDisk wird erstellt und die WBC-Datei mcsdif.vhdx wird auf dieser Festplatte abgelegt. |
Azure-Vorlagenspezifikation erstellen
Sie können eine Azure-Vorlagenspezifikation im Azure-Portal erstellen und diese in Web Studio- und PowerShell-Befehlen verwenden, um einen MCS-Maschinenkatalog zu erstellen oder zu aktualisieren.
So erstellen Sie eine Azure-Vorlagenspezifikation für eine vorhandene VM:
-
Rufen Sie das Azure-Portal auf. Wählen Sie eine Ressourcengruppe und dann die VM und die Netzwerkschnittstelle aus. Klicken Sie im …-Menü oben auf Vorlage exportieren.
-
Deaktivieren Sie das Kontrollkästchen Parameter einschließen, wenn Sie eine Vorlagenspezifikation für die Katalogbereitstellung erstellen möchten. Vergewissern Sie sich in der JSON-Datei, dass die Abschnitte
parametersundvariableswie folgt lauten:"parameters": {},
"variables": {} -
Klicken Sie auf Herunterladen, um die Vorlage als JSON-Datei zu speichern.
-
Wählen Sie im Azure-Portal Vorlagenspezifikationen aus und klicken Sie auf Vorlage importieren.
-
Suchen und importieren Sie das auf Ihrem Computer gespeicherte Maschinenprofil (im JSON-Format).
-
Geben Sie Name, Abonnement, Ressourcengruppe, Speicherort und Version an. Klicken Sie auf Weiter: Vorlage bearbeiten.
-
Erstellen Sie Überprüfen+Erstellen und erstellen Sie die Vorlagenspezifikation.
-
Überprüfen Sie auf der Seite Vorlagenspezifikationen die soeben erstellte Vorlagenspezifikation. Klicken Sie auf die Vorlagenspezifikation. Klicken Sie im linken Bereich auf Versionen.
-
Sie können eine neue Version erstellen, indem Sie auf Neue Version erstellen klicken. Geben Sie eine neue Versionsnummer ein, nehmen Sie Änderungen an der aktuellen Vorlagenspezifikation vor und klicken Sie auf Überprüfen + Erstellen, um die neue Version der Vorlagenspezifikation zu erstellen.
Informationen zur Vorlagenspezifikation und Vorlagenversion erhalten Sie mit den folgenden PowerShell-Befehlen:
-
Um Informationen zur Vorlagenspezifikation zu erhalten, führen Sie Folgendes aus:
get-item XDHyp:\HostingUnits\East\machineprofile.folder\abc.resourcegroup\bggTemplateSpec.templatespec -
Um Informationen zur Vorlagenspezifikationsversion zu erhalten, führen Sie Folgendes aus:
get-item XDHyp:\HostingUnits\East\machineprofile.folder\abc.resourcegroup\bggTemplateSpec.templatespec\bgg1.0.templatespecversion
Verwenden der Vorlagenspezifikation beim Erstellen oder Aktualisieren eines Katalogs
Sie können einen MCS-Maschinenkatalog mithilfe einer Vorlagenspezifikation als Maschinenprofileingabe erstellen oder aktualisieren. Dazu können Sie Web Studio oder PowerShell-Befehle verwenden.
-
Informationen zu Web Studio finden Sie unter Erstellen eines Maschinenkatalogs mit einem Azure Resource Manager-Image in Web Studio
-
Informationen zu PowerShell finden Sie unter Verwenden einer Vorlagenspezifikation beim Erstellen oder Aktualisieren eines Katalogs mit PowerShell
Azure serverseitige Verschlüsselung
Citrix Virtual Apps and Desktops unterstützt kundenverwaltete Verschlüsselungsschlüssel für Azure Managed Disks über Azure Key Vault. Mit dieser Unterstützung können Sie Ihre Organisations- und Compliance-Anforderungen erfüllen, indem Sie die verwalteten Datenträger Ihres Maschinenkatalogs mit Ihrem eigenen Verschlüsselungsschlüssel verschlüsseln. Weitere Informationen finden Sie unter Serverseitige Verschlüsselung von Azure Disk Storage.
Bei Verwendung dieser Funktion für verwaltete Datenträger:
-
Um den Schlüssel zu ändern, mit dem der Datenträger verschlüsselt ist, ändern Sie den aktuellen Schlüssel in
DiskEncryptionSet. Alle Ressourcen, die mit diesemDiskEncryptionSetverbunden sind, werden mit dem neuen Schlüssel verschlüsselt. -
Wenn Sie Ihren Schlüssel deaktivieren oder löschen, werden alle VMs mit Datenträgern, die diesen Schlüssel verwenden, automatisch heruntergefahren. Nach dem Herunterfahren sind die VMs nicht mehr nutzbar, es sei denn, der Schlüssel wird wieder aktiviert oder Sie weisen einen neuen Schlüssel zu. Jeder Katalog, der den Schlüssel verwendet, kann nicht eingeschaltet werden, und Sie können ihm keine VMs hinzufügen.
Wichtige Überlegungen bei der Verwendung kundenverwalteter Verschlüsselungsschlüssel
Beachten Sie bei der Verwendung dieser Funktion Folgendes:
-
Alle Ressourcen, die mit Ihren kundenverwalteten Schlüsseln zusammenhängen (Azure Key Vaults, Datenträgerverschlüsselungssätze, VMs, Datenträger und Snapshots), müssen sich im selben Abonnement und in derselben Region befinden.
-
Mit kundenverwalteten Schlüsseln verschlüsselte Datenträger, Snapshots und Images können nicht in eine andere Ressourcengruppe und ein anderes Abonnement verschoben werden.
-
Beachten Sie die Microsoft-Website für Einschränkungen bei Datenträgerverschlüsselungssätzen pro Region.
Hinweis:
Siehe Schnellstart: Erstellen eines Key Vaults mit dem Azure-Portal für Informationen zur Konfiguration der serverseitigen Azure-Verschlüsselung.
Azure kundenverwalteter Verschlüsselungsschlüssel
Beim Erstellen eines Maschinenkatalogs können Sie wählen, ob Daten auf den im Katalog bereitgestellten Maschinen verschlüsselt werden sollen. Die serverseitige Verschlüsselung mit einem kundenverwalteten Verschlüsselungsschlüssel ermöglicht es Ihnen, die Verschlüsselung auf Ebene eines verwalteten Datenträgers zu verwalten und Daten auf den Maschinen im Katalog zu schützen. Ein Datenträgerverschlüsselungssatz (DES) stellt einen kundenverwalteten Schlüssel dar. Um diese Funktion zu nutzen, müssen Sie Ihren DES zuerst in Azure erstellen. Ein DES hat das folgende Format:
-
/subscriptions/12345678-1234-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet
Wählen Sie einen DES aus der Liste aus. Der von Ihnen ausgewählte DES muss sich im selben Abonnement und in derselben Region wie Ihre Ressourcen befinden.
Azure-Datenträgerverschlüsselung auf Hostebene
Sie können einen MCS-Maschinenkatalog mit Host-Verschlüsselungsfunktion erstellen. Derzeit unterstützt MCS für diese Funktion nur den Maschinenprofil-Workflow. Sie können eine VM oder eine Vorlagenspezifikation als Eingabe für ein Maschinenprofil verwenden.
Diese Verschlüsselungsmethode verschlüsselt die Daten nicht über den Azure-Speicher. Der Server, der die VM hostet, verschlüsselt die Daten, und dann fließen die verschlüsselten Daten über den Azure-Speicherserver. Daher verschlüsselt diese Methode die Daten Ende-zu-Ende.
Einschränkungen:
Azure-Datenträgerverschlüsselung auf dem Host ist:
-
Nicht für alle Azure-Maschinengrößen unterstützt
-
Inkompatibel mit Azure-Datenträgerverschlüsselung
So erstellen Sie einen Maschinenkatalog mit Verschlüsselung auf dem Host:
-
Prüfen Sie, ob die Hostverschlüsselungsfunktion für das Abonnement aktiviert ist. Informationen dazu finden Sie unter
<https://learn.microsoft.com/de-de/rest/api/resources/features/get?tabs=HTTP/>. Falls nicht aktiviert, müssen Sie die Funktion für das Abonnement aktivieren. Informationen zum Aktivieren der Funktion für Ihr Abonnement finden Sie unter<https://learn.microsoft.com/de-de/azure/virtual-machines/disks-enable-host-based-encryption-portal?tabs=azure-powershell#prerequisites/>. -
Prüfen Sie, ob eine bestimmte Azure VM-Größe die Hostverschlüsselung unterstützt. Führen Sie dazu in einem PowerShell-Fenster einen der folgenden Befehle aus:
PS XDHyp:\Connections\<your connection>\east us.region\serviceoffering.folder>PS XDHyp:\HostingUnits\<your hosting unit>\serviceoffering.folder> -
Erstellen Sie eine VM oder eine Vorlagenspezifikation als Eingabe für das Maschinenprofil im Azure-Portal mit aktivierter Verschlüsselung auf dem Host.
-
Wenn Sie eine VM erstellen möchten, wählen Sie eine VM-Größe, die die Hostverschlüsselung unterstützt. Nachdem Sie die VM erstellt haben, ist die VM-Eigenschaft Hostverschlüsselung aktiviert.
-
Wenn Sie eine Vorlagenspezifikation verwenden möchten, weisen Sie den Parameter
Encryption at Hostals true innerhalb vonsecurityProfilezu.
-
-
Erstellen Sie einen MCS-Maschinenkatalog mit dem Maschinenprofil-Workflow, indem Sie entweder eine VM oder eine Vorlagenspezifikation auswählen.
-
Betriebssystemdatenträger / Datenträger: Wird über kundenverwalteten Schlüssel und plattformverwalteten Schlüssel verschlüsselt
-
Temporärer Betriebssystemdatenträger: Wird nur über plattformverwalteten Schlüssel verschlüsselt
-
Cache-Datenträger: Wird über kundenverwaltete und plattformverwaltete Schlüssel verschlüsselt
Sie können den Maschinenkatalog mit Web Studio oder durch Ausführen von PowerShell-Befehlen erstellen. -
Informationen zur Hostverschlüsselung aus einem Maschinenprofil abrufen
Sie können die Informationen zur Hostverschlüsselung aus einem Maschinenprofil abrufen, wenn Sie den PowerShell-Befehl mit dem
AdditionalData Parameter ausführen. Wenn der EncryptionAtHost Parameter True ist, bedeutet dies, dass die Hostverschlüsselung für das Maschinenprofil aktiviert ist.
Beispiel: Wenn die Eingabe des Maschinenprofils eine VM ist, führen Sie den folgenden Befehl aus:
(get-item XDHyp:\HostingUnits\myAzureNetwork\machineprofile.folder\abc.resourcegroup\def.vm).AdditionalData
Beispiel: Wenn die Eingabe des Maschinenprofils eine Vorlagenspezifikation ist, führen Sie den folgenden Befehl aus:
(get-item XDHyp:\HostingUnits\myAzureNetwork\machineprofile.folder\abc.resourcegroup\def_templatespec.templatespec\EncryptionAtHost.templatespecversion).AdditionalData
Doppelte Verschlüsselung auf verwaltetem Datenträger
Sie können einen Maschinenkatalog mit doppelter Verschlüsselung erstellen. Alle mit dieser Funktion erstellten Kataloge verfügen über serverseitig verschlüsselte Datenträger mit plattform- und kundenverwalteten Schlüsseln. Sie besitzen und verwalten den Azure Key Vault, den Verschlüsselungsschlüssel und die Datenträgerverschlüsselungssätze (DES).
Die doppelte Verschlüsselung ist eine plattformseitige Verschlüsselung (Standard) und eine kundenverwaltete Verschlüsselung (CMEK). Wenn Sie also ein sicherheitssensibler Kunde sind, der Bedenken hinsichtlich des Risikos hat, das mit einem Verschlüsselungsalgorithmus, einer Implementierung oder einem kompromittierten Schlüssel verbunden ist, können Sie sich für diese doppelte Verschlüsselung entscheiden. Persistente Betriebssystem- und Datenträger, Snapshots und Images werden alle im Ruhezustand mit doppelter Verschlüsselung verschlüsselt.
Hinweis:
-
Sie können einen Maschinenkatalog mit doppelter Verschlüsselung mithilfe von Web Studio und PowerShell-Befehlen erstellen und aktualisieren. PowerShell-Befehle finden Sie unter Erstellen eines Maschinenkatalogs mit doppelter Verschlüsselung.
-
Sie können einen nicht-maschinenprofilbasierten Workflow oder einen maschinenprofilbasierten Workflow zum Erstellen oder Aktualisieren eines Maschinenkatalogs mit doppelter Verschlüsselung verwenden.
-
Wenn Sie einen Workflow ohne Maschinenprofil verwenden, um einen Maschinenkatalog zu erstellen, können Sie die gespeicherten
DiskEncryptionSetIdwiederverwenden. -
Wenn Sie ein Maschinenprofil verwenden, können Sie eine VM oder eine Vorlagenspezifikation als Maschinenprofileingabe verwenden.
Einschränkungen:
-
Die doppelte Verschlüsselung wird für Ultra Disks oder Premium SSD v2-Datenträger nicht unterstützt.
-
Die doppelte Verschlüsselung wird auf nicht verwalteten Datenträgern nicht unterstützt.
-
Wenn Sie einen DiskEncryptionSet-Schlüssel deaktivieren, der einem Katalog zugeordnet ist, werden die VMs des Katalogs deaktiviert.
-
Alle Ressourcen, die sich auf Ihre kundenverwalteten Schlüssel beziehen (Azure Key Vaults, Datenträgerverschlüsselungssätze, VMs, Datenträger und Snapshots), müssen sich im selben Abonnement und in derselben Region befinden.
-
Sie können pro Region und Abonnement nur bis zu 50 Datenträgerverschlüsselungssätze erstellen.
Azure-Ressourcengruppen
Azure-Bereitstellungsressourcengruppen bieten eine Möglichkeit, die VMs bereitzustellen, die Benutzern Anwendungen und Desktops zur Verfügung stellen. Sie können eine Ressourcengruppe erstellen oder eine vorhandene Ressourcengruppe verwenden, um VMs in einem MCS-Maschinenkatalog bereitzustellen. Sie können dieselbe Ressourcengruppe in mehreren Maschinenkatalogen verwenden. Informationen zu Azure-Ressourcengruppen finden Sie in der Microsoft-Dokumentation.
Verwendung von Azure-Ressourcengruppen
Es gibt keine Begrenzung für die Anzahl der virtuellen Maschinen, verwalteten Datenträger, Snapshots und Images pro Azure-Ressourcengruppe. (Die Begrenzung von 240 VMs pro 800 verwalteten Datenträgern pro Azure-Ressourcengruppe wurde aufgehoben.)
-
Bei Verwendung eines Dienstprinzipals mit vollem Umfang zum Erstellen eines Maschinenkatalogs erstellt MCS nur eine Azure-Ressourcengruppe und verwendet diese Gruppe für den Katalog.
-
Bei Verwendung eines Dienstprinzipals mit engem Umfang zum Erstellen eines Maschinenkatalogs müssen Sie eine leere, vorab erstellte Azure-Ressourcengruppe für den Katalog bereitstellen.
Azure Ephemeral Disks
Eine flüchtige Azure-Festplatte ermöglicht es Ihnen, die Cache-Festplatte, die temporäre Festplatte oder die NVMe-Festplatte zur Speicherung der Betriebssystemfestplatte für eine Azure-fähige virtuelle Maschine zu verwenden. Diese Funktionalität ist nützlich für Azure-Umgebungen, die eine leistungsstärkere SSD-Festplatte gegenüber einer Standard-HDD-Festplatte erfordern. Informationen zum Erstellen eines Katalogs mit einer flüchtigen Azure-Festplatte finden Sie unter Erstellen eines Katalogs mit flüchtigen Azure-Festplatten.
Hinweis:
Persistente Kataloge unterstützen keine ephemeren Betriebssystemdatenträger.
Flüchtige Betriebssystemdatenträger erfordern, dass Ihr Bereitstellungsschema verwaltete Datenträger und eine Shared Image Gallery verwendet.
Temporären ephemeren Betriebssystemdatenträger speichern
Sie haben die Möglichkeit, eine flüchtige Betriebssystemfestplatte auf der temporären VM-Festplatte, einer Ressourcendisk oder einer NVMe-Disk zu speichern. Diese Funktionalität ermöglicht es Ihnen, eine flüchtige Betriebssystemfestplatte mit einer VM zu verwenden, die entweder keinen Cache oder einen unzureichenden Cache hat. Solche VMs verfügen über eine temporäre oder Ressourcendisk oder eine NVMe-Disk zur Speicherung einer flüchtigen Betriebssystemfestplatte, wie z. B.
Ddv4.
Beachten Sie Folgendes:
-
Eine flüchtige Festplatte wird auf der VM-Cache-Festplatte, der temporären (Ressourcen-)Festplatte der VM oder der NVMe-Festplatte gespeichert. Die Cache-Festplatte wird der temporären Festplatte vorgezogen, es sei denn, die Cache-Festplatte ist nicht groß genug, um den Inhalt der Betriebssystemfestplatte aufzunehmen.
-
Für Updates führt ein neues Image, das größer als die Cache-Festplatte, aber kleiner als die temporäre Festplatte ist, zum Ersetzen der ephemeren Betriebssystemfestplatte durch die temporäre Festplatte der VM.
Azure ephemere Festplatte und Speicheroptimierung von Machine Creation Services (MCS) (MCS I/O)
Azure ephemere Betriebssystemfestplatte und MCS I/O können nicht gleichzeitig aktiviert werden.
Die wichtigen Überlegungen sind die folgenden:
-
Sie können keinen Maschinenkatalog erstellen, bei dem sowohl die ephemere Betriebssystemfestplatte als auch MCS I/O gleichzeitig aktiviert sind.
-
Die PowerShell-Parameter (
UseWriteBackCacheundUseEphemeralOsDisk) schlagen mit entsprechenden Fehlermeldungen fehl, wenn Sie sie inNew-ProvSchemeoderSet-ProvSchemeauf true setzen. -
Für bestehende Maschinenkataloge, die mit beiden aktivierten Funktionen erstellt wurden, können Sie weiterhin:
-
einen Maschinenkatalog aktualisieren.
-
VMs hinzufügen oder löschen.
-
einen Maschinenkatalog löschen.
-
Azure Compute Gallery
Verwenden Sie die Azure Compute Gallery (ehemals Azure Shared Image Gallery) als Repository für veröffentlichte Images für MCS-bereitgestellte Maschinen in Azure. Sie können ein veröffentlichtes Image in der Galerie speichern, um die Erstellung und Hydrierung von Betriebssystemdatenträgern zu beschleunigen und die Start- und Anwendungsstartzeiten für nicht-persistente VMs zu verbessern. Die Shared Image Gallery enthält die folgenden drei Elemente:
-
Galerie: Hier werden Images gespeichert. MCS erstellt eine Galerie für jeden Maschinenkatalog.
-
Galerie-Image-Definition: Diese Definition enthält Informationen (Betriebssystemtyp und -zustand, Azure-Region) über das veröffentlichte Image. MCS erstellt eine Image-Definition für jedes für den Katalog erstellte Image.
-
Galerie-Image-Version: Jedes Image in einer Shared Image Gallery kann mehrere Versionen haben, und jede Version kann mehrere Replikate in verschiedenen Regionen haben. Jedes Replikat ist eine vollständige Kopie des veröffentlichten Images.
Hinweis:
Die Funktionalität der Shared Image Gallery ist nur mit verwalteten Datenträgern kompatibel. Sie ist für ältere Maschinenkataloge nicht verfügbar.
Weitere Informationen finden Sie unter Übersicht über die Azure Compute Gallery.
Informationen zum Erstellen oder Aktualisieren eines Maschinenkatalogs mit einem Azure Compute Gallery-Image mithilfe von PowerShell finden Sie unter Maschinenkatalog mit einem Azure Compute Gallery-Image erstellen oder aktualisieren.
Vertrauliche Azure-VMs
Vertrauliche Azure-Computing-VMs stellen sicher, dass Ihr virtueller Desktop im Arbeitsspeicher verschlüsselt und während der Nutzung geschützt ist.
Sie können MCS verwenden, um einen Katalog mit vertraulichen Azure-VMs zu erstellen. Sie müssen den Workflow für Maschinenprofile verwenden, um einen solchen Katalog zu erstellen. Sie können sowohl VM als auch ARM-Vorlagenspezifikation als Eingabe für das Maschinenprofil verwenden.
Sie können auch ein vertrauliches Azure-Masterimage vom VM-Typ und ein vertrauliches Azure-Maschinenprofil vom VM-Typ verwenden, um ein vorbereitetes Image zu erstellen, und dieses vorbereitete Image dann zum Erstellen eines MCS-Katalogs verwenden.
Wichtige Überlegungen für vertrauliche VMs
Die wichtigen Überlegungen zu unterstützten VM-Größen und zur Erstellung von Maschinenkatalogen mit vertraulichen VMs sind wie folgt:
-
Informationen zu den von vertraulichen VMs unterstützten VM-Größen finden Sie unter Größen.
-
Erstellen Sie Maschinenkataloge mit vertraulichen VMs.
-
Sie können einen Maschinenkatalog mit vertraulichen Azure-VMs mithilfe von Web Studio und PowerShell-Befehlen erstellen.
-
Sie müssen einen Workflow auf Basis von Maschinenprofilen verwenden, um einen Maschinenkatalog mit vertraulichen Azure-VMs zu erstellen. Sie können eine VM oder eine Vorlagenspezifikation als Eingabe für das Maschinenprofil verwenden.
-
Das Masterimage und die Eingabe des Maschinenprofils müssen beide mit demselben vertraulichen Sicherheitstyp aktiviert sein. Verschiedene Azure-Ressourcen verwenden unterschiedliche Bezeichnungen, um den vertraulichen VM-Typ anzugeben.Für Azure-Snapshots, verwaltete Datenträger oder virtuelle Maschinen sind die Sicherheitstypen:
-
ConfidentialVM_DiskEncryptedWithCustomerKey.
-
ConfidentialVM_DiskEncryptedWithPlatformKey.
-
ConfidentialVM_VMGuestStateOnlyEncryptedWithPlatformKey
Für die Azure ARM-Vorlagenspezifikationsversion sind die Sicherheitstypen:-
VMGuestStateOnly: Vertrauliche VM, bei der nur der VM-Gaststatus verschlüsselt ist
-
DiskWithVMGuestState: Vertrauliche VM, bei der sowohl der BS-Datenträger als auch der VM-Gastzustand mit einem plattformverwalteten Schlüssel oder einem kundenverwalteten Schlüssel verschlüsselt sind. Sowohl normale als auch ephemere BS-Datenträger können verschlüsselt werden.
-
-
Sie können Informationen zu vertraulichen VMs verschiedener Ressourcentypen wie verwalteter Datenträger, Momentaufnahme, Azure Compute Gallery-Image, VM und ARM-Vorlagenspezifikation mithilfe des Parameters AdditionalData abrufen. Zum Beispiel:
PS C:\Users\username> (get-item XDHyp:\HostingUnits\mynetwork\image.folder\username-dev-testing-rg.resourcegroup\username-dev-tsvda.vm).AdditionalDataDie zusätzlichen Datenfelder sind: -
DiskSecurityType
-
ConfidentialVMDiskEncryptionSetId
-
DiskSecurityProfilesUm die Eigenschaft für vertrauliches Computing einer Maschinengröße abzurufen, führen Sie den folgenden Befehl aus:
(Get-Item -path "XDHyp:\Connections\my-connection-name\East US.region\serviceoffering.folder\abc.serviceoffering").AdditionalDataDas zusätzliche Datenfeld istConfidentialComputingType. -
Sie können das Masterimage oder das Maschinenprofil nicht von einem vertraulichen zu einem nicht vertraulichen Sicherheitstyp oder von einem nicht vertraulichen zu einem vertraulichen Sicherheitstyp ändern.
-
Sie erhalten entsprechende Fehlermeldungen für jede falsche Konfiguration.
-
Masterimages und Maschinenprofile vorbereiten
Bevor Sie eine Reihe vertraulicher VMs erstellen, führen Sie die folgenden Schritte aus, um ein Masterimage und ein Maschinenprofil dafür vorzubereiten:
-
Erstellen Sie im Azure-Portal eine vertrauliche VM mit bestimmten Einstellungen, wie z. B.:
-
Sicherheitstyp: Vertrauliche virtuelle Maschinen
-
Vertrauliche BS-Datenträgerverschlüsselung: Aktiviert.
-
Schlüsselverwaltung: Vertrauliche Datenträgerverschlüsselung mit einem plattformverwalteten Schlüssel Weitere Informationen zum Erstellen vertraulicher VMs finden Sie in diesem Microsoft-Artikel.
-
-
Bereiten Sie das Masterimage auf der erstellten VM vor. Installieren Sie die erforderlichen Anwendungen und den VDA auf der erstellten VM.Hinweis:Das Erstellen vertraulicher VMs mithilfe von VHD wird nicht unterstützt. Verwenden Sie stattdessen die Azure Compute Gallery, verwaltete Datenträger oder Snapshots für diesen Zweck.
-
Erstellen Sie das Maschinenprofil auf eine der folgenden Arten:
-
Verwenden Sie die in Schritt 1 erstellte vorhandene VM, wenn diese die erforderlichen Maschineneigenschaften besitzt.
-
Wenn Sie eine ARM-Vorlagenspezifikation als Maschinenprofil wählen, erstellen Sie die Vorlagenspezifikation nach Bedarf. Konfigurieren Sie insbesondere Parameter, die Ihre Anforderungen an vertrauliche VMs erfüllen, z. B. SecurityEncryptionType und diskEncryptionSet (für kundenseitig verwalteten Schlüssel). Weitere Informationen finden Sie unter Erstellen einer Azure-Vorlagenspezifikation.Hinweis:
-
Stellen Sie sicher, dass das Masterimage und das Maschinenprofil denselben Sicherheitsschlüsseltyp aufweisen.
-
Um vertrauliche VMs zu erstellen, die eine vertrauliche Betriebssystemdatenträgerverschlüsselung mit einem kundenseitig verwalteten Schlüssel erfordern, stellen Sie sicher, dass die Datenträgerverschlüsselungssatz-IDs sowohl im Masterimage als auch im Maschinenprofil identisch sind.
-
-
Wenn Sie ein vorbereitetes Image vom Typ „vertrauliche VM“ verwenden möchten, um einen MCS-Katalog zu erstellen, erstellen Sie ein vorbereitetes Image unter Verwendung des Masterimages vom Typ „vertrauliche VM“ und eines Maschinenprofils vom Typ „vertrauliche VM“. Informationen zum Erstellen vorbereiteter Images finden Sie unter Erstellen einer Imagedefinition und der ersten Imageversion.
Vertrauliche VMs mit Web Studio oder PowerShell-Befehlen erstellen
Um eine Reihe vertraulicher VMs zu erstellen, erstellen Sie einen Maschinenkatalog unter Verwendung eines Masterimages und eines Maschinenprofils, das von einer gewünschten vertraulichen VM abgeleitet wurde.
Um den Katalog mit Web Studio zu erstellen, befolgen Sie die Schritte unter Maschinenkataloge erstellen. Beachten Sie dabei Folgendes:
-
Wählen Sie auf der Seite Image ein Masterimage und ein Maschinenprofil aus, die Sie für die Erstellung der vertraulichen VM vorbereitet haben. Die Auswahl des Maschinenprofils ist obligatorisch, und es stehen nur Profile zur Auswahl, die denselben Sicherheitsverschlüsselungstyp wie das ausgewählte Masterimage aufweisen.
-
Auf der Seite Virtuelle Maschinen werden nur Maschinengrößen zur Auswahl angezeigt, die vertrauliche VMs unterstützen.
-
Auf der Seite Datenträgereinstellungen können Sie den Datenträgerverschlüsselungssatz nicht angeben, da er vom ausgewählten Maschinenprofil geerbt wird.
Überwachung der Startintegrität
Wenn Ihre VM über Secure Boot und ein virtuelles Trusted Platform Module (vTPM) verfügt und die
GuestAttestation-Erweiterung installiert ist, kann Microsoft Defender for Cloud remote überprüfen, ob Ihre VM ordnungsgemäß startet. Diese Überwachung wird als Startintegritätsüberwachung bezeichnet. Weitere Informationen zur Startintegritätsüberwachung finden Sie unter Übersicht über die Startintegritätsüberwachung.
Sie können die Überwachung der Startintegrität für MCS-Maschinenkatalog-VMs (persistente und nicht-persistente VMs) mithilfe eines Maschinenprofils (VM oder Vorlagenspezifikation) aktivieren. Die Überwachung der Startintegrität wird nur für Trusted Launch und vertrauliche VMs unterstützt.
Sie können einen vorhandenen Katalog aktualisieren, um die Startintegrität zu verwenden, indem Sie
Set-ProvScheme verwenden, um auf ein für die Startintegrität aktiviertes Maschinenprofil zu verweisen. Neue VMs, die dem Katalog hinzugefügt werden, werden dann mit Integritätsüberwachung aktiviert.
Sie können auch eine vorhandene VM in einem Katalog mit
Set-ProvVmUpdateTimeWindow, Set-ProvVm oder Maintenance Cycles aktualisieren. Sie können eine VM konvertieren:
-
VM ohne Integritätsüberwachung in eine mit Integritätsüberwachung
-
VM mit Integritätsüberwachung in eine ohne Integritätsüberwachung
Maschinenkatalog mit aktivierter Integritätsüberwachung erstellen
Erforderliche Berechtigungen:
Stellen Sie sicher, dass Sie über die folgenden Berechtigungen verfügen:
-
Microsoft.Compute/virtualMachines/extensions/read -
Microsoft.Compute/virtualMachines/extensions/write
Gehen Sie wie folgt vor, um einen MCS-Maschinenkatalog mit aktivierter Integritätsüberwachung zu erstellen:
-
Erstellen Sie ein Maschinenprofil (VM oder Vorlagenspezifikation) mit installierter
GuestAttestation-Erweiterung. (Link zum Inhalt unten) -
Erstellen Sie einen MCS-Maschinenkatalog unter Verwendung der Maschinenprofil-Eingabe mit Web Studio oder PowerShell-Befehlen.Hinweis:Sie können den
GuestAttestationExtensionEnabled-Status einer VM oder Vorlagenspezifikation mit dem PowerShell-BefehlGet-Itemund dem ParameterAdditionalDataüberprüfen. -
Fügen Sie dem Katalog VMs hinzu.
Erstellen eines Maschinenprofils mit installierter GuestAttestation-Erweiterung
Erstellen Sie eine VM oder Vorlagenspezifikation als Maschinenprofil-Eingabe mit aktivierter Integritätsüberwachung, was bedeutet, dass die GuestAttestation-Erweiterung installiert ist.
Um eine VM mit aktivierter Integritätsüberwachung zu erstellen, gehen Sie wie folgt vor:
-
Melden Sie sich beim Azure-Portal an.
-
Wenn Sie eine neue VM erstellen:
-
Wählen Sie als Sicherheitstyp Vertrauenswürdige Start-VMs oder Vertrauliche VMs.
-
Klicken Sie auf Sicherheitsfunktionen konfigurieren und aktivieren Sie das Kontrollkästchen Integritätsüberwachung.Hinweis:Für die Integritätsüberwachung müssen Sie Secure Boot und vTPM aktivieren.
-
-
Gehen Sie auf der Seite Übersicht zum Abschnitt Sicherheitstyp und überprüfen Sie, ob der Sicherheitstyp Vertrauenswürdiger Start oder Vertrauliche virtuelle Maschinen ist und die Integritätsüberwachung aktiviert ist.
-
Navigieren Sie zur Seite Erweiterungen + Anwendungen, um zu überprüfen, ob
GuestAttestationinstalliert ist.
Informationen zum Aktivieren der Integritätsüberwachung einer vorhandenen VM finden Sie unter Integritätsüberwachung aktivieren – Azure-Portal.
So erstellen Sie eine Vorlagenspezifikation mit installierter
GuestAttestation-Erweiterung:
-
Sie können GuestAttestation mithilfe einer Vorlagenspezifikation installieren. Siehe Integritätsüberwachung aktivieren – Vorlagenspezifikation.Hinweis:In dieser Vorlagenspezifikation können Sie unter Einstellungen die Endpunkte konfigurieren, die für die Attestierung verwendet werden sollen. Wenn Sie keine Konfiguration vornehmen, entscheidet Azure, welche Endpunkte konfiguriert werden.
Azure Marketplace
Citrix Virtual Apps and Desktops unterstützt die Verwendung eines Masterimages in Azure, das Planinformationen enthält, um einen Maschinenkatalog zu erstellen. Weitere Informationen finden Sie unter Microsoft Azure Marketplace.
Tipp:
Einige im Azure Marketplace gefundene Images, wie das Standard-Windows Server-Image, fügen keine Planinformationen an. Die Funktion von Citrix Virtual Apps and Desktops ist für kostenpflichtige Images vorgesehen.
Stellen Sie sicher, dass das in der Shared Image Gallery erstellte Image Azure-Planinformationen enthält
Verwenden Sie das Verfahren in diesem Abschnitt, um Shared Image Gallery-Images in Web Studio anzuzeigen. Diese Images können optional für ein Masterimage verwendet werden. Um das Image in eine Shared Image Gallery zu verschieben, erstellen Sie eine Imagdefinition in einer Galerie.
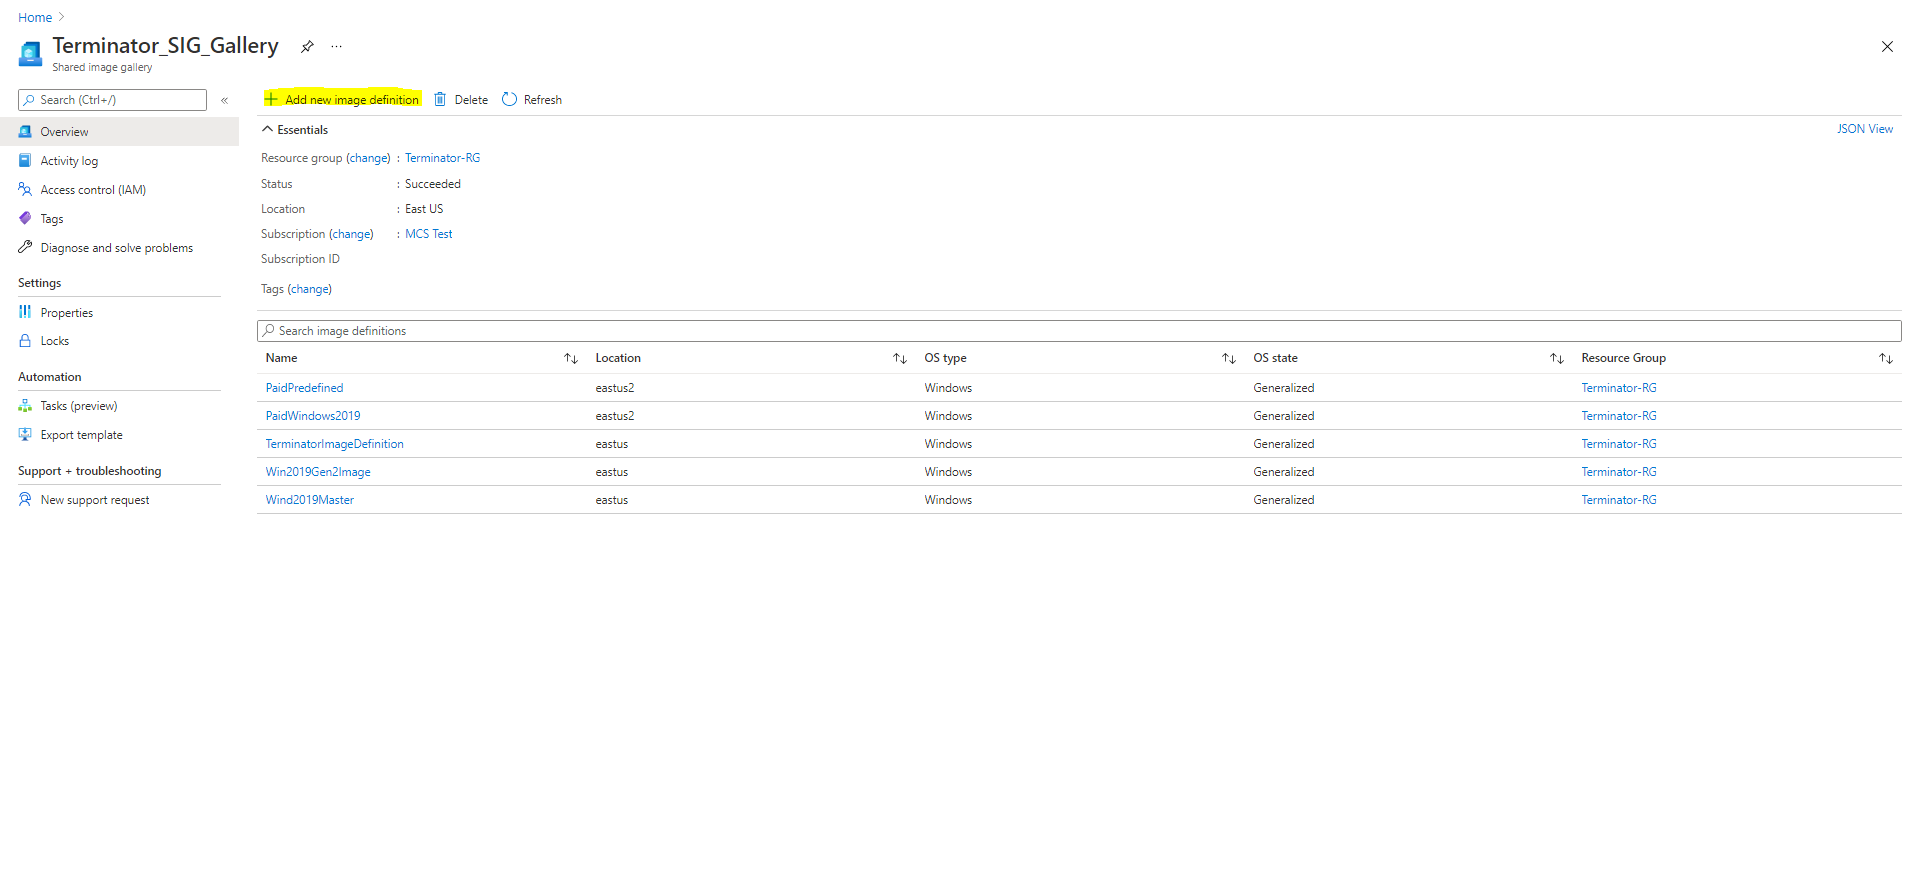
Auf der Seite Veröffentlichungsoptionen überprüfen Sie die Informationen zum Kaufplan.
Die Felder für die Kaufplaninformationen sind anfänglich leer. Füllen Sie diese Felder mit den für das Image verwendeten Kaufplaninformationen aus. Das Nichtausfüllen der Kaufplaninformationen kann dazu führen, dass der Maschinenkatalogprozess fehlschlägt.
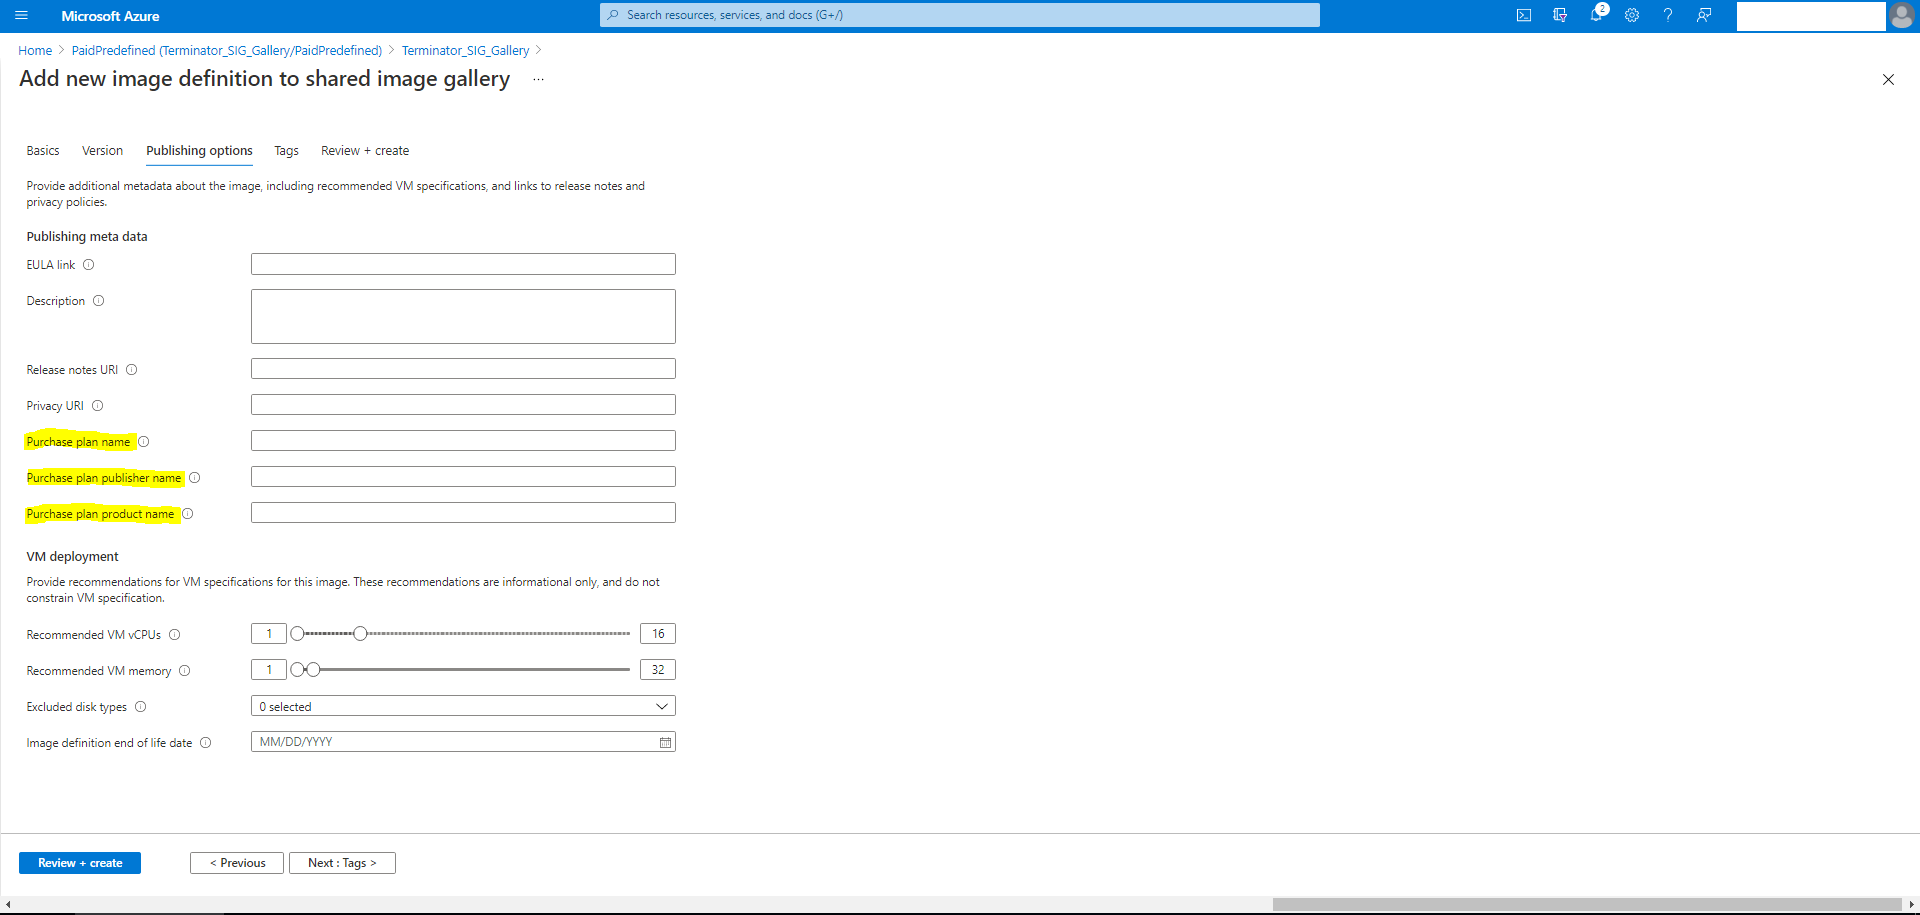
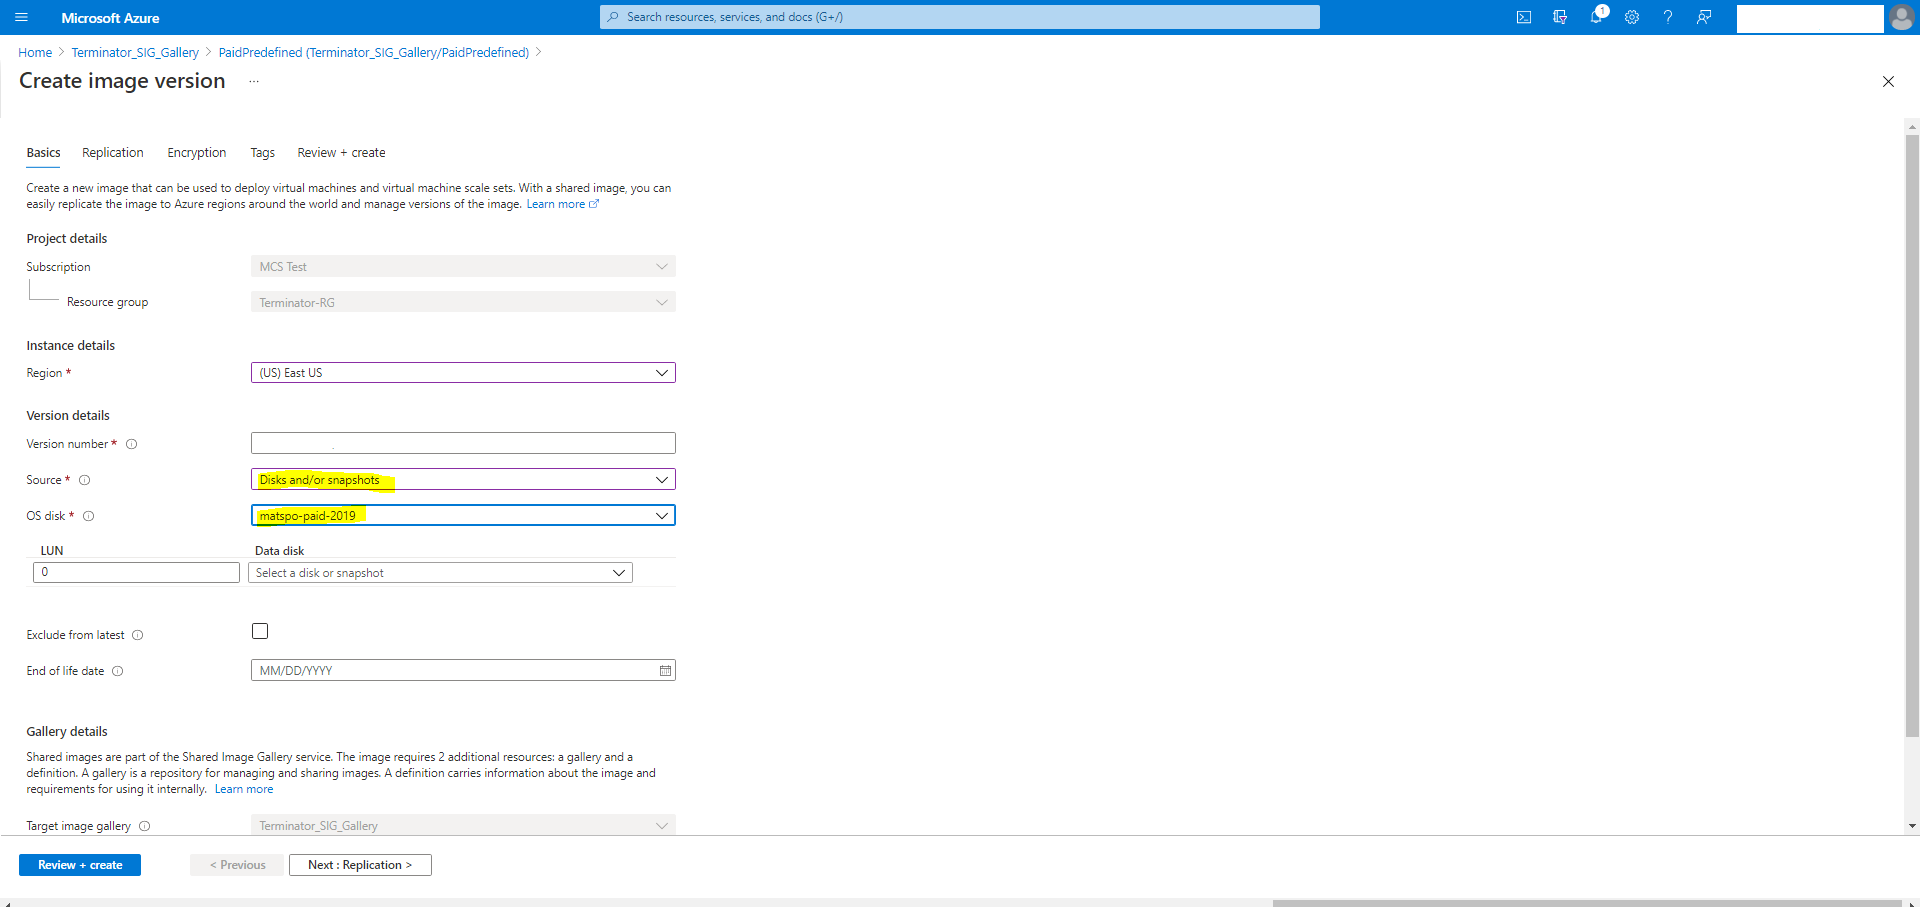
Nachdem Sie die Kaufplaninformationen überprüft haben, erstellen Sie eine Image-Version innerhalb der Definition. Diese wird als Master-Image verwendet. Klicken Sie auf Version hinzufügen:
Wählen Sie im Abschnitt Versionsdetails den Image-Snapshot oder die verwaltete Festplatte als Quelle aus:
Erstellen eines Katalogs von On-Demand-Kapazitätsreservierungs-VMs
Die On-Demand-Kapazitätsreservierung ermöglicht es Ihnen, Computekapazität in einer Azure-Region oder einer Verfügbarkeitszone für eine beliebige Dauer zu reservieren. Weitere Informationen zur Azure On-Demand-Kapazitätsreservierung finden Sie in der Microsoft-Dokumentation On-demand Capacity Reservation.
Sie können einen MCS-Maschinenkatalog von Azure-VMs mit On-Demand-Kapazitätsreservierung mithilfe eines Maschinenprofils (VM oder Vorlagenspezifikation) erstellen. Sie können auch einen vorhandenen Maschinenkatalog und vorhandene VMs aktualisieren, um eine On-Demand-Kapazitätsreservierung hinzuzufügen oder zu entfernen.
Diese Funktion ist für persistente und nicht-persistente Maschinenkataloge anwendbar.
Einschränkungen
Diese Funktion ist nicht anwendbar auf:
-
Spot-VMs
-
Hostgruppe
-
VMs mit aktiviertem Ruhezustand
Weitere Informationen zu Einschränkungen finden Sie in der Microsoft-Dokumentation Einschränkungen.
Schritte zum Erstellen eines Katalogs von VMs mit On-Demand-Kapazitätsreservierung
-
Erstellen Sie eine Maschinenprofilquelle (VM oder ARM-Vorlagenspezifikation). Informationen zum Erstellen einer VM oder einer ARM-Vorlagenspezifikation finden Sie unter Zuordnen einer VM zu einer Kapazitätsreservierungsgruppe.
-
Führen Sie den folgenden PowerShell-Befehl aus, um zu überprüfen, ob für ein Maschinenprofil die On-Demand-Kapazitätsreservierung aktiviert ist. Wenn die On-Demand-Kapazitätsreservierung für das Maschinenprofil aktiviert ist, erhalten Sie die
capacityReservationGroup id.Zum Beispiel:Wenn die Maschinenprofilquelle eine VM ist, führen Sie den folgenden Befehl aus:(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\demand-capacity.vm").AdditionalDataWenn die Maschinenprofilquelle eine Vorlagenspezifikation ist, führen Sie den folgenden Befehl aus:(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\fc-aeh-templatespec.templatespec\14.0.0-capacity-reservation.templatespecversion").AdditionalData -
Erstellen Sie einen Maschinenkatalog mithilfe eines Maschinenprofils über Web Studio oder PowerShell-Befehle.
Sie können einen Katalog mit dem Befehl
Set-ProvScheme aktualisieren. Sie können auch vorhandene VMs mit dem PowerShell-Befehl Set-ProvVmUpdateTimeWindow aktualisieren. Das Maschinenprofil wird beim nächsten Einschalten aktualisiert.
Geschachtelte Virtualisierung
Wenn Sie die Master-VM mit aktivierter geschachtelter Virtualisierung konfigurieren, verfügen alle VMs im MCS-Maschinenkatalog, die mit dieser Master-VM erstellt wurden, über eine aktivierte geschachtelte Virtualisierung. Diese Funktion gilt sowohl für persistente als auch für nicht-persistente VMs. Sie können einen vorhandenen MCS-Maschinenkatalog und vorhandene VMs über ein Image-Update aktualisieren, um die geschachtelte Virtualisierung zu aktivieren.
Derzeit unterstützen nur VM-Größen vom Typ Dv3 und Ev3 die geschachtelte Virtualisierung.
Informationen zur geschachtelten Virtualisierung finden Sie im Microsoft-Blog Nested Virtualization in Azure.
Nur-NVMe-SKUs
Typischerweise unterstützen die älteren Generationen von VMs für allgemeine Zwecke, speicheroptimierten und rechenoptimierten VMs (D/Ev5 oder Fv2 und älter) SCSI. Die neueren Generationen (Da/Ea/Fav6 und neuer) unterstützen typischerweise nur die NVMe-Speicherschnittstelle. MCS unterstützt den NVMe-Speichercontrollertyp, um die neuen VM-SKUs in Azure zu unterstützen.
Informationen zu NVMe finden Sie in der Microsoft-Dokumentation General FAQ for NVMe.
Sie können einen MCS-Katalog mit einem Serviceangebot erstellen, das:
-
sowohl SCSI als auch NVMe unterstützt, siehe Erstellen eines Katalogs mit einem Serviceangebot, das sowohl SCSI als auch NVMe unterstützt
-
nur NVMe unterstützt, siehe Erstellen eines Katalogs mit einem Serviceangebot, das nur NVMe unterstützt
Einschränkungen
-
Alle Serviceangebote, die NVMe unterstützen, unterstützen nicht gleichzeitig Trusted Launch.
-
NVMe wird für Gen 1 VMs nicht unterstützt.
-
Einige Betriebssystem-Images unterstützen möglicherweise kein NVMe. In diesem Fall ist die NVMe-Option in der Azure-Benutzeroberfläche ausgegraut.
Erstellen eines Katalogs mit einem Serviceangebot, das sowohl SCSI als auch NVMe unterstützt
-
Erstellen Sie eine VM, die als Masterimage verwendet werden soll.
-
Verwenden Sie ein Marketplace-Image, das NVMe unterstützt. Eine Liste der Azure Marketplace-Images, die NVMe unterstützen, finden Sie unter Supported OS images for remote NVMe.
-
Erstellen Sie einen Snapshot der Betriebssystem-Disk der VM, um ihn im Parameter
MasterImageVMdes BefehlsNew-ProvSchemezu verwenden, oder verwenden Sie die verwaltete Disk direkt.Prüfen Sie, ob Ihr Master-Image NVMe unterstützt oder nicht, indem Sie eine der folgenden Methoden verwenden:-
Überprüfen Sie die
SupportedDiskControllerTypesim FeldAdditionalDatavonGet-Item. Zum Beispiel:(get-item XDHyp:\HostingUnits\mynetwork\image.folder\abc.resourcegroup\deg-snapshot).AdditionalDataDieSupportedDiskControllerTypesmussSCSI, NVMesein. -
Verwenden Sie Azure CLI und PowerShell
-
-
-
Verwenden Sie ein Serviceangebot, das sowohl NVMe als auch SCSI unterstützt.
-
Verwenden Sie eine VM oder eine Vorlagenspezifikation als Maschinenprofil, bei dem NVMe aktiviert ist. Nehmen Sie eine beliebige VM, bei der
DiskControllerTypeauf NVMe eingestellt ist. Verwenden Sie die VM direkt als Maschinenprofil oder exportieren Sie die Vorlage und verwenden Sie die Vorlagenspezifikation als Maschinenprofil.
Erstellen Sie einen Katalog mit einem Serviceangebot, das nur NVMe unterstützt
-
Erstellen Sie eine VM, die als Master-Image verwendet werden soll. Verwenden Sie ein Marketplace-Image, das NVMe unterstützt. Eine Liste der Azure Marketplace-Images, die NVMe unterstützen, finden Sie unter Unterstützte OS-Images für Remote-NVMe.
-
Verwenden Sie ein Serviceangebot, das nur NVMe unterstützt.Hinweis:Da das Serviceangebot NVMe unterstützt, benötigen Sie kein Maschinenprofil mit
DiskControllerType, das aufNVMeeingestellt ist, um NVMe im Katalog zu aktivieren. Wenn Sie jedoch ein Maschinenprofil verwenden, mussDiskControllerTypeentweder aufNVMeeingestellt sein oder leer oder nicht angegeben sein.
Vorhandene persistente VMs ändern
Die NVMe-Konfiguration kann bei einer VM nach ihrer Erstellung nicht mehr geändert werden. Die einzige Möglichkeit, die NVMe-Konfiguration für eine persistente VM zu ändern, ist die erneute Bereitstellung der VM. Die Logik dafür ist:
-
Speichern Sie den aktuellen Zustand der VM.
-
Nach dem Einschalten einer vorhandenen VM erkennen, ob die VM eine erneute Bereitstellung erfordert.
-
Wenn die Konfigurationsänderung von NVMe zu NVMe oder von SCSI zu SCSI erfolgt, ist keine erneute Bereitstellung der VM erforderlich.
-
Wenn die Konfigurationsänderung von SCSI zu NVMe und umgekehrt erfolgt, stellen Sie die VM erneut bereit und erstellen Sie sie neu.
-
Erstellen eines Maschinenkatalogs mit PowerShell
Dieser Abschnitt beschreibt, wie Sie Kataloge mit PowerShell erstellen können:
-
Katalog-VMs mit installiertem Azure Monitor Agent bereitstellen(#provision-catalog-vms-with-azure-monitor-agent-installed)
Katalog mit nicht persistentem Write-Back-Cache-Datenträger erstellen
Um einen Katalog mit nicht persistentem Write-Back-Cache-Datenträger zu konfigurieren, verwenden Sie den PowerShell-Parameter
New-ProvScheme CustomProperties. Die benutzerdefinierte Eigenschaft UseTempDiskForWBC gibt an, ob Sie die Verwendung des temporären Azure-Speichers zum Speichern der Write-Back-Cache-Datei akzeptieren. Dies muss auf „true“ konfiguriert werden, wenn Sie New-ProvScheme ausführen und den temporären Datenträger als Write-Back-Cache-Datenträger verwenden möchten. Wenn diese Eigenschaft nicht angegeben ist, wird der Parameter standardmäßig auf False gesetzt.
Beispielsweise, indem Sie den Parameter
CustomProperties verwenden, um UseTempDiskForWBC auf true zu setzen:
-CustomProperties '<CustomProperties xmlns=" http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi=" http://www.w3.org/2001/XMLSchema-instance"> `
 <Property xsi:type="StringProperty" Name="PersistWBC" Value="false"/> `
 <Property xsi:type="StringProperty" Name="PersistOsDisk" Value="false"/> `
 <Property xsi:type="StringProperty" Name="PersistVm" Value="false"/> `
 <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS"/> `
 <Property xsi:type="StringProperty" Name="WBCDiskStorageType" Value="Premium_LRS"/> `
 <Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client"/> `
 <Property xsi:type="StringProperty" Name="UseTempDiskForWBC" Value="true"/> `
 </CustomProperties>'
Hinweis:
Nachdem Sie den Maschinenkatalog für die Verwendung des lokalen temporären Azure-Speichers für die Write-Back-Cache-Datei festgelegt haben, kann dies später nicht mehr auf die Verwendung von VHD geändert werden.
Einen Katalog mit persistentem Write-Back-Cache-Datenträger erstellen
Um einen Katalog mit persistentem Write-Back-Cache-Datenträger zu konfigurieren, verwenden Sie den PowerShell-Parameter
New-ProvScheme CustomProperties. Dieser Parameter unterstützt eine zusätzliche Eigenschaft, PersistWBC, die verwendet wird, um zu bestimmen, wie der Write-Back-Cache-Datenträger für MCS-bereitgestellte Maschinen persistent bleibt. Die Eigenschaft PersistWBC wird nur verwendet, wenn der Parameter UseWriteBackCache angegeben ist und wenn der Parameter WriteBackCacheDiskSize so eingestellt ist, dass ein Datenträger erstellt wird.
Beispiele für Eigenschaften, die im Parameter
CustomProperties vor der Unterstützung von PersistWBC gefunden wurden, sind:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
 <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
 <Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
 </CustomProperties>
Bei der Verwendung dieser Eigenschaften ist zu beachten, dass sie Standardwerte enthalten, wenn die Eigenschaften im Parameter
CustomProperties weggelassen werden. Die Eigenschaft PersistWBC hat zwei mögliche Werte: true oder false.
Das Setzen der Eigenschaft
PersistWBC auf true löscht den Write-Back-Cache-Datenträger nicht, wenn der Citrix Virtual Apps and Desktops-Administrator die Maschine über Web Studio herunterfährt.
Das Setzen der Eigenschaft
PersistWBC auf false löscht den Write-Back-Cache-Datenträger, wenn der Citrix Virtual Apps and Desktops-Administrator die Maschine über Web Studio herunterfährt.
Hinweis:
Wenn die Eigenschaft
PersistWBC weggelassen wird, ist die Eigenschaft standardmäßig false, und der Write-Back-Cache wird gelöscht, wenn die Maschine über Web Studio heruntergefahren wird.
Zum Beispiel, wenn der Parameter
CustomProperties verwendet wird, um PersistWBC auf true zu setzen:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
 <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
 <Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
 <Property xsi:type="StringProperty" Name="PersistWBC" Value="true" />
 </CustomProperties>
Wichtig:
Die Eigenschaft
PersistWBC kann nur mit dem PowerShell-Cmdlet New-ProvScheme festgelegt werden. Der Versuch, die CustomProperties eines Bereitstellungsschemas nach der Erstellung zu ändern, hat keine Auswirkungen auf den Maschinenkatalog und die Persistenz der Write-Back-Cache-Disk, wenn eine Maschine heruntergefahren wird.
Zum Beispiel, setzen Sie
New-ProvScheme zur Verwendung des Write-Back-Caches, während die Eigenschaft PersistWBC auf true gesetzt wird:
New-ProvScheme
 -CleanOnBoot
 -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /><Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" /><Property xsi:type=`"StringProperty`" Name=`"ResourceGroups`" Value=`"benvaldev5RG3`" /><Property xsi:type=`"StringProperty`" Name=`"PersistWBC`" Value=`"true`" /></CustomProperties>"
 -HostingUnitName "adSubnetScale1"
 -IdentityPoolName "BV-WBC1-CAT1"
 -MasterImageVM "XDHyp:\HostingUnits\adSubnetScale1\image.folder\GoldImages.resourcegroup\W10MCSIO-01_OsDisk_1_a940e6f5bab349019d57ccef65d2c7e3.manageddisk"
 -NetworkMapping @{"0"="XDHyp:\HostingUnits\adSubnetScale1\\virtualprivatecloud.folder\CloudScale02.resourcegroup\adVNET.virtualprivatecloud\adSubnetScale1.network"}
 -ProvisioningSchemeName "BV-WBC1-CAT1"
 -ServiceOffering "XDHyp:\HostingUnits\adSubnetScale1\serviceoffering.folder\Standard_D2s_v3.serviceoffering"
 -UseWriteBackCache
 -WriteBackCacheDiskSize 127
 -WriteBackCacheMemorySize 256
Startleistung mit MCSIO verbessern
Sie können die Startleistung für von Azure und GCP verwaltete Datenträger verbessern, wenn MCSIO aktiviert ist. Verwenden Sie die benutzerdefinierte PowerShell-Eigenschaft
PersistOSDisk im Befehl New-ProvScheme, um diese Funktion zu konfigurieren. Optionen, die mit New-ProvScheme verbunden sind, umfassen:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
 <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
 <Property xsi:type="StringProperty" Name="Resource ``````<!--NeedCopy-->
 ````````Groups" Value="benvaldev5RG3" />
 <Property xsi:type="StringProperty" Name="PersistOsDisk" Value="true" />
 </CustomProperties>
Um diese Funktion zu aktivieren, setzen Sie die benutzerdefinierte Eigenschaft
PersistOSDisk auf true. Beispiel:
New-ProvScheme
 -CleanOnBoot
 -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /><Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" /><Property xsi:type=`"StringProperty`" Name=`"ResourceGroups`" Value=`"benvaldev5RG3`" /><Property xsi:type=`"StringProperty`" Name=`"PersistOsDisk`" Value=`"true`" /></CustomProperties>"
 -HostingUnitName "adSubnetScale1"
 -IdentityPoolName "BV-WBC1-CAT1"
 -MasterImageVM "XDHyp:\HostingUnits\adSubnetScale1\image.folder\GoldImages.resourcegroup\W10MCSIO-01_OsDisk_1_a940e6f5bab349019d57ccef65d2c7e3.manageddisk"
 -NetworkMapping @{"0"="XDHyp:\HostingUnits\adSubnetScale1\\virtualprivatecloud.folder\CloudScale02.resourcegroup\adVNET.virtualprivatecloud\adSubnetScale1.network"}
 -ProvisioningSchemeName "BV-WBC1-CAT1"
 -ServiceOffering "XDHyp:\HostingUnits\adSubnetScale1\serviceoffering.folder\Standard_D2s_v3.serviceoffering"
 -UseWriteBackCache
 -WriteBackCacheDiskSize 127
 -WriteBackCacheMemorySize 256
Verwenden einer Vorlagenspezifikation beim Erstellen oder Aktualisieren eines Katalogs mit PowerShell
Sie können einen MCS-Maschinenkatalog mithilfe einer Vorlagenspezifikation als Maschinenprofileingabe erstellen oder aktualisieren. Dazu können Sie Web Studio oder PowerShell-Befehle verwenden.
Für Web Studio siehe Maschinenkatalog mit einem Azure Resource Manager-Image in Web Studio erstellen
Verwenden von PowerShell-Befehlen:
-
Öffnen Sie das PowerShell-Fenster.
-
Führen Sie
asnp citrix*aus. -
Erstellen oder aktualisieren Sie einen Katalog.
-
So erstellen Sie einen Katalog:
-
Verwenden Sie den Befehl
New-ProvSchememit einer Vorlagenspezifikation als Maschinenprofileingabe. Beispiel:New-ProvScheme -MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk"
MachineProfile "XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/test.templatespec/V1.templatespecversion"
-ProvisioningSchemeName <String>
-HostingUnitName <String>
-IdentityPoolName <String>
[-ServiceOffering <String>][-CustomProperties <String>
[-LoggingId <Guid>]
[-BearerToken <String>][-AdminAddress <String>]
[<CommonParameters>] -
Schließen Sie die Katalogerstellung ab.
-
-
Um einen Katalog zu aktualisieren, verwenden Sie den Befehl
Set-ProvSchememit einer Vorlagenspezifikation als Maschinenprofileingabe. Beispiel:Set-ProvScheme -MasterImageVm 'XDHyp://Connections/Azure/East Us.region/vm.folder/MasterDisk.vm'
MachineProfile 'XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/testing.templatespec/V1.templatespecversion'
[-ProvisioningSchemeName] <String>
[-CustomProperties <String>][-ServiceOffering <String>] [-PassThru]
[-LoggingId <Guid>] [-BearerToken <String>][-AdminAddress <String>] [<CommonParameters>]
-
Maschinenkataloge mit Trusted Launch
Um einen Maschinenkatalog mit Trusted Launch erfolgreich zu erstellen, verwenden Sie:
-
Ein Masterimage, das mit Trusted Launch aktiviert ist. Sie müssen ein Maschinenprofil verwenden, es ist jedoch nicht erforderlich, dass das Maschinenprofil für Trusted Launch aktiviert ist. Wenn Sie ein Masterimage verwenden, das mit Trusted Launch aktiviert ist, und ein Maschinenprofil, das nicht mit Trusted Launch aktiviert ist, erhalten Sie eine Warnmeldung aufgrund der nicht übereinstimmenden Trusted Launch-Konfiguration zwischen Masterimage und Maschinenprofil.
-
Eine VM-Größe, die Trusted Launch unterstützt
-
Eine Windows-VM-Version, die Trusted Launch unterstützt. Derzeit unterstützen Windows 10, Windows 11, Windows Server 2016, 2019 und 2022 Trusted Launch.
Um die Bestandsartikel des Citrix Virtual Apps and Desktops-Angebots anzuzeigen und festzustellen, ob die VM-Größe Trusted Launch unterstützt, führen Sie den folgenden Befehl aus:
-
Öffnen Sie ein PowerShell-Fenster.
-
Führen Sie asnp citrix* aus, um die Citrix-spezifischen PowerShell-Module zu laden.
-
Führen Sie den folgenden Befehl aus:
$s = (ls XDHyp:\HostingUnits\<name of hosting unit>\serviceoffering.folder\"<VM size>.serviceoffering) -
Führen Sie
$s | select -ExpandProperty Additionaldataaus. -
Überprüfen Sie den Wert des Attributs
SupportsTrustedLaunch.-
Wenn
SupportsTrustedLaunchTrue ist, unterstützt die VM-Größe Trusted Launch. -
Wenn
SupportsTrustedLaunchFalse ist, unterstützt die VM-Größe Trusted Launch nicht.
-
Gemäß Azure PowerShell können Sie den folgenden Befehl verwenden, um die VM-Größen zu ermitteln, die Trusted Launch unterstützen:
(Get-AzComputeResourceSku | where {$_.Locations.Contains($region) -and ($_.Name -eq "<VM size>") })[0].Capabilities
Im Folgenden sind Beispiele aufgeführt, die beschreiben, ob die VM-Größe Trusted Launch unterstützt, nachdem Sie den Azure PowerShell-Befehl ausgeführt haben.
-
Beispiel 1: Wenn die Azure-VM nur Generation 1 unterstützt, unterstützt diese VM Trusted Launch nicht. Daher wird die Funktion
TrustedLaunchDisablednach dem Ausführen des Azure PowerShell-Befehls nicht angezeigt. -
Beispiel 2: Wenn die Azure-VM nur Generation 2 unterstützt und die Funktion
TrustedLaunchDisabledTrue ist, wird die VM-Größe der Generation 2 für Trusted Launch nicht unterstützt. -
Beispiel 3: Wenn die Azure-VM nur Generation 2 unterstützt und die Funktion
TrustedLaunchDisablednach dem Ausführen des PowerShell-Befehls nicht angezeigt wird, wird die VM-Größe der Generation 2 für Trusted Launch unterstützt.
Weitere Informationen zu Trusted Launch für Azure-VMs finden Sie im Microsoft-Dokument Trusted Launch for Azure virtual machines.
Maschinenkatalog mit Trusted Launch erstellen
-
Erstellen Sie ein Masterimage, das mit Trusted Launch aktiviert ist. Siehe die Microsoft-Dokumentation Trusted Launch VM Images.
-
Erstellen Sie eine VM oder eine Vorlagenspezifikation mit dem Sicherheitstyp Trusted Launch Virtual Machines. Weitere Informationen zum Erstellen einer VM oder einer Vorlagenspezifikation finden Sie im Microsoft-Dokument Deploy a trusted launch VM.
-
Erstellen Sie einen Maschinenkatalog mit Web Studio oder PowerShell-Befehlen.
-
Wenn Sie Web Studio verwenden möchten, siehe Erstellen eines Maschinenkatalogs mit einem Azure Resource Manager-Image in Web Studio.
-
Wenn Sie PowerShell-Befehle verwenden möchten, verwenden Sie den Befehl
New-ProvSchememit der VM oder der Vorlagenspezifikation als Maschinenvorlagen-Input. Eine vollständige Liste der Befehle zum Erstellen eines Katalogs finden Sie unter Erstellen eines Katalogs.Beispiel fürNew-ProvSchememit VM als Maschinenprofileingabe:New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1
-MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk"
-MachineProfile "XDHyp:\HostingUnits\<adnet>\machineprofile.folder\<def.resourcegroup>\<machine profile vm.vm>"
-ProvisioningSchemeName <String>
-HostingUnitName <String>
-IdentityPoolName <String>
[-ServiceOffering <String>][-CustomProperties <String>]
[<CommonParameters>]Beispiel fürNew-ProvSchememit Vorlagenspezifikation als Maschinenprofileingabe:New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1
-MasterImageVM "XDHyp:/HostingUnits/azure/image.folder/fgthj.resourcegroup/nab-ws-vda_OsDisk_1_xxxxxxxxxxa.manageddisk"
MachineProfile "XDHyp:/HostingUnits/azure/machineprofile.folder/fgthj.resourcegroup/test.templatespec/V1.templatespecversion"
-ProvisioningSchemeName <String>
-HostingUnitName <String>
-IdentityPoolName <String>
[-ServiceOffering <String>][-CustomProperties <String>]
[<CommonParameters>]
-
Aktualisieren eines Maschinenkatalogs mit Trusted Launch
Sie können sowohl persistente als auch nicht-persistente Maschinenkataloge aktualisieren:
Für persistente Maschinenkataloge:
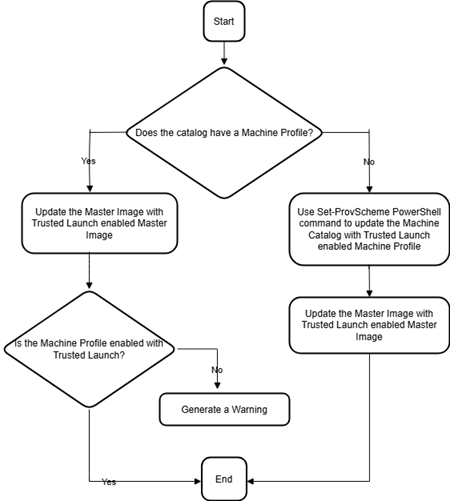
Für nicht-persistente Maschinenkataloge:
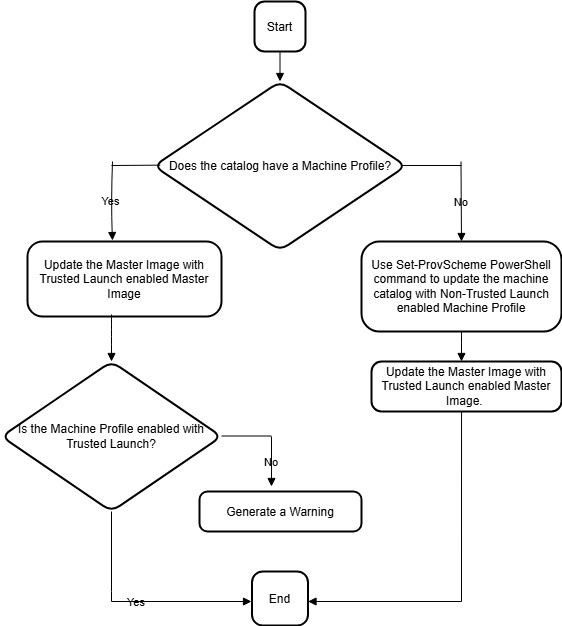
Fehler beim Erstellen von Maschinenkatalogen mit Trusted Launch
In den folgenden Szenarien erhalten Sie entsprechende Fehler beim Erstellen eines Maschinenkatalogs mit Trusted Launch:
| Szenario | Fehler |
|---|---|
| Wenn Sie ein Maschinenprofil auswählen, während Sie einen nicht verwalteten Katalog erstellen | MachineProfileNotSupportedForUnmanagedCatalog |
| Wenn Sie beim Erstellen eines verwalteten Katalogs mit einer Masterimage-Quelle mit Trusted Launch als Sicherheitstyp kein Maschinenprofil auswählen | MachineProfileNotFoundForTrustedLaunchMasterImage |
| Wenn Sie ein Maschinenprofil mit einem Sicherheitstyp auswählen, der sich vom Sicherheitstyp des Masterimages unterscheidet | SecurityTypeConflictBetweenMasterImageAndMachineProfile |
| Wenn Sie eine VM-Größe auswählen, die Trusted Launch nicht unterstützt, aber ein Masterimage verwenden, das Trusted Launch unterstützt, während Sie einen Katalog erstellen | MachineSizeNotSupportTrustedLaunch |
Maschinenprofileigenschaftswerte verwenden
Der Maschinenkatalog verwendet die folgenden Eigenschaften, die in den benutzerdefinierten Eigenschaften definiert sind:
-
Verfügbarkeitszone
-
ID der dedizierten Hostgruppe
-
ID des Datenträgerverschlüsselungssatzes
-
Betriebssystemtyp
-
Lizenztyp
-
Speichertyp
Wenn diese benutzerdefinierten Eigenschaften nicht explizit definiert sind, werden die Eigenschaftswerte aus der ARM-Vorlagenspezifikation oder der VM übernommen, je nachdem, was als Maschinenprofil verwendet wird. Wenn
ServiceOffering nicht angegeben ist, wird es zusätzlich aus dem Maschinenprofil übernommen.
Hinweis:
Wenn einige der Eigenschaften im Maschinenprofil fehlen und nicht in den benutzerdefinierten Eigenschaften definiert sind, werden die Standardwerte der Eigenschaften verwendet, wo immer dies zutrifft.
Der folgende Abschnitt beschreibt einige Szenarien bei
New-ProvScheme und Set-ProvScheme, wenn CustomProperties entweder alle Eigenschaften definiert hat oder die Werte aus dem Maschinenprofil abgeleitet werden.
-
New-ProvScheme-Szenarien
-
MachineProfile hat alle Eigenschaften und CustomProperties sind nicht definiert. Beispiel:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm"Die folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:Get-ProvScheme | select CustomProperties
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpA-value>"/>
<Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/>
<Property xsi:type="StringProperty" Name="LicenseType" Value="<mpA-value>"/>
<Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="<mpA-value>"/>
<Property xsi:type="StringProperty" Name="DedicatedHostGroupId" Value="<mpA-value>"/>
<Property xsi:type="StringProperty" Name="Zones" Value="<mpA-value>"/>
</CustomProperties> -
MachineProfile hat einige Eigenschaften und CustomProperties sind nicht definiert. Beispiel: MachineProfile hat nur LicenseType und OsType.
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm"Die folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:Get-ProvScheme | select CustomProperties
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/>
<Property xsi:type="StringProperty" Name="LicenseType" Value="<mpA-value>"/>
</CustomProperties> -
Sowohl MachineProfile als auch CustomProperties definieren alle Eigenschaften. Beispiel:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -CustomProperties $CustomPropertiesABenutzerdefinierte Eigenschaften haben Vorrang. Die folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:Get-ProvScheme | select CustomProperties
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesA-value>"/>
<Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesA-value>"/>
<Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesA-value>"/>
<Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="<CustomPropertiesA-value>"/>
<Property xsi:type="StringProperty" Name="DedicatedHostGroupId" Value="<CustomPropertiesA-value>"/>
<Property xsi:type="StringProperty" Name="Zones" Value="<CustomPropertiesA-value>"/>
</CustomProperties> -
Einige Eigenschaften sind in MachineProfile und einige Eigenschaften in CustomProperties definiert. Beispiel:
-
CustomProperties definieren LicenseType und StorageAccountType
-
MachineProfile definieren LicenseType, OsType und Zones
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -CustomProperties $CustomPropertiesADie folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:Get-ProvScheme | select CustomProperties
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesA-value>"/>
<Property xsi:type="StringProperty" Name="OSType" Value="<mpA-value>"/>
<Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesA-value>"/>
<Property xsi:type="StringProperty" Name="Zones" Value="<mpA-value>"/>
</CustomProperties> -
-
Einige Eigenschaften sind in MachineProfile und einige Eigenschaften in CustomProperties definiert. Außerdem ist ServiceOffering nicht definiert. Beispiel:
-
CustomProperties definieren StorageType
-
MachineProfile definieren LicenseType
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mp.vm"
 -ServiceOffering "XDHyp:\HostingUnits\azureunit\serviceoffering.folder\<explicit-machine-size>.serviceoffering"
Die folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:Get-ProvScheme | select ServiceOffering
serviceoffering.folder\<explicit-machine-size>.serviceoffering
Get-ProvScheme | select CustomProperties
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="explicit-storage-type"/>
<Property xsi:type="StringProperty" Name="LicenseType" Value="value-from-machineprofile"/>
</CustomProperties> -
-
Wenn der OsType weder in den CustomProperties noch im MachineProfile enthalten ist, dann:
-
Der Wert wird aus dem Masterimage gelesen.
-
Wenn das Masterimage eine nicht verwaltete Festplatte ist, wird der OsType auf Windows festgelegt. Beispiel:
New-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpA.vm" -MasterImageVM "XDHyp:\HostingUnits\azureunit\image.folder\linux-master-image.manageddisk"Der Wert aus dem Masterimage wird in die benutzerdefinierten Eigenschaften geschrieben, in diesem Fall Linux.Get-ProvScheme | select CustomProperties
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="OSType" Value="Linux"/>
</CustomProperties> -
-
-
Set-ProvScheme-Szenarien
-
Ein vorhandener Katalog mit:
-
CustomProperties für
StorageAccountTypeund OsType -
MachineProfile
mpA.vm, das Zonen definiert
-
-
Updates:
-
MachineProfile mpB.vm, das StorageAccountType definiert
-
Ein neuer Satz benutzerdefinierter Eigenschaften $CustomPropertiesB, der LicenseType und OsType definiert
Set-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpB.vm" -CustomProperties $CustomPropertiesBDie folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:Get-ProvScheme | select CustomProperties
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpB-value>"/>
<Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesB-value>"/>
<Property xsi:type="StringProperty" Name="LicenseType" Value="<CustomPropertiesB-value>"/>
</CustomProperties> -
-
Ein vorhandener Katalog mit:
-
CustomProperties für S
torageAccountTypeund OsType -
MachineProfile
mpA.vm, das StorageAccountType und LicenseType definiert
-
-
Updates:
-
Ein neuer Satz benutzerdefinierter Eigenschaften $CustomPropertiesB, der StorageAccountType und OsType definiert.
Set-ProvScheme -CustomProperties $CustomPropertiesBDie folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:Get-ProvScheme | select CustomProperties
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="<CustomPropertiesB-value>"/>
<Property xsi:type="StringProperty" Name="OSType" Value="<CustomPropertiesB-value>"/>
<Property xsi:type="StringProperty" Name="LicenseType" Value="<mp-A-value>"/>
</CustomProperties> -
-
Ein vorhandener Katalog mit:
-
CustomProperties für
StorageAccountTypeund OsType -
MachineProfile
mpA.vm, das Zonen definiert
-
-
Updates:
-
Ein MachineProfile mpB.vm, das StorageAccountType und LicenseType definiert
-
ServiceOfferingwird nicht angegeben
Set-ProvScheme -MachineProfile "XDHyp:\HostingUnits\azureunit\machineprofile.folder\azure.resourcegroup\mpB.vm"Die folgenden Werte werden als benutzerdefinierte Eigenschaften für den Katalog festgelegt:Get-ProvScheme | select ServiceOffering
serviceoffering.folder\<value-from-machineprofile>.serviceoffering
Get-ProvScheme | select CustomProperties
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="<mpB-value>"/>
<Property xsi:type="StringProperty" Name="OSType" Value="<prior-CustomProperties-value>"/>
<Property xsi:type="StringProperty" Name="LicenseType" Value="<mpB-value>"/>
</CustomProperties> -
-
Katalog mit mehreren NICs pro VM erstellen oder aktualisieren
MCS unterstützt mehrere NICs pro VM. Sie können mehrere NICs auf einer VM mehreren Subnetzen zuordnen, diese Subnetze müssen sich jedoch im selben virtuellen Netzwerk (VNet) befinden. Sie können PowerShell-Befehle verwenden, um:
Sie können einen nicht-maschinenprofilbasierten Maschinenkatalog und einen maschinenprofilbasierten Maschinenkatalog erstellen oder aktualisieren, um mehrere NICs auf einer VM zu haben. Derzeit können Sie für einen maschinenprofilbasierten Maschinenkatalog nur die gleiche Anzahl von NICs haben, wie in der Maschinenprofilquelle angegeben.
Eigenschaften wie beschleunigte Netzwerke werden von der Maschinenprofilquelle abgeleitet.
Hinweis:
Die VM-Größe muss die gleiche Anzahl von NICs und die entsprechende beschleunigte Netzwerkkonfiguration unterstützen, andernfalls erhalten Sie einen Fehler.
Sie können die maximale Anzahl von NICs abrufen, die einer ausgewählten VM-Größe zugeordnet sind. Eine PowerShell-Eigenschaft namens
MaxNetworkInterfaces zeigt die maximale NIC-Anzahl an, wenn Sie den PowerShell-Befehl get-item mit dem Parameter AdditionalData ausführen.
Maximale NIC-Anzahl abrufen
So rufen Sie die maximale NIC-Anzahl ab:
-
Öffnen Sie ein PowerShell-Fenster vom Delivery Controller™-Host.
-
Führen Sie
asnp citrix*aus, um die Citrix-spezifischen PowerShell-Module zu laden. -
Führen Sie
Get-ChildItem -Path "XDHyp:\Connections\abc-connection\East US.region\serviceoffering.folder"aus, um alle verfügbaren VM-Größen aufzulisten. -
Führen Sie
get-item -Path "XDHyp:\Connections\abc-connection\East US.region\serviceoffering.folder\Standard_M416ms_v2.serviceoffering").AdditionalDataaus. -
Überprüfen Sie
MaxNetworkInterfaces, um die maximale NIC-Anzahl zu erfahren.
Erstellen eines Katalogs mit mehreren NICs auf einer VM
Gehen Sie wie folgt vor, um einen Katalog mit mehreren NICs auf einer VM zu erstellen:
-
Öffnen Sie ein PowerShell-Fenster auf dem Delivery Controller-Host.
-
Führen Sie
asnp citrix*aus, um die Citrix-spezifischen PowerShell-Module zu laden. -
Erstellen Sie einen Identitätspool, falls noch nicht geschehen.
-
Erstellen Sie das Bereitstellungsschema:
-
Wenn Sie einen nicht auf Maschinenprofilen basierenden Maschinenkatalog erstellen, führen Sie den Befehl
New-ProvSchememit dem ParameterNetworkMappingsaus. Sie können dem ParameterNetworkMappingsmehrere Subnetze hinzufügen. Beispiel:New-Provscheme -NetworkMappings @{"0"="subnetpath1";"1"="subnetpath1"} -
Wenn Sie einen auf Maschinenprofilen basierenden Maschinenkatalog erstellen:
-
Erstellen Sie eine VM in Azure mit mehreren NICs. Weitere Informationen finden Sie unter Erstellen und Verwalten einer Windows-VM mit mehreren NICs. Sie können auch eine neue VM erstellen und dann im Azure-Portal auf der Seite "Netzwerk" eine Netzwerkschnittstelle anfügen.
-
Führen Sie den Befehl
New-ProvSchememit der VM als Maschinenprofil-Eingabe aus.
Hinweis:Beim Erstellen eines auf Maschinenprofilen basierenden Maschinenkatalogs muss die Anzahl derNetworkMappingsmit derNetworkInterfaceCountdes Maschinenprofils übereinstimmen. DieNetworkInterfaceCountkann ausAdditionalDatavonGet-item -Path "machine profile path"abgerufen werden. -
-
-
Schließen Sie die Katalogerstellung ab.
Aktualisieren eines Katalogs, um mehrere NICs auf einer VM zu haben
Gehen Sie wie folgt vor, um einen Katalog zu aktualisieren, damit er mehrere NICs auf einer VM hat:
-
Öffnen Sie ein PowerShell-Fenster auf dem Delivery Controller-Host.
-
Führen Sie
asnp citrix*aus, um die Citrix-spezifischen PowerShell-Module zu laden. -
Aktualisieren Sie das Bereitstellungsschema:
-
Wenn Sie einen nicht auf Maschinenprofilen basierenden Maschinenkatalog erstellen, führen Sie den Befehl
Set-ProvSchememit dem ParameterNetworkMappingsaus. Sie können dem ParameterNetworkMappingsmehrere Subnetze hinzufügen. Beispiel:Set-Provscheme -NetworkMappings @{"0"="subnetpath1";"1"="subnetpath1"} -
Wenn Sie einen Maschinenkatalog basierend auf einem Maschinenprofil erstellen:
-
Erstellen Sie eine VM in Azure mit mehreren NICs. Weitere Informationen finden Sie unter Erstellen und Verwalten einer Windows-VM mit mehreren NICs.
-
Führen Sie den Befehl
Set-ProvSchememit der VM als Maschinenprofil-Eingabe aus.
-
-
Vorhandene VM aktualisieren, um mehrere NICs auf einer VM zu haben
Sie können auch eine vorhandene VM mit
Set-ProvVMUpdateTimeWindow aktualisieren und während des Update-Zeitfensters einen Neustart der vorhandenen VM durchführen.
Katalog-VMs mit installiertem Azure Monitor Agent bereitstellen
Azure Monitoring ist ein Dienst, mit dem Sie Telemetriedaten aus Ihren Azure- und lokalen Umgebungen sammeln, analysieren und darauf reagieren können.
Der Azure Monitor Agent (AMA) sammelt Überwachungsdaten von Compute-Ressourcen wie virtuellen Maschinen und liefert die Daten an Azure Monitor. Er unterstützt derzeit die Erfassung von Ereignisprotokollen, Syslog- und Leistungsmetriken und sendet diese an Azure Monitor Metrics- und Azure Monitor Logs-Datenquellen.
Um die Überwachung zu ermöglichen, indem die VMs in den Überwachungsdaten eindeutig identifiziert werden, können Sie die VMs eines MCS-Maschinenkatalogs mit AMA als Erweiterung bereitstellen.
Anforderungen
-
Berechtigungen: Stellen Sie sicher, dass Sie über die in Erforderliche Azure-Berechtigungen angegebenen Mindestberechtigungen für Azure und die folgenden Berechtigungen zur Verwendung von Azure Monitor verfügen:
-
Microsoft.Compute/virtualMachines/extensions/read -
Microsoft.Compute/virtualMachines/extensions/write -
Microsoft.Insights/DataCollectionRuleAssociations/Read -
Microsoft.Insights/dataCollectionRuleAssociations/write -
Microsoft.Insights/DataCollectionRules/Read
-
-
Datensammlungsregel: Richten Sie eine Datensammlungsregel im Azure-Portal ein. Informationen zum Einrichten einer DCR finden Sie unter Datensammlungsregel erstellen. Eine DCR ist plattformspezifisch (Windows oder Linux). Stellen Sie sicher, dass Sie eine DCR gemäß der erforderlichen Plattform erstellen. Der AMA verwendet Datensammlungsregeln (DCR), um die Zuordnung zwischen den Ressourcen, wie VMs, und Datenquellen, wie Azure Monitor Metrics und Azure Monitor Logs, zu verwalten.
-
Standardarbeitsbereich: Erstellen Sie einen Arbeitsbereich im Azure-Portal. Informationen zum Erstellen eines Arbeitsbereichs finden Sie unter Log Analytics-Arbeitsbereich erstellen. Wenn Sie Protokolle und Daten sammeln, werden die Informationen in einem Arbeitsbereich gespeichert. Ein Arbeitsbereich hat eine eindeutige Arbeitsbereichs-ID und Ressourcen-ID. Der Arbeitsbereichsname muss für eine bestimmte Ressourcengruppe eindeutig sein. Nachdem Sie einen Arbeitsbereich erstellt haben, konfigurieren Sie Datenquellen und Lösungen, um ihre Daten im Arbeitsbereich zu speichern.
-
Überwachungserweiterung auf die Whitelist gesetzt: Die Erweiterungen
AzureMonitorWindowsAgentundAzureMonitorLinuxAgentsind von Citrix definierte, auf der Whitelist stehende Erweiterungen. Um die Liste der auf der Whitelist stehenden Erweiterungen anzuzeigen, verwenden Sie den PoSH-BefehlGet-ProvMetadataConfiguration. -
Master-Image: Microsoft empfiehlt, Erweiterungen von einer vorhandenen Maschine zu entfernen, bevor eine neue Maschine daraus erstellt wird. Wenn die Erweiterungen nicht entfernt werden, kann dies zu Restdateien und unerwartetem Verhalten führen. Weitere Informationen finden Sie unter Wenn die VM aus einer vorhandenen VM neu erstellt wird.
So stellen Sie Katalog-VMs mit aktiviertem AMA bereit:
-
Eine Maschinenprofilvorlage einrichten.
-
Wenn Sie eine VM als Maschinenprofilvorlage verwenden möchten:
-
Erstellen Sie eine VM im Azure-Portal.
-
Schalten Sie die VM ein.
-
Fügen Sie die VM der Datenerfassungsregel unter Resources hinzu. Dadurch wird die Agent-Installation auf der Vorlagen-VM ausgelöst.
-
Hinweis:Wenn Sie einen Linux-Katalog erstellen müssen, richten Sie eine Linux-Maschine ein.-
Wenn Sie eine Vorlagenspezifikation als Maschinenprofilvorlage verwenden möchten:
-
Eine Vorlagenspezifikation einrichten.
-
Fügen Sie der generierten Vorlagenspezifikation die folgende Erweiterung und Datenerfassungsregelzuordnung hinzu:
{
 "type": "Microsoft.Compute/virtualMachines/extensions",
 "apiVersion": "2022-03-01",
 "name": "<vm-name>/AzureMonitorWindowsAgent",
 "dependsOn": [
     "Microsoft.Compute/virtualMachines/<vm-name>"
 ],
 "location": "<azure-region>",
 "properties": {
     "publisher": "Microsoft.Azure.Monitor",
     "type": "AzureMonitorWindowsAgent",
     "typeHandlerVersion": "1.0",
     "autoUpgradeMinorVersion": true,
     "enableAutomaticUpgrade": true
 }
 },
  {
     "type": "Microsoft.Insights/dataCollectionRuleAssociations",
     "apiVersion": "2021-11-01",
     "name": "<associatio-name>",
     "scope": "Microsoft.Compute/virtualMachines/<vm-name>",
     "dependsOn": [
      "Microsoft.Compute/virtualMachines/<vm-name>",
     "Microsoft.Compute/virtualMachines/<vm-name>/extensions/AzureMonitorWindowsAgent"
     ],
     "properties": {
        "description": "Association of data collection rule. Deleting this association will break the data collection for this Arc server.",
      "dataCollectionRuleId": "/subscriptions/<azure-subscription>/resourcegroups/<azure-resource-group>/providers/microsoft.insights/datacollectionrules/<azure-data-collection-rule>"
      }
     }
-
-
-
Erstellen oder aktualisieren Sie einen vorhandenen MCS-Maschinenkatalog.
-
So erstellen Sie einen neuen MCS-Katalog:
-
Wählen Sie diese VM oder Vorlagenspezifikation als Maschinenprofil im Web Studio aus.
-
Fahren Sie mit den nächsten Schritten fort, um den Katalog zu erstellen.
-
-
Um einen vorhandenen MCS-Katalog zu aktualisieren, verwenden Sie die folgenden PoSH-Befehle:
-
Damit die neuen VMs die aktualisierte Maschinenprofilvorlage erhalten, führen Sie den folgenden Befehl aus:
Set-ProvScheme -ProvisioningSchemeName "name"
-MachineProfile "XDHyp:\HostingUnits\Unit1\machineprofile.folder\abc.resourcegroup\ab-machine-profile.vm" -
So aktualisieren Sie vorhandene VMs mit der aktualisierten Maschinenprofilvorlage:
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName my-catalog -StartsNow -DurationInMinutes -1
-
-
-
Katalog-VMs einschalten.
-
Gehen Sie zum Azure-Portal und überprüfen Sie, ob die Überwachungserweiterung auf der VM installiert ist und die VM unter den DCR-Ressourcen angezeigt wird. Nach einigen Minuten werden Überwachungsdaten im Azure Monitor angezeigt.
Problembehandlung
Informationen zur Fehlerbehebung für den Azure Monitor-Agent finden Sie unter den folgenden Links:
Maschinenkatalog mit kundenverwaltetem Verschlüsselungsschlüssel erstellen
Die detaillierten Schritte zum Erstellen eines Maschinenkatalogs mit einem vom Kunden verwalteten Verschlüsselungsschlüssel sind:
-
Öffnen Sie ein PowerShell-Fenster.
-
Führen Sie
asnp citrix*aus, um die Citrix-spezifischen PowerShell-Module zu laden. -
Geben Sie
cd xdhyp:/ein. -
Geben Sie
cd .\HostingUnits\(your hosting unit)ein. -
Geben Sie
cd diskencryptionset.folderein. -
Geben Sie
direin, um die Liste der Datenträgerverschlüsselungssätze abzurufen. -
Kopieren Sie die ID eines Datenträgerverschlüsselungssatzes.
-
Erstellen Sie eine benutzerdefinierte Eigenschaftszeichenfolge, um die ID des Datenträgerverschlüsselungssatzes einzuschließen. Zum Beispiel:
$customProperties = "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`">
 <Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Standard_LRS`" />
 <Property xsi:type=`"StringProperty`" Name=`"persistWBC`" Value=`"False`" />
 <Property xsi:type=`"StringProperty`" Name=`"PersistOsDisk`" Value=`"false`" />
 <Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" />
 <Property xsi:type=`"StringProperty`" Name=`"DiskEncryptionSetId`" Value=`"/subscriptions/0xxx4xxx-xxb-4bxx-xxxx-xxxxxxxx/resourceGroups/abc/providers/Microsoft.Compute/diskEncryptionSets/abc-des`"/>
</CustomProperties> -
Erstellen Sie einen Identitätspool, falls noch nicht geschehen. Zum Beispiel:
New-AcctIdentityPool -IdentityPoolName idPool -NamingScheme ms## -Domain def.local -NamingSchemeType Numeric -
Führen Sie den Befehl New-ProvScheme aus: Zum Beispiel:
New-ProvScheme -CleanOnBoot -HostingUnitName "name" -IdentityPoolName "name" -InitialBatchSizeHint 1
 -MasterImageVM "XDHyp:\HostingUnits\azure-res2\image.folder\def.resourcegroup\def.snapshot"
 -NetworkMapping @{"0"="XDHyp:\HostingUnits\azure-res2\\virtualprivatecloud.folder\def.resourcegroup\def-vnet.virtualprivatecloud\subnet1.network"}
 -ProvisioningSchemeName "name"
 -ServiceOffering "XDHyp:\HostingUnits\azure-res2\serviceoffering.folder\Standard_DS2_v2.serviceoffering"
 -MachineProfile "XDHyp:\HostingUnits\<adnet>\machineprofile.folder\<def.resourcegroup>\<machine profile vm.vm>"
-CustomProperties $customProperties -
Schließen Sie die Erstellung des Maschinenkatalogs ab.
Maschinenkatalog mit doppelter Verschlüsselung erstellen
Sie können einen Maschinenkatalog mit doppelter Verschlüsselung mithilfe von Web Studio und PowerShell-Befehlen erstellen und aktualisieren.
Die detaillierten Schritte zum Erstellen eines Maschinenkatalogs mit doppelter Verschlüsselung sind:
-
Erstellen Sie einen Azure Key Vault und DES mit plattformverwalteten und kundenverwalteten Schlüsseln. Informationen zum Erstellen eines Azure Key Vault und eines DES finden Sie unter Verwenden des Azure-Portals zum Aktivieren der doppelten Verschlüsselung ruhender verwalteter Datenträger.
-
So durchsuchen Sie verfügbare DiskEncryptionSets in Ihrer Hostingverbindung:
-
Öffnen Sie ein PowerShell-Fenster.
-
Führen Sie die folgenden PowerShell-Befehle aus:
-
asnp citrix* -
cd xdhyp:: -
cd HostingUnits -
cd YourHostingUnitName(z. B. azure-east) -
cd diskencryptionset.folder -
dir
-
Sie können eine ID desDiskEncryptionSetverwenden, um einen Katalog mithilfe benutzerdefinierter Eigenschaften zu erstellen oder zu aktualisieren. -
-
Wenn Sie den Workflow für Maschinenprofile verwenden möchten, erstellen Sie eine VM oder eine Vorlagenspezifikation als Eingabe für das Maschinenprofil.
-
Wenn Sie eine VM als Eingabe für das Maschinenprofil verwenden möchten:
-
Erstellen Sie eine VM im Azure-Portal.
-
Navigieren Sie zu Datenträger>Schlüsselverwaltung, um die VM direkt mit einem beliebigen
DiskEncryptionSetIDzu verschlüsseln.
-
-
Wenn Sie eine Vorlagenspezifikation als Eingabe für das Maschinenprofil verwenden möchten:
-
Fügen Sie in der Vorlage unter
properties>storageProfile>osDisk>managedDiskden ParameterdiskEncryptionSethinzu und fügen Sie die ID des DES für die doppelte Verschlüsselung hinzu.
-
-
-
Erstellen Sie den Maschinenkatalog.
-
Wenn Sie Web Studio verwenden, führen Sie zusätzlich zu den Schritten unter Maschinenkataloge erstellen einen der folgenden Schritte aus.
-
Wenn Sie keinen Workflow auf Basis von Maschinenprofilen verwenden, wählen Sie auf der Seite Datenträgereinstellungen die Option Folgenden Schlüssel zum Verschlüsseln von Daten auf jeder Maschine verwenden aus. Wählen Sie dann Ihr DES für die doppelte Verschlüsselung aus dem Dropdownmenü aus. Fahren Sie mit der Katalogerstellung fort.
-
Wenn Sie den Workflow für Maschinenprofile verwenden, wählen Sie auf der Seite Image ein Masterimage und ein Maschinenprofil aus. Stellen Sie sicher, dass das Maschinenprofil eine Datenträgerverschlüsselungssatz-ID in seinen Eigenschaften hat.
Alle im Katalog erstellten Maschinen werden durch den mit dem ausgewählten DES verknüpften Schlüssel doppelt verschlüsselt. -
-
Wenn Sie PowerShell-Befehle verwenden, führen Sie einen der folgenden Schritte aus:
-
Wenn Sie keinen Workflow auf Maschinenprofilbasis verwenden, fügen Sie die benutzerdefinierte Eigenschaft
DiskEncryptionSetIdim BefehlNew-ProvSchemehinzu. Zum Beispiel:New-ProvScheme -CleanOnBoot -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
<Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-xxxx-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" />
</CustomProperties>'
-HostingUnitName "Redacted"
-IdentityPoolName "Redacted"
-InitialBatchSizeHint 1
-MasterImageVM "Redacted"
-NetworkMapping @{"0"="Redacted"}
-ProvisioningSchemeName "Redacted"
-ServiceOffering "Redacted" -
Wenn Sie einen Workflow auf Maschinenprofilbasis verwenden, verwenden Sie eine Maschinenprofileingabe im Befehl
New-ProvScheme. Zum Beispiel:New-ProvScheme -CleanOnBoot
-HostingUnitName azure-east
-IdentityPoolName aio-ip
-InitialBatchSizeHint 1
-MasterImageVM XDHyp:\HostingUnits\azure-east\image.folder\abc.resourcegroup\fgb-vda-snapshot.snapshot
-NetworkMapping @{"0"="XDHyp:\HostingUnits\azure-east\virtualprivatecloud.folder\apa-resourceGroup.resourcegroup\apa-resourceGroup-vnet.virtualprivatecloud\default.network"}
-ProvisioningSchemeName aio-test
-MachineProfile XDHyp:\HostingUnits\azure-east\machineprofile.folder\abc.resourcegroup\abx-mp.templatespec\1.0.0.templatespecversion
-
-
-
Schließen Sie die Erstellung eines Katalogs mit dem Remote PowerShell SDK ab. Informationen zum Erstellen eines Katalogs mit dem Remote PowerShell SDK finden Sie unter https://developer-docs.citrix.com/projects/citrix-virtual-apps-desktops-sdk/en/latest/creating-a-catalog/. Alle im Katalog erstellten Maschinen werden durch den mit dem ausgewählten DES verknüpften Schlüssel doppelt verschlüsselt.
Einen unverschlüsselten Katalog zur Verwendung der doppelten Verschlüsselung konvertieren
Sie können den Verschlüsselungstyp eines Maschinenkatalogs aktualisieren (mithilfe benutzerdefinierter Eigenschaften oder eines Maschinenprofils).
-
Wenn Sie keinen Workflow auf Maschinenprofilbasis verwenden, fügen Sie die benutzerdefinierte Eigenschaft DiskEncryptionSetId im Befehl
Set-ProvSchemehinzu. Zum Beispiel:Set-ProvScheme -ProvisioningSchemeName "SampleProvSchemeName"
-CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
<Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-xxxx-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" />
</CustomProperties>' -
Wenn Sie einen Workflow auf Maschinenprofilbasis verwenden, verwenden Sie eine Maschinenprofileingabe im Befehl
Set-ProvScheme. Zum Beispiel:Set-ProvScheme -ProvisioningSchemeName mxiao-test -MachineProfile XDHyp:\HostingUnits\azure-east\machineprofile.folder\aelx.resourcegroup\elx-mp.templatespec\1.0.0.templatespecversion
Nach erfolgreicher Ausführung werden alle neuen VMs, die Sie Ihrem Katalog hinzufügen, durch den Schlüssel, der dem ausgewählten DES zugeordnet ist, doppelt verschlüsselt.
Überprüfen, ob der Katalog doppelt verschlüsselt ist
-
In Web Studio:
-
Navigieren Sie zu Maschinenkataloge.
-
Wählen Sie den Katalog aus, den Sie überprüfen möchten. Klicken Sie auf die Registerkarte Vorlageneigenschaften unten auf dem Bildschirm.
-
Überprüfen Sie unter Azure-Details die Datenträgerverschlüsselungssatz-ID in Datenträgerverschlüsselungssatz. Wenn die DES-ID des Katalogs leer ist, ist der Katalog nicht verschlüsselt.
-
Im Azure-Portal überprüfen Sie, ob der Verschlüsselungstyp des DES, der mit der DES-ID verknüpft ist, plattformverwaltete und kundenverwaltete Schlüssel sind.
-
-
Mithilfe des PowerShell-Befehls:
-
Öffnen Sie das PowerShell-Fenster.
-
Führen Sie
asnp citrix*aus, um die Citrix-spezifischen PowerShell-Module zu laden. -
Verwenden Sie
Get-ProvScheme, um die Informationen Ihres Maschinenkatalogs abzurufen. Zum Beispiel:Get-ProvScheme -ProvisioningSchemeName "SampleProvSchemeName" -
Rufen Sie die benutzerdefinierte Eigenschaft DES-ID des Maschinenkatalogs ab. Zum Beispiel:
<Property xsi:type="StringProperty" Name="DiskEncryptionSetId" Value="/subscriptions/12345678-1234-1234-1234-123456789012/resourceGroups/Sample-RG/providers/Microsoft.Compute/diskEncryptionSets/SampleEncryptionSet" /> -
Im Azure-Portal überprüfen Sie, ob der Verschlüsselungstyp des DES, der mit der DES-ID verknüpft ist, plattformverwaltete und kundenverwaltete Schlüssel sind.
-
Erstellen eines Katalogs mit temporären Azure-Datenträgern
Um temporäre Datenträger zu verwenden, müssen Sie die benutzerdefinierte Eigenschaft
UseEphemeralOsDisk auf true setzen, wenn Sie New-ProvScheme ausführen.
Hinweis:
Wenn die benutzerdefinierte Eigenschaft
UseEphemeralOsDisk auf false gesetzt ist oder kein Wert angegeben wird, verwenden alle bereitgestellten VDAs weiterhin einen bereitgestellten Betriebssystemdatenträger.
Im Folgenden finden Sie ein Beispiel für benutzerdefinierte Eigenschaften, die im Bereitstellungsschema verwendet werden können:
"CustomProperties": [
             {
                 "Name": "UseManagedDisks",
                 "Value": "true"
             },
             {
                 "Name": "StorageType",
                 "Value": "Standard_LRS"
             },
             {
                 "Name": "UseSharedImageGallery",
                 "Value": "true"
             },
             {
                 "Name": "SharedImageGalleryReplicaRatio",
                 "Value": "40"
             },
             {
                 "Name": "SharedImageGalleryReplicaMaximum",
                 "Value": "10"
             },
             {
                 "Name": "LicenseType",
                 "Value": "Windows_Server"
             },
             {
                 "Name": "UseEphemeralOsDisk",
                 "Value": "true"
             }
         ],
Konfigurieren eines temporären Datenträgers für einen Katalog
Um einen temporären Azure-Betriebssystemdatenträger für einen Katalog zu konfigurieren, verwenden Sie den Parameter
UseEphemeralOsDisk in Set-ProvScheme. Setzen Sie den Wert des Parameters UseEphemeralOsDisk auf true.
Hinweis:
Um diese Funktion zu verwenden, müssen Sie auch die Parameter
UseManagedDisks und UseSharedImageGallery aktivieren.
Zum Beispiel:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
 <Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="true" />
 <Property xsi:type="StringProperty" Name="UseEphemeralOsDisk" Value="true" />
 </CustomProperties>'
Wichtige Überlegungen zu temporären Datenträgern
Um temporäre Betriebssystemdatenträger mit
New-ProvScheme bereitzustellen, beachten Sie die folgenden Einschränkungen:
-
Die für den Katalog verwendete VM-Größe muss temporäre Betriebssystemdatenträger unterstützen.
-
Die Größe des Cache- oder temporären Datenträgers, der der VM-Größe zugeordnet ist, muss größer oder gleich der Größe des Betriebssystemdatenträgers sein.
-
Die Größe des temporären Datenträgers muss größer sein als die Größe des Cache-Datenträgers.
Beachten Sie auch diese Punkte, wenn Sie:
-
Das Bereitstellungsschema erstellen.
-
Das Bereitstellungsschema ändern.
-
Das Image aktualisieren.
Dedizierte Azure-Hosts
Sie können MCS verwenden, um VMs auf dedizierten Azure-Hosts bereitzustellen. Vor der Bereitstellung von VMs auf dedizierten Azure-Hosts:
-
Eine Hostgruppe erstellen.
-
Hosts in dieser Hostgruppe erstellen.
-
Stellen Sie sicher, dass ausreichend Hostkapazität für die Erstellung von Katalogen und virtuellen Maschinen reserviert ist.
Sie können einen Maschinenkatalog mit definierter Host-Tenancy über das folgende PowerShell-Skript erstellen:
New-ProvScheme <otherParameters> -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
  <Property xsi:type="StringProperty" Name="HostGroupId" Value="myResourceGroup/myHostGroup" />
  ...other Custom Properties...
  </CustomProperties>
Beachten Sie bei der Verwendung von MCS zur Bereitstellung virtueller Maschinen auf dedizierten Azure-Hosts Folgendes:
-
Ein dedizierter Host ist eine Katalogeigenschaft und kann nach der Erstellung des Katalogs nicht mehr geändert werden. Dedizierte Tenancy wird derzeit in Azure nicht unterstützt.
-
Eine vorkonfigurierte Azure-Hostgruppe in der Region der Hosting-Einheit ist erforderlich, wenn der
HostGroupId-Parameter verwendet wird. -
Azure Auto-Placement ist erforderlich. Diese Funktionalität fordert die Aufnahme des mit der Hostgruppe verknüpften Abonnements an. Weitere Informationen finden Sie unter VM-Skalierungsgruppe auf dedizierten Azure-Hosts – Public Preview. Wenn Auto-Placement nicht aktiviert ist, löst MCS während der Katalogerstellung einen Fehler aus.
Erstellen oder Aktualisieren eines Maschinenkatalogs mit einem Azure Compute Gallery-Image
Wenn Sie ein Image für die Erstellung eines Maschinenkatalogs auswählen, können Sie Images auswählen, die Sie in der Azure Compute Gallery erstellt haben.
Damit diese Images angezeigt werden, müssen Sie Folgendes tun:
-
Konfigurieren Sie eine Citrix Virtual Apps and Desktops Site.
-
Stellen Sie eine Verbindung mit dem Azure Resource Manager her.
-
Erstellen Sie im Azure-Portal eine Ressourcengruppe. Weitere Informationen finden Sie unter Erstellen einer Azure Compute Gallery über das Portal.
-
Erstellen Sie in der Ressourcengruppe eine Azure Compute Gallery.
-
Erstellen Sie in der Azure Compute Gallery eine Imagedefinition.
-
Erstellen Sie in der Imagedefinition eine Imageversion.
Verwenden Sie die folgenden PowerShell-Befehle, um einen Maschinenkatalog mit einem Image aus der Azure Compute Gallery zu erstellen oder zu aktualisieren:
-
Öffnen Sie ein PowerShell-Fenster.
-
Führen Sie
asnp citrix*aus, um die Citrix-spezifischen PowerShell-Module zu laden. -
Wählen Sie eine Ressourcengruppe aus, und listen Sie dann alle Galerien dieser Ressourcengruppe auf.
Get-ChildItem -LiteralPath @("XDHyp:\HostingUnits\testresource\image.folder\sharedImageGalleryTest.resourcegroup") -
Wählen Sie eine Galerie aus, und listen Sie dann alle Bilddefinitionen dieser Galerie auf.
Get-ChildItem -LiteralPath @("XDHyp:\HostingUnits\testresource\image.folder\sharedImageGalleryTest.resourcegroup\sharedImageGallery.sharedimagegallery") -
Wählen Sie eine Bilddefinition aus, und listen Sie dann alle Bildversionen dieser Bilddefinition auf.
Get-ChildItem -LiteralPath @("XDHyp:\HostingUnits\testresource\image.folder\sharedImageGalleryTest.resourcegroup\sharedImageGallery.sharedimagegallery\sigtestimage.imagedefinition") -
Erstellen und aktualisieren Sie einen MCS-Katalog mithilfe der folgenden Elemente:
-
Ressourcengruppe
-
Galerie
-
Galerie-Bilddefinition
-
Galerie-Bildversion
Informationen zum Erstellen eines Katalogs mit dem Remote PowerShell SDK finden Sie unter https://developer-docs.citrix.com/projects/citrix-virtual-apps-desktops-sdk/en/latest/creating-a-catalog/. -
Shared Image Gallery konfigurieren
Verwenden Sie den Befehl
New-ProvScheme, um ein Bereitstellungsschema mit Shared Image Gallery-Unterstützung zu erstellen. Verwenden Sie den Befehl Set-ProvScheme, um diese Funktion für ein Bereitstellungsschema zu aktivieren oder zu deaktivieren und das Replikatverhältnis und die maximalen Replikatwerte zu ändern.
Drei benutzerdefinierte Eigenschaften wurden zu Bereitstellungsschemata hinzugefügt, um die Shared Image Gallery-Funktion zu unterstützen:
UseSharedImageGallery
-
Definiert, ob die Shared Image Gallery zum Speichern der veröffentlichten Images verwendet werden soll. Wenn auf True gesetzt, wird das Image als Shared Image Gallery-Image gespeichert, andernfalls wird das Image als Snapshot gespeichert.
-
Gültige Werte sind True und False.
-
Wenn die Eigenschaft nicht definiert ist, ist der Standardwert False.
SharedImageGalleryReplicaRatio
-
Definiert das Verhältnis von Maschinen zu Repliken der Katalogimageversion.
-
Gültige Werte sind ganze Zahlen größer als 0.
-
Wenn die Eigenschaft nicht definiert ist, werden Standardwerte verwendet. Der Standardwert für persistente Betriebssystemdatenträger ist 1000 und der Standardwert für nicht-persistente Betriebssystemdatenträger ist 40.
SharedImageGalleryReplicaMaximum
-
Definiert die maximale Anzahl von Repliken für jede Katalogimageversion.
-
Wenn die Eigenschaft nicht definiert ist, ist der Standardwert 100.
-
Wenn die Eigenschaft nicht definiert ist, ist der Standardwert 100.
Tipp:
Bei Verwendung der Shared Image Gallery zum Speichern eines veröffentlichten Images für von MCS bereitgestellte Kataloge legt MCS die Replikatanzahl der Galerie-Image-Version basierend auf der Anzahl der Maschinen im Katalog, dem Replikatverhältnis und dem Replikatmaximum fest. Die Replikatanzahl wird berechnet, indem die Anzahl der Maschinen im Katalog durch das Replikatverhältnis geteilt (auf den nächsten ganzzahligen Wert aufgerundet) und der Wert dann auf die maximale Replikatanzahl begrenzt wird. Zum Beispiel werden bei einem Replikatverhältnis von 20 und einem Maximum von 5 für 0–20 Maschinen ein Replikat erstellt, für 21–40 zwei Replikate, für 41–60 drei Replikate, für 61–80 vier Replikate und für 81+ fünf Replikate.
Anwendungsfall: Aktualisieren des Shared Image Gallery-Replikatverhältnisses und des Replikatmaximums
Der vorhandene Maschinenkatalog verwendet Shared Image Gallery. Verwenden Sie den Befehl
Set-ProvScheme, um die benutzerdefinierten Eigenschaften für alle vorhandenen Maschinen im Katalog und alle zukünftigen Maschinen zu aktualisieren:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"> <Property xsi:type="StringProperty" Name="StorageType" Value="Standard_LRS"/> <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="True"/> <Property xsi:type="StringProperty" Name="UseSharedImageGallery" Value="True"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaRatio" Value="30"/> <Property xsi:type="IntProperty" Name="SharedImageGalleryReplicaMaximum" Value="20"/></CustomProperties>'
Maschinen in angegebenen Verfügbarkeitszonen bereitstellen
Sie können Maschinen in bestimmten Verfügbarkeitszonen in Azure-Umgebungen bereitstellen. Dies können Sie mit PowerShell erreichen.
Hinweis:
-
Wenn keine Zonen angegeben sind, lässt MCS Azure die Maschinen innerhalb der Region platzieren. Wenn mehr als eine Zone angegeben ist, verteilt MCS die Maschinen zufällig auf diese Zonen.
-
Wenn Sie ZRS als Speicherredundanz auf der Seite Speicher- und Lizenztypen auswählen, erhalten Sie eine Warnung, die vorschlägt, die Zonenauswahl aufzuheben und Azure die VM-Verfügbarkeitszonen verwalten zu lassen. Sie erhalten die Warnung nur, wenn Sie ein Maschinenprofil oder eine Hostgruppe auswählen, die Verfügbarkeitszonen hat.
Verfügbarkeitszonen über PowerShell konfigurieren
Mit PowerShell können Sie die Angebotsinventarelemente mithilfe von
Get-Item anzeigen. Zum Beispiel, um das Dienstangebot Standard_B1ls der Region Eastern US anzuzeigen:
$serviceOffering = Get-Item -path "XDHyp:\Connections\my-connection-name\East US.region\serviceoffering.folder\Standard_B1ls.serviceoffering"
Um die Zonen anzuzeigen, verwenden Sie den Parameter
AdditionalData für das Element:
$serviceOffering.AdditionalData
Wenn Verfügbarkeitszonen nicht angegeben sind, gibt es keine Änderung in der Art und Weise, wie Maschinen bereitgestellt werden.
Um Verfügbarkeitszonen über PowerShell zu konfigurieren, verwenden Sie die benutzerdefinierte Eigenschaft Zones, die mit dem Vorgang
New-ProvScheme verfügbar ist. Die Eigenschaft Zones definiert eine Liste von Verfügbarkeitszonen, in die Maschinen bereitgestellt werden sollen. Diese Zonen können eine oder mehrere Verfügbarkeitszonen umfassen. Zum Beispiel <Property xsi:type="StringProperty" Name="Zones" Value="1, 3"/> für die Zonen 1 und 3.
Verwenden Sie den Befehl
Set-ProvScheme, um die Zonen für ein Bereitstellungsschema zu aktualisieren.
Wenn eine ungültige Zone angegeben wird, wird das Bereitstellungsschema nicht aktualisiert, und eine Fehlermeldung wird angezeigt, die Anweisungen enthält, wie der ungültige Befehl zu korrigieren ist.
Tipp:
Wenn Sie eine ungültige benutzerdefinierte Eigenschaft angeben, wird das Bereitstellungsschema nicht aktualisiert und eine entsprechende Fehlermeldung wird angezeigt.
Speichertypen
Wählen Sie verschiedene Speichertypen für virtuelle Maschinen in Azure-Umgebungen, die MCS verwenden. Für Ziel-VMs unterstützt MCS:
-
Betriebssystemdatenträger: Premium-SSD, SSD oder HDD
-
Write-Back-Cache-Datenträger: Premium-SSD, SSD oder HDD
Beachten Sie bei der Verwendung dieser Speichertypen Folgendes:
-
Stellen Sie sicher, dass Ihre VM den ausgewählten Speichertyp unterstützt.
-
Wenn Ihre Konfiguration einen temporären Azure-Datenträger verwendet, steht Ihnen die Option für die Write-Back-Cache-Datenträgereinstellung nicht zur Verfügung.
Tipp:
StorageType ist für einen OS-Typ und ein Speicherkonto konfiguriert. WBCDiskStorageType ist für den Write-Back-Cache-Speichertyp konfiguriert. Für einen normalen Katalog ist StorageType erforderlich. Wenn WBCDiskStorageType nicht konfiguriert ist, wird StorageType als Standard für WBCDiskStorageType verwendet.
Wenn WBCDiskStorageType nicht konfiguriert ist, wird StorageType als Standard für WBCDiskStorageType verwendet.
Speichertypen konfigurieren
Um Speichertypen für VMs zu konfigurieren, verwenden Sie den Parameter
StorageType in New-ProvScheme. Setzen Sie den Wert des Parameters StorageType auf einen der unterstützten Speichertypen.
Im Folgenden finden Sie ein Beispiel für die Einstellung des Parameters
CustomProperties in einem Bereitstellungsschema:
Set-ProvScheme -ProvisioningSchemeName catalog-name -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
 <Property xsi:type="StringProperty" Name="StorageType" Value="Premium_LRS" />
 <Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client" />
 </CustomProperties>'
Zonenredundanten Speicher aktivieren
Sie können bei der Katalogerstellung zonenredundanten Speicher auswählen. Dieser repliziert Ihre verwaltete Azure-Festplatte synchron über mehrere Verfügbarkeitszonen hinweg, sodass Sie sich von einem Ausfall in einer Zone erholen können, indem Sie die Redundanz in anderen Zonen nutzen.
Sie können Premium_ZRS und StandardSSD_ZRS in den benutzerdefinierten Eigenschaften des Speichertyps angeben. ZRS-Speicher kann über vorhandene benutzerdefinierte Eigenschaften oder über die MachineProfile-Vorlage festgelegt werden. ZRS-Speicher wird auch mit dem Befehl
Set-ProvVMUpdateTimeWindow mit den Parametern -StartsNow und -DurationInMinutes -1 unterstützt, und Sie können eine vorhandene Maschine von LRS- auf ZRS-Speicher umstellen.
Einschränkungen:
-
Nur für verwaltete Datenträger unterstützt
-
Nur mit Premium- und Standard-Solid-State-Laufwerken (SSD) unterstützt
-
Nicht unterstützt mit
StorageTypeAtShutdown -
Nur in bestimmten Regionen verfügbar.
-
Die Leistung von Azure nimmt ab, wenn ZRS-Datenträger in großem Umfang erstellt werden. Schalten Sie daher für das erste Einschalten die Maschinen in kleineren Stapeln ein (weniger als 300 Maschinen gleichzeitig).
Zonenredundanten Speicher als Datenträgerspeichertyp festlegen
Sie können zonenredundanten Speicher während der anfänglichen Katalogerstellung auswählen oder Ihren Speichertyp in einem vorhandenen Katalog aktualisieren.
Zonenredundanten Speicher mithilfe von PowerShell-Befehlen auswählen
Beim Erstellen eines neuen Katalogs in Azure mithilfe des PowerShell-Befehls
New-ProvScheme verwenden Sie Standard_ZRS als Wert in StorageAccountType. Beispiel:
<Property xsi:type="StringProperty" Name="StorageAccountType" Value="StandardSSD_ZRS" />
Beim Festlegen dieses Werts wird er von einer dynamischen API validiert, die feststellt, ob er ordnungsgemäß verwendet werden kann. Die folgenden Ausnahmen können auftreten, wenn die Verwendung von ZRS für Ihren Katalog nicht gültig ist:
-
StorageTypeAtShutdownNotSupportedForZrsDisks: Die benutzerdefinierte Eigenschaft StorageTypeAtShutdown kann nicht mit ZRS-Speicher verwendet werden.
-
StorageAccountTypeNotSupportedInRegion: Diese Ausnahme tritt auf, wenn Sie versuchen, ZRS-Speicher in einer Azure-Region zu verwenden, die ZRS nicht unterstützt.
-
ZrsRequiresManagedDisks: Sie können zonenredundanten Speicher nur mit verwalteten Datenträgern verwenden.
Sie können den Datenträgerspeichertyp mithilfe der folgenden benutzerdefinierten Eigenschaften festlegen:
-
StorageType -
WBCDiskStorageType -
IdentityDiskStorageType
Hinweis:
Während der Katalogerstellung wird die Betriebssystemfestplatte des Maschinenprofils
StorageType verwendet, wenn die benutzerdefinierten Eigenschaften nicht festgelegt sind.
Diagnoseeinstellungen auf VMs und NICs aus einem Maschinenprofil erfassen
Sie können Diagnoseeinstellungen auf VMs und NICs aus einem Maschinenprofil erfassen, während Sie einen Maschinenkatalog erstellen, einen vorhandenen Maschinenkatalog aktualisieren und vorhandene VMs aktualisieren.
Sie können eine VM oder eine Vorlagenspezifikation als Maschinenprofilquelle erstellen.
Wichtige Schritte
-
Erforderliche IDs in Azure einrichten. Sie müssen diese IDs in der Vorlagenspezifikation angeben.
-
Speicherkonto
-
Log Analytics-Arbeitsbereich
-
Event Hub-Namespace mit der Standard-Tarifstufe
-
-
Maschinenprofilquelle erstellen.
-
Einen neuen Maschinenkatalog erstellen, einen vorhandenen Katalog aktualisieren oder vorhandene VMs aktualisieren.
Erforderliche IDs in Azure einrichten
Richten Sie eine der folgenden Optionen in Azure ein:
-
Speicherkonto
-
Log Analytics-Arbeitsbereich
-
Event Hub-Namespace mit dem Tarif „Standard“
Speicherkonto einrichten
Erstellen Sie ein Standardspeicherkonto in Azure. Geben Sie in der Vorlagenspezifikation die vollständige resourceId für das Speicherkonto als
storageAccountId an.
Sobald VMs so eingerichtet sind, dass sie Daten im Speicherkonto protokollieren, können die Daten im Container
insights-metrics-pt1m gefunden werden.
Log Analytics-Arbeitsbereich einrichten
Erstellen Sie einen Log Analytics-Arbeitsbereich. Geben Sie in der Vorlagenspezifikation die vollständige resourceId für den Log Analytics-Arbeitsbereich als workspaceId an.
Sobald VMs so eingerichtet sind, dass sie Daten im Arbeitsbereich protokollieren, können Daten unter „Protokolle“ in Azure abgefragt werden. Sie können den folgenden Befehl in Azure unter „Protokolle“ ausführen, um die Anzahl aller von einer Ressource protokollierten Metriken anzuzeigen:
AzureMetrics | summarize Count=count() by ResourceId
Event Hub einrichten
Gehen Sie wie folgt vor, um einen Event Hub im Azure-Portal einzurichten:
-
Erstellen Sie einen Event Hub-Namespace mit dem Tarif „Standard“.
-
Erstellen Sie einen Event Hub unterhalb des Namespace.
-
Navigieren Sie unter dem Event Hub zu Erfassung. Aktivieren Sie den Schalter, um mit dem Avro-Ausgabetyp zu erfassen.
-
Erstellen Sie einen neuen Container in einem vorhandenen Speicherkonto, um die Protokolle zu erfassen.
-
Geben Sie in der Vorlagenspezifikation
eventHubAuthorizationRuleIdim folgenden Format an:/subscriptions/093f4c12-704b-4b1d-8339-f339e7557f60/resourcegroups/matspo/providers/Microsoft.EventHub/namespaces/matspoeventhub/authorizationrules/RootManageSharedAccessKey -
Geben Sie den Namen des Event Hubs an.
Sobald VMs so eingerichtet sind, dass sie Daten im Event Hub protokollieren, werden die Daten im konfigurierten Speichercontainer erfasst.
Maschinenprofilquelle erstellen
Sie können eine VM oder eine Vorlagenspezifikation als Maschinenprofilquelle erstellen.
VM-basiertes Maschinenprofil mit Diagnoseeinstellungen erstellen
Wenn Sie eine VM als Ihr Maschinenprofil erstellen möchten, richten Sie zuerst Diagnoseeinstellungen auf der Vorlagen-VM selbst ein. Detaillierte Anweisungen finden Sie in der Microsoft-Dokumentation Diagnoseeinstellungen in Azure Monitor.
Sie können die folgenden Befehle ausführen, um zu überprüfen, ob jetzt Diagnoseeinstellungen mit der VM oder NIC verknüpft sind:
az monitor diagnostic-settings list --resource-group matspo --resource matspo-tog-cc2659 --resource-type microsoft.network/networkInterfacesaz monitor diagnostic-settings list --resource-group matspo --resource matspo-tog-cc2 --resource-type microsoft.compute/virtualMachines
Vorlagenspezifikationsbasiertes Maschinenprofil mit Diagnoseeinstellungen erstellen
Wenn Sie eine VM verwenden möchten, die bereits aktivierte Diagnoseeinstellungen hat, und diese in eine ARM-Vorlagenspezifikation exportieren, werden diese Einstellungen nicht automatisch in der Vorlage enthalten sein. Sie müssen Diagnoseeinstellungen in der ARM-Vorlage manuell hinzufügen oder ändern.
Wenn Sie jedoch eine VM als Ihr Maschinenprofil verwenden möchten, stellt MCS sicher, dass die kritischen Diagnoseeinstellungen genau erfasst und auf die Ressourcen in Ihrem MCS-Katalog angewendet werden.
-
Erstellen Sie eine Standardvorlagenspezifikation, die eine VM und NIC(s) definiert.
-
Fügen Sie zusätzliche Ressourcen hinzu, um die Diagnoseeinstellungen gemäß der Spezifikation bereitzustellen: Microsoft.Insights diagnosticSettings. Für den Bereich verweisen Sie entweder auf eine VM oder eine NIC, die in der Vorlage namentlich mit einer partiellen ID vorhanden ist. Zum Beispiel, um Diagnoseeinstellungen zu erstellen, die an eine VM namens test-VM in der Vorlagenspezifikation angehängt sind, geben Sie den Bereich an als:
"scope": "microsoft.compute/virtualMachines/test-VM", -
Verwenden Sie die Vorlagenspezifikation als Maschinenprofilquelle.
Katalog mit Diagnoseeinstellungen erstellen oder aktualisieren
Nachdem Sie eine Maschinenprofilquelle erstellt haben, können Sie jetzt einen Maschinenkatalog mit dem Befehl
New-ProvScheme erstellen, einen vorhandenen Maschinenkatalog mit dem Befehl Set-ProvScheme aktualisieren und vorhandene VMs mit dem Befehl Request-ProvVMUpdate aktualisieren.
Bestimmung des Auslagerungsdateispeicherorts
Der Speicherort der Auslagerungsdatei wird gemäß dem folgenden Szenario bestimmt:
Hinweis:
Der Standardspeicherort der Auslagerungsdatei ist das Betriebssystemlaufwerk.
| Szenario | Speicherort |
|---|---|
| Die Einstellung der Auslagerungsdatei ist in den benutzerdefinierten Eigenschaften angegeben | Wie in den benutzerdefinierten Eigenschaften angegeben |
| Temporäres Betriebssystemlaufwerk oder Ruhezustand ist aktiviert | Betriebssystemlaufwerk |
| VM verfügt über ein temporäres Laufwerk | Temporäres Laufwerk |
| MCS I/O ist aktiviert | WBC-Laufwerk |
Szenarien für Auslagerungsdateieinstellungen
Die folgende Tabelle beschreibt einige der möglichen Szenarien für die Auslagerungsdateieinstellung während der Imagevorbereitung und der Aktualisierung des Bereitstellungsschemas:
| Während | Szenario | Ergebnis |
|---|---|---|
| Image-Vorbereitung | Sie legen die Auslagerungsdatei des Quellimages auf dem temporären Laufwerk fest, während die VM-Größe, die Sie im Bereitstellungsschema angeben, kein temporäres Laufwerk hat | Die Auslagerungsdatei wird auf dem Betriebssystem platziert |
| Image-Vorbereitung | Sie legen die Auslagerungsdatei des Quellimages auf dem Betriebssystemdatenträger fest, während die VM-Größe, die Sie im Bereitstellungsschema angeben, über einen temporären Datenträger verfügt. | Die Auslagerungsdatei wird auf dem temporären Datenträger abgelegt. |
| Image-Vorbereitung | Sie legen die Auslagerungsdatei des Quellimages auf dem temporären Datenträger fest und aktivieren den ephemeren Betriebssystemdatenträger im Bereitstellungsschema. | Die Auslagerungsdatei wird auf dem Betriebssystemdatenträger abgelegt. |
| Aktualisierung des Bereitstellungsschemas | Sie versuchen, das Bereitstellungsschema zu aktualisieren, wenn die VDA-Version älter als 2311 ist. | Ändert die Einstellung der Auslagerungsdatei mit einer Warnung. |
| Aktualisierung des Bereitstellungsschemas | Sie versuchen, das Bereitstellungsschema zu aktualisieren, wenn die VDA-Version 2311 oder neuer ist. | Bestimmt den Speicherort der Auslagerungsdatei gemäß Bestimmung des Speicherorts der Auslagerungsdatei. |
Einstellung der Auslagerungsdatei festlegen
Mithilfe von PowerShell-Befehlen können Sie die Einstellungen der Auslagerungsdatei, einschließlich Speicherort und Größe, festlegen. Dies überschreibt die von MCS gemäß Bestimmung des Speicherorts der Auslagerungsdatei festgelegten Einstellungen der Auslagerungsdatei. Sie können dies tun, indem Sie den folgenden
New-ProvScheme Befehl während der Erstellung des Maschinenkatalogs ausführen.
Wichtige Überlegungen
Beachten Sie Folgendes, bevor Sie mit der Katalogerstellung fortfahren:
-
Sie müssen alle benutzerdefinierten Eigenschaften ('PageFileDiskDriveLetterOverride', 'InitialPageFileSizeInMB' und 'MaxPageFileSizeInMB') im
New-ProvScheme-Befehl angeben oder keine davon. -
Diese Funktion wird über Citrix Studio nicht unterstützt.
-
Die anfängliche Auslagerungsdateigröße muss zwischen 16 MB und 16777216 MB liegen.
-
Die maximale Auslagerungsdateigröße muss größer oder gleich der anfänglichen Auslagerungsdateigröße und kleiner als 16777216 MB sein.
-
Sie können sowohl die anfängliche als auch die maximale Auslagerungsdateigröße gleichzeitig auf Null setzen.
Hinweis:
Sie können die Auslagerungsdateieinstellungen der neu hinzugefügten VMs eines vorhandenen Katalogs ändern, ohne das Masterimage zu aktualisieren. Um die Auslagerungsdateieinstellungen zu ändern, benötigen Sie VDA-Version 2311 oder höher. Sie können die Auslagerungsdateieinstellungen mithilfe der PowerShell-Befehle ändern. Weitere Informationen finden Sie unter Auslagerungsdateieinstellungen ändern.
New-ProvScheme -CleanOnBoot `
 -HostingUnitName "zijinnet" `
 -IdentityPoolName "PageFileSettingExample" `
 -ProvisioningSchemeName "PageFileSettingExample" `
 -InitialBatchSizeHint 1 `
 -MasterImageVM "XDHyp:\HostingUnits\zijinnet\image.folder\neal-zijincloud-resources.resourcegroup\CustomWin10VDA_OsDisk_1_9473d7c8a6174b2c8284c7d3efeea88f.manageddisk" `
 -NetworkMapping @{"0"="XDHyp:\\HostingUnits\\zijinnet\\virtualprivatecloud.folder\\East US.region\\virtualprivatecloud.folder\\neal-zijincloud-resources.resourcegroup\\neal-zijincloud-resources-vnet.virtualprivatecloud\\default.network"} `
 -ServiceOffering "XDHyp:\\HostingUnits\\zijinnet\\serviceoffering.folder\\Standard_B2ms.serviceoffering" `
 -CustomProperties '<CustomProperties xmlns=" http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi=" http://www.w3.org/2001/XMLSchema-instance"> `
 <Property xsi:type="StringProperty" Name="PersistOsDisk" Value="false"/> `
 <Property xsi:type="StringProperty" Name="PersistVm" Value="false"/> `
 <Property xsi:type="StringProperty" Name="PageFileDiskDriveLetterOverride" Value="d"/> `
 <Property xsi:type="StringProperty" Name="InitialPageFileSizeInMB" Value="2048"/> `
 <Property xsi:type="StringProperty" Name="MaxPageFileSizeInMB" Value="8196"/> `
 <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS"/> `
 <Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client"/> `
 </CustomProperties>'
Auslagerungsdateieinstellungen ändern
Sie können die Auslagerungsdateieinstellungen der neu hinzugefügten VMs eines vorhandenen Katalogs ändern, ohne das Masterimage zu aktualisieren. Derzeit ist diese Funktion nur für Azure-Umgebungen anwendbar.
Um die Auslagerungsdateieinstellungen zu ändern, benötigen Sie VDA-Version 2311 oder höher. Sie können die Auslagerungsdateieinstellungen mithilfe der PowerShell-Befehle ändern.
Im Folgenden sind die verschiedenen Auslagerungsdateieinstellungen aufgeführt, die Sie in der Azure-Umgebung ändern können:
-
PageFileDiskDriveLetterOverride -
InitialPageFileSizeInMB -
MaxPageFileSizeInMB
Auslagerungsdateieinstellungen eines vorhandenen Katalogs ändern
Um die Auslagerungsdateieinstellungen eines vorhandenen Maschinenkatalogs zu ändern, führen Sie den Befehl
Set-ProvScheme aus. In diesem Fall werden die Updates nur auf die neuen VMs angewendet, die dem Katalog hinzugefügt wurden. Beispiel:
Set-ProvScheme -ProvisioningSchemeName $schemeName -CustomProperties '<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
 <Property xsi:type="StringProperty" Name="OsType" Value="Windows" />
 <Property xsi:type="StringProperty" Name="StorageType" Value="StandardSSD_LRS" />
 <Property xsi:type="StringProperty" Name="PageFileDiskDriveLetterOverride" Value="D" />
 <Property xsi:type="StringProperty" Name="InitialPageFileSizeInMB" Value="2048" />
 <Property xsi:type="StringProperty" Name="MaxPageFileSizeInMB" Value="8196" />
 <Property xsi:type="StringProperty" Name="LicenseType" Value="Windows_Client" />
 <Property  xsi:type="StringProperty" Name="Zones" Value="1" />
 <Property xsi:type="StringProperty" Name="ResourceGroups" Value="neal-test-group1" />
 <Property xsi:type="StringProperty" Name="SchemaVersion" Value="2" />
 </CustomProperties>'
Hinweis:
Wenn Sie den Write-Back-Cache aktivieren und versuchen,
PageFileDiskDriveLetterOverride mit dem PowerShell-Befehl auf C: festzulegen, leitet der MCS IO-Treiber die Auslagerungsdatei automatisch auf ein korrektes Laufwerk um und nicht auf C:.
Erstellen eines Katalogs mit Azure Spot-VMs
Azure Spot-VMs ermöglichen es Ihnen, die ungenutzte Rechenkapazität von Azure mit erheblichen Kosteneinsparungen zu nutzen. Die Möglichkeit, eine Azure Spot-VM zuzuweisen, hängt jedoch von der aktuellen Kapazität und Preisgestaltung ab. Daher kann Azure Ihre laufende VM entfernen, die Erstellung der VM fehlschlagen oder das Einschalten der VM gemäß der Entfernungsrichtlinie fehlschlagen. Daher eignen sich Azure Spot-VMs gut für einige nicht-kritische Anwendungen und Desktops. Weitere Informationen finden Sie unter Verwenden von Azure Spot Virtual Machines.
Einschränkungen
-
Nicht alle VM-Größen werden für Azure Spot VMs unterstützt. Weitere Informationen finden Sie unter Einschränkungen.Sie können den folgenden PowerShell-Befehl ausführen, um zu überprüfen, ob eine VM-Größe Spot VMs unterstützt oder nicht. Wenn eine VM-Größe Spot VM unterstützt, ist
SupportsSpotVMTrue.(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\serviceoffering.folder\Standard_D2ds_v4.serviceoffering"). AdditionalData -
Derzeit unterstützen Azure Spot VMs keine Ruhezustandsfunktion.
Anforderung
Beim Erstellen der Maschinenprofilquelle (VM oder Vorlagenspezifikation) für den Azure Spot VMs-Katalog müssen Sie Azure Spot Instance auswählen (wenn Sie eine VM verwenden) oder
priority als Spot festlegen (wenn Sie eine Vorlagenspezifikation verwenden).
Schritte zum Erstellen eines Katalogs mit Azure Spot VMs
-
Erstellen Sie eine Maschinenprofilquelle (VM oder Startvorlage).
-
Informationen zum Erstellen einer VM über das Azure-Portal finden Sie unter Bereitstellen von Azure Spot Virtual Machines über das Azure-Portal.
-
Um eine Vorlagenspezifikation zu erstellen, fügen Sie die folgenden Eigenschaften unter resources > type: Microsoft.Compute/virtualMachines > properties in der Vorlagenspezifikation hinzu. Zum Beispiel:
"priority": "Spot",
 "evictionPolicy": "Deallocate",
 "billingProfile": {
 "maxPrice": 0.01
 }
Hinweis:-
Die Entfernungsrichtlinie kann Deallocate oder Delete sein.
-
Für nicht-persistente VMs legt MCS die Entfernungsrichtlinie immer auf Delete fest. Wenn die VM entfernt wird, wird sie zusammen mit allen nicht-persistenten Datenträgern (z. B. OS-Datenträger) gelöscht. Persistente Datenträger (z. B. Identitätsdatenträger) werden nicht gelöscht. Ein OS-Datenträger ist jedoch persistent, wenn der Katalogtyp persistent ist oder die benutzerdefinierte Eigenschaft
PersistOsDiskauf True gesetzt ist. Ebenso ist ein WBC-Datenträger persistent, wenn die benutzerdefinierte EigenschaftPersistWbcauf True gesetzt ist. -
Für persistente VMs legt MCS die Entfernungsrichtlinie immer auf Deallocate fest. Wenn die VM entfernt wird, wird sie dealloziert. Es werden keine Änderungen an den Datenträgern vorgenommen.
-
Der Höchstpreis ist der Preis, den Sie pro Stunde zu zahlen bereit sind. Wenn Sie Nur Kapazität verwenden, ist dies -1. Der Höchstpreis kann nur null, -1 oder eine Dezimalzahl größer als null sein. Weitere Informationen finden Sie unter Preise.
-
-
Sie können den folgenden PowerShell-Befehl ausführen, um zu überprüfen, ob ein Maschinenprofil für Azure Spot-VMs aktiviert ist. Wenn der Parameter
SpotEnabledauf True undSpotEvictionPolicyauf Deallocate oder Delete gesetzt ist, ist das Maschinenprofil für Azure Spot-VMs aktiviert. Zum Beispiel:-
Wenn die Maschinenprofilquelle eine VM ist, führen Sie den folgenden Befehl aus:
(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\kb-spot-delete.vm"). AdditionalData -
Wenn die Maschinenprofilquelle eine Vorlagenspezifikation ist, führen Sie den folgenden Befehl aus:
(Get-Item "XDHyp:\HostingUnits\azure-res-conn2\machineprofile.folder\fifthcolumn.resourcegroup\fc-aeh-templatespec.templatespec\14.0.0-spot-delete.templatespecversion").AdditionalData
-
-
Erstellen Sie einen Maschinenkatalog mit einem Maschinenprofil unter Verwendung des PowerShell-Befehls
New-ProvScheme.
Sie können einen Katalog mit dem Befehl
Set-ProvScheme aktualisieren. Sie können auch vorhandene VMs mit dem PowerShell-Befehl Set-ProvVmUpdateTimeWindow aktualisieren. Das Maschinenprofil wird beim nächsten Einschalten aktualisiert.
Entfernungen auf einer laufenden Azure Spot-VM
Wenn die Rechenkapazität nicht verfügbar ist oder der Stundenpreis höher ist als der konfigurierte Höchstpreis, entfernt Azure eine laufende Spot-VM. Standardmäßig werden Sie nicht über eine Entfernung benachrichtigt. Die VM friert einfach ein und wird entfernt. Microsoft empfiehlt die Verwendung von geplanten Ereignissen (Scheduled Events), um Entfernungen zu überwachen. Siehe Kontinuierliche Überwachung auf Entfernung. Sie können auch Skripte innerhalb einer VM ausführen, um eine Benachrichtigung vor der Entfernung zu erhalten. Microsoft bietet beispielsweise ein Abfrageskript in Python an ScheduledEvents.cs.
Problembehandlung
-
Sie können die Eigenschaften der Spot-VM in den customMachineData der bereitgestellten VM mit dem Befehl
Get-ProvVManzeigen. Wenn das Prioritätsfeld auf Spot gesetzt ist, wird Spot verwendet. -
Sie können im Azure-Portal überprüfen, ob eine VM Spot verwendet:
-
Suchen Sie die VM im Azure-Portal.
-
Gehen Sie zur Seite Übersicht.
-
Scrollen Sie nach unten und suchen Sie den Abschnitt Azure Spot.
-
Wenn Spot nicht verwendet wird, ist dieses Feld leer.
-
Wenn Spot verwendet wird, sind die Felder Azure Spot und Azure Spot-Entfernungsrichtlinie festgelegt.
-
-
-
Sie können das Abrechnungsprofil oder den maximalen Preis pro Stunde für die VM auf der Konfigurationsseite überprüfen.
Backup-VM-Größen konfigurieren
Öffentliche Clouds können manchmal die Kapazität für eine bestimmte VM-Größe erschöpfen. Wenn Sie Azure Spot-VMs verwenden, werden die VMs jederzeit basierend auf den Kapazitätsanforderungen von Azure entfernt. In einem solchen Fall von unzureichender Kapazität in Azure oder einem Fehler beim Einschalten einer Spot-VM greift MCS auf die Backup-VM-Größen zurück. Sie können eine Liste von Backup-VM-Größen mithilfe einer benutzerdefinierten Eigenschaft
BackupVmConfiguration beim Erstellen oder Aktualisieren eines MCS-Maschinenkatalogs bereitstellen. MCS versucht, in der von Ihnen in der Liste angegebenen Reihenfolge auf die Backup-VM-Größen zurückzugreifen.
Wenn MCS eine bestimmte Backup-VM-Größe für die VM verwendet, wird diese Konfiguration bis zur nächsten Herunterfahr- oder Ruhezustandsanforderung beibehalten. Beim nächsten Einschalten versucht MCS, die primäre VM-Größe zu starten. Falls ein Fehler auftritt, versucht MCS erneut, eine Backup-VM-Größe gemäß der Liste zu starten.
Diese Funktion wird unterstützt für:
-
einen Katalog, der ein Maschinenprofil verwendet
-
persistente und nicht-persistente MCS-Maschinenkataloge
-
derzeit Azure-Umgebungen
Einschränkungen
Die folgenden Konfigurationen werden nicht unterstützt:
-
Azure erlaubt keine Größenänderungen an einer VM im Ruhezustand, wie unter Ruhezustand für Azure-VMs erläutert. Die VM muss sich im Zustand Beendet befinden. Bevor die Größe geändert wird, sendet MCS daher eine Deallocate-Anforderung, um den Ruhezustand zu löschen, wodurch der Ruhezustand der VM verloren geht. MCS durchläuft dann verschiedene Backup-Größen, aktualisiert die VM-Größe und schaltet sie ein.
-
Für persistente VMs werden die folgenden Szenarien nicht unterstützt:
-
Die VM unterstützt temporären Speicher auf Ressourcendatenträgern, aber Backup-VM-Größen nicht.
-
Der VM fehlt temporärer Speicher auf Ressourcendatenträgern, aber Backup-VM-Größen unterstützen ihn.
-
Die VM verwendet
DiskControllerTypeSCSI, aber die Backup-VM-Größe unterstützt nurDiskControllerTypeNVMe. -
Die VM verwendet
DiskControllerTypeNVMe, aber die Backup-VM-Größe unterstützt nurDiskControllerTypeSCSI.
-
-
Für nicht-persistente VMs mit aktiviertem MCSIO wird das Wechseln zu einer Größe ohne temporären Speicher nicht unterstützt, wenn der Write-Back-Cache-Datenträger temporären Speicher auf Ressourcendatenträgern verwendet.
-
Die vorhandene VM oder die primäre VM-Größe hat den Ruhezustand aktiviert, aber die Backup-VM-Größe unterstützt den Ruhezustand nicht.
Wichtige Überlegungen
-
Sie können mehr als eine Backup-VM-Größe in der Liste angeben. Die Angabe von mehr Backup-VM-Größen erhöht die Wahrscheinlichkeit einer erfolgreichen Energieaktion.
-
Die Liste muss eindeutig sein.
-
Sie können die Eigenschaft des Instanztyps für jede der VMs in der Liste hinzufügen. Der Typ ist entweder Spot oder Regular. Wenn der Typ nicht angegeben ist, betrachtet MCS die VM als Regular.
-
Sie können die Liste der Sicherungs-VM-Größen eines vorhandenen Katalogs mithilfe der
Set-ProvSchemePowerShell-Befehle ändern. -
Sie können die vorhandenen VMs, die aus dem dem Katalog zugeordneten Bereitstellungsschema erstellt wurden, mithilfe des Befehls
Set-ProvVMUpdateTimeWindowaktualisieren. -
Sie können die Liste der Sicherungs-VM-Größen für eine ausgewählte Anzahl vorhandener MCS-VMs mithilfe des Befehls
Set-ProvVMkonfigurieren. Um die Updates anzuwenden, legen Sie jedoch ein Update-Zeitfenster für die VMs mithilfe vonSet-ProvVMUpdateTimeWindowfest und starten Sie die VMs innerhalb dieses Fensters. Wenn der BefehlSet-ProvVmfür eine VM verwendet wird, verwendet die VM weiterhin die für diese bestimmte VM festgelegte Liste der Sicherungs-VM-Größen, selbst wenn die Liste im Bereitstellungsschema später aktualisiert wird. Sie könnenSet-ProvVMmit-RevertToProvSchemeConfigurationverwenden, damit die VM die Sicherungsliste im Bereitstellungsschema verwendet.
Katalog mit Backup-VM-Größen erstellen
Hinweis:
Um das Einfrieren der Studio-Benutzeroberfläche zu beheben, ersetzen Sie alle einfachen Anführungszeichen durch
", während Sie die PowerShell-Befehle ausführen.
-
Öffnen Sie ein PowerShell-Fenster.
-
Führen Sie
asnp citrix*aus, um die Citrix-spezifischen PowerShell-Module zu laden. -
Erstellen Sie einen Broker-Katalog. Dieser Katalog wird mit Maschinen gefüllt, die erstellt werden sollen.
-
Erstellen Sie einen Identitätspool. Dieser wird zu einem Container für AD-Konten, die für die zu erstellenden Maschinen angelegt werden.
-
Erstellen Sie ein Bereitstellungsschema mit dem Maschinenprofil. Siehe Konfigurieren der Sicherungskonfiguration.
-
Aktualisieren Sie
BrokerCatalogmit der eindeutigen ID des Bereitstellungsschemas. -
VMs erstellen und zum Katalog hinzufügen.
Einen vorhandenen Katalog aktualisieren
Sie können ein Bereitstellungsschema mit dem Befehl
Set-ProvScheme aktualisieren. Siehe Konfigurieren der Sicherungskonfiguration.
Vorhandene VMs aktualisieren
Sie können vorhandene VMs in einem Katalog mit dem PowerShell-Befehl
Set-ProvVMUpdateTimeWindow aktualisieren. Der Befehl aktualisiert die VMs, die aus dem dem Katalog zugeordneten Bereitstellungsschema erstellt wurden, beim nächsten Einschalten innerhalb des angegebenen Zeitfensters. Zum Beispiel:
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartTimeInUTC "3/12/2022 3am" -DurationInMinutes 60`Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartsNow -DurationInMinutes 60
Sie können die Sicherungs-VM-Größenliste für eine ausgewählte Anzahl vorhandener MCS-VMs mit dem Befehl
Set-ProvVM konfigurieren. Um die Updates anzuwenden, legen Sie jedoch mit Set-ProvVMUpdateTimeWindow ein Update-Zeitfenster für die VMs fest und starten Sie die VMs innerhalb dieses Fensters. Zum Beispiel:
-
Führen Sie den Befehl
Set-ProvVMaus, um die Sicherungs-VM-Größenliste für eine ausgewählte vorhandene MCS-VM zu konfigurieren. Zum Beispiel:Set-ProvVM -ProvisioningSchemeName "name" -VMName "Vm-001"
-CustomProperties
"<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`"xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`">
<Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" />
<Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" />
<Property xsi:type=`"StringProperty`" Name=`"LicenseType`" Value=`"Windows_Server`"/>
<Property xsi:type=`"StringProperty`" Name=`"PersistWBC`" Value=`"true`"/> <Property xsi:type=`"StringProperty`" Name=`"BackupVmConfiguration`" Value=`"[{"ServiceOffering": "Standard_D2as_v4", "Type": "Spot"}, {"ServiceOffering": "Standard_D2s_v3", "Type": "Regular"}, {"ServiceOffering": "Standard_D2s_v3", "Type": "Spot"}]`"/> </CustomProperties>" -
Führen Sie den Befehl
Set-ProvVMUpdateTimeWindowaus, um die Updates anzuwenden. Zum Beispiel:Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName azure-catalog -StartsNow -DurationInMinutes 60
Tags auf allen Ressourcen kopieren
Sie können in einem Maschinenprofil angegebene Tags auf alle Ressourcen wie mehrere NICs und Datenträger (Betriebssystemdatenträger, Identitätsdatenträger und Write-Back-Cache-Datenträger) einer neuen VM oder einer vorhandenen VM in einem Maschinenkatalog kopieren. Die Maschinenprofilquelle kann eine VM oder eine ARM-Vorlagenspezifikation sein.
Hinweis:
Sie müssen die Richtlinie für die Tags hinzufügen (siehe Zuweisen von Richtliniendefinitionen für die Tag-Konformität) oder die Tags in einer Maschinenprofilquelle hinzufügen, um die Tags auf den Ressourcen beizubehalten.
Voraussetzungen
Erstellen Sie die Maschinenprofilquelle (VM oder ARM-Vorlagenspezifikation), um Tags auf der VM, den Datenträgern und den NICs dieser VM zu haben.
-
Wenn Sie eine VM als Maschinenprofileingabe verwenden möchten, wenden Sie Tags auf die VM und alle Ressourcen im Azure-Portal an. Siehe Anwenden von Tags mit dem Azure-Portal.
-
Wenn Sie eine ARM-Vorlagenspezifikation als Maschinenprofileingabe verwenden möchten, fügen Sie den folgenden Tag-Block unter jeder Ressource hinzu.
 "tags": {
 "TagC": "Value3"
 },
Hinweis:
Sie können maximal einen Datenträger und mindestens eine NIC in der Vorlagenspezifikation haben.
Tags für die Ressourcen einer vorhandenen VM ändern
-
Erstellen Sie ein Maschinenprofil mit den Tags für alle Ressourcen.
-
Aktualisieren Sie den vorhandenen Maschinenkatalog mit dem aktualisierten Maschinenprofil. Zum Beispiel:
Set-ProvScheme -ProvisioningSchemeName <YourCatalogName> -MachineProfile <PathToYourMachineProfile> -
Schalten Sie die VM aus, auf die Sie die Updates anwenden möchten.
-
Fordern Sie eine geplante Aktualisierung für die VM an. Zum Beispiel:
Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName <YourCatalogName> -VMName machine1 -StartsNow -DurationInMinutes -1 -
Schalten Sie die VM ein.
-
Die im Maschinenprofil angegebenen Tags müssen auf die entsprechenden Ressourcen kopiert werden.
Hinweis:
Sie erhalten eine Fehlermeldung, wenn die Anzahl der im Maschinenprofil angegebenen NICs und die Anzahl der in
Set-ProvScheme angegebenen NICs nicht übereinstimmen.
Einen vorformatierten WBC-Datenträgerkatalog erstellen
Sie können einen vorformatierten WBC-Datenträgerkatalog erstellen, um die Startleistung bereitgestellter Maschinen zu verbessern. Um diese Funktionalität zu implementieren, erstellen Sie einen Azure-Katalog mit aktiviertem WBC und fügen Sie eine zusätzliche benutzerdefinierte Eigenschaft
PreformatWriteBackCache als True hinzu.
Sie können einen vorhandenen Katalog mit dem Befehl
Set-ProvScheme aktualisieren, um die WBC-Datenträgergröße zu aktualisieren.
Diese Funktion ist kompatibel mit dem Image-Management-Workflow, bei dem MCS die Master-Phase vom gesamten Bereitstellungsworkflow trennt. Informationen zum Image-Management finden Sie unter Image-Management.
Beispiel für die Erstellung eines Azure-Katalogs mit aktiviertem WBC und
PreformatWriteBackCache als True:
$customProperties = @'
 <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="PreformatWriteBackCache" Value="true" />
 </CustomProperties>
 '@

 New-ProvScheme -CleanOnBoot `
 -ProvisioningSchemeName "provisioningschemename" `
 -HostingUnitName "hostingunitname" `
 -IdentityPoolName "identitypoolnamename" `
 -MasterImageVM "XDHyp:\HostingUnits\AzureHostingUnit\image.folder\rg.resourcegroup\masterImage.manageddisk" `
 -CustomProperties $customProperties `
 -NetworkMapping $networkMapping `
 -UseWriteBackCache `
 -WriteBackCacheDiskSize 30
Beispiel für die Aktualisierung der WBC-Datenträgercachegröße eines vorhandenen Katalogs:
Set-ProvScheme -ProvisioningSchemeName provisioningschemename -WriteBackCacheDiskSize 127
WBC-Datenträger beim Herunterfahren für MCS-bereitgestellte Citrix Provisioning™-Kataloge löschen
Beim Erstellen von MCS-bereitgestellten Citrix Provisioning-Katalogen in Azure können Sie den WBC-Datenträger als nicht persistent bereitstellen (
PersistWBC als False). Diese Konfiguration hilft, den Write-Back-Cache (WBC)-Datenträger nach dem Herunterfahren der VM für MCS-bereitgestellte Citrix Provisioning-Kataloge in Azure zu löschen.
Bedingung:
Sie müssen die benutzerdefinierte Eigenschaft
PreformatWriteBackCache als True festlegen, damit diese Funktion funktioniert.
Beispiel für die Erstellung eines Azure-Katalogs mit
PersistWBC als False und PreformatWriteBackCache als True:
$customProperties = @'
 <CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="PersistWBC" Value="false" />
 <Property xsi:type="StringProperty" Name="PreformatWriteBackCache" Value="true" />
 </CustomProperties>
 '@

 New-ProvScheme -CleanOnBoot `
 -ProvisioningSchemeName "provisioningschemename" `
 -HostingUnitName "hostingunitname" `
 -IdentityPoolName "identitypoolnamename" `
 -MasterImageVM "XDHyp:\HostingUnits\AzureHostingUnit\image.folder\rg.resourcegroup\masterImage.manageddisk" `
 -CustomProperties $customProperties `
 -NetworkMapping $networkMapping `
 -UseWriteBackCache `
 -WriteBackCacheDiskSize 30
Sie können auch einen vorhandenen Katalog mit dem Befehl
Set-ProvScheme aktualisieren, um die benutzerdefinierte Eigenschaft PersistWBC zu aktualisieren.
Datenträger bereitstellen
Sie können einer von MCS erstellten persistenten oder nicht-persistenten VM eines MCS-Maschinenkatalogs in Azure einen persistenten Datenträger erstellen und zuweisen.
Der Datenträger muss von einem verwalteten Datenträger als Imagequelle bereitgestellt werden.
Eigenschaften des Datenträgers
Der Datenträger leitet Eigenschaften von benutzerdefinierten Eigenschaften oder der OS-Datenträgervorlage ab, wenn die Eigenschaften nicht in den benutzerdefinierten Eigenschaften angegeben sind.
-
Von benutzerdefinierten Eigenschaften abgeleitete Eigenschaften
-
DiskEncryptionSetId -
Zones -
StorageType
-
-
Eigenschaften, die von der OS-Datenträger-Vorlage abgeleitet werden, wenn sie nicht in den benutzerdefinierten Eigenschaften angegeben sind
-
DiskEncryptionSetId -
Zones -
StorageType
-
Hinweis:
-
Wenn Zone Redundant Storage (ZRS) nicht in den benutzerdefinierten Eigenschaften oder der OS-Datenträger-Vorlage angegeben ist, wird der Datenträger in derselben Zone wie der OS-Datenträger und der Identitätsdatenträger platziert.
-
Tags werden nur von der OS-Datenträger-Vorlage abgeleitet.
Einschränkungen
Die folgenden Vorgänge werden derzeit nicht unterstützt:
-
Bereitstellung von mehr als einem Datenträger.
-
Bereitstellung von nicht-persistenten Datenträgern.
-
Erstellen eines Datenträgers mit einer Vorlage.
-
Vorhandene Kataloge und VMs zur Verwendung von Datenträgern ändern.
-
Den Datenträger zurücksetzen.
-
Image-Update des Datenträgers.
-
Verwenden einer anderen Quelle als eines verwalteten Datenträgers.
-
Speichern des Datenträgers in der Azure Compute Gallery (ACG).
-
Verwenden von
StorageTypeAtShutdownfür den Datenträger
Katalog mit Datenträger erstellen
Fügen Sie die folgenden Parameter in den
New-ProvScheme PowerShell-Befehl ein, um einen MCS-Maschinenkatalog mit Datenträger bereitzustellen.
-
DataDisk: Pfad zu einem gültigen Inventarelement vom Typ ManagedDisk. -
DataDiskPersistence: Um anzugeben, ob derDataDiskpersistent oder nicht-persistent ist. Derzeit werden jedoch nur persistente Datenträger unterstützt.
Zum Beispiel:
New-ProvScheme -CleanOnBoot -HostingUnitName "<HostingUnitName >" -IdentityPoolName "<IdentityPoolName >" -InitialBatchSizeHint 1 -MasterImageVM disk.manageddisk -NetworkMapping <NetworkMapping > -ProvisioningSchemeName "<ProvisioningSchemeName >" -DataDisk "XDHyp:\HostingUnits\Azure-Resources-1\image.folder\<resourcegroupname>\xxxx-datadisk.manageddisk" -DataDiskPersistence "Persistent" -Scope @() -VMCpuCount 4 -VMMemoryMB 6144 -TenancyType Shared -FunctionalLevel "L7_20"
Feststellen, ob ein Datenträger verwendet wird
Gehen Sie wie folgt vor, um zu überprüfen, ob der Datenträger einer VM zugewiesen ist:
-
Führen Sie
Get-ProvVmaus und überprüfen Sie denCustomVmDatader VM. Wenn die VM den Datenträger verwendet, gibt es einen Datensatz mit der RolleDiskRole.DataDisk. -
Überprüfen Sie im Azure-Portal, ob ein Datenträger unter der VM vorhanden ist.
Datenlaufwerk löschen
Wenn Sie den Katalog löschen, wird das Datenlaufwerk gelöscht, es sei denn, Sie verwenden die Option
forgetVM oder purgeDBOnly. Wenn Sie die VM löschen, wird das Datenlaufwerk gelöscht, es sei denn, Sie verwenden die Option forgetVM oder purgeDBOnly.
Migration von nicht verwalteten zu verwalteten Datenträgern
Am September 30, 2025, wird Azure nicht verwaltete Datenträger (d. h. VHDs) offiziell einstellen. Alle vorhandenen VMs, die nicht verwaltete Datenträger verwenden, werden nach der Frist beendet und ihre Zuordnung aufgehoben.
Sie können jedoch Ihre von MCS bereitgestellten VMs von nicht verwalteten zu verwalteten Datenträgern migrieren, wodurch Dienstausfälle aufgrund der Azure-Pläne zur Einstellung nicht verwalteter Datenträger vermieden werden.
Alle an die VM angeschlossenen nicht verwalteten Datenträger werden konvertiert. Dies umfasst den Identitätsdatenträger, den Betriebssystemdatenträger und den WBC-Datenträger (falls verwendet).
Weitere Informationen zum Azure-Plan zur Einstellung nicht verwalteter Datenträger finden Sie unter Migrate your Azure unmanaged disks by September 30, 2025.
Anwendungsfälle
Diese Funktion gilt für persistente und nicht-persistente MCS-bereitgestellte Kataloge.
Sie unterstützt auch die Migration für On-Demand- und Nicht-On-Demand-VMs (Legacy):
-
On-Demand-VMs: Migrieren Sie Ihre vorhandenen Datenträger von nicht verwalteten zu verwalteten Datenträgern, um sie an den aktualisierten Azure-Support anzupassen.
-
Nicht-On-Demand-VMs (Legacy): Legacy- oder Nicht-On-Demand-VMs unterstützen nur nicht verwaltete Datenträger. Verwenden Sie diese Funktion, um Ihre Legacy-VMs in On-Demand-VMs zu konvertieren und gleichzeitig zu verwalteten Datenträgern zu migrieren.
Weitere Informationen zur On-Demand-Bereitstellung finden Sie unter Azure on-demand provisioning.
Einschränkungen
-
Sobald ein Maschinenkatalog oder eine VM in verwaltete Datenträger konvertiert wurde, kann sie nicht wieder in nicht verwaltete Datenträger zurückkonvertiert werden.
-
Bei Nicht-On-Demand-VMs (Legacy) umfasst der Migrationsprozess deren Konvertierung in On-Demand-Bereitstellung. Sie können die Datenträger nicht nur konvertieren und weiterhin Nicht-On-Demand-VMs verwenden.
Wichtige Überlegungen
-
Die Konvertierung erfolgt nicht automatisch. Sie findet im Rahmen eines Einschaltvorgangs statt.
-
Wenn mehrere Updates für eine VM angefordert werden, hat die Datenträgerkonvertierung Vorrang. Zusätzliche Updates werden bis zum nächsten Einschalten zurückgestellt.
-
Sobald die VM erfolgreich konvertiert und eingeschaltet wurde, werden die VHDs für die VM bereinigt, um Kosten zu sparen. Das Speicherkonto selbst wird nicht bereinigt.
-
Ein Basisdatenträger kann noch im Speicherkonto vorhanden sein. Sie können ein Katalogupdate ausführen, und ein neuer Snapshot (oder ACG) Basisdatenträger wird erstellt.
-
Sobald alle VMs im Katalog konvertiert und der neue Basisdatenträger erstellt wurden, kann das leere Speicherkonto gelöscht werden.
-
Erforderliche Berechtigungen
Sie benötigen die folgende Berechtigung für Ihren Azure-Dienstprinzipal, um die Konvertierung von nicht verwalteten zu verwalteten Datenträgern zu ermöglichen:
Microsoft.Compute/virtualMachines/convertToManagedDisks/write
Konfigurationsschritte
Für On-Demand-Kataloge:
-
Führen Sie
Set-ProvScheme(oderSet-ProvVMfür persistente VMs) aus, umUseManagedDisksaufTruezu aktualisieren. Beispiel:Set-ProvScheme -ProvisioningSchemeName "<provscheme-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /></CustomProperties>"Set-ProvVM -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /></CustomProperties>" -
Führen Sie
Set-ProvVMUpdateTimeWindow` aus, um die Updates anzuwenden. In diesem Beispiel wird das Update beim nächsten Einschalten der VM angewendet.Set-ProvVmUpdateTimeWindow -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" -
Schalten Sie die VMs ein.
Für Nicht-On-Demand-Kataloge (Legacy):
-
Führen Sie
Set-ProvScheme(oderSet-ProvVMfür persistente VMs) aus, umSet DeploymentSchemaauf1.1zu konfigurieren. Beispiel:Set-ProvScheme -ProvisioningSchemeName "<provscheme-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"DeploymentSchema`" Value=`"1.1`" /></CustomProperties>"Set-ProvVM -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"DeploymentSchema`" Value=`"1.1`" /></CustomProperties> -
Führen Sie
Set-ProvVMUpdateTimeWindowaus, um die Updates anzuwenden. In diesem Beispiel wird das Update beim nächsten Einschalten der VM angewendet.Set-ProvVmUpdateTimeWindow -ProvisioningSchemeName "<provscheme-name>" -VMName "<vm-name>" -
Schalten Sie die VMs ein.
Problembehandlung
Wenn eine VM nicht von nicht verwalteten zu verwalteten Datenträgern konvertiert werden kann:
-
Vergewissern Sie sich, dass die benutzerdefinierten Eigenschaften
UseManagedDisksoderDeploymentSchemakorrekt festgelegt sind:-
Wenn Sie
Set-ProvSchemeverwenden, überprüfen Sie die benutzerdefinierten ProvScheme-Eigenschaften, indem SieGet-ProvSchemeausführen. Weitere Informationen finden Sie unter Get-ProvScheme. -
Wenn Sie
Set-ProvVMverwenden, vergewissern Sie sich, dass die VM eine neue Konfiguration mit der aktualisierten benutzerdefinierten Eigenschaft hat, indem SieGet-ProvVMConfigurationausführen. Weitere Informationen finden Sie unter Set-ProvVM.
-
-
Vergewissern Sie sich, dass die folgende Berechtigung in Ihrem Azure-Dienstprinzipal vorhanden ist:
-
Microsoft.Compute/virtualMachines/convertToManagedDisks/write
-
-
Führen Sie
Get-ProvOperationEventaus, um Warnungen für das Bereitstellungsschema anzuzeigen. Weitere Informationen finden Sie unter Get-ProvOperationEvent. Beispiel:Get-ProvOperationEvent -LinkedObjectType ProvisioningScheme -LinkedObjectUid <your-provscheme-id>
Nächste Schritte
-
Wenn dies der erste erstellte Katalog ist, führt Sie Web Studio zum Erstellen einer Bereitstellungsgruppe
-
Um den gesamten Konfigurationsprozess zu überprüfen, siehe Installieren und Konfigurieren
-
Zur Verwaltung von Katalogen siehe Maschinenkataloge verwalten und Einen Microsoft Azure-Katalog verwalten