
Infrastrukturdienste
Es gibt einen Windows-Infrastrukturdienst: Citrix WEM Infrastructure Service(NT SERVICE\\Citrix WEM Infrastructure Service). Er verwaltet die Workspace Environment Management (WEM)-Infrastrukturdienste.
Kontoanforderungen: Verwenden Sie
NetworkServicem oder ein angegebenes Benutzerkonto, das Mitglied der Administratorengruppe auf dem Infrastrukturserver ist, auf dem der Dienst ausgeführt wird.
Infrastrukturdienste installieren
Wichtig:
-
Die WEM-Infrastrukturdienste können nicht auf einem Domänencontroller installiert werden. Kerberos-Authentifizierungsprobleme verhindern, dass die Infrastrukturdienste in diesem Szenario funktionieren.
-
Installieren Sie die Infrastrukturdienste nicht auf einem Server, auf dem der Delivery Controller™ installiert ist.
Hinweis zur Erfassung von Nutzungsdaten:
-
Standardmäßig erfassen die Infrastrukturdienste jede Nacht anonyme Analysedaten zur WEM-Nutzung und senden diese sofort über HTTPS an den Google Analytics-Server. Die Datenerfassung entspricht der Citrix-Datenschutzrichtlinie.
-
Die Datenerfassung ist standardmäßig aktiviert, wenn Sie die Infrastrukturdienste installieren oder aktualisieren. Um dies zu deaktivieren, wählen Sie im Dialogfeld WEM Infrastructure Service Configuration auf der Registerkarte Erweiterte Einstellungen die Option Workspace Environment Management™ nicht mit Google Analytics verbessern.
Um die Infrastrukturdienste zu installieren, führen Sie Citrix Workspace Environment Management Infrastructure Services.exe auf Ihrem Infrastrukturserver aus. Das PowerShell SDK-Modul wird standardmäßig installiert. Standardmäßig wird der Infrastrukturdienst in folgendem Ordner installiert:
C:\Program Files (x86)\Citrix\Workspace Environment Management Infrastructure Services. Die SDK-Dokumentation finden Sie unter Citrix Developer Documentation.
Sie können eine unbeaufsichtigte Installation oder ein Upgrade der Infrastrukturdienste wählen. Zum Beispiel:
-
.\Citrix Workspace Environment Management Infrastructure Services.exe
/quiet BrokerLocation="C:\test\Infrastructure Services" /log "C:\test\test.log" -
/quiet BrokerLocation="C:\test\Infrastructure Services" /log "C:\test\test.log"-
/quiet. Zeigt den unbeaufsichtigten Modus an. -
/log. Zeigt den Speicherort der Protokolldatei an. -
BrokerLocation. Zeigt den Installationspfad für Infrastrukturdienste an.
-
Einen Dienstprinzipalnamen erstellen
Wichtig:
-
Wenn Sie Lastenausgleich verwenden, müssen alle Instanzen der Infrastrukturdienste mit demselben Dienstkontonamen installiert und konfiguriert werden.
-
Windows-Authentifizierung ist eine spezifische Authentifizierungsmethode für SQL-Instanzen, die AD verwenden. Die andere Option ist die Verwendung eines SQL-Kontos.
Nach Abschluss der Installation erstellen Sie einen SPN für den Infrastrukturdienst. In WEM werden Verbindung und Kommunikation zwischen Agent, Infrastrukturdienst und Domänencontroller durch Kerberos authentifiziert. SPNs werden von der Kerberos-Authentifizierung verwendet, um eine Dienstinstanz mit einem Dienst-Anmeldekonto zu verknüpfen. Die Beziehung muss zwischen dem Anmeldekonto der Infrastrukturdienstinstanz und dem mit dem SPN registrierten Konto konfiguriert werden. Um den Kerberos-Authentifizierungsanforderungen zu entsprechen, konfigurieren Sie daher den WEM-SPN, um ihn einem bekannten AD-Konto zuzuordnen, indem Sie den für Ihre Umgebung geeigneten Befehl verwenden:
-
Wenn Sie keine Windows-Authentifizierung oder keinen Lastenausgleich verwenden, verwenden Sie den folgenden Befehl:
-
setspn -C -S [SPN name] [hostname]
wobeihostnameder Name des Infrastrukturservers ist. -
-
Wenn Sie Windows-Authentifizierung oder Lastenausgleich (Windows-Authentifizierung erforderlich) verwenden, verwenden Sie den folgenden Befehl:
-
setspn -U -S [SPN name] [accountname]
wobeiaccountnameder Name des Dienstkontos ist, das für die Windows-Authentifizierung verwendet wird. -
-
Der Standardwert für
[SPN name]istNorskale/BrokerService. Wenn sich mehrere WEM-Bereitstellungen in derselben Gesamtstruktur befinden, müssen Sie möglicherweise mehrere SPNs konfigurieren, indem Sie die folgenden Registrierungswerte hinzufügen:-
setspn -C -S [SPN name] [hostname]odersetspns -U -S [SPN name] [accountname] -
Für Agent-Maschine: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Norskale\Agent Host
-
Für Infrastruktur- und Konsolenmaschine: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Norskale\Infrastructure Services
-
Name: AlternativeSPN
-
Typ: REG_SZ
-
SPNs beachten die Groß-/Kleinschreibung.
Gruppenverwaltetes Dienstkonto
Sie können eine gMSA-Lösung (Group Managed Service Account) für WEM implementieren. Mit einer gMSA-Lösung können Dienste für den neuen gMSA-Prinzipal konfiguriert werden, und die Passwortverwaltung wird von Windows übernommen. Weitere Informationen finden Sie unter
<https://docs.microsoft.com/de-de/windows-server/security/group-managed-service-accounts/group-managed-service-accounts-overview>. Wenn ein gMSA als Dienstprinzipal verwendet wird, verwaltet das Windows-Betriebssystem das Kennwort für das Konto, anstatt sich auf Administratoren zu verlassen, die es verwalten. Dadurch entfällt die Notwendigkeit, die Einstellungen für die Windows-Konto-Impersonation zu ändern, die Sie für den Infrastrukturdienst konfiguriert haben, wenn Sie das Kennwort für das Konto später ändern.
Führen Sie die folgenden Schritte aus, um eine gMSA-Lösung für WEM zu implementieren:
-
Wenn Sie bereits ein vorhandenes gMSA haben, gehen Sie wie folgt vor:
-
Binden Sie den Citrix WEM SPN mit dem Konto mithilfe des folgenden Befehls:
-
setspn -C -S Norskale/BrokerService [gMSA]$
wobeigMSAder Name des gMSA-Kontos ist. -
-
Fügen Sie die relevanten Computer dem Konto mithilfe des folgenden Befehls hinzu:
-
Set-ADServiceAccount -Identity [gMSA] -PrincipalsAllowedToRetrieveManagedPassword [hostname]
-
-
-
Wenn Sie kein gMSA haben, gehen Sie zu Ihrem Domänencontroller, erstellen Sie eines und binden Sie dann den Citrix WEM SPN daran. Verwenden Sie den folgenden Befehl:
-
New-ADServiceAccount [gMSA] -DNSHostName [hostname 1] -PrincipalsAllowedToRetrieveManagedPassword [hostname 2], [hostname 3] -KerberosEncryptionType RC4, AES128, AES256 -ServicePrincipalNames Norskale/BrokerService
Weitere Informationen zum Erstellen eines gMSA finden Sie unter<https://docs.microsoft.com/de-de/windows-server/security/group-managed-service-accounts/getting-started-with-group-managed-service-accounts>. -
-
Konfigurieren Sie ein gMSA manuell.
-
Aktivieren Sie das Konto für den Datenbankzugriff.
-
Navigieren Sie auf Ihrem primären SQL Server zu Sicherheit > Anmeldungen, klicken Sie mit der rechten Maustaste auf Anmeldungen, und wählen Sie dann Neue Anmeldung aus.
-
Klicken Sie im Fenster Anmeldung – Neu auf Suchen.
-
Konfigurieren Sie im Fenster Benutzer oder Gruppe auswählen die Einstellungen wie folgt und klicken Sie auf OK, um das Fenster zu schließen.
-
Objekttypen. Wählen Sie nur Dienstkonten aus.
-
Speicherorte. Wählen Sie Verwaltete Dienstkonten aus.
-
Objektname. Geben Sie den Kontonamen ein, den Sie in Schritt 1 erstellt haben.
-
-
Wählen Sie auf der Seite Benutzerzuordnung die Datenbank aus, auf die Sie gMSA anwenden möchten, und wählen Sie dann db-owner als Rollenmitgliedschaft für die Datenbank aus.
-
Vergewissern Sie sich auf der Seite Status, dass die Optionen Gewähren und Aktiviert ausgewählt sind.
-
Klicken Sie auf OK, um das Fenster Anmeldung – Neu zu schließen.
-
-
Verwenden Sie das Dienstkonto, das Sie hinzugefügt haben, um den Citrix WEM Infrastructure Service zu starten.
-
Öffnen Sie auf Ihrem Infrastrukturserver den Windows-Dienste-Manager, klicken Sie mit der rechten Maustaste auf den Citrix WEM Infrastructure Service und wählen Sie dann Eigenschaften aus.
-
Wählen Sie auf der Seite Anmelden die Option Dieses Konto aus, klicken Sie auf Durchsuchen und konfigurieren Sie die Einstellungen wie im dritten Unterschritt von Schritt 3 beschrieben.
-
Klicken Sie auf OK, um das Fenster Eigenschaften des Citrix WEM Infrastructure Service zu schließen.
-
Starten Sie im Windows-Dienste-Manager den Citrix WEM Infrastructure Service neu.
Hinweis:Alternativ können Sie das Konto über die WEM-GUI konfigurieren. Siehe WEM-Datenbank erstellen und Infrastrukturdienst konfigurieren. -
-
Lastenausgleich konfigurieren
Tipp:
Der Artikel Lastenausgleich mit Citrix ADC enthält Details zur Konfiguration einer Citrix ADC Appliance, um eingehende Anfragen von der WEM-Administrationskonsole und dem WEM-Agenten auszugleichen.
So konfigurieren Sie WEM mit einem Lastenausgleichsdienst:
-
Erstellen Sie ein Windows-Infrastrukturdienstkonto, damit der WEM-Infrastrukturdienst eine Verbindung zur WEM-Datenbank herstellen kann.
-
Wenn Sie die WEM-Datenbank erstellen, wählen Sie die Option Windows-Authentifizierung für die Datenbankverbindung des Infrastrukturdiensts verwenden aus und geben Sie den Namen des Infrastrukturdienstkontos an. Weitere Informationen finden Sie unter Erstellen einer Workspace Environment Management-Datenbank.
-
Konfigurieren Sie jeden Infrastrukturdienst so, dass er mithilfe der Windows-Authentifizierung anstelle der SQL-Authentifizierung eine Verbindung zur SQL-Datenbank herstellt: Wählen Sie die Option Windows-Kontoidentitätswechsel aktivieren aus und geben Sie die Anmeldeinformationen des Infrastrukturdienstkontos an. Weitere Informationen finden Sie unter Infrastrukturdienst konfigurieren.
-
Konfigurieren Sie die SPNs für die WEM-Infrastrukturdienste so, dass sie den Namen des Infrastrukturdienstkontos verwenden. Weitere Informationen finden Sie unter Erstellen eines Dienstprinzipalnamens.Wichtig:Entscheiden Sie vor der Bereitstellung einer WEM-Umgebung, ob Sie ein Dienstkonto oder ein Computerkonto verwenden möchten. Nachdem eine WEM-Umgebung bereits bereitgestellt wurde, können Sie nicht mehr zurückwechseln. Wenn Sie beispielsweise eingehende Anforderungen per Lastenausgleich verteilen möchten, nachdem Sie bereits das Computerkonto verwenden, müssen Sie das Computerkonto anstelle des Dienstkontos verwenden.
-
Erstellen Sie eine virtuelle IP-Adresse (VIP), die die Anzahl der Infrastrukturserver abdeckt, die Sie hinter einer VIP platzieren möchten. Alle von einer VIP abgedeckten Infrastrukturserver sind berechtigt, wenn Agents eine Verbindung zur VIP herstellen.
-
Wenn Sie das GPO für die Agent-Hostkonfiguration konfigurieren, legen Sie die Einstellung für den Infrastrukturserver auf die VIP anstatt auf die Adresse eines einzelnen Infrastrukturservers fest. Weitere Informationen finden Sie unter Agent installieren und konfigurieren.
-
Sitzungspersistenz ist für die Verbindung zwischen Verwaltungskonsolen und dem Infrastrukturdienst erforderlich. (Sitzungspersistenz zwischen Agent und Infrastrukturdienst ist nicht erforderlich.) Wir empfehlen, jede Verwaltungskonsole direkt mit einem Infrastrukturdienstserver zu verbinden, anstatt die VIP zu verwenden.
Erstellen einer Workspace Environment Management-Datenbank
Tipp:
Sie können die Datenbank auch mit dem WEM PowerShell SDK-Modul erstellen. Die SDK-Dokumentation finden Sie unter Citrix Developer Documentation.
Hinweis:
-
Wenn Sie die Windows-Authentifizierung für Ihren SQL Server verwenden, führen Sie das Datenbankerstellungsprogramm unter einer Identität aus, die über sysadmin-Berechtigungen verfügt.
-
Citrix empfiehlt, die primäre Datei (MDF-Datei) der WEM-Datenbank mit einer Standardgröße von 50 MB zu konfigurieren.
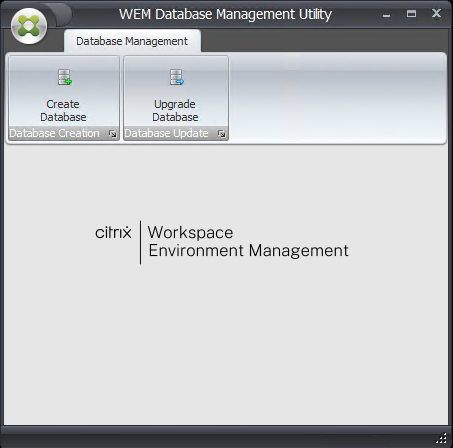
Verwenden Sie das WEM-Datenbankverwaltungsprogramm, um die Datenbank zu erstellen. Dieses wird während des Installationsvorgangs der Infrastrukturdienste installiert und startet unmittelbar danach.
-
Wenn das Datenbankverwaltungsprogramm noch nicht geöffnet ist, wählen Sie im Menü Start die Option Citrix>Workspace Environment Management>WEM Database Management Utility.
-
Klicken Sie auf Datenbank erstellen und dann auf Weiter.
-
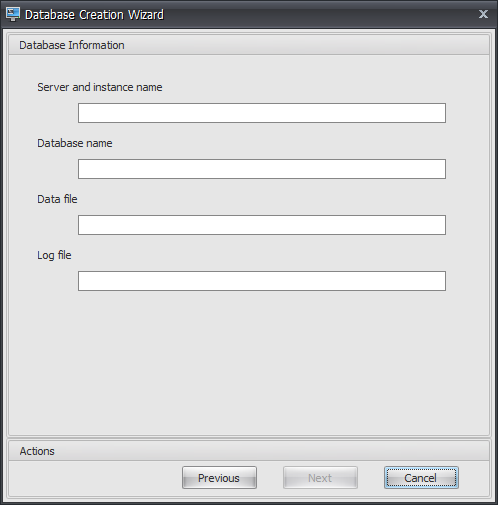
Geben Sie die folgenden Datenbankinformationen ein, und klicken Sie dann auf Weiter:
-
Server- und Instanzname. Adresse des SQL Servers, auf dem die Datenbank gehostet wird. Diese Adresse muss vom Infrastrukturserver aus genau so erreichbar sein, wie sie eingegeben wurde. Geben Sie den Server- und Instanznamen als Computernamen, vollqualifizierten Domänennamen oder IP-Adresse ein. Geben Sie eine vollständige Instanzadresse als Serveradresse,Port\\Instanzname an. Wenn der Port nicht angegeben ist, wird die Standard-SQL-Portnummer (1433) verwendet.
-
Datenbankname. Name der zu erstellenden SQL-Datenbank.
Hinweis:Sonderzeichen wie Bindestriche (-) und Schrägstriche (/) sind im Datenbanknamen nicht zulässig.-
Datendatei: Pfad zum Speicherort der .mdf-Datei auf dem SQL Server.
-
Protokolldatei: Pfad zum Speicherort der .ldf-Datei auf dem SQL Server.
Hinweis:Das Datenbankverwaltungsdienstprogramm kann Ihren SQL Server nicht nach dem Standardspeicherort der Daten- und Protokolldateien abfragen. Sie verwenden standardmäßig die Standardwerte einer Standardinstallation von MS SQL Server. Stellen Sie sicher, dass die Werte in diesen beiden Feldern für Ihre MS SQL Server-Installation korrekt sind, da der Datenbankerstellungsprozess sonst fehlschlägt.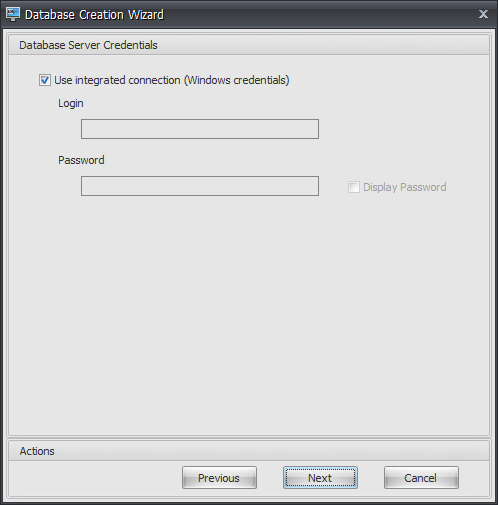
-
-
Geben Sie die Anmeldeinformationen für den Datenbankserver an, die der Assistent zum Erstellen der Datenbank verwenden kann, und klicken Sie dann auf Weiter. Diese Anmeldeinformationen sind unabhängig von den Anmeldeinformationen, die der Infrastrukturdienst nach der Erstellung der Datenbank für die Verbindung mit der Datenbank verwendet. Sie werden nicht gespeichert.Die Option Integrierte Verbindung verwenden ist standardmäßig ausgewählt. Sie ermöglicht es dem Assistenten, das Windows-Konto der Identität, unter der er ausgeführt wird, zu verwenden, um eine Verbindung zu SQL herzustellen und die Datenbank zu erstellen. Wenn dieses Windows-Konto nicht über ausreichende Berechtigungen zum Erstellen der Datenbank verfügt, können Sie entweder das Datenbankverwaltungsdienstprogramm als Windows-Konto mit ausreichenden Berechtigungen ausführen oder diese Option deaktivieren und stattdessen ein SQL-Konto mit ausreichenden Berechtigungen angeben.
-
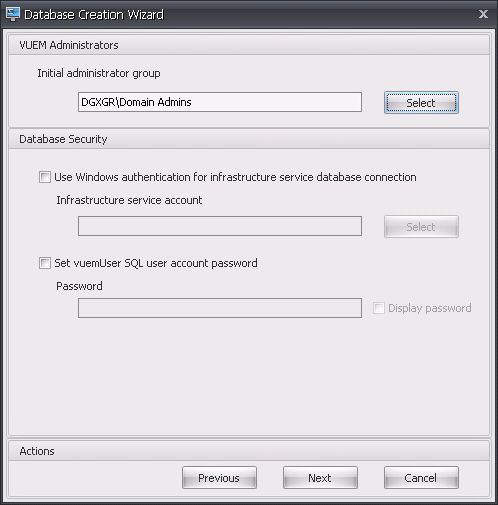
Geben Sie die Details für VUEM-Administratoren und Datenbanksicherheit ein, und klicken Sie dann auf Weiter. Die hier angegebenen Anmeldeinformationen werden vom Infrastrukturdienst verwendet, um nach der Erstellung eine Verbindung zur Datenbank herzustellen. Sie werden in der Datenbank gespeichert.
-
Anfängliche Administratorengruppe. Diese Benutzergruppe ist als Administratoren mit Vollzugriff für die Verwaltungskonsole vorkonfiguriert. Nur Benutzer, die als Workspace Environment Management-Administratoren konfiguriert sind, dürfen die Verwaltungskonsole verwenden. Geben Sie eine gültige Benutzergruppe an, da Sie sonst die Verwaltungskonsole selbst nicht verwenden können.
Hinweis:Standardmäßig wird beim Durchsuchen des Kontos LDAP verwendet. Um eine sichere Kommunikation über LDAPS zu erzwingen, fügen Sie den folgenden Registrierungseintrag hinzu:-
Pfad:
HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\WEM -
Name:
EnableLDAPS -
Typ:
REG_SZ -
Wert:
1
-
Windows-Authentifizierung für die Datenbankverbindung des Infrastrukturdienstes verwenden. Wenn diese Option deaktiviert ist (Standardeinstellung), erwartet die Datenbank, dass der Infrastrukturdienst über das SQL-Benutzerkonto vuemUser eine Verbindung herstellt. Das SQL-Benutzerkonto vuemUser wird während des Installationsvorgangs erstellt. Dies erfordert, dass die gemischte Authentifizierung (Mixed-Mode Authentication) für die SQL-Instanz aktiviert ist.
Wenn diese Option ausgewählt ist, erwartet die Datenbank, dass der Infrastrukturdienst über ein Windows-Konto eine Verbindung herstellt. In diesem Fall darf das von Ihnen ausgewählte Windows-Konto noch keinen Login auf der SQL-Instanz haben. Mit anderen Worten, Sie können nicht dasselbe Windows-Konto für den Betrieb des Infrastrukturdienstes verwenden, das Sie zur Erstellung der Datenbank verwendet haben.Um ein gMSA auszuwählen, gehen Sie genauso vor wie bei der Auswahl eines AD-Benutzers.-
Passwort für das SQL-Benutzerkonto vuemUser festlegen. Standardmäßig wird das SQL-Konto vuemUser mit einem 8-stelligen Passwort erstellt, das Groß- und Kleinbuchstaben, Ziffern und Satzzeichen enthält. Wählen Sie diese Option, wenn Sie Ihr eigenes Passwort für das SQL-Konto vuemUser eingeben möchten (z. B. wenn Ihre SQL-Richtlinie ein komplexeres Passwort erfordert).
Wichtig:-
Sie müssen das Passwort für das SQL-Benutzerkonto vuemUser festlegen, wenn Sie die Workspace Environment Management-Datenbank in einer SQL Server Always On-Verfügbarkeitsgruppe bereitstellen möchten.
-
Wenn Sie das Passwort hier festlegen, denken Sie daran, dasselbe Passwort anzugeben, wenn Sie (#configure-the-infrastructure-service).
-
-
Überprüfen Sie im Übersichtsfenster die ausgewählten Einstellungen, und wenn Sie zufrieden sind, klicken Sie auf Datenbank erstellen.
-
Wenn Sie benachrichtigt werden, dass die Datenbankerstellung erfolgreich abgeschlossen wurde, klicken Sie auf Fertig stellen, um den Assistenten zu beenden.Wenn während der Datenbankerstellung ein Fehler auftritt, überprüfen Sie die Protokolldatei „Citrix WEM Database Management Utility Debug Log.log“ im Ordner Logs unter dem Installationsverzeichnis der Infrastrukturdienste.
Infrastrukturdienst konfigurieren
Tipp:
Sie können den Infrastrukturdienst auch mit dem Workspace Environment Management PowerShell SDK-Modul konfigurieren. Informationen zur SDK-Dokumentation finden Sie unter Citrix-Entwicklerdokumentation.
Bevor der Infrastrukturdienst ausgeführt wird, müssen Sie ihn mit dem Dienstprogramm WEM Infrastructure Service Configuration konfigurieren, wie hier beschrieben.
-
Wählen Sie im Menü Start die Option Citrix > Workspace Environment Management > WEM Infrastructure Service Configuration Utility.
-
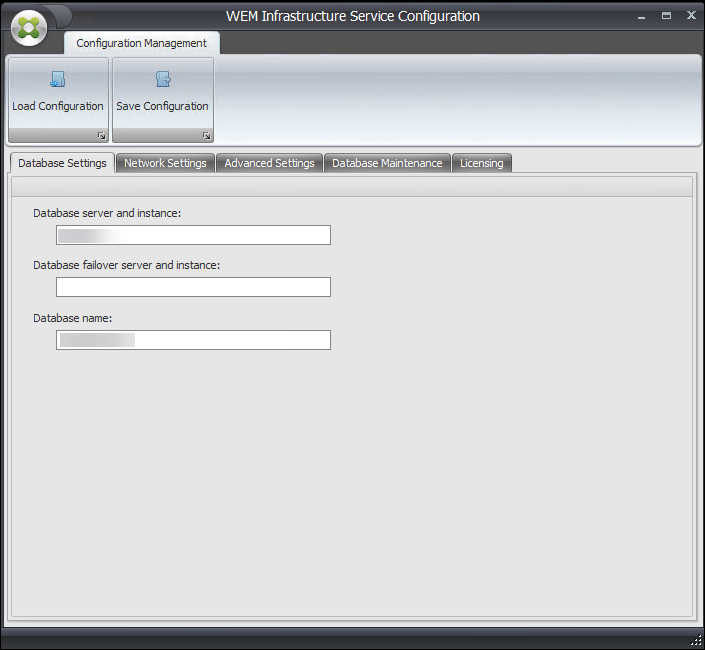
Geben Sie auf der Registerkarte Datenbankeinstellungen die folgenden Details ein:
-
Datenbankserver und -instanz. Adresse der SQL Server-Instanz, auf der die Workspace Environment Management-Datenbank gehostet wird. Diese muss vom Infrastrukturserver aus genau so erreichbar sein, wie sie eingegeben wurde. Geben Sie eine vollständige Instanzadresse als „Serveradresse, Port\\Instanzname“ an. Wenn der Port nicht angegeben ist, wird die Standard-SQL-Portnummer (1433) verwendet.
-
Datenbank-Failover-Server und -Instanz. Wenn Sie Datenbankspiegelung verwenden, geben Sie hier die Failover-Serveradresse an.
-
Datenbankname. Name der Workspace Environment Management-Datenbank auf der SQL-Instanz.
-
-
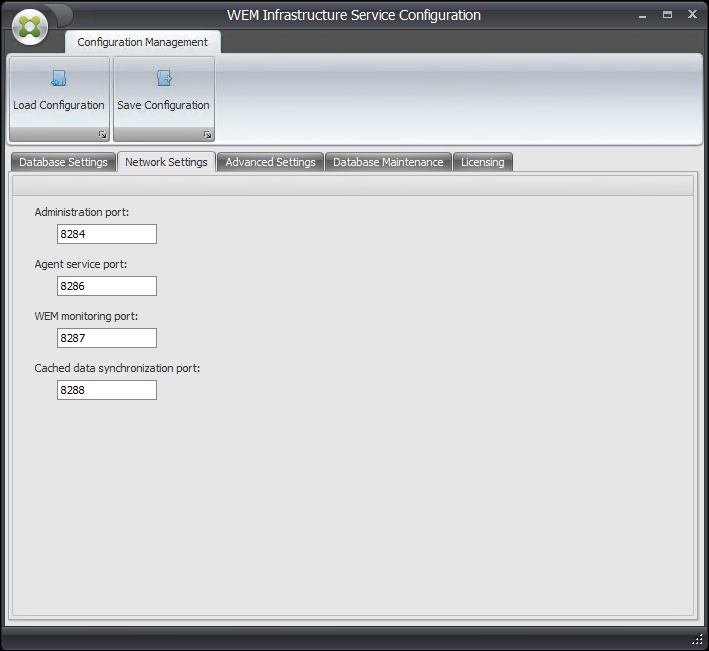
Geben Sie auf der Registerkarte Netzwerkeinstellungen die Ports ein, die der Infrastrukturdienst verwendet:
-
Administrationsport. Dieser Port wird von der Verwaltungskonsole verwendet, um eine Verbindung zum Infrastrukturdienst herzustellen.
-
Agent-Dienstport. Dieser Port wird von Ihren Agent-Hosts verwendet, um eine Verbindung zum Infrastrukturdienst herzustellen.
-
Cache-Synchronisierungsport. Dieser Port wird vom Agent-Dienst verwendet, um seinen Cache mit dem Infrastrukturdienst zu synchronisieren.
-
-
Geben Sie auf der Registerkarte Erweiterte Einstellungen die Einstellungen für die Identitätswechsel- und automatische Aktualisierung ein.
-
Windows-Kontoidentitätswechsel aktivieren. Standardmäßig ist diese Option deaktiviert, und der Infrastrukturdienst verwendet die gemischte Authentifizierung, um eine Verbindung zur Datenbank herzustellen (unter Verwendung des SQL-Kontos vuemUser, das während der Datenbankerstellung erstellt wurde). Wenn Sie stattdessen bei der Datenbankerstellung ein Windows-Infrastrukturdienstkonto ausgewählt haben, müssen Sie diese Option auswählen und dasselbe Windows-Konto angeben, das der Infrastrukturdienst beim Herstellen der Verbindung imitieren soll. Das von Ihnen ausgewählte Konto muss ein lokaler Administrator auf dem Infrastrukturserver sein.Um ein gMSA auszuwählen, gehen Sie genauso vor wie bei der Auswahl eines AD-Benutzers.
Hinweis:Standardmäßig wird LDAP beim Durchsuchen des Kontos verwendet. Um eine sichere Kommunikation über LDAPS zu erzwingen, fügen Sie den folgenden Registrierungseintrag hinzu:-
Pfad:
HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\WEM -
Name:
EnableLDAPS -
Typ:
REG_SZ -
Wert:
1
-
vuemUser SQL-Benutzerkontokennwort festlegen. Ermöglicht es Ihnen, den Infrastrukturdienst über ein benutzerdefiniertes Kennwort zu informieren, das für den SQL-Benutzer vuemUser während der Datenbankerstellung konfiguriert wurde. Aktivieren Sie diese Option nur, wenn Sie bei der Datenbankerstellung ein eigenes Kennwort angegeben haben.
-
Verzögerung der Cache-Aktualisierung des Infrastrukturdienstes. Zeit (in Minuten), bevor der Infrastrukturdienst seinen Cache aktualisiert. Der Cache wird verwendet, wenn der Infrastrukturdienst keine Verbindung zu SQL herstellen kann.
-
Verzögerung der SQL-Statusüberwachung des Infrastrukturdienstes. Zeit (in Sekunden) zwischen jedem Versuch des Infrastrukturdienstes, den SQL-Server abzufragen.
-
SQL-Verbindungs-Timeout des Infrastrukturdienstes. Zeit (in Sekunden), die der Infrastrukturdienst wartet, wenn er versucht, eine Verbindung mit dem SQL-Server herzustellen, bevor er den Versuch abbricht und einen Fehler generiert.
-
Debug-Modus aktivieren. Wenn aktiviert, wird der Infrastrukturdienst in den ausführlichen Protokollierungsmodus versetzt.
-
Cache auch im Online-Modus verwenden. Wenn aktiviert, liest der Infrastrukturdienst die Site-Einstellungen immer aus seinem Cache.
-
Leistungsoptimierung aktivieren. Ermöglicht Ihnen, die Leistung in Szenarien zu optimieren, in denen die Anzahl der verbundenen Agenten einen bestimmten Schwellenwert (standardmäßig 200) überschreitet. Dadurch dauert es kürzer, bis der Agent oder die Verwaltungskonsole eine Verbindung zum Infrastrukturdienst herstellt.
-
Minimale Anzahl von Worker-Threads. Gibt die minimale Anzahl von Worker-Threads an, die der Thread-Pool bei Bedarf erstellt. Legen Sie die Anzahl der Worker-Threads im Bereich von 30-3000 fest. Bestimmen Sie den Wert basierend auf der Anzahl der verbundenen Agenten. Standardmäßig beträgt die minimale Anzahl von Worker-Threads 200.
-
Minimale Anzahl von asynchronen E/A-Threads. Gibt die minimale Anzahl von asynchronen E/A-Threads an, die der Thread-Pool bei Bedarf erstellt. Legen Sie die Anzahl der asynchronen E/A-Threads im Bereich von 30-3000 fest. Bestimmen Sie den Wert basierend auf der Anzahl der verbundenen Agenten. Standardmäßig beträgt die minimale Anzahl von asynchronen E/A-Threads 200.
-
Wichtig:Diese Funktion ist besonders nützlich, wenn der Agent oder die Verwaltungskonsole zeitweise die Verbindung zum Infrastrukturdienst verliert.Hinweis:Die Werte, die Sie in den Feldern zur Leistungsoptimierung festlegen, werden verwendet, wenn neue Anforderungen gestellt werden und bevor zu einem Algorithmus für die Verwaltung der Thread-Erstellung und -Zerstörung gewechselt wird. Weitere Informationen finden Sie unter<https://docs.microsoft.com/de-de/dotnet/api/system.threading.threadpool.setminthreads?view=netframework-4.8>und<https://support.microsoft.com/en-sg/help/2538826/wcf-service-may-scale-up-slowly-under-load>.-
Helfen Sie, Workspace Environment Management mit Google Analytics zu verbessern. Wenn diese Option ausgewählt ist, sendet der Infrastrukturdienst anonyme Analysedaten an den Google Analytics-Server.
-
Helfen Sie nicht, Workspace Environment Management mit Google Analytics zu verbessern. Wenn diese Option ausgewählt ist, sendet der Infrastrukturdienst keine anonymen Analysedaten an den Google Analytics-Server.
Wichtig:Ab Version 2212 bestimmt Workspace Environment Management, welche Option basierend auf der Region des Computers ausgewählt wird, der den Infrastrukturdienst hostet. Befindet sich der Computer in nicht-europäischen Regionen, wird die erste Option ausgewählt. Befindet sich der Computer in europäischen Regionen, wird die zweite Option ausgewählt. Dieses Verhalten gilt nur für Neuinstallationen.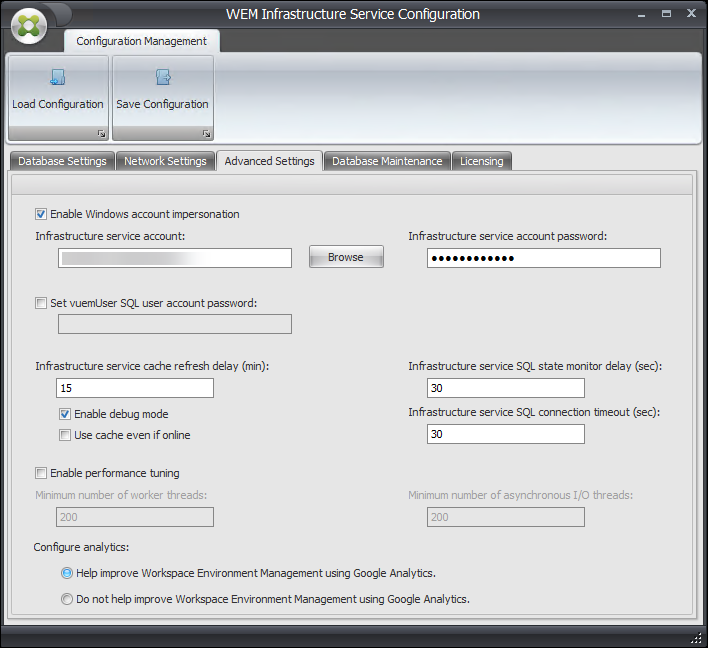
-
-
Sie können die Registerkarte Datenbankwartung verwenden, um die Datenbankwartung zu konfigurieren.
-
Geplante Datenbankwartung aktivieren. Wenn diese Einstellung aktiviert ist, werden alte Statistikdatensätze in regelmäßigen Abständen aus der Datenbank gelöscht.
-
Aufbewahrungszeitraum für Statistiken. Legt fest, wie lange Benutzer- und Agentenstatistiken aufbewahrt werden. Der Standardwert ist 365 Tage.
-
Aufbewahrungszeitraum für Systemüberwachung. Legt fest, wie lange Systemoptimierungsstatistiken aufbewahrt werden. Der Standardwert ist 90 Tage.
-
Aufbewahrungszeitraum für Agentenregistrierungen. Legt fest, wie lange Agentenregistrierungsprotokolle in der Datenbank aufbewahrt werden. Der Standardwert ist 1 Tag.
-
Ausführungszeit. Legt den Zeitpunkt fest, zu dem die Datenbankwartungsaktion ausgeführt wird. Der Standardwert ist 02:00 Uhr.
TippAls Best Practice empfehlen wir Ihnen, die geplante Datenbankwartung zu aktivieren, um die Datenbankgröße zu reduzieren und die beste Leistung zu erzielen. Wenn in einer einzelnen WEM-Bereitstellung mehr als ein Infrastrukturdienst vorhanden ist, aktivieren Sie ihn nur für einen Infrastrukturdienst.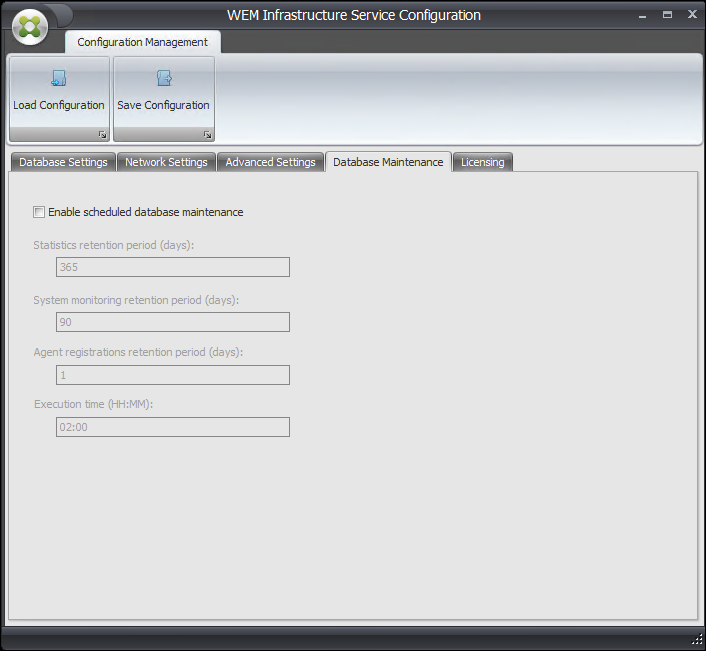
-
-
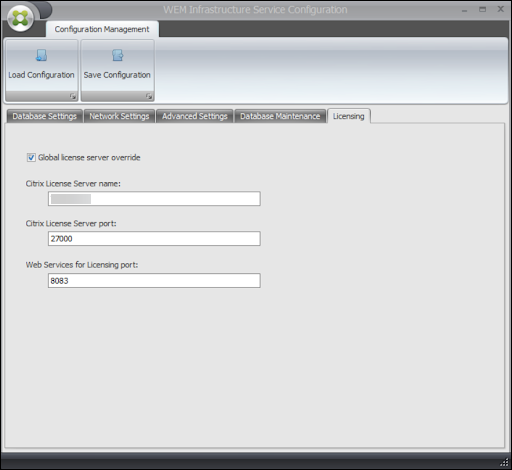
Sie können optional die Registerkarte Lizenzierung verwenden, um einen Citrix Lizenzserver während der Konfiguration des Infrastrukturdiensts anzugeben. Andernfalls müssen Sie, wenn eine Verwaltungskonsole zum ersten Mal eine Verbindung zu einer neuen Workspace Environment Management-Datenbank herstellt, die Anmeldeinformationen des Citrix Lizenzservers auf der Registerkarte Info des Menübands der Verwaltungskonsole eingeben. Die Informationen des Citrix Lizenzservers werden in beiden Fällen an derselben Stelle in der Datenbank gespeichert.
-
Globale Lizenzserver-Überschreibung. Wählen Sie diese Option, um die Details des Citrix Lizenzservers für Workspace Environment Management anzugeben. Geben Sie den Namen des Citrix Lizenzservers, den Port des Citrix Lizenzservers und den Port der Webdienste für die Lizenzierung (auch als Port des Lizenzaktivierungsdiensts bezeichnet) ein. Diese Einstellungen überschreiben alle vorhandenen Citrix Lizenzserverinformationen, die in der Workspace Environment Management-Datenbank gespeichert sind.
-
-
Klicken Sie auf Konfiguration speichern, um Ihre Einstellungen zu speichern.
-
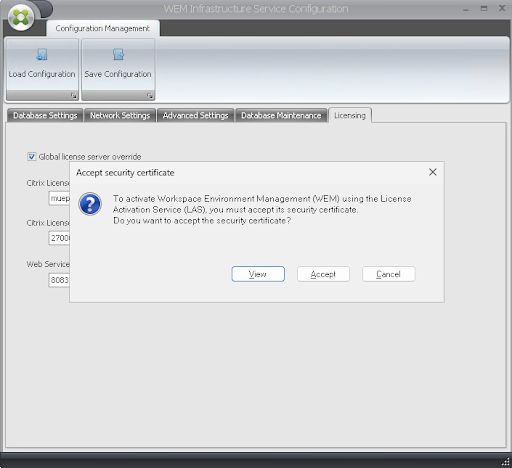
Um Workspace Environment Management (WEM) mithilfe des Lizenzaktivierungsdiensts (LAS) zu aktivieren, klicken Sie im Dialogfeld auf Akzeptieren, um dessen Sicherheitszertifikat zu genehmigen.
 Hinweis:Wenn der LAS nicht verfügbar ist, greift WEM zur Aktivierung auf den älteren Citrix Lizenzserver zurück.