
Conectividad a recursos DaaS
Los dispositivos que no están en la misma red que los VDA que alojan sus aplicaciones y escritorios virtuales deben conectarse a través de Citrix Gateway Service o un NetScaler Gateway. El panel Conectividad externa enumera cada ubicación de recursos y le permite configurar cómo se conectan los usuarios a los recursos DaaS en esas ubicaciones.
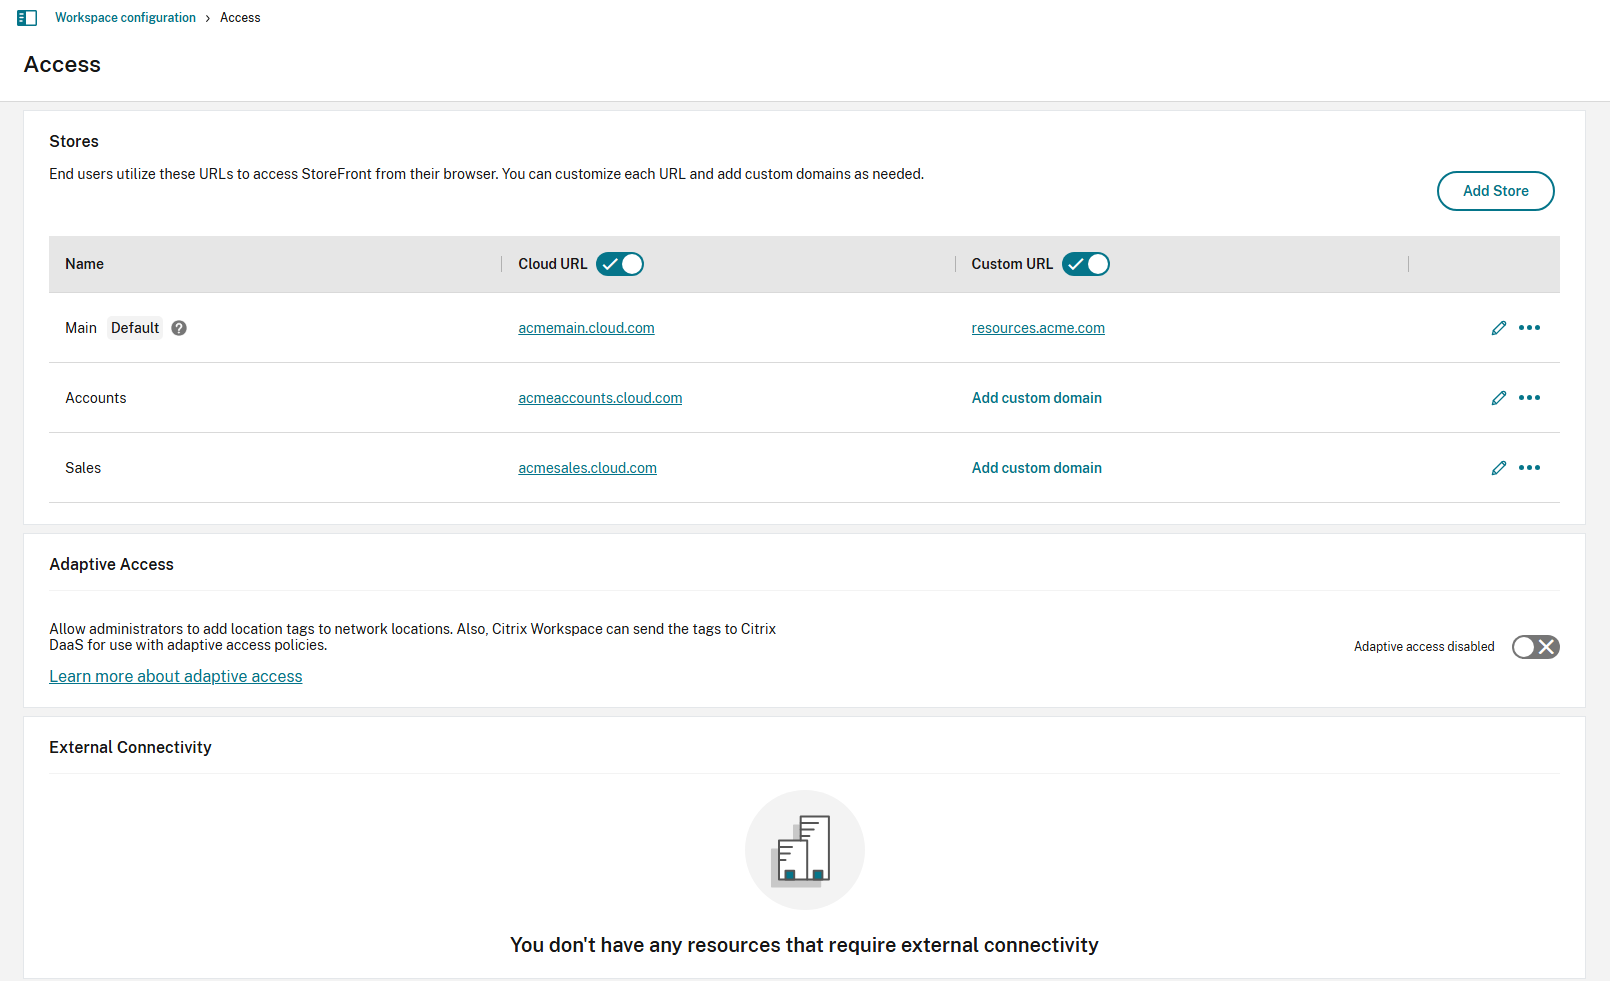
La experiencia depende de si Acceso adaptativo está habilitado.
Opciones de conectividad cuando el acceso adaptativo está deshabilitado
Si el acceso adaptativo está deshabilitado, puede definir una única puerta de enlace para cada ubicación de recursos. El sistema utiliza esta puerta de enlace a menos que:
-
La dirección IP pública del dispositivo coincide con una Ubicación de red. Cuando el acceso adaptativo está deshabilitado, las ubicaciones de red no tienen un tipo de conectividad; todas las ubicaciones de red se consideran internas.
-
Si sus usuarios finales utilizan un navegador web para abrir aplicaciones y escritorios, el cliente usa Websockets para conectarse al VDA, lo que requiere (/es-es/citrix-virtual-apps-desktops/secure/tls-vda). Si el VDA no tiene TLS habilitado, StoreFront Cloud siempre enruta los lanzamientos a través de una puerta de enlace, incluso para ubicaciones de red internas.
-
Al definir ubicaciones de red, no es posible distinguir redes que comparten la misma dirección IP pública. Por ejemplo, si su red corporativa y la red Wi-Fi de invitados utilizan la misma dirección IP pública, y usted crea una ubicación de red para esta IP, esto evitará que la puerta de enlace se utilice para la red Wi-Fi de invitados, lo que podría no ser deseado.
-
-
HDX directo está habilitado y el cliente determina que puede omitir la puerta de enlace y conectarse directamente al recurso. Al usar HDX directo, no es necesario definir ubicaciones de red para permitir la conectividad directa.
Para editar las opciones de conectividad:
-
Seleccione ... para abrir el menú
-
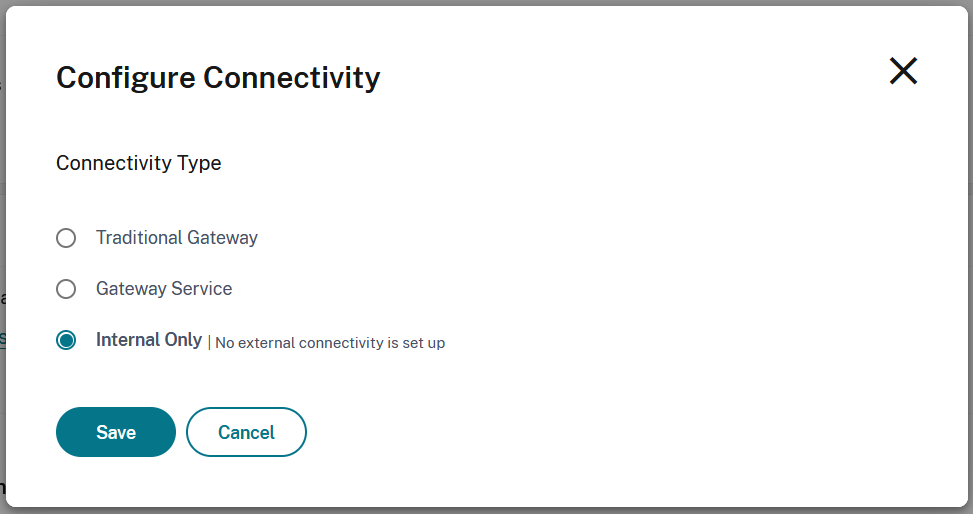
Seleccione Configurar conectividad.
-
Elija y configure la opción de conectividad deseada.
-
Seleccione Guardar.
Gateway tradicional
Puede usar un gateway de NetScaler para el enrutamiento HDX. Para configurar un NetScaler Gateway, consulte Integrar NetScaler Gateway con StoreFront o StoreFront Cloud solo para el enrutamiento HDX
Advertencia
La continuidad del servicio no está disponible cuando se utiliza un NetScaler Gateway. Se recomienda utilizar Citrix Gateway Service.
-
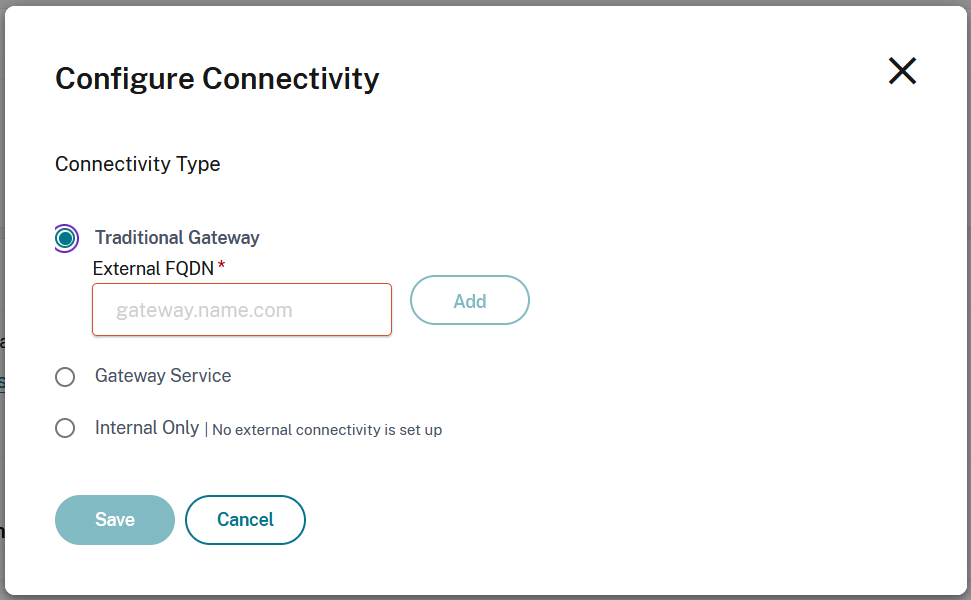
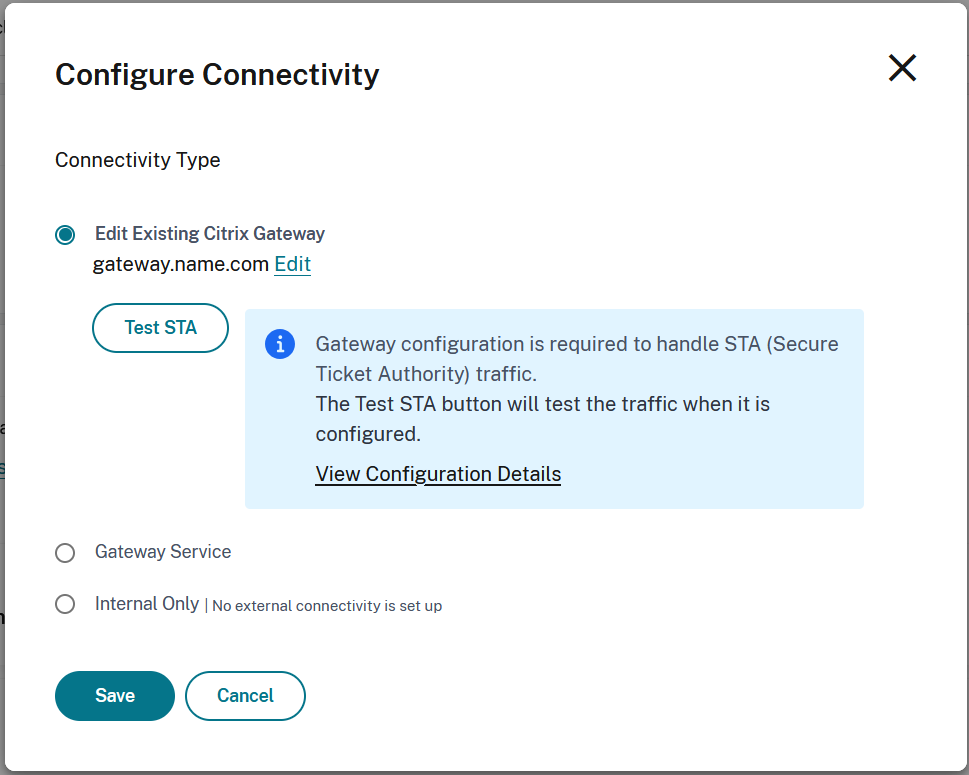
En la pantalla Configurar conectividad, seleccione Gateway tradicional.
-
Introduzca la dirección del gateway y seleccione Agregar.
-
En la configuración del servidor virtual de NetScaler lista de servidores STA, agregue todos los Cloud Connectors para la ubicación de recursos. Actualmente, los tickets STA son creados por la autoridad de emisión de tickets en la nube, siempre que el NetScaler Gateway pueda conectarse a un Cloud Connector activo, entonces puede llegar a la autoridad de emisión de tickets en la nube. Sin embargo, en el futuro, los tickets STA serán creados por un conector asignado aleatoriamente en la ubicación de recursos, por lo que es importante que el NetScaler Gateway esté configurado con la lista completa de todos los conectores en la ubicación de recursos.
-
Seleccione Probar STA para comprobar la conectividad.
Servicio de Gateway
Puede usar Citrix Gateway Service para proporcionar conectividad a los recursos sin necesidad de implementar ninguna infraestructura que no sean los Cloud Connectors. Los puntos de conexión se conectan a uno de los puntos de presencia de Citrix Gateway Service y el tráfico HDX se enruta a través del conector de la nube al VDA.
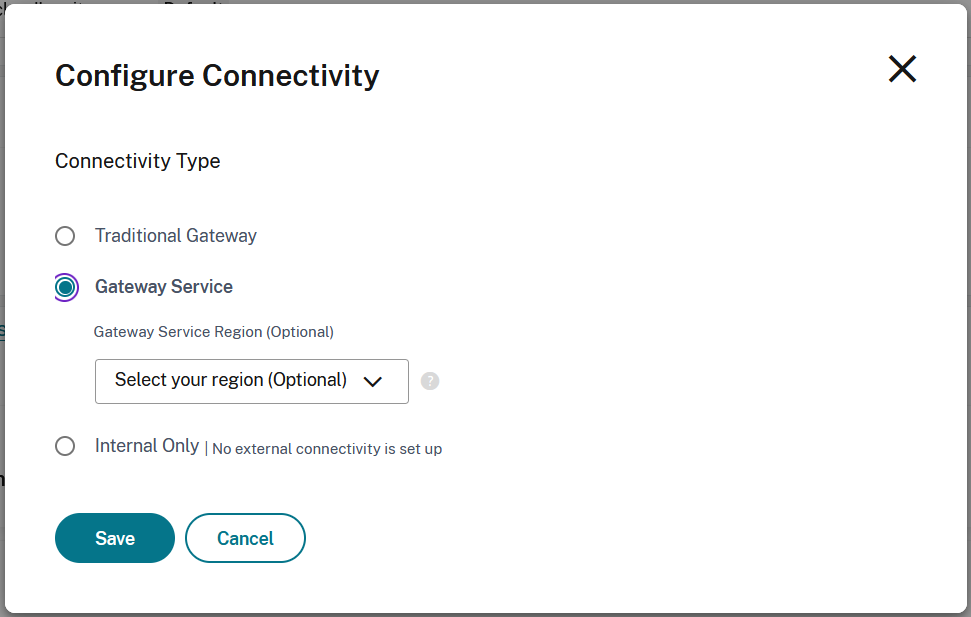
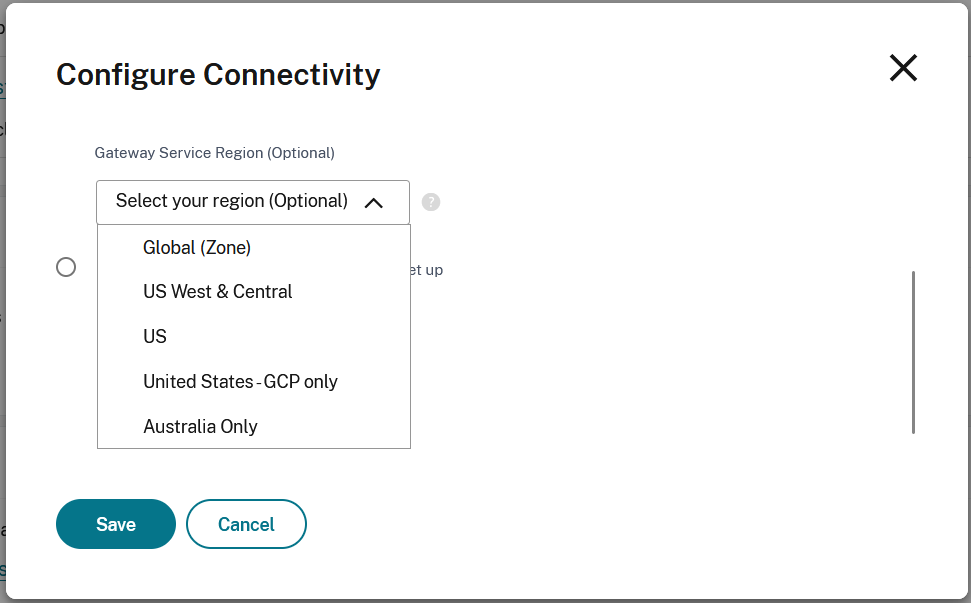
De forma predeterminada, Citrix Gateway Service utiliza el punto de presencia más cercano al usuario. Opcionalmente, puede elegir una región específica de Gateway Service.
Solo interno
Si selecciona Solo interno, los clientes solo podrán conectarse a los recursos si tienen conectividad de red directa.
Opciones de conectividad cuando el acceso adaptativo está habilitado
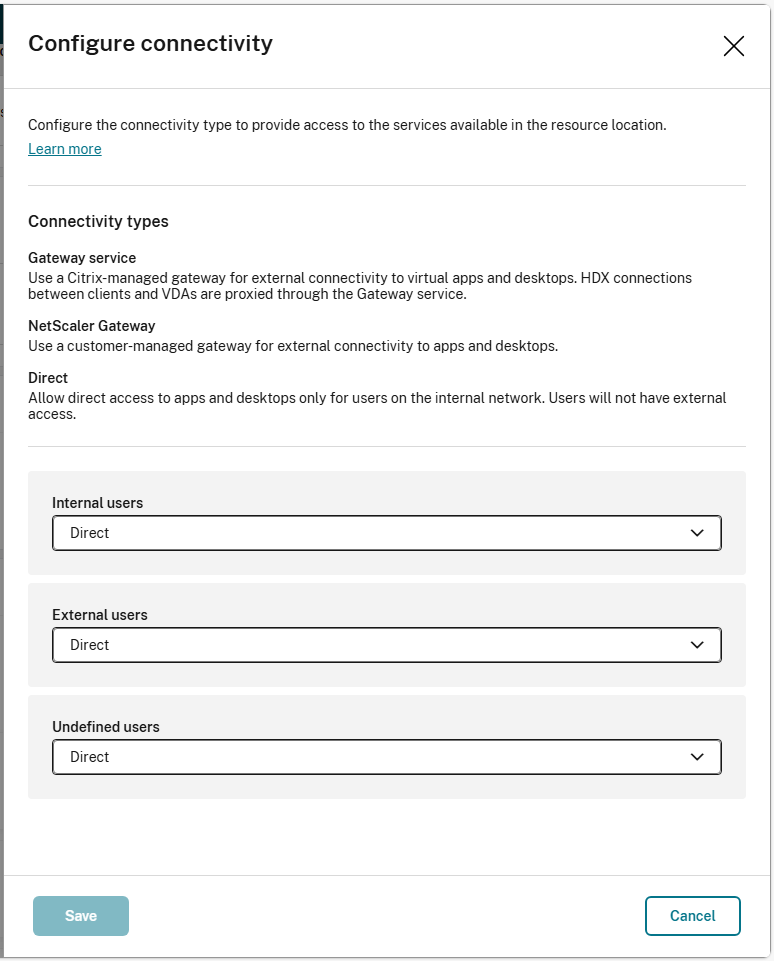
Si el acceso adaptativo está habilitado, puede configurar una conectividad diferente según si la dirección IP pública del dispositivo se asigna a una ubicación de red cuyo Tipo de conectividad es Interno o Externo, o es Indefinido (lo que significa que no se asigna a una ubicación de red).
Notas:
-
No es posible distinguir entre diferentes redes con la misma dirección IP pública. Por ejemplo, si su red corporativa y la red Wi-Fi de invitados utilizan la misma dirección IP pública, se asignarán a la misma ubicación de red y, por lo tanto, usarán la misma configuración.
-
El cliente HDX HTML5 debe conectarse al VDA mediante una conexión TLS segura. Si un cliente HDX HTML5 intenta conectarse a un recurso alojado en un VDA no configurado para TLS, StoreFront Cloud siempre utiliza la configuración especificada para las ubicaciones de red Indefinidas, independientemente de la ubicación real del dispositivo.
-
Independientemente de la configuración de conectividad, si ha habilitado HDX directo, el cliente utilizará una conexión directa si es posible.
Para editar las opciones de conectividad:
-
Seleccione ... para abrir el menú
-
Seleccione Configurar conectividad.
-
Para cada tipo de conectividad, elija y configure la opción de conectividad deseada.
-
Seleccione Guardar.
NetScaler Gateway
Puede usar un NetScaler Gateway para el enrutamiento HDX. Para configurar un NetScaler Gateway, consulte Integrar NetScaler Gateway con StoreFront o StoreFront Cloud solo para el enrutamiento HDX
Advertencia
Continuidad del servicio no está disponible cuando se utiliza un NetScaler Gateway. Se recomienda utilizar Citrix Gateway Service.
-
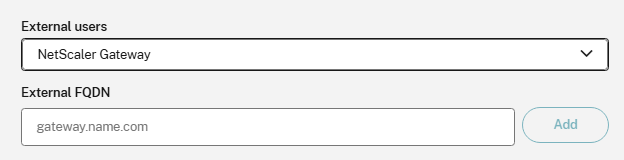
En la pantalla Configurar conectividad, seleccione NetScaler Gateway.
-
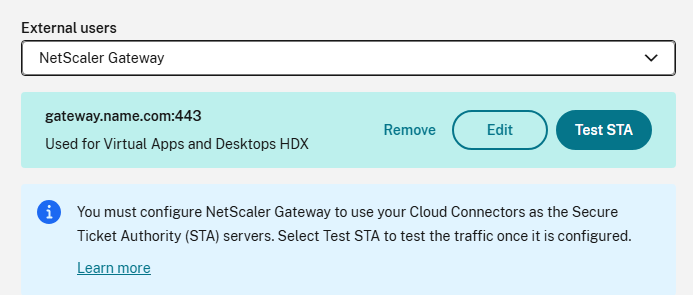
Introduzca la dirección de la puerta de enlace y seleccione Agregar.
-
En la configuración del NetScaler Virtual Server lista de servidores STA, agregue todos los Cloud Connectors para la ubicación de recursos. Actualmente, los tickets STA son creados por la autoridad de emisión de tickets en la nube siempre que el NetScaler Gateway pueda conectarse a un Cloud Connector activo, entonces puede llegar a la autoridad de emisión de tickets en la nube. Sin embargo, en el futuro, los tickets STA serán creados por un conector asignado aleatoriamente en la ubicación de recursos, por lo que es importante que el NetScaler Gateway esté configurado con la lista completa de todos los conectores en la ubicación de recursos.
-
Seleccione Probar STA para comprobar la conectividad.
Servicio de Gateway
Puede usar el Citrix Gateway Service para proporcionar conectividad a los recursos sin necesidad de implementar ninguna infraestructura que no sean los Cloud Connectors. Los puntos finales se conectan a uno de los puntos de presencia de Citrix Gateway Service y el tráfico HDX se enruta a través del Cloud Connector al VDA.
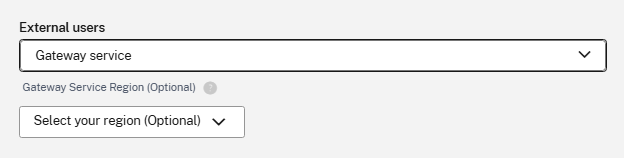
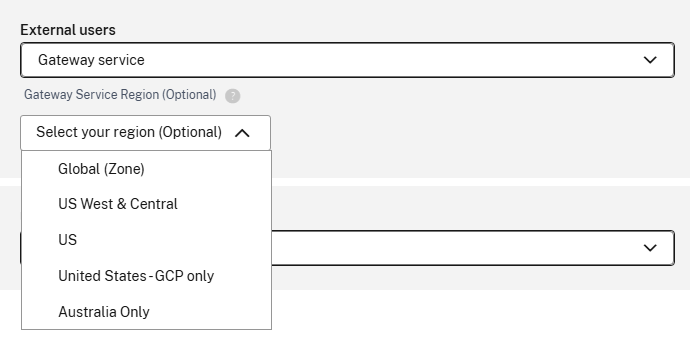
De forma predeterminada, Citrix Gateway Service utiliza el punto de presencia más cercano al usuario. Opcionalmente, puede elegir una región específica de Gateway Service.
Directo
Si selecciona Directo, los clientes solo podrán conectarse a los recursos si tienen conectividad de red directa.
Solución de problemas
Para verificar que los lanzamientos se enrutan como se espera, utilice uno de los siguientes métodos:
-
Ver las conexiones VDA a través de Monitor.
-
Utilice el registro de archivos ICA® para verificar el direccionamiento correcto de la conexión del cliente.
Citrix Monitor
Desde Citrix Monitor, busque un usuario con una sesión activa. En la sección Detalles de la sesión de la consola, las conexiones VDA directas se muestran como conexiones UDP, mientras que las conexiones de gateway se muestran como conexiones TCP.
Si no ve UDP en la consola de DaaS, debe habilitar la directiva de transporte adaptable HDX™ para los VDA.
Registro de archivos ICA
Habilite el registro de archivos ICA en el equipo cliente como se describe en documentación de Citrix Workspace app para Windows. Después de iniciar las sesiones, examine las entradas Address y SSLProxyHost en el archivo ICA registrado.
Conexiones VDA directas
Para las conexiones VDA directas, la propiedad Address contiene la dirección IP y el puerto del VDA.
Este es un ejemplo de un archivo ICA cuando un cliente inicia una aplicación mediante NLS:
[Notepad++ Cloud]
 Address=;10.0.1.54:1494
 SSLEnable=Off
La propiedad SSLProxyHost no está presente en este archivo. Esta propiedad se incluye solo para lanzamientos a través de una puerta de enlace.
Conexiones de puerta de enlace
Para las conexiones de puerta de enlace, la propiedad Address contiene el tíquet STA de Citrix Cloud, la propiedad SSLEnable se establece en On y la propiedad SSLProxyHost contiene el FQDN y el puerto de la puerta de enlace.
Aquí tiene un ejemplo de un archivo ICA cuando un cliente tiene una conexión a través del servicio Citrix Gateway y lanza una aplicación:
[PowerShell ISE Cloud]
 Address=;40;CWSSTA;027C02199068B33889A40C819A85CBB4
 SSLEnable=On
 SSLProxyHost=global.g.nssvcstaging.net:443
Aquí tiene un ejemplo de un archivo ICA cuando un cliente tiene una conexión a través de una puerta de enlace local y lanza una aplicación mediante una puerta de enlace local configurada dentro de la ubicación del recurso:
[PowerShell ISE Cloud]
 Address=;40;CWSSTA;027C02199068B33889A40C819A85CBB5
 SSLEnable=On
 SSLProxyHost=onpremgateway.domain.com:443
Nota:
Los servidores virtuales de puerta de enlace locales que se utilizan para iniciar aplicaciones y escritorios virtuales deben ser servidores virtuales VPN, no servidores virtuales de autenticación nFactor. Los servidores virtuales de autenticación nFactor son solo para la autenticación de usuarios y no actúan como proxy para el tráfico de lanzamiento de recursos HDX e ICA.
Errores de lanzamiento de VDA
Si las sesiones de VDA no se inician, verificar que está utilizando rangos de direcciones IP públicas de la red correcta. Al configurar las ubicaciones de red, debe utilizar los rangos de direcciones IP públicas de la red desde la que se conectan sus usuarios internos para acceder a Internet.
Lanzamientos internos de VDA que aún se enrutan a través de la puerta de enlace
Si las sesiones de VDA iniciadas internamente siguen enrutándose a través de la puerta de enlace como si fueran sesiones externas, verificar que está utilizando la dirección IP pública correcta desde la que se conectan sus usuarios internos para acceder a su tienda. La dirección IP pública que aparece en el sitio NLS debe corresponder a la dirección que utiliza el cliente que lanza los recursos para acceder a Internet. Para obtener la dirección IP pública correcta para el cliente, inicie sesión en la máquina cliente, visite un motor de búsqueda e introduzca "cuál es mi IP" en la barra de búsqueda.
Todos los clientes que lanzan recursos dentro de la misma ubicación de oficina suelen acceder a Internet utilizando la misma dirección IP pública de salida de red. Estos clientes deben tener una ruta de red a Internet a las subredes donde residen los VDA, que no esté bloqueada por un firewall.