
Configurar políticas
Todas las políticas para la instancia de NetScaler® de autenticación adaptativa (por ejemplo, OAuth, acceso inteligente y syslog) se configuran en la instancia de autenticación adaptativa.
Nota:
-
El tiempo de espera predeterminado para las acciones LDAP o RADIUS se establece en 3 segundos. Recomendamos aumentar el tiempo de espera a 15 segundos.
-
Para la implementación del servidor RADIUS, agregue todas las direcciones IP privadas del conector como clientes RADIUS en el servidor RADIUS.
Cómo conectarse a su instancia de autenticación adaptativa:
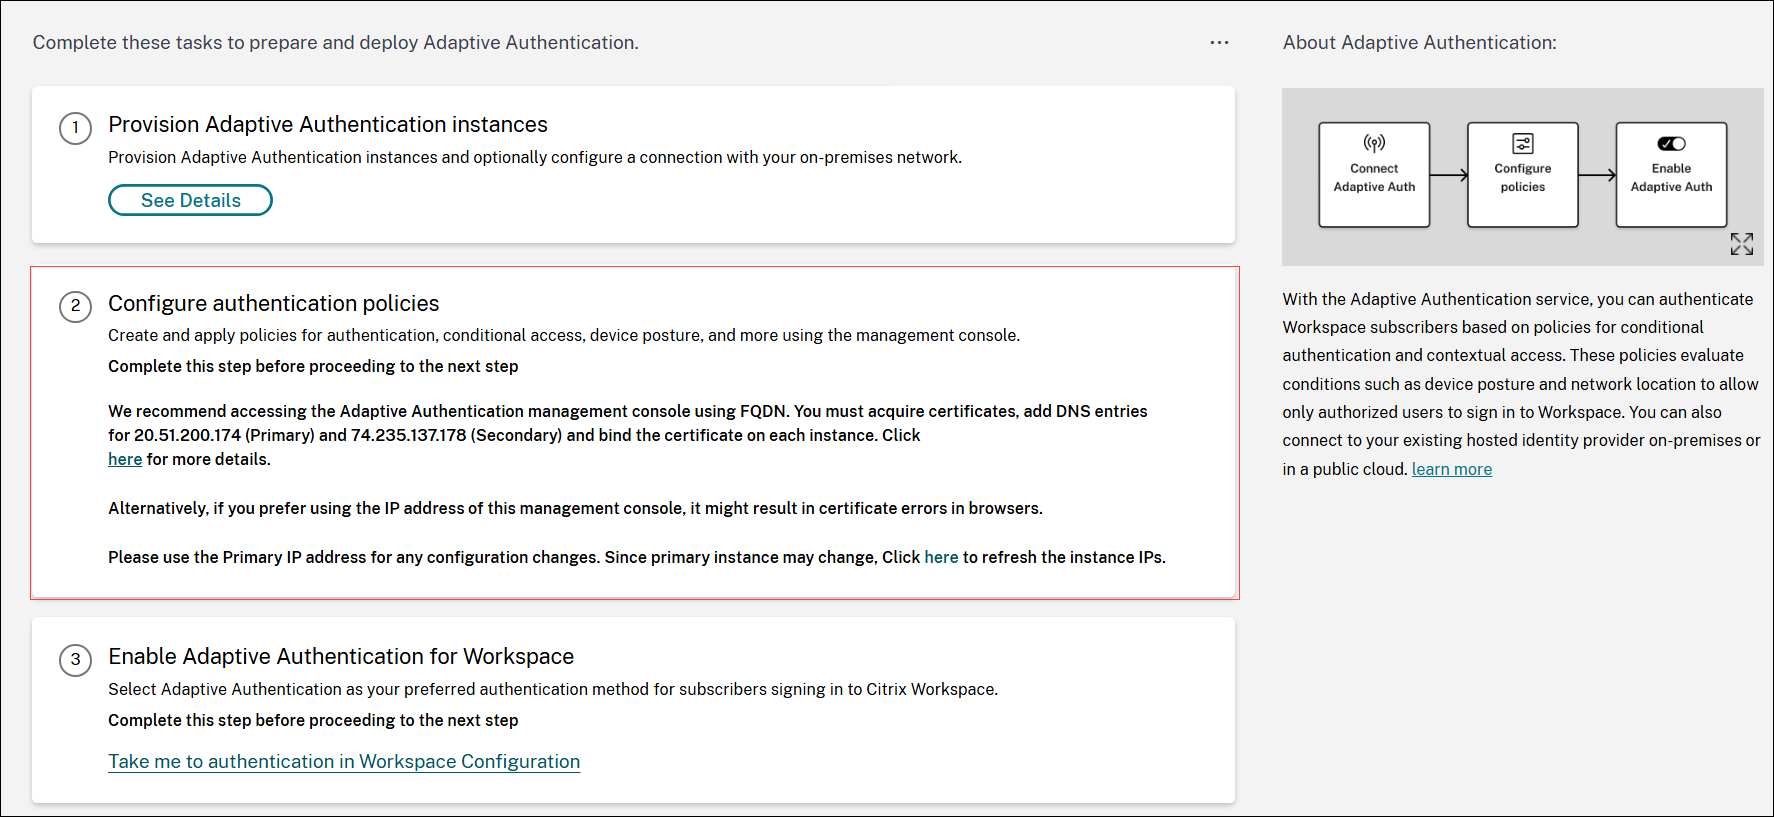
Después del aprovisionamiento, puede acceder directamente a la dirección IP de administración de autenticación adaptativa. Puede acceder a la consola de administración de autenticación adaptativa utilizando el FQDN o su dirección IP principal.
Importante:
Para acceder a la consola de administración de autenticación adaptativa utilizando el FQDN, consulte Configurar SSL para el acceso a la interfaz de usuario de administración de ADC.
Acceder a la consola de administración de autenticación adaptativa:
-
Para acceder a la autenticación adaptativa utilizando su dirección principal, haga lo siguiente:
-
Copie la dirección IP principal de la sección Configurar políticas de autenticación en la GUI y acceda a la dirección IP en su navegador.
-
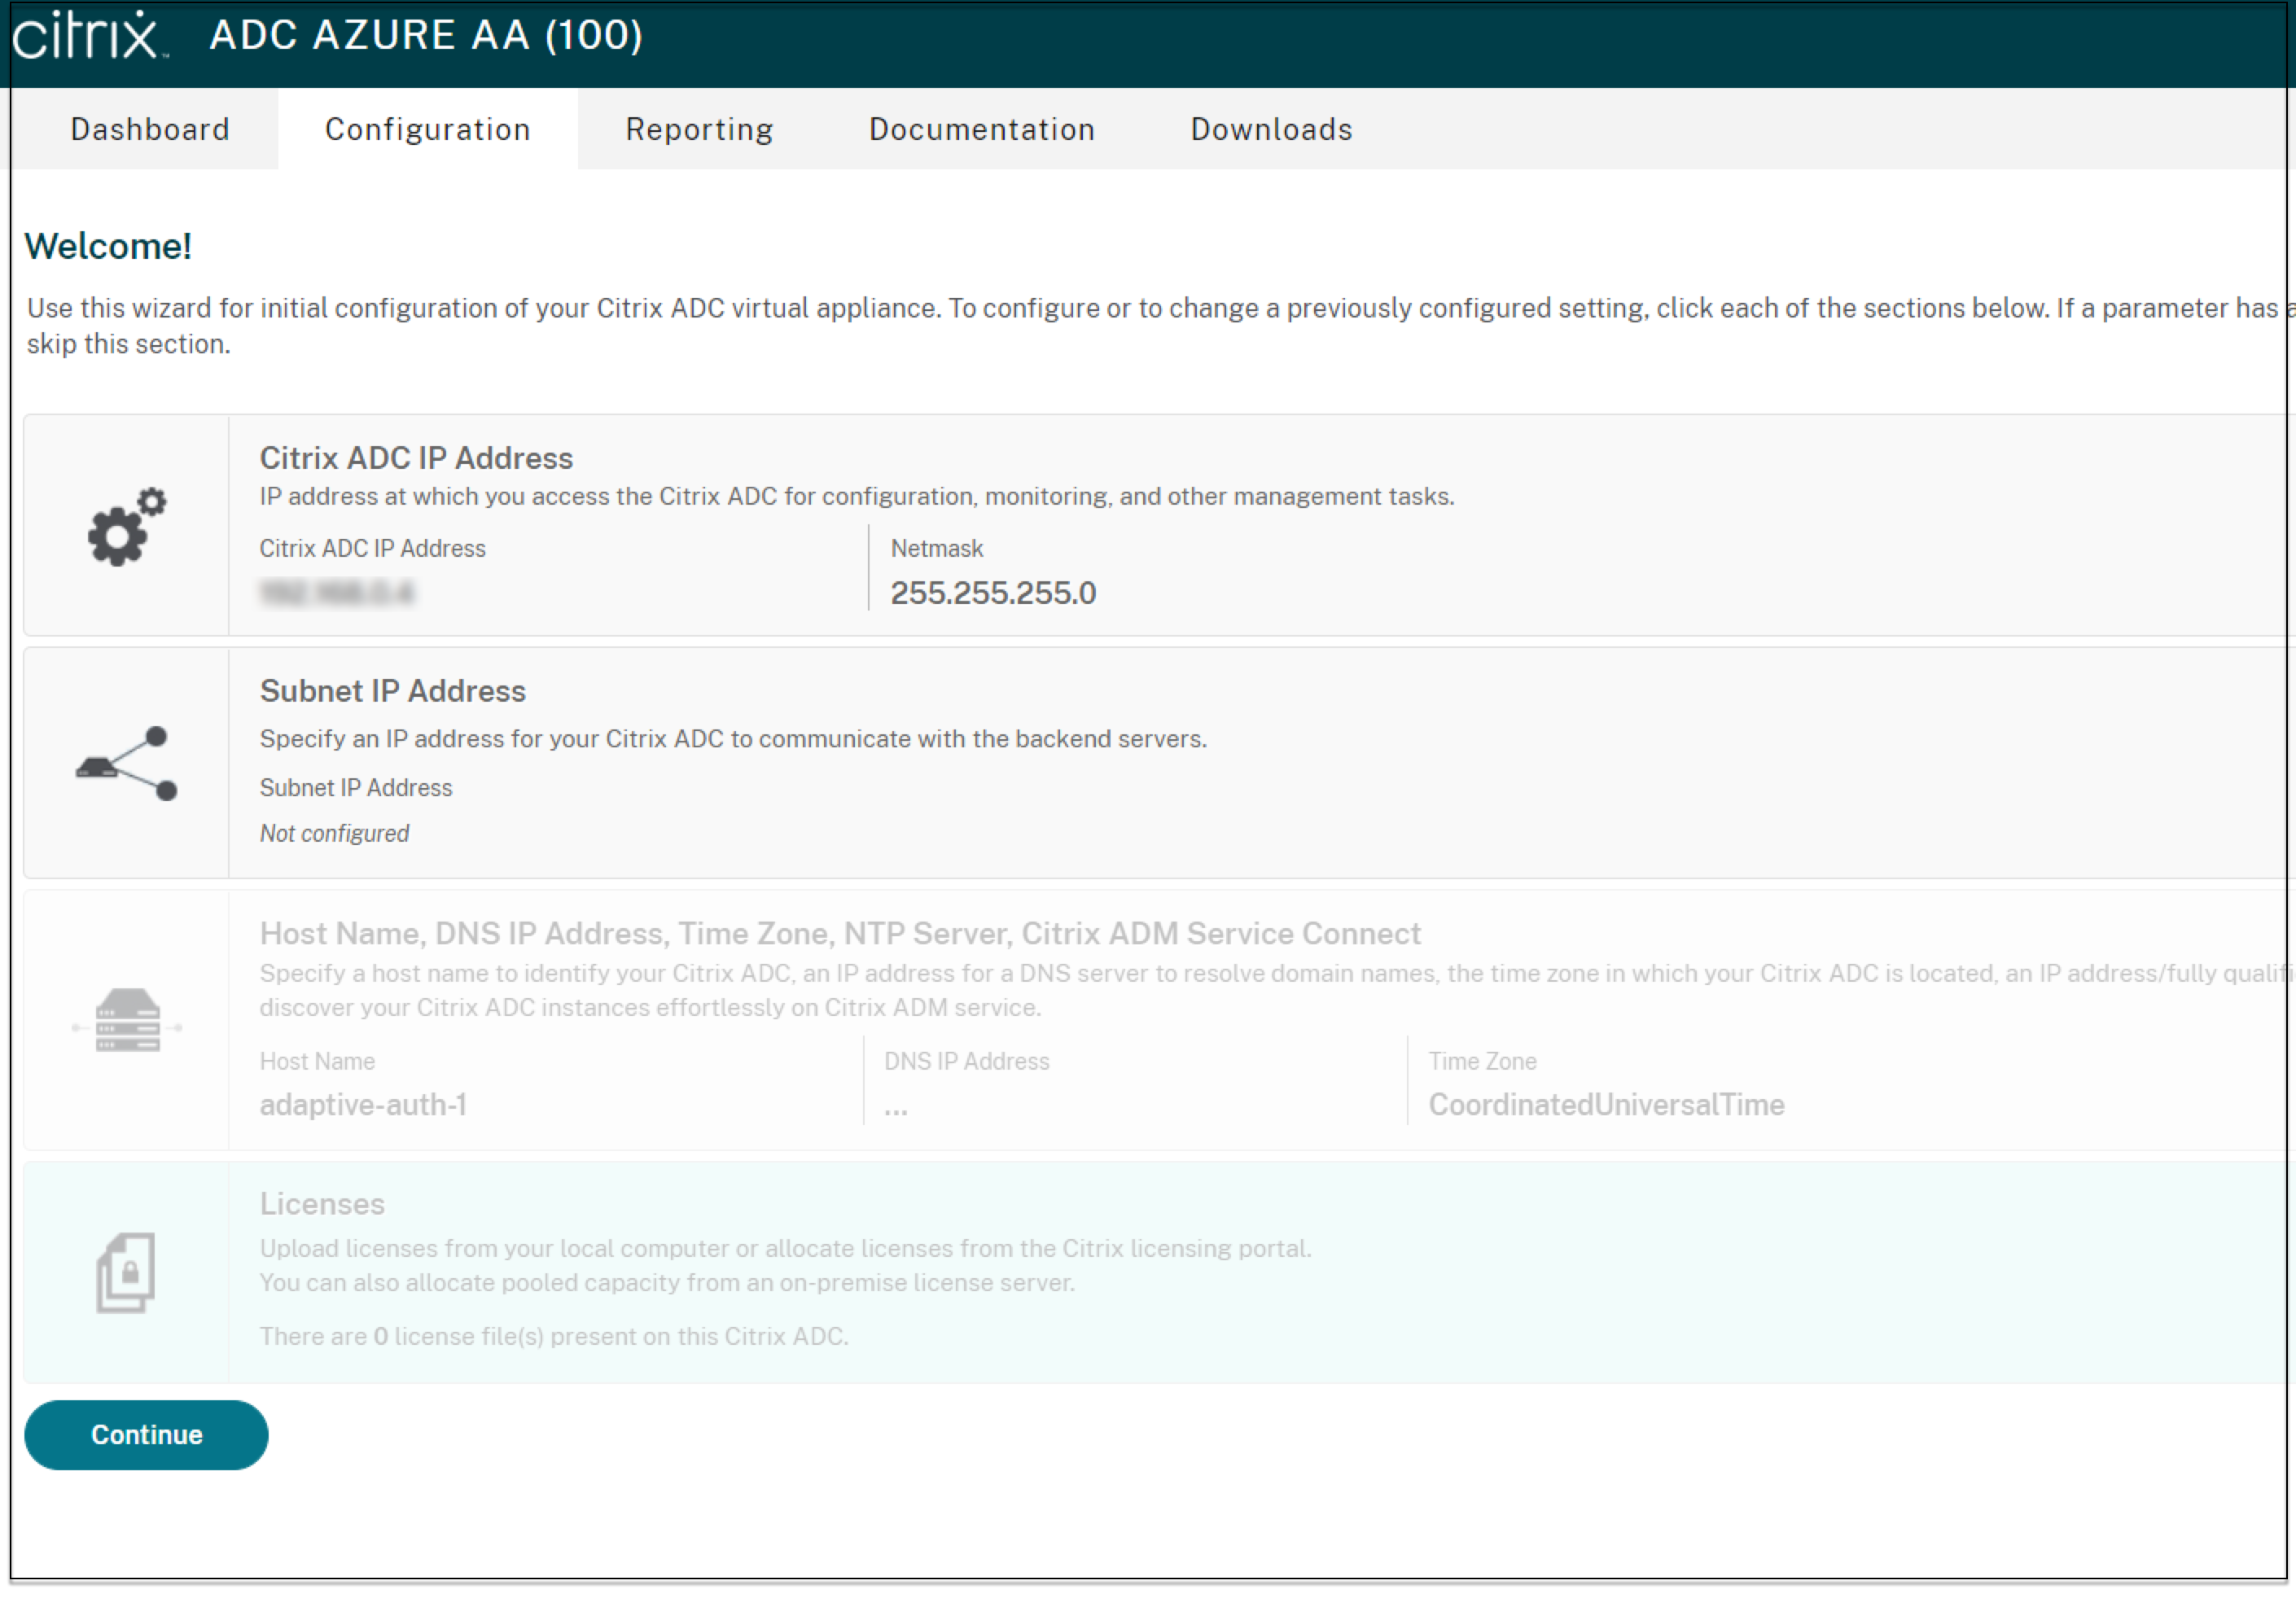
Inicie sesión con las credenciales que introdujo durante el aprovisionamiento.
-
Haga clic en Continuar.
-
Vaya a Configuración > Seguridad > AAA - Tráfico de aplicaciones > Servidores virtuales.
-
Agregue las políticas de autenticación. Para varios casos de uso, consulte Configuración de equilibrio de carga de LDAP y LDAPS de ejemplo y Configuraciones de autenticación de ejemplo.
-