
配置策略
自适应身份验证 NetScaler® 实例的所有策略(例如,OAuth、智能访问和 syslog)都在自适应身份验证实例上配置。
注意:
-
LDAP 或 RADIUS 操作的默认超时设置为 3 秒。我们建议将超时增加到 15 秒。
-
对于 RADIUS 服务器部署,请将所有连接器私有 IP 地址添加为 RADIUS 服务器中的 RADIUS 客户端。
如何连接到您的自适应身份验证实例:
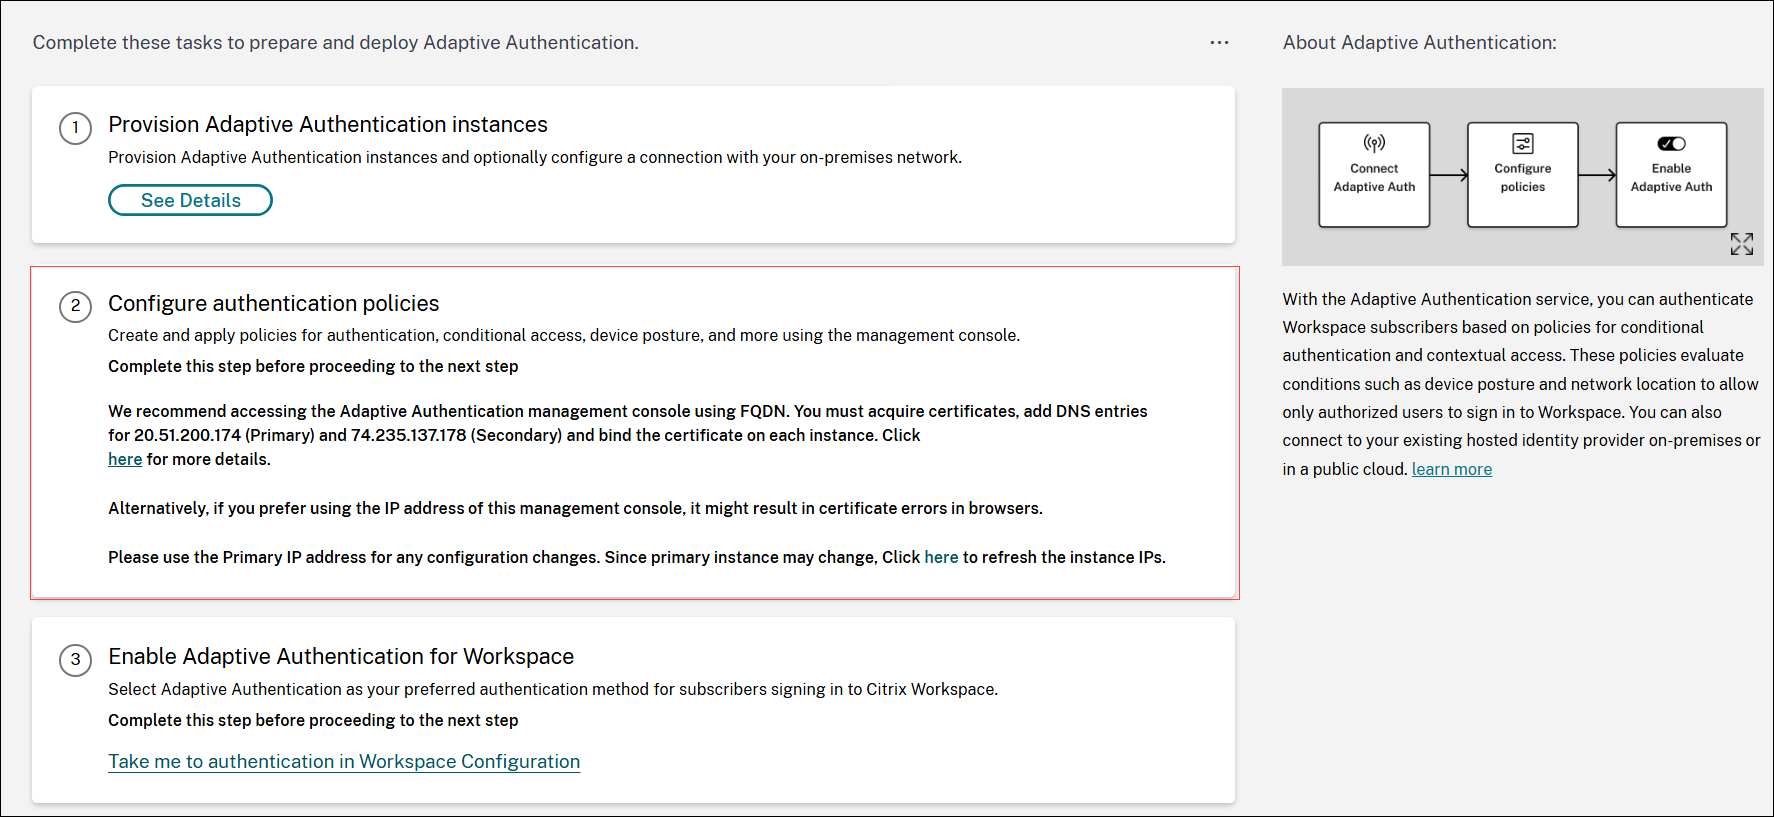
预配后,您可以直接访问自适应身份验证管理 IP 地址。您可以使用 FQDN 或主 IP 地址访问自适应身份验证管理控制台。
重要提示:
要使用 FQDN 访问自适应身份验证管理控制台,请参阅为 ADC 管理员 UI 访问配置 SSL。
访问自适应身份验证管理控制台:
-
要使用主地址访问自适应身份验证,请执行以下操作:
-
从 GUI 的“配置身份验证策略”部分复制主 IP 地址,并在浏览器中访问该 IP 地址。
-
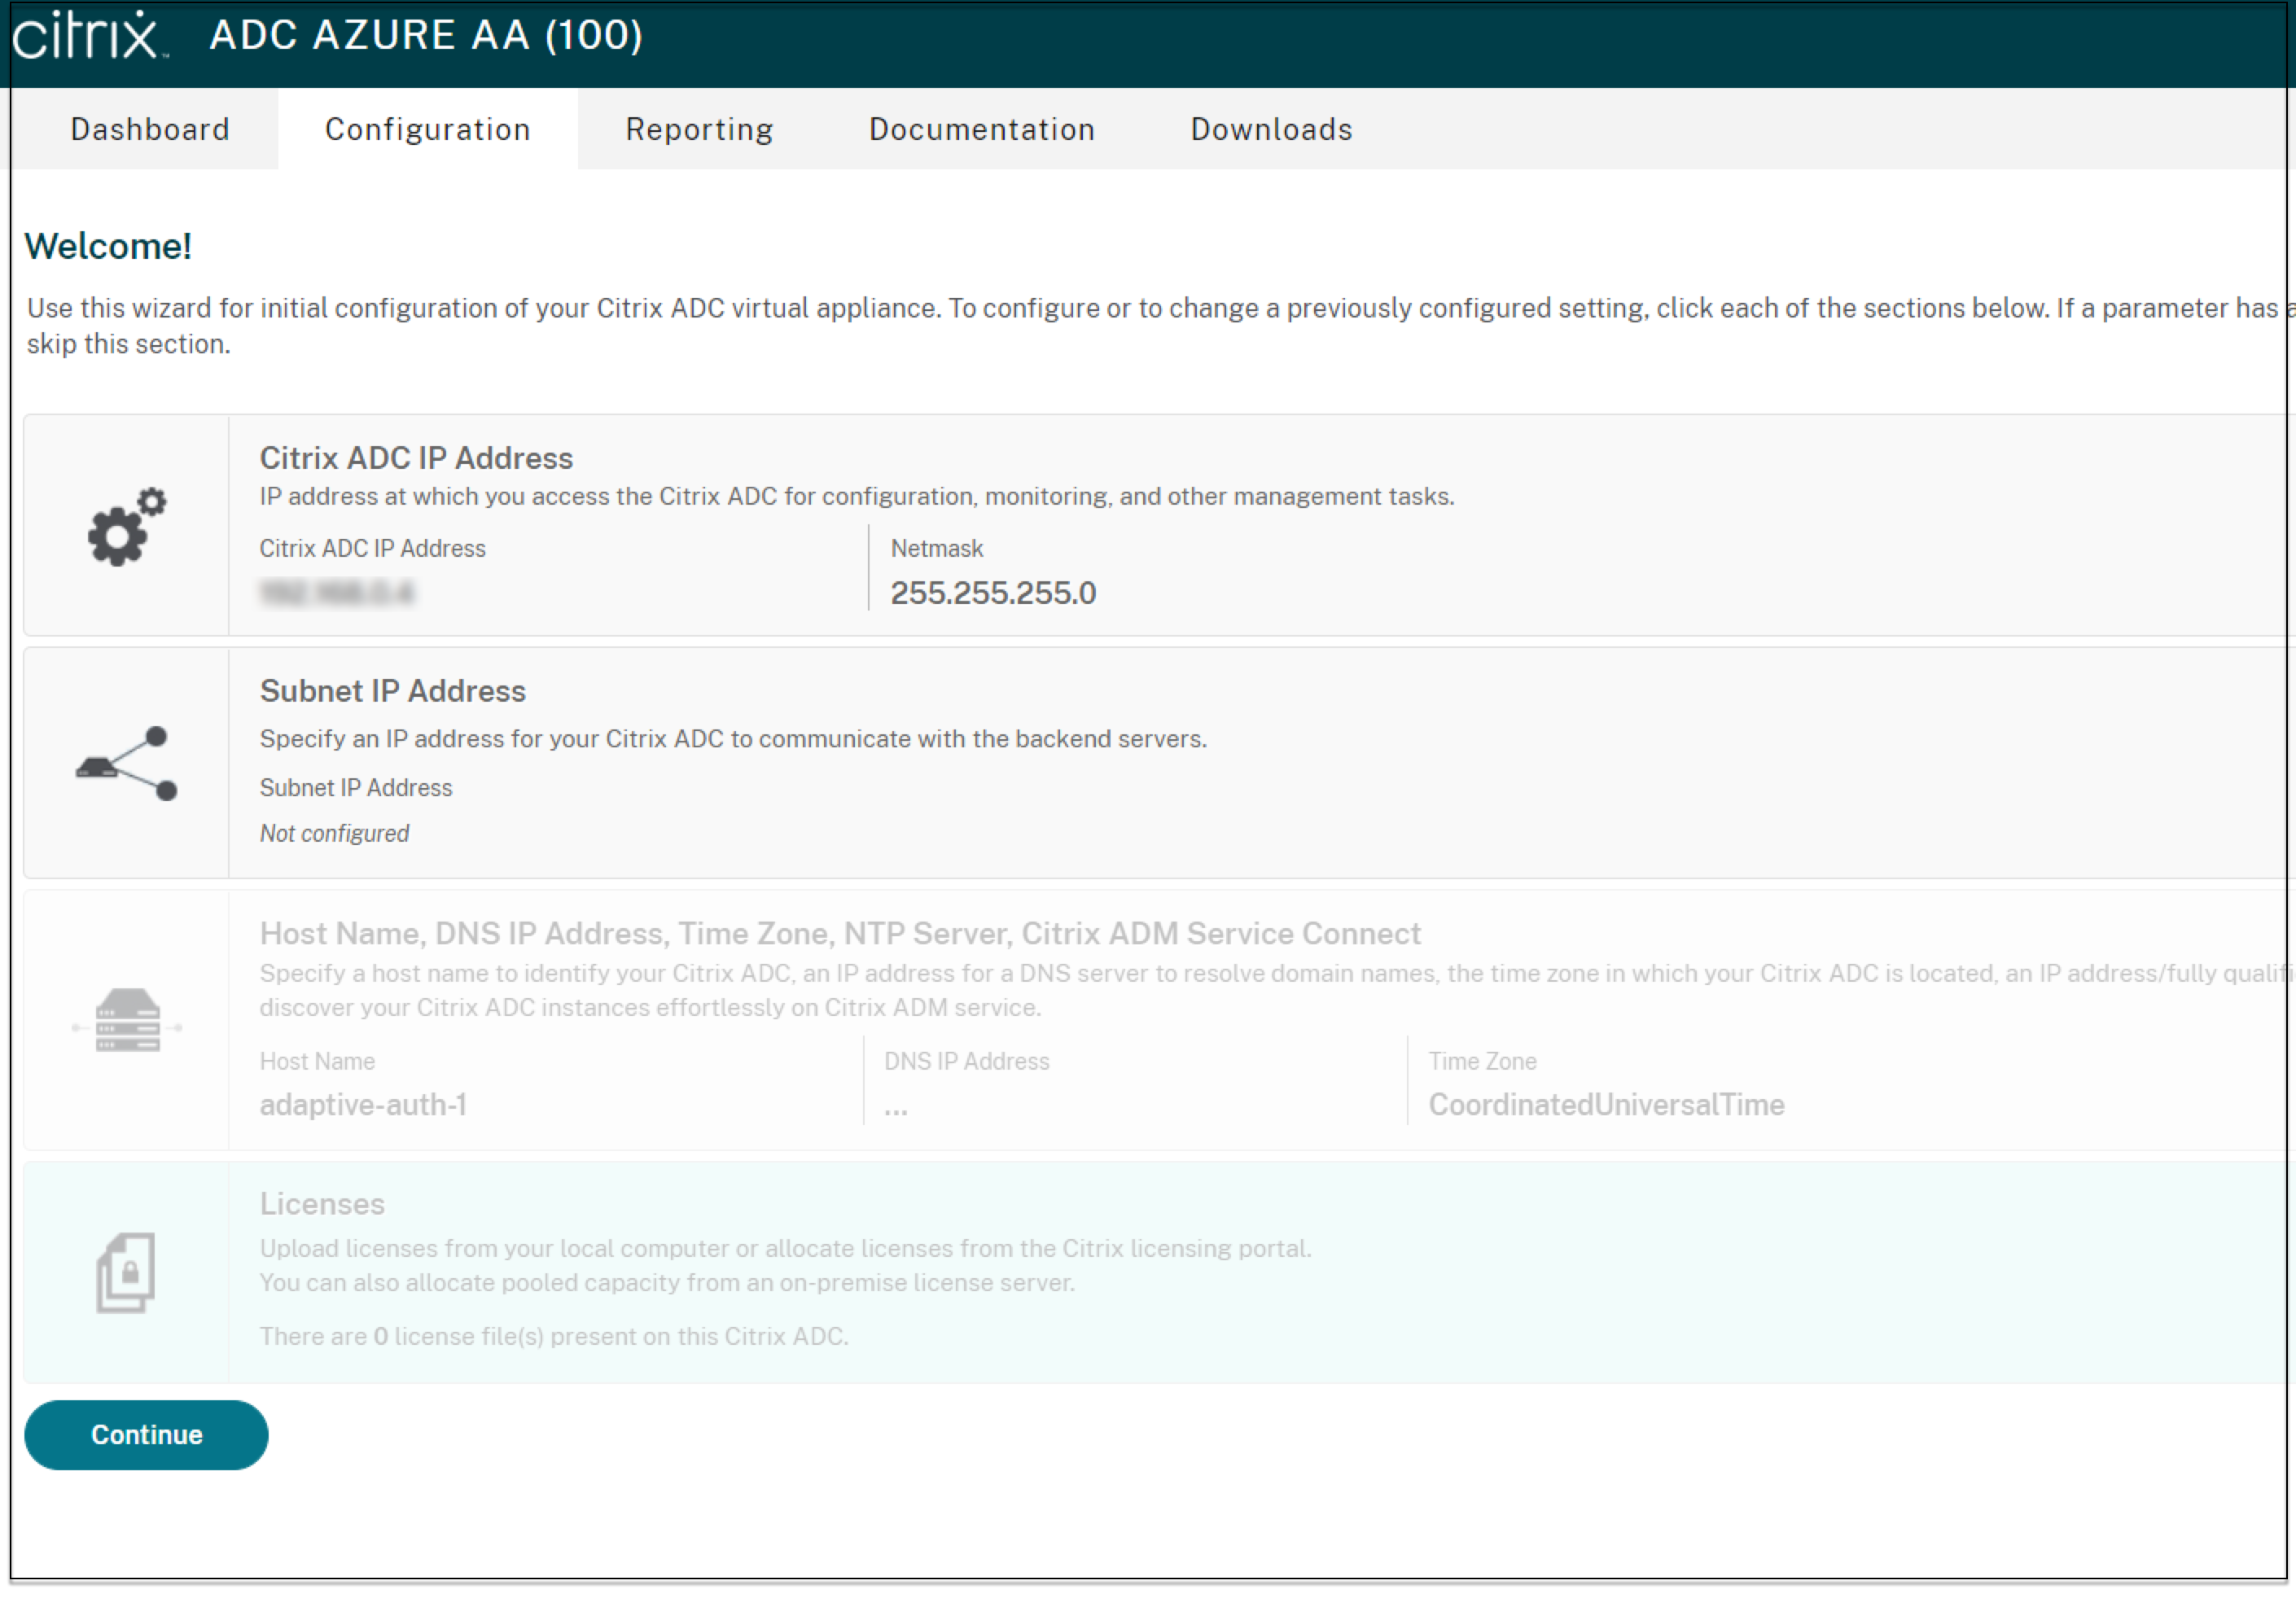
使用您在预配时输入的凭据登录。
-
单击“继续”。
-
导航到 配置 > 安全 > AAA - 应用程序流量 > 虚拟服务器。
-
添加身份验证策略。有关各种用例,请参阅 LDAP 和 LDAPS 负载平衡配置示例 和 身份验证配置示例。
-