
ポリシーを構成する
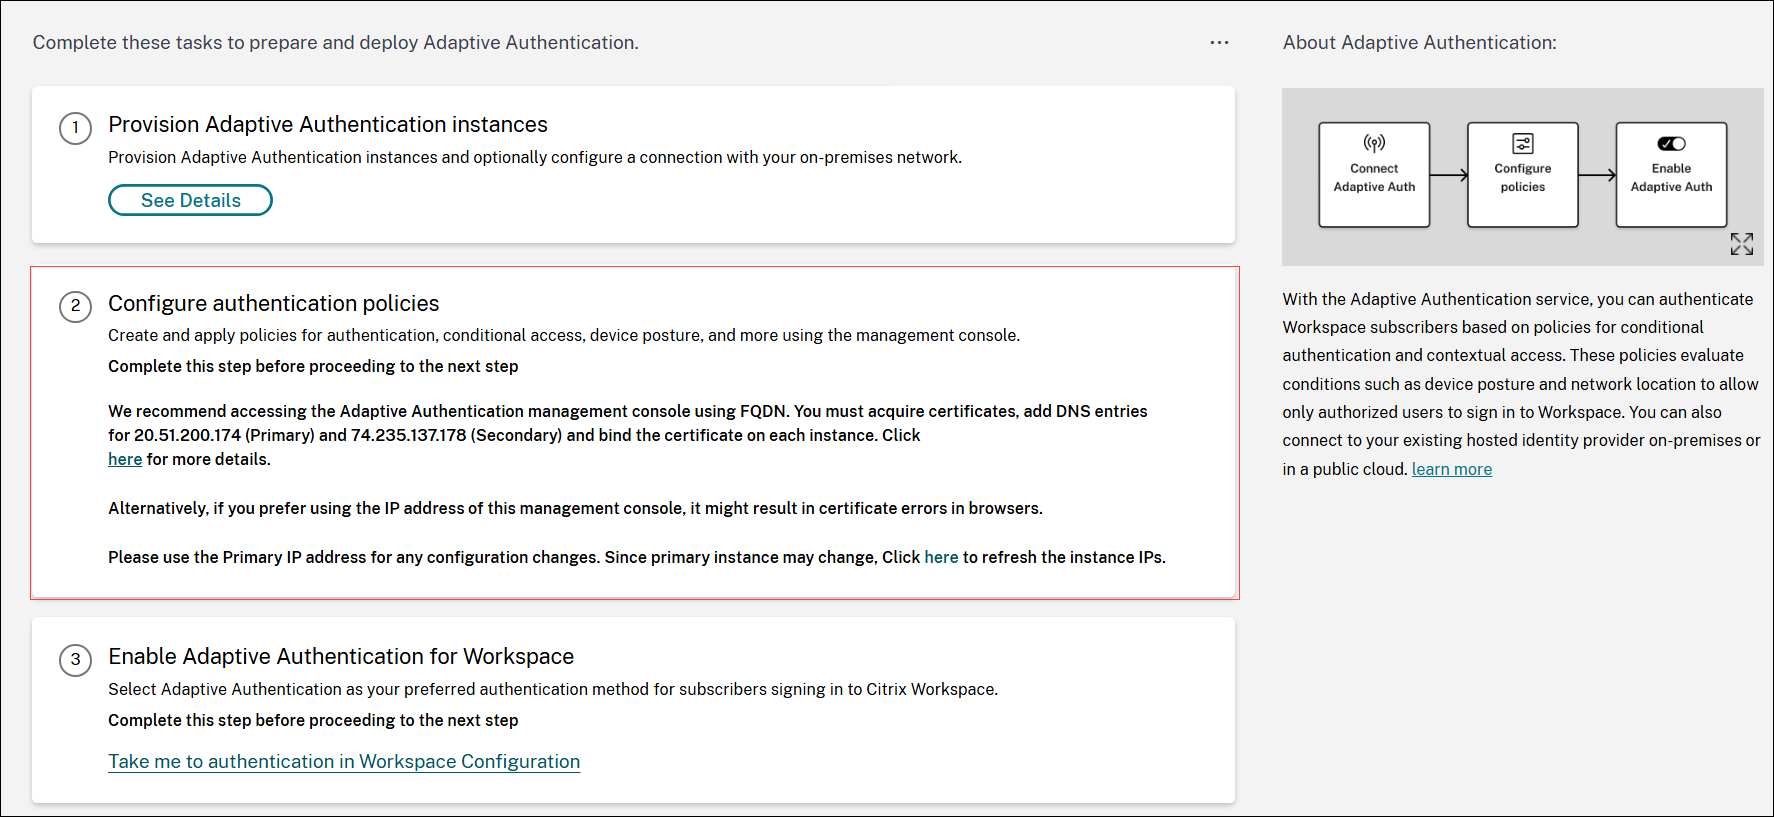
Adaptive Authentication NetScaler®インスタンス(OAuth、スマートアクセス、syslogなど)のすべてのポリシーは、Adaptive Authenticationインスタンスで構成されます。
注:
-
LDAPまたはRADIUSアクションのデフォルトのタイムアウトは3秒に設定されています。タイムアウトを15秒に増やすことをお勧めします。
-
RADIUSサーバーの展開では、すべてのコネクタプライベートIPアドレスをRADIUSサーバーのRADIUSクライアントとして追加します。
Adaptive Authenticationインスタンスへの接続方法:
プロビジョニング後、Adaptive Authentication管理IPアドレスに直接アクセスできます。FQDNまたはプライマリIPアドレスを使用して、Adaptive Authentication管理コンソールにアクセスできます。
重要:
FQDNを使用してAdaptive Authentication管理コンソールにアクセスするには、ADC管理UIアクセス用のSSLを構成するを参照してください。
Adaptive Authentication管理コンソールにアクセスする:
-
プライマリIPアドレスを使用してAdaptive Authenticationにアクセスするには、次の手順を実行します。
-
GUIの認証ポリシーの構成セクションからプライマリIPアドレスをコピーし、ブラウザでそのIPアドレスにアクセスします。
-
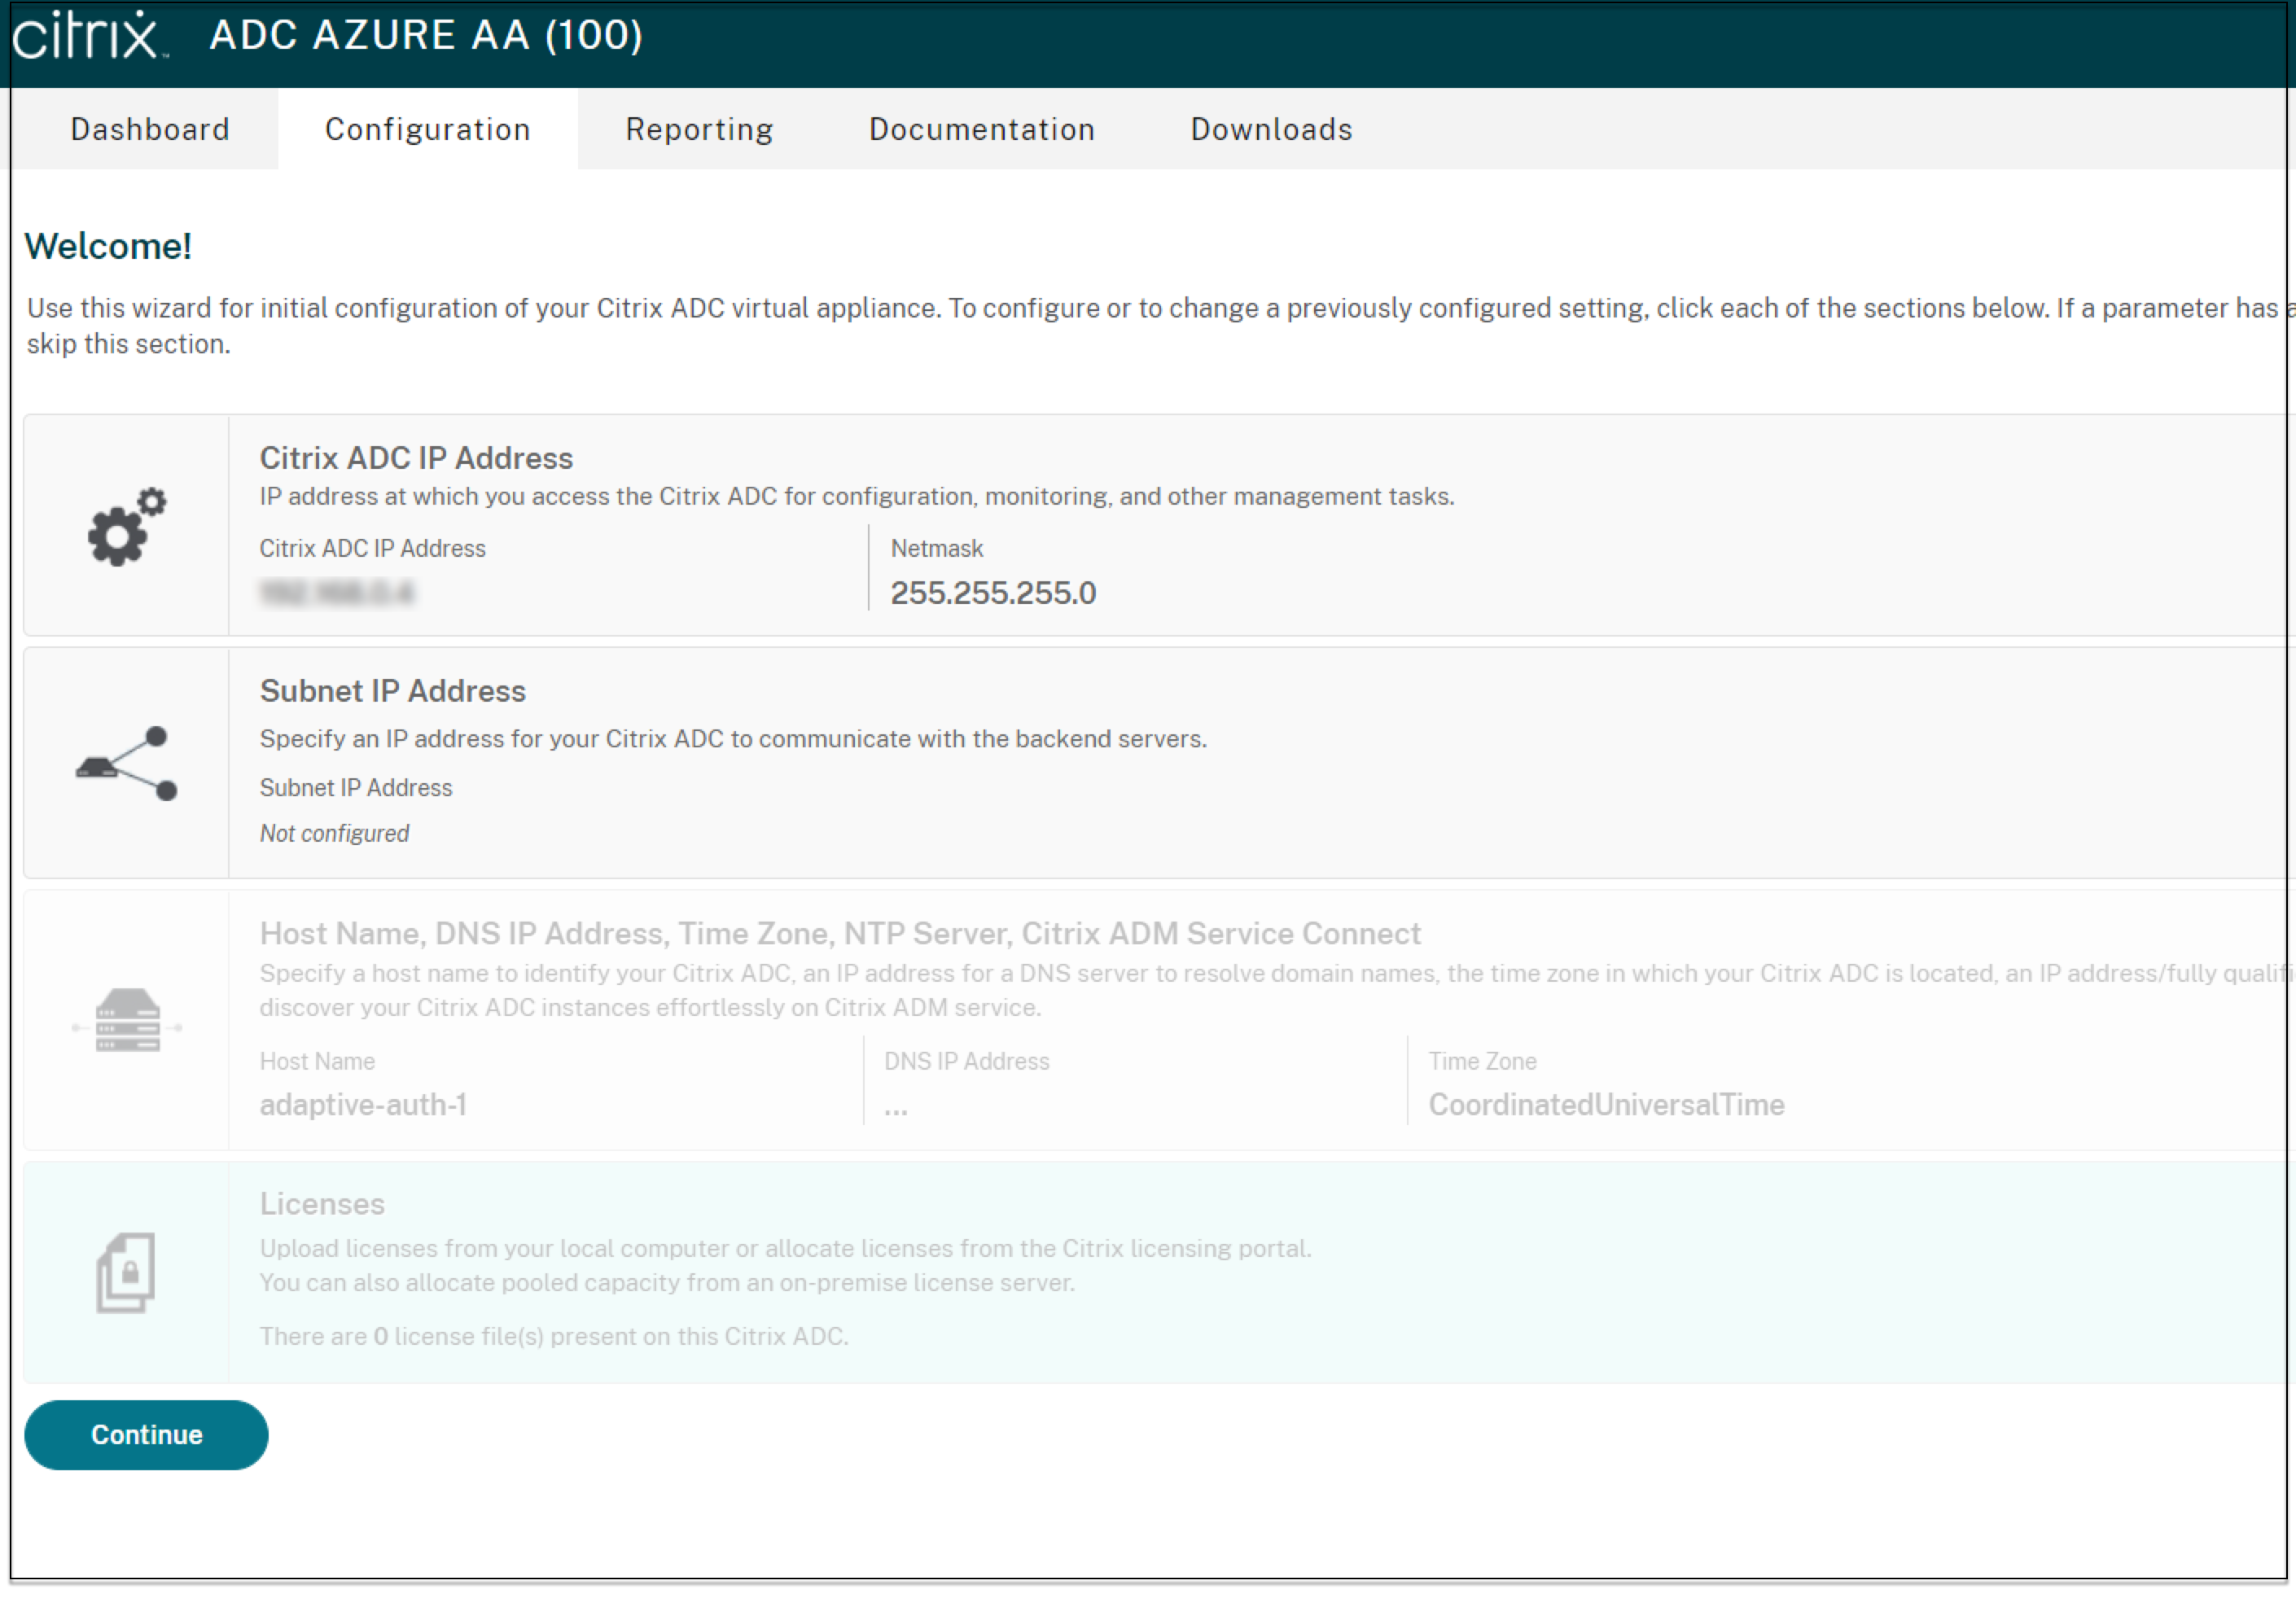
プロビジョニング時に入力した資格情報を使用してログインします。
-
続行をクリックします。
-
構成 > セキュリティ > AAA - アプリケーション トラフィック > 仮想サーバーに移動します。
-
認証ポリシーを追加します。さまざまなユースケースについては、LDAP および LDAPS 負荷分散構成の例および認証構成の例を参照してください。
-