
Fonctionnalités de protection des applications
Cet article met en évidence les fonctionnalités de protection des applications prises en charge par l'application Citrix Workspace pour Windows, l'application Citrix Workspace pour Linux et l'application Citrix Workspace pour Mac.
Anti-enregistrement de frappe
Pour l'application Citrix Workspace™ pour Windows, Linux et Mac
Grâce au chiffrement, les capacités anti-enregistrement de frappe d'App Protection brouillent le texte que l'utilisateur saisit, que ce soit avec des claviers physiques ou virtuels. La fonctionnalité anti-enregistrement de frappe chiffre le texte avant que tout outil d'enregistrement de frappe ne puisse y accéder depuis le niveau du noyau ou du système d'exploitation. Un enregistreur de frappe installé sur le point de terminaison client lisant les données du système d'exploitation ou du pilote capture le texte haché au lieu des frappes que l'utilisateur saisit. Les stratégies App Protection sont actives non seulement pour les applications et bureaux publiés, mais aussi pour les boîtes de dialogue d'authentification de Citrix Workspace. Votre Citrix Workspace est protégé dès l'instant où vos utilisateurs ouvrent la première boîte de dialogue d'authentification. App Protection brouille les frappes, renvoyant un texte indéchiffrable aux enregistreurs de frappe.
Les administrateurs peuvent choisir d'activer l'anti-enregistrement de frappe pour les types de ressources suivants :
-
Applications et bureaux virtuels
-
Applications web et SaaS internes
-
Écrans d'authentification
-
Écrans du plug-in Self-Service (SSP)
Pour l'application Citrix Workspace pour iOS}
Cette fonctionnalité protège contre les tentatives d'enregistrement de frappe au niveau de l'application, garantissant que les informations sensibles saisies dans les applications protégées restent sécurisées. Cette fonctionnalité vous permet d'utiliser uniquement les claviers par défaut fournis par Apple, garantissant que les frappes saisies dans les applications protégées ne peuvent pas être capturées. App Protection empêche l'utilisation de claviers personnalisés dans le cadre de la fonctionnalité anti-enregistrement de frappe. Si vous avez activé des claviers personnalisés, vous pouvez les désactiver et continuer à utiliser les ressources activées via la fonctionnalité anti-enregistrement de frappe d'App Protection.
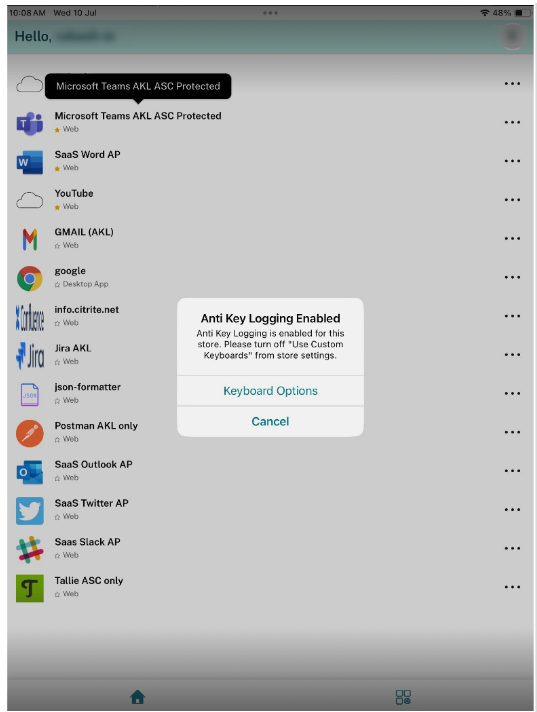
Les administrateurs peuvent choisir d'activer l'anti-enregistrement de frappe pour les éléments suivants :
-
Applications et bureaux virtuels
-
Applications web et SaaS ouvertes via WebView
-
Écrans d'authentification
Pour plus d'informations sur la configuration de la fonctionnalité de protection des applications, consultez Configurer la protection des applications.
Application Citrix Workspace pour Android
À partir de la version 25.7.0, l'application Citrix Workspace pour Android prend en charge la fonctionnalité de protection des applications contre l'enregistrement des frappes (Anti-Keylogging).
Une fois la protection contre l'enregistrement des frappes activée, les restrictions suivantes s'appliquent :
-
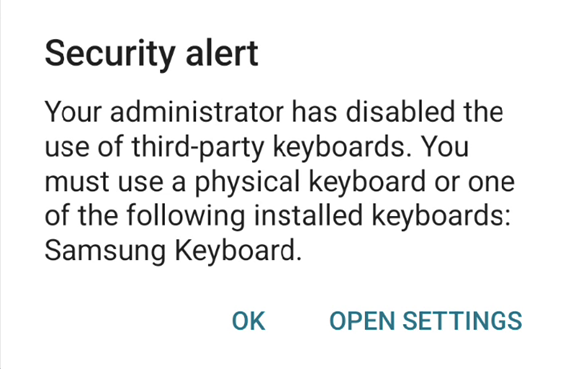
Un utilisateur ne peut pas utiliser de clavier non-OEM sur les ressources pour lesquelles la protection contre l'enregistrement des frappes est activée. Par exemple, un utilisateur doit utiliser le clavier Samsung sur un appareil Samsung. Si un utilisateur utilise un clavier logiciel non-OEM, le clavier est bloqué lors du lancement de la ressource. L'utilisateur peut alors poursuivre le lancement et utiliser un clavier physique ou doit se rendre dans les paramètres et changer le clavier pour le clavier OEM.
-
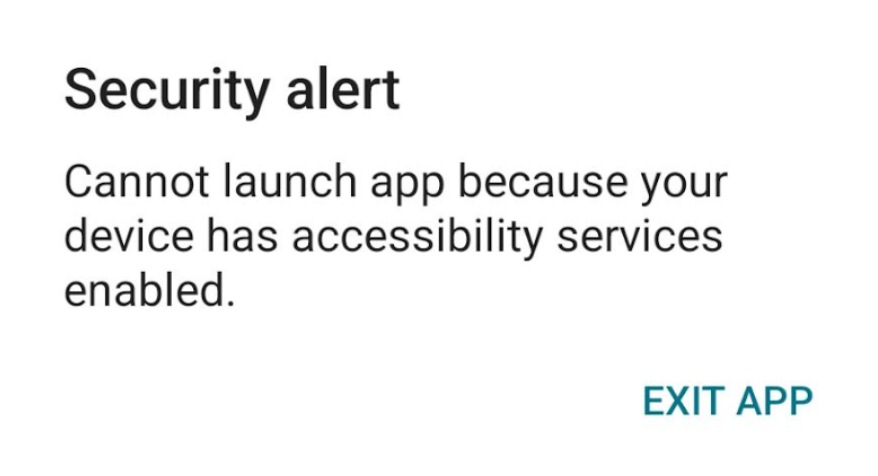
Le service d'accessibilité doit être désactivé. Si le service d'accessibilité est activé, le lancement de la ressource est bloqué avec l'erreur suivante :
-
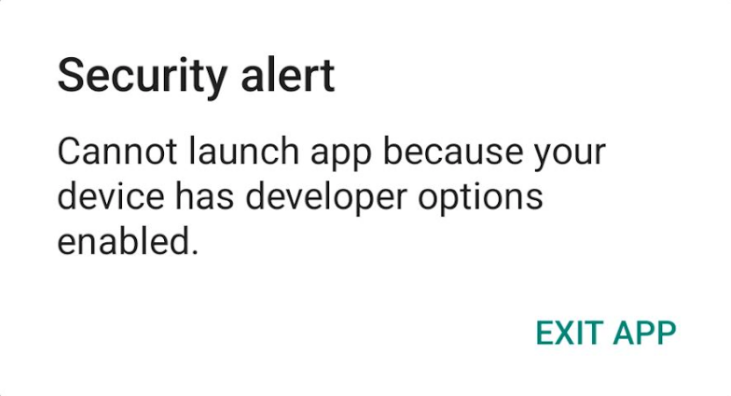
Le mode développeur doit être désactivé. Si le mode développeur est activé, le lancement est bloqué avec l'erreur suivante :
Recommandations
Activez la détection de root. Un appareil rooté réduit considérablement la posture de sécurité de l'utilisateur final. Nous vous recommandons d'activer la fonctionnalité de détection de root. Cliquez ici pour les instructions.
Limitations des fonctionnalités
Nous ne prenons pas en charge l'anti-enregistrement de frappe sur l'onglet Chrome personnalisé et le portail personnalisé. Si vous installez l'application Citrix Workspace sur un appareil géré, l'application administrative régit principalement sa sécurité. Dans cette configuration, l'application administrateur conserve un contrôle complet sur l'appareil et peut capturer les frappes au clavier même lorsque l'anti-enregistrement de frappe est activé.
Versions antérieures (avant 25.7.0)
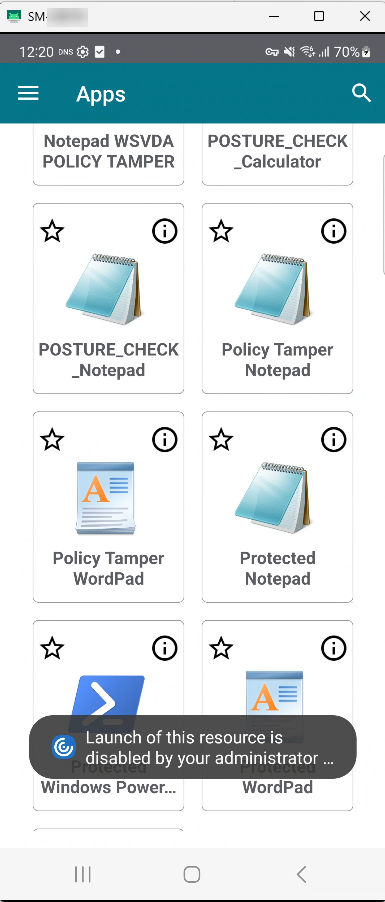
Pour les versions de l'application Citrix Workspace pour Android antérieures à 25.7.0, la fonctionnalité anti-enregistrement de frappe n'est pas prise en charge. Lorsque vous tentez d'ouvrir une application avec l'anti-enregistrement de frappe activé, l'application ne parvient pas à se lancer et affiche le message d'erreur suivant :
"Le lancement de cette ressource est désactivé par votre administrateur pour des raisons de sécurité"
Anti-capture d'écran
Pour l'application Citrix Workspace pour Windows, Linux et Mac
L'anti-capture d'écran empêche une application d'essayer de prendre une capture d'écran ou d'enregistrer l'écran au sein d'une session d'application ou de bureau virtuel. Le logiciel de capture d'écran ne peut pas détecter le contenu dans la région de capture. La zone sélectionnée par l'application devient grise, ou l'application ne capture rien au lieu de la section d'écran qu'elle s'attend à copier. La fonctionnalité anti-capture d'écran s'applique à snip and sketch, l'outil Capture d'écran, et Maj+Ctrl+Impr. écran sous Windows.
Un autre cas d'utilisation de l'anti-capture d'écran est d'empêcher le partage de données sensibles lors d'une réunion virtuelle ou d'applications de conférence web comme GoToMeeting, Microsoft Teams ou Zoom. La protection des applications empêche le partage involontaire en affichant un écran vide lors des conférences web lorsque les applications sont protégées. Cette fonctionnalité garantit que les données sensibles ne sont pas divulguées accidentellement de l'organisation. Cette fonctionnalité peut aider à la conformité dans les secteurs réglementés, car l'intention n'est pas prise en compte lors de la divulgation d'une violation de données.
Les administrateurs peuvent choisir d'activer l'anti-capture d'écran pour les types de ressources suivants :
-
Applications et bureaux virtuels
-
Applications web internes et SaaS
-
Écrans d'authentification
-
Écrans du plug-in Self-Service (SSP)
Remarque :
Si vous avez lancé deux bureaux virtuels, l'un étant activé avec la fonction de protection contre les captures d'écran et l'autre non, la fonction de protection contre les captures d'écran s'applique aux deux bureaux virtuels. Vous ne pouvez pas prendre de capture d'écran de l'un ou l'autre des bureaux virtuels.
Si vous avez réduit le bureau virtuel activé avec la protection contre les captures d'écran, la fonction de protection contre les captures d'écran reste applicable au bureau virtuel sans cette fonction.
Détection et notification de capture d'écran
Pour l'application Citrix Workspace pour Windows, vous pouvez afficher une notification lorsqu'une tentative de capture d'écran est effectuée sur des ressources protégées. Pour plus d'informations sur les ressources protégées par App Protection, consultez Que protège App Protection ?
La notification apparaît lorsqu'il y a :
-
tentative de prendre une capture d'écran ou d'enregistrer une vidéo à l'aide d'un outil de capture d'écran.
-
tentative de prendre une capture d'écran à l'aide de la touche Impr. écran.
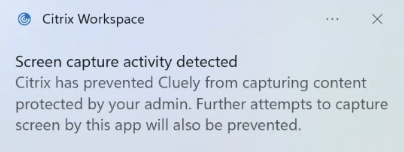
Pour les étapes de désactivation des notifications de capture d'écran, reportez-vous à la documentation Désactiver les notifications de capture d'écran.
Remarque :
La notification apparaît une seule fois par instance en cours d'exécution de l'outil de capture d'écran. La notification apparaît à nouveau si vous relancez l'outil et essayez de capturer l'écran.
Pour l'application Citrix Workspace pour iOS}
À partir de la version 24.9.0, l'application Citrix Workspace pour iOS} prend en charge la fonction de protection contre les captures d'écran. App Protection empêche l'exfiltration d'informations confidentielles telles que les informations d'identification des utilisateurs et les informations sensibles affichées à l'écran. La fonction empêche les utilisateurs et les attaquants de prendre des captures d'écran et d'utiliser des enregistreurs de frappe pour recueillir et exploiter des informations sensibles.
La protection contre les captures d'écran est prise en charge dans les scénarios à un seul écran et à plusieurs écrans. Pour activer la fonction, effectuez les étapes de configuration mentionnées dans la section Configuration.
Les administrateurs peuvent choisir d'activer la protection contre les captures d'écran pour les éléments suivants :
-
Applications et bureaux virtuels
-
Applications Web et SaaS ouvertes via WebView
-
Écrans d'authentification
Prise en charge de la protection anti-capture d'écran
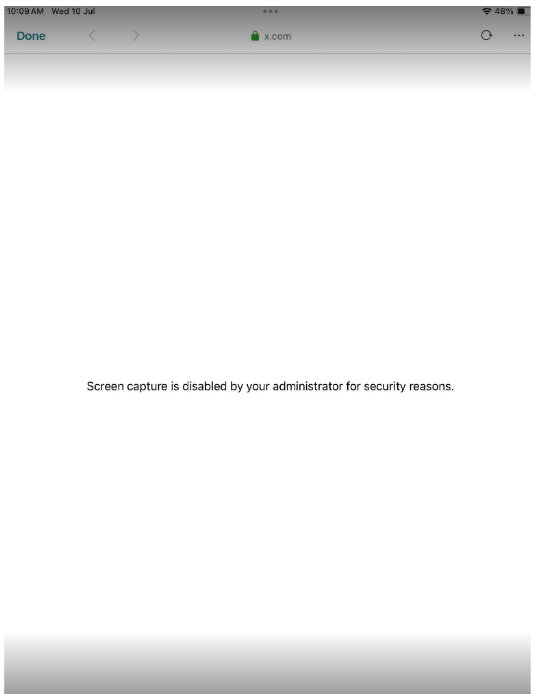
Cette fonctionnalité empêche les captures d'écran, les enregistrements, la mise en miroir d'écran QuickTime, le partage d'écran et le basculement d'applications non autorisés. La fonctionnalité anti-capture d'écran est disponible pour les écrans d'authentification, les applications Web ou SaaS et les applications et bureaux virtuels Citrix. Lorsque vous capturez un écran, un message personnalisé La capture d'écran est désactivée par votre administrateur pour des raisons de sécurité s'affiche dans le média de capture au lieu du contenu réel affiché à l'écran. La protection anti-capture d'écran protège contre diverses formes d'accès non autorisé à l'écran, telles que :
-
Capture d'écran : Empêche la prise de captures d'écran.
-
Enregistrement d'écran : Bloque les logiciels d'enregistrement d'écran.
-
Mise en miroir d'écran : Désactive la mise en miroir de l'écran vers d'autres appareils.
-
Partage d'écran : Restreint la fonctionnalité de partage d'écran.
-
Sélecteur d'applications : Empêche les informations sensibles d'être visibles dans les aperçus du sélecteur d'applications.
Comportement des ressources avec la protection anti-capture d'écran activée dans les configurations multi-écrans
Le mode multi-écrans fait référence à la configuration dans laquelle un appareil iOS ou iPadOS est connecté à un écran externe, permettant à l'appareil d'utiliser plusieurs écrans simultanément.
Trois modes sont pris en charge :
-
Miroir : Duplique l'affichage de l'iPad sur le moniteur externe connecté.
-
Présentation : Projette l’interface du bureau sur le moniteur externe tandis que l’écran de l’iPad fonctionne comme un pavé tactile.
-
Étendre : Permet d’afficher un contenu différent sur chaque écran, offrant des vues indépendantes entre l’iPad et le moniteur externe.
Applications et bureaux virtuels : L’utilisateur voit l’application ou le bureau virtuel sur le moniteur externe, selon le mode d’affichage sélectionné. Lorsque l’utilisateur tente de prendre une capture d’écran, le contenu de tous les écrans est protégé.
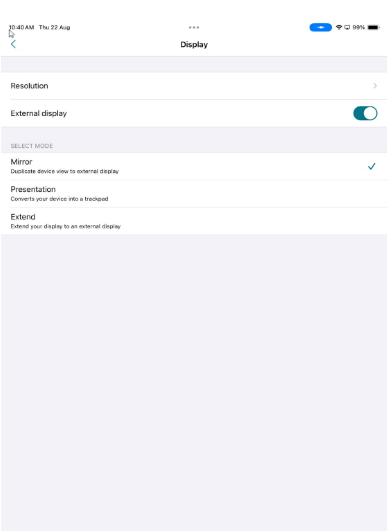
Écrans d’authentification, applications web ou SaaS : Sur le moniteur externe, l’utilisateur voit l’écran suivant au lieu de l’écran d’authentification réel, des applications web ou SaaS.
Dans tous les scénarios, lorsque l’utilisateur tente de capturer une capture d’écran d’une ressource pour laquelle la protection anti-capture d’écran est activée, l’action est bloquée.
Pour l’application Citrix Workspace pour Android
Cette fonctionnalité limite la capacité des clients à être compromis par des logiciels malveillants de capture d’écran. Elle empêche également les captures d’écran, les enregistrements, la mise en miroir, le partage d’écran et le basculement d’applications non autorisés.
La fonctionnalité de protection anti-capture d’écran est disponible pour les processus d’authentification, les applications web ou SaaS, et Citrix Virtual Apps and Desktops. L’application Citrix Workspace pour Android ne vous permet pas de prendre des captures d’écran. Lorsque vous essayez de capturer un écran, un message vous indique que vous n’êtes pas autorisé à prendre des captures d’écran.
Les administrateurs peuvent choisir d’activer la protection anti-capture d’écran pour les éléments suivants :
-
Applications et bureaux virtuels
-
Applications web et SaaS
-
Écrans d’authentification
À partir de la version 24.7.0 de l’application Citrix Workspace pour Android, la fonctionnalité de protection anti-capture d’écran est disponible par défaut. Cependant, pour activer la fonctionnalité, effectuez les étapes de configuration mentionnées dans la section Configuration.
Limitations :
-
Les stratégies de protection des applications sont téléchargées pour chaque magasin. Si un magasin a les stratégies téléchargées et que vous passez à un autre magasin pour lequel les stratégies ne sont pas téléchargées, la fonctionnalité anti-capture d'écran n'est pas protégée dans le nouveau magasin.
-
La fonctionnalité anti-capture d'écran n'est pas prise en charge sur les écrans d'authentification lorsque ChromeCustomTab est utilisé. Cependant, cette fonctionnalité est prise en charge lors de l'utilisation de l'authentification native ou de WebView. Le ChromeCustomTab est activé par défaut sur les magasins Cloud et vous pouvez le remplacer par WebView en modifiant le AndroidWebViewType en webview à l'aide du module PowerShell. Pour plus d'informations, consultez Set-WorkspaceCustomConfigurations.
Anti-injection de DLL
L'amélioration de la sécurité Anti-injection de DLL aide à protéger l'application Citrix Workspace contre certaines bibliothèques de liens dynamiques (DLL) non autorisées ou modules non fiables. Si de tels modules non fiables sont injectés, l'application Citrix Workspace détecte ces interventions et empêche les modules de se charger. De plus, si une DLL non fiable ou malveillante est détectée avant le lancement de la session, la protection des applications bloque le lancement de la session et affiche un message d'erreur. La fermeture du message d'erreur quitte la session d'application et de bureau virtuel.
Cette fonctionnalité s'applique à toutes les applications et tous les bureaux virtuels protégés, ainsi qu'à la fenêtre d'authentification de l'application Citrix Workspace (déploiement sur site/StoreFront).
Cette amélioration quitte immédiatement la session lorsque certaines DLL non fiables ou malveillantes existent sur le composant protégé.
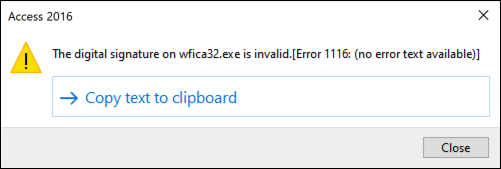
L'amélioration affiche une notification lorsqu'une DLL non fiable ou malveillante est bloquée. La fermeture du message quitte la session d'application et de bureau virtuel.
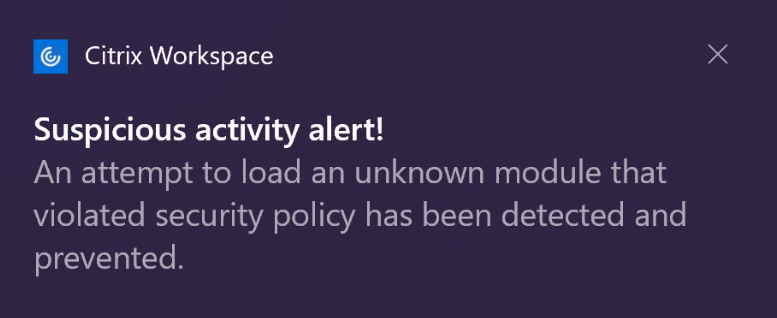
Avertissement : Cette fonctionnalité fonctionne en filtrant l'accès aux fonctions requises du système d'exploitation sous-jacent (appels d'API spécifiques requis pour charger les DLL). Cela signifie qu'elle peut offrir une protection même contre certains outils de piratage personnalisés et conçus à cet effet. Cependant, à mesure que les systèmes d'exploitation évoluent, de nouvelles façons de charger les DLL peuvent apparaître. Bien que nous continuions à les identifier et à les traiter, nous ne pouvons pas garantir une protection complète dans des configurations et des déploiements spécifiques.
Cette fonctionnalité prend en charge l'application Citrix Workspace pour Windows version 2206 et ultérieure.
Compatibilité avec l'optimisation HDX™ pour Microsoft Teams
Microsoft Teams optimisé prend en charge le partage d'écran lorsque l'application Citrix Workspace est activée avec la protection des applications uniquement en mode Desktop Viewer. Lorsque vous cliquez sur Partager du contenu dans Microsoft Teams, le sélecteur d'écran propose les options suivantes :
-
Option Fenêtre pour partager n'importe quelle application ouverte - Cette option s'affiche uniquement si la version du VDA est 2109 ou ultérieure.
-
Bureau option pour partager le contenu de votre bureau VDA - Cette option s'affiche uniquement pour les versions suivantes de l'application Citrix Workspace :
-
Application Citrix Workspace pour Linux version 2311 ou ultérieure
-
Application Citrix Workspace pour Mac version 2308 ou ultérieure
-
Application Citrix Workspace pour Windows version 2309 ou ultérieure
-
Remarque :
Pour l'application Citrix Workspace pour Linux, l'option de partage de bureau est désactivée par défaut. Pour l'activer, ajoutez le paramètre
UseGbufferScreenSharing dans votre fichier config.json comme suit :
mkdir -p /var/.config/citrix/hdx_rtc_engine
 vim /var/.config/citrix/hdx_rtc_engine/config.json
 {
       "UseGbufferScreenSharing":1
 }
Microsoft Teams optimisé avec App Protection prend également en charge la disposition du moniteur virtuel Citrix, ce qui vous permet de partager chaque moniteur virtuel individuellement.
Limitation :
-
Microsoft Teams optimisé avec App Protection ne prend pas en charge le partage d'écran sur les bureaux publiés activés avec l'accès aux applications locales (LAA).
-
Le contenu rendu côté client, tel que le contenu du navigateur utilisant BCR, ne peut pas être capturé ou partagé. Si vous tentez une capture d'écran, celle-ci s'affiche en noir.
Remarque :
Pour l'application Citrix Workspace pour Linux, cette fonctionnalité est en préversion technique.
App Protection locale (préversion)
App Protection offre une sécurité renforcée pour protéger les clients contre les enregistreurs de frappe et les captures d'écran accidentelles ou malveillantes sur les points de terminaison. Actuellement, les fonctionnalités d'App Protection ne sont proposées que pour les ressources Workspace. Avec cette fonctionnalité, les capacités d'App Protection sont étendues aux applications locales sur les points de terminaison. À partir de l'application Citrix Workspace 2210 pour Windows, App Protection peut être appliquée aux applications locales sur les appareils Windows.
Inscrivez-vous à la préversion de cette fonctionnalité en utilisant le formulaire Podio.
Détection de falsification de stratégie
La fonctionnalité de détection de falsification de stratégie empêche l’utilisateur d’accéder à l’application virtuelle ou à la session de bureau si les stratégies de protection anti-capture d’écran et anti-enregistrement de frappe de l’application sont falsifiées. Si une falsification de stratégie est détectée, la session de l’application virtuelle ou du bureau est arrêtée.
Remarque :
La fonctionnalité de détection de falsification de stratégie sera activée par défaut à partir de Citrix Virtual Apps and Desktops (CVAD) version 2511.
À partir de CVAD 2511, les lancements de session échoueront si vous activez la protection des applications à l’aide du fichier
Default.ica. Au lieu de cela, activez les stratégies sur le groupe de mise à disposition à partir du Desktop Delivery Controller (DDC) à l’aide de Web Studio ou de PowerShell. Pour plus d’informations, consultez Configurer l’anti-enregistrement de frappe et l’anti-capture d’écran.
Pour configurer la détection de falsification de stratégie, consultez Configurer la détection de falsification de stratégie.
Vérification de la posture
Pour détecter et bloquer le lancement d’applications et de bureaux virtuels activés avec les stratégies de protection des applications à partir de versions de l’application Citrix Workspace qui ne prennent pas en charge la fonctionnalité de détection de falsification de stratégie, activez la vérification de la posture de la protection des applications.
Remarque :
Si la vérification de la posture est activée et que vous utilisez une version de l’application Citrix Workspace qui ne prend pas en charge la vérification de la posture, les sessions activées avec les stratégies de protection des applications sont arrêtées.
Lorsque la stratégie de vérification de la posture est configurée sur le VDA et qu’un administrateur ou un utilisateur tente de se connecter à la machine VDA à l’aide de RDP, la session se déconnecte car le client RDP n’est pas en mesure de prendre en charge les stratégies de protection des applications.
Pour configurer la vérification de la posture, consultez Configurer la vérification de la posture.
Limitation :
La vérification de la posture cesse de fonctionner par intermittence lorsque vous utilisez des VDA Windows Workstation hébergés sur Microsoft Azure avec VDA 2308. Cette limitation est résolue dans la version 2311 du VDA et les versions ultérieures.
Prise en charge de la protection des applications pour le scénario de double-saut
À partir de la version 2405 de l'application Citrix Workspace pour Windows, la protection des applications est prise en charge pour le scénario de double-saut lorsqu'elle est installée sur un VDA de station de travail (tels que Windows 10 ou Windows 11) pour un VDA à session unique.
Le double-saut indique un scénario où une session Citrix Virtual App ou Virtual Desktop s'exécute au sein d'une session Citrix Virtual Desktop. Pour plus d'informations, consultez (/fr-fr/citrix-virtual-apps-desktops/technical-overview/double-hop.html).
L'image suivante décrit le scénario de double-saut :
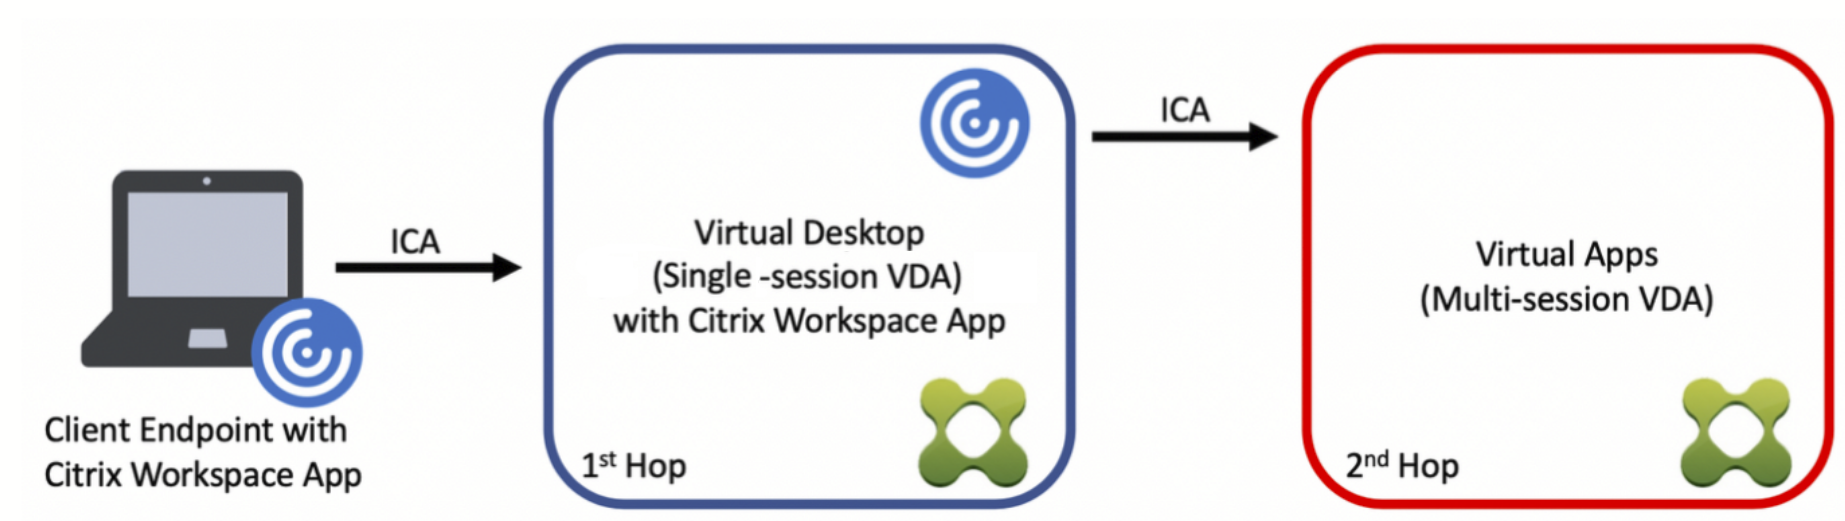
La protection des applications avec double-saut signifie que les stratégies de protection des applications sont activées sur les applications et bureaux virtuels qui sont ouverts à partir du premier saut.
Le premier saut où la fonctionnalité de protection des applications est activée et à partir duquel vous ouvrez les applications ou bureaux virtuels protégés ne peut être qu'un VDA de SE à session unique.
Voici les comportements attendus pour la protection des applications avec double-saut dans les VDA de SE multi-session et les VDA de session unique :
Protection des applications dans les VDA de SE multi-session
La protection des applications n'est pas prise en charge dans un VDA de SE multi-session (tels que Windows Server 2k19 ou Windows Server 2k22). Par conséquent, la protection des applications ne sera pas installée sur ces machines.
Vous pouvez installer l'application Citrix Workspace sans protection des applications sur un SE multi-session. Cependant, les ressources qui sont activées avec les stratégies de protection des applications ne s'énumèrent pas et ne peuvent pas être ouvertes dans un VDA de SE multi-session.
Protection des applications dans les VDA de SE à session unique
Avec la version 2405 de l'application Citrix Workspace pour Windows, les fonctionnalités de protection des applications sont prises en charge lorsqu'elles sont installées sur un VDA de station de travail (tels que Windows 10 ou Windows 11).
Les fonctionnalités suivantes sont actuellement prises en charge :
Limitations :
-
Protection des applications dans un VDA mutualisé à session unique
-
Étant donné que la Protection des applications utilise des pilotes, l'administrateur doit effectuer des opérations telles que la mise à niveau et la désinstallation de l'application Citrix Workspace qui nécessitent un redémarrage sur l'image de base.
-
Si les opérations sont effectuées par l'utilisateur final avec des privilèges d'administrateur au sein de la session mutualisée, elles ne sont pas conservées sur l'image de base et la machine pourrait se retrouver dans un état incohérent.
-
-
Le lancement de ressources avec protection anti-capture d'écran activée en double saut n'est pas pris en charge lorsque la capture d'affichage est configurée pour utiliser l'API DDAPI (Display Device API).
Quel scénario est pris en charge ?
Lorsque l'application ou le bureau virtuel de deuxième saut, activé avec la protection anti-capture d'écran et anti-enregistrement de frappe, est ouvert au sein de la session de bureau virtuel de premier saut, il est protégé contre les outils de capture d'écran et d'enregistrement de frappe qui s'exécutent au sein de la session de bureau virtuel de premier saut.
Quel scénario n'est pas pris en charge ?
-
Si le bureau virtuel de premier saut n'a pas de stratégies de Protection des applications activées, il est possible pour les outils de capture d'écran et d'enregistrement de frappe installés sur le point de terminaison client de capturer des écrans ou des frappes, même lorsque le deuxième saut a des stratégies de Protection des applications activées.
-
Si l'utilisateur final accède à la machine de premier saut à l'aide d'une session RDP, la Protection des applications pour le deuxième saut n'est pas prise en charge.
Cette fonctionnalité est activée par défaut. Elle ne nécessite donc aucune configuration distincte. L'administrateur doit configurer les stratégies de Protection des applications pour les ressources.
Recommandation pour une protection de bout en bout
Pour une protection de bout en bout, il est recommandé d'activer les stratégies de Protection des applications sur chaque saut (le premier et le second). De cette façon, les outils d'enregistrement de frappe et de capture d'écran exécutés sur le client ou sur le premier saut ne peuvent pas capturer le contenu sensible de la session de deuxième saut.
Bloquer le lancement en double saut
Les fonctionnalités de Protection des applications ne sont pas prises en charge dans un scénario de double saut lors de l'utilisation de l'application Citrix Workspace pour Windows versions antérieures à 2405. Vous êtes autorisé à ouvrir des applications virtuelles, des bureaux, des applications web ou des applications SaaS qui sont activés avec des stratégies de Protection des applications dans un scénario de double saut. Cependant, les fonctionnalités de Protection des applications ne sont pas appliquées.
Vous pouvez bloquer l'ouverture d'applications virtuelles, de bureaux virtuels, d'applications web ou d'applications SaaS activées avec la fonctionnalité de protection des applications dans un scénario de double-saut.
Pour plus d'informations sur l'activation du paramètre de blocage du lancement à double saut, consultez Activer le paramètre de blocage du lancement à double saut.
Service Citrix Analytics pour la protection des applications
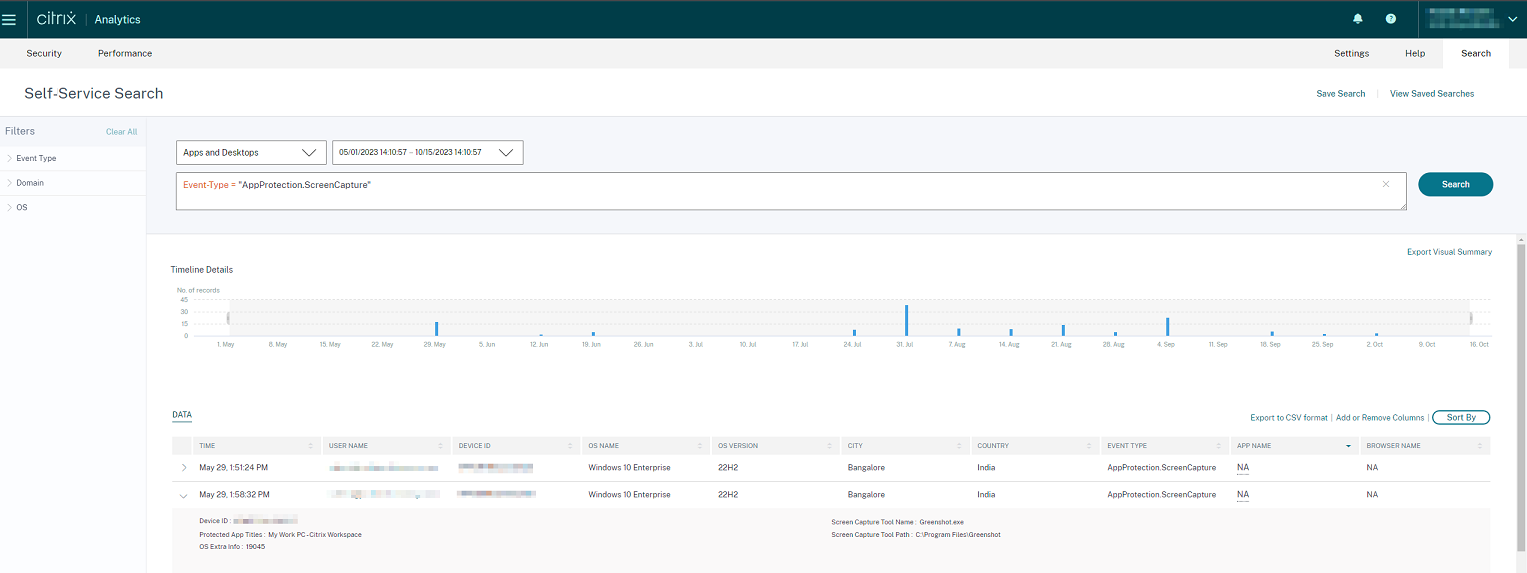
Lorsque vous utilisez Citrix Virtual Apps and Desktops, des événements utilisateur correspondant à leurs activités et actions sont générés. Citrix Analytics for Security dispose d'une fonctionnalité nommée Recherche en libre-service qui enregistre ces événements utilisateur et vous fournit des informations à leur sujet. La Recherche en libre-service vous permet de trouver, filtrer et explorer ces événements utilisateur afin que vous puissiez comprendre quel événement utilisateur a été effectué et agir en fonction de la gravité de l'événement. Pour plus d'informations sur la Recherche en libre-service, consultez Recherche en libre-service.
La Recherche en libre-service pour les applications et les bureaux dispose d'un type d'événement
AppProtection.ScreenCapture qui vous permet de déterminer si des tentatives de capture d'écran des applications ou des bureaux virtuels activés avec les stratégies de protection des applications sont effectuées. Pour plus d'informations sur la recherche d'un événement utilisateur, consultez Spécifier une requête de recherche pour filtrer les événements.
Ce service fournit les informations suivantes :
-
ID de l'appareil
-
Titres des applications protégées
-
Infos OS supplémentaires
-
Nom de l'outil de capture d'écran
-
Chemin de l'outil de capture d'écran
Liste d'autorisation de capture d'écran
Si l'application Citrix Workspace, les applications et bureaux virtuels ou les applications SaaS sont activés avec la stratégie anti-capture d'écran de protection des applications, vous ne pouvez pas capturer leurs écrans à l'aide d'un outil de capture d'écran.
Cependant, à partir de la version 2402 de l'application Citrix Workspace pour Windows, la fonctionnalité Liste d'autorisation de capture d'écran vous permet d'ajouter une application à la liste d'autorisation de capture d'écran. Cette fonctionnalité vous permet d'utiliser l'application figurant sur la liste d'autorisation et de capturer l'écran de la ressource activée avec la stratégie anti-capture d'écran de protection des applications. Pour ajouter une application à la liste d'autorisation de capture d'écran, consultez Configurer la liste d'autorisation de capture d'écran.
Important :
Il n'est pas recommandé d'exécuter une application figurant sur la liste blanche sur votre appareil pendant une période prolongée, car cela diminue la posture de sécurité. Vous pouvez utiliser les applications figurant sur la liste blanche pour partager temporairement votre écran lors de scénarios tels que le dépannage. Il est recommandé de respecter les conditions suivantes :
-
Exécutez l'application figurant sur la liste blanche pendant une courte période avec la ressource activée avec la fonctionnalité de protection contre la capture d'écran de l'application.
-
Fermez l'application figurant sur la liste blanche immédiatement après l'achèvement de la tâche requise.
-
Ajoutez un filigrane lors du partage de l'écran tout en utilisant la ressource activée avec la fonctionnalité de protection contre la capture d'écran de l'application pour une sécurité accrue.
La liste d'autorisation de capture d'écran doit être configurée dans GACS. La fonctionnalité est compatible avec les environnements sur site et Cloud, à condition que GACS soit configuré.
Liste d'exclusion de processus
Lorsque vous lancez un processus ou une application sur votre appareil, les DLL de protection d'application sont injectées dans chaque processus si la protection d'application est activée. Parfois, cela peut empêcher le processus ou l'application de fonctionner en raison de problèmes de compatibilité avec la DLL.
À partir de la version 2402 de l'application Citrix Workspace pour Windows, vous pouvez ajouter n'importe quel processus à la liste d'exclusion de processus pour éviter l'injection de la DLL de protection d'application dans ce processus particulier et résoudre tout problème de compatibilité causé par la présence de DLL de protection d'application. Pour configurer la liste d'exclusion de processus, consultez Configurer la liste d'exclusion de processus.
Important :
Il n'est pas recommandé d'exclure des processus, car cela diminue la posture de sécurité. Vous pouvez l'utiliser pour débloquer temporairement l'utilisation de l'application et ouvrir un ticket de support pour une enquête plus approfondie.
La liste d'exclusion de processus doit être configurée dans GACS. La fonctionnalité est compatible avec les environnements sur site et Cloud, à condition que GACS soit configuré.
Liste d'exclusion du pilote de filtre USB
Important :
La liste d'exclusion du pilote de filtre USB doit être configurée dans GACS. La fonctionnalité est compatible avec les environnements sur site et Cloud, à condition que GACS soit configuré.
Parfois, lorsque vous utilisez des claviers externes spécialisés, tels que des claviers de jeu, avec l'application Citrix Workspace, le pilote de filtre USB de protection des applications peut entraîner des problèmes de compatibilité et vous empêcher d'utiliser le clavier.
À partir de la version 2402 de l'application Citrix Workspace pour Windows, la fonctionnalité Liste d'exclusion du pilote de filtre USB vous permet d'exclure tout périphérique USB qui présente des problèmes de compatibilité avec l'application Citrix Workspace à l'aide de l'ID fournisseur et de l'ID produit du périphérique. Pour ajouter un périphérique à la liste d'exclusion du pilote de filtre USB, consultez Configurer la liste d'exclusion du pilote de filtre USB.
Remarque :
Il n'est pas recommandé d'exclure des périphériques de manière permanente. Utilisez cette fonctionnalité pour débloquer temporairement l'utilisateur afin qu'il puisse utiliser le périphérique et ouvrez un ticket de support pour approfondir l'étude du problème de compatibilité.
Liste d'autorisation pour les applications qui utilisent les fonctionnalités LD_PRELOAD pour l'application Citrix Workspace pour Linux
La protection des applications bloque le lancement d'une session protégée si d'autres applications utilisant LD_PRELOAD sont en cours d'exécution. Pour autoriser les applications légitimes, vous pouvez configurer la fonctionnalité de liste d'autorisation avec l'approbation de l'administrateur. Cette fonctionnalité est uniquement destinée à l'application Citrix Workspace pour Linux.
Pour activer la fonctionnalité, effectuez les étapes de configuration mentionnées dans la section Configurer la liste d'autorisation LD_PRELOAD.
La matrice fournit un résumé en un coup d'œil des fonctionnalités de protection des applications sur différentes plates-formes
Matrice des fonctionnalités par plate-forme
| Fonctionnalité | Windows | Mac | Linux | iOS | Android | HTML5 | ChromeOS |
|---|---|---|---|---|---|---|---|
| Anti-enregistrement de frappe (Virtual Apps & Desktops) | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| Anti-capture d'écran (Virtual Apps & Desktop) | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| Anti-enregistrement de frappe (Web et SaaS - CEP) | ✓ | ✓ | ✗ | - | - | ✗ | ✗ |
| Protection d'écran d'authentification/libre-service | ✓ | ✓ | ✓ | - | - | ✗ | ✗ |
| La capture d'écran prend en charge les listes | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| Anti-injection de DLL | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| Liste d'autorisation Anti-DLL | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| Protection des applications contextuelle | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| Activer ou désactiver dynamiquement l'anti-enregistrement de frappe pour les sessions CVAD en fonction du contexte de l'appareil | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| Détection d'altération de politique | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| Contrôle de la posture de protection des applications | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
Légende
| ✓ Pris en charge | ✗ Non pris en charge | - Non applicable / Non documenté |
Notes importantes sur la plateforme
-
Linux : La protection des applications s'active uniquement lorsque la fenêtre protégée est active (pas seulement visible), contrairement à Windows/Mac. Enterprise Browser (protection Web/SaaS) n'est pas pris en charge. Nécessite GNOME Display Manager (version jusqu'à 42.5 et 46+).
-
Mac : Les moniteurs externes DisplayLink affichent le contenu protégé en gris car DisplayLink utilise une technologie d'enregistrement d'écran qui entre en conflit avec la protection anti-capture d'écran.
-
Windows ARM64 : Pris en charge à partir de la version 25.7.0 de l'application Citrix Workspace.
-
iOS : Pris en charge à partir de la version 24.9.0 minimum de l'application Citrix Workspace.
-
HTML5 / ChromeOS : La protection des applications n'est absolument pas prise en charge sur ces plateformes. Aucune fonctionnalité n'est disponible.
-
Sessions RDP : Le lancement de ressources avec protection des applications à partir de toute session RDP est bloqué par conception sur TOUTES les plateformes. La protection des applications intercepte les API au niveau du système d'exploitation sur le point de terminaison, mais le protocole RDP déporte le framebuffer avant que ces protections ne puissent agir, contournant ainsi les contrôles anti-capture d'écran.
Magasin Web personnalisé
Les magasins Web personnalisés permettent aux utilisateurs de bénéficier d'une expérience similaire à celle d'un navigateur dans l'application Citrix Workspace. Les administrateurs peuvent configurer cette fonctionnalité à l'aide du service Global App Configuration : Démarrer avec les API REST du service Global App Configuration.
Prérequis
-
Application Citrix Workspace pour Windows : Version 2203 ou ultérieure
-
Application Citrix Workspace pour Mac : Version 2204 ou ultérieure(Pour plus de détails, consultez À propos de cette version, application Citrix Workspace pour Mac)
-
Application Citrix Workspace pour iOS : Version 2511 ou ultérieure
-
Application Citrix Workspace pour Android : Version 2603 ou ultérieure (à ajouter ultérieurement)