
Fournisseur Terraform Citrix Secure Private Access
La gestion manuelle des configurations Secure Private Access™ via une interface utilisateur peut être chronophage, sujette aux erreurs et difficile à adapter à différents environnements. Les clients adoptant les pratiques d'infrastructure en tant que code ont besoin d'un moyen d'automatiser la configuration de Secure Private Access, d'assurer la cohérence et d'intégrer les modifications de Secure Private Access dans les pipelines CI/CD.
Le fournisseur Terraform Citrix Secure Private Access permet aux clients de provisionner, configurer et gérer les ressources Secure Private Access par programmation à l'aide de Terraform. Il permet de gérer les environnements Secure Private Access de manière cohérente, répétée et à grande échelle dans le cadre d'un flux de travail d'infrastructure en tant que code.
Le fournisseur Terraform Citrix Secure Private Access est applicable à :
-
Déploiements cloud Citrix Secure Private Access.
-
Clients utilisant Terraform pour la gestion de l'infrastructure ou de la configuration.
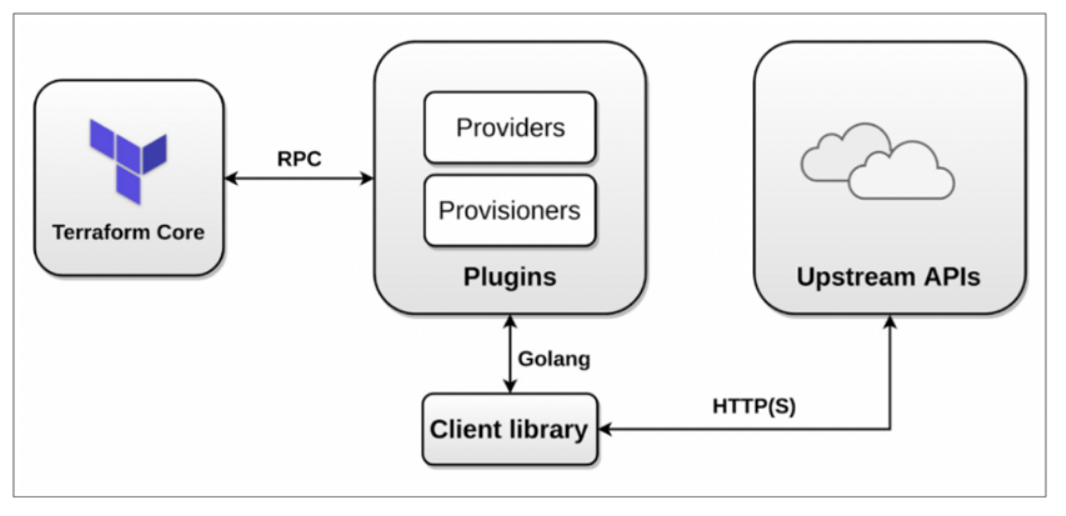
Le diagramme suivant présente l'architecture du fournisseur Terraform :
Avantages clés
Le fournisseur Terraform Citrix Secure Private Access expose les ressources Secure Private Access en tant qu'objets gérés par Terraform. Les clients peuvent définir la configuration Secure Private Access de manière déclarative, la versionner en même temps que l'infrastructure d'application et appliquer les modifications de manière prévisible.
Les principaux avantages de l'utilisation de cette solution sont :
-
Gestion de l'infrastructure en tant que code pour Secure Private Access.
-
Configuration cohérente entre les environnements (développement, test, production).
-
Réduction de l'effort manuel et de la dérive de configuration.
-
Intégration facile avec les pipelines CI/CD et les flux de travail GitOps.
-
Intégration plus rapide et déploiements reproductibles.
Cas d'utilisation
Vous pouvez utiliser le fournisseur Terraform Citrix Secure Private Access pour les cas d'utilisation suivants :
-
Automatiser l'intégration de nouvelles applications/stratégies dans Secure Private Access.
-
Standardiser la configuration de Secure Private Access sur plusieurs environnements.
-
Recréer ou récupérer des environnements Secure Private Access à l'aide de l'état Terraform versionné.
-
Intégrer les modifications de configuration de Secure Private Access dans les workflows Terraform existants.
-
Permettre aux équipes DevOps de gérer les politiques d'accès en parallèle de l'infrastructure.
-
Migrer la configuration de Secure Private Access d'un locataire d'essai vers un locataire de production.
-
Fusionner la configuration de Secure Private Access de 2 clients pour des scénarios d'acquisition.
Configuration requise
Assurez-vous que les exigences système suivantes sont remplies :
-
Terraform v1.3 ou version ultérieure.
-
Accès à un locataire Citrix Secure Private Access.
-
Connectivité réseau aux API Citrix Cloud™.
Prérequis
Avant d'utiliser le fournisseur Terraform de Citrix Secure Private Access, assurez-vous que les prérequis suivants sont remplis :
-
Vous disposez d'un abonnement Citrix Secure Private Access actif.
-
Vous disposez des autorisations nécessaires pour gérer les ressources Secure Private Access dans votre locataire Citrix.
-
Terraform est installé et disponible dans votre environnement.
-
Les informations d'identification de l'API ou la méthode d'authentification pour Citrix Cloud sont configurées.
Autorisations
Le compte d'authentification du principal de service utilisé par Terraform doit disposer des autorisations pour :
-
Créer, mettre à jour et supprimer des ressources Secure Private Access.
-
Lire la configuration Secure Private Access existante pour la réconciliation d'état.
Installation
Configuration Terraform
Avec le fournisseur Terraform, la configuration de Secure Private Access peut être gérée en dehors de l'interface utilisateur de Citrix. Les clients peuvent continuer à utiliser l'interface utilisateur si nécessaire, mais Terraform est l'approche recommandée pour les déploiements automatisés et à grande échelle.
Pour utiliser le fournisseur Terraform pour Secure Private Access, vous devez définir le fournisseur dans votre configuration Terraform comme suit :
terraform {
   required_providers {
     citrixspa = {
       source = "citrix/citrixspa"
       version = `<version>`
     }
   }
 }

 provider "citrixspa" {
   base_url      = "<https://api.cloud.com/accessSecurity>"  # for commercial deployment
   customer_id   = "xxxxxxxxxxxxx" # the CC customer id
   client_id     = "xxxxxxxxxxxxx" # client id of service principal
   client_secret = "xxxxxxxxxxxxx" # client secret of service principal
 }
Une fois le fournisseur configuré, vous pouvez définir des ressources Secure Private Access à l'aide de blocs de ressources Terraform et les appliquer à l'aide de commandes Terraform standard, telles que :
-
terraform plan -
terraform apply
Remarque :
Le fournisseur Terraform est activé par défaut après avoir été déclaré dans la configuration Terraform et initialisé.
Dépannage des problèmes
-
L'opération
terraform applyéchoue avec des erreurs d'authentification.Cause : Informations d'identification Citrix Cloud invalides ou manquantes.Solution : Vérifiez la configuration d'authentification et les autorisations du fournisseur. -
Modifications inattendues détectées dans
terraform plan.Cause : Dérives de configuration dues à des modifications manuelles de l'interface utilisateur.Solution : Alignez les modifications via Terraform et actualisez l'état si nécessaire.
Limitations
-
Toutes les fonctionnalités de Secure Private Access pourraient ne pas être disponibles dans la version initiale du fournisseur.
-
Les modifications apportées directement dans l'interface utilisateur peuvent entraîner une dérive de l'état Terraform.
-
Les opérations
terraform destroypourraient ne pas supprimer automatiquement toutes les ressources dépendantes.
Considérations importantes
-
Les fichiers d'état Terraform peuvent contenir des données de configuration sensibles et doivent être stockés en toute sécurité (par exemple, les backends distants).
-
Nous vous recommandons de gérer les ressources Secure Private Access exclusivement avec Terraform après leur adoption.
-
Nous vous recommandons fortement de figer la version du fournisseur pour éviter les modifications inattendues.
-
Toujours examiner la sortie
terraform planavant d'appliquer les modifications.