
Webアプリケーションのドメインサフィックス
ユーザーがブラウザに短い内部ホスト名(例:
sw または server001)を入力するシナリオでは、ドメインサフィックス機能は、オペレーティングシステムのDNSサフィックス設定に依存するのではなく、ブラウザ管理のDNSサフィックスポリシーを使用して、DNSサフィックスを自動的に追加し、それらを完全修飾ドメイン名(FQDN)に変換します。
DNSサフィックス機能は、WindowsとmacOSの両プラットフォームでサポートされており、一般的なURL入力形式全体に一貫して適用されます。これには以下が含まれます。
-
sw -
http://sw -
https://sw/ -
sw/ -
http://sw/ -
https://sw/
サポートされている展開: Secure Private Accessサービスおよびハイブリッド展開。
サポートされているプラットフォーム: WindowsおよびmacOS。
前提条件
Citrix Secure AccessとChrome Enterpriseの統合が構成されていることを確認してください。詳細については、Google Chrome Enterprise Premiumとの統合を参照してください。
DNSサフィックスの構成
-
Secure Private Access管理コンソールにログインします。
-
-
ポリシー > ブラウザポリシーに移動し、ブラウザポリシーの作成をクリックします。
-
-
DNSサフィックスを選択し、管理をクリックします。
-
ルールの追加をクリックして、URLに追加するドメインのルールを追加します。
-
ルールの名前を入力し、次へをクリックします。
-
ユーザーやグループなど、要件に基づいて条件を選択します。地理的位置、ネットワークロケーション、デバイスポスチャチェックなどの条件を追加することもできます。
-
次へをクリックします。
-
アクセス用に付加するドメインを定義します。
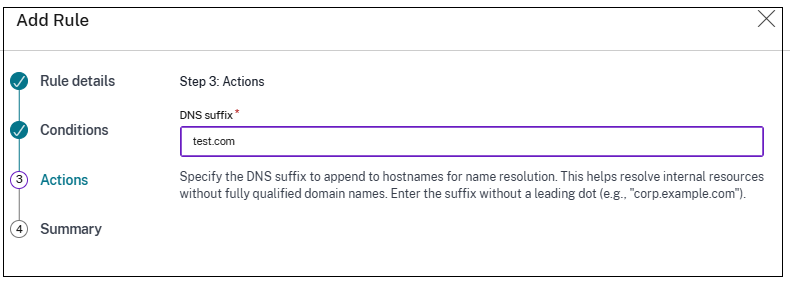
-
-
「保存」をクリックします。DNSサフィックスポリシーに設定されたルールの数は、「ブラウザポリシー > DNSサフィックス」タブに表示されます。