
ブラウザセッションの再認証制御
Citrix Secure Private Access を使用すると、管理者は Chrome Enterprise Premium (CEP) ブラウザセッションのセッションタイムアウトポリシーを適用できます。ユーザーは、ブラウザのアクティビティに関係なく、設定されたセッション期間が経過すると再認証を求められます。これにより、Google Chrome の仕事用プロファイルを通じてアクセスされるアプリケーションのゼロトラストアクセス制御が強化されます。
セッションの有効期限が切れると、ユーザーはエンタープライズ資格情報と多要素認証 (MFA) を使用して再認証する必要があります。再認証が成功すると、最後にアクティブだったページが復元され、セッションタイマーが再開されます。
サポートされている展開: Secure Private Access サービスおよびハイブリッド展開。
サポートされているプラットフォーム: Windows、macOS、Linux、ChromeOS。
前提条件
次の前提条件が満たされていることを確認してください。
-
Citrix Secure Access と Chrome Enterprise Premium (CEP) の統合が完了していること。
ブラウザセッションの再認証制御を有効にする
-
Secure Private Access 管理コンソールにログインします。
-
-
次へをクリックします。
-
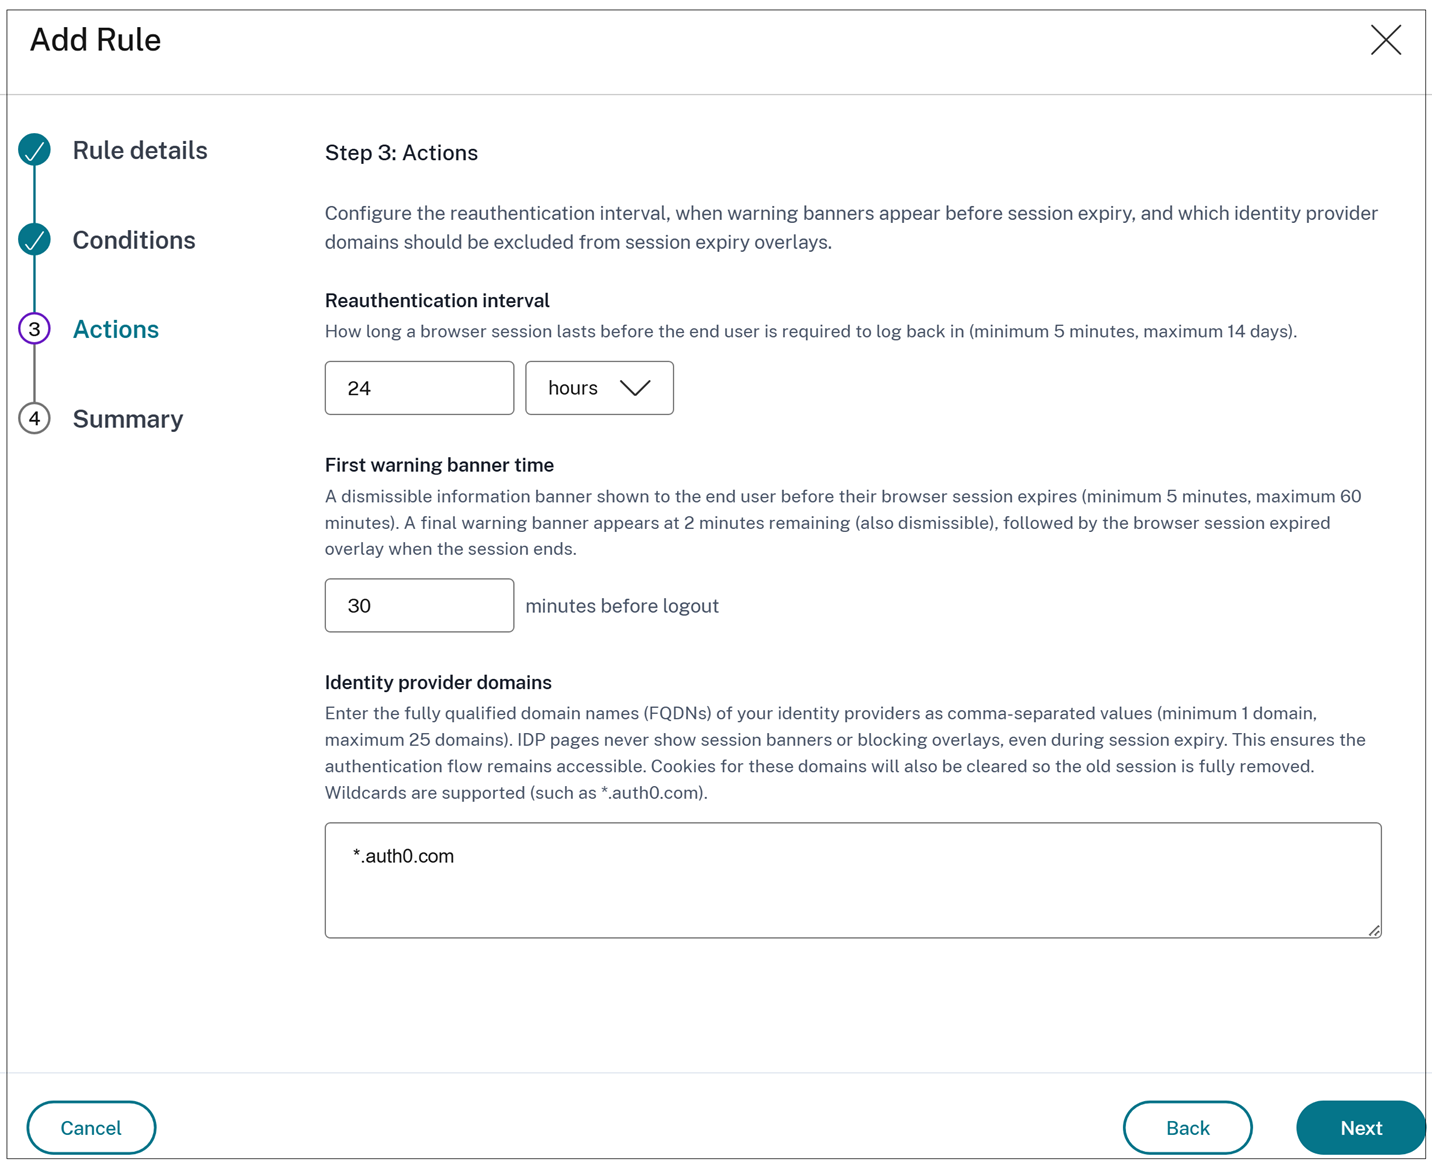
次を設定します。
-
再認証間隔: ユーザーが再認証を求められるまでのブラウザセッションの期間。間隔は5分から14日の間で設定でき、分、時間、または日で構成できます。
-
最初の警告バナー表示時間: ブラウザセッションの有効期限が切れる前にユーザーに表示される、閉じることができる警告バナー。有効期限が切れる5分から60分前までの間で値を設定できます。残り2分になると2番目の警告バナーが表示され、セッション終了時にはセッション期限切れのオーバーレイが表示されます。
-
IDプロバイダーのドメイン: コンマ区切りの値として指定するIDプロバイダーの完全修飾ドメイン名 (FQDN)。1~25個のドメインを指定できます。認証フローが中断されないように、IdPページではセッションバナーとブロックオーバーレイは表示されません。古いセッションが完全に削除されるように、セッションの有効期限が切れるとこれらのドメインのCookieがクリアされます。ワイルドカードがサポートされています (例: *.auth0.com)。
-
次へをクリックし、次に保存をクリックします。クリップボードコンテナポリシーに設定されているルールの数が、ブラウザポリシー > ブラウザセッションの再認証タブに表示されます。