
ADFSの展開
はじめに
このドキュメントでは、Citrix環境をMicrosoft ADFSと統合する方法について説明します。
多くの組織では、単一の認証ポイントを必要とするWebサイトへの安全なユーザーアクセスを管理するためにADFSを使用しています。たとえば、企業は従業員が利用できる追加のコンテンツやダウンロードを持っている場合があります。これらの場所は、標準のWindowsログオン資格情報で保護する必要があります。
Federated Authentication Service (FAS) は、Citrix GatewayおよびCitrix StoreFront™をADFSログオンシステムと統合することも可能にし、従業員の潜在的な混乱を軽減します。
この展開では、Citrix GatewayをMicrosoft ADFSへの証明書利用者として統合します。
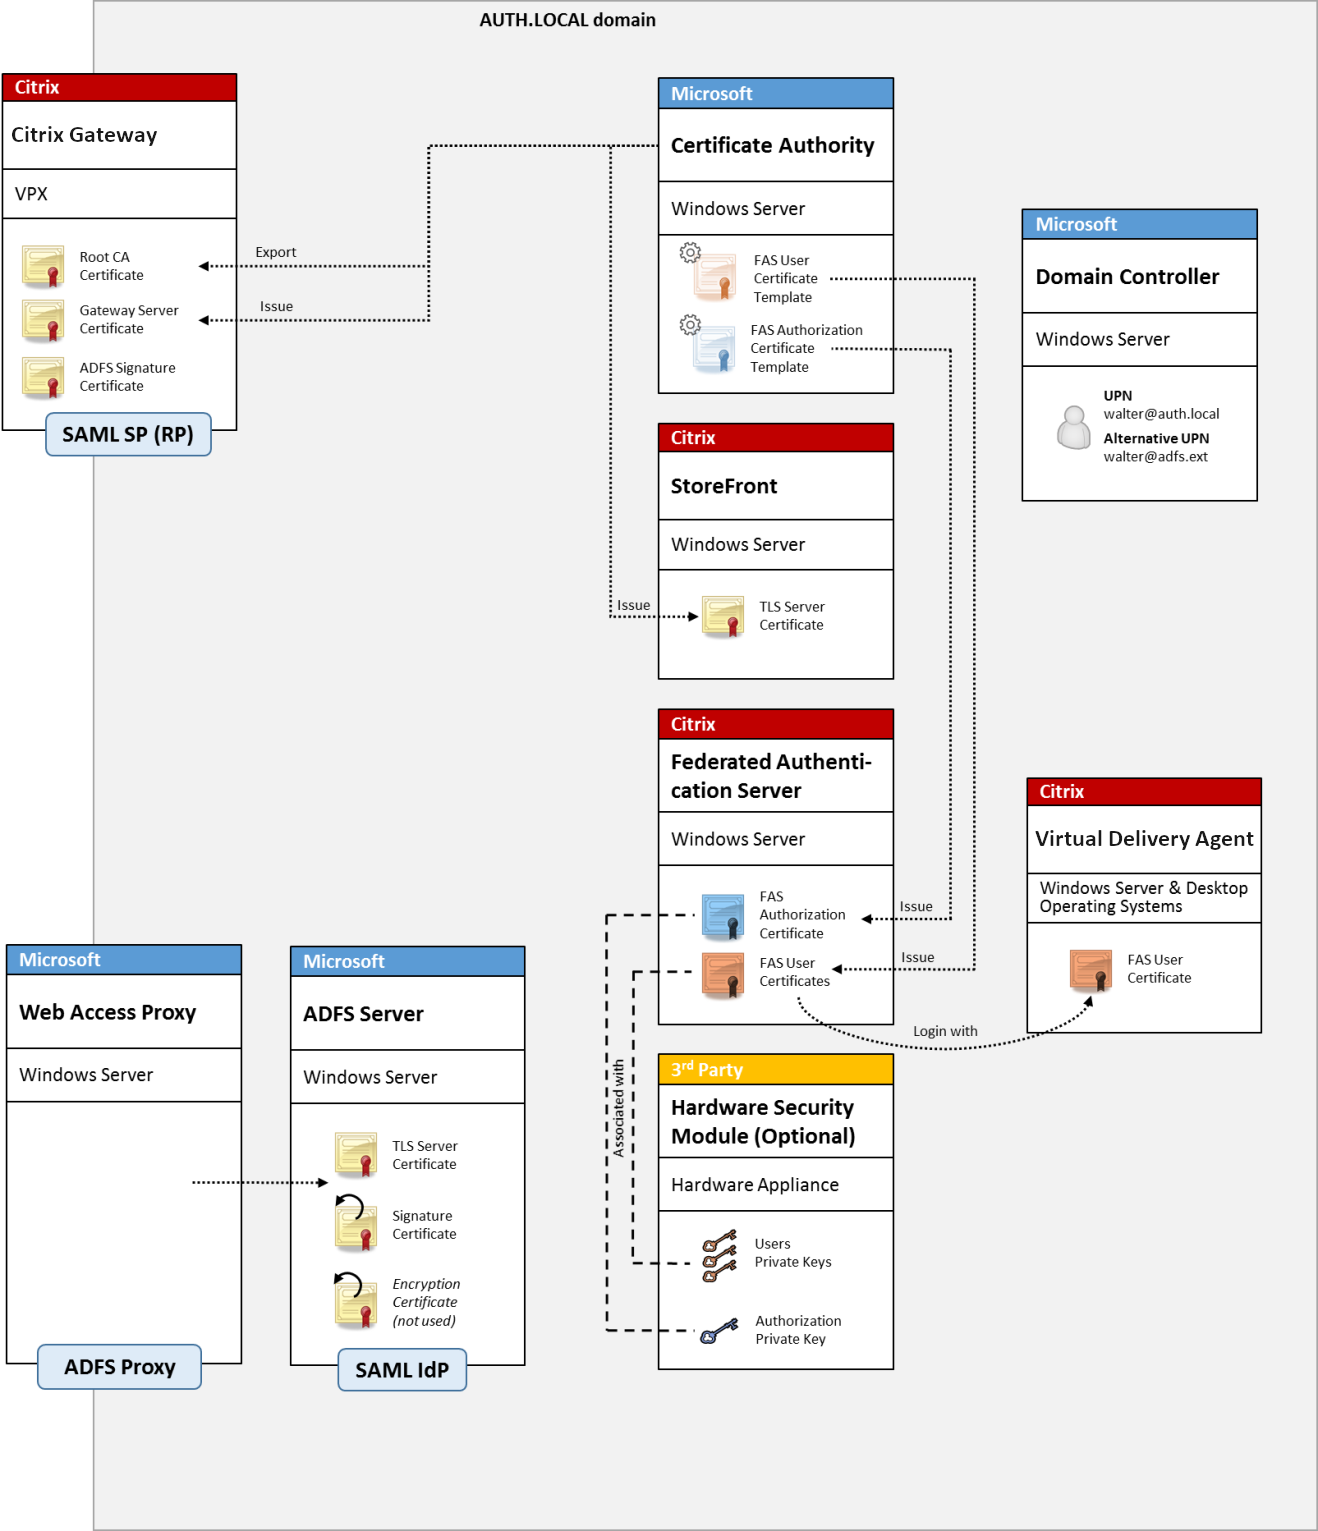
注:
バックエンドリソースがWindows VDAであろうとLinux VDAであろうと、違いはありません。
SAMLの概要
Security Assertion Markup Language (SAML) は、シンプルな「ログオンページへのリダイレクト」Webブラウザログオンシステムです。構成には次の項目が含まれます。
リダイレクトURL
Citrix Gatewayは、ユーザーが認証を必要とすることを検出すると、ユーザーのWebブラウザに、ADFSサーバー上のSAMLログオンWebページにHTTP POSTを実行するように指示します。これは通常、
https://形式のアドレスです: https://adfs.mycompany.com/adfs/ls。
このWebページPOSTには、ログオン完了時にADFSがユーザーを返す「戻りアドレス」を含むその他の情報が含まれます。
識別子
EntityId は、Citrix Gateway が ADFS への POST データに含める一意の識別子です。これにより、ユーザーがどのサービスにログオンしようとしているのかを ADFS に通知し、必要に応じて異なる認証ポリシーを適用します。発行された場合、SAML 認証 XML は EntityId によって識別されるサービスへのログオンにのみ適しています。
通常、EntityID は Citrix Gateway サーバーのログオンページの URL ですが、Citrix Gateway と ADFS が合意していれば、一般的には何でも構いません:
https://ns.mycompany.com/application/logonpage。
戻りアドレス
認証が成功すると、ADFS はユーザーの Web ブラウザに対し、SAML 認証 XML を EntityId 用に構成された応答 URL のいずれかに POST するよう指示します。これは通常、元の Citrix Gateway サーバー上の
https:// アドレスで、形式は https://ns.mycompany.com/cgi/samlauth です。
複数の応答 URL アドレスが構成されている場合、Citrix Gateway は ADFS への最初の POST でいずれかを選択できます。
署名証明書
ADFS は、秘密鍵を使用して SAML 認証 XML ブロブに暗号署名します。この署名を検証するには、Citrix Gateway が証明書ファイルに含まれる公開鍵を使用してこれらの署名をチェックするように構成されている必要があります。証明書ファイルは通常、ADFS サーバーから取得したテキストファイルです。
シングルサインアウト URL
ADFS と Citrix Gateway は「中央ログアウト」システムをサポートしています。これは、Citrix Gateway が時々ポーリングして、SAML 認証 XML ブロブが現在ログオンしているセッションをまだ表しているかどうかを確認するための URL です。
これは構成する必要のないオプション機能です。通常、
https:// 形式の https://adfs.mycompany.com/adfs/logout アドレスです。(シングルログオン URL と同じにすることもできます。)
構成
セクション Citrix Gateway の展開 では、標準の LDAP 認証オプションを処理するように Citrix Gateway を設定する方法について説明しています。これが正常に完了した後、SAML 認証を許可する新しい認証ポリシーを Citrix Gateway 上に作成できます。これにより、Citrix Gateway ウィザードで使用されるデフォルトの LDAP ポリシーを置き換えることができます。
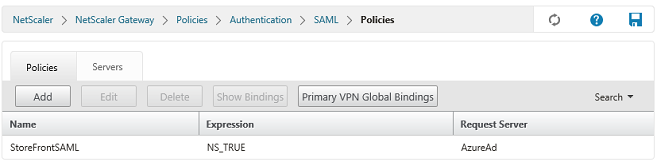
SAML ポリシーの入力
以前に ADFS 管理コンソールから取得した情報を使用して、新しい SAML IdP サーバーを構成します。このポリシーが適用されると、Citrix Gateway はユーザーを ADFS にリダイレクトしてログオンさせ、ADFS 署名付き SAML 認証トークンを受け取ります。
ローカライズされた画像(/en-us/federated-authentication-service/2209/media/fas-adfs-create-auth-saml-server.png)
関連情報
-
(/ja-jp/federated-authentication-service/2209/install-configure.html)は、FASのインストールと構成に関する主要なリファレンスです。
-
一般的なFASの展開は、(/ja-jp/federated-authentication-service/2209/deployment-architectures.html)の記事「展開アーキテクチャ」にまとめられています。
-
「ハウツー」記事は、(/ja-jp/federated-authentication-service/2209/config-manage.html)の記事「高度な構成」で紹介されています。