
Azure AD統合
はじめに
このドキュメントでは、Citrix環境をWindows 10 Azure AD機能と統合する方法について説明します。Windows 10ではAzure ADが導入されました。これは、管理とシングルサインオンのために、ローミング中のラップトップをインターネット経由で企業ドメインに参加させることができる新しいドメイン参加モデルです。
このドキュメントの展開例では、IT部門が新規ユーザーに企業メールアドレスと、個人のWindows 10ラップトップ用の登録コードを提供するシステムについて説明します。ユーザーは、設定パネルのシステム > バージョン情報 > Azure ADに参加オプションからこのコードにアクセスします。
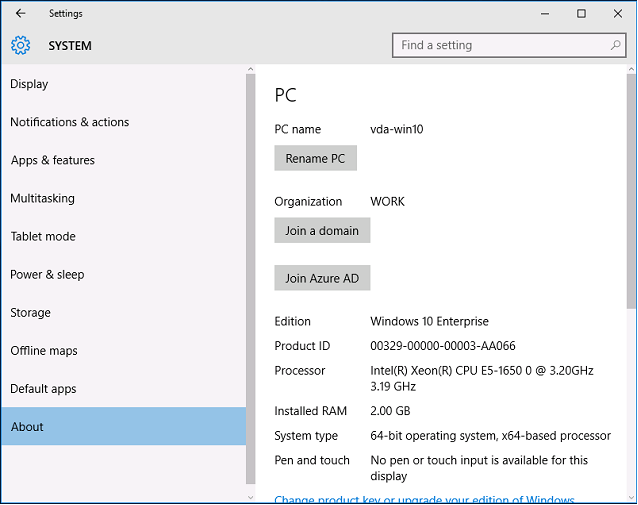
ラップトップが登録されると、Microsoft Edge Webブラウザは、Azure SaaSアプリケーションのWebページを介して、会社のWebサイトやCitrix公開アプリケーションに自動的にサインオンします。Office 365などの他のAzureアプリケーションも同様です。
アーキテクチャ
このアーキテクチャは、従来の企業ネットワークをAzure内で完全に再現し、Azure ADやOffice 365などの最新のクラウドテクノロジーと統合します。エンドユーザーは全員リモートワーカーと見なされ、オフィスイントラネット上にいるという概念はありません。
このモデルは、既存のオンプレミスシステムを持つ企業にも適用できます。これは、Azure AD Connect同期がインターネット経由でAzureにブリッジできるためです。
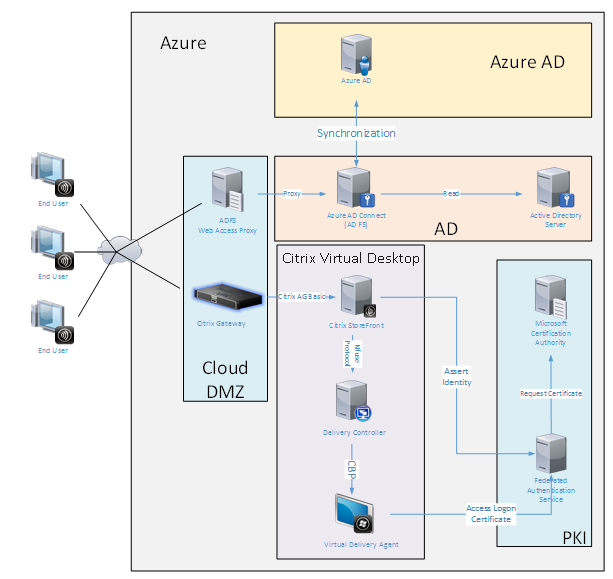
従来、ファイアウォールで保護されたLANとKerberos/NTLM認証であったセキュアな接続とシングルサインオンは、このアーキテクチャではAzureへのTLS接続とSAMLに置き換えられます。新しいサービスは、Azure ADに参加するAzureアプリケーションとして構築されます。Active Directoryを必要とする既存のアプリケーション(SQL Serverデータベースなど)は、Azure Cloud ServiceのIAAS部分で標準のActive Directory Server VMを使用して実行できます。
ユーザーが従来のアプリケーションを起動すると、Citrix Virtual Apps and Desktops™公開アプリケーションを使用してアクセスされます。さまざまな種類のアプリケーションは、Microsoft Edgeのシングルサインオン機能を使用して、ユーザーのAzure Applicationsページを通じて照合されます。Microsoftは、Azureアプリケーションを列挙して起動できるAndroidおよびiOSアプリも提供しています。
DNSゾーンの作成
Azure ADでは、管理者がパブリックDNSアドレスを登録し、ドメイン名サフィックスの委任ゾーンを制御する必要があります。これを行うには、管理者はAzure DNSゾーン機能を使用できます。
この例では、DNSゾーン名 citrixsamldemo.net を使用します。
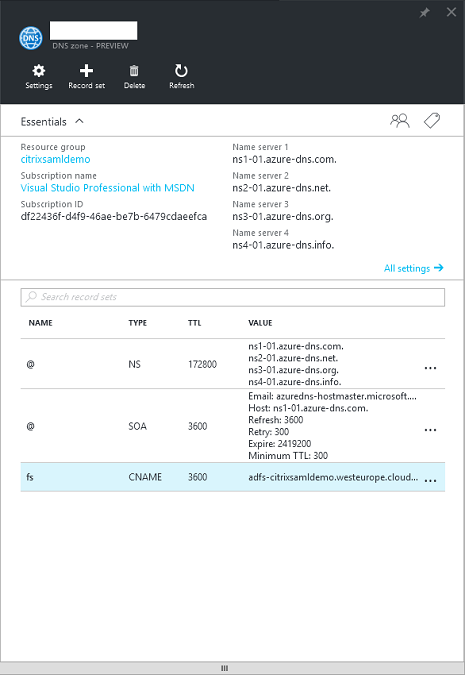
コンソールにはAzure DNSネームサーバーの名前が表示されます。これらは、ゾーンのDNSレジストラのNSエントリで参照される必要があります(例:
citrixsamldemo.net. NS n1-01.azure-dns.com)。
Azureで実行されているVMへの参照を追加する場合、VMのAzure管理DNSレコードへのCNAMEポインタを使用するのが最も簡単です。VMのIPアドレスが変更されても、DNSゾーンファイルを手動で更新する必要はありません。
この展開では、内部および外部のDNSアドレスサフィックスが一致します。ドメインはcitrixsamldemo.netで、スプリットDNS(内部的には10.0.0.*)を使用します。
Web Application Proxyサーバーを参照する「fs.citrixsamldemo.net」エントリを追加します。これはこのゾーンのフェデレーションサービスです。
クラウドサービスを作成する
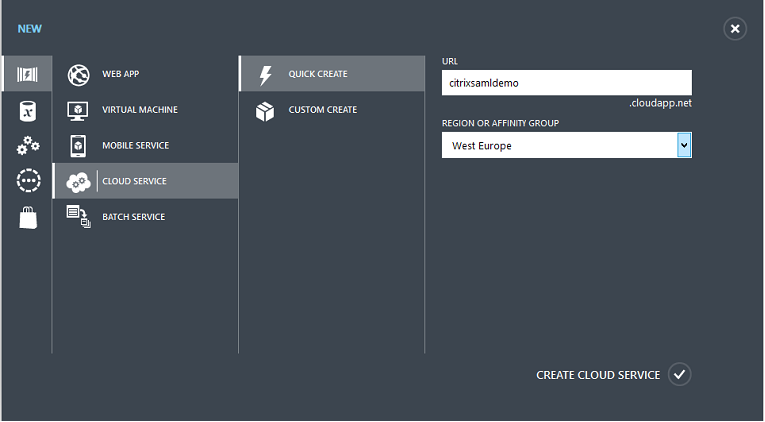
この例では、Azureで実行されているADFSサーバーを含むAD環境を含むCitrix環境を構成します。「citrixsamldemo」という名前のクラウドサービスが作成されます。
Windows仮想マシンを作成する
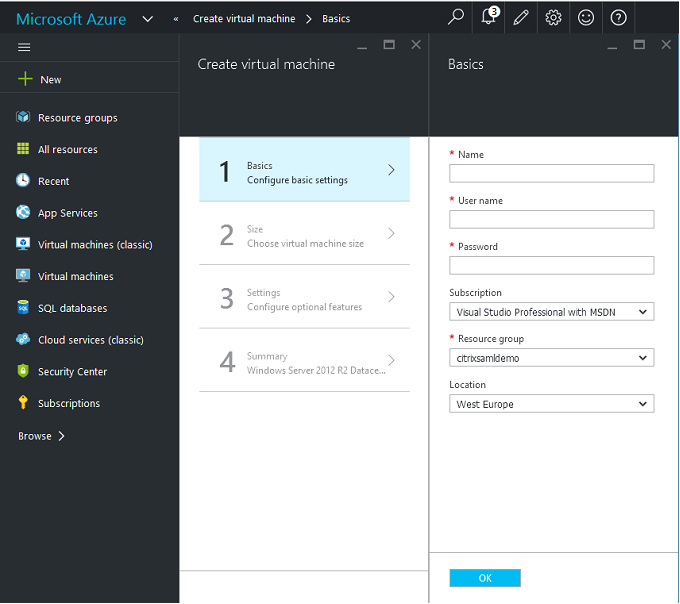
クラウドサービスで実行される5つのWindows VMを作成します。
-
ドメインコントローラー (domaincontrol)
-
アジュール コネクト ADFSサーバー (adfs)
-
ADFS Webアクセスプロキシ (Web Application Proxy、ドメイン参加なし)
-
Citrix Virtual Apps and Desktops デリバリーコントローラー
-
Citrix Virtual Apps and Desktops 仮想デリバリーエージェント (VDA)
ドメインコントローラー
-
標準のActive Directory展開(この例ではcitrixsamldemo.net)を作成するには、DNSサーバーとActive Directoryドメインサービスの役割を追加します。ドメイン昇格が完了したら、Active Directory証明書サービスの役割を追加します。
-
テスト用の通常のユーザーアカウントを作成します(例: George@citrixsamldemo.net)。
-
このサーバーは内部DNSを実行するため、すべてのサーバーはDNS解決のためにこのサーバーを参照する必要があります。これは、Azure DNS設定ページから実行できます。(詳細については、このドキュメントの付録を参照してください。)
ADFSコントローラーとWebアプリケーションプロキシサーバー
-
ADFSサーバーをcitrixsamldemoドメインに参加させます。Webアプリケーションプロキシサーバーは分離されたワークグループに残しておく必要があるため、AD DNSにDNSアドレスを手動で登録します。
-
これらのサーバーでEnable-PSRemoting –Forceコマンドレットを実行して、AzureAD Connectツールからのファイアウォール経由のPSリモート処理を許可します。
Citrix Virtual Desktops™ デリバリーコントローラーおよびVDA
-
citrixsamldemoに参加している残りの2台のWindowsサーバーに、Citrix Virtual AppsまたはCitrix Virtual Desktops Delivery Controller™とVDAをインストールします。
内部DNSの構成
ドメインコントローラーのインストール後、DNSサーバーを構成して、citrixsamldemo.netの内部ビューを処理し、外部DNSサーバー(例: 8.8.8.8)へのフォワーダーとして機能させます。
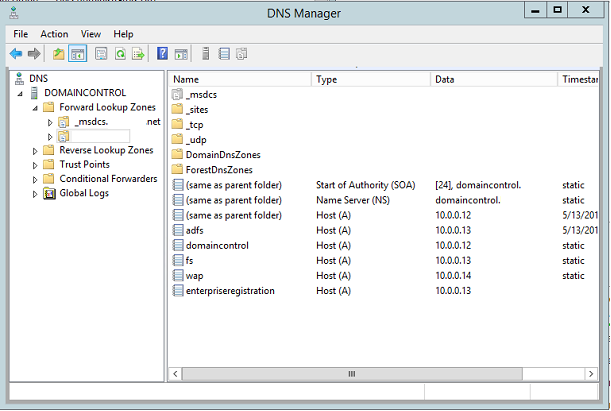
静的レコードを追加します:
Azureで実行されているすべてのVMは、このDNSサーバーのみを使用するように構成する必要があります。これは、ネットワークインターフェースGUIから実行できます。
ローカライズされた画像(/en-us/federated-authentication-service/2209/media/fas-azure-config-internal-dns-dnsservers.png)
デフォルトでは、内部IPアドレス (10.0.0.9) は動的に割り当てられます。IPアドレス設定を使用して、IPアドレスを永続的に割り当てることができます。これは、Webアプリケーションプロキシサーバーとドメインコントローラーに対して実行する必要があります。
外部DNSアドレスを構成する
VMが実行されている場合、AzureはVMに割り当てられている現在のパブリックIPアドレスを指す独自のDNSゾーンサーバーを維持します。これは、Azureがデフォルトで各VMの起動時にIPアドレスを割り当てるため、有効にすると便利な機能です。
ローカライズされた画像(/en-us/federated-authentication-service/2209/media/fas-azure-config-external-dns-configuration.png)
この例では、DNSアドレス domaincontrol-citrixsamldemo.westeurope.cloudapp.azure.com をドメインコントローラーに割り当てます。
リモート構成が完了したら、WebアプリケーションプロキシとCitrix Gateway VMのみがパブリックIPアドレスを有効にする必要があることに注意してください。(構成中は、パブリックIPアドレスが環境へのRDPアクセスに使用されます)。
セキュリティグループを構成する
Azureクラウドは、セキュリティグループを使用して、インターネットからVMへのTCP/UDPアクセスに対するファイアウォールルールを管理します。デフォルトでは、すべてのVMがRDPアクセスを許可します。Citrix GatewayおよびWebアプリケーションプロキシサーバーも、ポート443でTLSを許可する必要があります。
ローカライズされた画像(/en-us/federated-authentication-service/2209/media/fas-azure-config-security-groups.png)
ADFS証明書を作成する
Microsoft証明機関でWebサーバー証明書テンプレートを有効にします。これにより、カスタムDNSアドレスを持つ証明書を作成し、pfxファイルにエクスポート(秘密鍵を含む)できるようになります。この証明書はADFSサーバーとWebアプリケーションプロキシサーバーの両方にインストールする必要があるため、PFXファイルが推奨されるオプションです。
以下のサブジェクト名でWebサーバー証明書を発行します。
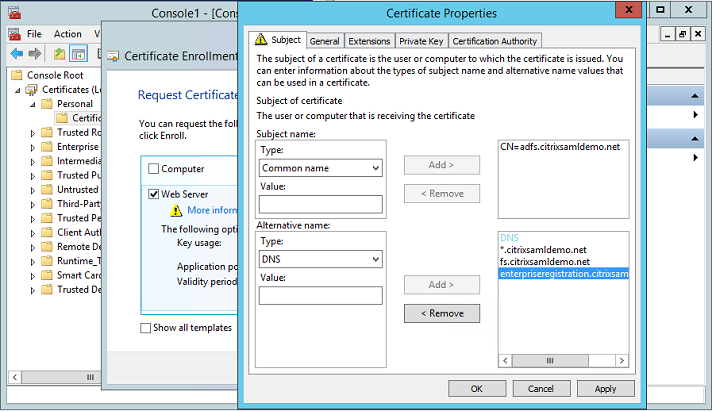
証明書をパスワードで保護された秘密鍵を含めてpfxファイルにエクスポートします。
Azure AD のセットアップ
このセクションでは、新しいAzure ADインスタンスをセットアップし、Windows 10をAzure ADに参加させるために使用できるユーザーIDを作成するプロセスについて詳しく説明します。
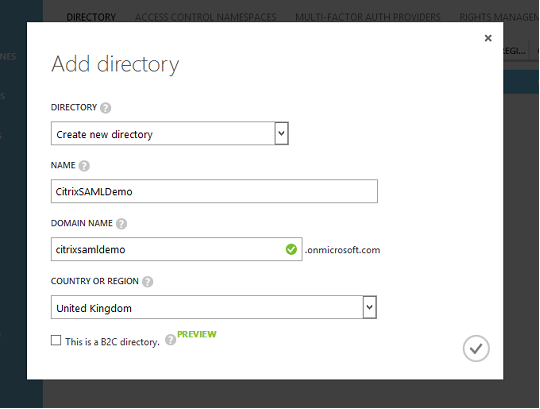
新しいディレクトリの作成
クラシックAzureポータルにログオンし、新しいディレクトリを作成します。
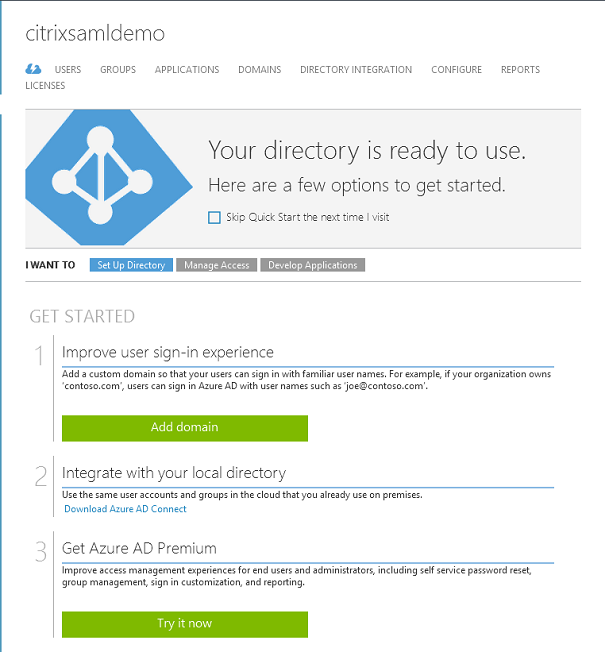
完了すると、概要ページが表示されます。
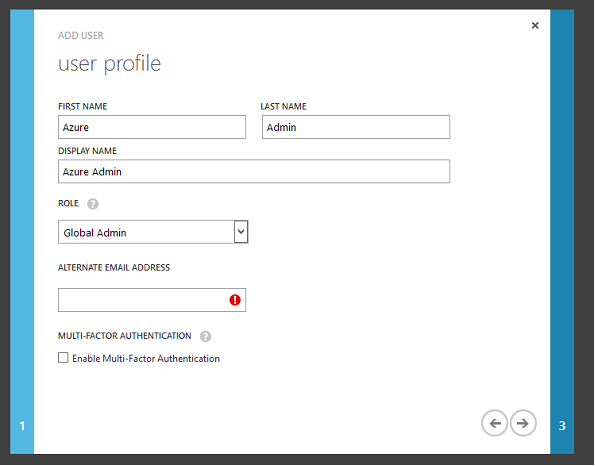
グローバル管理者ユーザー (AzureAdmin) を作成する
Azure でグローバル管理者 (この例では
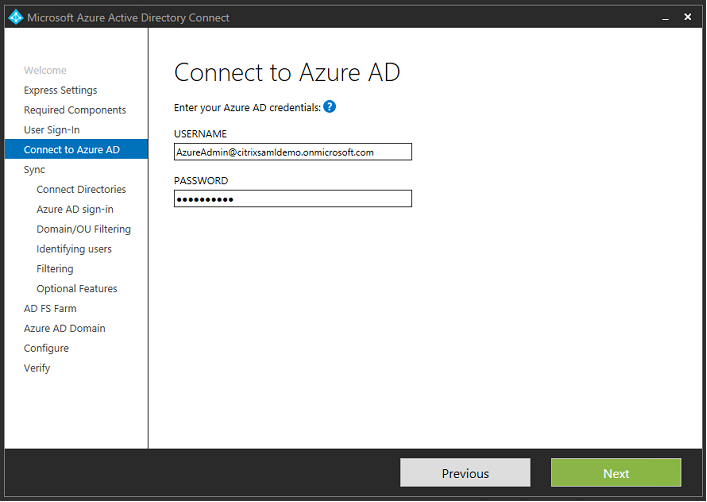
AzureAdmin@citrixsamldemo.onmicrosoft.com) を作成し、新しいアカウントでログオンしてパスワードを設定します。
ドメインを Azure AD に登録する
デフォルトでは、ユーザーは
<user.name>@<company>.onmicrosoft.com の形式のメールアドレスで識別されます。
これでも追加設定なしで機能しますが、標準形式のメールアドレス、できればエンドユーザーのメールアカウントと一致するものがより適切です:
<user.name>@<company>.com。
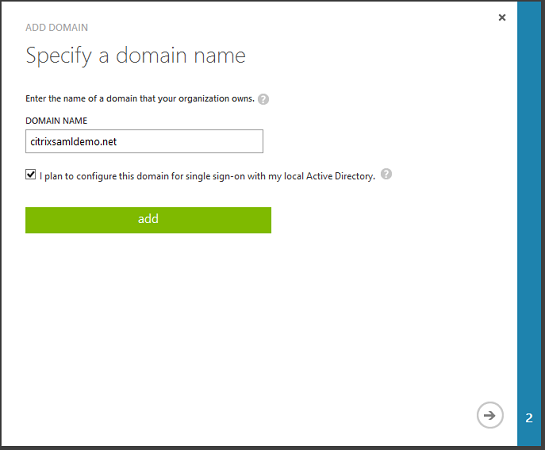
「ドメインの追加」アクションは、実際の会社のドメインからのリダイレクトを設定します。この例では
citrixsamldemo.net を使用します。
シングルサインオンのために ADFS を設定する場合は、チェックボックスを有効にします。
Azure AD Connect をインストールする
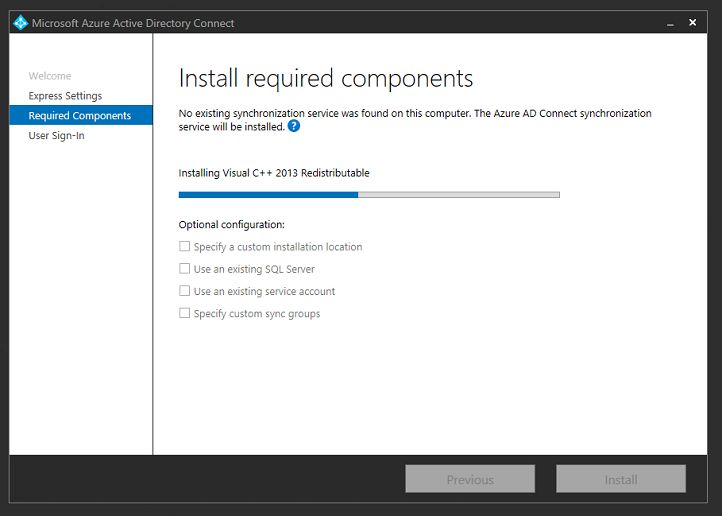
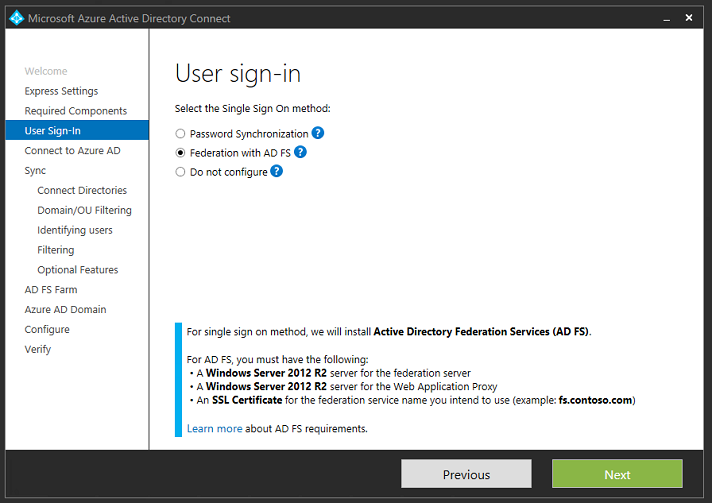
Azure AD 構成 GUI のステップ 2 は、Azure AD Connect の Microsoft ダウンロードページにリダイレクトされます。これを ADFS VM にインストールします。ADFS オプションが利用可能になるように、Express Settings ではなく、Custom install を使用してください。
AD FS とのフェデレーションシングルサインオンオプションを選択します。
以前作成した管理者アカウントでAzureに接続します。
内部ADフォレストを選択します。
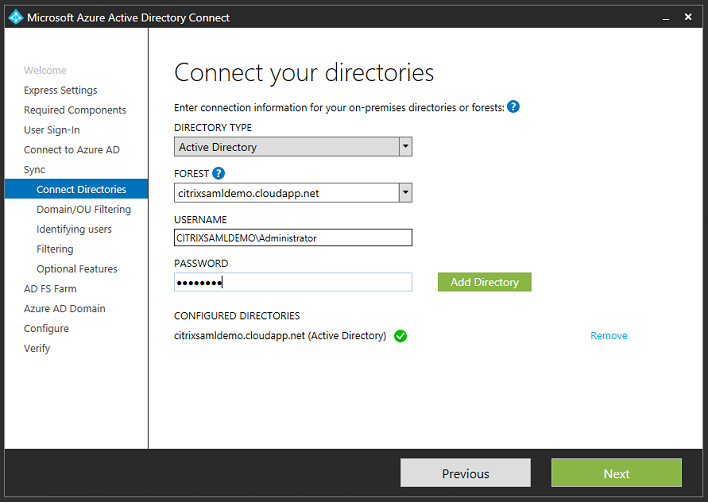
すべてのレガシーActive DirectoryオブジェクトをAzure ADと同期します。
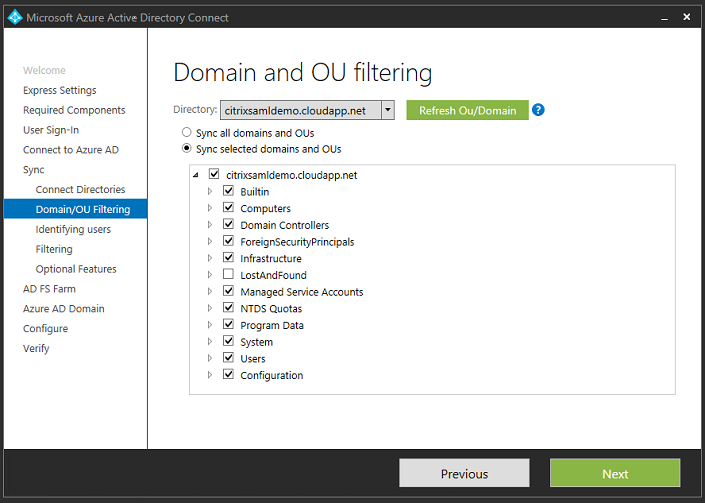
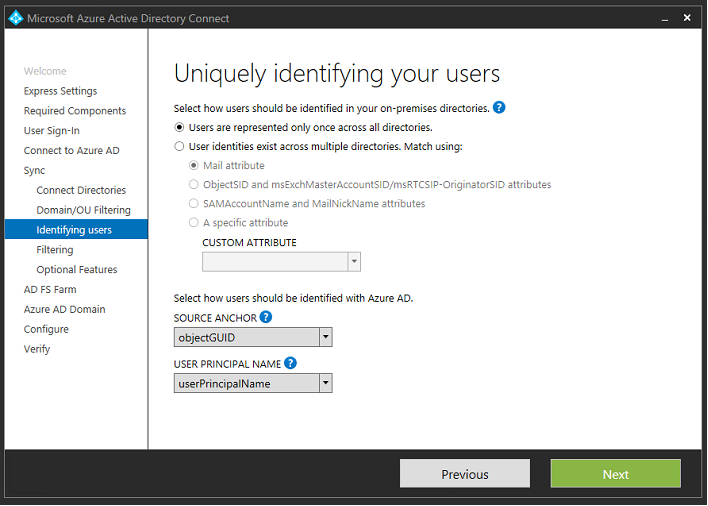
ディレクトリ構造が単純な場合は、ログオンするユーザーを識別するために、ユーザー名が十分に一意であることに依存できます。
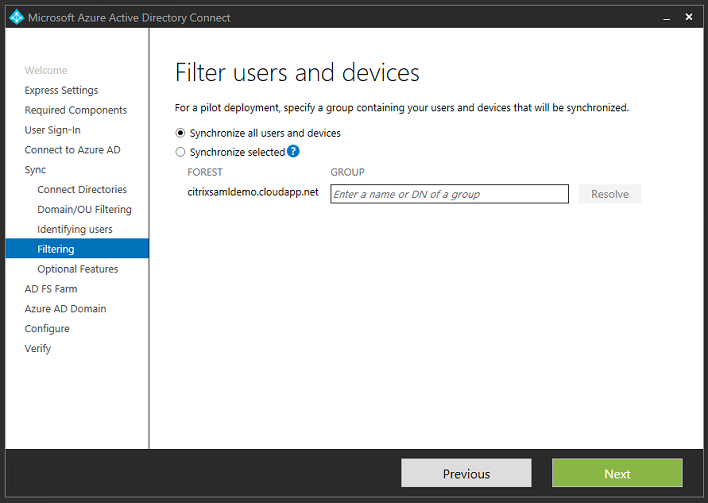
デフォルトのフィルタリングオプションを受け入れるか、ユーザーとデバイスを特定のグループセットに制限します。
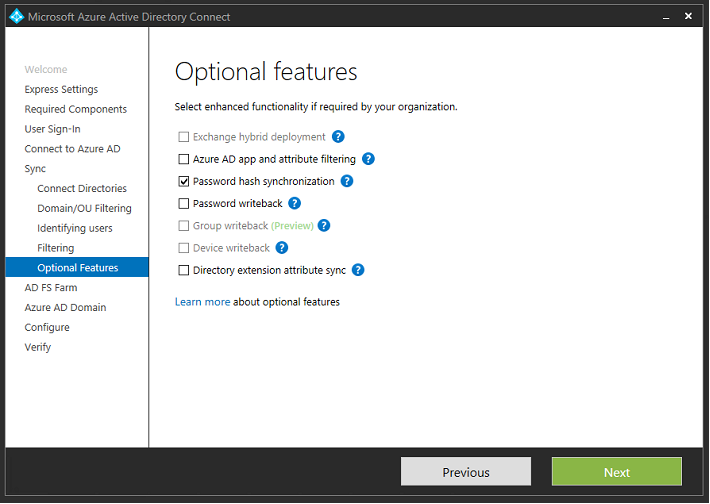
必要に応じて、Azure ADパスワードをActive Directoryと同期できます。これは通常、ADFSベースの認証には必要ありません。
AD FSで使用する証明書PFXファイルを選択し、DNS名としてfs.citrixsamldemo.netを指定します。
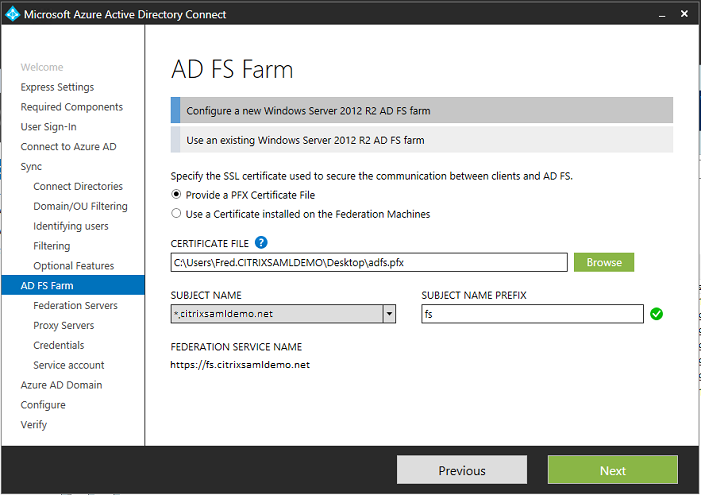
プロキシサーバーの選択を求められたら、wap.citrixsamldemo.net サーバーのアドレスを入力します。Azure AD Connect が構成できるように、Web アプリケーションプロキシサーバーで管理者として Enable-PSRemoting –Force コマンドレットを実行する必要がある場合があります。
ローカライズされた画像(/en-us/federated-authentication-service/2209/media/fas-azure-setup-azure-wap-servers.png)
注:
リモート PowerShell の信頼性の問題によりこの手順が失敗した場合は、Web アプリケーションプロキシサーバーをドメインに参加させてみてください。
ウィザードの残りの手順では、標準の管理者パスワードを使用し、ADFS のサービスアカウントを作成します。その後、Azure AD Connect は DNS ゾーンの所有権を検証するよう求めます。
ローカライズされた画像(/en-us/federated-authentication-service/2209/media/fas-azure-setup-azure-azure-ad-domain.png)
TXT レコードと MX レコードを Azure の DNS アドレスレコードに追加します。
ローカライズされた画像(/en-us/federated-authentication-service/2209/media/fas-azure-setup-azure-txt-mx.png)
Azure 管理コンソールで 検証 をクリックします。
ローカライズされた画像(/en-us/federated-authentication-service/2209/media/fas-azure-setup-azure-verify.png)
注:
この手順が失敗した場合は、Azure AD Connect を実行する前にドメインを検証できます。
完了すると、ポート 443 経由で外部アドレス fs.citrixsamldemo.net にアクセスされます。
ローカライズされた画像(/en-us/federated-authentication-service/2209/media/fas-azure-setup-azure-install-complete.png)
Azure AD Join を有効にする
ユーザーがメールアドレスを入力してWindows 10がAzure AD参加を実行できるようにすると、DNSサフィックスを使用してCNAME DNSレコードが構築され、それがADFS: enterpriseregistration.\<upnsuffix>を指すようにする必要があります。
この例では、これは
fs.citrixsamldemo.netです。
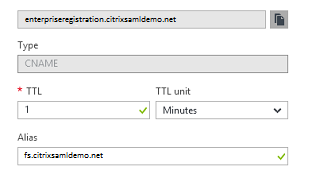
公開証明機関を使用していない場合は、WindowsがADFSサーバーを信頼するように、ADFSルート証明書がWindows 10コンピューターにインストールされていることを確認してください。以前に生成された標準ユーザーアカウントを使用して、Azure ADドメイン参加を実行します。
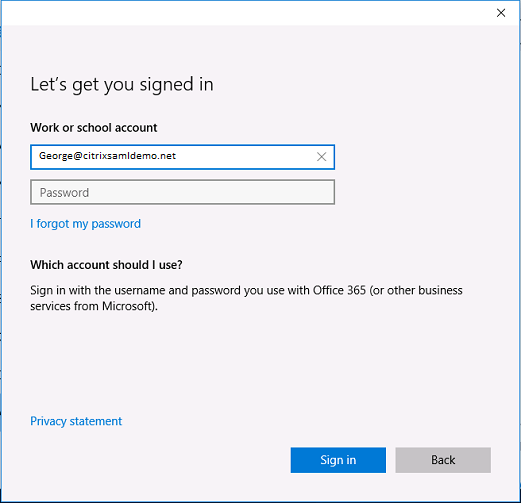
UPNは、ADFSドメインコントローラーによって認識されるUPNと一致する必要があることに注意してください。
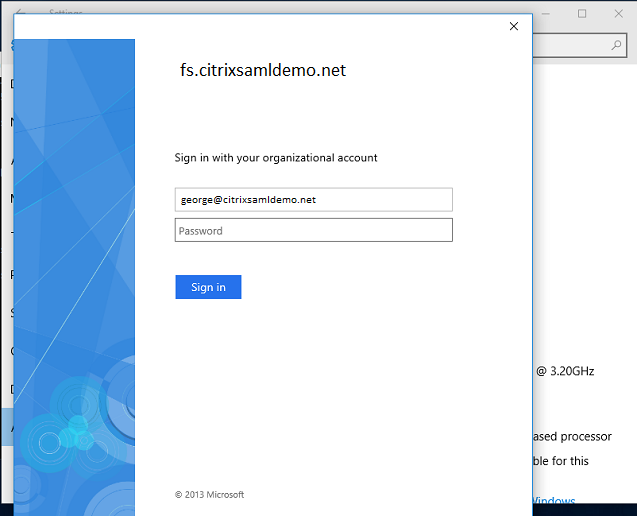
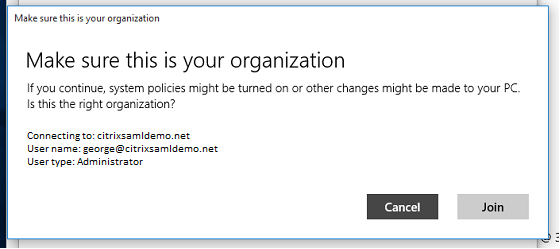
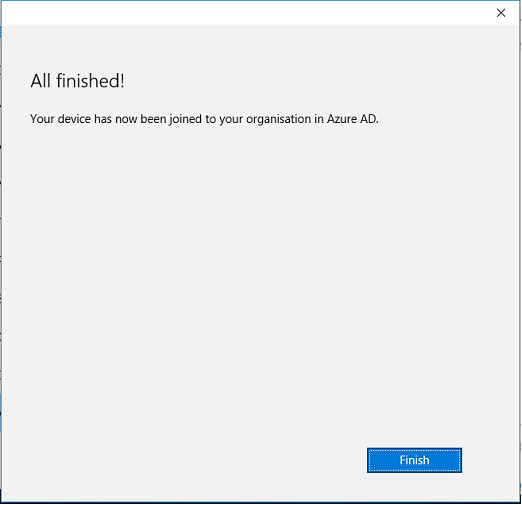
マシンを再起動し、ユーザーのメールアドレスを使用してログオンすることで、Azure AD参加が成功したことを確認します。ログオンしたら、Microsoft Edgeを起動して
<http://myapps.microsoft.com>に接続します。ウェブサイトは自動的にシングルサインオンを使用するはずです。
Citrix Virtual AppsまたはCitrix Virtual Desktopsをインストールする
通常の方法で、Citrix Virtual AppsまたはCitrix Virtual DesktopsのISOから直接、AzureにDelivery ControllerおよびVDA仮想マシンをインストールできます。
この例では、StoreFrontはDelivery Controllerと同じサーバーにインストールされています。VDAは、Machine Creation Servicesと統合せずに、スタンドアロンのWindows 2012 R2 RDSワーカーとしてインストールされています(ただし、オプションで構成することも可能です)。続行する前に、ユーザーGeorge@citrixsamldemo.netがパスワードで認証できることを確認してください。
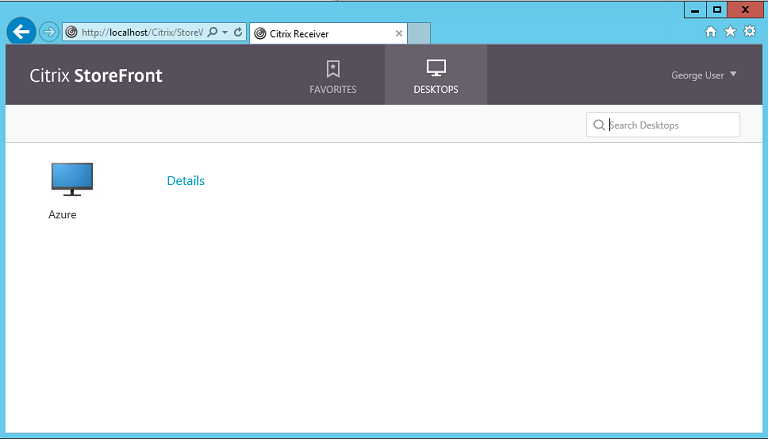
ユーザーの資格情報なしでStoreFront™が認証できるように、ControllerでSet-BrokerSite –TrustRequestsSentToTheXmlServicePort $true PowerShellコマンドレットを実行します。
フェデレーション認証サービスをインストールする
ADFSサーバーにFASをインストールし、Delivery Controllerが信頼されたStoreFrontとして機能するためのルールを構成します(この例では、StoreFrontはDelivery Controllerと同じVMにインストールされています)。「インストールと構成」を参照してください。
StoreFrontを構成する
Delivery Controllerのコンピューター証明書を要求し、ポート443のIISバインディングを設定し、StoreFrontのベースアドレスをhttps:に変更して、IISとStoreFrontがHTTPSを使用するように構成します。
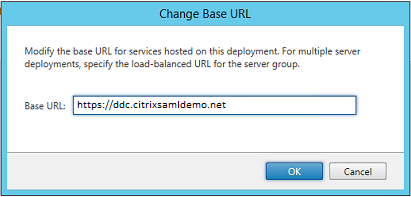
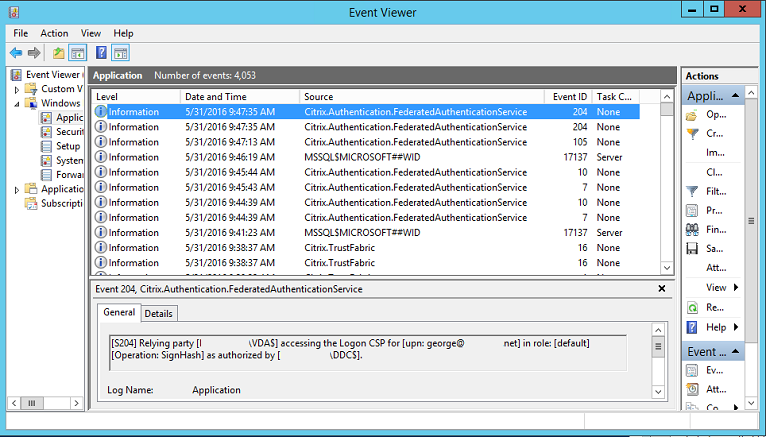
StoreFrontがFASサーバーを使用するように構成し(「インストールと構成」のPowerShellスクリプトを使用)、FASサーバーのイベントビューアーを確認してログオンがFASを使用していることを確認し、Azure内で内部的にテストします。
StoreFrontがCitrix Gatewayを使用するように構成する
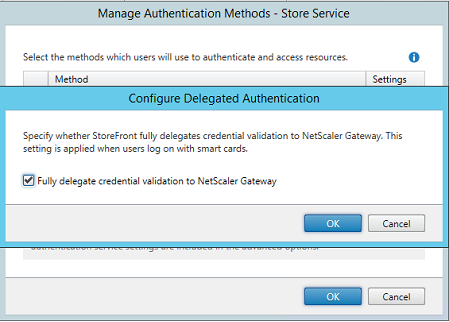
StoreFront管理コンソールの認証方法の管理GUIを使用して、StoreFrontがCitrix Gatewayを使用して認証を実行するように構成します。
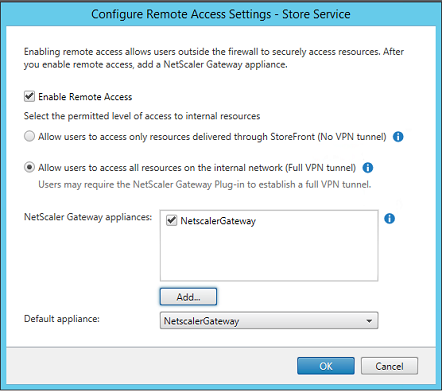
Citrix Gatewayの認証オプションを統合するには、Secure Ticket Authority(STA)を構成し、Citrix Gatewayアドレスを構成します。
StoreFrontへのシングルサインオン用に新しいAzure ADアプリケーションを構成する
このセクションでは、現在Azure Active Directory Premiumサブスクリプションが必要なAzure AD SAML 2.0シングルサインオン機能を使用します。Azure AD管理ツールで、新しいアプリケーションを選択し、ギャラリーからアプリケーションを追加を選択します。
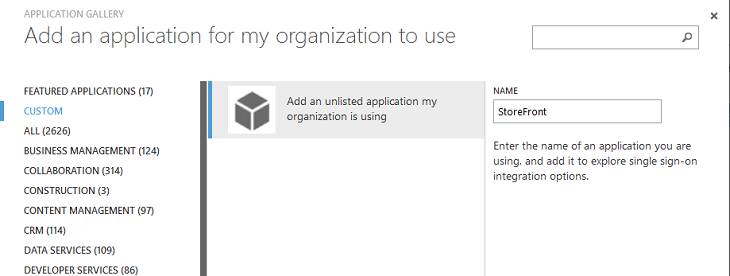
「カスタム > 組織が使用している一覧にないアプリケーションを追加」を選択して、ユーザー用の新しいカスタムアプリケーションを作成します。
アイコンを構成する
215 x 215ピクセルの画像を作成し、「構成」ページにアップロードして、アプリケーションのアイコンとして使用します。
SAML認証を構成する
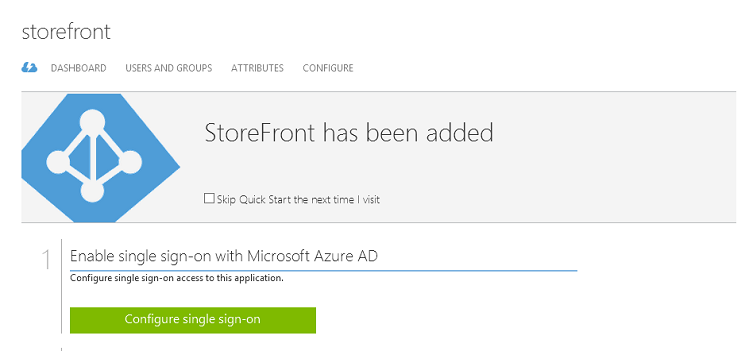
アプリケーションダッシュボードの概要ページに戻り、「シングルサインオンの構成」を選択します。
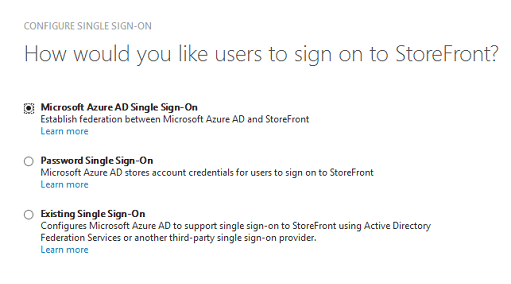
この展開では、Microsoft Azure AD シングルサインオンに対応するSAML 2.0認証を使用します。
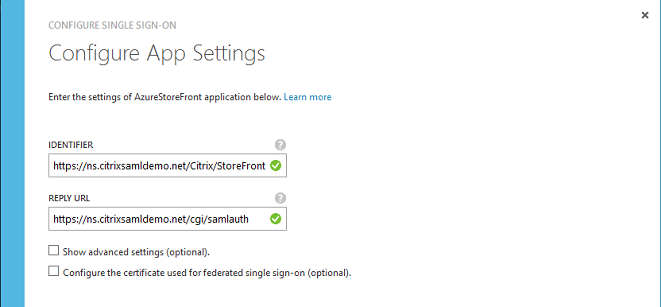
識別子は任意の文字列にできます(Citrix Gatewayに提供される構成と一致する必要があります)。この例では、応答URLはCitrix Gatewayサーバー上の*/cgi/samlauth*です。
次のページには、Citrix GatewayをAzure ADへの証明書利用者として構成するために使用される情報が含まれています。
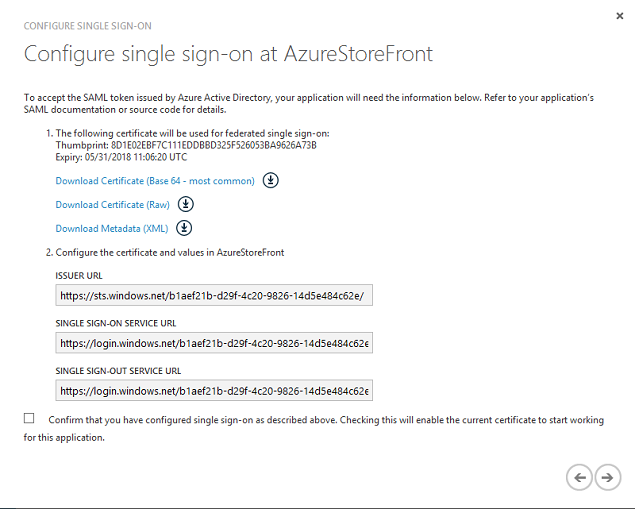
Base 64の信頼された署名証明書をダウンロードし、サインオンURLとサインアウトURLをコピーします。これらは後でCitrix Gatewayの構成画面に貼り付けます。
アプリケーションをユーザーに割り当てる
最後のステップは、アプリケーションを有効にして、ユーザーの「myapps.microsoft.com」コントロールページに表示されるようにすることです。これは「ユーザーとグループ」ページで行います。Azure AD Connectによって同期されたドメインユーザーアカウントにアクセスを割り当てます。他アカウントも使用できますが、\<user>@\<domain>パターンに準拠していないため、明示的にマッピングする必要があります。
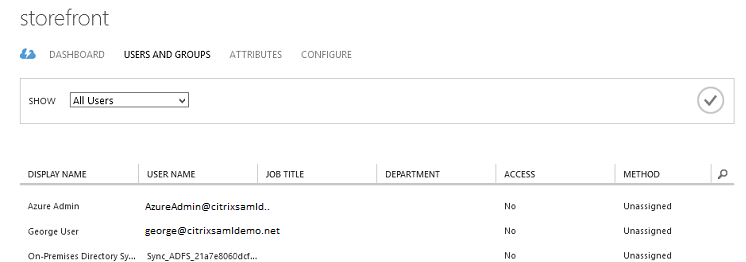
MyAppsページ
アプリケーションが構成されると、ユーザーが
<https://myapps.microsoft.com>にアクセスしたときに、Azureアプリケーションのリストに表示されます。
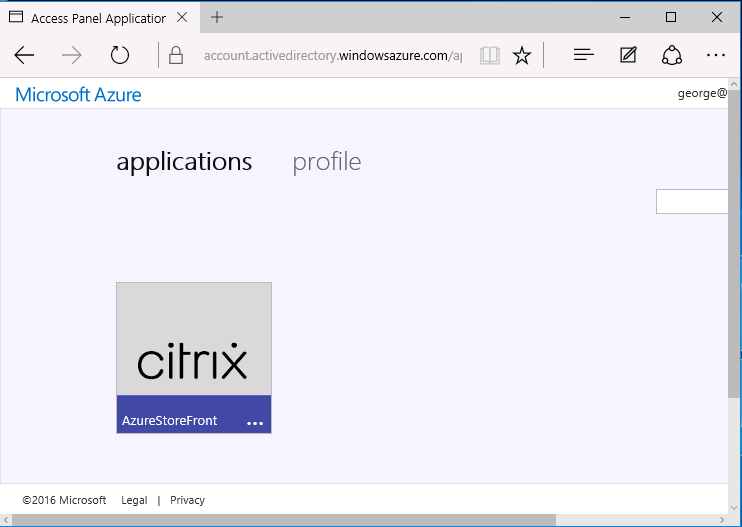
Azure ADに参加している場合、Windows 10はログオンしたユーザーに対してAzureアプリケーションへのシングルサインオンをサポートします。アイコンをクリックすると、ブラウザは以前に構成されたSAML cgi/samlauth Webページに移動します。
シングルサインオンURL
Azure ADダッシュボードのアプリケーションに戻ります。アプリケーションで利用可能なシングルサインオンURLが作成されています。このURLは、Webブラウザのリンクを提供したり、ユーザーを直接StoreFrontに誘導するスタートメニューのショートカットを作成したりするために使用されます。
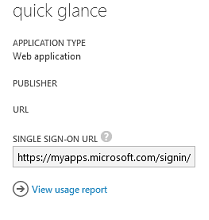
このURLをWebブラウザに貼り付けて、Azure ADによって以前に構成されたCitrix Gateway cgi/samlauth Webページにリダイレクトされることを確認します。これは割り当てられたユーザーにのみ機能し、Windows 10 Azure AD参加ログオンセッションに対してのみシングルサインオンを提供します。(他のユーザーはAzure ADの資格情報を求められます。)
Citrix Gatewayのインストールと構成
展開にリモートでアクセスするために、この例ではNetScaler(現在のCitrix Gateway)を実行する別のVMを使用します。これはAzureストアから購入できます。この例では、NetScaler 11.0の「Bring your own License」バージョンを使用します。
ユーザーが認証されたときに指定された資格情報を使用して、Webブラウザを内部IPアドレスに向け、NetScaler® VMにログオンします。Azure AD VMでは、nsrootユーザーのパスワードを変更する必要があることに注意してください。
ライセンスを追加し、各ライセンスファイルの追加後に再起動を選択し、DNSリゾルバーをMicrosoftドメインコントローラーに向けます。
Citrix Virtual Apps and Desktopsセットアップウィザードの実行
この例では、SAMLなしでシンプルなStoreFront統合を構成することから始めます。その展開が機能した後、SAMLログオンポリシーを追加します。
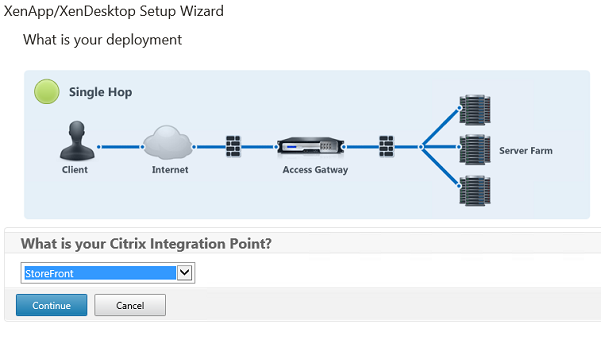
標準のCitrix Gateway StoreFront設定を選択します。Microsoft Azureで使用する場合、この例ではポート443ではなくポート4433を構成します。または、Citrix Gateway管理Webサイトをポート転送または再マッピングすることもできます。
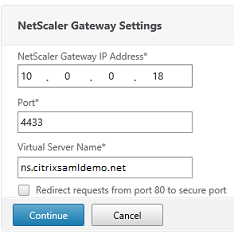
簡素化のため、この例ではファイルに保存されている既存のサーバー証明書と秘密キーをアップロードします。
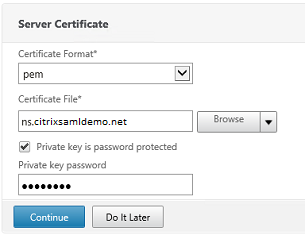
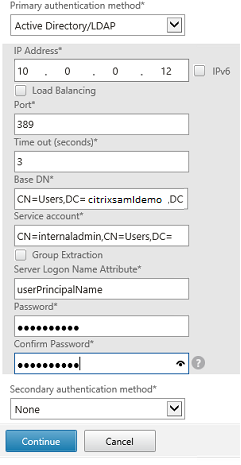
ADアカウント管理のためにドメインコントローラーを構成する
ドメインコントローラーはアカウント解決に使用されるため、そのIPアドレスをプライマリ認証方法に追加します。ダイアログボックスの各フィールドで期待される形式に注意してください。
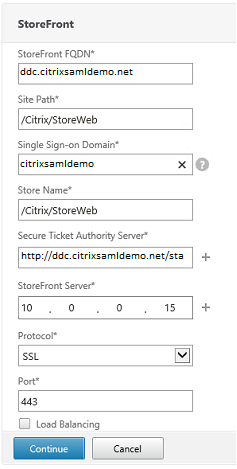
StoreFrontアドレスを構成する
この例では、StoreFrontはHTTPSを使用して構成されているため、SSLプロトコルオプションを選択します。
Citrix Gatewayの展開を確認する
Citrix Gatewayに接続し、ユーザー名とパスワードで認証と起動が成功することを確認します。
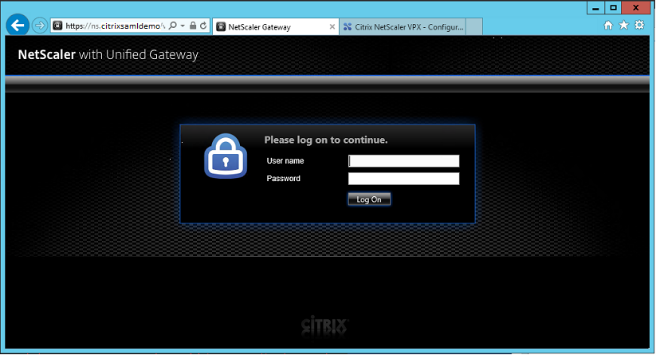
Citrix Gateway SAML認証サポートを有効にする
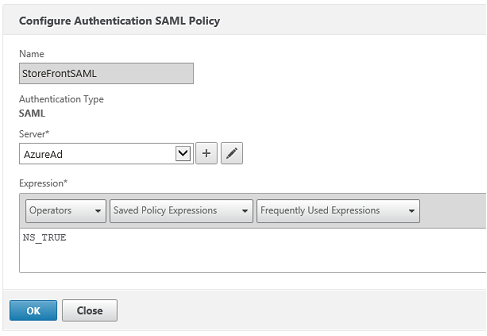
StoreFrontでSAMLを使用することは、他のWebサイトでSAMLを使用することと似ています。NS_TRUEの式で新しいSAMLポリシーを追加します。
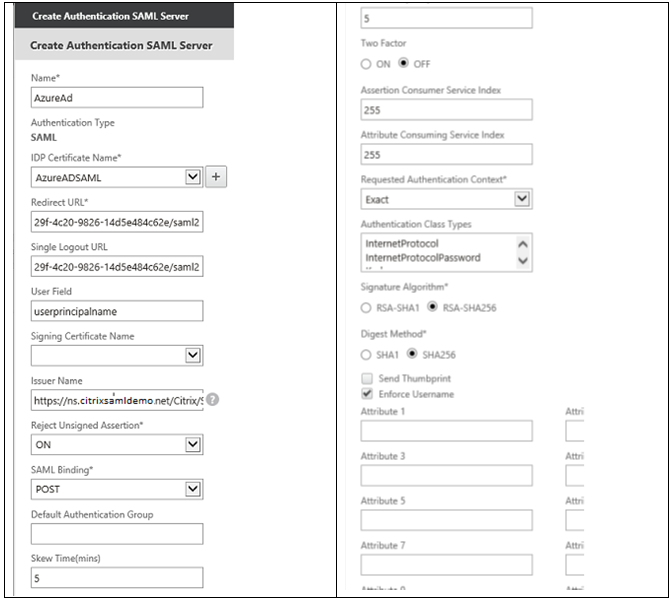
以前にAzure ADから取得した情報を使用して、新しいSAML IdPサーバーを構成します。
エンドツーエンドシステムを検証する
Azure ADに登録されているアカウントを使用して、Azure AD参加済みWindows 10デスクトップにログオンします。Microsoft Edgeを起動し、
<https://myapps.microsoft.com>に接続します。
Webブラウザには、ユーザーのAzure ADアプリケーションが表示されるはずです。
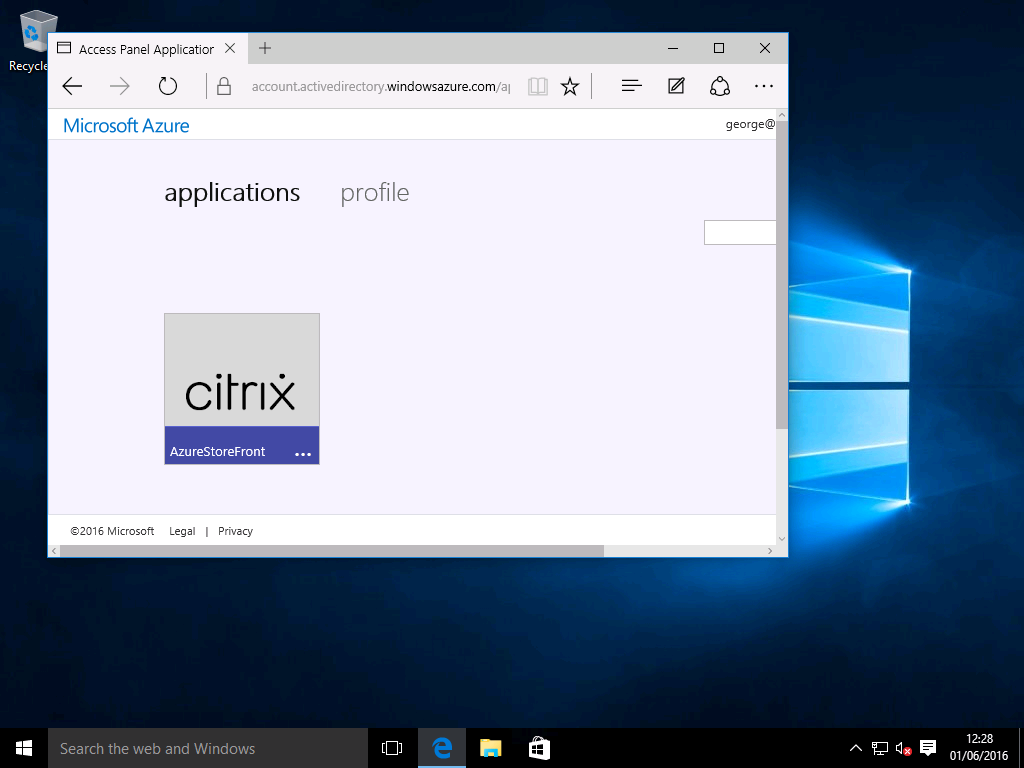
アイコンをクリックすると、認証されたStoreFrontサーバーにリダイレクトされることを確認します。
同様に、シングルサインオンURLを使用した直接接続と、Citrix Gatewayサイトへの直接接続がMicrosoft Azureにリダイレクトされ、その後戻ることを確認します。
最後に、Azure ADに参加していないマシンも同じURLで機能することを確認します(ただし、最初の接続ではAzure ADへの明示的なシングルサインオンが発生します)。
付録
AzureでVMをセットアップする際には、以下の標準オプションを構成する必要があります。
パブリックIPアドレスとDNSアドレスを提供する
Azure はすべての VM に内部サブネット (この例では 10.*.*.*) 上の IP アドレスを付与します。既定では、パブリック IP アドレスも提供され、動的に更新される DNS ラベルによって参照できます。
ローカライズされた画像(/en-us/federated-authentication-service/2209/media/fas-azure-vm-options-public-ip-dns-adds.png)
パブリック IP アドレス/DNS 名ラベルの構成を選択します。VM のパブリック DNS アドレスを選択します。これは、他の DNS ゾーンファイルでの CNAME 参照に使用でき、IP アドレスが再割り当てされた場合でも、すべての DNS レコードが VM を正しく指し続けることを保証します。
ローカライズされた画像(/en-us/federated-authentication-service/2209/media/fas-azure-vm-options-public-ip-dns-label.png)
ファイアウォールルール (セキュリティグループ) を設定する
クラウド内の各 VM には、セキュリティグループとして知られる一連のファイアウォールルールが自動的に適用されます。セキュリティグループは、パブリック IP アドレスからプライベート IP アドレスに転送されるトラフィックを制御します。既定では、Azure は RDP をすべての VM に転送することを許可します。Citrix Gateway および ADFS サーバーも TLS トラフィック (443) を転送する必要があります。
VM のネットワークインターフェースを開き、ネットワークセキュリティグループラベルをクリックします。適切なネットワークトラフィックを許可するように受信セキュリティルールを構成します。
ローカライズされた画像(/en-us/federated-authentication-service/2209/media/fas-azure-vm-options-inbound-sec-rules.png)