
Windows ログオンの問題のトラブルシューティング
この記事では、ユーザーが証明書やスマートカードを使用してログオンする際にWindowsが提供するログとエラーメッセージについて説明します。これらのログは、認証の失敗をトラブルシューティングするために使用できる情報を提供します。
証明書と公開鍵インフラストラクチャ
Windows Active Directoryは、ログオンするユーザーの証明書を管理する複数の証明書ストアを保持しています。
-
NTAuth 証明書ストア: Windowsに認証するには、ユーザー証明書を直接発行する認証局(つまり、チェーンはサポートされていません)をNTAuthストアに配置する必要があります。これらの証明書を表示するには、certutilプログラムから「certutil –viewstore –enterprise NTAuth」と入力します。
-
ルートおよび中間証明書ストア: 通常、証明書ログオンシステムは単一の証明書しか提供できないため、チェーンが使用されている場合、すべての中間証明書ストアにこれらの証明書を含める必要があります。ルート証明書は信頼されたルートストアに、最後から2番目の証明書はNTAuthストアにある必要があります。
-
ログオン証明書拡張機能とグループポリシー: Windowsは、EKUおよびその他の証明書ポリシーの検証を強制するように構成できます。Microsoftのドキュメントを参照してください:
<https://docs.microsoft.com/ja-jp/previous-versions/windows/it-pro/windows-server-2008-R2-and-2008/ff404287(v=ws.10)>。
| レジストリポリシー | 説明 |
|---|---|
| AllowCertificatesWithNoEKU | 無効にすると、証明書にはスマートカードログオンの拡張鍵使用法 (EKU) が含まれている必要があります。 |
| AllowSignatureOnlyKeys | デフォルトでは、WindowsはRSA復号化を許可しない証明書の秘密鍵を除外します。このオプションはそのフィルターを上書きします。 |
| AllowTimeInvalidCertificates | デフォルトでは、Windowsは期限切れの証明書を除外します。このオプションはそのフィルターを上書きします。 |
| EnumerateECCCerts | 楕円曲線認証を有効にします。 |
| X509ヒントが必要 | 証明書に一意のユーザープリンシパル名 (UPN) が含まれていない場合、またはそれが曖昧である可能性がある場合、このオプションを使用すると、ユーザーはWindowsログオンアカウントを手動で指定できます。 |
| UseCachedCRLOnlyAnd, IgnoreRevocationUnknownErrors | 失効チェックを無効にします(通常、ドメインコントローラーで設定されます)。 |
-
ドメインコントローラー証明書: Kerberos接続を認証するには、すべてのサーバーが適切な「ドメインコントローラー」証明書を持っている必要があります。これらは、「ローカルコンピューター証明書個人ストア」MMCスナップインメニューを使用して要求できます。
UPN名と証明書マッピング
ユーザー証明書には、Subject Alternate Name拡張機能に一意のユーザープリンシパル名 (UPN) を含めることをお勧めします。
Active DirectoryにおけるUPN名
既定では、Active Directoryのすべてのユーザーは、\<samUsername>@\<domainNetBios> および \<samUsername>@\<domainFQDN> のパターンに基づいた暗黙的なUPNを持っています。利用可能なドメインとFQDNは、フォレストのRootDSEエントリに含まれています。単一のドメインがRootDSEに複数のFQDNアドレスを登録できることに注意してください。
さらに、Active Directoryのすべてのユーザーは、明示的なUPNとaltUserPrincipalNamesを持っています。これらは、ユーザーのUPNを指定するLDAPエントリです。
UPNでユーザーを検索する場合、Windowsはまず現在のドメイン(UPNを検索するプロセスのIDに基づく)で明示的なUPNを検索し、次に代替UPNを検索します。一致するものがない場合、暗黙的なUPNを検索します。これはフォレスト内の異なるドメインに解決される可能性があります。
証明書マッピングサービス
証明書に明示的なUPNが含まれていない場合、Active Directoryには、各用途の正確な公開証明書を「x509certificate」属性に保存するオプションがあります。このような証明書をユーザーに解決するには、コンピューターはこの属性を直接クエリできます(既定では、単一ドメイン内)。
ユーザーが検索を高速化するユーザーアカウントを指定できるオプションが提供されており、この機能はクロスドメイン環境でも使用できます。
フォレスト内に複数のドメインがあり、ユーザーがドメインを明示的に指定しない場合、Active Directory rootDSEが証明書マッピングサービスの場所を指定します。これは通常、グローバルカタログマシンにあり、フォレスト内のすべてのx509証明書属性のキャッシュされたビューを持っています。このコンピューターは、証明書のみに基づいて、任意のドメイン内のユーザーアカウントを効率的に見つけるために使用できます。
ログオンドメインコントローラーの選択を制御する
環境に複数のドメインコントローラーが含まれている場合、認証に使用されるドメインコントローラーを確認および制限することは、ログを有効にして取得できるようにするために役立ちます。
ドメインコントローラーの選択を制御する
Windowsが特定のWindowsドメインコントローラーをログオンに使用するように強制するには、lmhostsファイル(\Windows\System32\drivers\etc\lmhosts)を構成して、Windowsマシンが使用するドメインコントローラーのリストを明示的に設定できます。
通常、その場所に「lmhosts.sam」という名前のサンプルファイルがあります。次の行を含めるだけです。
1.2.3.4 dcnetbiosname #PRE #DOM:mydomai
ここで、「1.2.3.4」は「mydomain」ドメイン内の「dcnetbiosname」という名前のドメインコントローラーのIPアドレスです。
再起動後、Windowsマシンはその情報を使用してmydomainにログオンします。デバッグが完了したら、この構成を元に戻す必要があることに注意してください。
使用中のドメインコントローラーを特定する
ログオン時に、Windowsはユーザーをログオンさせたドメインコントローラーを含むMSDOS環境変数を設定します。これを確認するには、コマンドプロンプトをコマンド echo %LOGONSERVER% で起動します。
認証に関連するログは、このコマンドによって返されるコンピューターに保存されます。
アカウント監査イベントを有効にする
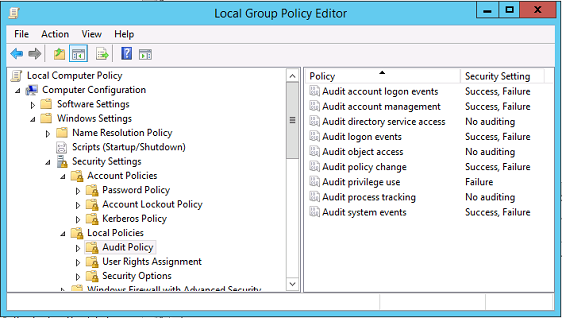
デフォルトでは、Windowsドメインコントローラーは完全なアカウント監査ログを有効にしません。これは、グループポリシーエディターのセキュリティ設定にある監査ポリシーを通じて制御できます。有効にすると、ドメインコントローラーはセキュリティログファイルに追加のイベントログ情報を生成します。
証明書検証ログ
証明書の有効性を確認する
スマートカード証明書がDER証明書(秘密鍵は不要)としてエクスポートされている場合、次のコマンドで検証できます: certutil –verify user.cer
CAPIログを有効にする
ドメインコントローラーとユーザーのマシンで、イベントビューアーを開き、Microsoft/Windows/CAPI2/Operational Logs のログ記録を有効にします。
CAPIログは、次のレジストリキーで制御できます: CurrentControlSet\Services\crypt32。
| 値 | 説明 |
|---|---|
| DiagLevel (DWORD) | 詳細レベル (0~5) |
| DiagMatchAnyMask (QUADWORD) | イベントフィルター (すべてに 0xffffff を使用) |
| DiagProcessName (MULTI_SZ) | プロセス名でフィルター (例: LSASS.exe) |
CAPI ログ
| メッセージ | 説明 |
|---|---|
| チェーンの構築 | LSA が CertGetCertificateChain を呼び出しました (結果を含む) |
| 失効の検証 | LSA が CertVerifyRevocation を呼び出しました (結果を含む) |
| X509 オブジェクト | 詳細モードでは、証明書と証明書失効リスト (CRL) が AppData\LocalLow\Microsoft\X509Objects にダンプされます |
| チェーンポリシーの検証 | LSA が CertVerifyChainPolicy を呼び出しました (パラメーターを含む) |
エラーメッセージ
| エラーコード | 説明 |
|---|---|
| 証明書が信頼されていません | スマートカード証明書は、コンピューターの中間および信頼されたルート証明書ストアにある証明書を使用して構築できませんでした。 |
| 証明書失効チェックエラー | スマートカードのCRLは、証明書のCRL配布ポイントで指定されたアドレスからダウンロードできませんでした。失効チェックが義務付けられている場合、これによりログオンが成功しなくなります。(/ja-jp/federated-authentication-service/2209/config-manage/troubleshoot-logon.html#certificates-and-public-key-infrastructure)セクションの[証明書と公開鍵インフラストラクチャ]を参照してください。 |
| 証明書使用エラー | この証明書はログオンに適していません。たとえば、サーバー証明書または署名証明書である可能性があります。 |
Kerberosログ
Kerberosログを有効にするには、ドメインコントローラーとエンドユーザーマシンで、次のレジストリ値を作成します。
| ハイブ | 値の名前 | 値 [DWORD] |
|---|---|---|
| CurrentControlSet\Control\Lsa\Kerberos\Parameters | LogLevel | 0x1 |
| CurrentControlSet\Control\Lsa\Kerberos\Parameters | KerbDebuglevel | 0xffffffff |
| CurrentControlSet\Services\Kdc | KdcDebugLevel | 0x1 |
| CurrentControlSet\Services\Kdc | KdcExtraLogLevel | 0x1f |
Kerberos ログはシステムイベントログに出力されます。
-
「信頼されていない証明書」のようなメッセージは、診断が容易であるはずです。
-
2つのエラーコードは情報提供目的であり、安全に無視できます。
-
KDC_ERR_PREAUTH_REQUIRED (古いドメインコントローラーとの下位互換性のために使用されます)
-
不明なエラー 0x4b
-
ドメインコントローラーとワークステーションのログ
このセクションでは、ユーザーが証明書でログオンしたときのドメインコントローラーとワークステーションにおける予期されるログエントリについて説明します。
-
ドメインコントローラーのCAPI2ログ
-
ドメインコントローラーのセキュリティログ
-
Virtual Delivery Agent (VDA) のセキュリティログ
-
VDA CAPI ログ
-
VDA システムログ
ドメインコントローラーの CAPI2 ログ
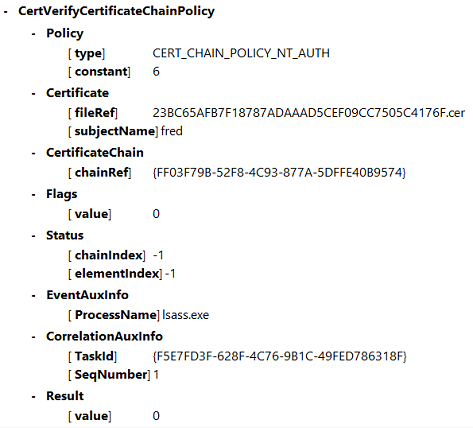
ログオン中に、ドメインコントローラーは呼び出し元の証明書を検証し、次の形式で一連のログエントリを生成します。
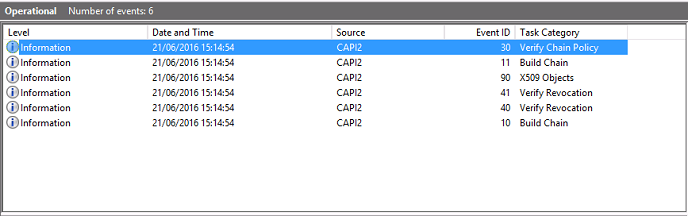
最終的なイベントログメッセージは、ドメインコントローラー上の lsass.exe が VDA によって提供された証明書に基づいてチェーンを構築し、その有効性(失効を含む)を検証していることを示しています。結果は「ERROR_SUCCESS」として返されます。
ドメインコントローラーのセキュリティログ
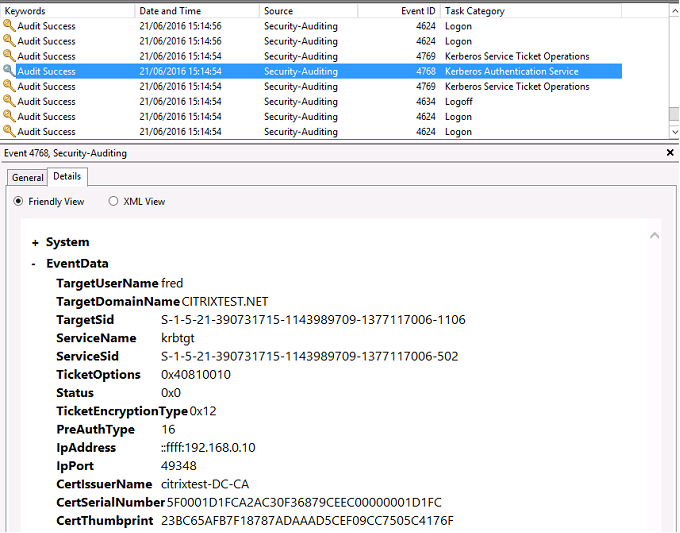
ドメインコントローラーは一連のログオンイベントを表示し、主要なイベントは4768です。このイベントでは、証明書がKerberosチケット許可チケット (krbtgt) の発行に使用されます。
これより前のメッセージは、サーバーのマシンアカウントがドメインコントローラーに対して認証を行っていることを示しています。これに続くメッセージは、新しいkrbtgtに属するユーザーアカウントがドメインコントローラーに対して認証を行うために使用されていることを示しています。
VDA セキュリティログ
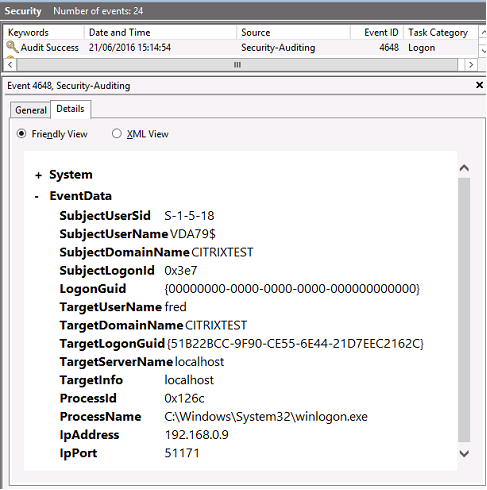
ログオンイベントに対応するVDAセキュリティ監査ログは、イベントID 4648のエントリであり、winlogon.exeから発信されます。
VDA CAPI ログ
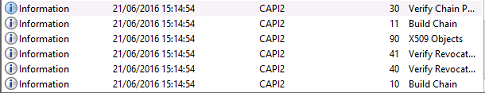
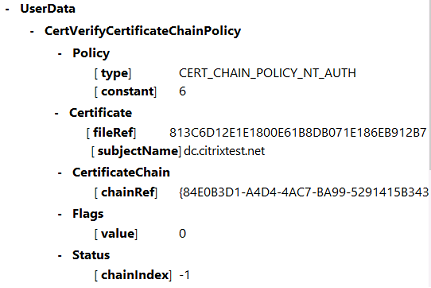
このVDA CAPIログの例は、lsass.exeによる単一のチェーン構築および検証シーケンスを示しており、ドメインコントローラー証明書 (dc.citrixtest.net) を検証しています。
VDAシステムログ
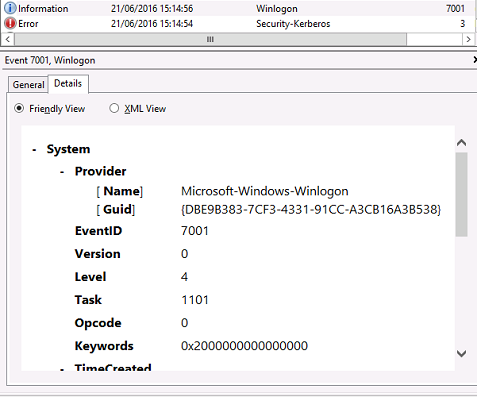
Kerberosログが有効になっている場合、システムログにはエラー KDC_ERR_PREAUTH_REQUIRED (これは無視できます) と、Kerberosログオンが成功したことを示すWinlogonからのエントリが表示されます。
Windowsイベントログを使用したFASの監視
すべてのFASイベントはWindowsアプリケーションイベントログに書き込まれます。System Centre Operations Manager (SCOM) などの製品を使用すると、ここで説明されているプロセスとイベントを用いてFASサービスの正常性を監視できます。
FASサービスは実行中ですか?
FASサービスが実行中かどうかを判断するには、プロセス Citrix.Authentication.FederatedAuthenticationService.exe を監視します。
FASサービスを監視するための最も重要なイベントのみが、このセクションで説明されています。FASイベントコードの完全なリストについては、FASイベントログを参照してください。
FAS正常性イベント
次のイベントは、FASサービスが正常であるかどうかを示しています。
イベントソースは Citrix.Authentication.FederatedAuthenticationService です。
| イベント | イベントテキスト | 説明 | 注 |
|---|---|---|---|
| [S003] | 管理者 [{0}] がメンテナンスモードを [{1}] に設定 | FASサービスがメンテナンスモードに設定されたか、解除されました。 | メンテナンスモード中は、FASサーバーはシングルサインオンに使用できません。 |
| [S022] | 管理者 [{0}] がメンテナンスモードをオフに設定 | FASサービスがメンテナンスモードから解除されました。 | FAS 10.7 / CVAD 2109以降で利用可能。 |
| [S023] | 管理者 [{0}] がメンテナンスモードをオンに設定 | FASサービスがメンテナンスモードになりました。 | FAS 10.7 / CVAD 2109以降で利用可能です。 |
| [S123] | [upn: {0} role: {1}] [exception: {2}]の証明書の発行に失敗しました。 | このイベントは、FASが構成されているどのCAもユーザー証明書の発行に成功しなかった場合に、[S124]の後に発生します。そのユーザーのシングルサインオンは失敗します。 | このイベントは、構成されているすべてのCAが機能していないことを示している可能性があります。FASがHSMを使用するように構成されている場合、HSMが機能していないことも示している可能性があります。 |
| [S124] | [certifcate authority: {2}] [exception: {3}]で[upn: {0} role: {1}]の証明書の発行に失敗しました。 | FASが指定されたCAからユーザー証明書を要求しようとしたときに、エラーが発生しました。FASが複数のCAで構成されている場合、FASは別のCAで要求を試行します。 | このイベントは、CAが機能していないか、連絡不能であることを示している可能性があります。FASがHSMを使用するように構成されている場合、HSMが機能していないことも示している可能性があります。例外は、問題の原因を特定するのに役立ちます。 |
| [S413] | 認証証明書の有効期限が間もなく切れます(残り{0}日)。証明書の詳細: {1} | このイベントは、FAS認証証明書の有効期限が近づくと定期的に生成されます。デフォルトでは、認証証明書の有効期限が30日以内である場合、このイベントは毎日生成されます。 | デフォルト設定は、コマンドレット Set-FasRaCertificateMonitor を使用して調整できます。PowerShell コマンドレットを参照してください。 |
| [S414] | 認証証明書の有効期限が切れました。証明書の詳細: {0} | FAS認証証明書の有効期限が切れると、このイベントは定期的に生成されます。デフォルトでは、このイベントは毎日生成されます。 | 有効期限が切れると、FASは新しいユーザー証明書を生成できなくなり、シングルサインオンが失敗し始めます。 |
クラウド接続FASイベント
Citrix Cloud™と連携してFASを使用している場合、次のイベントはFASサービスが正常であるかどうかを示します。
イベントソースは Citrix.Fas.Cloud です。
| イベント | イベントテキスト | 説明 | 注 |
|---|---|---|---|
| [S012] | Citrix CloudからのシングルサインオンにFASサービスが利用可能です | このイベントは、Workspace(つまりCitrix Cloud)からのシングルサインオンが機能しているはずであることを示します。 | このイベントを発行する前に、FASは(1)設定されていること、(2)メンテナンスモードではないこと、および(3)Citrix Cloudに接続されていることを確認します。 |
| [S013] | FASサービスはCitrix Cloudからのシングルサインオンに利用できません。[{0}] 詳細については、管理コンソールで確認できます。 | このイベントは、FASがWorkspace(Citrix Cloud)からのシングルサインオンを提供できないことを示しています。メッセージには、シングルサインオンが機能しない理由が含まれています。 | FASはCitrix Cloudへの永続的な接続を維持します。この接続は、ネットワークの不具合やプロキシサーバーの接続寿命ポリシーなど、さまざまな理由で時折切断されることがあります。この場合、イベントテキストには「Service is not connected to the cloud」と表示されます。これは正常な動作であり、FASは直ちにCitrix Cloudへの接続を再確立しようとします。 |
セキュリティイベント
次のイベントは、不正なエンティティがFASを使用しようとしたことを示しています。
イベントソースは Citrix.Authentication.FederatedAuthenticationService です。
| イベント | イベントテキスト | 説明 |
|---|---|---|
| [S001] | アクセス拒否: ユーザー [{0}] はAdministratorsグループのメンバーではありません | FASの構成を表示または変更しようとしましたが、呼び出し元はFAS管理者ではありませんでした。 |
| [S002] | アクセス拒否: ユーザー [{0}] はロール [{1}] の管理者ではありません | FASルールの構成を表示または変更しようとしましたが、呼び出し元はFAS管理者ではありませんでした。 |
| [S101] | サーバー [{0}] は、ロール [{1}] で ID をアサートすることを許可されていません | ユーザー ID をアサートしようとしましたが、呼び出し元にはその権限がありません。FAS ルール構成で許可されている StoreFront™ サーバー (および該当する場合は Workspace) のみが、ユーザー ID をアサートできます。 |
| [S104] | サーバー [{0}] は UPN [{1}] のアサートに失敗しました (UPN はロール [{2}] で許可されていません) | ユーザー ID をアサートしようとしましたが、FAS ルール構成によりユーザーアカウントは許可されていません。 |
| [S205] | 証明書利用者アクセスが拒否されました - 呼び出し元アカウント [{0}] は、ルール [{1}] の許可された証明書利用者ではありません | VDA が FAS でシングルサインオンを実行しようとしましたが、FAS ルール構成により VDA は許可されていません。 |
FAS イベントログ
次の表に、FAS によって生成されるイベントログエントリを示します。
管理イベント
これらのイベントは、FAS サーバーでの構成変更に応じてログに記録されます。
| ログコード |
|---|
| [S001] アクセス拒否: ユーザー [{0}] は管理者グループのメンバーではありません |
| [S002] アクセス拒否: ユーザー [{0}] はロール [{1}] の管理者ではありません |
| [S003] 管理者 [{0}] がメンテナンスモードを [{1}] に設定しています |
| [S004] 管理者 [{0}] がテンプレート [{2} and {3}] を使用してCA [{1}] から承認証明書を要求しています |
| [S005] 管理者 [{0}] がCA [{1}] の承認を取り消しています |
| [S006] 管理者 [{0}] が新しい証明書定義 [{1}] を作成しています |
| [S007] 管理者 [{0}] が証明書定義 [{1}] を更新しています |
| [S008] 管理者 [{0}] が証明書定義 [{1}] を削除しています |
| [S009] 管理者 [{0}] が新しいルール [{1}] を作成しています |
| [S010] 管理者 [{0}] がルール [{1}] を更新しています |
| [S011] 管理者 [{0}] がルール [{1}] を削除しています |
| [S012] 管理者 [{0}] が証明書 [upn: {1} sid: {2} rule: {3} Certificate Definition: {4} Security Context: {5}] を作成しています |
| [S013] 管理者 [{0}] が証明書 [upn: {1} role: {2} Certificate Definition: {3} Security Context: {4}] を削除しています |
| [S015] 管理者 [{0}] が証明書要求 [TPM: {1}] を作成しています |
| [S016] 管理者 [{0}] が承認証明書 [Reference: {1}] をインポートしています |
| [S022] 管理者 [{0}] がメンテナンスモードをオフに設定 |
| [S023] 管理者 [{0}] がメンテナンスモードをオンに設定 |
| [S024] 管理者 [{0}] がシステムヘルスモニターを設定 |
| [S025] 管理者 [{0}] がシステムヘルスモニターを設定 |
| [S026] 管理者 [{0}] がRA証明書モニターを設定 |
| [S027] 管理者 [{0}] がRA証明書モニターをリセット |
| [S050] 管理者 [{0}] が新しいクラウド構成を作成しています: [{1}] |
| [S051] 管理者 [{0}] がクラウド構成を更新しています: [{1}] |
| [S052] 管理者 [{0}] がクラウド構成を削除しています |
| [S060] 管理者 [{0}] がクラウド登録を要求しています。インスタンス: {1} |
| [S060] 管理者 [{0}] がダイレクトトラストクラウド登録を要求しています。インスタンス: {1} CloudServiceUrlFormat: {2} |
| [S061] 管理者 [{0}] がクラウド登録を完了しています。リソースの場所: {1}, ルール名: {2} |
| [S062] 管理者 [{0}] がクラウド登録を完了しました。リソースの場所: {1} ({2}), ルール名: {3}, 顧客: {4} ({5}) |
| [S063] クラウド登録中にKRSエラーが発生しました。例外は {0} でした。 |
| [S063] [S064] クラウド登録中に不明なエラーが発生しました。例外は {0} でした。 |
| ログコード |
|---|
| [S401] 構成のアップグレードを実行中 -- [From version {0} to version {1}] |
| [S402] エラー: Citrix Federated Authentication ServiceはNetwork Serviceとして実行する必要があります [currently running as: {0}] |
| [S404] Citrix Federated Authentication Serviceデータベースを強制的に消去しています |
| [S405] レジストリからデータベースへのデータ移行中にエラーが発生しました: [{0}] |
| [S406] レジストリからデータベースへのデータ移行が完了しました (注: ユーザー証明書は移行されません) |
| [S407] データベースが既に存在するため、レジストリベースのデータはデータベースに移行されませんでした |
| [S408] 構成をダウングレードできません -- [From version {0} to version {1}] |
| [S409] ThreadPool構成に成功しました - MinThreadsが[workers: {0} completion: {1}]から[workers: {2} completion: {3}]に調整されました |
| [S410] ThreadPool構成に失敗しました - MinThreadsを[workers: {0} completion: {1}]から[workers: {2} completion: {3}]に調整できませんでした。これはFASサーバーのスケーラビリティに影響を与える可能性があります |
| [S411] FASサービスを開始できません: [{0}] |
| [S412] 構成のアップグレードが完了しました -- [From version {0} to version {1}] |
| [S413] 承認証明書の有効期限が間もなく切れます (残り{0}日)。証明書の詳細: {1} |
| [S414] 承認証明書の有効期限が切れました。証明書の詳細: {0} |
| [S415] 承認証明書のチェックが完了しました。{0}件の問題がログに記録されました。次回のチェックは{1}に予定されています |
IDアサーションの作成
信頼されたサーバーがユーザーログオンをアサートすると、これらのイベントはFASサーバーで実行時にログに記録されます。
| ログコード |
|---|
| [S101] サーバー [{0}] は、ロール [{1}] でIDをアサートする権限がありません |
| [S102] サーバー [{0}] はUPN [{1}] のアサートに失敗しました (例外: {2}{3}) |
| [S103] サーバー [{0}] はUPN [{1}] SID {2} を要求しましたが、ルックアップはSID {3} を返しました |
| [S104] サーバー [{0}] はUPN [{1}] のアサートに失敗しました (UPNはロール [{2}] で許可されていません) |
| [S105] サーバー [{0}] はIDアサーションを発行しました [upn: {1}, role {2}, Security Context: [{3}]] |
| [S120] [upn: {0} role: {1} Security Context: [{2}]] に証明書を発行しています |
| [S121] [certifcate authority: {2}] によって [upn: {0} role: {1}] に証明書が発行されました |
| [S122] 警告: サーバーが過負荷状態です [upn: {0} role: {1}][1分あたりのリクエスト数 {2}]。 |
| [S123] [upn: {0} role: {1}] [exception: {2}] の証明書の発行に失敗しました |
| [S124] [certifcate authority: {2}] [exception: {3}] で [upn: {0} role: {1}] の証明書の発行に失敗しました |
依拠当事者として機能する
VDAがユーザーをログオンさせるときに、これらのイベントはFASサーバーで実行時にログに記録されます。
| ログコード |
|---|
| [S201] 依拠当事者 [{0}] はパスワードにアクセスできません。 |
| [S202] 依拠当事者 [{0}] は証明書にアクセスできません。 |
| [S203] 依拠当事者 [{0}] はLogon CSPにアクセスできません。 |
| [S204] [{4}] によって承認されたロール: [{2}] [Operation: {3}] で、依拠当事者 [{0}] が [upn: {1}] の Logon CSP にアクセスしています。 |
| [S205] 依拠当事者のアクセスが拒否されました - 呼び出し元アカウント [{0}] は、ルール [{1}] の許可された依拠当事者ではありません。 |
| [S206] 呼び出し元アカウント [{0}] は依拠当事者ではありません。 |
| [S208] 秘密キー操作が失敗しました [Operation: {0}] upn: {1} role: {2} certificateDefinition {3}][Error {4} {5}]。 |
インセッション証明書サーバー
ユーザーがインセッション証明書を使用するときに、これらのイベントはFASサーバーでログに記録されます。
| ログコード |
|---|
| [S301] アクセス拒否: ユーザー [{0}] は仮想スマートカードにアクセスできません |
| [S302] ユーザー [{0}] が不明な仮想スマートカード [thumbprint: {1}] を要求しました |
| [S303] アクセス拒否: ユーザー [{0}] が仮想スマートカード [upn: {1}] と一致しません |
| [S304] ユーザー [{0}] がコンピューター [{2}] 上でプログラム [{1}] を実行し、秘密鍵操作 [{6}] のために仮想スマートカード [upn: {3} role: {4} thumbprint: {5}] を使用しています |
| [S305] 秘密鍵操作が失敗しました [Operation: {0} upn: {1} role: {2} containerName {3}] [Error {4} {5}]。 |
FASアサーションプラグイン
これらのイベントはFASアサーションプラグインによってログに記録されます。
| ログコード |
|---|
| [S500] FASアサーションプラグインが構成されていません |
| [S501] 構成されたFASアサーションプラグインをロードできませんでした [exception:{0}] |
| [S502] FASアサーションプラグインがロードされました [pluginId={0}] [assembly={1}] [location={2}] |
| [S503] サーバー [{0}] はUPN [{1}] のアサートに失敗しました (ログオン証拠が提供されましたが、プラグイン [{2}] はそれをサポートしていません) |
| [S504] サーバー [{0}] はUPN [{1}] のアサートに失敗しました (ログオン証拠が提供されましたが、構成されたFASプラグインがありません) |
| [S505] サーバー [{0}] はUPN [{1}] のアサートに失敗しました (プラグイン [{2}] がステータス [{3}] およびメッセージ [{4}] でログオン証拠を拒否しました) |
| [S506] プラグイン [{0}] は、サーバー [{1}] からのUPN [{2}] のログオン証拠をメッセージ [{3}] と共に受け入れました |
| [S507] サーバー [{0}] は UPN [{1}] のアサートに失敗しました (プラグイン [{2}] がメソッド [{4}] の実行中に例外 [{3}] をスローしました) |
| [S507] サーバー [{0}] は UPN [{1}] のアサートに失敗しました (プラグイン [{2}] が例外 [{3}] をスローしました) |
| [S508] サーバー [{0}] は UPN [{1}] のアサートに失敗しました (アクセスディスポジションが提供されましたが、プラグイン [{2}] はそれをサポートしていません) |
| [S509] サーバー [{0}] は UPN [{1}] のアサートに失敗しました (アクセスディスポジションが提供されましたが、構成された FAS プラグインがありません) |
| [S510] サーバー [{0}] は UPN [{1}] のアサートに失敗しました (アクセスディスポジションはプラグイン [{2}] によって無効と見なされました) |
Workspace 対応 FAS
これらのイベントは、FAS が Workspace と連携して使用されるときにログに記録されます。
| ログコード |
|---|
| [S001] Citrix Cloud 認証キーをローテーションしました [fas id: {0}] [old key id:{1}] [new key id:{2}] |
| [S002] クラウドサポートモジュールが起動しています。FasHub クラウドサービス URL: {0} |
| [S003] FAS がクラウドに登録されました [fas id: {0}] [transaction id: {1}] |
| [S004] FAS はクラウドへの登録に失敗しました [fas id: {0}] [transaction id: {1}] [exception: {2}] |
| [S005] FAS は現在の構成をクラウドに送信しました [fas id: {0}] [transaction id: {1}] |
| [S006] FAS は現在の構成をクラウドに送信できませんでした [fas id: {0}] [transaction id: {1}] [exception: {2}] |
| [S007] FASがクラウドから登録解除されました [fas id: {0}] [transaction id: {1}] |
| [S009] FASがクラウドからの登録解除に失敗しました [fas id: {0}] [transaction id: {1}] [exception: {2}] |
| [S010] FASサービスはクラウドメッセージングURLに接続されています: {0} |
| [S011] FASサービスはクラウドに接続されていません |
| [S012] FASサービスはCitrix Cloudからのシングルサインオンに利用できます |
| [S013] FASサービスはCitrix Cloudからのシングルサインオンに利用できません。 [{0}] 詳細は管理コンソールで確認できます |
[S014] クラウドサービスへの呼び出し <service name> が失敗しました [fas id: {0}] [transaction id: {1}] [exception: {2}] |
| [S015] 呼び出し元が許可されていないため、Citrix Cloudからのメッセージがブロックされました [message ID {0}] [transaction ID {1}] [caller {2}] |
[S016] クラウドサービスへの呼び出し <service name> が成功しました [fas id: {0}] [transaction id: {1}] |
| [S019] FASはクラウドから構成をダウンロードしました [fas id: {0}] [transaction id: {1}] |
| [S020] FASはクラウドからの構成のダウンロードに失敗しました [fas id: {0}] [transaction id: {1}] [exception: {2}] |
| [S021] クラウドサポートモジュールの起動に失敗しました。例外: {0} |
| [S022] クラウドサポートモジュールを停止しています |
| [S023] Citrix Cloud認証キーのローテーションに失敗しました [fas id: {0}] [current key id:{1}] [new key id:{2}] [keys in cloud:{3}] |
| [S024] Citrix Cloud認証キーのローテーションを開始しています [fas id: {0}] [current key id:{1}] [new key id:{2}] |
| [S025] このサービスの認証キーはCitrix Cloudに存在します [current key: {0}] [keys in cloud: {1}] |
| [S026] このサービスの認証キーはCitrix Cloudに存在しません [current key: {0}] [keys in cloud: {1}] |
| [S027] Citrix Cloud認証キーのストレージ形式をアップグレードしました [fas id: {0}] |
ログオン
これらのイベントは、ログオン段階でVDAに記録されます。
| ログコード |
|---|
| [S101] IDアサーションログオンに失敗しました。認識されないフェデレーション認証サービス [id: {0}] |
| [S102] IDアサーションログオンに失敗しました。{0}のSIDを検索できませんでした [Exception: {1}{2}] |
| [S103] IDアサーションログオンに失敗しました。ユーザー{0}のSIDは{1}ですが、期待されるSIDは{2}でした |
| [S104] IDアサーションログオンに失敗しました。フェデレーション認証サービスへの接続に失敗しました: {0} [Error: {1} {2}] |
| [S105] IDアサーションログオン。ログオン中 [Username: {0} Domain: {1}] |
| [S106] IDアサーションログオン。 フェデレーション認証サービス: {0} ログオン中 [Certificate: {1}] |
| [S107] IDアサーションログオンに失敗しました。 [Exception: {0}{1}] |
| [S108] IDアサーションサブシステム。アクセス拒否 [Caller: {0}] |
証明書要求とキーペアの生成
これらのイベントは、FASサーバーが低レベルの暗号化操作を実行したときにログ記録されます。
| ログコード |
|---|
| [S001] TrustArea::TrustArea: 証明書がインストールされました [TrustArea: {0} Certificate {1}TrustAreaJoinParameters{2}] |
| [S014] Pkcs10Request::Create: PKCS10要求が作成されました [Distinguished Name {0}] |
| [S016] 秘密鍵の作成 [Identifier {0}MachineWide: {1} Provider: {2} ProviderType: {3}] EllipticCurve: {4} KeyLength: {5}isExportable: {6}] |
| [S017] 秘密鍵の削除 [CspName: {0}, Identifier {1}] |
| ログコード |
|---|
| [S104] MicrosoftCertificateAuthority::GetCredentials: {0}の使用が承認されました |
| [S105] MicrosoftCertificateAuthority::SubmitCertificateRequest エラー応答の送信 [{0}] |
| [S106] MicrosoftCertificateAuthority::SubmitCertificateRequest 発行された証明書 [{0}] |
| [S112] MicrosoftCertificateAuthority::SubmitCertificateRequest - 承認待ち [CR_DISP_UNDER_SUBMISSION] [Reference: {0}] |
エンドユーザーのエラーメッセージ
このセクションでは、Windowsログオンページにユーザーに表示される一般的なエラーメッセージを一覧表示します。
| 表示されるエラーメッセージ | 説明と参照 |
|---|---|
| 無効なユーザー名またはパスワード | コンピューターは有効な証明書と秘密キーを持っていると認識していますが、Kerberosドメインコントローラーが接続を拒否しました。この記事の「Kerberosログ」セクションを参照してください。 |
| システムはログオンできませんでした。資格情報を確認できませんでした。 / 要求はサポートされていません | ドメインコントローラーに接続できないか、ドメインコントローラーがスマートカード認証をサポートする証明書で構成されていません。「Kerberos認証」、「ドメインコントローラー認証」、または「ドメインコントローラー」証明書のためにドメインコントローラーを登録してください。既存の証明書が有効に見える場合でも、これは通常試す価値があります。 |
| システムはログオンできませんでした。認証に使用されたスマートカード証明書は信頼されていませんでした。 | 中間証明書とルート証明書がローカルコンピューターにインストールされていません。証明書と公開キーインフラストラクチャを参照してください。 |
| 不正な要求 | これは通常、証明書の拡張機能が正しく設定されていないか、またはRSAキーが短すぎる (<2048ビット) ことを示します。 |
関連情報
-
スマートカードログオン用にドメインを構成する:
<http://support.citrix.com/article/CTX206156> -
スマートカードログオンポリシー:
<https://docs.microsoft.com/ja-jp/previous-versions/windows/it-pro/windows-server-2008-R2-and-2008/ff404287(v=ws.10)> -
CAPIログを有効にする:
<http://social.technet.microsoft.com/wiki/contents/articles/242.troubleshooting-pki-problems-on-windows.aspx> -
Kerberosログを有効にする:
<https://support.microsoft.com/ja-jp/kb/262177> -
サードパーティの認証局でスマートカードログオンを有効にするためのガイドライン:
<https://support.microsoft.com/ja-jp/kb/281245>