
Azure Active Directory シングルサインオン
Citrix Federated Authentication Service (FAS) は、ドメイン参加済みVirtual Delivery Agent (VDA) へのシングルサインオン (SSO) を提供します。FASは、VDAにユーザー証明書を提供することでSSOを実現します。VDAはこの証明書を使用して、ユーザーをActive Directory (AD) に対して認証します。VDAセッションにサインオンすると、再認証なしでADリソースにアクセスできます。
ADとAAD間で同期を行い、Azure Active Directory (AAD) を実装するのが一般的です。これにより、ユーザーとコンピューターの両方にハイブリッドIDが作成されます。この記事では、FASを使用している場合にVDAセッション内からAADへのSSOを実現するために必要な追加構成について説明します。これにより、ユーザーは再認証なしでAADで保護されたアプリケーションにアクセスできます。
注:
-
FASがAADのSSOを使用するために特別な構成は必要ありません。
-
FASのセッション内証明書は必要ありません。
-
FASのどのバージョンでも使用できます。
-
FASをサポートするVDAのどのバージョンでも使用できます。
AAD SSOの技術を次の表にまとめます。
| AAD認証タイプ | VDAがドメイン参加済み | VDAがハイブリッド参加済み |
|---|---|---|
| マネージド | AADシームレスSSOを使用 | AAD証明書ベース認証を使用 |
| Active Directory フェデレーションサービス (ADFS) にフェデレーション済み | ADFS で Windows 認証を有効にする | WS-Trust certificatemixed エンドポイントが有効になっていることを確認する |
| サードパーティのIDプロバイダーにフェデレーション済み | サードパーティのソリューションを使用する | サードパーティのソリューションを使用する |
-
マネージド AAD ドメインとは、ユーザー認証が AAD で行われるドメインであり、ネイティブ AAD 認証と呼ばれることもあります。
-
フェデレーション AAD ドメインとは、AAD が認証を別の場所にリダイレクトするように構成されているドメインです。たとえば、ADFS またはサードパーティのIDプロバイダーにリダイレクトされます。
-
ハイブリッド参加済み VDA は、AD 参加済みであり、AAD 参加済みです。
ドメイン参加済み VDA
ドメイン参加済み VDA の場合、Windows 認証(従来は統合 Windows 認証または Kerberos と呼ばれる)を使用して AAD への SSO を実現します。AAD への認証は、ユーザーが VDA セッション内から AAD で保護されたアプリケーションにアクセスしたときに発生します。次の図は、認証プロセスを大まかに示しています。
ドメイン参加済み VDA(/en-us/federated-authentication-service/2212/media/domain-joined-vdas.png)
詳細については、AAD ドメインがマネージドであるかフェデレーションされているかによって異なります。
マネージド AAD ドメインのセットアップについては、「シームレスシングルサインオン」を参照してください。
ADFS にフェデレーションされている AAD ドメインの場合、ADFS サーバーで Windows 認証を有効にします。
サードパーティのIDプロバイダーにフェデレーションされているAADドメインの場合、同様のソリューションが存在します。ヘルプについては、IDプロバイダーにお問い合わせください。
注:
ハイブリッド参加済みVDAには、ドメイン参加済みVDAに記載されているソリューションも使用できます。ただし、FASを使用している場合、AADプライマリ更新トークン (PRT) は生成されません。
ハイブリッド参加済みVDA
ハイブリッド参加済みVDAは、ADとAADに同時に参加しています。ユーザーがVDAにサインインすると、次のアーティファクトが作成されます。
-
Kerberosチケット保証チケット (TGT)(ADリソースへの認証用)
-
プライマリ更新トークン (PRT)(AADリソースへの認証用)
PRTには、ユーザーとコンピューターの両方に関する情報が含まれています。この情報は、必要に応じてAAD条件付きアクセスポリシーで使用されます。
FASはVDAに証明書を提供することでユーザーを認証するため、AADの証明書ベースの認証が実装されている場合にのみPRTを作成できます。次の図は、認証プロセスを大まかに示しています。
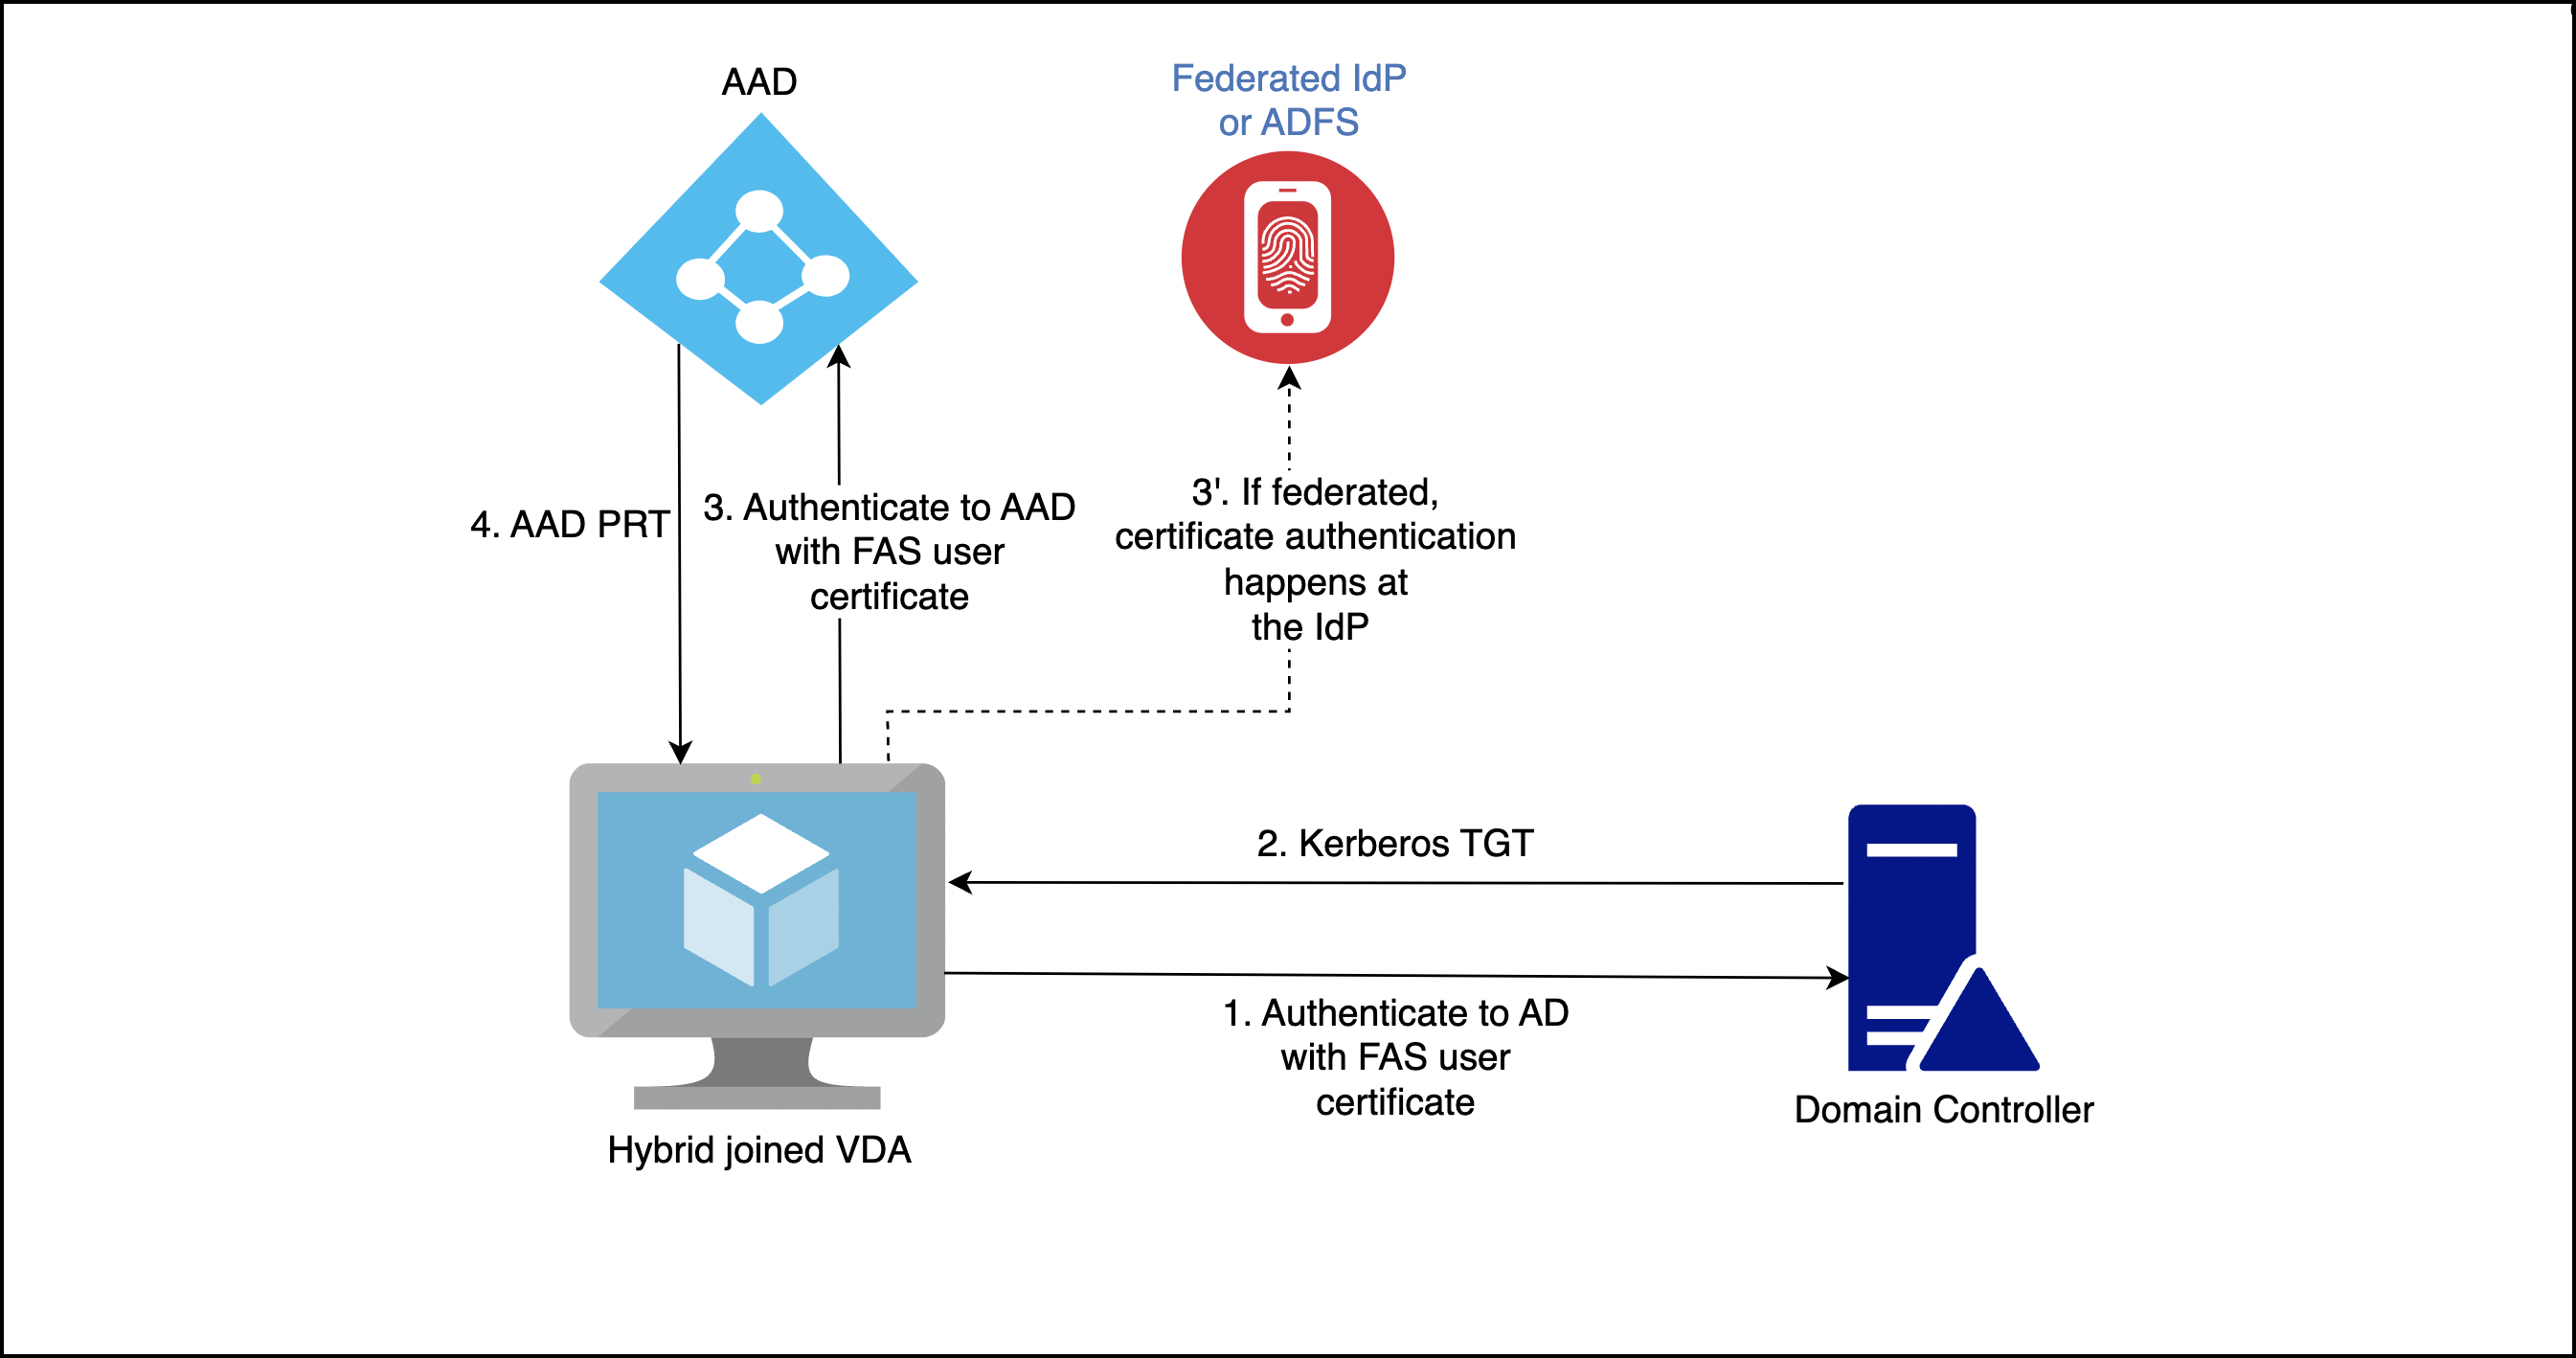
詳細については、AADドメインがマネージドであるかフェデレーションされているかによって異なります。
マネージドAADドメインの場合は、AAD CBAを構成します。詳しくは、「Azure AD証明書ベースの認証の概要」を参照してください。VDAはAAD CBAを使用して、ユーザーのFAS証明書でユーザーをAADに認証します。
注:
Microsoftのドキュメントではスマートカード証明書でのサインインについて説明していますが、その基盤となる手法は、FASユーザー証明書でサインインする場合にも適用されます。
ADFSにフェデレーションされているAADドメインの場合、VDAはADFSサーバーのWS-Trust certificatemixed エンドポイントを使用して、ユーザーのFAS証明書でユーザーをAADに認証します。このエンドポイントはデフォルトで有効になっています。
サードパーティのIDプロバイダーにフェデレーションされているAADドメインの場合、同様のソリューションが存在する可能性があります。IDプロバイダーは、WS-Trustのcertificatemixedエンドポイントを実装する必要があります。詳細については、IDプロバイダーにお問い合わせください。