
Azure Active Directory シングルサインオン
注:
2023年7月以降、MicrosoftはAzure Active Directory (Azure AD) をMicrosoft Entra IDに名称変更しました。このドキュメントでは、Azure Active Directory、Azure AD、またはAADへの言及はすべてMicrosoft Entra IDを指します。
Citrix Federated Authentication Service (FAS) は、ドメイン参加済みVirtual Delivery Agent (VDA) へのシングルサインオン (SSO) を提供します。FASは、VDAにユーザー証明書を提供することでSSOを実現します。この証明書をVDAは使用して、ユーザーをActive Directory (AD) に対して認証します。VDAセッションにサインオンすると、再認証なしでADリソースにアクセスできます。
ADとMicrosoft Entra ID間で同期を行い、ユーザーとコンピューターの両方にハイブリッドIDを作成するMicrosoft Entra ID (ME-ID) の実装は一般的です。この記事では、FASを使用している場合に、VDAセッション内からMicrosoft Entra IDへのSSOを実現するために必要な追加構成について説明します。これにより、ユーザーは再認証なしでMicrosoft Entra IDで保護されたアプリケーションにアクセスできるようになります。
注:
-
Microsoft Entra IDのSSOを使用するために、FASに特別な構成は必要ありません。
-
FASのセッション内証明書は必要ありません。
-
FASのどのバージョンでも使用できます。
-
FASをサポートするVDAのどのバージョンでも使用できます。
Microsoft Entra ID SSOの技術は、次の表にまとめられています。
| ME-ID認証タイプ | VDAはドメイン参加済み | VDAはハイブリッド参加済み |
|---|---|---|
| マネージド | ME-ID シームレス SSO を使用する | ME-ID 証明書ベース認証を使用する |
| Active Directory フェデレーション サービス (ADFS) にフェデレーション済み | ADFS で Windows 認証を有効にする | WS-Trust の certificatemixed エンドポイントが有効になっていることを確認する |
| サードパーティの ID プロバイダーにフェデレーション済み | サードパーティ ソリューションを使用する | サードパーティ ソリューションを使用する |
-
マネージド Microsoft Entra ID ドメインとは、ユーザー認証が Microsoft Entra ID で行われるドメインであり、ネイティブ Microsoft Entra ID 認証と呼ばれることもあります。
-
フェデレーション Microsoft Entra ID ドメインとは、Microsoft Entra ID が認証を別の場所にリダイレクトするように構成されているドメインです。たとえば、ADFS やサードパーティの ID プロバイダーなどです。
-
ハイブリッド参加 VDA は、AD 参加済みであり、Microsoft Entra ID 参加済みです。
ドメイン参加済み VDA
ドメイン参加済み VDA の場合、Windows 認証 (従来は統合 Windows 認証または Kerberos と呼ばれていました) を使用して Microsoft Entra ID への SSO を実現します。Microsoft Entra ID への認証は、ユーザーが VDA セッション内から Microsoft Entra ID で保護されたアプリケーションにアクセスしたときに発生します。次の図は、認証プロセスを大まかに示しています。
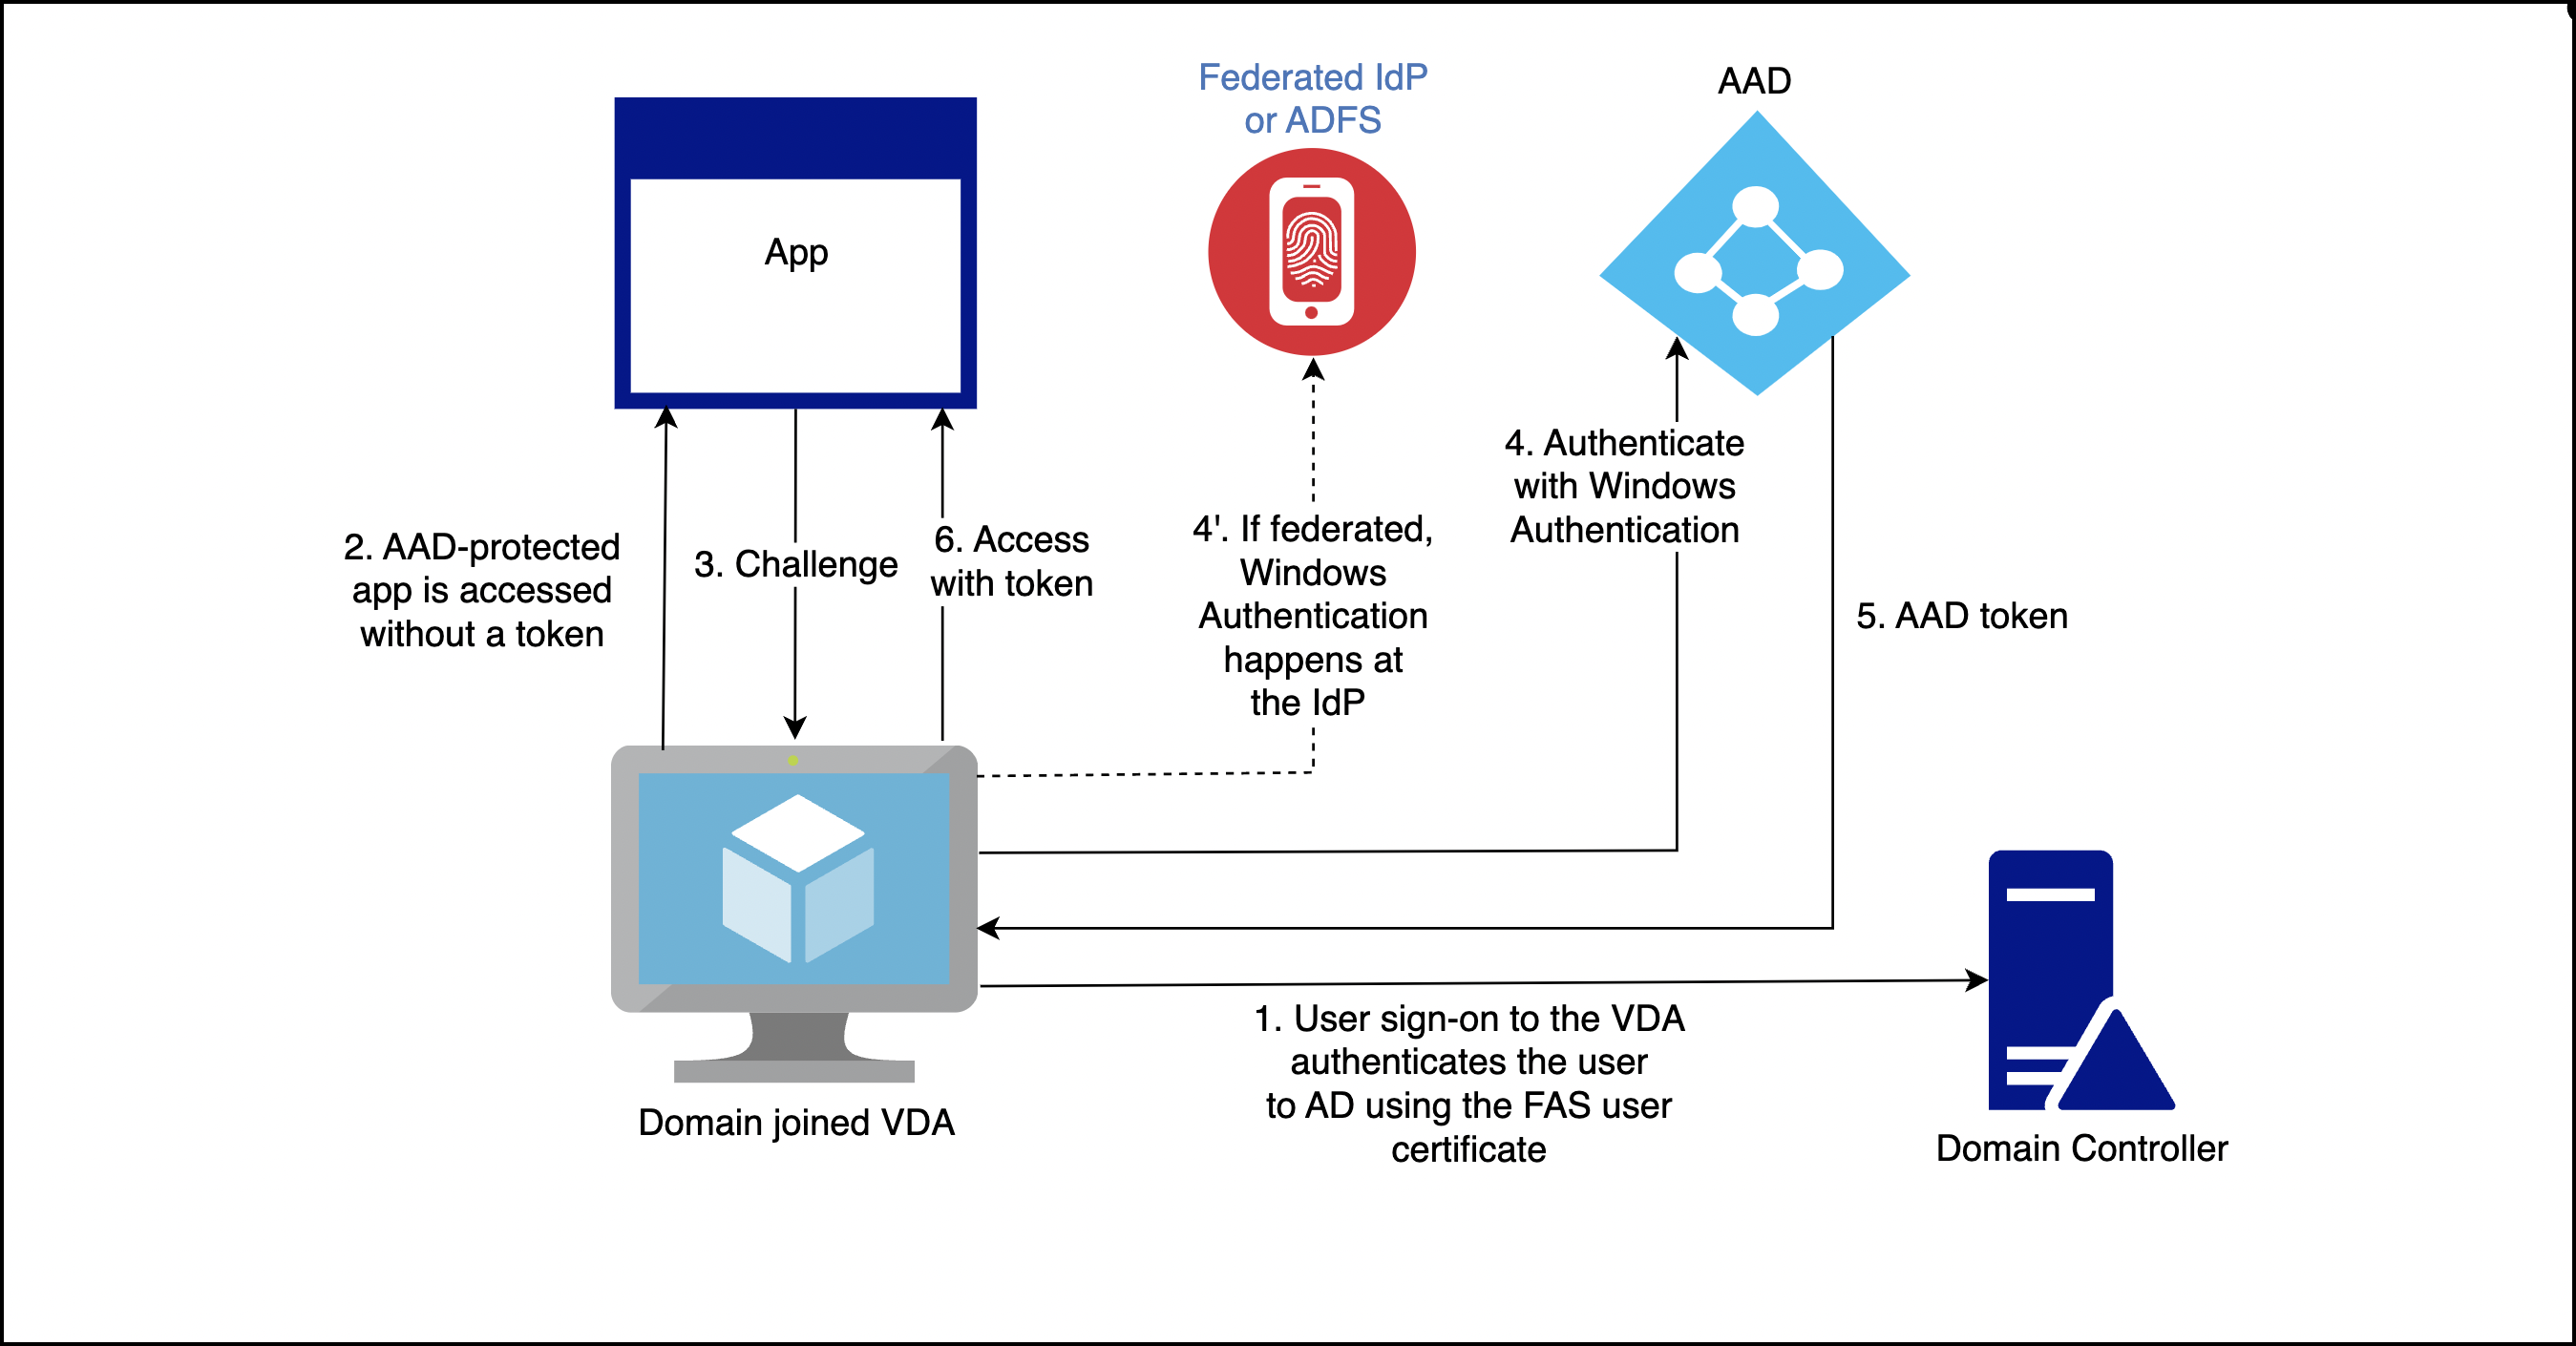
正確な詳細は、Microsoft Entra ID ドメインがマネージドであるかフェデレーションであるかによって異なります。
管理されたMicrosoft Entra IDドメインのセットアップについては、Seamless single sign-onを参照してください。
ADFSにフェデレーションされたMicrosoft Entra IDドメインの場合、ADFSサーバーでWindows認証を有効にします。
サードパーティのIDプロバイダーにフェデレーションされたMicrosoft Entra IDドメインの場合、同様のソリューションが存在します。詳細については、IDプロバイダーにお問い合わせください。
注:
ドメイン参加済みVDAに記載されているソリューションを、ハイブリッド参加済みVDAにも使用できます。ただし、FASを使用している場合、Microsoft Entra IDプライマリ更新トークン(PRT)は生成されません。
ハイブリッド参加済みVDA
ハイブリッド参加済みVDAは、ADとMicrosoft Entra IDに同時に参加しています。ユーザーがVDAにサインインすると、次のアーティファクトが作成されます。
-
ADリソースへの認証のためのKerberosチケット保証チケット(TGT)
-
Microsoft Entra IDリソースへの認証のためのプライマリ更新トークン(PRT)
PRTには、ユーザーとコンピューターの両方に関する情報が含まれています。この情報は、必要に応じてMicrosoft Entra ID条件付きアクセス ポリシーで使用されます。
FASはVDAに証明書を提供することでユーザーを認証するため、PRTはMicrosoft Entra IDの証明書ベース認証が実装されている場合にのみ作成できます。次の図は、認証プロセスを大まかに示しています。
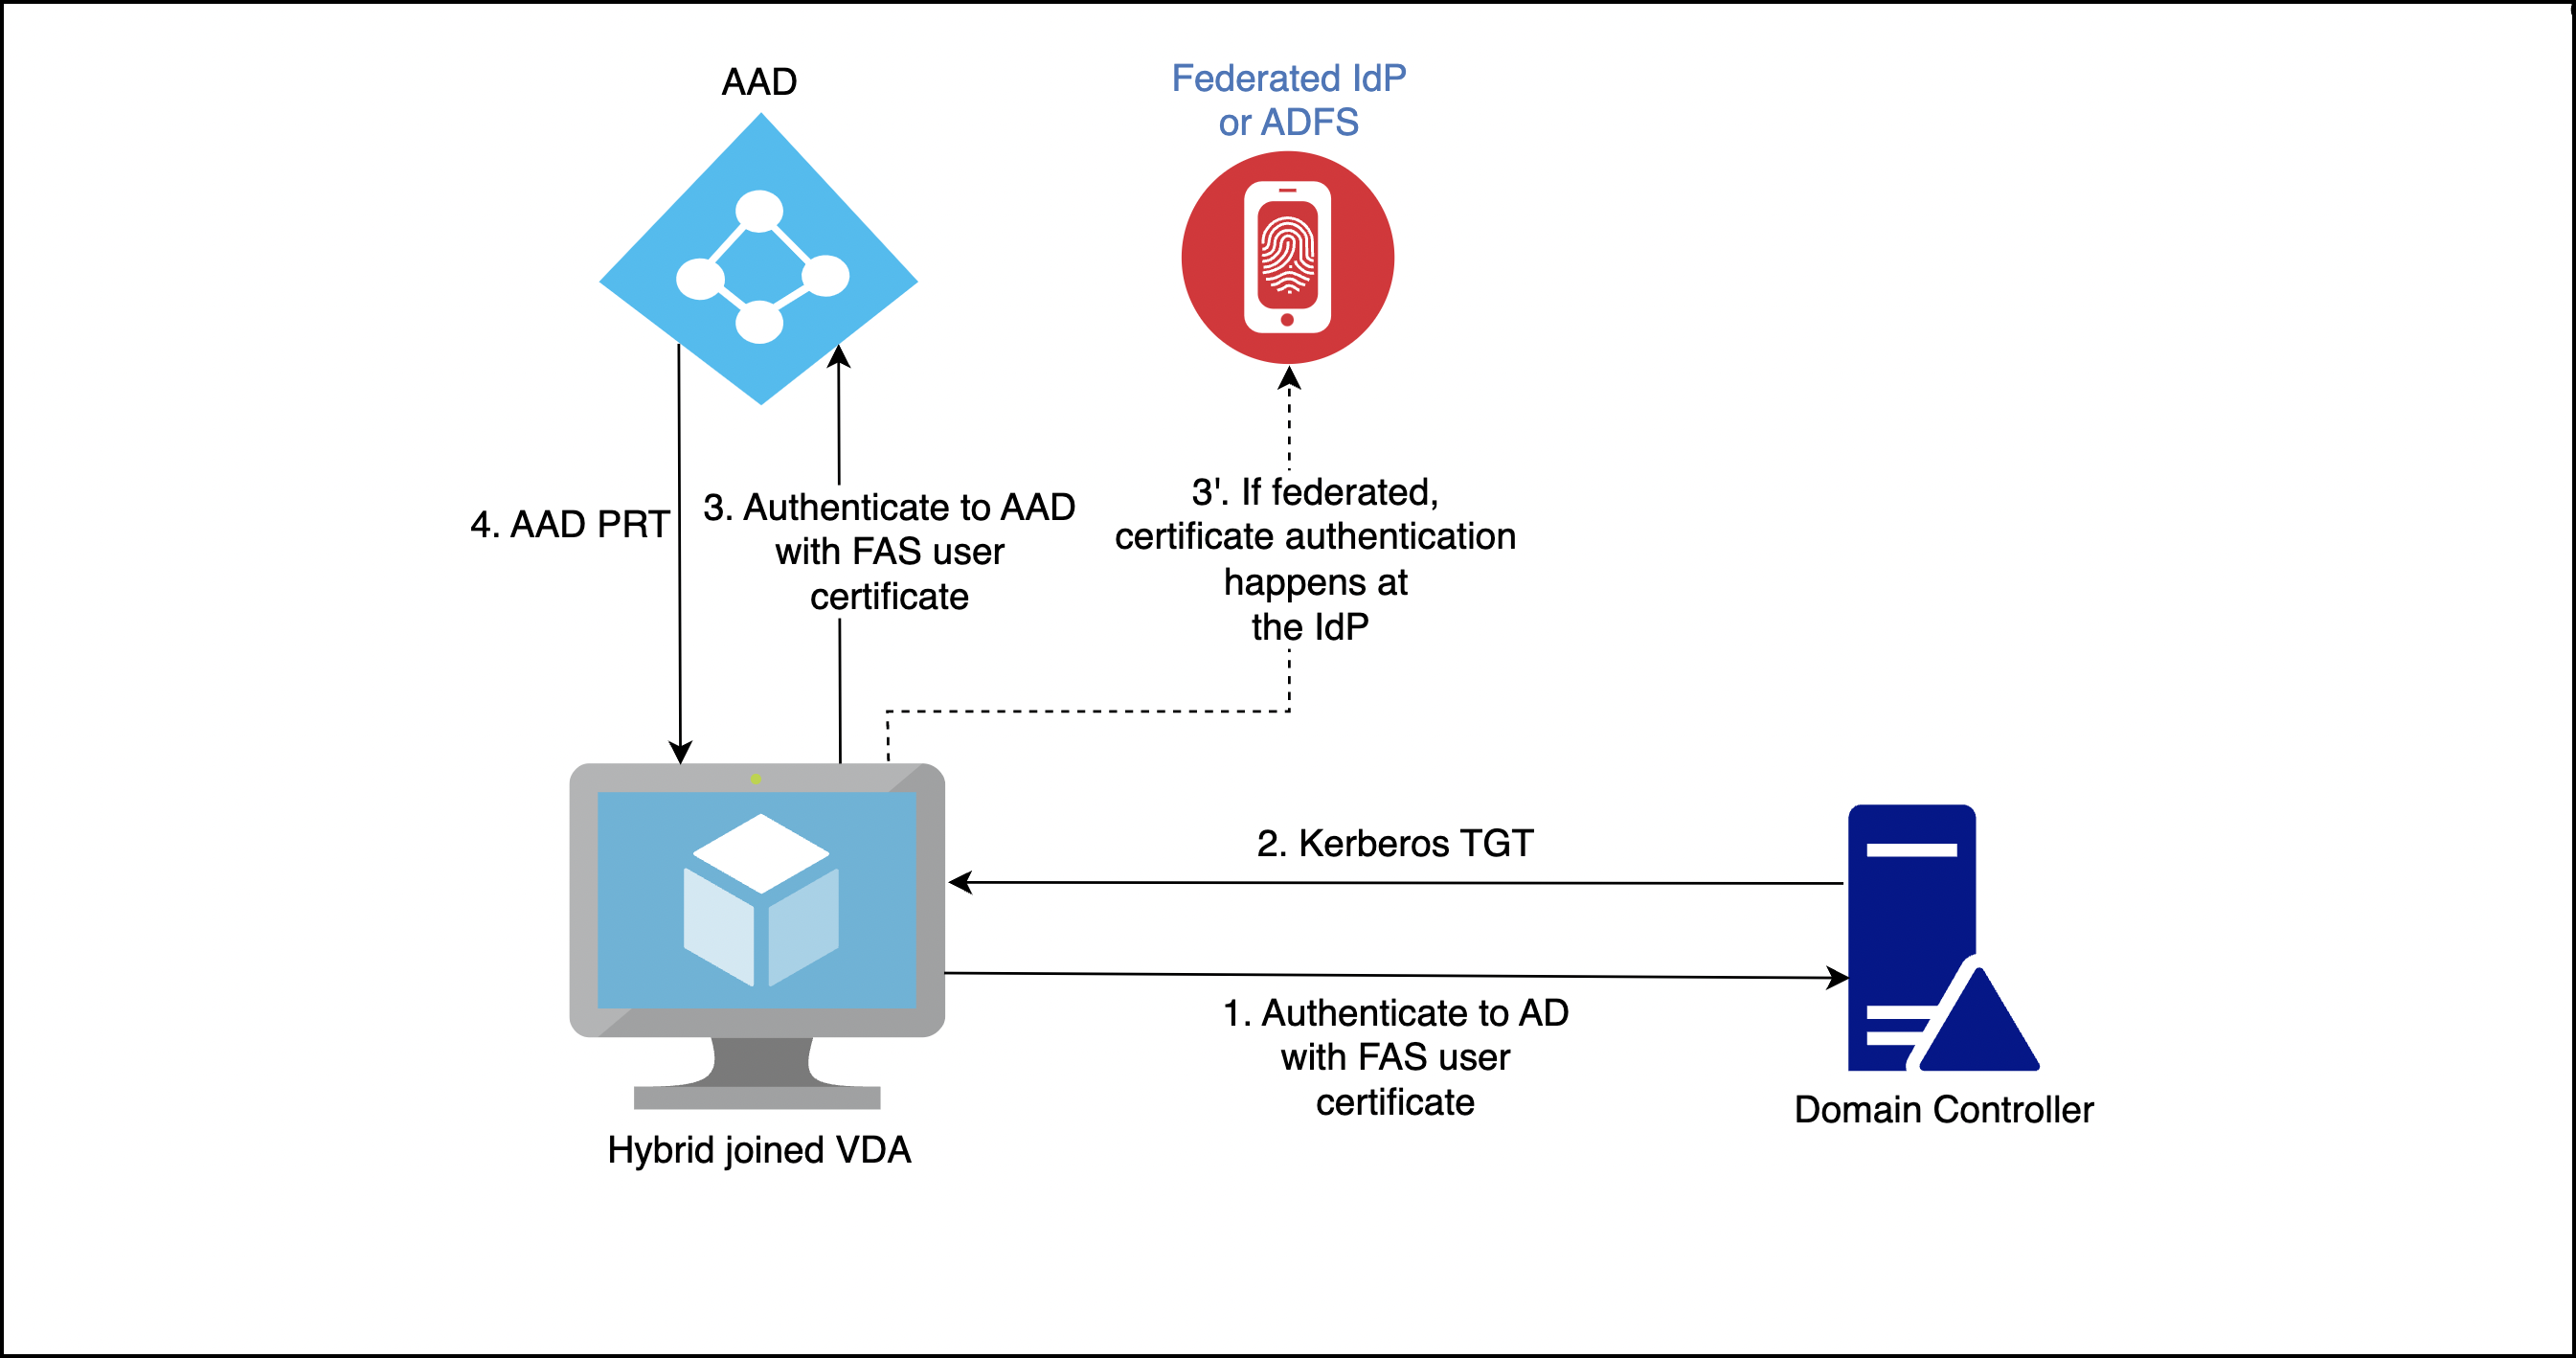
正確な詳細は、Microsoft Entra IDドメインが管理されているかフェデレーションされているかによって異なります。
管理されたMicrosoft Entra IDドメインの場合、Microsoft Entra ID CBAを構成します。詳細については、Azure AD 証明書ベースの認証の概要を参照してください。VDAはMicrosoft Entra ID CBAを使用して、ユーザーのFAS証明書でMicrosoft Entra IDにユーザーを認証します。
注:
The Microsoft documentation describes sign in with a smart card certificate, but the underlying technique applies when signing in with a FAS user certificate.
For an Microsoft Entra ID domain federated to ADFS, the VDA uses the ADFS server's WS-Trust certificatemixed endpoint to authenticate the user to Microsoft Entra ID with the user's FAS certificate. This endpoint is enabled by default.
サードパーティのIDプロバイダーにフェデレーションされたMicrosoft Entra ID ドメインの場合、同様のソリューションが存在する可能性があります。IDプロバイダーは、WS-Trust certificatemixed エンドポイントを実装する必要があります。詳細については、IDプロバイダーにお問い合わせください。