
Azure Active Directory シングルサインオン
Citrix Federated Authentication Service (FAS) は、ドメイン参加済み Virtual Delivery Agent (VDA) へのシングルサインオン (SSO) を提供します。FAS は、VDA にユーザー証明書を提供することで SSO を実現します。VDA はこの証明書を使用して、ユーザーを Active Directory (AD) に対して認証します。VDA セッションにサインオンすると、再認証なしで AD リソースにアクセスできます。
Azure Active Directory (AAD) は、AD と AAD の間で同期を行い、ユーザーとコンピューターの両方にハイブリッド ID を作成して実装されるのが一般的です。この記事では、FAS を使用している場合に VDA セッション内から AAD への SSO を実現するために必要な追加構成について説明します。これにより、ユーザーは再認証なしで AAD で保護されたアプリケーションにアクセスできます。
注:
-
FAS が AAD の SSO を使用するために特別な構成は必要ありません。
-
FAS のセッション内証明書は必要ありません。
-
FAS のどのバージョンでも使用できます。
-
FAS をサポートする VDA のどのバージョンでも使用できます。
AAD SSO の手法を次の表にまとめます。
| AAD 認証タイプ | VDA はドメイン参加済み | VDA はハイブリッド参加済み |
|---|---|---|
| マネージド | AAD シームレス SSO を使用 | AAD 証明書ベース認証を使用 |
| Active Directory Federation Services (ADFS) にフェデレーション済み | ADFS で Windows 認証を有効にする | WS-Trust の certificatemixed エンドポイントが有効になっていることを確認する |
| サードパーティの ID プロバイダーにフェデレーション済み | サードパーティのソリューションを使用する | サードパーティのソリューションを使用する |
-
マネージド AAD ドメインとは、ユーザー認証が AAD で行われるドメインであり、ネイティブ AAD 認証と呼ばれることもあります。
-
フェデレーション AAD ドメインとは、AAD が認証を他の場所にリダイレクトするように構成されているドメインです。たとえば、ADFS やサードパーティの ID プロバイダーなどです。
-
ハイブリッド参加済み VDA は、AD 参加済みであり、AAD 参加済みです。
ドメイン参加済み VDA
ドメイン参加済み VDA の場合、Windows 認証(従来は統合 Windows 認証または Kerberos と呼ばれていました)を使用して AAD への SSO を実現します。AAD への認証は、ユーザーが VDA セッション内から AAD で保護されたアプリケーションにアクセスしたときに発生します。次の図は、認証プロセスを大まかに示しています。
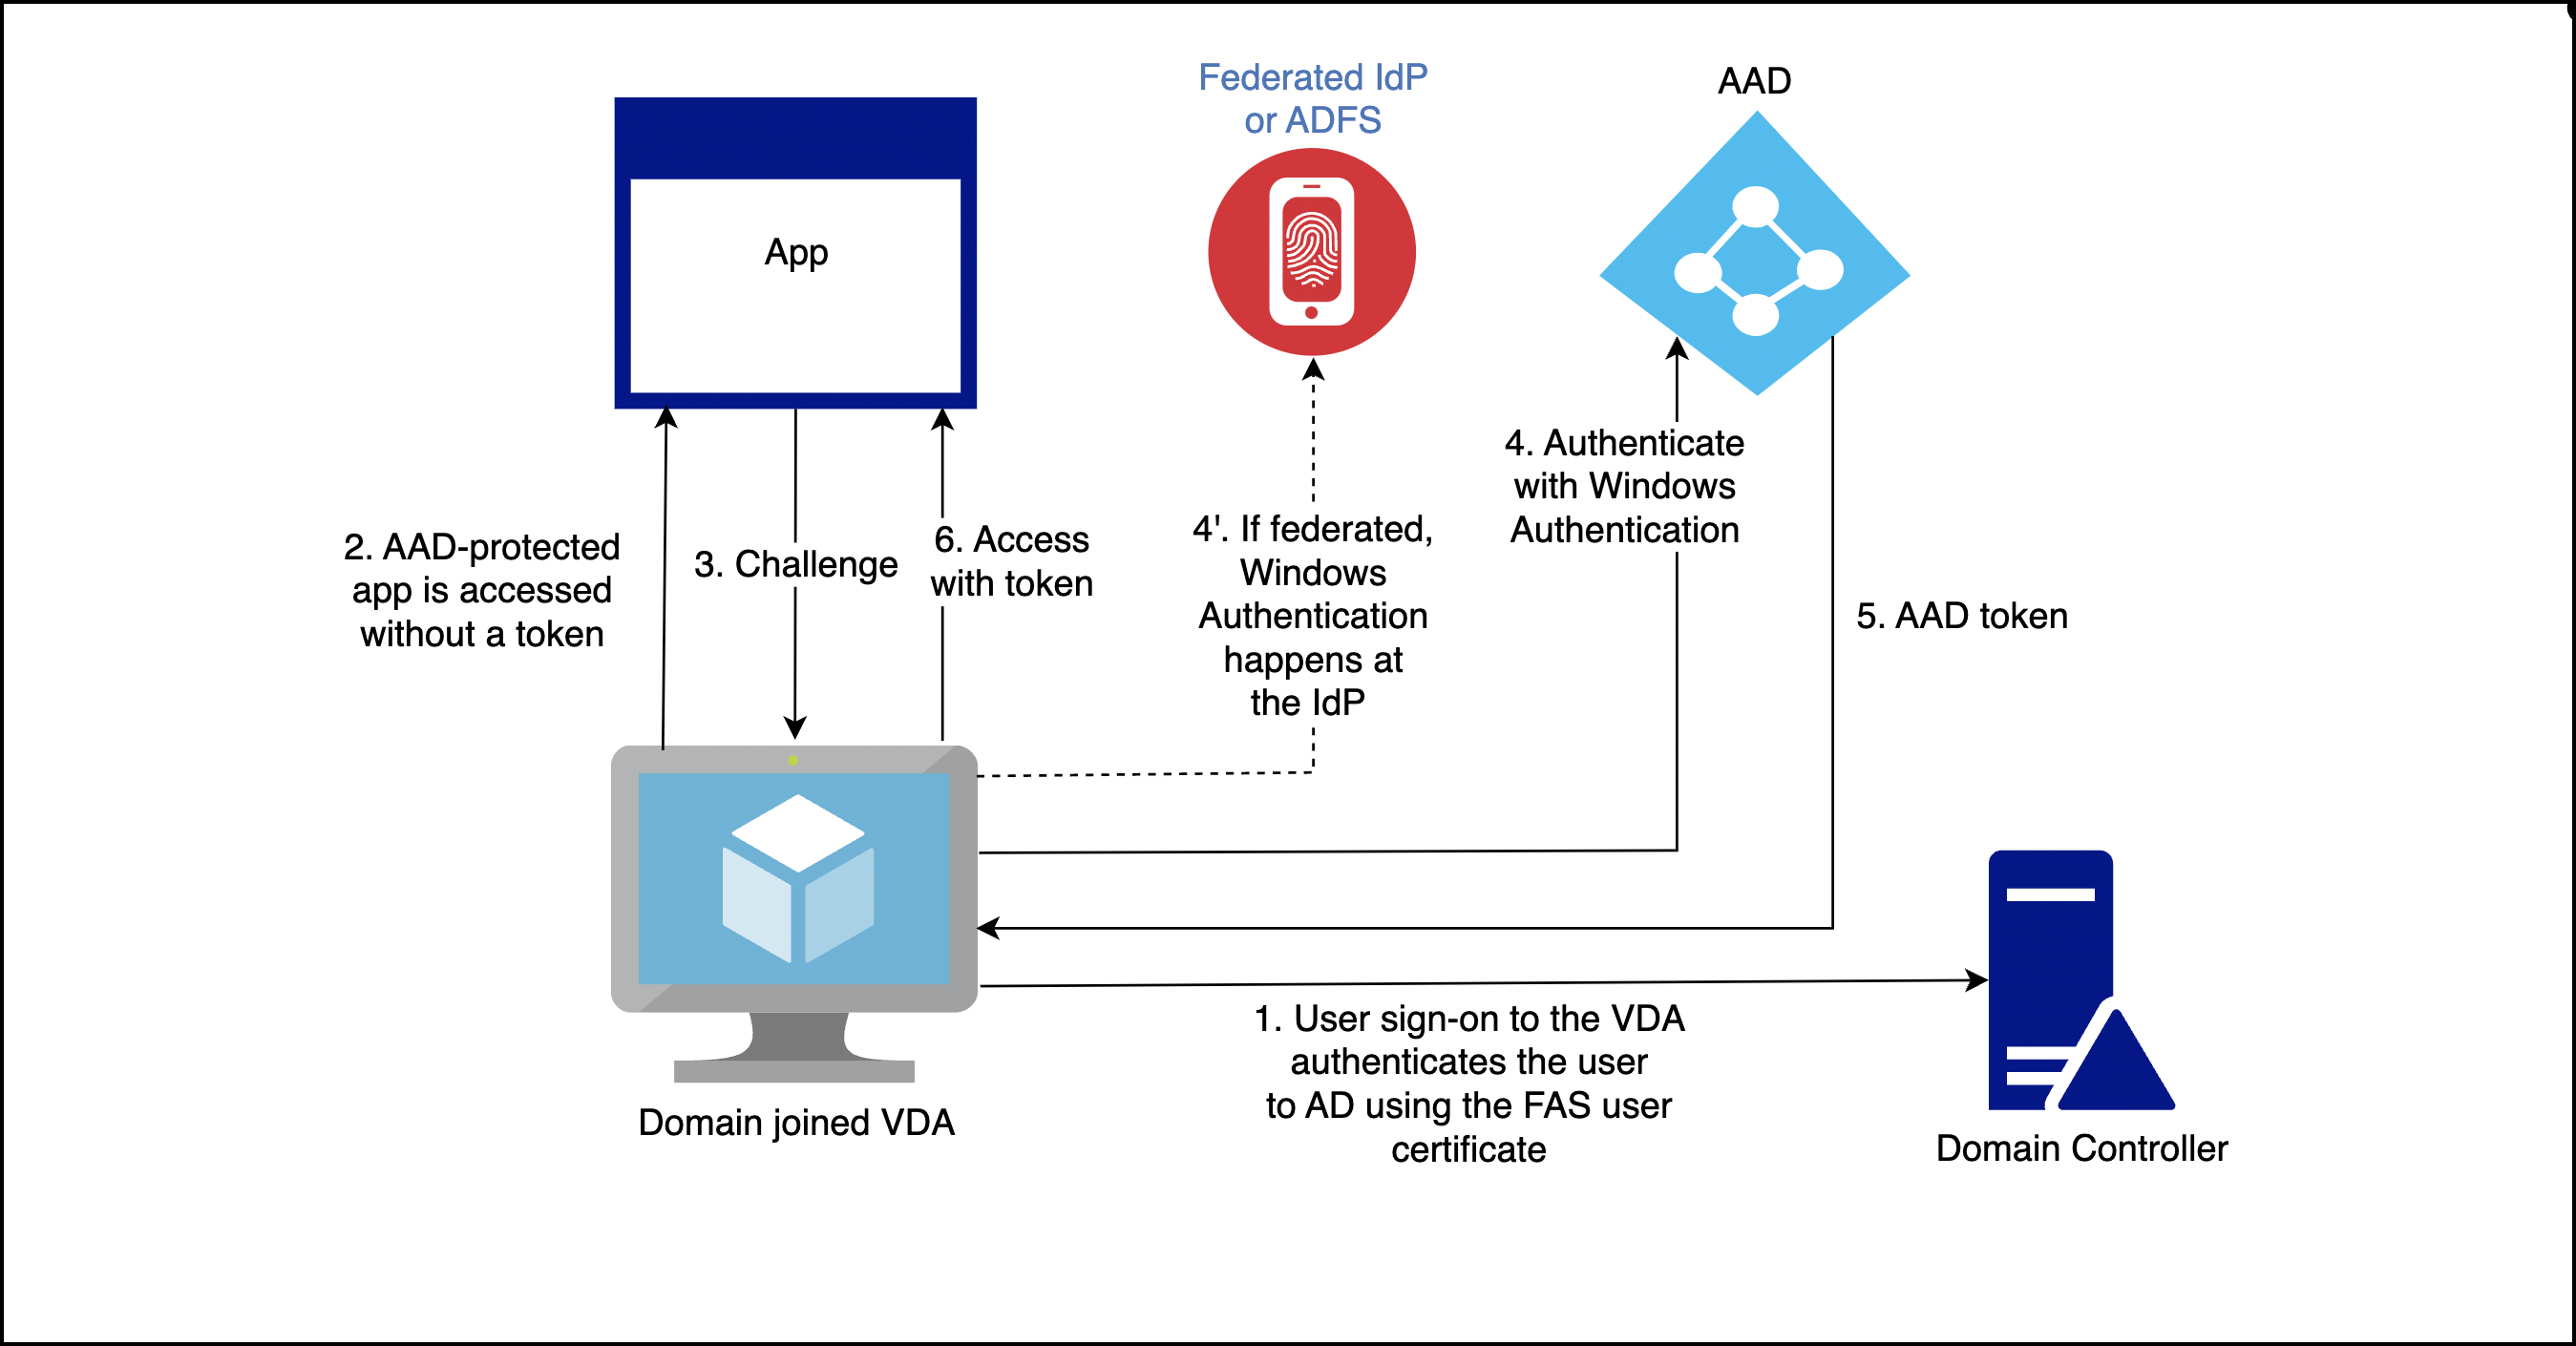
詳細については、AAD ドメインがマネージドであるかフェデレーションされているかによって異なります。
マネージド AAD ドメインのセットアップについては、シームレスシングルサインオンを参照してください。
ADFS にフェデレーションされている AAD ドメインの場合、ADFS サーバーで Windows 認証を有効にします。
サードパーティのIDプロバイダーにフェデレーションされているAADドメインの場合、同様のソリューションが存在します。詳細については、IDプロバイダーにお問い合わせください。
注:
ハイブリッド参加済みVDAの場合、ドメイン参加済みVDAに記載されているソリューションを使用することもできます。ただし、FASを使用している場合、AADプライマリ更新トークン(PRT)は生成されません。
ハイブリッド参加済みVDA
ハイブリッド参加済みVDAは、ADとAADに同時に参加しています。ユーザーがVDAにサインインすると、次のアーティファクトが作成されます。
-
ADリソースへの認証のためのKerberosチケット許可チケット(TGT)
-
AADリソースへの認証のためのプライマリ更新トークン(PRT)
PRTには、ユーザーとコンピューターの両方に関する情報が含まれています。この情報は、必要に応じてAAD条件付きアクセス ポリシーで使用されます。
FASはVDAに証明書を提供することでユーザーを認証するため、PRTはAADの証明書ベースの認証が実装されている場合にのみ作成できます。次の図は、認証プロセスを大まかに示しています。
ハイブリッド参加済みVDAの図(/en-us/federated-authentication-service/2305/media/hybrid-joined-vdas.png)
詳細については、AADドメインがマネージドであるかフェデレーションされているかによって異なります。
マネージドAADドメインの場合、AAD CBAを構成します。詳細については、「Azure AD証明書ベース認証の概要」を参照してください。VDAはAAD CBAを使用して、ユーザーのFAS証明書でユーザーをAADに認証します。
注:
Microsoftのドキュメントではスマートカード証明書によるサインインについて説明していますが、FASユーザー証明書でサインインする場合にも、その基盤となる技術が適用されます。
ADFSにフェデレーションされているAADドメインの場合、VDAはADFSサーバーのWS-Trust certificatemixed エンドポイントを使用して、ユーザーのFAS証明書でユーザーをAADに認証します。このエンドポイントはデフォルトで有効になっています。
サードパーティのIDプロバイダーにフェデレーションされているAADドメインの場合、同様のソリューションが存在する可能性があります。IDプロバイダーは、WS-Trustのcertificatemixedエンドポイントを実装する必要があります。サポートについては、IDプロバイダーにお問い合わせください。