
インストールと構成
インストールとセットアップの順序
-
フェデレーション認証サービス (FAS) をインストールする
-
StoreFrontストアでFASプラグインを有効にする(/ja-jp/federated-authentication-service/2305/install-configure.html#enable-the-fas-plug-in-on-storefront-stores)
-
Delivery Controllerを構成する(/ja-jp/federated-authentication-service/2305/install-configure.html#configure-the-delivery-controller)
-
グループポリシーを構成する(/ja-jp/federated-authentication-service/2305/install-configure.html#configure-group-policy)
-
FAS管理コンソールを使用して、次の操作を行います。
-
証明書テンプレートを展開する(/ja-jp/federated-authentication-service/2305/install-configure.html#deploy-certificate-templates)
-
証明機関をセットアップする(/ja-jp/federated-authentication-service/2305/install-configure.html#set-up-active-directory-certificate-services)
-
FASが証明機関を使用することを承認する(/ja-jp/federated-authentication-service/2305/install-configure.html#authorize-federated-authentication-service)
-
ルールを構成する(/ja-jp/federated-authentication-service/2305/install-configure.html#configure-rules)
-
FASをCitrix Cloudに接続する(/ja-jp/federated-authentication-service/2305/install-configure.html#connect-to-citrix-cloud) (オプション)
-
フェデレーション認証サービスをインストールする
セキュリティのため、Citrixではフェデレーション認証サービス (FAS) を専用サーバーにインストールすることをお勧めします。このサーバーは、ドメインコントローラーまたは証明機関と同様の方法で保護する必要があります。FASは次のいずれかの方法でインストールできます。
-
Citrix Virtual Apps and Desktops™インストーラー (ISO挿入時の自動実行スプラッシュ画面にあるFederated Authentication Serviceボタンから)、または
-
スタンドアロンのFASインストーラーファイル(Citrix DownloadsでMSIファイルとして入手可能)。
これらは以下のコンポーネントをインストールします。
-
フェデレーション認証サービス
-
高度なFAS構成のためのPowerShellスナップインコマンドレット
-
FASグループポリシーテンプレート (CitrixFederatedAuthenticationService.admx/adml)
-
証明書テンプレートファイル
FASのアップグレード
インプレースアップグレードを使用して、FASを新しいバージョンにアップグレードできます。アップグレードする前に、次の点を考慮してください。
-
インプレースアップグレードを実行すると、すべてのFASサーバー設定が保持されます。
-
FASをアップグレードする前に、FAS管理コンソールを必ず閉じてください。
-
常に少なくとも1つのFASサーバーが利用可能であることを確認してください。Federation Authentication Serviceが有効なStoreFront™サーバーからサーバーに到達できない場合、ユーザーはログオンしたりアプリケーションを起動したりできません。
アップグレードを開始するには、Citrix Virtual Apps and DesktopsインストーラーまたはスタンドアロンのFASインストーラーファイルからFASをインストールします。
StoreFrontストアでFASプラグインを有効にする
注:
Citrix CloudでのみFASを使用している場合は、この手順は必要ありません。
StoreFrontストアでFAS統合を有効にするには、管理者アカウントとして以下のPowerShellコマンドレットを実行します。ストア名が異なる場合は、
$StoreVirtualPath を変更してください。
Get-Module "Citrix.StoreFront.*" -ListAvailable | Import-Module
 $StoreVirtualPath = "/Citrix/Store"
 $store = Get-STFStoreService -VirtualPath $StoreVirtualPath
 $auth = Get-STFAuthenticationService -StoreService $store
 Set-STFClaimsFactoryNames -AuthenticationService $auth -ClaimsFactoryName "FASClaimsFactory"
 Set-STFStoreLaunchOptions -StoreService $store -VdaLogonDataProvider "FASLogonDataProvider"
FASの使用を停止するには、以下のPowerShellスクリプトを使用します。
Get-Module "Citrix.StoreFront.*" -ListAvailable | Import-Module
 $StoreVirtualPath = "/Citrix/Store"
 $store = Get-STFStoreService -VirtualPath $StoreVirtualPath
 $auth = Get-STFAuthenticationService -StoreService $store
 Set-STFClaimsFactoryNames -AuthenticationService $auth -ClaimsFactoryName "standardClaimsFactory"
 Set-STFStoreLaunchOptions -StoreService $store -VdaLogonDataProvider ""
Delivery Controller™を構成する
注:
Citrix CloudでのみFASを使用している場合は、この手順は必要ありません。
FASを使用するには、Citrix Virtual AppsまたはCitrix Virtual Desktops™ Delivery Controllerが接続するStoreFrontサーバーを信頼するように構成します。具体的には、Set-BrokerSite -TrustRequestsSentToTheXmlServicePort $true PowerShellコマンドレットを実行します。このコマンドは、サイト上のDelivery Controllerの数に関係なく、サイトごとに1回実行します。
グループポリシーを構成する
FASをインストールした後、インストールで提供されるグループポリシーテンプレートを使用して、グループポリシー内のサーバーの完全修飾ドメイン名 (FQDN) を指定します。
重要:
チケットを要求するStoreFrontサーバーと、チケットを引き換えるVirtual Delivery Agent (VDA) が、グループポリシーオブジェクトによって適用される自動サーバー番号付けを含め、FQDNの同一構成になっていることを確認してください。
簡素化のため、以下の例では、すべてのマシンに適用されるドメインレベルで単一のポリシーを構成します。ただし、これは必須ではありません。FASは、StoreFrontサーバー、VDA、およびFAS管理コンソールを実行しているマシンが同じFQDNのリストを参照している限り機能します。ステップ6を参照してください。
ステップ1. FASをインストールしたサーバーで、C:\Program Files\Citrix\Federated Authentication Service\PolicyDefinitions\CitrixFederatedAuthenticationService.admx および CitrixBase.admx ファイルと、en-US フォルダーを見つけます。
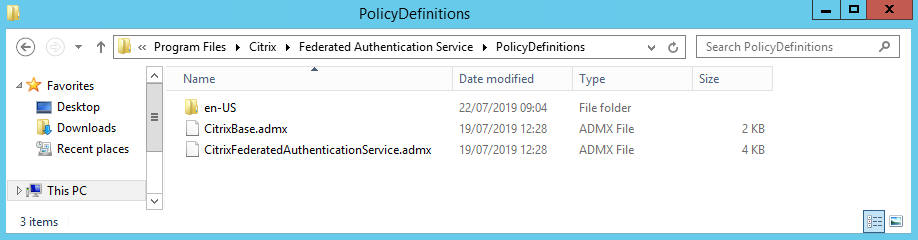
手順 2. これらのファイルをドメインコントローラーにコピーし、C:\Windows\PolicyDefinitionsおよびen-USサブフォルダーに配置します。
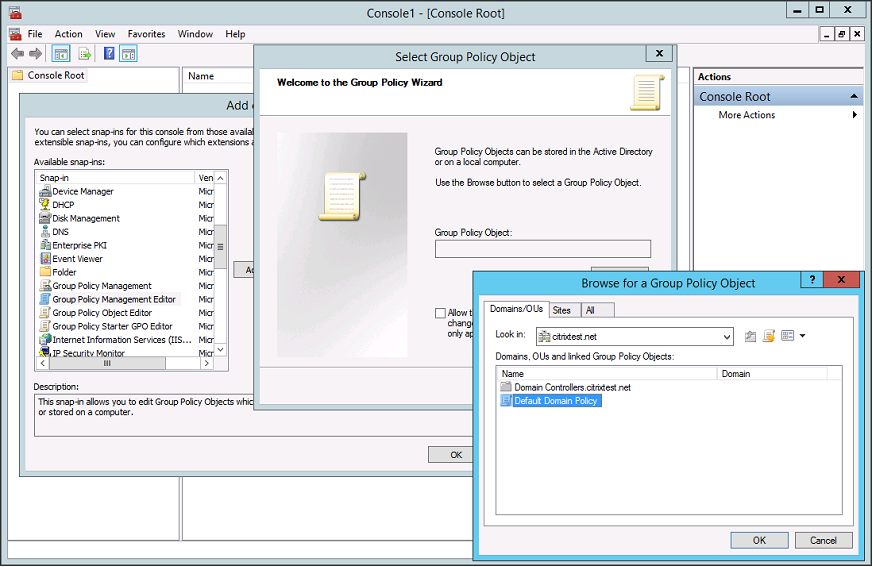
手順 3. Microsoft Management Console(コマンドラインからmmc.exe)を実行します。メニューバーから、ファイル > スナップインの追加と削除を選択します。グループポリシー管理エディターを追加します。
グループポリシーオブジェクトの入力を求められたら、参照を選択し、既定のドメインポリシーを選択します。または、任意のツールを使用して、環境に適したポリシーオブジェクトを作成および選択することもできます。このポリシーは、影響を受けるCitrixソフトウェア(VDAs、StoreFrontサーバー、管理ツール)を実行しているすべてのマシンに適用する必要があります。
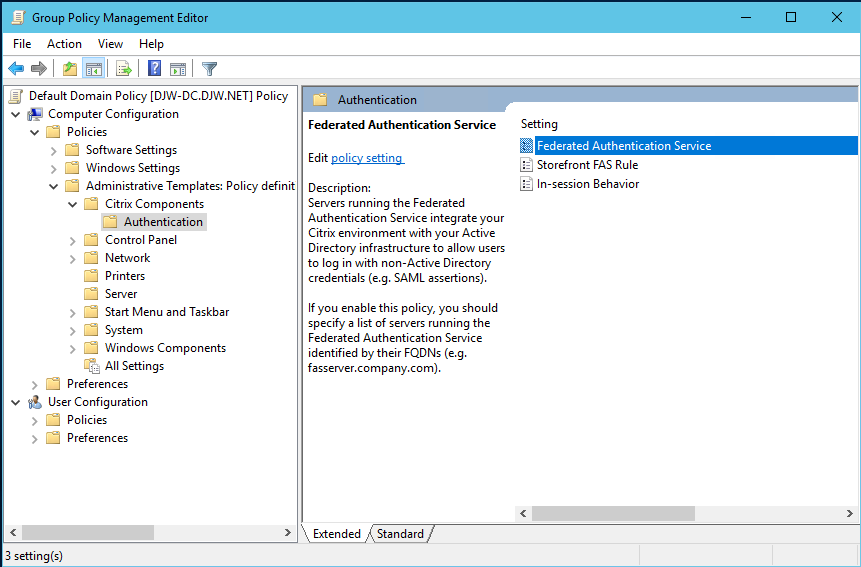
手順 4. コンピューターの構成/ポリシー/管理用テンプレート/Citrixコンポーネント/認証にあるフェデレーション認証サービスポリシーに移動します。
注:
フェデレーション認証サービスポリシー設定は、CitrixBase.admx/CitrixBase.admlテンプレートファイルをPolicyDefinitionsフォルダーに追加した場合にのみ、ドメインGPOで利用できます。手順3の後、フェデレーション認証サービスポリシー設定は、管理用テンプレート > Citrixコンポーネント > 認証フォルダーに表示されます。
手順 5. フェデレーション認証サービスポリシーを開き、有効を選択します。これにより、表示ボタンを選択できるようになり、FASサーバーのFQDNを構成できます。
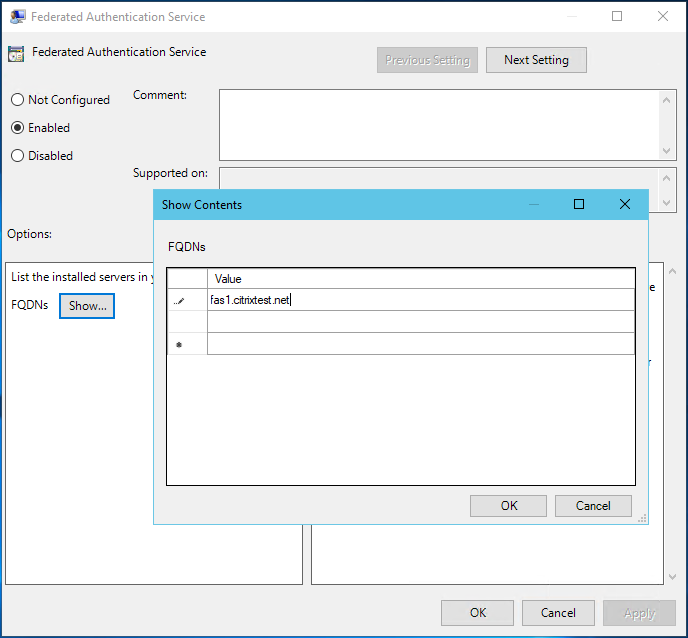
手順 6. FASサーバーのFQDNを入力します。
重要:
複数のFQDNを入力する場合、リストの順序は、VDAs、StoreFrontサーバー(存在する場合)、およびFASサーバーから見て一貫している必要があります。(/ja-jp/federated-authentication-service/2305/config-manage/security.html#group-policy-settings)を参照してください。
手順 7. OKをクリックしてグループポリシーウィザードを終了し、グループポリシーの変更を適用します。変更を有効にするには、マシンを再起動するか(またはコマンドラインからgpupdate /forceを実行)、再起動が必要になる場合があります。
セッション内の動作
このポリシーは、ユーザーのVDAセッションでエージェントプロセスをアクティブ化し、セッション内証明書、同意、およびロック時の切断をサポートします。セッション内証明書は、このポリシーが有効になっている場合、かつ、証明書の作成に使用されたFASルールでセッション内での使用が許可されている場合にのみ利用可能です。ルールの構成を参照してください。
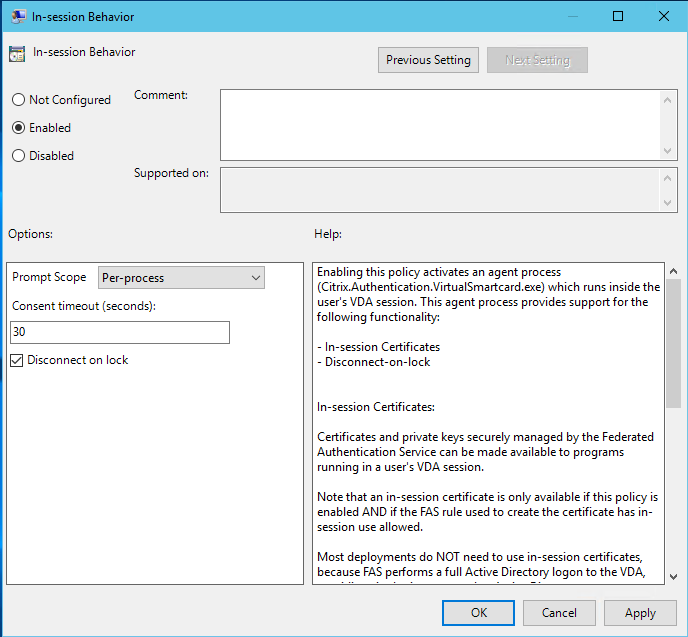
有効にすると、このポリシーが有効になり、FASエージェントプロセスがユーザーのVDAセッションで実行できるようになります。
無効にすると、ポリシーが無効になり、FASエージェントプロセスが実行されなくなります。
プロンプトの範囲
このポリシーが有効になっている場合、プロンプトの範囲は、アプリケーションがセッション内証明書を使用することを許可するための同意をユーザーに求める方法を制御します。次の3つのオプションがあります。
-
同意不要—このオプションはセキュリティプロンプトを無効にし、秘密鍵はサイレントに使用されます。
-
プロセスごとの同意—実行中の各プログラムが個別に同意を求めます。
-
セッションごとの同意—ユーザーがOKをクリックすると、このオプションはセッション内のすべてのプログラムに適用されます。
同意のタイムアウト
このポリシーが有効になっている場合、同意のタイムアウトは、同意が持続する期間(秒単位)を制御します。たとえば、300秒に設定すると、ユーザーは5分ごとにプロンプトが表示されます。値がゼロの場合、秘密鍵の操作ごとにユーザーにプロンプトが表示されます。
ロック時の切断
このポリシーが有効になっている場合、ユーザーが画面をロックすると、ユーザーのセッションは自動的に切断されます。この動作は、「スマートカード取り外し時の切断」ポリシーに似ています。ユーザーがActive Directoryログオン資格情報を持っていない場合に、この機能を使用します。
注:
ロック時の切断ポリシーは、VDA上のすべてのセッションに適用されます。
フェデレーション認証サービス管理コンソールの使用
注:
FAS管理コンソールはほとんどの展開に適していますが、PowerShellインターフェイスはより高度なオプションを提供します。FAS PowerShellコマンドレットの詳細については、「PowerShellコマンドレット」を参照してください。
FAS管理コンソールはFASの一部としてインストールされます。アイコン(Citrix Federated Authentication Service)はスタートメニューに配置されます。
管理コンソールを初めて使用するときは、次のプロセスを実行するようにガイドされます。
-
証明書テンプレートを展開する。
-
証明機関をセットアップする。
-
FASが証明機関を使用することを承認する。
OS構成ツールを使用して、一部の手順を手動で完了することもできます。
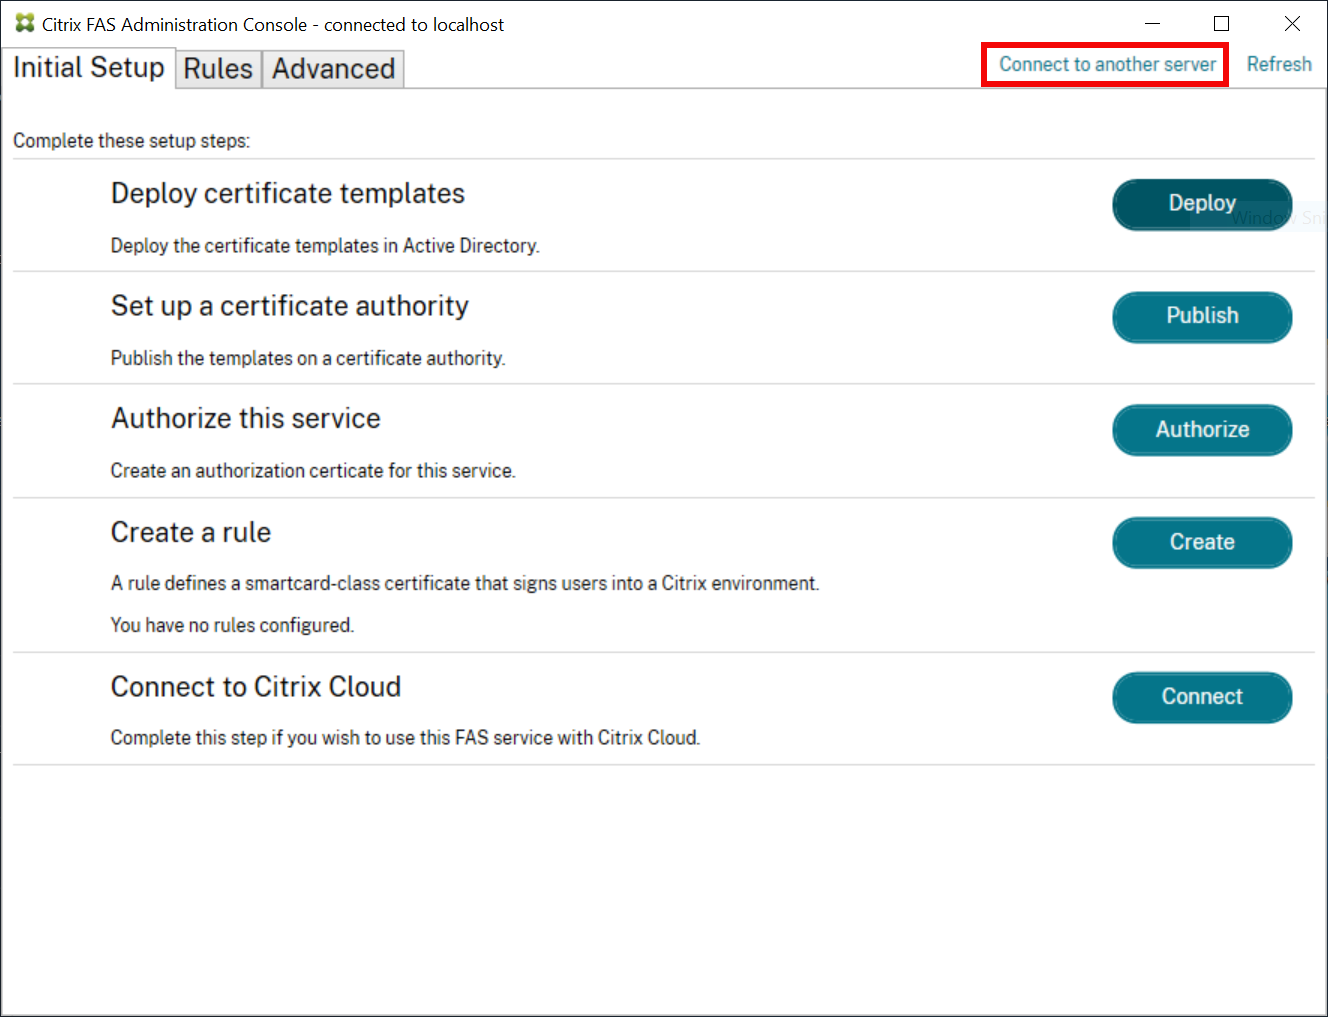
FAS管理コンソールは、デフォルトでローカルFASサービスに接続します。必要に応じて、コンソールの右上にあるConnect to another serverを使用してリモートサービスに接続できます。
証明書テンプレートを展開する
他のソフトウェアとの相互運用性の問題を回避するため、FASは独自の用途のために3つのCitrix証明書テンプレートを提供します。
-
Citrix_RegistrationAuthority_ManualAuthorization
-
Citrix_RegistrationAuthority
-
Citrix_SmartcardLogon
これらのテンプレートはActive Directoryに登録する必要があります。展開ボタンをクリックし、OKをクリックします。
ローカライズされた画像(/en-us/federated-authentication-service/2305/media/deploy-cert-templates.png)
テンプレートの設定は、FASとともにインストールされる拡張子.certificatetemplateのXMLファイルにあります。
C:\プログラムファイル\Citrix\フェデレーション認証サービス\証明書テンプレート
証明書テンプレートフォルダー。(/en-us/federated-authentication-service/2305/media/certificate-templates.png)
これらのテンプレートファイルをインストールする権限がない場合は、Active Directory管理者に渡してください。
テンプレートを手動でインストールするには、テンプレートを含むフォルダーから次のPowerShellコマンドを実行できます。
$template = [System.IO.File]::ReadAllBytes("$Pwd\Citrix_SmartcardLogon.certificatetemplate")
 $CertEnrol = New-Object -ComObject X509Enrollment.CX509EnrollmentPolicyWebService
 $CertEnrol.InitializeImport($template)
 $comtemplate = $CertEnrol.GetTemplates().ItemByIndex(0)
 $writabletemplate = New-Object -ComObject X509Enrollment.CX509CertificateTemplateADWritable
 $writabletemplate.Initialize($comtemplate)
 $writabletemplate.Commit(1, $NULL)
Active Directory証明書サービスをセットアップする
Citrix証明書テンプレートをインストールした後、それらは1つ以上のMicrosoft Enterprise証明機関サーバーに公開する必要があります。Active Directory証明書サービスの展開方法については、Microsoftのドキュメントを参照してください。
証明機関を管理する権限を持つユーザーは、少なくとも1つのサーバーにテンプレートを公開する必要があります。それらを公開するには、証明機関のセットアップを使用します。
(証明書テンプレートは、Microsoft証明機関コンソールを使用して公開することもできます。)
ローカライズされた画像(/en-us/federated-authentication-service/2305/media/setup-cert-authority.png)
フェデレーション認証サービスを承認する
この手順により、FASの承認が開始されます。管理コンソールは、Citrix_RegistrationAuthority_ManualAuthorizationテンプレートを使用して証明書要求を生成し、そのテンプレートを公開している証明機関のいずれかに送信します。
ローカライズされた画像(/en-us/federated-authentication-service/2305/media/authorize-service.png)
要求が送信されると、Microsoft 証明機関コンソールの保留中の要求リストに、FAS マシンアカウントからの保留中の要求として表示されます。FAS の構成を続行する前に、証明機関管理者はその要求を発行または拒否する必要があります。
管理者が発行または拒否を選択するまで、FAS 管理コンソールには処理中の「スピナー」が表示されます。
Microsoft 証明機関コンソールで、すべてのタスクを右クリックし、証明書要求に対して発行または拒否を選択します。発行を選択すると、FAS 管理コンソールに承認証明書が表示されます。拒否を選択すると、コンソールにエラーメッセージが表示されます。
ローカライズされた画像(/en-us/federated-authentication-service/2305/media/pending-request.png)
FAS 管理コンソールは、このプロセスが完了したことを自動的に検出します。これには数分かかる場合があります。
ローカライズされた画像(/en-us/federated-authentication-service/2305/media/waiting-approval.png)
ルールを構成する
FAS は、StoreFront の指示に従って、VDA ログオンおよびセッション内使用のための証明書の発行を承認するためにルールを使用します。
各ルールは以下を指定します。
-
証明書を要求するために信頼されている StoreFront サーバー。
-
証明書が要求されるユーザーのセット。
-
証明書の使用が許可されている VDA マシンセット。
Citrix は、「default」という名前のルールを作成することを推奨します。これは、StoreFront が FAS に接続する際に、同じ名前のルールを要求するためです。
さらにカスタムルールを作成して、異なる証明書テンプレートと証明機関を参照し、異なるプロパティと権限を持つように構成できます。これらのルールは、異なる StoreFront サーバーまたは Workspace で使用するように構成できます。グループポリシー構成オプションを使用して、StoreFront サーバーがカスタムルールを名前で要求するように構成します。
「作成」をクリックするか、「ルール」タブで「ルールの作成」をクリックして、ルール作成ウィザードを開始し、ルールの作成に必要な情報を収集します。「ルール」タブには、各ルールの概要が表示されます。
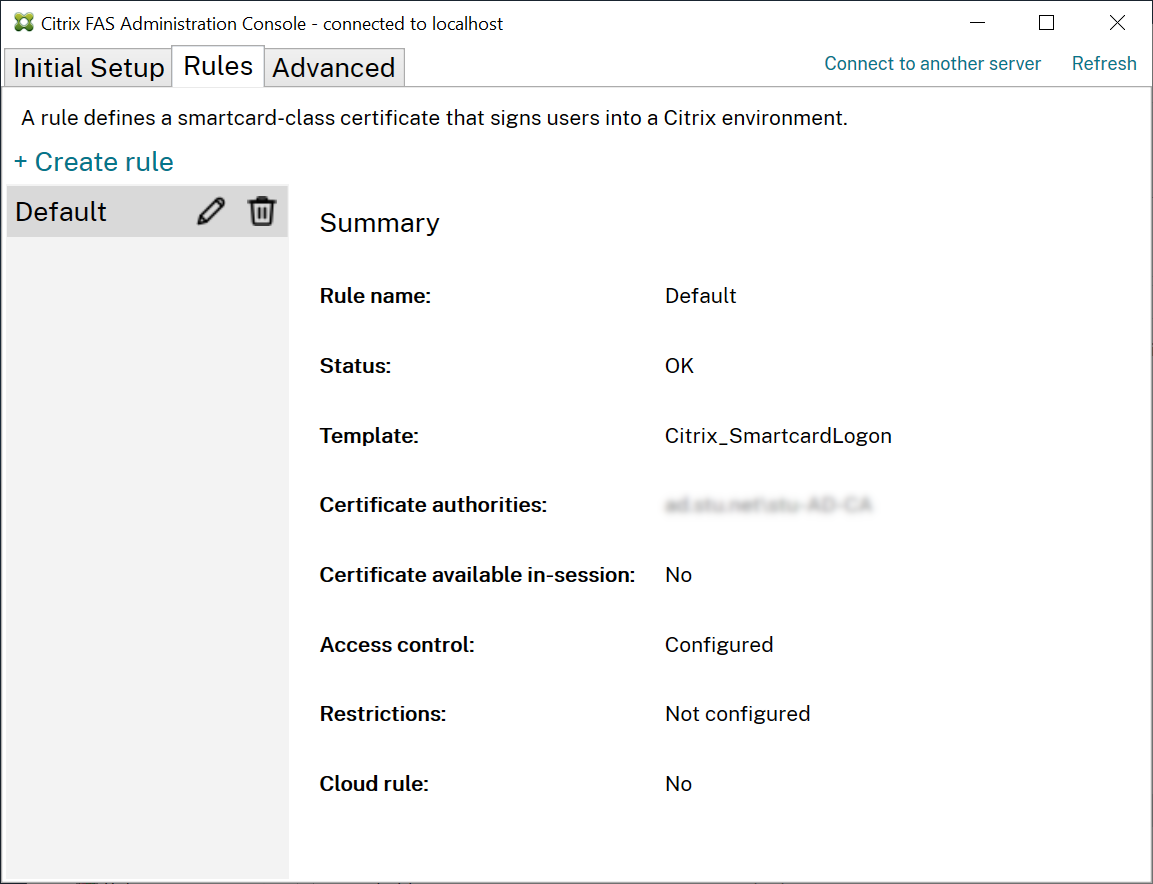
ウィザードは以下の情報を収集します。
テンプレート: ユーザー証明書の発行に使用される証明書テンプレートです。これはCitrix_SmartcardLogonテンプレート、またはその変更されたコピーである必要があります(証明書テンプレートを参照)。
証明機関: ユーザー証明書を発行し、テンプレートを公開する証明機関です。FASは、フェールオーバーと負荷分散のために複数の証明機関の追加をサポートしています。選択した証明機関のステータスが「テンプレート利用可能」と表示されていることを確認してください。証明機関の管理を参照してください。
セッション内使用: セッション内使用を許可オプションは、VDAへのログオン後に証明書を使用できるかどうかを制御します。
-
セッション内使用を許可が選択されていない場合(デフォルト、推奨)—証明書はログオンまたは再接続にのみ使用され、ユーザーは認証後に証明書にアクセスできません。
-
セッション内使用を許可が選択されている場合—ユーザーは認証後に証明書にアクセスできます。ほとんどのお客様はこのオプションを選択すべきではありません。イントラネットのWebサイトやファイル共有など、VDAセッション内からアクセスされるリソースは、Kerberosシングルサインオンを使用してアクセスできるため、セッション内証明書は必要ありません。セッション内使用を許可を選択した場合、セッション内動作グループポリシーも有効にしてVDAに適用する必要があります。証明書は、ログオン後にアプリケーションで使用するためにユーザーの個人証明書ストアに配置されます。たとえば、VDAセッション内のWebサーバーへのTLS認証が必要な場合、Internet Explorerはその証明書を使用できます。
アクセスコントロール: ユーザーのログオンまたは再接続のために証明書を要求することを許可されている、信頼されたStoreFrontサーバーマシンのリストです。これらのすべての権限に対して、個々のADオブジェクトまたはグループを追加できます。
重要:
アクセスコントロール設定はセキュリティ上重要であり、慎重に管理する必要があります。
注:
FASサーバーをCitrix Cloudでのみ使用している場合、アクセスコントロールを設定する必要はありません。ルールがCitrix Cloudによって使用される場合、StoreFrontのアクセス許可は無視されます。同じルールをCitrix CloudとオンプレミスのStoreFront展開の両方で使用できます。ルールがオンプレミスのStoreFrontによって使用される場合、StoreFrontのアクセス許可は引き続き適用されます。
デフォルトの権限(「Assert Identity」が許可されている)はすべてを拒否します。したがって、StoreFrontサーバーを明示的に許可する必要があります。
ローカライズされた画像(/en-us/federated-authentication-service/2305/media/storefront-servers.png)
制限: FASを使用してユーザーをログオンできるVDAマシンの一覧と、FASを介して証明書を発行できるユーザーの一覧。
-
VDA権限の管理では、どのVDAがFASを使用してユーザーをログオンできるかを指定できます。VDAのリストはデフォルトでドメインコンピューターになります。
-
ユーザー権限の管理では、どのユーザーがFASを使用してVDAにサインインできるかを指定できます。ユーザーのリストはデフォルトでドメインユーザーになります。
注:
FASサーバーのドメインがVDAおよびユーザーのドメインと異なる場合、デフォルトの制限を変更する必要があります。
ローカライズされた画像(/en-us/federated-authentication-service/2305/media/vdas.png)
ローカライズされた画像(/en-us/federated-authentication-service/2305/media/allowed-users.png)
クラウド規則: Citrix WorkspaceからIDアサーションが受信されたときに規則が適用されるかどうかを示します。Citrix Cloudに接続するときに、Citrix Cloudに使用する規則を選択します。Citrix Cloudへの接続セクションのリンクから、Citrix Cloudに接続した後で規則を変更することもできます。
ローカライズされた画像(/en-us/federated-authentication-service/2305/media/rule-created.png)
Citrix Cloudへの接続
FASサーバーをCitrix WorkspaceでCitrix Cloudに接続できます。このCitrix Workspaceの記事を参照してください。
-
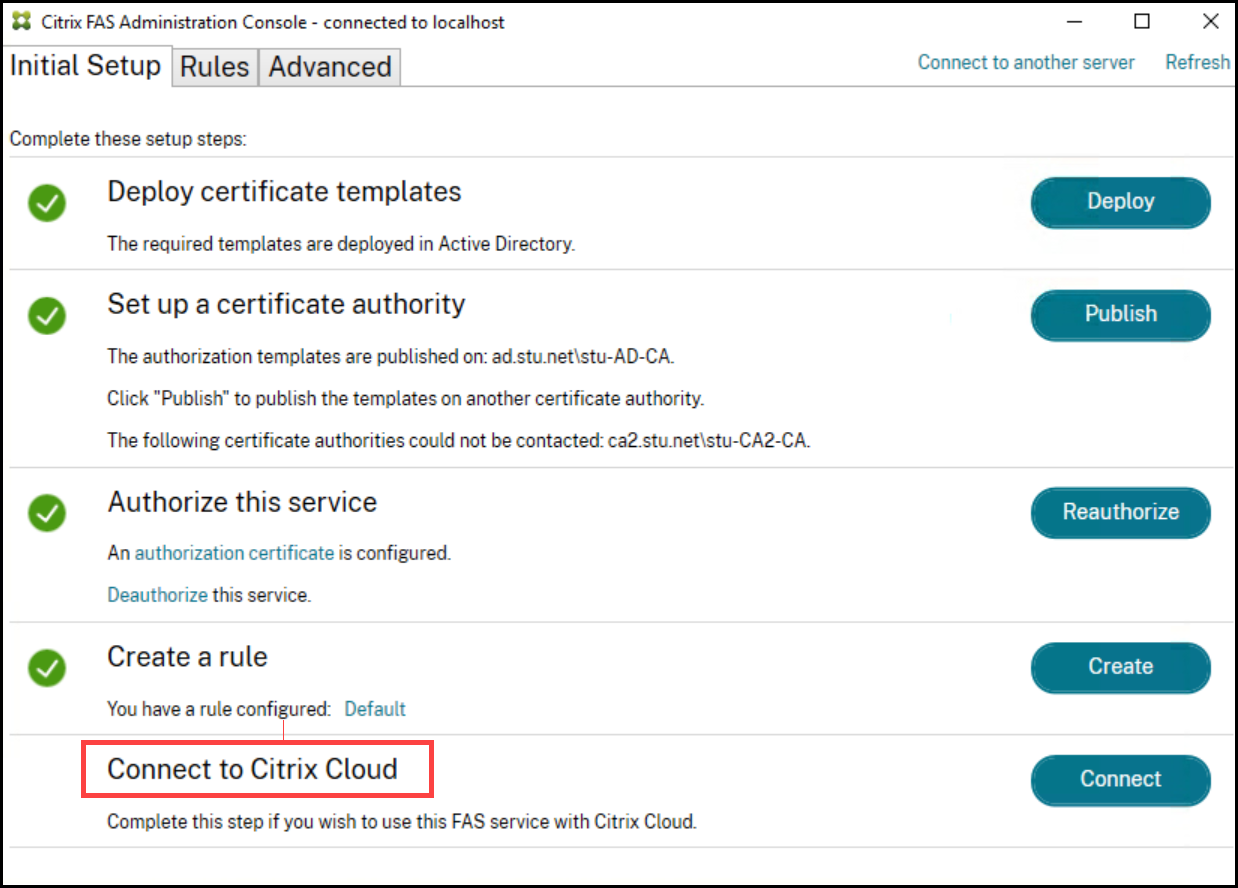
初期設定タブのCitrix Cloudへの接続で、接続をクリックします。
-
接続するクラウドを選択し、次へをクリックします。「Citrix Cloudの選択」(/en-us/federated-authentication-service/2305/media/connect-cloud-choose-citrix-cloud.png)「注」プレビューでは、Citrix Cloudのみが利用可能です。
-
ウィンドウに一意の登録コードが表示されます。このコードはCitrix Cloudで承認する必要があります。詳細については、「オンプレミス製品をCitrix Cloudに登録する」を参照してください。「確認」(/en-us/federated-authentication-service/2305/media/connect-cloud-confirmation.png)
-
登録コードが検証されたら、ドロップダウンリストから必要なリソースの場所を選択します。「リソースの場所」(/en-us/federated-authentication-service/2305/media/connect-cloud-resource-location.png)
-
該当する場合は顧客アカウントを選択し、FASサーバーを接続するリソースの場所を選択します。続行をクリックし、確認ウィンドウを閉じます。
-
ルールの選択セクションで、既存のルールを使用するか、新しいルールを作成します。次へをクリックします。「ルールの選択」(/en-us/federated-authentication-service/2305/media/connect-cloud-choose-rule.png)
-
概要セクションで、完了をクリックしてCitrix Cloudへの接続を完了します。「Cloud接続の概要」(/en-us/federated-authentication-service/2305/media/connect-cloud-summary.png)
Citrix CloudはFASサーバーを登録し、Citrix Cloudアカウントの「リソースの場所」ページに表示します。
注
オンプレミスのFASサーバーは、Citrix CloudおよびCitrix Virtual Apps and Desktopsへのアクセスを同時に許可するユーザー証明書を発行できます。
Citrix Cloud から切断する
このCitrix Workspaceの記事に記載されているように、Citrix Cloud リソースの場所からFASサーバーを削除した後、Connect to Citrix Cloud で Disable を選択します。