
セキュリティとネットワーク構成
Federated Authentication Service (FAS) は、Microsoft Active Directory および Microsoft 証明機関と密接に統合されています。ドメインコントローラーやその他の重要なインフラストラクチャと同様に、システムが適切に管理および保護されるようにし、セキュリティポリシーを策定してください。
このドキュメントでは、FAS を展開する際に考慮すべきセキュリティ問題の概要を説明します。また、インフラストラクチャの保護に役立つ可能性のある利用可能な機能の概要も提供します。
ネットワークアーキテクチャとセキュリティ
次の図は、FAS 展開で使用される主要なコンポーネントとセキュリティ境界を示しています。
FAS サーバーは、証明機関およびドメインコントローラーとともに、セキュリティ上重要なインフラストラクチャの一部です。フェデレーション環境では、Citrix Gateway と Citrix StoreFront はユーザー認証を実行するコンポーネントです。その他の Citrix Virtual Apps and Desktops™ コンポーネントは、FAS の導入による影響を受けません。
サーバーとプロトコルを示す図 (/en-us/federated-authentication-service/2511/media/fas-security-network.png)
| サーバー | 接続 |
|---|---|
| フェデレーション認証サービス | [in] StoreFront™ および VDA からの Kerberos セキュリティによる HTTP、[out] Microsoft 証明機関への DCOM |
| シトリックス ゲートウェイ | [in] クライアントマシンからの HTTPS、[in/out] StoreFront サーバーへの/からの HTTPS、[out] VDA への HDX |
| StoreFront | [in] Citrix Gateway からの HTTPS、[out] Delivery Controller™ への HTTPS、[out] FAS への Kerberos セキュリティによる HTTP |
| デリバリーコントローラー | StoreFrontサーバーからの[in] HTTPS、VDAからのKerberosセキュリティによる[in/out] HTTP |
| VDA | デリバリーコントローラーからのKerberosセキュリティによる[in/out] HTTP、Citrix Gatewayからの[in] HDX、FASへのKerberosセキュリティによる[out] HTTP |
| Microsoft証明機関 | FASからの[in] DCOM |
StoreFrontとFAS間の通信
-
VDAを起動すると、StoreFrontサーバーはFASサーバーに接続し、Citrix Virtual Delivery Agent (VDA) がユーザーをサインインさせるために必要な使い捨てチケットを取得します。
-
StoreFrontは、SOAP over HTTPを使用してFASに接続します。デフォルトではポート80を使用します。
-
FASサーバーのKerberos HOST/fqdn IDとStoreFrontサーバーのKerberosマシンアカウントIDを使用して、相互Kerberos認証を行います。
-
データはメッセージレベルセキュリティを使用して暗号化されます。暗号化を有効にするための追加設定は不要です。
VDAとFAS間の通信
HDX™セッションがVDAに接続されると、VDAはFASサーバーに接続して証明書を要求します。
-
VDAは、SOAP over HTTPを使用してFASサーバーに接続します。デフォルトではポート80を使用します。
-
FASサーバーのKerberos HOST/fqdn IDとVDAのKerberosマシンIDを使用して、相互Kerberos認証を行います。また、VDAは証明書と秘密鍵にアクセスするために「credential handle」を提供する必要があります。
-
データはメッセージレベルセキュリティを使用して暗号化されます。暗号化を有効にするための追加設定は不要です。
FASとMicrosoft証明機関間の通信
ユーザーがVDAを起動したときに、FASサーバーがそのユーザーの証明書をまだ持っていない場合、証明書を要求するために証明機関と通信します。証明機関は、信頼された登録エージェント証明書によって署名されたCMCパケットをFASサーバーが提供することを要求します。
-
FASサーバーはDCOMを使用してMicrosoft証明機関と通信します。必要なポートについては、Microsoftドキュメントを参照してください。
-
Kerberosを使用して認証します。
シトリックス フェデレーテッド認証サービスとCitrix Cloud™間の接続
FASをCitrix Cloudに接続する場合、FASサーバーはHTTPSポート443経由で次のアドレスにアクセスできる必要があります。
シトリックス クラウド:
-
ユーザーアカウントで実行されるFAS管理コンソール
-
*.cloud.com -
*.citrixworkspacesapi.net -
環境でサードパーティのIDプロバイダーを使用している場合に、そのプロバイダーが必要とするアドレス
-
-
Network Serviceアカウントで実行されるFASサービス:
-
*.citrixworkspacesapi.net -
*.citrixnetworkapi.net
-
シトリックス クラウド ジャパン:
-
ユーザーアカウント下のFAS管理コンソール
-
*.citrixcloud.jp -
*.citrixworkspacesapi.jp -
環境でサードパーティのIDプロバイダーを使用している場合、そのプロバイダーが必要とするアドレス
-
-
ネットワークサービスアカウント下のFASサービス:
-
*.citrixworkspacesapi.jp -
*.citrixnetworkapi.jp
-
環境にプロキシサーバーが含まれている場合は、FAS管理コンソールのアドレスを使用してユーザープロキシを構成します。また、netshまたは同様のツールを使用して、ネットワークサービスアカウントのアドレスが構成されていることを確認してください。
詳細情報
他のCitrixコンポーネント間の通信を保護する方法については、以下の記事を参照してください。
セキュリティに関する考慮事項
FASには、ドメインユーザー向けに自律的に証明書を発行できる登録機関証明書があります。これにより、FASサーバーを保護し、その権限を制限するためのセキュリティポリシーの開発と実装に役立ちます。
委任された登録エージェント
FAS は登録エージェントとして機能することで、ユーザー証明書を発行します。Microsoft 証明機関では、登録エージェント、証明書テンプレート、および登録エージェントが証明書を発行できるユーザーを制限できます。
登録エージェントダイアログ(/en-us/federated-authentication-service/2511/media/delegated-enrollment-agents.png)
このダイアログを使用して、以下を確認できます。
-
「登録エージェント」リストには、FAS サーバーのみが含まれていること(Active Directory 展開で他の登録エージェントが不要であると仮定した場合)。
-
「証明書テンプレート」リストには、ユーザー証明書の発行に使用される FAS テンプレートのみが含まれていること。デフォルトでは、これは
Citrix_SmartcardLogonテンプレートです。 -
「アクセス許可」リストには、FAS の使用が許可されているユーザーが含まれていること。たとえば、管理者または保護されたユーザーグループに証明書を発行しないことをお勧めします。
注:
コンピューターアカウントの Active Directory グループメンバーシップへの変更は、コンピューターが再起動されるまで有効になりません。
アクセス制御リストの構成
ルールを構成するセクションで説明されているように、StoreFront サーバーのリストを構成する必要があります。これらの StoreFront サーバーは、証明書が発行されるときに FAS にユーザー ID をアサートします。同様に、証明書が発行されるユーザーと、認証できる VDA マシンを制限できます。この機能は、構成する標準の Active Directory または証明機関のセキュリティ機能に追加されるものです。
ファイアウォール設定
FAS サーバーは、別途構成されていない限り、ポート 80 を使用して StoreFront および VDA からの受信接続を受け入れる必要があります。ネットワーク通信の詳細については、ネットワークアーキテクチャとセキュリティを参照してください。
FAS インストーラーは、オプションで Windows ファイアウォールを構成できます。詳細については、FAS インストーラーオプションを参照してください。
FAS サーバーポートの変更
FASサーバーはデフォルトでポート80を使用します。ポートはカスタマイズできます。
注:
FASサーバーのポートをポート443に変更できますが、FASが使用するプロトコルは変更されません。FASはポート443で構成されていてもHTTPSを使用しません。
-
FASサーバーで次のコマンドラインを実行します。
"C:\Program Files\Citrix\Federated Authentication Service\Citrix.Authentication.FederatedAuthenticationService.exe" /SVCPORT [port] /CONFIGUREFIREWALL[port]を使用したいポート番号に置き換えます。/CONFIGUREFIREWALLスイッチにより、Windowsファイアウォールが更新され、指定されたポートでの受信接続が許可されます。 -
FASサービスを再起動します。
-
FASグループポリシーオブジェクトで、FASサーバーのリストを更新してポートを含めます(例:
fas.example.com:[port])。 -
変更をFASサーバー、StoreFront、およびVDAに伝播します(例:
gpupdate /forceを使用)。
イベントログの監視
FASとVDAはWindowsイベントログに情報を書き込みます。このログは、監視および監査情報に使用できます。イベントログ セクションには、生成される可能性のあるイベントログエントリが一覧表示されます。
ハードウェアセキュリティモジュール
FASによって発行されたユーザー証明書キーを含むすべての秘密キーは、ネットワークサービスアカウントによってエクスポート不可能な秘密キーとして保存されます。セキュリティポリシーで必要とされる場合、FASは暗号化ハードウェアセキュリティモジュール(HSM)の使用をサポートします。
低レベルの暗号化構成は、PowerShell コマンドを使用して利用できます。FAS認証証明書の秘密キーとユーザー証明書キーには、異なる設定を使用できます。詳細については、「秘密キーの保護」を参照してください。
管理者の責任
環境の管理は、以下のグループに分けられます。
| 名前 | 責任 |
|---|---|
| エンタープライズ管理者 | フォレスト内の証明書テンプレートをインストールして保護する |
| ドメイン管理者 | グループポリシー設定を構成する |
| 証明機関管理者 | 証明機関を構成する |
| FAS管理者 | FASサーバーをインストールして構成する |
| StoreFront/Citrix Gateway管理者 | ユーザー認証を構成する |
| シトリックス バーチャル デスクトップス™ 管理者 | VDAとコントローラーを構成する |
各管理者は、全体的なセキュリティモデルの異なる側面を制御し、システムを保護するための多層防御アプローチを可能にします。
グループポリシー設定
注:
すべてのFASサーバーとVDAがバージョン2511以降の場合、VDA上のグループポリシーFQDNリストは不要になります。(/ja-jp/federated-authentication-service/2511/config-manage/fas-v2-ticketing-and-registry-address-list.html)「FAS V2チケッティングとレジストリアドレスリスト」を参照してください。
信頼されたFASマシンは、グループポリシーを通じて構成された「インデックス番号 -> FQDN」のルックアップテーブルによって識別されます。FASサーバーに接続する際、クライアントはFASサーバーの
HOST\<fqdn>Kerberos IDを検証します。FASサーバーにアクセスするすべてのサーバーは、同じインデックスに対して同一のFQDN構成を持つ必要があります。そうでない場合、StoreFrontとVDAは異なるFASサーバーに接続する可能性があります。さらに、FASサーバーがCitrix Cloudに接続されている場合、グループポリシーはFASサーバー自体にも適用される必要があります。
Citrixは、誤った構成を避けるために、環境内のすべてのマシンに単一のポリシーを適用することを推奨します。FASサーバーのリストを変更する際には、特にエントリの削除や並べ替えを行う際には注意してください。
このGPOの制御は、FASサーバーをインストールおよび廃止するFAS管理者(および/またはドメイン管理者)に限定する必要があります。FASサーバーを廃止した直後にマシンのFQDN名を再利用しないように注意してください。
FASグループポリシー設定は、レジストリの
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Citrix\Authenticationに表示されます。グループポリシーからのFAS FQDNのリストは、サブキーHKEY_LOCAL_MACHINE\SOFTWARE\Policies\Citrix\Authentication\UserCredentialService\Addressesに表示されます。
証明書テンプレート
FASに付属のCitrix_SmartcardLogon証明書テンプレートを使用しない場合は、そのコピーを変更できます。以下の変更がサポートされています。
証明書テンプレートの名前を変更する
Citrix_SmartcardLogonの名前を組織のテンプレート命名標準に合わせたい場合は、次の操作を行う必要があります。
-
証明書テンプレートのコピーを作成し、組織のテンプレート命名標準に合うように名前を変更します。
-
管理者ユーザーインターフェイスではなく、FAS PowerShellコマンドを使用してFASを管理します。(管理者ユーザーインターフェイスは、Citrixのデフォルトテンプレート名でのみ使用することを目的としています。)
-
Microsoft MMC証明書テンプレートスナップインまたはPublish-FasMsTemplateコマンドのいずれかを使用してテンプレートを公開します。
-
New-FasCertificateDefinitionコマンドを使用して、テンプレート名でFASを構成します。
-
一般プロパティの変更
デフォルトでは、ユーザー証明書の有効期間は7日間です。証明書テンプレートで有効期間を変更できます。
更新期間は変更しないでください。FASは証明書テンプレートのこの設定を無視します。FASは、証明書の有効期間の途中で自動的に証明書を更新します。
要求処理プロパティの変更
これらのプロパティは変更しないでください。FASは証明書テンプレートのこれらの設定を無視します。
FASが提供する設定については、秘密キーの保護を参照してください。
暗号化プロパティの変更
これらのプロパティは変更しないでください。FASは証明書テンプレートのこれらの設定を無視します。
FASが提供する同等の設定については、秘密キーの保護を参照してください。
キー証明プロパティの変更
これらのプロパティは変更しないでください。FASはキー証明をサポートしていません。
廃止されたテンプレートプロパティの変更
これらのプロパティは変更しないでください。FASはテンプレートの廃止をサポートしていません。
拡張プロパティの変更
これらの設定を組織のポリシーに合わせて変更できます。
注:
不適切な拡張設定は、セキュリティ上の問題を引き起こしたり、使用できない証明書になったりする可能性があります。
セキュリティプロパティの変更
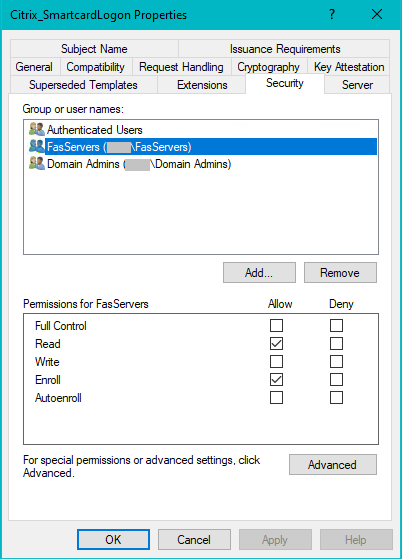
Citrixでは、これらの設定を変更して、FASサーバーのコンピューターアカウントのみに読み取りおよび登録のアクセス許可を付与することをお勧めします。FASサービスは、その他のアクセス許可を必要としません。
さらに:
-
認証済みユーザーがテンプレートを読み取ることを許可します。これは、証明機関自体がテンプレートを読み取る必要があるため、必須です。
-
証明機関の管理者がテンプレートを読み取りおよび書き込むことを許可します。
この推奨事項は、3つのFASテンプレートすべてに適用されます。
-
Citrix_SmartcardLogon -
Citrix_RegistrationAuthority -
Citrix_RegistrationAuthority_ManualAuthorization
注:
コンピューターアカウントのActive Directoryグループメンバーシップに対する変更は、コンピューターが再起動されるまで有効になりません。
サーバーのプロパティを変更する
Citrixでは推奨していませんが、必要に応じて、組織のポリシーに合わせてこれらの設定を変更できます。
発行要件のプロパティを変更する
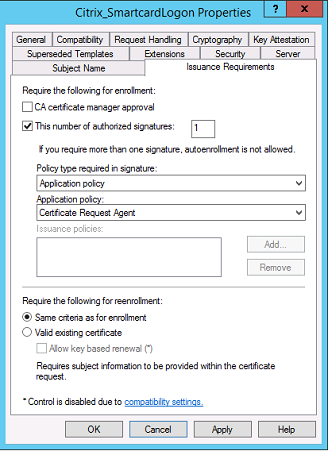
これらの設定は変更しないでください。これらの設定は次のようにする必要があります。
互換性のプロパティを変更する
これらの設定は変更できます。設定は少なくとも Windows Server 2003 CA(スキーマバージョン2)である必要があります。ただし、FASはWindows Server 2008以降のCAのみをサポートします。また、前述のとおり、FASは Windows Server 2008 CA(スキーマバージョン3)または Windows Server 2012 CA(スキーマバージョン4)を選択することで利用できる追加設定を無視します。
証明機関の管理
証明機関管理者は、証明機関サーバーの構成と、それが使用する発行証明書の秘密キーに責任を負います。
テンプレートの公開
証明機関がエンタープライズ管理者によって提供されたテンプレートに基づいて証明書を発行するには、証明機関管理者がそのテンプレートを公開することを選択する必要があります。
簡単なセキュリティ対策として、FASサーバーのインストール時に登録機関の証明書テンプレートのみを公開するか、完全にオフラインの発行プロセスを要求する方法があります。いずれの場合も、証明機関管理者は登録機関の証明書要求の承認を完全に制御し、FASサーバーを承認するためのポリシーを維持する必要があります。
ファイアウォール設定
証明機関管理者は、証明機関のネットワークファイアウォール設定を制御し、受信接続を制御できます。証明機関管理者は、FASサーバーのみが証明書を要求できるように、DCOM TCPおよびファイアウォールルールを構成できます。
登録の制限
デフォルトでは、登録機関証明書の所有者は、アクセスを許可する任意の証明書テンプレートを使用して、任意のユーザーに証明書を発行できます。Citrixでは、登録エージェントの制限証明機関プロパティを使用して、証明書の発行を非特権ユーザーのグループに制限することを推奨しています。委任された登録エージェントを参照してください。
ポリシーモジュールと監査
高度な展開では、カスタムセキュリティモジュールを使用して、証明書の発行を追跡および拒否できます。
FAS管理
FASにはいくつかのセキュリティ機能があります。
ACLによるStoreFront、ユーザー、およびVDAの制限
FASセキュリティモデルの中心は、どのKerberosアカウントが機能にアクセスできるかを制御することです。
| アクセスベクター | 説明 |
|---|---|
| StoreFront [IdP] | これらのKerberosアカウントは、ユーザーが正しく認証されたことを宣言するために信頼されています。これらのアカウントのいずれかが侵害された場合、FASの構成によって許可されたユーザーに対して証明書が作成され、使用される可能性があります。 |
| VDA [Relying party] | これらは、証明書と秘密キーへのアクセスが許可されているマシンです。IdPによって取得された資格情報ハンドルも必要であるため、このグループ内の侵害されたVDAアカウントがシステムを攻撃できる範囲は限られています。 |
| ユーザー | このオプションは、どのユーザーがIdPによってアサートされるかを制御します。証明機関の「制限付き登録エージェント」構成オプションと重複する点があることに注意してください。一般に、このリストには非特権アカウントのみを含めることをお勧めします。これにより、侵害されたStoreFrontアカウントがより高い管理レベルに特権を昇格させるのを防ぎます。特に、ドメイン管理者アカウントはこのACLによって許可されてはなりません。 |
ルールの構成
複数の独立したCitrix Virtual Apps™またはCitrix Virtual Desktops展開が同じFASサーバーインフラストラクチャを使用する場合、ルールは役立ちます。各ルールには個別の構成オプションセットがあり、特にKerberosアクセス制御リスト(ACL)は個別に構成できます。
証明機関とテンプレートの構成
異なるアクセス権に対して、異なる証明書テンプレートとCAを構成できます。高度な構成では、環境に応じて、より強力な証明書またはより強力でない証明書を使用することを選択できます。たとえば、「外部」として識別されたユーザーは、「内部」ユーザーよりも少ない特権を持つ証明書を持つことができます。
セッション内証明書と認証証明書
FAS管理者は、認証に使用される証明書がユーザーセッション内で使用可能であるかどうかを制御できます。 たとえば、ユーザーはセッション内で「署名」証明書のみを使用でき、より強力な「ログオン」証明書はログオン時にのみ使用できます。
秘密キーの保護とキーの長さ
FAS管理者は、秘密キーをハードウェアセキュリティモジュール(HSM)またはトラステッドプラットフォームモジュール(TPM)に保存するようにFASを構成できます。Citrixは、少なくともFAS認証証明書の秘密キーをTPMに保存して保護することを推奨しています。
同様に、ユーザー証明書の秘密キーはTPMまたはHSMに保存できます。すべてのキーはエクスポート不可として生成され、RSAを使用する場合は少なくとも2048ビットの長さである必要があります。
注:
FASはユーザー証明書キーをTPMまたはHSMで生成および保存できますが、大規模な展開ではハードウェアが遅すぎたり、サイズが制約されたりする場合があります。
詳細については、「秘密キーの保護」を参照してください。
イベントログ
FASサーバーは、詳細な構成とランタイムのイベントログ(/ja-jp/federated-authentication-service/2511/config-manage/troubleshoot-logon.html#fas-event-logs)を提供し、監査および侵入検知に使用できます。
管理アクセスと管理ツール
FASには、リモート管理機能(相互認証Kerberos)とツールが含まれています。「ローカル管理者グループ」のメンバーは、FAS構成を完全に制御できます。FAS構成は適切に維持する必要があります。
シトリックス バーチャル アプリケーションズ、シトリックス バーチャル デスクトップ、およびVDA管理者
FASの使用は、Delivery ControllerおよびVDA管理者のセキュリティモデルを変更しません。FASの「資格情報ハンドル」は単に「Active Directoryパスワード」を置き換えるだけだからです。ControllerおよびVDA管理グループには、信頼できるユーザーのみを含める必要があります。監査およびイベントログは維持する必要があります。
一般的なWindowsサーバーのセキュリティ
すべてのサーバーは完全にパッチが適用され、標準のファイアウォールおよびウイルス対策ソフトウェアが利用可能である必要があります。セキュリティ上重要なインフラストラクチャサーバーは、物理的に安全な場所に保管し、ディスク暗号化と仮想マシンのメンテナンスオプションに注意を払う必要があります。
監査およびイベントログは、リモートマシンに安全に保存する必要があります。
RDPアクセスは、許可された管理者に限定する必要があります。Citrixは、ユーザーアカウント、特に証明機関およびドメイン管理者アカウントに対してスマートカードログオンを推奨しています。
連邦情報処理標準(FIPS)のサポート
FASは、FIPS対応WindowsコンピューターでFIPS検証済み暗号化アルゴリズムを使用します。キーの保存にTPMまたはHSMを使用するようにFASを構成する場合は、FIPS準拠情報についてハードウェアベンダーにお問い合わせください。
関連情報
-
インストールと構成(/ja-jp/federated-authentication-service/2511/install-configure.html)は、FASのインストールと構成に関する主要なリファレンスです。
-
FASアーキテクチャは、展開アーキテクチャ(/ja-jp/federated-authentication-service/2511/deployment-architectures.html)の記事で紹介されています。
-
その他の「ハウツー」記事は、高度な構成の記事で紹介されています。